

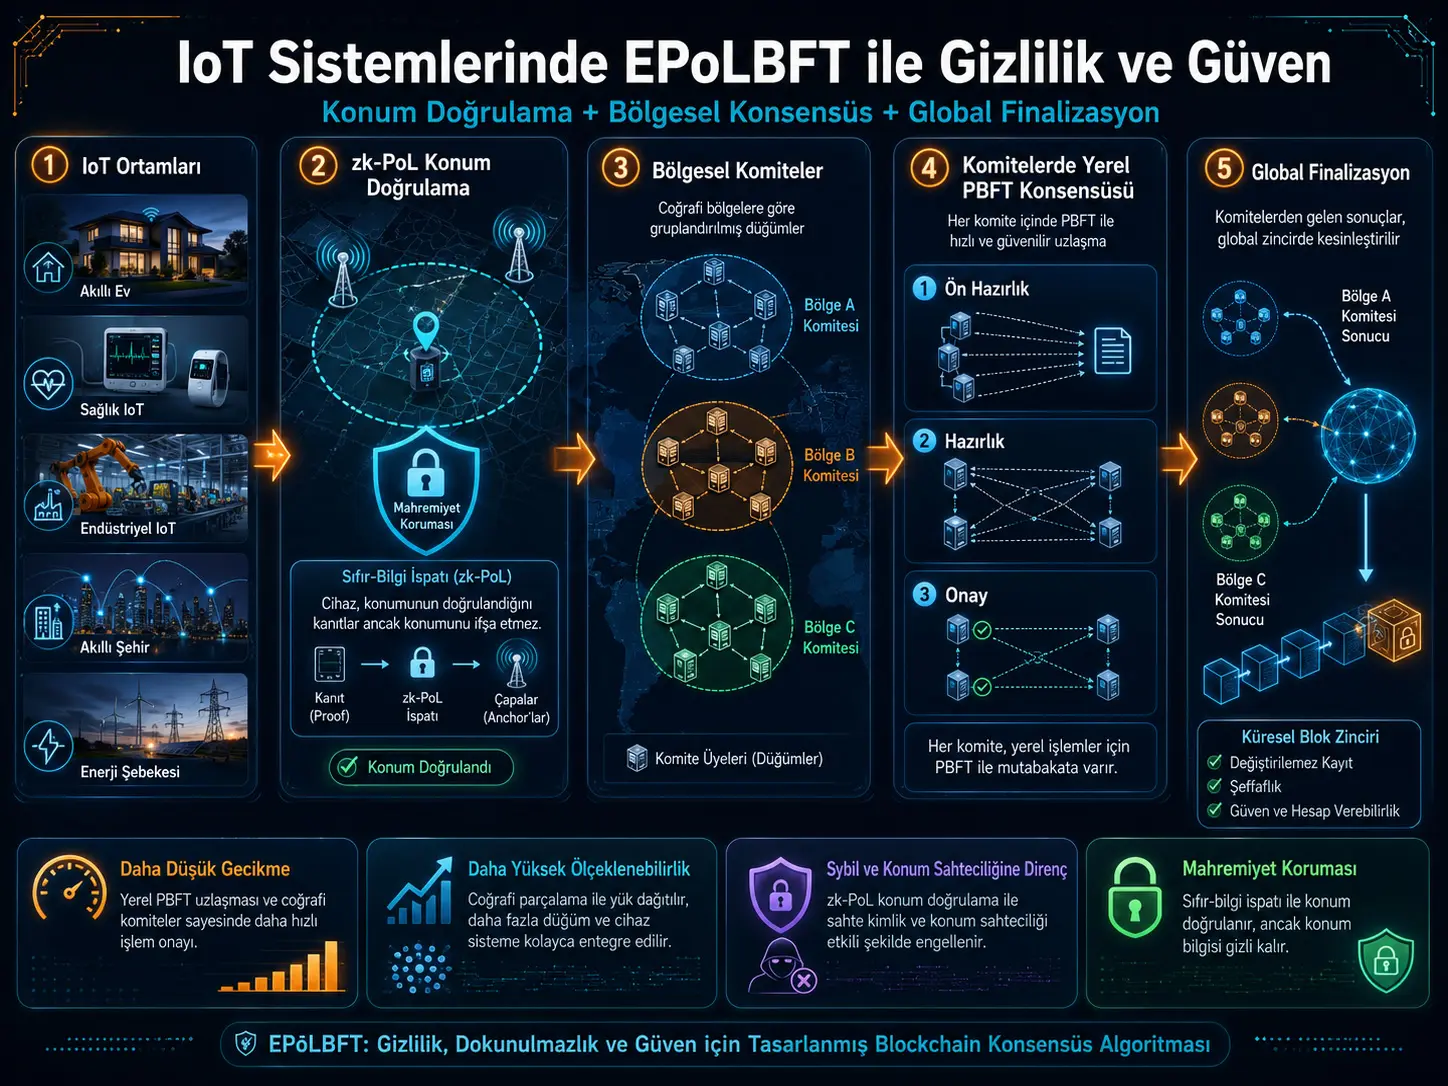
Нерселер интернети системаларinde blokчынжыр kullanmak merжолуi бир ишеним noktasına bağımlılığı azaltabilir; бирок klasik консенсус mekanizmaları binlerce төмөн güçlü түзмөктүн bulunduğu тармактарда iletişim yükü, энергия керектөө, жайгашуу sahteciliği жана купуялуулук сыяктуу жаңы sorunlar oluşturabilir. Бул изилдөө, бул sorunlara yönelik катары Elastic Proof-of-Location Byzantine Fault Tolerance (EPoLBFT) аттуу жайгашуу айырмасыndalığına sahip бир blokчынжыр консенсус архитектурасы öneriyor.
EPoLBFT'nin негизги fikri, бир ырастоочуnın толук координаттарын башка katılımcılara ачыкка чыгарбай белгилүү бир coğrafi аймакта bulunmaya ылайыктуу болгонун нөлдүк билим негизиндеги Konum Kanıtı (zk-PoL) менен göstermesidir. Konumu ырасталган жана yeterli ишеним puanına sahip ырастоочулар аймактык комитетlere ayrılır. Ошентип klasik PBFT'deki бүткүл ырастоочуларın бүткүл тармак çapında birbirleriyle haberleşmesi ордуна консенсусün öнымдуулукli bölümü дагы кичинекей жергиликтүү gruplar ичинде yürütülür.
Изилдөөда EPoLBFT; PBFT, G-PBFT, DAG-BFT жана DCBFT менен BICA simülatöründe салыштырылган. Ana deneylerde тармак көлөмү 200 менен 1000 түйүн арасында değiştirilmiş, varsayılan аймактык комитет көлөмү 21 катары belirlenmiş жана ар бир deney 30 көз карандысыз simülasyon koşusunda кайталанган. Изилдөөнүн графикlerine ылайык EPoLBFT тармак büyüdükçe PBFT'ye kıyasla дагы төмөн консенсус кечигүүsi, дагы жогорку операция kapasitesi жана дагы yavaş artan энергия керектөө көрсөтөт.
Бирок бул жыйынтыктар реалдуу бир şehir, fabrika, hastane же IoT ağı үстүндө ölçülmüş талаа performansı değildir. Değerlendirme BICA simülatörüne, ишенимдүү жайгашуу altyapısının varlığına жана standart kriptoграфик yapıların kırılamadığı varsayımına dayanmaktadır. Авторлор да реалдуу heterojen IoT жана edge аппараттыкında прототипlemeyi gelecek изилдөө катары bırakmıştır.
Түркия жагынан: EPoLBFT ыкмасы; akıllı bina системаларi, endüstriyel IoT, sağlık IoT'si, критикалык altyapı izleme же жайгашууa bağlı түзмөк yetkilendirmesi сыяктуу Türkiye'да да uygulanabilecek senaryolar açısından изилдөө konusu болушу мүмкүн. Айрыкча бир түзмөктүн kesin koordinatını ачыкка чыгарбай белгилүү бир ыйгарым укуктуу аймакта bulunduğunu далилlama fikri купуялуулук açısından dikkate мааниdir. Ошентсе да изилдөө Türkiye'ye özgü тармак, mevzuat, 5G/IoT altyapısı же талаа deneyi камтыбайт; burada raporlanan performansın Türkiye'deki реалдуу системаларe түздөн-түз aktarılması mümkün değildir.
EPoLBFT кайсы problemi çözmeye çalışıyor?
EPoLBFT'nin максатlediği sorun, blokчынжыр консенсусünü гана санариптик идентификация жана kriptoграфик ачкычlarla эмес, түзмөктүн физикалык контекстıyla да ilişkilendirmektir. Klasik PBFT бир ырастоочуnın geçerli бир санариптик kimliğe sahip olup болбогонун мааниlendirebilir; бирок komutun же ырастоочуnın fiziksel катары кайсы аймакта bulunduğunu kendi başına bilmez.
Бул durum өзгөчө fiziksel dünyayı kontrol eden IoT колдонмоlarında öнымдуулук kazanır. Изилдөөнүн verdiği örnekte бир kapı kilidini açmaya yönelik komutun гана geçerli санариптик идентификацияten эмес, fiziksel катары ылайыктуу жайгашууdaki ырасталган бир түзмөкdan gelmesi istenebilir.
EPoLBFT бул bağlamı консенсусe кошулган ederken толук koordinatın açıklanmasını önlemek үчүн zk-PoL kullanmayı amaçlar. Система өзгөчө izinli же konsorsiyum tipi IoT blokчынжырleri үчүн долбоорлонгон; permissionless kullanım негизги изилдөө камтуусуnın тышкарыdır.
EPoLBFT'nin төрт негизги консенсус aşaması эмне?
Изилдөөнүн 9. sayfasındaki Сүрөт 1, система архитектурасыni төрт негизги ardжарык aşama аркылуу көрсөтөт: жайгашууну ырастоо, комитет oluşturma, комитет ички консенсус жана global finalizasyon. Бул чынжырin sonunda аймактык катары ырасталган операцияler ortak blokчынжырe bağlanıyor.
Verianla Live: EPoLBFT консенсус akışı
Бул süreç, изилдөөнүн EPoLBFT архитектурасында tanımladığı төрт негизги epoch aşamasını көрсөтөт.
| Этап | Негизги операция | Bilimsel işlev |
|---|---|---|
| 1. Konum ырастоо | zk-PoL жана жайгашуу attestasyonu | Düğümün kesin koordinatını ачыкка чыгарбай geçerli coğrafi аймакта bulunduğunu ырастооyı amaçlar. |
| 2. Komite oluşturma | Konum, ишеним жана аймактык gruplamaya ылайык ырастоочу seçimi | Консенсусü дагы кичинекей, coğrafi катары ырасталган ырастоочу gruplarına böler. |
| 3. Komite ички консенсус | Yerel PBFT: PRE-PREPARE → PREPARE → COMMIT | Bölgedeki операциялары бүткүл тармак ордуна жергиликтүү ырастоочу комитетsi ичинде kesinleştirir. |
| 4. Global finalizasyon | Bölgesel blok taahhütlerinin Global Finalisation Committee tarafından uzlaştırılması | Bölgesel жыйынтыктарı бир глобалдык blokчынжыр жазуусуnda birleştirir. |
Verianla Live: Süreç görünümü yukarıdaki görünür маалымат таблицаsundan tarayıcıda oluşturulur; таблица bilimsel булак-of-truth катары korunur.
Konum bilgisi açıklanmadan кантип doğrulanıyor?
EPoLBFT'nin zk-PoL süreci беш adımlı бир жайгашуу attestasyon механизми kullanmaktadır. İlk aşamada бир beacon түйүнü жакынdaki ишенимдүү жайгашуу anchor'larıyla challenge-response операциясы реалдууleştirir. Anchor'lar round-trip мөөнөтү же sinyal өзгөчөлүктөрдүnden mesafe sınırları çıkararak beacon'ın белгилүү geometrik шарттары sağlayıp sağlamadığını баалайт.
Бирок системаe түздөн-түз kesin koordinat gönderilmez. Bunun ордуна anchor'lar түйүнün белгилүү бир Z аймакsi ичинде bulunduğu yönündeki koşulu баалайт. Ар бир anchor aşağıdaki түрдө imzalı бир attestasyon oluşturur:
\[ \sigma_i = Sign_{sk_i}(B \parallel Z \parallel T \parallel d_i) \]
Бул жерде \(B\) beacon түйүнünü, \(Z\) аймакyi, \(T\) убакыт белгисиnı жана \(d_i\) өлчөнгөн mesafe sınırını temsil eder.
Ardından beacon реалдуу жайгашуунунu rastgele бир мааниle kriptoграфик commitment içine alır:
\[ C = Com(\ell,r) \]
Бул жерде \(\ell\) реалдуу жайгашуусу, \(r\) rastgeleliği temsil eder. Sonraki нөлдүк билим далилı, бул commitment'ın geçerli бир жайгашуусу içerdiğini, жайгашуунун izin verilen аймакта болгонун жана anchor attestasyonlarının geçerli болгонун далилlamayı amaçlar:
\[ \pi = ZK\text{-}Prove(\ell,r,\Sigma : C=Com(\ell,r)\land P(\ell)\land Verify(\Sigma)) \]
Ырастоо ийгиликтүү olduğunda түйүнün белгилүү аймак жана epoch үчүн ылайыктуу болгонун далилlayan бир жайгашуу сертификаты oluşturulur. Ошентип системасыn amacı, “Düğüm nerede?” sorusuna kesin koordinatla эмес, “Бул түйүн izin verilen аймакта бы?” түрүндө kriptoграфик катары doğrulanabilir бир yanıt vermektir.
zk-PoL'nin maliyeti ne kadar?
Изилдөөнүн simülasyonunda zk-PoL компонентти Groth16 zk-SNARK жана BN254 eğrisiyle modellenmiştir. Булак Таблица 3'e ылайык далил boyutu 0,2 KB, далил өндүрүш мөөнөтү 12,5 ms, ырастоо мөөнөтү 5,8 ms жана modelde колдонулган эс тутум miktarı 1 KB'dir.
Verianla Live: zk-PoL өндүрүш жана ырастоо мөөнөтү
Değerler изилдөөнүн BICA simülasyonunda колдонулган zk-PoL overhead parametreleridir; реалдуу IoT түзмөктүнdan ölçülmüş аппараттык benchmark'ı değildir.
| Операция | Süre (ms) | Булак |
|---|---|---|
| zk-PoL далил өндүрүшi | 12,5 | Таблица 3 |
| zk-PoL далил ырастоо | 5,8 | Таблица 3 |
Verianla Live: Aynı deneysel parametre таблицаsundaki жана ошол эле birimdeki эки süre салыштырылган.
Изилдөөда далил өндүрүшinin өтө kısıtlı IoT түйүндөрi үчүн pahalı olabileceği kabul edilmiştir. Ошондуктан EPoLBFT, ağır далил өндүрүшini edge/fog gateway'e devretmeye izin verir. Konum далилı ayrıca ар бир операция үчүн yeniden oluşturulmaz; белгилүү epoch boyunca yeniden kullanılabilir жана epoch мөөнөтү dolduğunda, hareket eşiği aşıldığında же ишенимlik riski algılandığında yeniden ырастоо tetiklenir.
“Elastic” ifadesi ne anlama geliyor?
EPoLBFT'deki “elastic”, комитетnin гана lider өзгөртүүsi anlamına gelmez. Система үч parametreyi değişen тармак шарттарына ылайык ыңгайлашууyı amaçlar: комитет көлөмү, epoch мөөнөтү жана coğrafi аймак гранулярдуулугу.
Mobilite катышı \(\mu\) же болжолу Byzantine riski \(\beta\) belirlenen üst eşikleri aşarsa бир кийинки epoch'taki комитет көлөмү artırılabilir:
\[ k_{e+1}= \begin{cases} \min(k_e+\Delta_k,k_{max}), & \mu>\mu_{th}\;veya\;\beta>\beta_{th}\\ \max(k_e-\Delta_k,k_{min}), & \mu<\mu_{low}\;ve\;\beta<\beta_{low}\\ k_e, & diğer \end{cases} \]
Benzer түрдө жогорку hareketlilik же risk durumunda epoch мөөнөтү kısaltılır; sakin koşullarda uzatılır. Булак varsayılan eşikleri \(\mu_{th}=0,3\), \(\beta_{th}=0,25\), \(\mu_{low}=0,1\) жана \(\beta_{low}=0,1\) катары verir.
Düğüm yoğunluğu yükseldiğinde бир coğrafi аймак дагы кичинекей консенсус аймакlerine ayrılabilir. Buna karşılık бир аймакта BFT ишенимlik koşulunu камсыз кыла турган kadar ырастоочу kalmazsa аймакler birleştirilebilir.
Komiteler Byzantine түйүндөрe кантип dayanıyor?
Ар бир аймактык комитет klasik Byzantine Fault Tolerance sınırını korur. Komite көлөмү \(n\) жана tolerans \(t\) болсо:
\[ n \geq 3t+1 \]
olmalıdır. Ana simülasyonlarda varsayılan комитет көлөмү 21 катары seçilmiş жана buna karşılık ишенимli түрдө tolere edilebilecek Byzantine ырастоочу саны:
\[ f_c=\left\lfloor\frac{k-1}{3}\right\rfloor=6 \]
катары alınmıştır.
Изилдөөнүн өзгөчө vurguladığı nokta, EPoLBFT'nin klasik болжол менен üçte бир Byzantine sınırını yükseltmediğidir. Güvenlik kazancı, teorik eşiği artırmaktan эмес, kötü niyetli etkinin coğrafi комитеттер ичинде sınırlandırılması жана бир saldırganın глобалдык sonucu değiştirebilmesi үчүн birden fazla консенсус катмарыnı etkilemesinin gerekmesinden булакlanmaktadır.
Yerel консенсус эмне үчүн PBFT'den дагы аз iletişim gerektirebilir?
Klasik PBFT'да ырастоочулар тармак çapında mesajlaşırken EPoLBFT PRE-PREPARE, PREPARE жана COMMIT mesajlarını гана аймактык комитет ичинде değiş tokuş eder. Изилдөө, \(N\) ырастоочу \(M\) комитетye dağıtıldığında жергиликтүү iletişim maliyetini болжол менен катары:
\[ O\left(\frac{N^2}{M}\right) \]
түрүндө ifade etmektedir. Buna global finalizasyon комитетsinin maliyeti eklendiğinde жалпы:
\[ C_{total}=O\left(\frac{N^2}{M}\right)+O(G^2) \]
катары verilir. Бул жерде \(G\), Global Finalisation Committee'nin көлөмүdür.
Булакта бул ошол эле ifade hem Denklem (4) hem да Denklem (5) катары art arda берилген. Демек bunlar эки ayrı iletişim modeli сыяктуу жоромолlanmamalıdır; булакta кайра eden ошол эле denklem катары aktarılmıştır.
Global finalizasyon эмне үчүн gerekiyor?
Bölgesel консенсус тармак trafiğini azaltabilir бирок бир başına бүткүл blokчынжырin ошол эле sırada ilerlemesini garanti etmek үчүн yeterli değildir. Ошондуктан ар бир аймактык комитет kesinleştirdiği bloğun толукamını бүткүл ağa göndermek ордуна blok başlığı жана Merkle root сыяктуу kompakt бир taahhüt oluşturur.
Ар башка аймакlerin temsilcilerinden пайда болгон Global Finalisation Committee (GFC) бул taahhütler үстүндө ikinci бир PBFT консенсусü реалдууleştirir. Ошентип аймактык жыйынтыктар глобалдык жазуу sırasına dönüştürülür.
Toplam EPoLBFT кечигүүsi булакta:
\[ T_{EPoLBFT}=T_{att}+T_{form}+T_{intra}+T_{final} \]
түрүндө ifade edilir. Бул жерде sırasıyla жайгашуу attestasyonu, комитет oluşturma, комитет ички консенсус жана global finalizasyon süreleri bulunur.
Бир комитет çalışamaz hâle gelirse ne oluyor?
EPoLBFT, zaman aşımı жана ийгиликsız view-change катарlerini kullanarak комитетnin quorum oluşturamamasını izler. Belirlenen сандагы lider değişimi ийгиликsız olduğunda комитет High-Fault State durumuna geçebilir жана Dynamic Node Admission Process (DNAP) başlatılır.
DNAP; мурунden yetkilendirilmiş standby түйүндөрle karşılıklı идентификация ырастоо, жаңы түйүнün Proof-of-Location kontrolü, ишеним puanı баалооsi, blokчынжыр durumunun çoklu булакlardan senkronizasyonu жана gerekli BFT саныna ulaşılana kadar жаңы ырастоочу eklenmesi aşamalarından oluşur.
Жаңы комитет:
\[ n' \geq 3f+1 \]
koşulunu кайра sağladığında жогорку ката durumundan çıkarak normal консенсусe döner.
Güven puanı кантип güncelleniyor?
Standby жана ырастоочу түйүндөрin geçmiş davranışları бир reputation маанисиyle izlenir:
\[ Rep_i=w_1Uptime_i+w_2Honesty_i-w_3Penalty_i \]
жана ağırlıklar:
\[ w_1+w_2+w_3=1 \]
koşulunu sağlar. Geçmiş davranışın толукamen unutulmaması үчүн reputation мааниси ар бир epoch sonunda Exponentially Weighted Moving Average менен güncellenir:
\[ Rep_i^{(e+1)}=\alpha Rep_i^{(e)}+(1-\alpha)\widehat{Rep}_i^{(e)} \]
Çelişkili oy, geçersiz imza, ийгиликsız жайгашуу attestasyonu же кайраlanan timeout сыяктуу ağır protokol ihlallerinde ayrıca ceza uygulanabilir. Reputation мааниси minimum kabul eşiğinin altına inen түйүн geçici катары комитет seçiminden çıkarılır.
Сүрөт 2 жана Сүрөт 3 performans hakkında ne көрсөтөт?
Изилдөөнүн 20. sayfasındaki Сүрөт 2'да, тармак 200 түйүнden 1000 түйүнe büyütüldüğünde PBFT кечигүүsinin keskin түрдө yükseldiği, EPoLBFT'nin болсо дагы yatay бир artış gösterdiği görülmektedir. Grafikten болжол менен okunabildiği kadarıyla EPoLBFT 200 түйүнда болжол менен 80 ms civarında, 1000 түйүнда болжол менен 250 ms civarında görünürken PBFT 1000 түйүнда болжол менен 1800 ms düzeyine ulaşmaktadır. Bunlar графикten болжол менен okunan маанилерdir; булак бул serileri ayrı сандык таблица hâlinde vermemektedir.
Aynı sayfadaki Сүрөт 3, EPoLBFT'nin simülasyonda бүткүл test тармак көлөмlerinde PBFT жана G-PBFT'den дагы жогорку throughput gösterdiğini belirtmektedir. Grafikten болжол менен катары EPoLBFT'nin 200 түйүнда 380 TPS civarından 1000 түйүнда 300 TPS civarına gerilediği; PBFT'nin болсо болжол менен 220 TPS'den 90 TPS civarına indiği görülmektedir. Бул маанилер да görselden болжол менен okunmuştur.
Бул эки графикte dikkat edilmesi gereken бир булак sorunu vardır: deney metodolojisi жана Таблица 4 baseline protokollerini PBFT, G-PBFT, DAG-BFT, DCBFT жана EPoLBFT катары verirken Сүрөт 2 жана Сүрөт 3 lejandına ayrıca RBFT eklenmiştir. Изилдөөда бул RBFT serisinin deneysel yapılandırması ayrıca açıklanmamaktadır.
Enerji tüketimi эмне үчүн azalıyor?
Изилдөөнүн enerji sonucu реалдуу batarya же wattmetre өлчөөünden эмес, kriptoграфик операция жана mesaj саныna dayalı бир IoT enerji modelinden elde edilmiştir. Model; hash hesaplamaları, санариптик imza ырастооları, нөлдүк билим далилı ырастооsı жана mesaj iletiminin maliyetini hesaba katmaktadır.
21. sayfadaki Сүрөт 4'te 600–1000 түйүн aralığında PBFT жана G-PBFT энергия керектөөnin дагы hızlı yükseldiği, EPoLBFT'nin болсо комитет негизиндеги yapı nedeniyle дагы yavaş büyüdüğü gösterilmektedir. Buna rağmen бул график реалдуу fiziksel IoT түзмөктөрдүнın batarya ömrünü түздөн-түз далилдебейт.
Sybil чабуулsına каршы ыкма эмне?
EPoLBFT'nin Sybil direnci, санариптик идентификациясы fiziksel аймак ырастооsıyla ilişkilendirmeye dayanır. Жаңы бир ырастоочуnın консенсусe katılabilmesi үчүн гана жаңы бир идентификация oluşturması yeterli değildir; geçerli аймактык zk-PoL далилına да sahip olması керек.
Авторлорın gerekçesine ылайык бул durum өтө сандагы sahte идентификация üretmenin fiziksel жана coğrafi maliyetini artırır. Бирок бул koruma, ишенимдүү location anchor'larının жана жайгашуу далилı altyapısının dürüst жана kullanılabilir болгону varsayımına bağlıdır.
Konum sahteciliği жана replay кантип ele alınıyor?
Konum далилları белгилүү аймакye, epoch'a, timesтолукp'e, nonce маанисиne жана witness attestasyonlarına bağlanır. Ошентип дагы мурун alınmış geçerli бир жайгашуу bilgisinin sınırsız түрдө кайра kullanılmasının önüne geçilmesi amaçlanır.
Бирок изилдөөнүн ишенимlik баалооsi реалдуу GPS spoofing түзмөктөрı, RF relay laboratuvarı же fiziksel IoT penetrasyon testi değildir. Жыйынтыктар сунушталган tehdit modeli жана simüle edilmiş чабуул senaryoları алкагында бааланган.
Konum купуялуулукi чынында ne kadar güçlü?
EPoLBFT'nin дизайн amacı, ырастоочуnın kesin koordinatını консенсус katılımcılarına vermeden гана белгилүү бир аймакта болгонун далилlamaktır. Бул amaçla реалдуу жайгашуу commitment ичинде gizlenir жана аймак üyeliği нөлдүк билим далилıyla doğrulanır.
Изилдөө бул ыкмасыn kesin koordinatların жана hareket geçmişinin açıklanmasını önlediğini savunmaktadır. Ошентсе да реалдуу dünya metadata sızıntısı, тармак trafiği korelasyonu, anchor gizliliği же uzun süreli колдонуучу takibi ayrı fiziksel dağıtımlarla текшерилген эмес. Ошондуктан булакta колдонулган “privacy preservation” ifadesi tasarlanan protokol жана simülasyon камтуусу ичинде мааниlendirilmelidir.
Изилдөө neyi destekliyor, neyi desteklemiyor?
Изилдөө колдогон жыйынтыктар:
- zk-PoL, аймактык validator seçimi, reputation жана PBFT mekanizmalarının бир гана консенсус архитектурасында birleştirilebildiği бир EPoLBFT дизайнı сунушталган.
- BICA simülasyonunda 200–1000 түйүндүү ağlar бааланган.
- Komite негизиндеги yapı simülasyon жыйынтыктарında klasik PBFT'ye kıyasla дагы iyi ölçeklenme eğilimi көрсөткөн.
- EPoLBFT'nin simüle edilmiş latency жана throughput жыйынтыктарı PBFT жана G-PBFT'ye ылайык дагы avantajlıdır.
- Konum далилı үчүн Groth16 zk-SNARK modellemesi жана ачык overhead маанилери сунушталган.
- Byzantine, Sybil, location-spoofing жана DoS tehditleri protokol дизайнı ичинде бааланган.
Изилдөөнүн desteklemediği же henüz ырастооdığı жыйынтыктар:
- EPoLBFT'nin реалдуу şehir, fabrika, hastane же критикалык altyapıda çalıştığı gösterilmemiştir.
- Реалдуу IoT аппараттыкında uçtan uca энергия керектөө же batarya ömrü ölçülmemiştir.
- Реалдуу RF/GPS чабуул аппараттыкıyla жайгашуу spoofing penetrasyon testi yapılmamıştır.
- Trusted location anchor'ların saldırgan tarafından ele geçirilmesi камтууlı реалдуу dünya deneyiyle incelenmemiştir.
- EPoLBFT klasik BFT'nin болжол менен üçte birlik teorik Byzantine sınırını aşmamaktadır.
- Simülasyon performansı өндүрүш ağında ошол эле latency же throughput маанилериnin elde edileceğini garanti etmez.
- Аталышtaki “Invulnerability” ifadesi mutlak чабуулlamazlık же kırılmazlık далилı катары жоромолlanmamalıdır.
Изилдөөнүн ыкмасы жана жыйынтыктары
Simülasyon düzeni
| Parametre | Изилдөөdaki маани |
|---|---|
| Simülatör | BICA |
| Ağ көлөмleri | 200, 400, 600, 800 жана 1000 түйүн |
| Karşılaştırılan негизги protokoller | PBFT, G-PBFT, DAG-BFT, DCBFT жана EPoLBFT |
| Varsayılan комитет көлөмү | k = 21 |
| Komite Byzantine toleransı | fc = 6 |
| Ağ modeli | Kısmen senkron |
| Tekrar саны | 30 көз карандысыз simülasyon koşusu |
| İstatistiksel raporlama | Ortalama, standart sapma жана %95 ишеним aralığı |
| Karşılaştırma testi | Eşleştirilmiş Student t-testi |
| Anlamlılık eşiği | p < 0,05 |
| Saldırı senaryoları | Byzantine, Sybil, жайгашуу sahteciliği жана DoS |
| Mobilite | Төмөн, orta жана жогорку |
| Churn | Düğüm katılımı, бөлүнүшү жана geçici ката |
Изилдөө 30 koşu жана p < 0,05 anlamlılık eşiğini tanımlamaktadır. Ошентсе да негизги жыйынтык metninde protokol çiftleri үчүн ayrı ayrı t-istatistikleri, толук p маанилери же etki көлөмleri raporlanmamıştır. Ошондуктан burada гана булак tarafından verilen genel istatistiksel ыкма өткөрүлөтdır.
Donanım varsayımları
| Varlık | Rol | Varsayım |
|---|---|---|
| IoT түзмөкı | Операция өндүрүшi, sensing жана жайгашуу attestasyon isteği | Төмөн CPU, төмөн эс тутум, batarya менен изилдөө |
| Edge/fog gateway | zk-proof desteği жана aggregation | Orta düzey CPU жана эс тутум |
| Validator | zk-PoL ырастоо жана консенсус | IoT түйүнүндөn дагы жогорку hesaplama kapasitesi |
| Location anchor | Konum attestasyonu | Sabit же yarı sabit ишенимдүү/doğrulanabilir түйүн |
zk-PoL deney parametreleri
| Ölçüt | Изилдөөdaki маани |
|---|---|
| Proof системасы | Groth16 zk-SNARK |
| Eğri | BN254 |
| Proof boyutu | 0,2 KB |
| Proof өндүрүшi | 12,5 ms |
| Proof ырастоо | 5,8 ms |
| Bellek колдонулушу | 1 KB |
| Geçerlilik | Epoch менен sınırlı |
| Yeniden ырастоо | Epoch sonu, mobilite eşiği же trust-risk olayı |
Ölçülen performans boyutları
Изилдөө беш негизги баалоо boyutu kullanmaktadır: консенсус кечигүүsi, throughput, iletişim yükü, болжолу энергия керектөө жана чабуул dayanıklılığı. Latency жана throughput жыйынтыктарı Сүрөт 2 жана Сүрөт 3'te; enerji жыйынтыктарı Сүрөт 4'te; ишенимlik салыштыруулары болсо Сүрөт 5'te берилген.
Сүрөт 2'nin негизги bilimsel mesajı, global PBFT iletişimi büyüdükçe PBFT кечигүүsinin hızla artmasına karşılık EPoLBFT'nin дагы кичинекей ырастоочу комитеттерi nedeniyle дагы yavaş ölçeklenmesidir.
Сүрөт 3, EPoLBFT'nin test edilen тармак көлөмlerinde PBFT жана G-PBFT'den жогорку throughput elde ettiğini көрсөтөт. DAG-BFT ири тармактарда rekabetçi kalmakla бирге авторлор onun asenkron onay архитектурасыnin дагы жогорку varyans oluşturduğunu belirtmektedir.
Сүрөт 4'teki enerji modeli, өзгөчө 600–1000 түйүн aralığında EPoLBFT'nin PBFT жана G-PBFT'ye kıyasla дагы төмөн artış eğilimi gösterdiğini desteklemektedir. Бирок enerji маанилери fiziksel güç analizöründen alınmamıştır.
Güvenlik баалооsi
22. sayfadaki Сүрөт 5 төрт ишенимlik boyutunu салыштырууktadır: Byzantine fault tolerance, Sybil resistance, spoofing detection жана ар түрдүү тармак көлөмlerindeki attack success probability.
Byzantine toleransı açısından EPoLBFT башка BFT mekanizmaları сыяктуу klasik \(f<n/3\) sınırını korur. Авторлор asıl avantajın teorik sınırın yükselmesi эмес, saldırgan etkinliğinin аймактык комитетlerde izole edilmesi болгонун өзгөчө belirtmektedir.
Sybil жана location-spoofing жыйынтыктарı zk-PoL nedeniyle EPoLBFT lehine görünmektedir. Бирок бул жыйынтыктар simülasyon ишенимlik senaryolarının çıktılarıdır жана реалдуу fiziksel чабуул altyapısıyla doğrulanmamıştır.
Булак içindeki teknik жана editoryal tutarsızlıklar
İletişim karmaşıklığı: Aynı \(C_{total}=O(N^2/M)+O(G^2)\) ifadesi Denklem (4) жана Denklem (5) катары art arda кайра edilmektedir.
PREPARE quorum'u: Yerel консенсус түшүндүрмөсү “2f eşleşen PREPARE mesajı, kendi mesajı кошулган” ifadesini kullanırken Algoritma 2, операция үчүн “2f + 1 PREPARE mesajı” koşulunu көрсөтөт. Булак бул айырмасы açıklamamaktadır.
RBFT serisi: Simülasyon kurulumu жана baseline таблицаsu беш protokol tanımlarken Сүрөт 2 жана Сүрөт 3 ayrıca RBFT serisi көрсөтөт. RBFT'nin deneysel yapılandırması Bölüm 4.2'да açıklanmamıştır.
Güvenlik kesinliği: Изилдөөнүн başlığında “Invulnerability” sözcüğü geçmesine rağmen metodoloji mutlak kırılmazlık далилı sunmamaktadır. Авторлорın ишенимlik жыйынтыктарı белгилүү tehdit modeli, ишенимдүү жайгашуу altyapısı varsayımı жана simülasyon senaryolarıyla sınırlıdır.
Булак жана ыкма жөнүндө эскертүү
Tam оригиналдуу изилдөө adı: EPoLBFT: A Blockchain Consensus Algorithm for Enhancing Privacy, Invulnerability and Trust in IoT System
Авторлор: Yunus Kareem; Djamel Djenouri; Essam Ghadafi.
Yazar sırası: Булак изилдөөdaki biçimiyle korunmuştur.
Eş birinci yazar/eş katkı: Булакта eş birinci yazarlık belirtilmemektedir.
Sorumlu yazar: Yunus Kareem.
Мекемелер: Department of Computer Science and Creative Technologies, University of the West of England, Bristol, Birleşik Krallık; School of Computing, Newcastle University, Newcastle-Upon-Tyne, Birleşik Krallık.
Журнал: Future Internet.
Басма: MDPI, Basel, Switzerland.
Cilt / sayı / макала numarası: 18 / 7 / 367.
DOI: 10.3390/fi18070367
Alınma tarihi: 22 Mayıs 2026.
Revizyon tarihi: 3 Temmuz 2026.
Kabul tarihi: 10 Temmuz 2026.
Yayın tarihi: 15 Temmuz 2026.
Булак түрү: Изилдөө макалаsi; blokчынжыр консенсус архитектурасы, analitik ишенимlik баалооsi жана simülasyon негизиндеги performans analizi.
Рецензия статусу: Hakemli bilimsel жарыялоо.
Лицензия: Creative Commons Attribution (CC BY).
Расмий жарыялоо шилтемеси:https://doi.org/10.3390/fi18070367
Каржылоо: University of the West of England, Bristol Studentship.
Маалымат жеткиликтүүлүгү: Авторлор изилдөөнүн оригиналдуу katkılarının макала ичинде bulunduğunu жана ek soruların sorumlu yazara yöneltilebileceğini bildirmektedir.
Кызыкчылыктардын кагылышы: Авторлор çıkar çatışması bildirmemiştir.
Автордук салымдар: Kavramsallaştırma: Yunus Kareem, Djamel Djenouri жана Essam Ghadafi; ыкма: Yunus Kareem жана Djamel Djenouri; ырастоо: Djamel Djenouri жана Essam Ghadafi; biçimsel analiz жана изилдөө: үч yazar; маалымат kürasyonu жана ilk taslak: Yunus Kareem; inceleme/düzenleme: үч yazar; görselleştirme: Yunus Kareem жана Djamel Djenouri; danışmanlık: Djamel Djenouri жана Essam Ghadafi; proje yönetimi жана finansman edinimi: Djamel Djenouri.
Yapay zekâ kullanım bildirimi: Булак макаланын teşekkür bölümünde авторлор GPT 5.6 by OpenAI'ı dil iyileştirme, dilbilgisi kontrolü жана akademik düzenleme desteği amacıyla kullandıklarını belirtmektedir. Бул bildirim изилдөөнүн ыкмаsel simülasyon жыйынтыктарının өндүрүш ыкмаi катары sunulmamıştır.
Bilimsel камтуу sınırı: EPoLBFT'nin performansı реалдуу өндүрүш IoT ağı ордуна BICA simülatörü менен бааланган. Реалдуу heterojen IoT түзмөктөрı, edge platformları, физикалык жайгашуу anchor'ları жана реалдуу чабуул araçlarıyla uçtan uca прототип ырастооsı yapılmamıştır.
Güven modeli sınırı: Система standart kriptoграфик yapıların kırılamadığı, zero-knowledge proof'ların sahte üretilemediği жана ишенимдүү location infrastructure/anchor'ların kullanılabildiği бир tehdit modeli varsaymaktadır. Бул varsayımların bozulduğu durumlar учурдагы deneylerin ötesindedir.
Byzantine sınırı: EPoLBFT klasik BFT teorik eşiğini yükseltmemektedir. Varsayılan 21 түйүндүү комитетда алты Byzantine ырастоочу tolere edilecek түрдө yapılandırılmıştır. Gelişmiş туруктуулук iddiası coğrafi bölümlendirme, validator filtreleme жана өтө катмарлуу консенсус yapısına dayanmaktadır.
Булак ички tutarlılık эскертүүсү: İletişim karmaşıklığı formülü булакta Denklem (4) жана (5) катары yinelenmektedir. PREPARE quorum'u metin жана Algoritma 2'да ар түрдүү түрдө ifade edilmektedir. Мындан тышкары Сүрөт 2 жана 3'te, baseline metodolojisinde açıklanmayan RBFT serisi бар. Бул noktalar Verianla metninde sessizce düzeltilmemiştir.
Verianla Live эскертүүсү: Süreç görselleştirmesi изилдөөнүн Сүрөт 1'deki төрт epoch aşamasına dayanır. zk-PoL süre салыштырууsı гана Таблица 3'teki ошол эле birimli 12,5 ms далил өндүрүшi жана 5,8 ms далил ырастоо маанилериni kullanır. Сүрөт 2–5'te гана график катары verilen seriler Live маалымат таблицаsuna kesin маанилер түрүндө aktarılmamıştır.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген