

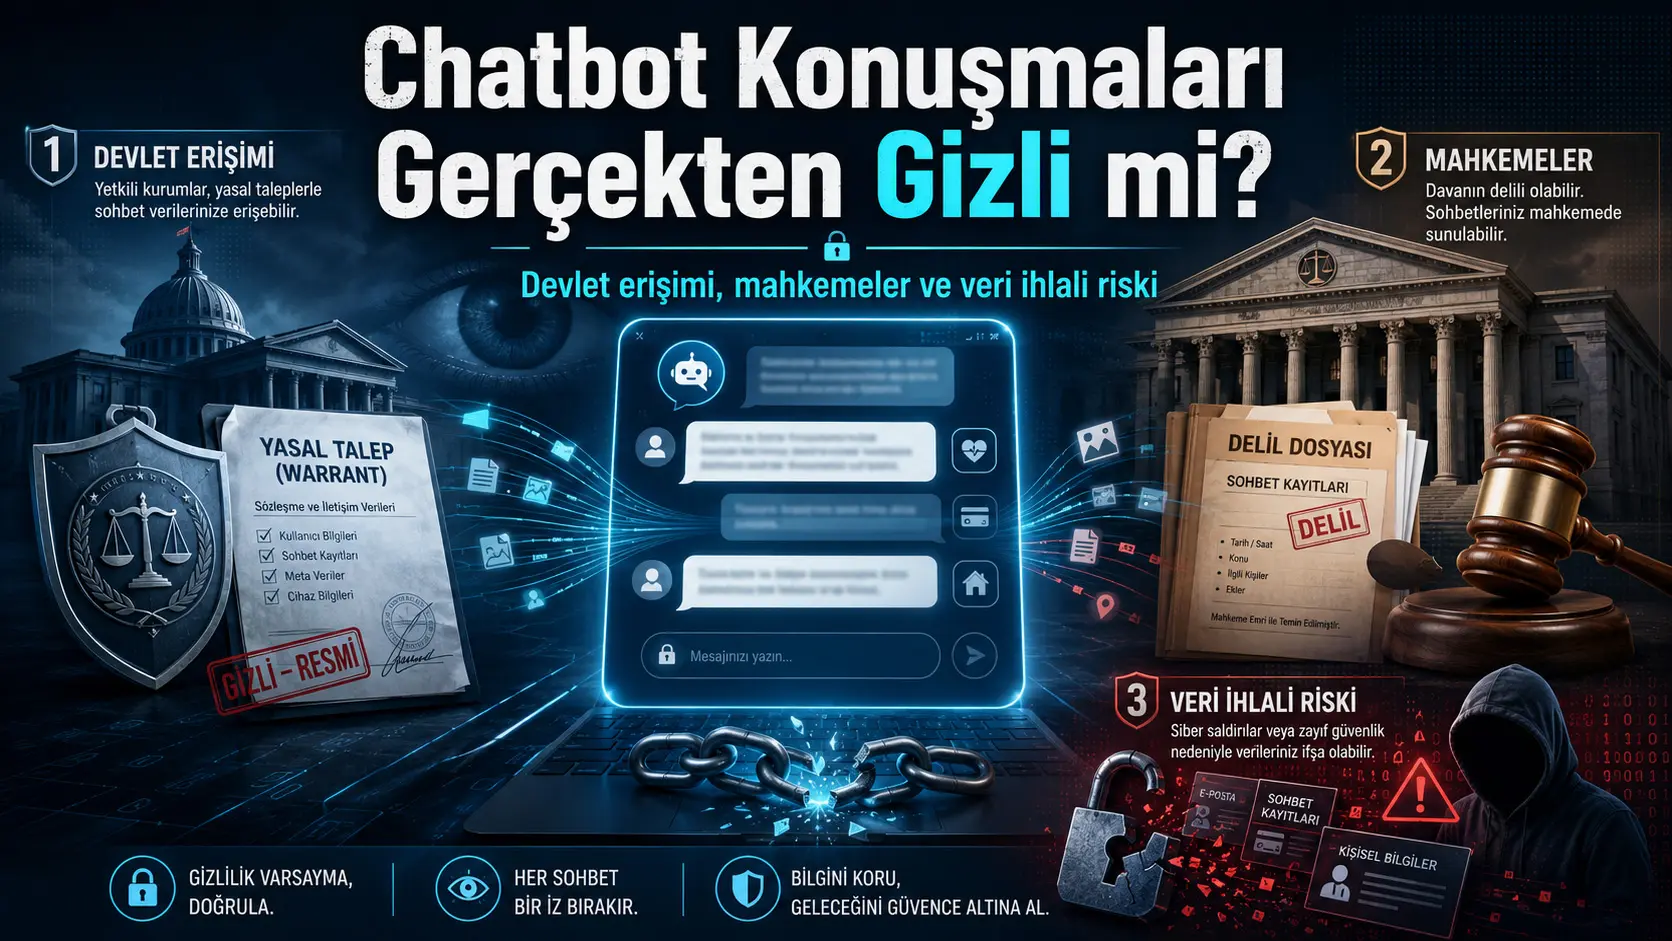
Theodore Christakis tomonidan tayyorlangan ushbu huquq va davlat siyosati tadqiqoti ChatGPT, Claude, Gemini, Grok va DeepSeek kabi iste’molchiga yo‘naltirilgan sun’iy intellekt xizmatlarida olib borilgan suhbatlar qaysi sharoitlarda foydalanuvchi nazoratidan chiqib ketishi mumkinligini o‘rganadi. Tadqiqotchi kompaniya siyosatlari, shaffoflik hisobotlari, sud qarorlari, qonunchilik, jamoatchilikka ma’lum bo‘lgan voqealar va besh provayderning kuzatiladigan amaliyotlarini taqqoslab, to‘rtta asosiy kirish yo‘lini belgilaydi: provayderning suhbatni o‘z tashabbusi bilan huquqni muhofaza qiluvchi organlarga xabar qilishi, davlatning ma’lumotni huquqiy yo‘l bilan talab qilishi, suhbatlarning sud ishida dalil sifatida so‘ralishi va yozuvlarning kiberhujum yoki korporativ xavfsizlik xatosi sabab oshkor bo‘lishi. Tadqiqotning asosiy xulosasi shuki, chatbotlarni foydali qiladigan saqlash, xotira, shaxsiylashtirish, log yuritish va ulangan vositalar funksiyalari ayni paytda suhbatlarni qidirish mumkin bo‘lgan, saqlab qolinadigan, sudda talab qilinadigan va hujumlarda qo‘lga kiritiladigan holga keltiradi. Biroq tadqiqot eksperimental foydalanuvchi tadqiqoti emas; u asosan AQSh huquqi va tez o‘zgarayotgan 2025–2026 yillardagi voqealarga tayangan huquq-siyosat xaritasidir.
Chatbot bilan olib borilgan suhbat foydalanuvchi tomonidan shaxsiy fikrlash maydoni sifatida qabul qilinishi mumkin. Ammo suhbatning texnik jihatdan kompaniya tizimlarida saqlanishi unga kundalik yoki yuzma-yuz sir almashishdan boshqacha huquqiy tabiat beradi. Yozuv sud buyrug‘i bilan saqlab qolinishga majbur qilinishi, muayyan foydalanuvchi haqidagi tergovda talab qilinishi, shaxs taraf bo‘lgan sud ishida hujjat sifatida so‘ralishi yoki xavfsizlik buzilishida qo‘lga kiritilishi mumkin.
Tadqiqot ushbu xavflarga faqat yangi qonunlar bilan javob berib bo‘lmasligini ta’kidlaydi. Huquqiy qoidalar bilan bir qatorda ma’lumotlarni minimallashtirish, haqiqiy o‘chirish mexanizmlari, cheklangan saqlash, eng kam vakolatli kirish, xususiy ulashishning standart holati va hatto provayder ham suhbatni o‘qiy olmaydigan arxitekturalar zarur. Tadqiqotchi bu yondashuvni siyosat va texnik arxitekturaning birgalikda ishlashi sifatida ta’riflaydi va provayderlar, sudlar, tartibga soluvchilar hamda qonun chiqaruvchilar uchun 19 ta tavsiya beradi.
Nega odamlar chatbotlarga bunchalik shaxsiy narsalarni aytadi?
Tadqiqotning boshlang‘ich nuqtasi shuki, iste’molchi turidagi chatbotlar oddiy qidiruv tizimi yoki hujjat tahrirlash dasturi kabi ishlatilmaydi. Odamlar ushbu tizimlarga sog‘liq belgilarini, qo‘rquvlarini, qarzlarini, munosabatlarini, huquqiy muammolarini, kasbiy rejalarini va hali shakllanib ulgurmagan fikrlarini aytishi mumkin. Suhbat interfeysi foydalanuvchiga qarshisida tinglaydigan va javob beradigan suhbatdosh borligi hissini beradi.
Ammo shifokor, advokat, turmush o‘rtoq yoki psixolog bilan ayrim suhbatlardan farqli ravishda, umumiy maqsadli chatbot suhbati o‘z-o‘zidan kasbiy sir, advokat–mijoz maxfiyligi yoki alohida “sun’iy intellekt imtiyozi”ga ega bo‘lmaydi. Foydalanuvchi yozganlari xizmat provayderi tizimida saqlanadigan raqamli yozuv hisoblanadi. Shu sabab suhbatning himoyasi ko‘pincha maxsus huquqiy imtiyozdan ko‘ra provayderning saqlash arxitekturasi, shartnomalari, xavfsizlik amaliyotlari va foydalanuvchi tanlagan sozlamalarga bog‘liq.
Tadqiqot birlashtirgan to‘rtta xavf yo‘li
Tadqiqotning o‘ziga xos hissasi odatda bir-biridan alohida ko‘rib chiqiladigan to‘rtta kirish yo‘lini yagona tizimda baholashidir. Ayni suhbat sharoitga qarab bu yo‘llarning bir nechtasiga bir vaqtning o‘zida ochiq bo‘lishi mumkin.
| Kirish yo‘li | Suhbatning foydalanuvchi nazoratidan chiqish shakli | Asosiy xavf |
|---|---|---|
| Provayderning o‘z tashabbusi bilan xabar berishi | Kompaniya suhbatda jiddiy va yaqin xavf bor deb baholab, huquqni muhofaza qiluvchi organlar bilan bog‘lanadi. | Noaniq yoki kontekstdan uzilgan iboralarning haqiqiy tahdid sifatida talqin qilinishi; mezonlar va xato ko‘rsatkichlarining jamoatchilikka oshkor qilinmasligi. |
| Davlatning majburiy kirishi | Sud buyrug‘i, tintuv qarori, chaqiruv, saqlash talabi yoki razvedka vakolati bilan hisob va suhbat ma’lumotlari talab qilinadi. | O‘chirildi deb o‘ylangan yozuvlarning huquqiy saqlash ostiga olinishi; muayyan foydalanuvchi o‘rniga muayyan mazmunni yozganlarning barchasini qidirish. |
| Sud ishlarida hujjat taqdim etish | Suhbatlar nizoning dalili sifatida provayderdan yoki bevosita foydalanuvchidan so‘raladi. | Ishga aloqasi bo‘lmagan millionlab odamlar yozuvlarining ko‘rib chiqilishi yoki shaxsning o‘z ajrim, mehnat va tijorat ishida chatbot tarixi unga qarshi chiqishi. |
| Kiberhujum va xavfsizlik xatosi | Ma’lumotlar bazasi zaifligi, noto‘g‘ri ulashish sozlamasi, o‘g‘irlangan hisob, zararli dastur, ichki kirish yoki yetkazib beruvchi zaifligi orqali yozuvlar oshkor bo‘ladi. | Suhbat faqat shaxsiy identifikatsiya ma’lumotlarini emas, balki shaxsning fikrlari va hayotiy kontekstini ham o‘z ichiga olgani sabab og‘ir maxfiylik yo‘qotishi. |
Birinchi yo‘l: Kompaniyaning suhbatni huquqni muhofaza qiluvchi organlarga xabar qilishi
Chatbot provayderining zararli mazmunni bloklashi bilan foydalanuvchini huquqni muhofaza qiluvchi organlarga xabar qilishi bir xil amal emas. Kontent moderatsiyasi modelning javob bermasligi yoki hisobning cheklanishi bilan yakunlanishi mumkin. Huquqni muhofaza qiluvchilarga xabar berish esa suhbatning kompaniyadan tashqaridagi davlat organiga uzatilishini anglatadi.
Tadqiqotda Kanadadagi Tumbler Ridge hujumi, Florida State University hujumi va Fransiyaning Strasbourg shahridagi qurolli politsiya aralashuvi kabi 2025–2026 davrida jamoatchilikka ma’lum bo‘lgan voqealar ko‘rib chiqiladi. Ushbu misollar chatbot suhbatlarining xavfni baholash va huquqni muhofaza qiluvchi organlar bilan aloqa nuqtai nazaridan endi faqat faraziy mavzu emasligini ko‘rsatadi. Biroq ayrim voqealardagi axborot oqimining aniq yo‘nalishini ochiq manbalardan qat’iy aniqlab bo‘lmaydi. Shu sabab tadqiqotchi xabarlarning mavjudligi bilan birga qaror qabul qilish jarayonining shaffofligini ham savol ostiga oladi.
Asosiy muammo chatbotlarda niyatni tushunish qiyinligidir. Foydalanuvchi haqiqiy reja, badiiy matn, rol o‘ynash ssenariysi, g‘azab ifodasi, qiziqish yoki zarar yetkazish niyati bo‘lmagan tadqiqotni o‘xshash so‘zlar bilan ifodalashi mumkin. Avtomatik klassifikator va undan keyingi inson ko‘rigi bu farqni har doim mukammal ajrata olmaydi.
Bolalarning jinsiy ekspluatatsiyasiga oid materiallar bo‘yicha ko‘plab mamlakatlarda aniqroq xabar berish majburiyatlari va shakllangan jarayonlar mavjud bo‘lsa-da, umumiy zo‘ravonlik tahdidlari qaysi chegarada politsiyaga xabar qilinishi odatda ochiqlanmaydi. Provayderlarning nechta suhbatni ko‘rib chiqqani, nechta holatni huquqni muhofaza qiluvchilarga yuborgani, nechta xabar noto‘g‘ri signal bo‘lgani va foydalanuvchiga qaysi sharoitlarda xabar berilgani haqida muhim ma’lumot bo‘shlig‘i mavjud.
Ikkinchi yo‘l: Davlatning chatbot yozuvlarini talab qilishi
Davlat organlarining raqamli xizmat provayderlaridan ma’lumot so‘rashi yangilik emas. Abonent ma’lumotlari, trafik yozuvlari va kontent ma’lumotlari uzoq vaqtdan beri chaqiruv, sud buyrug‘i va tintuv qarori kabi vositalar bilan talab qilinadi. Yangi jihat shuki, bu vositalar odamlar o‘z ichki fikrlarini batafsil yozadigan chatbot yozuvlariga qo‘llanmoqda.
Tadqiqotda huquqiy kirish vositalari oddiy hisob ma’lumotlari talablaridan suhbat mazmuniga qaratilgan og‘irroq aralashuvlargacha bo‘lgan pog‘ona sifatida ko‘rib chiqiladi. Talabning ko‘lami, zarur huquqiy chegara, foydalanuvchiga xabar beriladimi-yo‘qmi, provayder haddan tashqari keng talablarga e’tiroz bildiradimi va transchegaraviy jarayon qanday olib borilishi ushbu pog‘onaning asosiy elementlaridir.
O‘chirish tugmasi huquqiy saqlash talabini to‘xtatmasligi mumkin
Tergov organi kelajakda talab qilinishi mumkin bo‘lgan ma’lumotlarni saqlab qolishni provayderdan so‘rashi mumkin. Bunday saqlash talabi foydalanuvchining vaqtinchalik suhbat yoki o‘chirish sozlamalariga qaramay, yozuvning huquqiy sabablar bilan saqlanishiga olib kelishi mumkin. Interfeysda ko‘rinmaydigan suhbat provayderning barcha operatsion tizimlari, xavfsizlik loglari, zaxira nusxalari va tekshiruv navbatlaridan bir vaqtning o‘zida yo‘q bo‘lgan deb faraz qilib bo‘lmaydi.
Tadqiqotning muhim xulosalaridan biri shuki, saqlash muddatini oshiradigan har bir mahsulot funksiyasi ayni paytda davlat kirishi yetib bora oladigan ma’lumot hajmini ham oshiradi. Xotira, suhbat tarixi, ulangan ilovalar va agent harakati yozuvlari nafaqat shaxsiylashtirish vositasi, balki huquqiy talablar nuqtai nazaridan “kuzatuv ko‘paytirgichi”ga aylanishi mumkin.
Teskari prompt qidiruv buyrug‘i nima?
An’anaviy qidiruv talabida davlat odatda ma’lum foydalanuvchini nishonga oladi va shu shaxsning hisobini so‘raydi. Teskari prompt qidiruvida esa boshlang‘ich nuqta shaxs emas, mazmundir: muayyan ibora, usul, ism yoki mavzuni kimlar yozgani qidiriladi.
Tadqiqotda keltirilgan birinchi jamoatchilikka ma’lum federal misolda tergovchilar ikki aniq prompt orqali bitta hisobni aniqlashga uringan. Tadqiqotchi bu tor misol bilan barcha foydalanuvchi ma’lumotlar bazasida keng ma’no naqshlarini qidiradigan ommaviy talablarni ajratish kerakligini ta’kidlaydi. Ikkinchi turdagi qidiruvlar avvaldan ma’lum gumondordan boshlamasdan, dastlab katta foydalanuvchi guruhini tekshirishi sabab umumiylik, mutanosiblik va shaxsiy hayotni himoya qilish nuqtai nazaridan ancha og‘ir savollar tug‘diradi.
AQShdan tashqaridagi foydalanuvchilar va xorijiy razvedka
Tadqiqot AQShdan tashqaridagi shaxslarning xorijiy razvedka qonunchiligi oldidagi holatini ham baholaydi. Tadqiqotchining talqiniga ko‘ra FISA Section 702 muayyan xorijiy nishonlar bilan bog‘liq selektorlar orqali ishlagani sabab barcha chatbot foydalanuvchilar bazasida umumlashtirilgan kontent qidiruvini amalga oshirishga tabiiy ravishda mos emas. Biroq qonuniy tarzda nishonga olingan muayyan shaxsning mavjud xotira yozuvi yoki agent harakatlari tarixi boshqa huquqiy baholashga tushishi mumkin.
Ushbu baholash yakuniy sud xulosasi sifatida taqdim etilmaydi. Tadqiqotchi qonunchilik talqini bahsli ekanini, amaliyotlarning bir qismi maxfiy qolishini va uning xulosasi ehtiyotkorlik bilan o‘qilishi kerakligini aniq ta’kidlaydi.
Xotira funksiyasi nega oddiy suhbat tarixidan ko‘ra sezgirroq?
Oddiy suhbat yozuvi foydalanuvchi nima yozgani va model nima javob berganini ko‘rsatadi. Doimiy xotira esa ko‘plab suhbatlardan shaxsning afzalliklari, sog‘liq tashvishlari, oilaviy holati, kasbiy maqsadlari, qo‘rquvlari va rejalarini tanlab, tuzilgan profilga aylantirishi mumkin.
Bu profil xom suhbat tarixidan ko‘ra osonroq qidiriladigan shaxsiy dosye xususiyatini olishi mumkin. Ijtimoiy tarmoq profillari ko‘pincha bosish, joylashuv va xarid kabi kuzatilgan xatti-harakatlardan xulosa chiqarar ekan, chatbot xotirasi shaxsning tizimga bevosita aytgan shaxsiy fikrlarini ham o‘z ichiga olishi mumkin.
Agent funksiyalari xavfni yana bir qadam oshiradi. Tizim elektron pochtani o‘qiy olsa, fayllarga kira olsa, taqvimni boshqarsa, veb-saytlarda amal bajarsa yoki foydalanuvchi nomidan xabar yubora olsa, yozuvlarda nafaqat fikr, balki shu fikr asosida bajarilgan harakatlar ham bo‘lishi mumkin. Shu tariqa niyat, avtomatlashtirilgan amal va real dunyodagi natija bir xil yozuv zanjirida birlashadi.
Uchinchi yo‘l: Chatbot suhbatlarining sudda dalil bo‘lishi
Tadqiqotdagi eng diqqatga sazovor misollardan biri The New York Times bilan OpenAI o‘rtasidagi mualliflik huquqi ishida hujjat taqdim etish borasida yuzaga kelgan bahsdir. Tadqiqotda keltirilishicha, Aralık 2025’da 20 million identifikatsiyadan tozalangan ChatGPT suhbatini taqdim etish buyurilgan, Mart 2026’ga kelib ko‘rib chiqilishi so‘ralgan qo‘shimcha hovuz bilan jami qamrov 108 million suhbatga yetgan.
Ushbu suhbatlarning katta qismi sud ishining tarafi bo‘lmagan oddiy foydalanuvchilarga tegishli. Identifikatsiya ma’lumotlarini olib tashlash xavfni kamaytirishi mumkin; biroq noyob sog‘liq hodisasi, ish joyi, sana, joylashuv, munosabat va hayot tafsilotlarining birikmasi shaxsni qayta aniqlash imkonini berishi mumkin. Shu sabab taxalluslash yoki bevosita identifikatsiya maydonlarini o‘chirish har doim ham haqiqiy anonimlikni ta’minlamaydi.
Umumiy “sun’iy intellekt maxfiylik imtiyozi” mavjud emas
Tadqiqot ikki xil huquqiy savol ko‘pincha bir-biriga aralashtirilishini ta’kidlaydi:
- Provayder qo‘lidagi umumiy iste’molchi chatbot yozuvlari maxsus huquqiy imtiyoz bilan suddan himoyalanadimi,
- Shaxs o‘z ishiga tayyorlanayotganda sun’iy intellektdan foydalanishi odatda ega bo‘ladigan ish mahsuloti himoyasini yo‘qotishiga olib keladimi.
Birinchi savolda amaldagi huquq provayderning barcha iste’molchi yozuvlarini himoya qiladigan umumiy “AI imtiyozi”ni tan olmaydi. Ikkinchi savolda esa AQShdagi dastlabki qarorlar bir-biridan farq qilgan.
Heppner qarorida sud umumiy foydalanishdagi sun’iy intellekt platformasiga berilgan ma’lumotni uchinchi tomonga oshkor qilish kabi baholab, advokat–mijoz va ish mahsuloti himoyasiga nisbatan qat’iyroq yondashgan. Bir hafta oldin chiqarilgan Warner v. Gilbarco qarorida esa sun’iy intellekt shaxs emas, sud ishiga tayyorgarlikda ishlatiladigan vosita sifatida ko‘rilgan va faqat ChatGPT ishlatilgani uchun ish mahsuloti himoyasi yo‘qolmaydi degan xulosaga kelingan.
Bu tafovut hali yakunlanmagan. Chatbot matn protsessori, bulutli saqlash va huquqiy ma’lumotlar bazasi kabi vositami yoki foydalanuvchi ma’lumot ochiqlaydigan alohida suhbatdoshmi deb baholanishi kelajakdagi qarorlarning markazida bo‘ladi.
Himoya qiluvchi sud buyruqlari xavfni kamaytiradi, ammo yo‘q qilmaydi
Identifikatsiyadan tozalash, yopiq ko‘rib chiqish muhitlari, kirish nazorati va himoya qiluvchi sud buyruqlari millionlab suhbatlarning tartibsiz tarqalishini oldini olishi mumkin. Shunga qaramay, yozuvlar yuridik firmalar, ekspertlar, elektron dalil platformalari, ko‘rib chiqish ma’lumotlar bazalari va xizmat provayderlariga uzatilishi mumkin.
Bundan tashqari, asl suhbatlardan iqtiboslar, statistik tahlillar, ekspert hisobotlari, mashina o‘qiy oladigan kichik ma’lumotlar to‘plamlari yoki embedding tasvirlari ishlab chiqarilishi mumkin. Asosiy yozuvlar keyinchalik o‘chirilsa ham, ushbu hosila materiallarning bir qismi yashashda davom etishi mumkin. Shu sabab tadqiqot sudlarga faqat dastlabki ma’lumot uzatishni emas, balki ma’lumotdan ishlab chiqarilgan ikkilamchi materiallarning saqlanishi va ishlatilishini ham tartibga solishni tavsiya qiladi.
Yevropada va Turkiyada o‘xshash holat bo‘lishi mumkinmi?
Tadqiqotchiga ko‘ra, AQShdagi kabi sudgacha bo‘lgan keng hujjat taqdim etish madaniyati va federal darajada umumiy ma’lumotlarni himoya qilish qonunining yo‘qligi millionlab uchinchi shaxs suhbatlarini provayderdan talab qilishni osonlashtiruvchi maxsus birikma yaratadi. Bunday ommaviy provayder buyrug‘ining Yevropa huquq tizimlarida aynan shu shaklda takrorlanishi qiyinroq.
Biroq Yevropadagi shaxs o‘zi taraf bo‘lgan ishda o‘z nazoratidagi chatbot suhbatlarini taqdim etishga majbur bo‘lishi ancha real ehtimoldir. Tadqiqot Angliya va Uelsdagi hujjat ochiqlash qoidalari hamda Fransiya va Germaniyadagi muayyan hujjat taqdim etish mexanizmlarini misol sifatida keltiradi. Ma’lumotlarni himoya qilish huquqi bunday talablarni avtomatik ravishda taqiqlamaydi; ko‘lam, zarurat va taraflar huquqlari o‘rtasida muvozanat talab qiladi.
Tadqiqot Turkiya huquqini o‘rganmaydi. Shunga qaramay, ayni asosiy savol Turk huquqida ham muhim: Shaxsning o‘z ajrim, mehnat, tijorat, jinoyat yoki intellektual mulk nizosida chatbot suhbati qaysi sharoitlarda elektron dalil sifatida baholanishi mumkin? Bu savolga javob konkret holat tabiati, ma’lumot qanday olingani, qonuniyligi va tegishli protsessual qoidalarga bog‘liq.
To‘rtinchi yo‘l: Ma’lumotlar buzilishi, hisobni egallash va ichki kirish
Chatbot yozuvlarining xavfsizlik nuqtai nazaridan farqi faqat sezgir ma’lumotlarni o‘z ichiga olishi emas. Bu yozuvlar sog‘liq, oila, pul, qo‘rquv, niyat, vaqt jadvali va shaxsiy asoslarni bitta hikoyada birlashtiradi. Identifikatsiya maydonlari olib tashlangan bo‘lsa ham, suhbat konteksti shaxs yoki uning yaqinlarini aniqlash mumkin bo‘lgan holga keltirishi mumkin.
Tadqiqot hozirgacha jamoatchilikka ma’lum bo‘lgan voqealarni bir necha guruhga ajratadi:
- Ochiq qoldirilgan ma’lumotlar bazalari va dasturiy xatolar,
- Shaxsiy suhbatni tasodifan ommaga ochiq qiladigan ulashish dizaynlari,
- Brauzer, kengaytma yoki ta’minot zanjiri orqali ma’lumot sizib chiqishi,
- Provayder saytlaridagi kuzatuvchi va telemetriya vositalarining sezgir ma’lumotga kirishi,
- Zararli dastur orqali o‘g‘irlangan hisob ma’lumotlari,
- Xodimlarning kompaniya sirlarini ommaviy chatbotlarga kiritishi,
- Vakolati haddan tashqari keng bo‘lgan xodim, pudratchi va yetkazib beruvchi kirishlari.
Group-IB tomonidan 2023’da e’lon qilingan topilmada axborot o‘g‘irlovchi zararli dastur bilan zararlangan 101.134 qurilmada saqlangan ChatGPT hisob ma’lumotlari noqonuniy bozorlarda topilgani bildirilgan. Bu hodisa OpenAI infratuzilmasining buzilishi emas; foydalanuvchi qurilmalarining egallanishidir. Biroq hisobda avvalgi suhbatlar, xotira, yuklangan fayllar va ulangan xizmatlar bo‘lsa, o‘g‘irlangan parol nafaqat hisobga, balki shaxsning uzoq muddatli shaxsiy hayot yozuviga kirish imkonini berishi mumkin.
Samsung xodimlarining manba kodi, test ma’lumotlari va yig‘ilish mazmunini ish maqsadida ChatGPT’ga kiritishi ham provayderga qaratilgan hujum emas. Bu voqea vakolatli foydalanuvchining foydali deb bilgan vositaga korporativ sirni o‘z qo‘li bilan kiritishi natijasidagi “soya sun’iy intellekt” xavfini ko‘rsatadi.
Agentlar yangi hujum yuzasini yaratmoqda
Javob ishlab chiqaradigan chatbot sezgir matnni olishi va qayta ishlashi mumkin. Agent xususiyatli tizim esa boshqa xizmatlarda amal bajarishi mumkin. Zararli veb-sahifadagi yashirin ko‘rsatmaning agent tomonidan buyruq deb qabul qilinishi, ortiqcha vakolat berilishi yoki xotira va hujjat qidiruv tizimlaridagi zaifliklar ma’lumotning nafaqat o‘qilishiga, balki tashqariga uzatilishiga yoki foydalanuvchi nomidan istalmagan amal bajarilishiga olib kelishi mumkin.
Shu sabab tadqiqot agentlarga berilgan vakolatlarni eng kam vakolat tamoyili bilan cheklashni, qisqa muddatli kirish tokenlarini ishlatishni, yuqori ta’sirli amallarda foydalanuvchi roziligini olishni va bilvosita prompt injection’lariga qarshi maxsus himoya yaratishni tavsiya qiladi.
O‘chirishning ishonchliligi nega muhim?
Foydalanuvchi interfeysda suhbatni o‘chirishi mazmun barcha operatsion tizimlardan olib tashlanganini anglatmasligi mumkin. Suhbat nusxasi xavfsizlik logida, mijozlarni qo‘llab-quvvatlash yozuvida, tahlil hodisasida, sifat ko‘rigi ma’lumotlar to‘plamida, zaxirada yoki yetkazib beruvchi tizimida qolishi mumkin.
Tadqiqotga ko‘ra, ishonchli o‘chirish uchun to‘rtta savolga javob bera olish kerak: Suhbat qayerlarga ko‘chirilgan, kimlar oddiy matnni o‘qiy olgan, nechta nusxa yaratilgan va bu nusxalar qancha vaqt saqlangan? Agar o‘chirish faqat foydalanuvchi interfeysdagi asosiy yozuvni olib tashlasa, maxfiylik yuzasining muhim qismi saqlanib qoladi.
Muhrlangan rejim: Hatto provayder ham o‘qiy olmaydigan suhbat
Tadqiqotchi taklif qilgan “Sealed Mode” o‘zbekchada Muhrlangan rejim deb ifodalanishi mumkin bo‘lgan arxitektura yondashuvidir. Maqsad yuqori sezgirlikdagi suhbatlarni faqat shartnoma yoki kompaniya va’dasi bilan emas, texnik dizayn orqali himoya qilishdir.
Tadqiqot nashrga tayyorlanayotgan paytda Meta 13 Mayıs 2026’da WhatsApp ichida Meta AI bilan olib borilgan suhbatlar uchun ishonchli ijro muhitiga asoslangan maxfiy rejimni e’lon qilgani keltiriladi. Ushbu tizimda suhbat provayder oddiy matnni o‘qiy olmaydigan apparat bilan qo‘llab-quvvatlangan muhitda qayta ishlanadi. Tadqiqotchi buni iste’molchi chatbotlarida dizayn orqali ta’minlangan maxfiylikning dastlabki ommaviy misoli sifatida baholaydi.
Provayder o‘qiy olmaydigan suhbatni huquqni muhofaza qiluvchilarga o‘z tashabbusi bilan yuborish, mazmun bo‘yicha qidirish, provayderdan sud yo‘li bilan olish yoki markaziy oddiy matn ma’lumotlar bazasidan o‘g‘irlash qiyinlashadi. Ammo ayni arxitektura provayderning xavfli suhbatlarni ko‘rishi, kontentga asoslangan xavfsizlik tekshiruvini o‘tkazishi va favqulodda holatda aralashishini ham cheklaydi.
Shu sabab Muhrlangan rejim barcha muammolarni yolg‘iz o‘zi hal qilmaydi. Model ichidagi xavfsizlik chegaralari, yopiq muhitda ishlaydigan klassifikatorlar, inqiroz resurslariga yo‘naltirish, suiiste’mol tezligini cheklash va aniq javobgarlik qoidalari kabi qo‘shimcha mexanizmlar kerak. Tadqiqot yondashuvi texnik arxitektura bilan huquqiy va institutsional siyosatning bir-birini almashtirishi emas, birga ishlashidir.
Turkiya nuqtai nazaridan yuzaga keladigan asosiy savollar
Tadqiqot Turk qonunchiligini baholamasa-da, Turkiyada javob berilishi kerak bo‘lgan aniq masalalarni ko‘rsatadi:
- Chatbot suhbatlari KVKK doirasida qaysi shaxsiy va maxsus toifadagi ma’lumotlarni o‘z ichiga olishi mumkin?
- Provayderlar suhbatlar, xotira profillari va agent harakat yozuvlarini qancha vaqt saqlaydi?
- O‘chirish talabi zaxiralar, xavfsizlik loglari va hosila ma’lumotlar to‘plamigacha tatbiq etiladimi?
- Chet eldagi provayderlarga kelgan davlat talablari va transchegaraviy ma’lumot uzatish bo‘yicha foydalanuvchiga qanday ma’lumot beriladi?
- Sudlarda chatbot tarixini elektron dalil sifatida taqdim etish qaysi qonuniylik va mutanosiblik shartlariga bog‘lanishi kerak?
- Advokatlar, sog‘liqni saqlash xodimlari, muhandislar, davlat xizmatchilari va kompaniya xodimlari umumiy maqsadli chatbotlarga qaysi ma’lumotlarni aslo kiritmasligi kerak?
- Davlat idoralari va korxonalardagi sun’iy intellekt foydalanish siyosati xotira va ulangan ilova funksiyalarini ham qamrab oladimi?
- Hatto provayder o‘qiy olmaydigan yuqori maxfiylikdagi ish rejimlari Turkiyadagi foydalanuvchilarga taqdim etiladimi?
Bu savollarning ahamiyati faqat shaxsiy maxfiylikdan kelib chiqmaydi. Kompaniya sirlari, davlat ma’lumotlari, huquqiy strategiya, sog‘liq ma’lumotlari va muhim infratuzilma tafsilotlari ham ayni umumiy maqsadli tizimlarga kiritilishi mumkin. Shu sabab chatbot maxfiyligi individual ma’lumotlarni himoya qilish bilan birga korporativ axborot xavfsizligi va milliy raqamli suverenitet masalasi sifatida ham ko‘rib chiqilishi kerak.
Tadqiqot qo‘llab-quvvatlaydigan xulosalar
- Saqlash, xotira, log yuritish, shaxsiylashtirish va ulangan vositalar ayni suhbatni bir nechta huquqiy va texnik kirish yo‘liga ochiq qilishi mumkin.
- Chatbot suhbatlari amaldagi huquqda avtomatik ravishda shifokor, advokat yoki terapevt bilan suhbatlar kabi imtiyozga ega emas.
- Foydalanuvchilar o‘chirildi deb o‘ylagan ma’lumot huquqiy saqlash talablari yoki operatsion nusxalar sabab saqlanishi mumkin.
- Teskari prompt qidiruvlari muayyan foydalanuvchiga qaratilgan talablarga qaraganda kengroq maxfiylik va mutanosiblik muammolarini tug‘diradi.
- Identifikatsiya ma’lumotlarini olib tashlash kontekstual va noyob suhbatlarda qayta aniqlash xavfini butunlay bartaraf etmaydi.
- Agent, xotira va ulangan ilova funksiyalari ham huquqiy kirish ko‘lamini, ham kiberhujum ta’sirini oshiradi.
- Ma’lumotlarni minimallashtirish, haqiqiy o‘chirish, kirishni segmentatsiyalash va provayder o‘qiy olmaydigan arxitekturalar siyosat va’dalaridan kuchliroq texnik himoya bera oladi.
Tadqiqot isbotlamaydigan yoki bevosita o‘rganmagan xulosalar
- Barcha chatbot provayderlari foydalanuvchi suhbatlarini muntazam o‘qishi yoki huquqni muhofaza qiluvchilar bilan tizimli ravishda ulashishini isbotlamaydi.
- Muayyan provayder boshqalardan aniq xavfsizroq ekanini ko‘rsatadigan mustaqil texnik audit bermaydi.
- Chatbot ma’lumotlar buzilishining jamiyatdagi uchrash tezligini o‘lchaydigan epidemiologik yoki statistik tadqiqot emas.
- AQShda muhokama qilinayotgan barcha teskari prompt talablarining qonunga xilof ekaniga xulosa qilmaydi.
- Muhrlangan rejim xavfsizlik, bolalarni himoya qilish va favqulodda aralashuv muammolarini to‘liq hal qilganini da’vo qilmaydi.
- Turkiyada chatbot yozuvlari qaysi sud ishlarida aniq qabul qilinadigan dalil bo‘lishini belgilamaydi.
- Ko‘rib chiqilgan 2025–2026 qarorlar kelajakda ayni yo‘nalishda qo‘llanishini kafolatlamaydi.
Kuchli tomonlar va cheklovlar
Tadqiqotning eng kuchli tomoni kompaniya xabari, davlat kirishi, sud jarayoni va kiberxavfsizlik buzilishi kabi turli fanlarda o‘rganiladigan xavflarni yagona ma’lumot hayot siklida birlashtirishidir. Beshta yirik provayder siyosatini taqqoslash, huquqiy qarorlarni texnik arxitektura bilan birga talqin qilish va 19 ta aniq tavsiya berish tadqiqotni shunchaki muammoni aniqlashdan uzoqqa olib boradi.
Tadqiqotchi o‘z pozitsiyasining chegaralarini ochiq aytadi. Tadqiqot yevropalik huquqshunosning AQSh huquqiga oid keng qamrovli, ammo tashqaridan qarashidir; AQShda litsenziyalangan huquq amaliyotchisining fikri sifatida taqdim etilmaydi. Xitoy huquqi, Yevropa Ittifoqi a’zo davlatlarining jinoyat protsessi, Birlashgan Qirollik milliy xavfsizlik huquqi va boshqa davlatlar rejimlari batafsil qamrab olinmagan.
Ko‘rib chiqish tizimli sharh metodologiyasidan foydalanmaydi. Ma’lumotlar bazasi so‘rovlari, kiritish–chiqarish mezonlari va manba sifatini ballash kabi qayta ishlab bo‘ladigan adabiyot qidiruv protokoli mavjud emas. Ayrim kompaniya amaliyotlari faqat ochiq siyosatlar va shaffoflik hisobotlari orqali kuzatilishi mumkin bo‘lgani uchun ichki qaror jarayonlari, xato ko‘rsatkichlari va haqiqiy kirish vakolatlarini tashqaridan tekshirib bo‘lmaydi.
Bundan tashqari, huquq va mahsulot arxitekturasi tez o‘zgaradi. Haziran 2026 holatiga ko‘ra amal qilayotgandek ko‘ringan mahsulot funksiyalari, sud ishlari, ma’lumot saqlash tanlovlari va tartibga soluvchi talqinlar keyin o‘zgarishi mumkin. Shu sabab tadqiqot doimiy va tugallangan huquq ensiklopediyasidan ko‘ra tez rivojlanayotgan sohaning batafsil holat xaritasi sifatida o‘qilishi kerak.
Tadqiqot usuli va topilmalari
Tadqiqot dizayni
Tadqiqot tajriba, so‘rovnoma yoki statistik namunadan foydalanmaydi. Sifatli qiyosiy huquq va siyosat tahlili qo‘llangan. Ayni beshta iste’molchi chatbot provayderi ochiq maxfiylik siyosatlari, foydalanish shartlari, shaffoflik hisobotlari, kuzatilgan mahsulot xatti-harakatlari va huquqiy voqealar orqali baholangan.
| Usul komponenti | Tadqiqotda qanday qo‘llangan? | Talqin chegarasi |
|---|---|---|
| Provayder taqqoslash | ChatGPT, Claude, Gemini, Grok va DeepSeek’ning ochiq siyosatlari va hisobotlari taqqoslangan. | Jamoatchilikka ochiqlanmagan ichki amaliyotlarni bevosita kuzatib bo‘lmaydi. |
| Huquqiy doktrina tahlili | AQSh jinoyat protsessi, qidiruv buyruqlari, elektron aloqa qoidalari, FISA Section 702, hujjat taqdim etish va imtiyoz doktrinalari ko‘rib chiqilgan. | Qarorlarning bir qismi yangi, bahsli yoki apellyatsiya jarayoni bilan o‘zgarishi mumkin. |
| Voqea tahlili | Huquqni muhofaza qiluvchilarga xabar berish, ommaviy suhbat taqdim etish, hisob egallanishi va korporativ ma’lumot sizishi misollari tahlil qilingan. | Ayrim voqealarda barcha texnik va korporativ tafsilotlar jamoatchilikka ochiq emas. |
| Yevropa taqqoslash | GDPR, Angliya va Uels hujjat ochiqlash tizimi hamda Fransiya va Germaniyadagi hujjat taqdim etish yo‘llari baholangan. | Har bir Yevropa davlatining jinoyat, fuqarolik va ma’muriy protsessi alohida o‘rganilmagan. |
| Arxitektura bahosi | Saqlash, xotira, agentlar, ishonchli ijro muhitlari va Muhrlangan rejimning huquqiy oqibatlari birgalikda ko‘rib chiqilgan. | Mustaqil penetratsiya testi yoki manba kodi auditi o‘tkazilmagan. |
Tadqiqotda ajralib turadigan sonli ko‘rsatkichlar
| Ko‘rsatkich | Tadqiqotda bildirilgan qiymat | Nimani anglatadi? |
|---|---|---|
| Ko‘rib chiqilgan yirik iste’molchi chatbot provayderi | 5 | ChatGPT, Claude, Gemini, Grok va DeepSeek taqqoslangan. |
| OpenAI’ga bildirilgan davlat talablaridagi o‘zgarish | 2023’ning birinchi yarmida 6; 2025’ning ikkinchi yarmida 309 | Talablar past boshlang‘ich darajadan tez oshgan; o‘sish foydalanuvchilar soni ko‘payishi bilan birga talqin qilinishi kerak. |
| New York Times–OpenAI nizosida ko‘rib chiqilishi so‘ralgan suhbat hovuzi | Avval 20 million, keyin qo‘shimcha 88 million; jami 108 million | Sud ishining tarafi bo‘lmagan foydalanuvchilar suhbatlari ham keng ko‘lamli hujjat taqdim etishga tushishi mumkinligini ko‘rsatadi. |
| Axborot o‘g‘irlovchi zararli dastur bilan bog‘liq qurilmalarda topilgan saqlangan ChatGPT hisob ma’lumotlari | 101.134 qurilma | Provayder infratuzilmasi buzilmasa ham, foydalanuvchi qurilmasi egallanishi orqali suhbat tarixiga kirish mumkinligini ko‘rsatadi. |
| Jami siyosat va arxitektura tavsiyasi | 19 | Tavsiyalar kompaniya xabari, davlat kirishi, sud jarayonlari va kiberxavfsizlik bo‘yicha to‘rtta guruhga ajratilgan. |
Bu qiymatlar eksperimental tarzda ishlab chiqarilgan natijalar emas. Ular tadqiqotchi ko‘rib chiqqan shaffoflik hisobotlari, sud yozuvlari va ommaga ochiq voqealardan yig‘ilgan, muayyan sanalarga tegishli ko‘rsatkichlardir.
Provayderning o‘z tashabbusi bilan xabar berishlari uchun tavsiyalar
- Kompaniyalar o‘z tashabbusi bilan huquqni muhofaza qiluvchi organlarga yuborgan xabarlar soni va sababini jamlangan holda e’lon qilishi kerak.
- Suhbatning xabar berish kanaliga tushishiga sabab bo‘ladigan avtomatik va insoniy qaror mezonlari mustaqil auditga ochilishi kerak.
- Huquqiy saqlash, foydalanuvchi ixtiyoriy saqlagan suhbat va provayder operatsion maqsadda ushlab turgan ma’lumot bir-biridan ajratilishi kerak.
- Shifrlash va provayder kira olmaydigan arxitekturalar chatbot ishlatiladigan muhit va xavf darajasi hisobga olinib loyihalanishi kerak.
- Foydalanuvchiga chatbot bilan o‘rnatgan munosabati nima ekanini va qaysi kasbiy maxfiylik munosabatlariga teng emasligini aniq tushuntirish kerak.
Davlatning majburiy kirishi uchun tavsiyalar
- Shaffoflik hisobotlarida chatbot ma’lumotlariga qaratilgan davlat talablari, teskari prompt qidiruvlari, xotira yozuvlari va agent harakati loglari alohida toifalarda ochiqlanishi kerak.
- Provayderlar butun foydalanuvchi bazasini tekshiradigan haddan tashqari keng “bu promptni kim yozdi?” talablariga qarshi chiqishini jamoatchilikka ma’lum qilishi kerak.
- Xotira profillari va agent harakati yozuvlari oddiy suhbat matnidan farqli va sezgirroq huquqiy ma’lumot toifalari sifatida ko‘rilishi kerak.
Sudlarda hujjat taqdim etish va dalillar bo‘yicha tavsiyalar
- Saqlash, xotira va Muhrlangan rejim funksiyalari sud ishlari va hujjat taqdim etish xavfi hisobga olinib loyihalanishi kerak.
- Tor doiradagi sun’iy intellekt maxfiylik imtiyoziga asos bo‘la oladigan texnik va institutsional arxitektura ishlab chiqilishi kerak.
- Sun’iy intellektdan foydalanish sud ishiga tayyorgarlikdagi ish mahsuloti himoyasini yo‘qotadimi-yo‘qmi haqidagi qaror tafovuti bartaraf etilishi kerak.
- Millionlab uchinchi shaxs suhbatlarini qamrab oladigan talablar uchun chatbotlarga xos zarurat va mutanosiblik yo‘riqnomalari tayyorlanishi kerak.
- Identifikatsiyadan tozalash kuchaytirilishi; iqtibos, hosila ma’lumotlar to‘plami, ekspert tahlili va embedding tasviri kabi ikkilamchi materiallar ham nazorat qilinishi kerak.
- Foydalanuvchilarga o‘z nizolarida suhbatlari talab qilinishi mumkinligi tushuntirilishi va haqiqiy saqlash–o‘chirish nazorati berilishi kerak.
Kiberxavf, ichki kirish va ma’lumot buzilishlari bo‘yicha tavsiyalar
- Chatbot suhbatlari standart holatda yuqori sezgirlikdagi ma’lumot sinfi sifatida baholanishi kerak.
- Buzilishning ta’sir maydoni kamroq ma’lumot saqlash, tizimlarni segmentlash va Muhrlangan rejim kabi texnik nazoratlar bilan qisqartirilishi kerak.
- Xodimlar, pudratchilar, yetkazib beruvchilar va sun’iy intellekt agentlari uchun eng kam vakolat tamoyili qo‘llanishi kerak.
- Ulashish havolalari standart holatda xususiy bo‘lishi; buzilish og‘irligi faqat ism va elektron pochta kabi identifikatsiya maydonlariga emas, suhbatning mazmuni va kontekstiga qarab aniqlanishi kerak.
- Kompaniyalar faqat davlat talablarini emas, sun’iy intellektga xos xavfsizlik hodisalari va ma’lumot buzilishlarini ham muntazam oshkor qilishi kerak.
Asosiy topilmaning yaxlit talqini
To‘rtta kirish yo‘li bir-birining muqobili emas. Ayni saqlash tanlovi keyinchalik huquqni muhofaza qiluvchilar bilan hamkorlikni mumkin qilishi, sudda taqdim etiladigan ma’lumot hajmini oshirishi va hujumchilar egallashi mumkin bo‘lgan ma’lumot hovuzini kattalashtirishi mumkin. Xotira funksiyasi bir vaqtning o‘zida shaxsiylashtirish vositasi, kuzatuv nishoni, sud dalili va ma’lumot buzilishi aktivi hisoblanadi.
Shu sabab tadqiqot chatbot maxfiyligini faqat “kompaniya ma’lumotlarni sotadimi?” savoli bilan baholab bo‘lmasligini ko‘rsatadi. Saqlash muddati, oddiy matnga kira oladigan jamoalar, yetkazib beruvchilar zanjiri, zaxiralar, ulashish dizayni, huquqiy talablarga e’tiroz siyosati, xotira va ulangan ilovalar birgalikda tekshirilishi kerak.
Tadqiqotning boshqaruvga oid xulosasi shuki, kompaniya siyosati va texnik arxitektura ikki alohida himoya qatlamidir. Siyosat shartnomalar, shaffoflik, ma’lumot saqlash qarorlari, kirish vakolatlari va yetkazib beruvchi boshqaruvini qamrab oladi. Arxitektura esa ayrim ma’lumotlarning boshidanoq o‘qish yoki markaziy qidirish mumkin bo‘lgan shaklda mavjud bo‘lmasligini ta’minlashi mumkin. Kuchli maxfiylik tizimi bu ikki qatlamdan faqat bittasiga tayanib qololmaydi.
Manba va usul eslatmasi
Tadqiqotning asl nomi:You Trust Your Chatbot With Everything. Should You? Part 2: Governments, Courts, and the Battle Over Your Chatbot Conversations
Muallif: Theodore Christakis.
Muallif tartibi va hissa holati: Tadqiqot bitta muallifga tegishli. Teng birinchi mualliflik yoki teng hissa bayonoti mavjud emas. Alohida mas’ul muallif ma’lumoti ko‘rsatilmagan.
Institutsional aloqalar: University Grenoble Alpes; Cross-Border Data Forum; Future of Privacy Forum; Multidisciplinary Institute in Artificial Intelligence tarkibidagi “Responsible AI: Design, Regulation and Conformity” ishlari.
Manba turi: Qiyosiy huquq va davlat siyosati tadqiqot hisoboti.
Seriya: AI Regulation Papers, 2026-06-1.
Nashr platformasi va asl nashriyotchi: AI-Regulation.com.
Nashr sanasi: Haziran 2026; rasmiy tadqiqot sahifasida 8 Haziran 2026 sanasi ko‘rsatilgan.
DOI: Ushbu versiyada DOI ma’lumoti mavjud emas.
Peer review holati: Tadqiqot peer-reviewed akademik jurnalda nashr etilgan ilmiy maqola emas. Mustaqil akademik peer review matn yoki rasmiy nashr sahifasi orqali tasdiqlanmagan.
Moliyaviy qo‘llab-quvvatlash: Tadqiqot MIAI @ Grenoble Alpes doirasida ANR-23-IACL-0006 va Cybersecurity PEPR tarkibidagi Interdisciplinary Project on Privacy doirasida ANR 22-PECY-0002 IPOP qo‘llab-quvvatlashini olgani bildirilgan.
Manfaatlar to‘qnashuvi: Matnda alohida manfaatlar to‘qnashuvi bayonoti topilmagan.
Rasmiy havola:AI-Regulation.com rasmiy tadqiqot sahifasi
Muqova tasviri: Muqovada yuzi “Exhibit A” yozuvli dalil fayli bilan yopilgan inson tasviri shaxsiy chatbot suhbatlarining sud fayli va tekshiriladigan dalilga aylanishini ramziy qiladi. Tasvir muallif tomonidan loyihalangan va yo‘naltirilgan hamda generativ sun’iy intellekt yordamida tayyorlangani ko‘rsatilgan. Muallif tijoratdan tashqari foydalanish uchun to‘liq iqtibos va tadqiqot manbasi ko‘rsatilishi sharti bilan ko‘paytirishga ruxsat beradi.
Ushbu o‘zbekcha bayon tadqiqot matni, qiyosiy jadvallari, izohlari, voqea baholari va yakuniy tavsiyalariga asoslanib tayyorlangan. Tashqi manbalar faqat sarlavha, muallif, institutsional aloqalar, nashr sanasi, seriya va rasmiy tadqiqot havolasini bibliografik tekshirish uchun ishlatilgan; tashqi manbalardan ilmiy yoki huquqiy topilma qo‘shilmagan.
Tadqiqot asosan AQSh huquqiga tayangan va Haziran 2026 holatiga ko‘ra tez rivojlanayotgan sohani baholaydi. Matndagi tushuntirishlar umumiy ilmiy va huquqiy ma’lumot xarakteriga ega; muayyan sud ishi, tergov yoki shaxsiy ma’lumot nizosi bo‘yicha huquqiy maslahat o‘rnini bosa olmaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan