

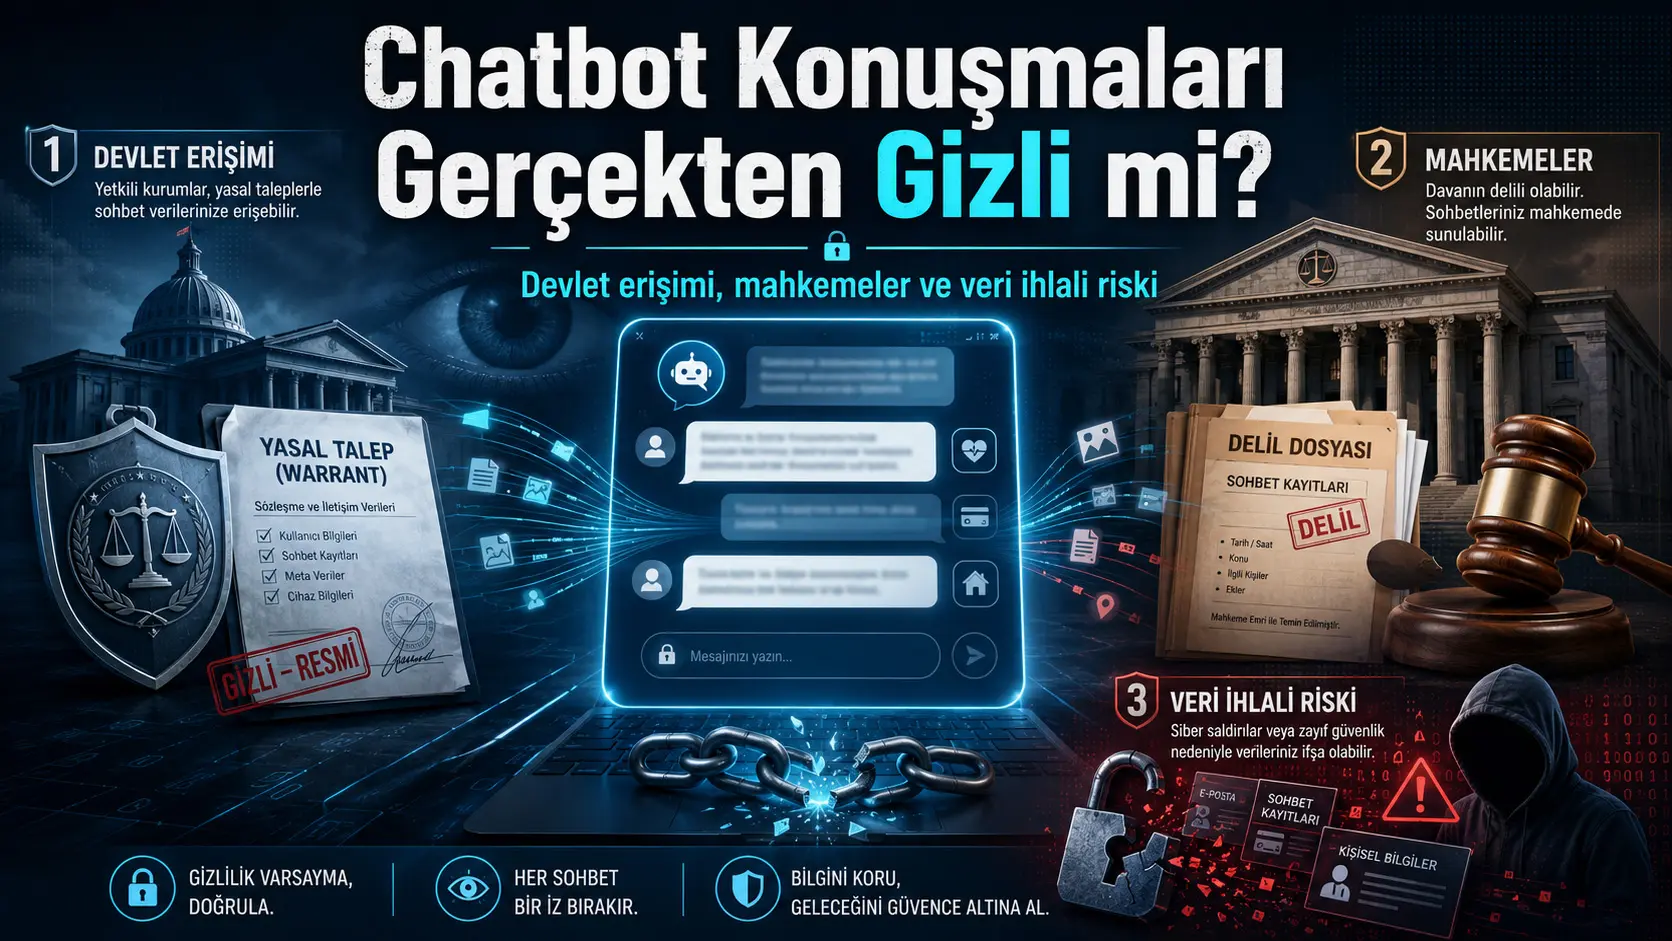
Theodore Christakis tərəfindən hazırlanmış bu hüquq və dövlət siyasəti araşdırması ChatGPT, Claude, Gemini, Grok və DeepSeek kimi istehlakçı yönümlü süni intellekt xidmətlərində aparılan söhbətlərin hansı şərtlərdə istifadəçinin nəzarətindən çıxa biləcəyini araşdırır. Tədqiqatçı şirkət siyasətlərini, şəffaflıq hesabatlarını, məhkəmə qərarlarını, qanunvericiliyi, ictimaiyyətə açıqlanan hadisələri və beş provayderin müşahidə oluna bilən tətbiqlərini müqayisə edərək dörd əsas giriş yolu müəyyən edir: provayderin söhbəti öz təşəbbüsü ilə hüquq-mühafizə orqanlarına bildirməsi, dövlətin məlumatı hüquqi yollarla tələb etməsi, söhbətlərin məhkəmə işində sübut kimi istənməsi və qeydlərin kibertəhlükəsizlik hücumu və ya institusional təhlükəsizlik səhvi nəticəsində üzə çıxması. Tədqiqatın əsas nəticəsi budur ki, çatbotları faydalı edən saxlama, yaddaş, fərdiləşdirmə, jurnallaşdırma və əlaqəli alət xüsusiyyətləri eyni zamanda söhbətləri axtarıla bilən, qoruna bilən, məhkəmədə tələb edilə bilən və hücumlarda ələ keçirilə bilən hala gətirir. Bununla belə, araşdırma eksperimental istifadəçi tədqiqatı deyil; əsasən ABŞ hüququna və sürətlə dəyişən 2025–2026 hadisələrinə əsaslanan hüquq-siyasət xəritəsidir.
Çatbotla aparılan söhbət istifadəçi tərəfindən şəxsi düşüncə məkanı kimi qəbul edilə bilər. Lakin söhbətin texniki cəhətdən şirkətin sistemlərində saxlanması ona gündəlik və ya üz-üzə sirr paylaşımından fərqli hüquqi xarakter verir. Qeyd məhkəmə qərarı ilə qoruna bilər, müəyyən istifadəçi haqqında aparılan araşdırmada tələb edilə bilər, şəxsin tərəf olduğu məhkəmə işində sənəd kimi istənə bilər və ya təhlükəsizlik pozuntusunda ələ keçirilə bilər.
Tədqiqat bu risklərə yalnız yeni qanunlarla cavab verməyin kifayət etmədiyini müdafiə edir. Hüquqi qaydalarla yanaşı məlumat minimallaşdırılması, həqiqi silmə mexanizmləri, məhdud saxlama, ən az səlahiyyətli giriş, məxfi paylaşımın standart seçimi və hətta provayderin də söhbəti oxuya bilmədiyi arxitekturalar tələb olunur. Tədqiqatçı bu yanaşmanı siyasət və texniki arxitekturanın birlikdə işləməsi kimi təsvir edir və provayderlər, məhkəmələr, tənzimləyicilər və qanunvericilər üçün 19 tövsiyə təqdim edir.
İnsanlar niyə çatbotlara bu qədər şəxsi şeylər danışır?
Tədqiqatın çıxış nöqtəsi istehlakçı tipli çatbotların adi axtarış sistemi və ya sənəd redaktə proqramı kimi istifadə edilməməsidir. İnsanlar bu sistemlərə sağlamlıq əlamətlərini, qorxularını, borclarını, münasibətlərini, hüquqi problemlərini, peşə planlarını və hələ formalaşmamış düşüncələrini danışa bilər. Söhbət interfeysi istifadəçidə qarşısında dinləyən və cavab verən həmsöhbət olduğu təəssüratı yaradır.
Lakin həkim, vəkil, həyat yoldaşı və ya psixoloqla aparılan bəzi söhbətlərdən fərqli olaraq, ümumi məqsədli çatbot söhbəti avtomatik olaraq peşə sirri, vəkil–müştəri məxfiliyi və ya xüsusi “süni intellekt imtiyazı” qazanmır. İstifadəçinin yazdıqları xidmət provayderinin sistemində saxlanılan rəqəmsal qeyd xarakteri daşıyır. Buna görə söhbətin qorunması çox vaxt xüsusi hüquqi imtiyazdan daha çox provayderin saxlama arxitekturasına, müqavilələrinə, təhlükəsizlik tətbiqlərinə və istifadəçinin seçdiyi parametrlərə bağlıdır.
Araşdırmanın birləşdirdiyi dörd risk yolu
Tədqiqatın özgün töhfəsi adətən ayrı-ayrılıqda araşdırılan dörd giriş yolunu vahid sistem daxilində qiymətləndirməsidir. Eyni söhbət şərtlərdən asılı olaraq bu yolların birdən çoxuna eyni anda açıq ola bilər.
| Giriş yolu | Söhbətin istifadəçinin nəzarətindən çıxma forması | Əsas risk |
|---|---|---|
| Provayderin öz təşəbbüsü ilə bildirişi | Şirkət söhbətdə ciddi və yaxın təhlükə olduğunu qiymətləndirərək hüquq-mühafizə orqanları ilə əlaqə saxlayır. | Qeyri-müəyyən və ya kontekstdən qoparılmış ifadələrin real təhdid kimi şərh edilməsi; meyarların və xəta nisbətlərinin ictimaiyyətə açıqlanmaması. |
| Dövlətin məcburi girişi | Məhkəmə əmri, axtarış qərarı, çağırış, qoruma tələbi və ya kəşfiyyat səlahiyyəti ilə hesab və söhbət məlumatları tələb olunur. | Silindiyi düşünülən qeydlərin hüquqi qoruma altına alınması; müəyyən istifadəçi əvəzinə müəyyən məzmunu yazan hər kəsin axtarılması. |
| Məhkəmə işlərində sənəd təqdimatı | Söhbətlər mübahisənin sübutu kimi provayderdən və ya birbaşa istifadəçidən tələb olunur. | Məhkəmə işi ilə əlaqəsi olmayan milyonlarla insanın qeydinin nəzərdən keçirilməsi və ya şəxsin öz boşanma, əmək və ticarət işində çatbot tarixçəsinin qarşısına çıxması. |
| Kiberhücum və təhlükəsizlik xətası | Verilənlər bazası zəifliyi, yanlış paylaşım ayarı, oğurlanmış hesab, zərərli proqram, daxili giriş və ya təchizatçı zəifliyi ilə qeydlər üzə çıxır. | Söhbətin yalnız şəxsiyyət məlumatlarını deyil, insanın düşüncələrini və həyat kontekstini də ehtiva etməsi səbəbindən ağır məxfilik itkisi. |
Birinci yol: Şirkətin söhbəti hüquq-mühafizə orqanlarına bildirməsi
Çatbot provayderinin zərərli məzmunu bloklaması ilə istifadəçini hüquq-mühafizə orqanlarına bildirməsi eyni əməliyyat deyil. Məzmun nəzarəti modelin cavab verməməsi və ya hesabın məhdudlaşdırılması ilə nəticələnə bilər. Hüquq-mühafizə bildirişi isə söhbətin şirkətdən kənardakı dövlət orqanına ötürülməsi deməkdir.
Tədqiqatda Kanadadakı Tumbler Ridge hücumu, Florida State University hücumu və Fransanın Strasbourg şəhərindəki silahlı polis müdaxiləsi kimi 2025–2026 dövründə ictimaiyyətə açıqlanan hadisələr araşdırılır. Bu nümunələr çatbot söhbətlərinin təhlükə qiymətləndirilməsi və hüquq-mühafizə orqanları ilə əlaqə baxımından artıq hipotetik mövzu olmadığını göstərir. Bununla belə, bəzi hadisələrdə məlumat axınının tam marşrutu açıq qeydlərdən dəqiq müəyyən edilə bilmir. Tədqiqatçı buna görə bildirişlərin mövcudluğu qədər qərar prosesinin şəffaflığını da sorğulayır.
Əsas problem çatbotlarda niyyətin anlaşılmasının çətin olmasıdır. İstifadəçi real planı, bədii mətnı, rol oyunu ssenarisini, qəzəb ifadəsini, marağını və ya zərər vermək niyyəti olmayan araşdırmanı oxşar sözlərlə ifadə edə bilər. Avtomatik təsnifatçı və ardınca gələn insan yoxlaması bu fərqi hər vəziyyətdə qüsursuz apara bilməz.
Uşaqların cinsi istismarına aid materiallar üzrə bir çox ölkədə daha aydın hesabat öhdəlikləri və formalaşmış proseslər olduğu halda, ümumi zorakılıq təhdidlərinin hansı hədlərdə polisə bildirildiyi çox vaxt açıqlanmır. Provayderlərin neçə söhbəti nəzərdən keçirdiyi, neçəsini hüquq-mühafizə orqanlarına yönləndirdiyi, neçə bildirişin yanlış həyəcan olduğu və istifadəçiyə hansı hallarda xəbər verildiyi barədə mühüm məlumat boşluğu vardır.
İkinci yol: Dövlətin çatbot qeydlərini istəməsi
Dövlət orqanlarının rəqəmsal xidmət provayderlərindən məlumat istəməsi yeni deyil. Abunəçi məlumatları, trafik qeydləri və məzmun məlumatları uzun müddətdir çağırış, məhkəmə əmri və axtarış qərarı kimi vasitələrlə tələb olunur. Yeni olan bu vasitələrin insanların öz daxili düşüncələrini ətraflı yazdığı çatbot qeydlərinə tətbiq edilməsidir.
Tədqiqatda hüquqi giriş vasitələri aşağı intensivlikli hesab məlumatı tələblərindən söhbət məzmununa yönəlmiş daha ağır müdaxilələrə qədər pilləli sistem kimi qiymətləndirilir. Tələbin əhatəsi, tələb olunan hüquqi hədd, istifadəçiyə bildiriş verilib-verilməməsi, provayderin həddindən artıq geniş tələblərə etiraz edib-etməməsi və sərhədlərarası prosesin necə aparılması bu pillələrin əsas elementləridir.
Silmə düyməsi hüquqi qoruma tələbini dayandırmaya bilər
Araşdırma orqanı gələcəkdə tələb edilə biləcək məlumatların qorunmasını provayderdən istəyə bilər. Belə qoruma tələbi istifadəçinin müvəqqəti söhbət və ya silmə parametrlərinə baxmayaraq qeydin hüquqi səbəblərlə saxlanmasına səbəb ola bilər. İnterfeysdə görünməyən söhbətin provayderin bütün əməliyyat sistemlərindən, təhlükəsizlik qeydlərindən, ehtiyat nüsxələrindən və yoxlama növbələrindən eyni anda yox olduğu fərz edilə bilməz.
Araşdırmanın mühüm nəticələrindən biri budur ki, saxlama müddətini artıran hər məhsul xüsusiyyəti eyni zamanda dövlət girişinin çata biləcəyi məlumat həcmini də artırır. Yaddaş, söhbət tarixçəsi, bağlı tətbiqlər və agent əməliyyat qeydləri yalnız fərdiləşdirmə vasitəsi deyil; hüquqi tələblər baxımından “nəzarət çarpanı”na çevrilə bilər.
Tərs prompt axtarış əmri nədir?
Ənənəvi axtarış tələbində dövlət adətən məlum istifadəçini hədəfləyir və həmin şəxsin hesabını istəyir. Tərs prompt axtarışında isə başlanğıc nöqtəsi şəxs deyil məzmundur: müəyyən ifadəni, üsulu, adı və ya mövzunu kimlərin yazdığı araşdırılır.
Tədqiqatda təqdim edilən ictimaiyyətə məlum ilk federal nümunədə istintaqçılar iki konkret prompt vasitəsilə bir hesabı müəyyən etməyə çalışmışdır. Tədqiqatçı bu dar nümunə ilə bütün istifadəçi verilənlər bazasında geniş məna nümunələri axtaran kütləvi tələblərin bir-birindən ayrılmalı olduğunu vurğulayır. İkinci tip axtarışlar müəyyən şübhəlidən yola çıxmaq əvəzinə əvvəlcə böyük istifadəçi kütləsini skan etdiyi üçün ümumilik, proporsionallıq və şəxsi həyatın qorunması baxımından daha ağır suallar doğurur.
ABŞ xaricindəki istifadəçilər və xarici kəşfiyyat
Tədqiqat ABŞ xaricindəki şəxslərin xarici kəşfiyyat qanunvericiliyi qarşısındakı vəziyyətini də qiymətləndirir. Tədqiqatçının şərhinə görə FISA Section 702 müəyyən xarici hədəflərlə əlaqəli selektorlar üzərindən işlədiyinə görə bütün çatbot istifadəçi bazasında ümumiləşdirilmiş məzmun axtarışı aparmağa təbii şəkildə uyğun deyil. Bunun əvəzində etibarlı şəkildə hədəflənmiş konkret şəxsin əlçatan yaddaş qeydi və ya agent əməliyyat tarixçəsi fərqli hüquqi qiymətləndirməyə mövzu ola bilər.
Bu qiymətləndirmə yekun məhkəmə nəticəsi kimi təqdim edilmir. Tədqiqatçı qanunvericiliyin şərhinin mübahisəli olduğunu, tətbiqlərin bir hissəsinin gizli qaldığını və gəldiyi nəticənin ehtiyatla oxunmalı olduğunu açıq şəkildə bildirir.
Yaddaş xüsusiyyəti niyə adi söhbət tarixçəsindən daha həssasdır?
Adi söhbət qeydi istifadəçinin nə yazdığını və modelin nə cavab verdiyini göstərir. Davamlı yaddaş isə çoxsaylı söhbətlərdən şəxsin üstünlüklərini, sağlamlıq narahatlıqlarını, ailə vəziyyətini, peşə məqsədlərini, qorxularını və planlarını seçərək strukturlaşdırılmış profilə çevirə bilər.
Bu profil xam söhbət tarixçəsindən daha asan axtarılan şəxsi dosye xarakteri qazana bilər. Sosial media profilləri əsasən klik, məkan və alış kimi müşahidə olunan davranışlardan nəticə çıxararkən çatbot yaddaşı insanın sistemə birbaşa danışdığı şəxsi düşüncələri də ehtiva edə bilər.
Agent xüsusiyyətləri riski bir addım daha irəli aparır. Sistem e-poçt oxuya, fayllara daxil ola, təqvimi idarə edə, veb-saytlarda əməliyyat apara və ya istifadəçi adından mesaj göndərə bilirsə, qeydlərdə yalnız düşüncə deyil, həmin düşüncəyə əsasən həyata keçirilən əməliyyatlar da ola bilər. Beləliklə niyyət, avtomatik əməliyyat və real dünyadakı nəticə eyni qeyd zəncirində birləşir.
Üçüncü yol: Çatbot söhbətlərinin məhkəmədə sübut olması
Tədqiqatın ən diqqətçəkən nümunələrindən biri The New York Times ilə OpenAI arasındakı müəllif hüquqları məhkəmə işində baş verən sənəd təqdimatı mübahisəsidir. Araşdırmada göstərildiyinə görə 2025-ci ilin dekabrında 20 milyon şəxsiyyətsizləşdirilmiş ChatGPT söhbətinin təqdim edilməsi əmr olunmuş, 2026-cı ilin martına gəldikdə isə araşdırılması istənən əlavə hovuzla ümumi əhatə 108 milyon söhbətə çatmışdır.
Bu söhbətlərin böyük hissəsi məhkəmə işinin tərəfi olmayan adi istifadəçilərə aiddir. Şəxsiyyət məlumatlarının silinməsi riski azalda bilər; lakin unikal sağlamlıq hadisəsi, iş yeri, tarix, məkan, münasibət və həyat təfərrüatlarının birləşməsi şəxsi yenidən tanınan hala gətirə bilər. Buna görə psevdonimləşdirmə və ya birbaşa identifikasiya sahələrinin silinməsi hər halda həqiqi anonimlik təmin etmir.
Ümumi “süni intellekt məxfilik imtiyazı” yoxdur
Tədqiqat iki fərqli hüquqi sualın çox vaxt bir-birinə qarışdırıldığını qeyd edir:
- Provayderin əlindəki ümumi istehlakçı çatbot qeydlərinin xüsusi hüquqi imtiyazla məhkəmədən qorunub-qorunmadığı,
- Şəxsin öz işinə hazırlaşarkən süni intellektdən istifadə etməsinin normalda malik olacağı iş məhsulu qorumasını itirib-itirmədiyi.
Birinci sualda mövcud hüquq provayderin bütün istehlakçı qeydlərini qoruyan ümumi “AI imtiyazı” tanımır. İkinci sualda isə ABŞ-da erkən dövr qərarları bir-birindən ayrılmışdır.
Heppner qərarında məhkəmə ümumi istifadəyə açıq süni intellekt platformasına verilən məlumatları üçüncü tərəfə açıqlama kimi qiymətləndirərək vəkil–müştəri və iş məhsulu qorumasına daha sərt yanaşma qəbul etmişdir. Bir həftə əvvəl verilən Warner v. Gilbarco qərarında isə süni intellekt şəxs deyil, məhkəmə işinə hazırlıqda istifadə olunan alət kimi görülmüş və sırf ChatGPT istifadə edildiyinə görə iş məhsulu qorumasının aradan qalxmadığı nəticəsinə gəlmişdir.
Bu fərq hələ qəti deyil. Çatbotun mətn prosessoru, bulud saxlama və hüquq verilənlər bazası kimi alətmi, yoxsa istifadəçinin məlumat açıqladığı ayrıca həmsöhbətmi sayılacağı gələcək qərarların mərkəzində olacaq.
Qoruyucu məhkəmə qərarları riski azaldır, amma sıfırlamır
Şəxsiyyətsizləşdirmə, qapalı baxış mühitləri, giriş nəzarəti və qoruyucu məhkəmə qərarları milyonlarla söhbətin nəzarətsiz yayılmasının qarşısını ala bilər. Bununla belə, qeydlər hüquq firmalarına, ekspertlərə, elektron sübut platformalarına, baxış verilənlər bazalarına və xidmət provayderlərinə ötürülə bilər.
Bundan başqa, orijinal söhbətlərdən sitatlar, statistik analizlər, ekspert hesabatları, maşın tərəfindən oxuna bilən alt məlumat dəstləri və ya embedding təmsilləri yaradıla bilər. Əsas qeydlər daha sonra silinsə belə, bu törəmə materialların bir hissəsi qalmağa davam edə bilər. Buna görə tədqiqat məhkəmələrin yalnız ilkin məlumat ötürülməsini deyil, məlumatdan yaradılan ikinci dərəcəli materialların saxlanmasını və istifadəsini də tənzimləməsini tövsiyə edir.
Avropada və Türkiyədə oxşar vəziyyət ola bilərmi?
Tədqiqatçıya görə ABŞ-dakı kimi məhkəməöncəsi geniş sənəd təqdimatı mədəniyyəti ilə federal səviyyədə ümumi məlumat qoruma qanununun olmaması, milyonlarla üçüncü şəxsin söhbətinin provayderdən tələb edilməsini asanlaşdıran xüsusi birləşmə yaradır. Belə kütləvi provayder əmrinin Avropa hüquq sistemlərində eyni formada təkrarlanması daha çətindir.
Bunun əvəzində Avropadakı şəxsin özünün tərəf olduğu işdə nəzarətindəki çatbot söhbətlərini təqdim etməyə məcbur qalması daha real ehtimaldır. Tədqiqat İngiltərə və Uelsdəki sənəd açıqlama qaydalarını, Fransa və Almaniyadakı müəyyən sənəd təqdimatı mexanizmlərini nümunə göstərir. Məlumat qoruma hüququ belə tələbləri avtomatik qadağan etmir; əhatə, zərurət və tərəflərin hüquqları arasında tarazlıq qurulmasını tələb edir.
Tədqiqat Türkiyə hüququnu araşdırmır. Bununla belə, eyni əsas sual Türkiyə hüququnda da vacibdir: şəxsin öz boşanma, əmək, ticarət, cinayət və ya əqli mülkiyyət mübahisəsində çatbot söhbəti hansı şərtlərdə elektron sübut kimi qiymətləndirilə bilər? Bu sualın cavabı konkret hadisənin xarakterinə, məlumatın əldə edilmə üsuluna, hüquqa uyğunluğuna və müvafiq prosessual qaydalara bağlıdır.
Dördüncü yol: Məlumat pozuntuları, hesabın ələ keçirilməsi və daxili giriş
Çatbot qeydlərinin təhlükəsizlik baxımından fərqi yalnız həssas məlumat ehtiva etmələri deyil. Bu qeydlər sağlamlıq, ailə, pul, qorxu, niyyət, zaman xətti və şəxsi səbəbləri vahid hekayə daxilində birləşdirir. Kimlik sahələri silinsə belə, söhbətin konteksti şəxsi və ya yaxın çevrəsini tanınan hala gətirə bilər.
Tədqiqat bu günədək ictimaiyyətə açıqlanan hadisələri bir neçə qrupa bölür:
- Açıq buraxılmış verilənlər bazaları və proqram xətaları,
- Şəxsi söhbəti səhvən hamıya açıq edən paylaşım dizaynları,
- Brauzer, plagin və ya təchizat zənciri vasitəsilə məlumat sızması,
- Provayder saytlarındakı izləyici və telemetri alətlərinin həssas məlumata çıxışı,
- Zərərli proqramla oğurlanmış hesab məlumatları,
- İşçilərin şirkət sirlərini ümumi istifadəyə açıq çatbotlara daxil etməsi,
- Səlahiyyəti həddindən artıq geniş işçi, podratçı və təchizatçı girişləri.
Group-IB tərəfindən 2023-cü ildə açıqlanan tapıntıda məlumat oğurlayan zərərli proqramla yoluxmuş 101.134 cihazda saxlanılan ChatGPT hesab məlumatlarının qanunsuz bazarlarda tapıldığı bildirilmişdir. Bu hadisə OpenAI infrastrukturunun pozulması deyil; istifadəçi cihazlarının ələ keçirilməsidir. Lakin hesabda keçmiş söhbətlər, yaddaş, yüklənmiş fayllar və bağlı xidmətlər varsa, oğurlanmış parol yalnız hesaba deyil, şəxsin uzunmüddətli şəxsi həyat qeydinə giriş verə bilər.
Samsung işçilərinin mənbə kodu, test məlumatı və toplantı məzmununu iş məqsədilə ChatGPT-yə daxil etməsi də provayderə yönəlmiş hücum deyil. Bu hadisə səlahiyyətli istifadəçinin faydalı hesab etdiyi alətə korporativ sirri öz əli ilə ötürməsinin yaratdığı “kölgə süni intellekt” riskini göstərir.
Agentlər yeni hücum səthi yaradır
Cavab yaradan çatbot həssas mətni qəbul edib emal edə bilər. Agent xüsusiyyətli sistem isə başqa xidmətlərdə əməliyyat apara bilər. Zərərli veb-səhifədəki gizli təlimatın agent tərəfindən əmr sayılması, həddindən artıq geniş səlahiyyət verilməsi və ya yaddaş və sənəd axtarış sistemlərindəki zəifliklər məlumatın yalnız oxunmasına deyil, xaricə ötürülməsinə və ya istifadəçi adından arzuolunmaz əməliyyat aparılmasına səbəb ola bilər.
Araşdırma buna görə agentlərə verilən səlahiyyətlərin ən az səlahiyyət prinsipi ilə məhdudlaşdırılmasını, qısamüddətli giriş tokenlərindən istifadə olunmasını, yüksək təsirli əməliyyatlarda istifadəçi təsdiqinin alınmasını və dolayı prompt injection hücumlarına qarşı xüsusi qorunma hazırlanmasını tövsiyə edir.
Silmə əməliyyatının etibarlılığı niyə vacibdir?
İstifadəçinin interfeysdə söhbəti silməsi məzmunun bütün əməliyyat sistemlərindən silindiyi demək olmaya bilər. Söhbətin nüsxəsi təhlükəsizlik jurnalında, müştəri dəstəyi qeydində, analitika hadisəsində, keyfiyyət yoxlama məlumat dəstində, ehtiyat nüsxədə və ya təchizatçı sistemində qala bilər.
Tədqiqata görə etibarlı silmə üçün dörd sual cavablandırılmalıdır: Söhbət haralara ötürüldü, kimlər düz mətni oxuya bildi, neçə nüsxə yaradıldı və bu nüsxələr nə qədər saxlanıldı? Silmə əməliyyatı yalnız istifadəçi interfeysindəki əsas qeydi aradan qaldırırsa, məxfilik səthinin mühüm hissəsi davam edir.
Möhürlənmiş Rejim: Provayderin belə oxuya bilmədiyi söhbət
Tədqiqatçının təklif etdiyi “Sealed Mode”, Azərbaycan dilində Möhürlənmiş Rejim kimi ifadə edilə biləcək arxitektura yanaşmasıdır. Məqsəd yüksək həssaslıqlı söhbətləri yalnız müqavilə və ya şirkət vədi ilə deyil, texniki dizaynla qorumaqdır.
Tədqiqat nəşrə hazırlanarkən Meta-nın 13 may 2026-cı ildə WhatsApp daxilində Meta AI ilə aparılan söhbətlər üçün etibarlı icra mühitinə əsaslanan gizli rejim elan etdiyi göstərilir. Bu sistemdə söhbət provayderin düz mətni oxuya bilməyəcəyi aparat dəstəkli mühitdə emal edilir. Tədqiqatçı bunu istehlakçı çatbotlarında dizaynla təmin edilən məxfiliyin ilk kütləvi nümunəsi kimi qiymətləndirir.
Provayderin oxuya bilmədiyi söhbətin hüquq-mühafizə orqanlarına öz təşəbbüsü ilə göndərilməsi, məzmun üzrə axtarılması, provayderdən məhkəmə yolu ilə alınması və ya mərkəzləşdirilmiş düz mətn verilənlər bazasından oğurlanması daha çətin olur. Lakin eyni arxitektura provayderin təhlükəli söhbətləri görməsini, məzmun əsaslı təhlükəsizlik yoxlaması aparmasını və fövqəladə vəziyyətdə müdaxilə etməsini də məhdudlaşdırır.
Buna görə Möhürlənmiş Rejim bütün problemləri təkbaşına həll etmir. Modeldaxili təhlükəsizlik sərhədləri, qapalı mühitdə işləyən təsnifatçılar, böhran resurslarına yönləndirmə, sui-istifadə sürət məhdudiyyətləri və aydın məsuliyyət qaydaları kimi əlavə mexanizmlər tələb olunur. Tədqiqatın yanaşması texniki arxitektura ilə hüquqi və institusional siyasətin bir-birinin yerinə keçməsi deyil, birlikdə işləməsidir.
Türkiyə baxımından ortaya çıxan əsas suallar
Tədqiqat Türkiyə qanunvericiliyini qiymətləndirməsə də Türkiyədə cavablandırılmalı konkret mövzular ortaya qoyur:
- Çatbot söhbətləri KVKK çərçivəsində hansı şəxsi və xüsusi kateqoriyalı məlumatları ehtiva edə bilər?
- Provayderlər söhbətləri, yaddaş profillərini və agent əməliyyat qeydlərini nə qədər müddət saxlayır?
- Silmə tələbi ehtiyat nüsxələrinə, təhlükəsizlik jurnallarına və törəmə məlumat dəstlərinə qədər tətbiq olunurmu?
- Xaricdəki provayderlərdən gələn dövlət tələbləri və sərhədlərarası məlumat ötürülməsi barədə istifadəçiyə hansı məlumat verilir?
- Məhkəmələrdə çatbot tarixçəsinin elektron sübut kimi təqdim edilməsi hansı hüquqa uyğunluq və proporsionallıq şərtlərinə bağlanmalıdır?
- Vəkillər, səhiyyə işçiləri, mühəndislər, dövlət qulluqçuları və şirkət əməkdaşları ümumi məqsədli çatbotlara hansı məlumatları qətiyyən daxil etməməlidir?
- Dövlət qurumlarında və müəssisələrdə süni intellekt istifadə siyasəti yaddaş və bağlı tətbiq xüsusiyyətlərini də əhatə edirmi?
- Provayderin belə oxuya bilmədiyi yüksək məxfilikli iş rejimləri Türkiyədəki istifadəçilərə təqdim olunurmu?
Bu sualların əhəmiyyəti yalnız şəxsi məxfilikdən qaynaqlanmır. Şirkət sirləri, dövlət məlumatları, hüquqi strategiya, sağlamlıq məlumatları və kritik infrastruktur təfərrüatları da eyni ümumi məqsədli sistemlərə daxil edilə bilər. Buna görə çatbot məxfiliyi fərdi məlumat qorunması ilə yanaşı korporativ informasiya təhlükəsizliyi və milli rəqəmsal suverenlik məsələsi kimi də nəzərdən keçirilməlidir.
Tədqiqatın dəstəklədiyi nəticələr
- Saxlama, yaddaş, jurnallaşdırma, fərdiləşdirmə və bağlı alətlər eyni söhbəti birdən çox hüquqi və texniki giriş yoluna açıq hala gətirə bilər.
- Çatbot söhbətləri mövcud hüquqda avtomatik olaraq həkim, vəkil və ya terapevtlə aparılan söhbətlərlə eyni imtiyaza malik deyil.
- İstifadəçilərin silindiyini düşündüyü məlumatlar hüquqi qoruma tələbləri və ya əməliyyat nüsxələri səbəbindən saxlanıla bilər.
- Tərs prompt axtarışları müəyyən istifadəçiyə yönəlmiş tələblərdən daha geniş məxfilik və proporsionallıq problemləri yaradır.
- Şəxsiyyət məlumatlarının silinməsi kontekstual və unikal söhbətlərdə yenidən identifikasiya riskini tam aradan qaldırmır.
- Agent, yaddaş və bağlı tətbiq xüsusiyyətləri həm hüquqi girişin əhatəsini, həm də kiberhücumun təsirini böyüdür.
- Məlumat minimallaşdırılması, real silmə, giriş seqmentasiyası və provayderin oxuya bilmədiyi arxitekturalar siyasət vədlərindən daha güclü texniki qoruma təmin edə bilər.
Tədqiqatın sübut etmədiyi və ya birbaşa araşdırmadığı nəticələr
- Bütün çatbot provayderlərinin istifadəçi söhbətlərini müntəzəm olaraq oxuduğunu və ya hüquq-mühafizə orqanları ilə sistematik şəkildə paylaşdığını sübut etmir.
- Müəyyən provayderin digərlərindən qəti şəkildə daha təhlükəsiz olduğunu göstərən müstəqil texniki audit təqdim etmir.
- Çatbot məlumat pozuntularının cəmiyyətdəki tezliyini ölçən epidemioloji və ya statistik tədqiqat deyil.
- ABŞ-da müzakirə edilən bütün tərs prompt tələblərinin qanunsuz olduğu nəticəsinə gəlmir.
- Möhürlənmiş Rejimin təhlükəsizlik, uşaqların qorunması və fövqəladə müdaxilə problemlərini tam həll etdiyini irəli sürmür.
- Türkiyədə çatbot qeydlərinin hansı məhkəmə işlərində mütləq qəbul edilə bilən sübut olacağını müəyyən etmir.
- Araşdırılan 2025–2026 qərarlarının gələcəkdə eyni istiqamətdə tətbiq ediləcəyinə zəmanət vermir.
Güclü tərəflər və məhdudiyyətlər
Tədqiqatın ən güclü tərəfi şirkət bildirişi, dövlət girişi, məhkəmə prosesi və kibertəhlükəsizlik pozuntusu kimi müxtəlif sahələrdə araşdırılan riskləri vahid məlumat həyat dövrü daxilində birləşdirməsidir. Beş böyük provayderin siyasətlərinin müqayisəsi, hüquqi qərarların texniki arxitektura ilə birlikdə şərh edilməsi və 19 konkret tövsiyənin təqdim olunması araşdırmanı yalnız problem müəyyən etmədən kənara çıxarır.
Tədqiqatçı öz mövqeyinin sərhədlərini açıq şəkildə bildirir. Tədqiqat avropalı hüquqşünasın ABŞ hüququna dair əhatəli, lakin kənardan qiymətləndirməsidir; ABŞ-da lisenziyalı hüquq praktikantının rəyi kimi təqdim olunmur. Çin hüququ, Avropa İttifaqına üzv ölkələrin cinayət prosesi, Böyük Britaniyanın milli təhlükəsizlik hüququ və digər ölkələrin rejimləri ətraflı əhatə edilməmişdir.
İcmal sistematik araşdırma metodologiyasından istifadə etmir. Verilənlər bazası sorğuları, daxil etmə–çıxarma meyarları və mənbə keyfiyyəti qiymətləndirməsi kimi təkrar istehsal oluna bilən ədəbiyyat axtarışı protokolu yoxdur. Bəzi şirkət tətbiqləri yalnız açıq siyasətlər və şəffaflıq hesabatları üzərindən müşahidə oluna bildiyi üçün daxili qərar prosesləri, xəta nisbətləri və real giriş səlahiyyətləri kənardan təsdiqlənə bilmir.
Bundan əlavə hüquq və məhsul arxitekturası sürətlə dəyişir. 2026-cı ilin iyununa olan məhsul xüsusiyyətləri, məhkəmə işləri, məlumat saxlama seçimləri və tənzimləyici şərhlər sonradan dəyişə bilər. Buna görə araşdırma daimi və tamamlanmış hüquq ensiklopediyasından daha çox sürətlə inkişaf edən sahənin ətraflı vəziyyət xəritəsi kimi oxunmalıdır.
Tədqiqatın Metodu və Nəticələri
Araşdırma dizaynı
Tədqiqat təcrübə, sorğu və ya statistik nümunədən istifadə etmir. Keyfiyyət xarakterli müqayisəli hüquq və siyasət analizi tətbiq edilmişdir. Eyni beş istehlakçı çatbot provayderi açıq məxfilik siyasətləri, istifadə şərtləri, şəffaflıq hesabatları, müşahidə edilən məhsul davranışları və hüquqi hadisələr üzərindən qiymətləndirilmişdir.
| Metod komponenti | Tədqiqatda necə tətbiq edilmişdir? | Şərh sərhədi |
|---|---|---|
| Provayder müqayisəsi | ChatGPT, Claude, Gemini, Grok və DeepSeek-in açıq siyasətləri və hesabatları müqayisə edilmişdir. | İctimaiyyətə açıqlanmayan daxili tətbiqlər birbaşa müşahidə edilə bilmir. |
| Hüquqi doktrina analizi | ABŞ cinayət prosesi, axtarış əmrləri, elektron rabitə qaydaları, FISA Section 702, sənəd təqdimatı və imtiyaz doktrinaları araşdırılmışdır. | Qərarların bir hissəsi yeni, mübahisəli və ya apellyasiya prosesi ilə dəyişə bilən xarakterdədir. |
| Hadisə araşdırması | Hüquq-mühafizə bildirişi, kütləvi söhbət təqdimatı, hesabın ələ keçirilməsi və korporativ məlumat sızması nümunələri təhlil edilmişdir. | Bəzi hadisələrdə bütün texniki və institusional təfərrüatlar açıq deyil. |
| Avropa müqayisəsi | GDPR, İngiltərə və Uels sənəd açıqlama sistemi ilə Fransa və Almaniyadakı sənəd təqdimatı yolları qiymətləndirilmişdir. | Hər Avropa ölkəsinin cinayət, mülki və inzibati prosesi ayrı-ayrılıqda araşdırılmamışdır. |
| Arxitektura qiymətləndirməsi | Saxlama, yaddaş, agentlər, etibarlı icra mühitləri və Möhürlənmiş Rejimin hüquqi nəticələri birlikdə nəzərdən keçirilmişdir. | Müstəqil penetrasiya testi və ya mənbə kod auditi aparılmamışdır. |
Tədqiqatda önə çıxan ədədi göstəricilər
| Göstərici | Tədqiqatda bildirilən dəyər | Nə deməkdir? |
|---|---|---|
| Araşdırılan böyük istehlakçı çatbot provayderi | 5 | ChatGPT, Claude, Gemini, Grok və DeepSeek müqayisə edilmişdir. |
| OpenAI-a bildirilən dövlət tələblərində dəyişmə | 2023-cü ilin ilk yarısında 6; 2025-ci ilin ikinci yarısında 309 | Tələblər aşağı başlanğıc səviyyəsindən sürətlə artmışdır; artım istifadəçi sayındakı böyümə ilə birlikdə şərh edilməlidir. |
| New York Times–OpenAI mübahisəsində baxılması istənən söhbət hovuzu | Əvvəl 20 milyon, daha sonra əlavə 88 milyon; cəmi 108 milyon | Məhkəmə işinin tərəfi olmayan istifadəçilərin söhbətlərinin də genişmiqyaslı sənəd təqdimatına mövzu ola biləcəyini göstərir. |
| Məlumat oğurlayan zərərli proqramla əlaqəli cihazlarda tapılan saxlanmış ChatGPT hesab məlumatları | 101.134 cihaz | Provayder infrastrukturu pozulmasa belə istifadəçi cihazının ələ keçirilməsi ilə söhbət tarixçəsinə giriş mümkün ola biləcəyini göstərir. |
| Ümumi siyasət və arxitektura tövsiyəsi | 19 | Tövsiyələr şirkət bildirişi, dövlət girişi, məhkəmə prosesləri və kibertəhlükəsizlik olmaqla dörd qrupa bölünmüşdür. |
Bu dəyərlər eksperimental olaraq yaradılmış nəticələr deyil. Tədqiqatçının araşdırdığı şəffaflıq hesabatları, məhkəmə qeydləri və ictimaiyyətə açıqlanan hadisələrdən toplanmış, müəyyən tarixlərə aid göstəricilərdir.
Provayderin öz təşəbbüsü ilə bildirişləri üçün tövsiyələr
- Şirkətlərin öz təşəbbüsü ilə etdiyi hüquq-mühafizə bildirişlərinin sayı və səbəbi toplu şəkildə dərc edilməlidir.
- Söhbətin bildiriş xəttinə düşməsinə səbəb olan avtomatik və insan qərar meyarları müstəqil auditə açılmalıdır.
- Hüquqi qoruma, istifadəçinin bilərək saxladığı söhbət və provayderin əməliyyat məqsədilə saxladığı məlumat bir-birindən ayrılmalıdır.
- Şifrələmə və provayderin giriş edə bilmədiyi arxitekturalar çatbotun istifadə olunduğu mühit və risk səviyyəsi nəzərə alınaraq hazırlanmalıdır.
- İstifadəçiyə çatbotla qurduğu əlaqənin nə olduğu və hansı peşə məxfiliyi münasibətlərinə bərabər olmadığı aydın izah edilməlidir.
Dövlətin məcburi girişi üçün tövsiyələr
- Şəffaflıq hesabatlarında çatbot məlumatlarına yönəlmiş dövlət tələbləri, tərs prompt axtarışları, yaddaş qeydləri və agent əməliyyat jurnalları ayrı kateqoriyalarda açıqlanmalıdır.
- Provayderlər bütün istifadəçi bazasını skan edən həddindən artıq geniş “bu promptu kim yazdı?” tələblərinə qarşı çıxacaqlarını ictimaiyyətə bildirməlidir.
- Yaddaş profilləri və agent əməliyyat qeydləri adi söhbət mətnindən fərqli və daha həssas hüquqi məlumat kateqoriyaları kimi qiymətləndirilməlidir.
Məhkəmələrdə sənəd təqdimatı və sübutlar üçün tövsiyələr
- Saxlama, yaddaş və Möhürlənmiş Rejim xüsusiyyətləri məhkəmə və sənəd təqdimatı riskləri nəzərə alınaraq dizayn edilməlidir.
- Dar əhatəli süni intellekt məxfilik imtiyazının əsaslana biləcəyi texniki və institusional arxitektura hazırlanmalıdır.
- Süni intellekt istifadəsinin məhkəmə işinə hazırlıqda iş məhsulu qorumasını aradan qaldırıb-qaldırmadığı barədə qərar ayrılığı həll edilməlidir.
- Milyonlarla üçüncü şəxsin söhbətini əhatə edən tələblər üçün çatbotlara xas zərurət və proporsionallıq təlimatları hazırlanmalıdır.
- Şəxsiyyətsizləşdirmə gücləndirilməli; sitat, törəmə məlumat dəsti, ekspert analizi və embedding təmsili kimi ikinci dərəcəli materiallar da nəzarətə alınmalıdır.
- İstifadəçilərə öz mübahisələrində söhbətlərinin tələb edilə biləcəyi açıqlanmalı və real saxlama–silmə nəzarəti verilməlidir.
Kibertəhdidlər, daxili giriş və məlumat pozuntuları üçün tövsiyələr
- Çatbot söhbətləri standart olaraq yüksək həssaslıqlı məlumat sinfində qiymətləndirilməlidir.
- Pozuntunun təsir sahəsi daha az məlumat saxlama, sistemləri seqmentləşdirmə və Möhürlənmiş Rejim kimi texniki nəzarətlərlə kiçildilməlidir.
- İşçilər, podratçılar, təchizatçılar və süni intellekt agentləri üçün ən az səlahiyyət prinsipi tətbiq edilməlidir.
- Paylaşım bağlantıları standart olaraq məxfi olmalı; pozuntunun ağırlığı yalnız ad və e-poçt kimi identifikasiya sahələrinə deyil, söhbətin məzmununa və kontekstinə görə müəyyən edilməlidir.
- Şirkətlər yalnız dövlət tələblərini deyil, süni intellektə xas təhlükəsizlik hadisələrini və məlumat pozuntularını da müntəzəm şəkildə açıqlamalıdır.
Əsas nəticənin bütöv şərhi
Dörd giriş yolu bir-birinin alternativi deyil. Eyni saxlama seçimi həm sonradan hüquq-mühafizə əməkdaşlığını mümkün edə bilər, həm məhkəmədə təqdim edilə biləcək məlumat həcmini artıra bilər, həm də hücumçuların ələ keçirə biləcəyi məlumat hovuzunu böyüdə bilər. Yaddaş xüsusiyyəti eyni anda fərdiləşdirmə vasitəsi, nəzarət hədəfi, məhkəmə sübutu və məlumat pozuntusu aktividir.
Buna görə tədqiqat çatbot məxfiliyinin yalnız “şirkət məlumatı satırmı?” sualı ilə qiymətləndirilə bilməyəcəyini göstərir. Saxlama müddəti, düz mətnə giriş edə bilən komandalar, təchizatçı zənciri, ehtiyat nüsxələr, paylaşım dizaynı, hüquqi tələblərə etiraz siyasəti, yaddaş və bağlı tətbiqlər birlikdə araşdırılmalıdır.
Araşdırmanın gəldiyi idarəetmə nəticəsi şirkət siyasəti ilə texniki arxitekturanın iki ayrı qoruma qatı olmasıdır. Siyasət müqavilələri, şəffaflığı, məlumat saxlama qərarlarını, giriş səlahiyyətlərini və təchizatçı idarəetməsini əhatə edir. Arxitektura isə müəyyən məlumatların ilk növbədə oxuna bilən və ya mərkəzləşdirilmiş şəkildə axtarıla bilən formada mövcud olmamasını təmin edə bilər. Güclü məxfilik sistemi bu iki qatdan yalnız birinə əsaslana bilməz.
Mənbə və Metod Qeydi
Özgün tədqiqat başlığı:You Trust Your Chatbot With Everything. Should You? Part 2: Governments, Courts, and the Battle Over Your Chatbot Conversations
Müəllif: Theodore Christakis.
Müəllif sırası və töhfə vəziyyəti: Tədqiqat tək müəlliflidir. Birgə birinci müəlliflik və ya bərabər töhfə bəyanatı yoxdur. Ayrı məsul müəllif məlumatı göstərilməyib.
İnstitusional əlaqələr: University Grenoble Alpes; Cross-Border Data Forum; Future of Privacy Forum; Multidisciplinary Institute in Artificial Intelligence daxilindəki “Responsible AI: Design, Regulation and Conformity” tədqiqatları.
Mənbə növü: Müqayisəli hüquq və dövlət siyasəti tədqiqat hesabatı.
Seriya: AI Regulation Papers, 2026-06-1.
Yayın platforması və özgün naşir: AI-Regulation.com.
Yayın tarixi: İyun 2026; rəsmi tədqiqat səhifəsində 8 iyun 2026 tarixi göstərilir.
DOI: Bu versiyada DOI məlumatı yoxdur.
Rəyçi vəziyyəti: Tədqiqat rəyçi qiymətləndirməsindən keçmiş akademik jurnalda yayımlanan tədqiqat məqaləsi deyil. Müstəqil akademik rəyçi qiymətləndirməsi mətn və ya rəsmi yayın səhifəsi üzərindən təsdiqlənməyib.
Maliyyə dəstəyi: Tədqiqatın MIAI @ Grenoble Alpes çərçivəsində ANR-23-IACL-0006 və Cybersecurity PEPR daxilindəki Interdisciplinary Project on Privacy çərçivəsində ANR 22-PECY-0002 IPOP dəstəyi aldığı bildirilir.
Maraqlar toqquşması: Mətndə ayrıca maraqlar toqquşması bəyanatı aşkarlanmayıb.
Rəsmi bağlantı:AI-Regulation.com rəsmi tədqiqat səhifəsi
Üz qabığı təsviri: Üz qabığında üzü “Exhibit A” yazılı sübut faylı ilə örtülən insan fiquru şəxsi çatbot söhbətlərinin məhkəmə faylına və araşdırıla bilən sübuta çevrilməsini simvollaşdırır. Təsvirin müəllif tərəfindən dizayn edilib istiqamətləndirildiyi və generativ süni intellekt köməyi ilə hazırlandığı bildirilmişdir. Müəllif qeyri-kommersiya istifadəsi üçün tam istinad və tədqiqatın mənbə kimi göstərilməsi şərti ilə çoxaltmağa icazə verir.
Bu Azərbaycan dilində anlatım tədqiqatın mətni, müqayisəli cədvəlləri, dipnotları, hadisə qiymətləndirmələri və nəticə tövsiyələri əsasında hazırlanmışdır. Xarici mənbələr yalnız başlıq, müəllif, institusional əlaqə, yayın tarixi, seriya və rəsmi tədqiqat bağlantısının biblioqrafik təsdiqi üçün istifadə edilmişdir; xarici mənbələrdən elmi və ya hüquqi tapıntı əlavə edilməmişdir.
Tədqiqat əsasən ABŞ hüququna söykənir və 2026-cı ilin iyun ayına olan sürətlə inkişaf edən sahəni qiymətləndirir. Mətndəki açıqlamalar ümumi elmi və hüquqi məlumatlandırma xarakterlidir; konkret məhkəmə işi, istintaq və ya şəxsi məlumat mübahisəsi üçün hüquqi rəyin yerini tutmur.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib