

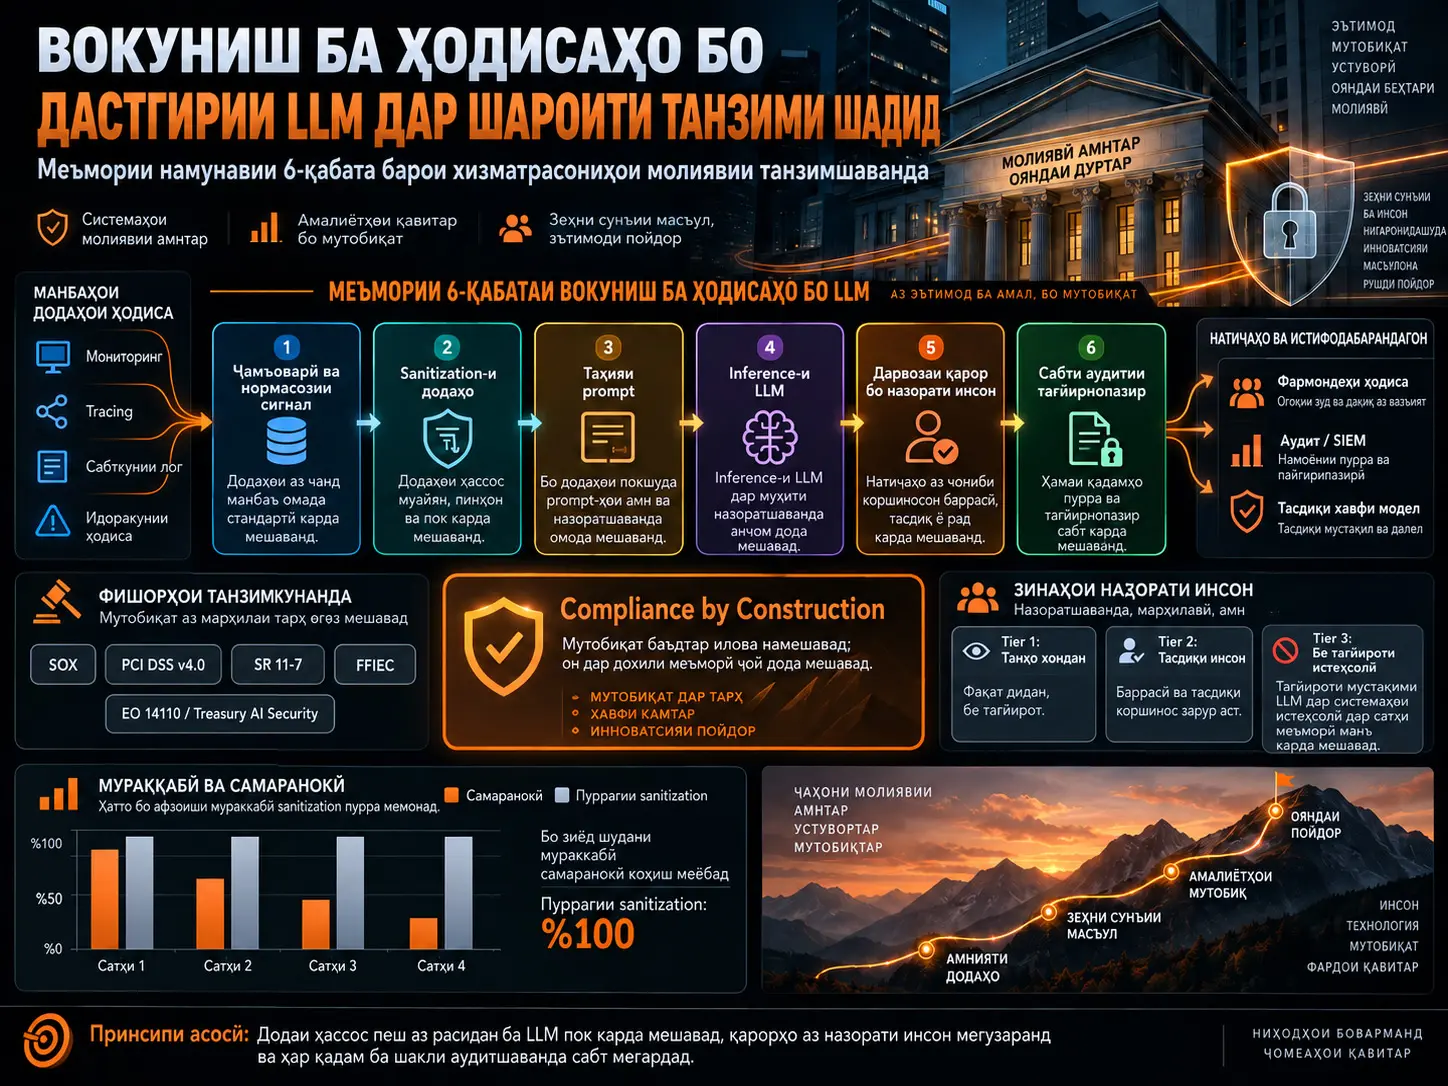
Ин кор меъмории намунавиро барои истифодаи моделҳои бузурги забонӣ дар вокуниш ба ҳодисаҳо ва таҳлили сабаби аслӣ дар хизматрасониҳои молиявӣ, бар хилофи ширкатҳои маъмулии технологӣ, дар шароити талаботи шадиди танзимкунанда пешниҳод мекунад. Даъвои асосии муаллиф ин аст, ки бонкҳо наметавонанд моделҳои амалиётии бо LLM дастгиришавандаро, ки дар Google, Microsoft ё дигар ширкатҳои технологӣ истифода мешаванд, мустақиман нусха бардоранд; зеро ҳангоми якҷоя баррасӣ кардани SOX, PCI DSS v4.0, SR 11-7, FFIEC ва дастурҳои киберамниятии марбут ба AI, маҳдудиятҳои сохторӣ ба ҷараёни додаҳо, тағйироти prompt, validation-и модел, истифодаи тарафи сеюм, audit trail ва назорати инсонӣ ба вуҷуд меоянд.
Дар маркази мақола принсипи compliance by construction — таъмин кардани мутобиқат тавассути худи тарҳ қарор дорад. Мувофиқи он compliance на расмиёте аст, ки баъди ба истеҳсол даровардани система санҷида шавад, балки худи қабатҳои ҳатмии гузариши система мебошанд. Sanitization-и ҳатмӣ, ки намегузорад маълумоти ҳассос ба LLM расад, идоракунии версияшудаи prompt, қабати inference-и мустақил аз провайдер, дарвозаи қарор бо тасдиқи инсон ва audit trail-и тағйирнопазир якҷоя кор мекунанд.
Кор инчунин усули арзёбии синтетикиро пешниҳод мекунад, ки бе мубодилаи додаҳои истеҳсолӣ амалӣ мешавад. Натиҷаҳо нишон медиҳанд, ки дар ҳодисаҳои каммураккаб нишондиҳандаҳо баланданд, аммо бо зиёд шудани номуайянӣ ва мураккабии ҳодиса, accuracy-и classification ва нишондиҳандаи root-cause коҳиш ёфта, сатҳи hallüsinasyon боло меравад. Sanitization completeness дар ҳамаи сатҳҳои санҷиши синтетикӣ %100 гузориш шудааст. Ин натиҷаҳо benchmark-и мустақили саноатӣ нестанд, балки арзёбии синтетикии системаи намунавие мебошанд, ки дар кор муайян шудааст.
Compliance by Construction Чист?
Compliance by construction равишест, ки дар он талаботи танзимкунанда на ҳамчун сиёсат ё нуқтаҳои назоратӣ, ки баъди анҷоми система илова мешаванд, балки ҳамчун қабатҳои меъмории ҳатмии ҷараёни дода ва қарор тарҳрезӣ мешаванд; дар натиҷа баъзе рафторҳои номувофиқ на танҳо манъ мешаванд, балки аз ҷиҳати техникӣ ғайриимкон мегарданд.
Фарқи асосии кор ҳамин аст. Дар равиши анъанавӣ система кор мекунад ва баъд гурӯҳҳои compliance месанҷанд, ки чӣ иҷозат аст ва чӣ не. Дар ин меъморӣ бошад, дода бидуни гузаштан аз дарвозаҳое, ки регулятор талаб мекунад, наметавонад ба LLM бирасад.
Ҳамин тавр, барои амалҳое, ки ҳолати истеҳсолиро тағйир медиҳанд, танҳо қоидаи prompt-и “модел набояд ин корро кунад” вуҷуд надорад. Ба система credential, tool binding ё execution path, ки чунин амалҳоро имконпазир мекунад, умуман дода намешавад.
Ҳамин тариқ баъзе назоратҳо рафторӣ не, сохторӣ мешаванд.
Чаро Incident Response-и Бо LLM Дастгиришаванда Дар Бонкҳо Фарқ Мекунад?
Вокуниш ба ҳодисаҳо бо LLM дар бонкҳо маҳдудиятҳои сахттари меъмориро талаб мекунад, зеро log-ҳои истеҳсолӣ метавонанд маълумоти ҳассоси молиявӣ дошта бошанд, тағйироти prompt бояд ба равандҳои назоратшавандаи change management тобеъ бошанд, моделҳо validation-и мустақил талаб кунанд, хавфи провайдери тарафи сеюм идора шавад ва дар сурати дастнорас шудани AI хизматрасонӣ амалиёт бояд бо инсонҳо идома ёбад.
SOX: Prompt низ тағйироти назоратшаванда аст
Манбаъ мегӯяд, ки prompt template-ҳое, ки дар системаҳои таъсиррасон ба ҳисоботи молиявӣ истифода мешаванд, набояд ҳамчун матни оддӣ, балки ҳамчун конфигуратсияи назоратшавандаи истеҳсолӣ баррасӣ шаванд.
Дар ин равиш:
- Ҳар версияи prompt сабт мешавад.
- Аз механизми тасдиқ мегузарад.
- Дар муҳити ғайриистеҳсолӣ санҷида мешавад.
- Rollback plan дорад.
- Таъсирҳои LLM ба audit record-ҳои дарозмуддат ворид мешаванд.
PCI DSS: Телеметрия метавонад маълумоти ҳассос дошта бошад
Ба гуфтаи манбаъ, log-ҳои системаҳои пардохт метавонанд PAN, CVV, authentication token, рақами ҳисоб ва монанди инҳоро дар бар гиранд.
Аз ин рӯ пеш аз қабати LLM сарҳади мустақили sanitization лозим аст.
Манбаъ ҳадафро на “кам кардани маълумоти ҳассос”, балки гузаронидани сифр маълумоти ҳассос ба inference-и беиҷозат муайян мекунад.
SR 11-7: LLM метавонад ба model risk management дохил шавад
Муаллиф бар он аст, ки LLM-и иҷрокунандаи incident classification ё root-cause analysis бояд дар доираи model risk management арзёбӣ шавад.
Оқибатҳо:
- Ҳуҷҷатгузории асоси назариявӣ ва маҳдудиятҳо.
- Муайян кардани рафтори hallüsinasyon.
- Validation-и мустақил.
- Model inventory record.
- Risk tiering.
- Performance monitoring-и доимӣ.
FFIEC: Система бояд бе LLM ҳам кор кунад
Манбаъ таъкид мекунад, ки LLM бояд воситаи беҳсозӣ барои incident response бошад, на нуқтаи вобастагии амалиёт.
Вақте ки дастрасии LLM API қатъ мешавад ё рафтори модел халалдор мегардад, система бояд ба human-only mode гузарад.
Чаро prompt injection масъалаи мустақими амният аст?
Фарз карда мешавад, ки худи додаҳои ҳодиса метавонанд аз ҷониби ҳамлагар дасткорӣ шуда бошанд.
Масалан, ҳамлагар метавонад ба паёми хато, ки медонад ба triage system ворид мешавад, дастури пинҳонӣ барои AI илова кунад.
Аз ин рӯ input validation, output sandboxing ва adversarial test дар мақола на беҳсозии ихтиёрӣ, балки launch requirement ҳисобида мешаванд.
Усул ва Натиҷаҳои Кор
Меъмории намунавии шашқабата
Расми 1 дар саҳифаи 5 манбаъ системаро ба шаш қабати асосӣ ҷудо мекунад:
- Signal Ingestion & Normalization
- Data Sanitization Pipeline
- Prompt Construction
- LLM Inference
- Human-in-the-Loop Decision Gate
- Audit Trail
Меъмории Шашқабата Чӣ Гуна Кор Мекунад?
Меъморӣ аз нормализатсияи сигналҳои monitoring, tracing, logging ва incident-management оғоз мешавад, маълумоти ҳассосро дар қабати sanitization хориҷ мекунад, танҳо бо контексти тозашуда prompt месозад, LLM inference-и мустақил аз провайдерро иҷро мекунад, натиҷаро аз дарвозаи қарор бо назорати инсон мегузаронад ва тамоми равандро ба audit record-и тағйирнопазир менависад.
1. Signal Ingestion & Normalization
Alert, metric, trace ва log ба объекти умумии incident-context табдил дода мешаванд.
Дар ин қабат:
- Deduplication
- Signal correlation
- Initial severity scoring
анҷом дода мешаванд.
2. Data Sanitization Pipeline
Манбаъ ин қабатро аз назари compliance муҳимтарин қисми система мешуморад.
| Марҳила | Вазифа |
|---|---|
| 1. Regex + Luhn | PAN, SSN, routing number ва token монанди маълумоти ҳассоси сохторёфтаро пайдо мекунад. |
| 2. NER | Ном, суроға ва дигар унсурҳои PII-ро дар матни озод муайян мекунад. |
| 3. Domain Rules | Рақами ҳисоб, session token ё internal-ID форматҳое, ки ба муассиса хосанд, муайян мекунад. |
| 4. Conservative Fallback | Мундариҷаеро, ки бехатар буданаш аниқ нест, бо typed placeholder редакт мекунад. |
Намунаи placeholder:
[REDACTED:PAN]
Ин равиш ба LLM маълумоти семантикии “дар ин ҷо рақами корт буд”-ро нигоҳ медорад, аммо арзиши воқеиро намефиристад.
3. Prompt Construction
Манбаъ prompt architecture-ро ба се қисм ҷудо мекунад:
- System prompt: Нақш, ҳудудҳо ва формати баромад.
- Dynamic context: Sanitized incident data ва ҳодисаҳои гузашта.
- Task instruction: Вазифаҳои монанди Classify, diagnose ё recommend.
Тавсия мешавад, ки ба RAG corpus танҳо ҳодисаҳое ворид шаванд, ки root cause-и онҳо тавассути post-incident review тасдиқ шудааст.
Ҳадаф пешгирӣ кардани таъсири ҳолатҳои кӯҳнаи нодуруст ташхисшуда ба тавсияҳои нави модел аст.
4. LLM Inference
Провайдери модел дар паси provider-independent API абстраксия мешавад.
Сабабҳо:
- Vendor concentration risk.
- Имкони иваз кардани модел.
- Shadow A/B testing.
- Имкони равона кардани incident type-ҳои гуногун ба моделҳои гуногун.
Баромаде, ки ба schema-и интизоршуда мувофиқат намекунад, human-only fallback-ро фаъол мекунад.
5. Human-in-the-Loop Decision Gate
Манбаъ се autonomy tier-и ҷудогона пешниҳод мекунад:
| Tier | Рафтори иҷозатдодашуда |
|---|---|
| Tier 1 | Read-only diagnostic ҷамъоварӣ ва monitor query; метавонад автономӣ кор кунад. |
| Tier 2 | Severity classification ё routing recommendation; тасдиқи инсон лозим аст. |
| Tier 3 | Амалҳои тағйирдиҳандаи Production state; аз ҷиҳати техникӣ ғайриимкон. |
Дар Tier 3 танҳо манъи сиёсӣ вуҷуд надорад. Tool binding, credential ва execution path дода намешавад.
Аз ин рӯ ҳатто prompt injection-и муваффақ ҳам наметавонад амалеро иҷро кунад, ки ҳолати истеҳсолиро тағйир диҳад.
6. Audit Trail
Барои ҳар interaction ин майдонҳо нигоҳ дошта мешаванд:
- Input context баъд аз sanitization
- Prompt-и пурра
- Model response
- Confidence score
- Қарори инсон
- Натиҷаи ниҳоии incident
Нигоҳдорӣ append-only ва бо санҷиши якпорчагии криптографӣ тарҳрезӣ шудааст.
Progressive Trust Чист?
Progressive trust равиши марҳилавии ҷорӣ кардани incident response-и бо LLM дастгиришаванда аст: ба ҷои пайвастани мустақим ба қарорҳои фаъоли истеҳсолӣ, аввал shadow mode, баъд advisory mode ва дар охир ҳамгироӣ ба workflow-и стандартӣ истифода мешавад.
Shadow mode
Модел ҳамаи incident-ҳоро дар параллел бо инсонҳо коркард мекунад, аммо баромадҳо ба гурӯҳи амалиёт нишон дода намешаванд.
Дар манбаъ shadow run тақрибан нӯҳ ҳафта давом кардааст.
Advisory mode
Тавсияҳо намоён мешаванд, аммо ҳатмӣ нестанд.
Оператор метавонад:
- Қабул кунад.
- Тағйир диҳад.
- Рад кунад.
Integrated mode
Абзор қисми workflow-и стандартӣ мегардад, аммо ҳудудҳои Tier 2 ва Tier 3 нигоҳ дошта мешаванд.
Benchmark-и Синтетикӣ Чӣ Гуна Сохта Шудааст?
Кор барои арзёбӣ бе нашри додаҳои истеҳсолии бонкӣ сенарияҳои синтетикии incident-ро, ки аз outage-ҳои оммавии бонкӣ, post-mortem-и провайдерҳои пардохт ва намунаҳои failure-и системаҳои тақсимшуда гирифта шудаанд, ба чор сатҳи мураккабӣ ҷудо мекунад.
| Сатҳ | Намуна | Душворӣ |
|---|---|---|
| 1 | Як сигнал, failure mode-и маълум | Паст |
| 2 | Якчанд сигнали вобаста, pattern-и маълум | Миёна |
| 3 | Якчанд сигнал, комбинатсияи нав | Баланд |
| 4 | Сигналҳои номуайян, якчанд сабаби эҳтимолӣ | Хеле баланд |
Бо Афзоиши Мураккабӣ, Кори LLM Чӣ Гуна Тағйир Ёфт?
Дар арзёбии синтетикии манбаъ бо зиёд шудани мураккабии ҳодиса performance-и classification, root-cause ва remediation мунтазам коҳиш ёфта, сатҳи hallüsinasyon боло меравад; қабати алоҳида ва сохтории sanitization бошад дар ҳамаи сатҳҳои мураккабӣ %100 completeness нишон додааст.
| Метрика | Level 1 | Level 2 | Level 3 | Level 4 |
|---|---|---|---|---|
| Classification accuracy | %92–97 | %85–92 | %72–83 | %58–70 |
| Root cause in top-3 | %95–98 | %88–94 | %70–82 | %52–65 |
| Appropriate remediation | %94–98 | %86–93 | %74–85 | %60–72 |
| Hallucination rate | <%2 | %2–5 | %5–10 | %8–15 |
| Sanitization completeness | %100 | %100 | %100 | %100 |
Муаллиф нақши абзорро дар ҳодисаҳои Level 3 ва Level 4 бештар ҳамчун тавлид кардани нуқтаи ибтидоӣ барои танг кардани фазои ҷустуҷӯи муҳаққиқ тавсиф мекунад, на ҳамчун “додани ҷавоби дуруст”.
Натиҷаҳои compliance validation
| Маҳдудият | Санҷиш | Натиҷа |
|---|---|---|
| Change control | Эҷоди audit record барои ҳамаи тағйироти prompt | Pass |
| Audit completeness | Пур будани ҳамаи майдонҳои зарурӣ дар interaction-ҳо | Pass |
| Sanitization | Синтетикии CHD injection; ба inference layer гузариши %0 | Pass |
| Fallback | Ҳангоми ғайрифаъол будани LLM гузариш ба human-only mode | Pass |
| Scope enforcement | Prompt injection, ки мекӯшад Tier 3 амал иҷро кунад | Pass |
Ин натиҷаҳо ба система ва тартиби санҷише тааллуқ доранд, ки муаллифи манбаъ муайян кардааст.
Маҳдудиятҳо ва Хулосаҳои Амалӣ
Чаро Меъморӣ Ба Sanitization Аз LLM Ҳам Бештар Аҳамият Медиҳад?
Дар равиши манбаъ тавсияи нодурусти LLM метавонад бо назорати инсон боздошта шавад, аммо ифшои маълумоти ҳассоси молиявӣ ба inference provider-и беиҷозат метавонад мустақиман вайронкунии compliance эҷод кунад; аз ин рӯ қабати sanitization бояд ҳатто аз интегратсияи LLM афзалияти баландтари санҷишӣ дошта бошад.
Муаллиф тавсия медиҳад, ки гурӯҳҳо ба қабати sanitization ба таври номутаносиб бештар сармоягузорӣ кунанд.
Арзиши sanitization
Sanitization-и консервативӣ боиси аз даст рафтани қисми маълумоти ташхисӣ мешавад.
Баъзан арзиши редактшуда метавонад сигнале бошад, ки root cause-ро тезтар ошкор мекард.
Манбаъ аз ин рӯ мавҷудияти таниши ҳалнашуда байни privacy ва diagnostic utility-ро қабул мекунад.
Оё Ин Система Ҷои Incident Commander-и Инсониро Мегирад?
Не. Дар ин меъморӣ LLM, махсусан дар сатҳҳои баланди мураккабӣ, на қарордиҳанда, балки ёварест, ки гипотеза эҷод мекунад ва фазои ҷустуҷӯро танг менамояд; амалҳои Tier 3, ки ҳолати истеҳсолиро тағйир медиҳанд, аз ҷониби система иҷро намешаванд.
Аз ин рӯ human accountability дар маркази меъморӣ мемонад.
Prompt governance
Принсипҳои пешниҳодшудаи prompt:
- Модел бояд камбуди контекстро ошкоро гӯяд.
- Ба ҷои тахмин бо маълумоти нокифоя, бояд маълумоти иловагии лозимро нишон диҳад.
- Ҳар тавсия бояд бо log, metric ё historical incident ID-и мувофиқ асоснок шавад.
- Тавсияҳо барои system-ҳои out-of-scope бояд автоматӣ flag шаванд.
Тарҳ барои auditor
Мақола таъкид мекунад, ки система ду гурӯҳи алоҳидаи корбар дорад:
- Incident commander, ки соати 03.00 шаб тавсияи зуд мехоҳад.
- Auditor, ки баъд аз моҳҳо мепурсад, чаро қарори мушаххас қабул шуд.
Аз ин рӯ audit interface набояд танҳо версияи зебокардашудаи debug log бошад; он бояд аз аввал ҳамчун сатҳи маҳсулоти алоҳида тарҳрезӣ шавад.
Оё Ин Меъморӣ Берун Аз Бонкдорӣ Истифода Шуда Метавонад?
Ба гуфтаи манбаъ, принсипи асосӣ метавонад ба дигар соҳаҳои сахт танзимшаванда гузаронда шавад; аммо вобаста ба намудҳои маълумоти ҳассос, change management ва талаботи аудит, тафсилоти қабатҳо бояд тағйир ёбанд.
Намунаҳо:
- Тандурустӣ: HIPAA ва PHI sanitization.
- Энергетика: NERC CIP change management.
- Давлат: FedRAMP, FISMA ва sovereignty-и додаҳо.
- Системаҳои AI-и хавфи баланди ИА: эҳтиёҷоти governance, ки бо AI Act мувофиқанд.
Натиҷаҳое, ки кор дастгирӣ мекунад
- Талаботи танзимкунанда метавонанд меъмории системаи LLM-ро дар сатҳи асосӣ тағйир диҳанд.
- Sanitization метавонад ҳамчун қабати мустақил аз inference сохта шавад.
- Аз ҷиҳати техникӣ ғайриимкон кардани амалҳои Tier 3 аз манъи prompt-бунёд қавитар аст.
- Shadow mode барои validation далели муҳим тавлид мекунад.
- Model-provider abstraction метавонад concentration risk-ро кам кунад.
- Audit trail ҳам барои compliance ва ҳам барои post-incident review арзишманд аст.
- Ҳатто агар performance-и LLM дар incident-ҳои мураккаб коҳиш ёбад, он метавонад барои танг кардани гипотеза арзиш диҳад.
Натиҷаҳое, ки кор дастгирӣ намекунад
- Автоматикунонии пурраи incident response бо LLM тавсия намешавад.
- Натиҷаҳои benchmark-и синтетикӣ ба ҳамаи бонкҳо ё ҳамаи LLM-ҳо худкор умумӣ карда намешаванд.
- Натиҷаи %100 sanitization кафолати универсалии набудани leakage дар ҷаҳони воқеӣ нест.
- Гуфта намешавад, ки autonomy-и Tier 3 имрӯз бехатар аст.
- Фарз намешавад, ки регуляторҳо дар оянда тағйир намеёбанд.
- Талафоти accuracy дар production data дар ин кор мустақиман чен нашудааст.
Масъалаҳои кушода
Манбаъ се масъалаи муҳимро ҳалнашуда мегузорад:
- Sanitization чӣ қадар маълумоти ташхисиро аз accuracy мегирад.
- Кай production-modifying AI actions-ро метавон бехатар васеъ кард.
- Чӣ гуна framework-ҳои анъанавии Model Risk Management ба системаҳои non-deterministic ва emergent LLM мутобиқ карда мешаванд.
Ёддошти Манбаъ ва Усул
Унвони аслӣ: A Reference Architecture for LLM-Powered Incident Response in Regulated Financial Services
Муаллиф: Ganesh Kutty Murugan
Почтаи электронӣ: ganesh6776@gmail.com
Навъи кор: Меъмории намунавӣ, таҷрибаи амалӣ ва арзёбии синтетикӣ.
Санаи нашр: Дар PDF ошкоро нишон дода нашудааст.
DOI: Дар манбаи PDF дода нашудааст.
Маҷалла / нашриёт / ҷилд / шумора: Дар манбаъ нишон дода нашудааст.
Ҳолати peer-review: Дар PDF маълумоти нашри рецензияшуда мавҷуд нест.
Манбаъҳои асосии танзимкунанда: SOX/PCAOB AS 2201, PCI DSS v4.0.1, OCC Bulletin 2011-12 / Federal Reserve SR 11-7, FFIEC IT Examination Handbook, U.S. Treasury AI cybersecurity guidance, EO 14110 ва NIST AI RMF.
Манбаъҳои асосии техникӣ: кори Microsoft/EuroSys оид ба root-cause, маводи Google SRE AI-assisted incident-management, адабиёти log-anomaly, китобҳои SRE ва манбаъҳои AIOps.
Усули арзёбӣ: Banking outage record-ҳои оммавӣ, payment-processor post-mortem ва synthetic distributed-system failure pattern-ҳо ба incident corpus-и чорсатҳа.
Модели арзёбишуда: Манбаъ дар аввали соли 2025 ибораи “current-generation commercial LLM”-ро истифода мебарад, аммо номи моделро ошкор намекунад.
Таҷрибаи татбиқ дар манбаъ: Тақрибан нӯҳ ҳафта shadow mode; аз идеяи аввал то анҷоми shadow validation тақрибан 14 моҳи рушд.
Ҳадди асосии тафсир: Ин натиҷаҳо ба таҷрибаи меъмории муаллиф ва тартиби санҷиши синтетикӣ такя мекунанд. Додаҳои истеҳсолии бонкӣ нашр нашудаанд ва replication-и мустақили байни муассисаҳо пешниҳод нашудааст.
Дар бораи муаллиф: Манбаъ мегӯяд, ки Ganesh Kutty Murugan Principal Site Reliability Engineer бо 17 соли таҷрибаи production infrastructure ва distributed systems аст ва дараҷаи M.S. Software Engineering-ро аз BITS Pilani гирифтааст.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд