

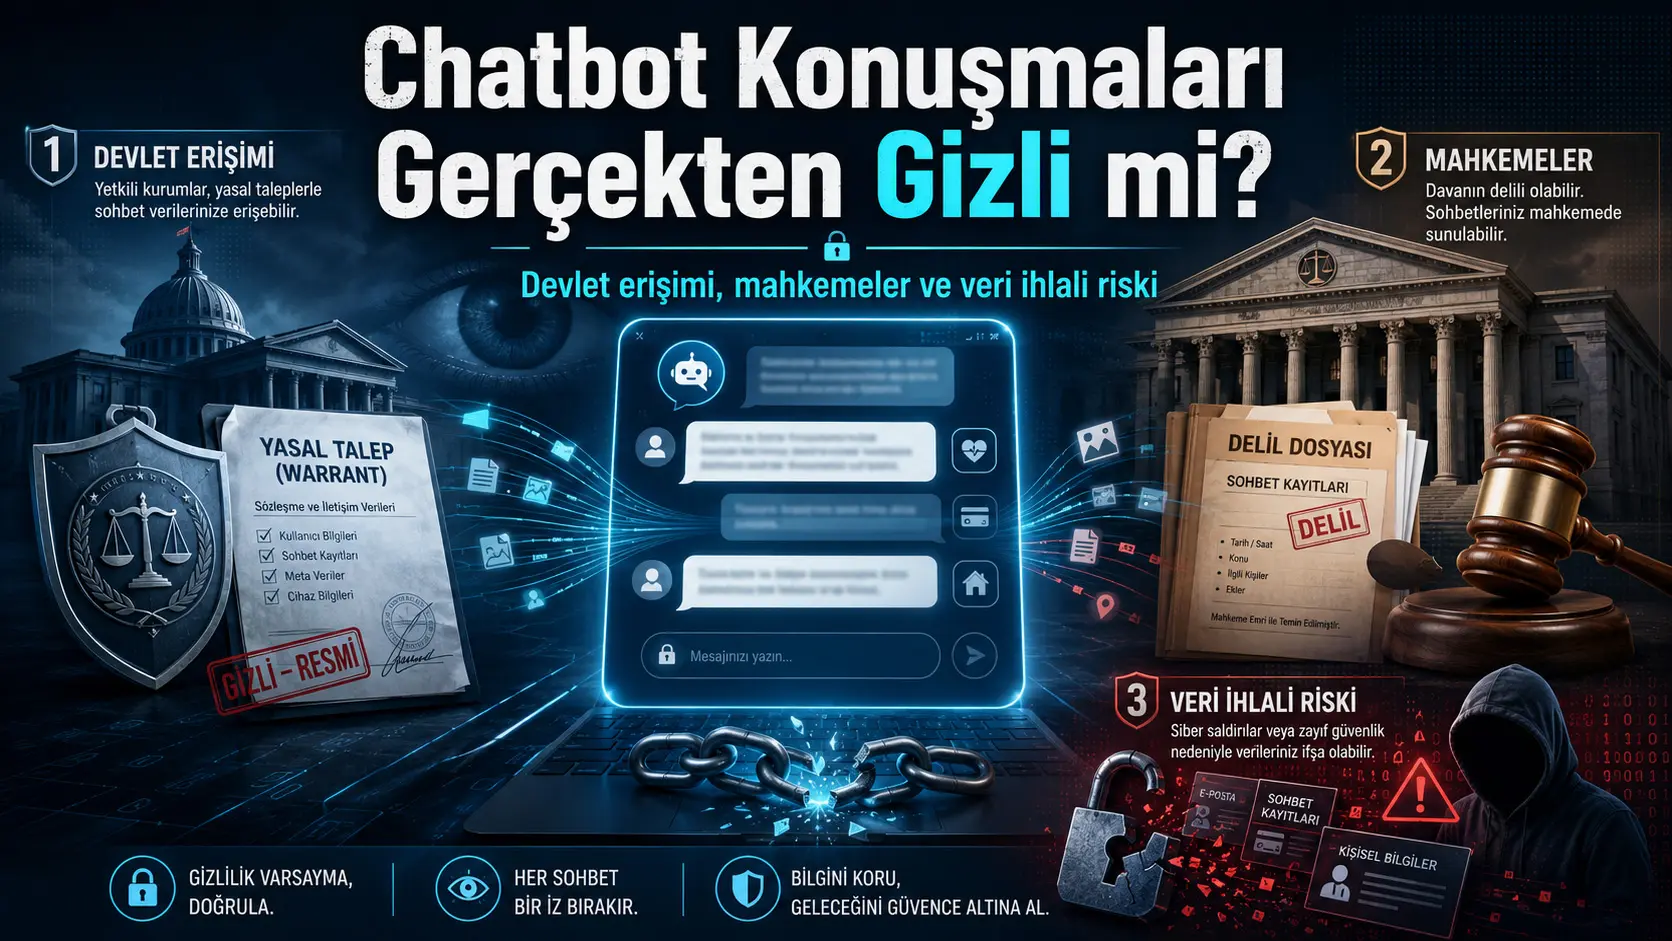
Ин таҳқиқоти ҳуқуқ ва сиёсати давлатӣ, ки Theodore Christakis омода кардааст, меомӯзад, ки суҳбатҳо дар хизматҳои AI барои истеъмолкунандагон, аз ҷумла ChatGPT, Claude, Gemini, Grok ва DeepSeek, дар кадом шароит метавонанд аз назорати корбар берун шаванд. Муҳаққиқ сиёсати ширкатҳо, гузоришҳои шаффофият, қарорҳои судӣ, қонунгузорӣ, рӯйдодҳои оммавӣ ва амалияҳои мушоҳидашавандаи панҷ провайдерро муқоиса карда, чор роҳи асосии дастрасиро муайян мекунад: гузориши худихтиёрии провайдер ба мақомоти ҳифзи ҳуқуқ, талаби давлатӣ барои маълумот тавассути роҳҳои ҳуқуқӣ, дархости суҳбатҳо ҳамчун далел дар мурофиа ва ошкор шудани сабтҳо бар асари ҳамлаи киберӣ ё хатои амнияти корпоративӣ. Хулосаи асосии таҳқиқот ин аст, ки хусусиятҳои нигоҳдорӣ, хотира, шахсисозӣ, logging ва connected tools, ки chatbot-ҳоро муфид мекунанд, ҳамзамон суҳбатҳоро searchable, preservable, discoverable in court ва vulnerable to theft мекунанд. Бо вуҷуди ин, ин таҳқиқот user experiment нест; он бештар як харитаи ҳуқуқӣ-сиёсатист, ки ба ҳуқуқи ИМА ва таҳаввулоти зудтағйирёбандаи 2025–2026 такя мекунад.
Суҳбат бо chatbot метавонад аз ҷониби корбар ҳамчун фазои хусусии фикрронӣ қабул шавад. Аммо нигоҳ доштани техникии суҳбат дар системаҳои ширкат ба он нисбат ба мубодилаи сирри рӯзмарра ё рӯбарӯ табиати ҳуқуқии дигар медиҳад. Сабт метавонад бо фармони судӣ нигоҳ дошта шавад, дар тафтишоти марбут ба корбари муайян талаб карда шавад, дар даъвое, ки шахс тараф аст, ҳамчун ҳуҷҷат дархост шавад ё дар breach-и security дуздида шавад.
Таҳқиқот таъкид мекунад, ки ба ин хатарҳо танҳо бо қонунҳои нав ҷавоб додан мумкин нест. Дар баробари қоидаҳои ҳуқуқӣ data minimization, механизмҳои воқеии deletion, limited retention, least-privilege access, private-by-default sharing ва architectureҳое лозиманд, ки ҳатто провайдер натавонад суҳбатро бихонад. Муҳаққиқ ин равишро ҳамчун ҳамкории policy ва technical architecture тавсиф карда, барои providers, courts, regulators ва lawmakers 19 recommendation пешниҳод мекунад.
Чаро одамон ба chatbot-ҳо ин қадар чизҳои хусусиро мегӯянд?
Нуқтаи ибтидоии таҳқиқот ин аст, ки chatbot-ҳои consumer type мисли search engine ё document editor-и оддӣ истифода намешаванд. Одамон метавонанд ба ин системаҳо нишонаҳои саломатӣ, тарсҳо, қарзҳо, муносибатҳо, мушкилоти ҳуқуқӣ, нақшаҳои касбӣ ва фикрҳои ҳанӯз нопухтаро бигӯянд. Интерфейси суҳбат ба корбар ҳис медиҳад, ки дар муқобилаш касе ҳаст, ки мешунавад ва ҷавоб медиҳад.
Аммо бар хилофи баъзе гуфтугӯҳо бо doctor, lawyer, spouse ё psychologist, суҳбати general-purpose chatbot худ аз худ professional secrecy, attorney–client privilege ё махсуси “AI privilege” ба даст намеорад. Он чизе, ки корбар менависад, digital record мебошад, ки дар системаи service provider нигоҳ дошта мешавад. Аз ин рӯ, ҳифзи суҳбат бештар аз privilege-и махсуси ҳуқуқӣ ба retention architecture, contracts, security practices-и провайдер ва settings-и интихобкардаи корбар вобаста аст.
Чор роҳи хавфе, ки таҳқиқот якҷо мекунад
Саҳми хоси таҳқиқот ин аст, ки чор роҳи access, ки одатан ҷудогона омӯхта мешаванд, дар як system арзёбӣ мешаванд. Як суҳбат вобаста ба шароит метавонад ҳамзамон ба чанд роҳи онҳо боз бошад.
| Роҳи дастрасӣ | Чӣ гуна суҳбат аз назорати корбар мебарояд | Хавфи асосӣ |
|---|---|---|
| Гузориши худихтиёрии провайдер | Ширкат ба хулоса меояд, ки дар суҳбат хатари ҷиддӣ ва наздик вуҷуд дорад ва бо мақомоти ҳифзи ҳуқуқ тамос мегирад. | Ифодаҳои норавшан ё аз context ҷудошуда ҳамчун threat-и воқеӣ тафсир мешаванд; criteria ва error rates оммавӣ нашудаанд. |
| Дастрасии маҷбурии давлат | Маълумоти account ва conversation бо court order, search warrant, subpoena, preservation request ё intelligence authority талаб карда мешавад. | Сабтҳое, ки корбар гумон мекунад delete шудаанд, бо legal hold нигоҳ дошта мешаванд; ба ҷойи user-и мушаххас ҳамаи касоне ҷустуҷӯ мешаванд, ки content-и муайян навиштаанд. |
| Document production дар litigation | Conversations аз provider ё бевосита аз user ҳамчун evidence-и dispute дархост мешаванд. | Сабтҳои миллионҳо шахсе, ки ба case иртибот надоранд, баррасӣ мешаванд ё chatbot history-и шахс дар divorce, employment ё commercial case-и худ бар зидди ӯ пайдо мешавад. |
| Cyberattack ва security error | Сабтҳо тавассути database vulnerability, wrong sharing setting, stolen account, malware, insider access ё supplier vulnerability ошкор мешаванд. | Азбаски суҳбат на танҳо identity data, балки thoughts ва life context-и шахсро ҳам дорад, privacy loss хеле вазнин мешавад. |
Роҳи якум: Ширкат суҳбатро ба мақомоти ҳифзи ҳуқуқ гузориш медиҳад
Бастани harmful content аз ҷониби chatbot provider ва гузориш додани user ба law enforcement як чиз нест. Content moderation метавонад бо refusal-и model ё restriction-и account анҷом ёбад. Law-enforcement report бошад маънои интиқоли conversation ба public authority берун аз ширкатро дорад.
Дар таҳқиқот рӯйдодҳои оммавии 2025–2026, аз ҷумла Tumbler Ridge attack дар Канада, Florida State University attack ва armed police intervention дар Strasbourg-и Франсия баррасӣ мешаванд. Ин мисолҳо нишон медиҳанд, ки chatbot conversations аз нигоҳи threat assessment ва law-enforcement communication дигар purely hypothetical нестанд. Бо вуҷуди ин, дар баъзе рӯйдодҳо route-и дақиқи information flow аз public records бо итминон муайян карда намешавад. Аз ин рӯ муҳаққиқ на танҳо худи reports, балки transparency-и decision process-ро ҳам зери савол мегузорад.
Мушкилоти асосӣ ин аст, ки intent дар chatbot-ҳо душвор фаҳмида мешавад. User метавонад real plan, fiction text, role-playing scenario, expression of anger, curiosity ё harmless research-ро бо калимаҳои монанд баён кунад. Automated classifier ва баъдан human review на ҳамеша ин фарқро комилан дуруст муайян карда метавонанд.
Дар мавриди child sexual abuse material дар бисёр кишварҳо reporting obligations ва processes-и нисбатан равшан вуҷуд доранд, аммо thresholdҳое, ки general threats of violence кай ба police report мешаванд, аксаран ошкор намешаванд. Дар бораи он ки providers чанд conversation-ро review мекунанд, чандтояшро ба law enforcement мефиристанд, чанд report false alarm аст ва дар кадом шароит user notified мешавад, data gap-и муҳим вуҷуд дорад.
Роҳи дуюм: Давлат chatbot records-ро талаб мекунад
Талаби data аз digital service providers аз ҷониби public authorities нав нест. Subscriber information, traffic records ва content data солҳо боз тавассути subpoena, court order ва search warrant талаб карда мешаванд. Чизи нав татбиқи ҳамин воситаҳо ба chatbot records мебошад, ки одамон дар онҳо inner thoughts-и худро муфассал менависанд.
Дар таҳқиқот legal access tools ҳамчун як зина аз low-intensity account-information requests то intrusive requests барои conversation content дида мешаванд. Scope-и request, required legal threshold, notification ба user, objection-и provider ба overbroad requests ва cross-border process унсурҳои асосии ин зина мебошанд.
Тугмаи deletion метавонад legal preservation request-ро бознадорад
Investigating authority метавонад аз provider талаб кунад, ки data-и эҳтимолан дар оянда дархостшавандаро нигоҳ дорад. Чунин preservation request метавонад новобаста аз temporary-chat ё deletion settings-и user ба retention барои legal reasons оварда расонад. Наметавон фарз кард, ки conversation-и дар interface нонамоён ҳамзамон аз ҳамаи operational systems, security logs, backups ва review queues-и provider нест шудааст.
Яке аз хулосаҳои муҳим ин аст, ки ҳар product feature, ки retention duration-ро зиёд мекунад, инчунин amount of data-и дастрас ба government access-ро зиёд мекунад. Memory, conversation history, connected apps ва agent action logs метавонанд на танҳо personalization tools, балки “surveillance multiplier” барои legal demands шаванд.
Reverse prompt search warrant чист?
Дар traditional search request давлат одатан user-и маълумро ҳадаф мегирад ва account-и ҳамон шахсро талаб мекунад. Дар reverse prompt search бошад нуқтаи оғоз person нест, content аст: муайян мешавад, ки киҳо phrase, method, name ё topic-и мушаххасро навиштаанд.
Дар аввалин publicly reported federal example, ки таҳқиқот меорад, investigators кӯшиш карданд бо ду specific prompts як account-ро муайян кунанд. Муҳаққиқ таъкид мекунад, ки ин narrow example-ро аз mass requests, ки дар entire user database semantic patterns-и васеъро меҷӯянд, ҷудо кардан зарур аст. Type-и дуюм, азбаски ба ҷойи known suspect аввал large user population-ро scan мекунад, саволҳои хеле вазнинтарро дар бораи generality, proportionality ва privacy protection ба вуҷуд меорад.
Корбарони берун аз ИМА ва foreign intelligence
Таҳқиқот вазъи persons outside the United States-ро дар муқобили foreign-intelligence law низ арзёбӣ мекунад. Тибқи interpretation-и муҳаққиқ, FISA Section 702 бо selectors-и вобаста ба specified foreign targets кор мекунад ва аз ин рӯ табиатан барои generalized content search дар whole chatbot user base мувофиқ нест. Аммо accessible memory record ё agent-action history-и particular person, ки validly targeted шудааст, метавонад subject-и legal assessment-и дигар бошад.
Ин evaluation ҳамчун settled court holding пешниҳод намешавад. Муҳаққиқ равшан мегӯяд, ки interpretation-и law contested аст, қисми practices secret мемонад ва conclusion-и ӯ бояд cautiously read шавад.
Чаро feature-и memory аз normal conversation history ҳассостар аст?
Normal chat record нишон медиҳад, ки user чӣ навишт ва model чӣ ҷавоб дод. Persistent memory метавонад аз conversations-и зиёд preferences, health concerns, family situation, professional goals, fears ва plans-и шахсро интихоб карда ба structured profile табдил диҳад.
Ин profile метавонад аз raw conversation history осонтар searchable personal dossier шавад. Social-media profiles аксаран аз observed behavior мисли clicks, location ва purchases inference мекунанд, дар ҳоле ки chatbot memory метавонад private thoughts-еро ҳам дар бар гирад, ки шахс бевосита ба system гуфтааст.
Agent features risk-ро боз як зина баланд мекунанд. Агар system email бихонад, files access кунад, calendar manage кунад, дар websites амал иҷро кунад ё аз номи user message фиристад, records метавонанд на танҳо thought, балки actions performed based on that thought-ро ҳам дошта бошанд. Ҳамин тавр intent, automated action ва real-world outcome дар як record chain якҷо мешаванд.
Роҳи сеюм: Chatbot conversations ҳамчун evidence дар court
Яке аз мисолҳои муҳимтарин dispute-и document production дар copyright case байни The New York Times ва OpenAI мебошад. Тибқи таҳқиқот, дар Aralık 2025 production-и 20 million de-identified ChatGPT conversations амр шуд ва то Mart 2026 бо additional pool-и reviewшуда total scope ба 108 million conversations расид.
Қисми зиёди ин conversations ба ordinary users тааллуқ доранд, ки party-и case нестанд. Removal-и direct identifiers метавонад risk-ро кам кунад, аммо combination-и unique health event, workplace, date, location, relationship ва life details метавонад person-ро re-identifiable гардонад. Аз ин рӯ pseudonymization ё deletion-и direct identity fields на ҳамеша real anonymity медиҳад.
General “AI confidentiality privilege” вуҷуд надорад
Таҳқиқот мегӯяд, ки ду legal question аксаран омехта мешаванд:
- Оё general consumer chatbot records дар дасти provider бо special legal privilege аз court protection мегиранд,
- Оё истифодаи AI ҳангоми омодагӣ ба case work-product protection-еро, ки шахс otherwise would have, аз байн мебарад.
Барои question-и аввал existing law general “AI privilege”-еро, ки ҳамаи consumer records-и provider-ро муҳофизат кунад, намешиносад. Барои question-и дуюм early US decisions diverged кардаанд.
Дар Heppner court information-и дода ба publicly available AI platform-ро мисли disclosure to a third party арзёбӣ карда, нисбат ба attorney–client ва work-product protection approach-и сахттар гирифт. Дар Warner v. Gilbarco, ки як ҳафта пеш қарор шуд, AI ҳамчун person не, балки tool used in litigation preparation дида шуд ва conclusion чунин буд, ки merely using ChatGPT work-product protection-ро аз байн намебарад.
Ин split ҳанӯз settled нест. Саволе, ки chatbot tool like word processor, cloud storage ва legal database аст ё separate recipient, ки user ба он information discloses мекунад, дар маркази future decisions хоҳад буд.
Protective court orders risk-ро кам мекунанд, вале нест намекунанд
De-identification, closed review environments, access controls ва protective orders метавонанд random dissemination-и millions of conversations-ро пешгирӣ кунанд. Бо вуҷуди ин, records метавонанд ба law firms, experts, e-discovery platforms, review databases ва service providers интиқол дода шаванд.
Илова бар ин, аз original conversations quotations, statistical analyses, expert reports, machine-readable subsets ё embedding representations сохта шуда метавонанд. Ҳатто агар main records баъдтар delete шаванд, қисми derivative materials метавонад боқӣ монад. Аз ин рӯ study пешниҳод мекунад, ки courts на танҳо initial data transfer, балки retention ва use-и secondary materials derived from data-ро низ танзим кунанд.
Оё дар Аврупо ва Туркия ҳолати монанд мумкин аст?
Тибқи муҳаққиқ, broad pretrial discovery culture-и ИМА ва набудани general federal data-protection law як combination-и махсус месозанд, ки provider-level order барои millions of third-party conversations-ро осонтар мекунад. Repeat шудани чунин mass provider order дар European legal systems ба ҳамон шакл душвортар аст.
Аммо эҳтимоли он ки person дар Europe дар own litigation маҷбур шавад chatbot conversations-и under own control-ро produce кунад, хеле воқеитар аст. Study disclosure rules дар England and Wales ва document-production mechanisms дар France ва Germany-ро мисол меорад. Data protection law чунин requests-ро automatically prohibit намекунад; balance байни scope, necessity ва rights of parties талаб мешавад.
Study Turkish law-ро намеомӯзад. Бо вуҷуди ин, ҳамон fundamental question дар Turkish law ҳам муҳим аст: Дар own divorce, employment, commercial, criminal ё intellectual-property dispute-и шахс chatbot conversation дар кадом circumstances electronic evidence ҳисоб мешавад? Answer ба nature of concrete case, method of obtaining data, lawfulness ва applicable procedural rules вобаста аст.
Роҳи чорум: Data breaches, account takeover ва insider access
Фарқи chatbot records аз нуқтаи назари security танҳо дар sensitive data доштани онҳо нест. Ин records health, family, money, fear, intent, timeline ва personal reasons-ро дар як narrative якҷо мекунанд. Ҳатто агар identity fields хориҷ шаванд, context-и conversation метавонад person ё close associates-ро identifiable кунад.
Study public incidents-ро то имрӯз ба чанд group ҷудо мекунад:
- Open databases ва software bugs,
- Sharing designs, ки private conversation-ро accidentally public мекунанд,
- Data leakage тавассути browser, extension ё supply chain,
- Access-и trackers ва telemetry tools дар provider sites ба sensitive data,
- Stolen account credentials тавассути malware,
- Employees ворид кардани company secrets ба publicly available chatbots,
- Overbroad employee, contractor ва vendor access.
Дар finding-и Group-IB, ки соли 2023 эълон шуд, reported шуд, ки stored ChatGPT credentials дар 101.134 devices infected with information-stealing malware дар illicit markets пайдо шудаанд. Ин incident breach-и OpenAI infrastructure нест; compromise-и user devices аст. Аммо агар account conversation history, memory, uploaded files ва connected services дошта бошад, stolen password метавонад на танҳо account, балки long-term private-life record-и шахсро кушояд.
Ворид кардани source code, test data ва meeting content аз ҷониби Samsung employees ба ChatGPT барои work purpose ҳам attack on provider нест. Ин event “shadow AI” risk-ро нишон медиҳад: authorized user corporate secret-ро худ ба tool-е, ки useful мешуморад, мефиристад.
Agents attack surface-и нав месозанд
Chatbot, ки answer generates мекунад, sensitive text-ро мегирад ва process мекунад. Agentic system бошад метавонад дар дигар services actions иҷро кунад. Hidden instruction дар malicious web page, ки agent онро command ҳисоб мекунад, overly broad permissions ё weaknesses дар memory ва document-retrieval systems метавонанд на танҳо data reading, балки exfiltration ё unwanted action on behalf of user-ро ба вуҷуд оранд.
Аз ин рӯ research тавсия мекунад, ки agent permissions бо least-privilege principle маҳдуд карда шаванд, short-lived access tokens истифода шаванд, user confirmation барои high-impact actions гирифта шавад ва protection-и махсус бар зидди indirect prompt injections таҳия шавад.
Чаро reliability-и deletion муҳим аст?
Delete кардани conversation дар user interface ҳатман маънои removal-и content аз all operational systems-ро надорад. Copy-и chat метавонад дар security log, customer-support record, analytics event, quality-review dataset, backup ё vendor system бошад.
Тибқи study, барои trustworthy deletion бояд ба чор савол ҷавоб дод: Conversation ба куҷоҳо рафт, киҳо plaintext-ро хонда тавонистанд, чанд copy сохта шуд ва ин copies чанд вақт нигоҳ дошта шуданд? Агар deletion танҳо main record-и user interface-ро нест кунад, қисми муҳими privacy surface боқӣ мемонад.
Sealed Mode: Суҳбате, ки ҳатто провайдер хонда наметавонад
“Sealed Mode”, ки муҳаққиқ пешниҳод мекунад, architecture approach мебошад, ки метавонад ба тоҷикӣ ҳамчун Реҷаи Муҳршуда ифода шавад. Ҳадаф ин аст, ки highly sensitive conversations на танҳо бо contract ё company promise, балки бо technical design ҳифз шаванд.
Ҳангоми омодасозии study барои publication гуфта мешавад, ки Meta дар 13 Mayıs 2026 confidential mode-ро барои conversations with Meta AI inside WhatsApp эълон кард, ки ба trusted execution environment такя мекунад. Дар ин system conversation дар hardware-backed environment process мешавад, ки provider plaintext-ро хонда наметавонад. Муҳаққиқ инро first mass-market example-и privacy by design дар consumer chatbots медонад.
Conversation-е, ки provider хонда наметавонад, spontaneous reporting to law enforcement, content-based search, court-compelled production from provider ё theft from centralized plaintext database-ро душвортар мекунад. Аммо ҳамон architecture ability-и provider-ро барои seeing dangerous conversations, content-based safety review ва emergency intervention низ маҳдуд мекунад.
Аз ин рӯ Sealed Mode ҳамаи problems-ро танҳо ҳал намекунад. Additional mechanisms мисли in-model safety boundaries, classifiers running inside sealed environment, crisis-resource referrals, abuse rate limits ва clear accountability rules лозиманд. Approach-и study ин нест, ки technical architecture ҷойи legal ва institutional policy-ро гирад; онҳо бояд together work кунанд.
Саволҳои асосӣ барои Туркия
Гарчанде study Turkish legislation-ро арзёбӣ намекунад, concrete questions-еро ба вуҷуд меорад, ки дар Türkiye ҷавоб мехоҳанд:
- Chatbot conversations дар доираи KVKK кадом categories of personal ва special-category data-ро дошта метавонанд?
- Providers conversations, memory profiles ва agent-action logs-ро чанд вақт нигоҳ медоранд?
- Deletion request ба backups, security logs ва derivative datasets ҳам татбиқ мешавад?
- Дар бораи government requests ба foreign providers ва cross-border data transfers ба user кадом information дода мешавад?
- Production-и chatbot history ҳамчун electronic evidence дар courts бояд ба кадом lawfulness ва proportionality conditions вобаста бошад?
- Lawyers, healthcare workers, engineers, public officials ва company employees кадом information-ро ҳеҷ гоҳ ба general-purpose chatbots набояд ворид кунанд?
- AI-use policy дар public institutions ва businesses memory ва connected-app features-ро ҳам дар бар мегирад?
- Оё high-confidentiality modes, ки ҳатто provider хонда наметавонад, барои users in Türkiye дастрасанд?
Аҳамияти ин questions танҳо аз personal privacy нест. Company secrets, public-sector data, legal strategy, health information ва critical-infrastructure details ҳам метавонанд ба ҳамин general-purpose systems ворид шаванд. Аз ин рӯ chatbot confidentiality бояд дар баробари individual data protection ҳамчун corporate information security ва national digital sovereignty issue баррасӣ шавад.
Хулосаҳое, ки study дастгирӣ мекунад
- Retention, memory, logging, personalization ва connected tools метавонанд ҳамон conversation-ро ба multiple legal ва technical access paths кушоянд.
- Chatbot conversations дар current law automatically ба conversations with doctor, lawyer ё therapist ҳамон privilege-ро намегиранд.
- Data-е, ки users deleted мешуморанд, метавонанд аз сабаби legal preservation requests ё operational copies нигоҳ дошта шаванд.
- Reverse prompt searches нисбат ба requests aimed at specific user privacy ва proportionality concerns-и васеътар эҷод мекунанд.
- Removal of identifiers re-identification risk-ро дар contextual ва unique conversations пурра нест намекунад.
- Agent, memory ва connected-app features ҳам scope of legal access ва ҳам impact of cyberattack-ро калон мекунанд.
- Data minimization, true deletion, access segmentation ва provider-unreadable architectures метавонанд аз policy promises technical protection-и қавитар диҳанд.
Хулосаҳое, ки study исбот намекунад ё бевосита намеомӯзад
- Исбот намекунад, ки ҳамаи chatbot providers user conversations-ро мунтазам мехонанд ё бо law enforcement systematically share мекунанд.
- Independent technical audit намедиҳад, ки provider-и мушаххас аз дигарон definitely safer аст.
- Epidemiological ё statistical study барои measuring prevalence of chatbot data breaches in society нест.
- Хулоса намекунад, ки ҳамаи reverse prompt requests discussed in the US unlawful мебошанд.
- Даъво намекунад, ки Sealed Mode safety, child-protection ва emergency-intervention problems-ро пурра ҳал мекунад.
- Муайян намекунад, ки chatbot records дар Türkiye дар кадом cases definitely admissible evidence мешаванд.
- Guarantee намедиҳад, ки decisions-и 2025–2026 дар future ҳамон direction-ро мегиранд.
Ҷиҳатҳои қавӣ ва маҳдудиятҳо
Қавитарин ҷиҳати study ин аст, ки risks аз domains-и гуногун — company reporting, government access, litigation process ва cybersecurity breach — дар як data lifecycle якҷо карда шудаанд. Comparison-и policies-и five major providers, interpretation-и legal decisions together with technical architecture ва 19 concrete recommendations таҳқиқотро аз simple problem identification болотар мебарад.
Муҳаққиқ limits-и position-и худро равшан мегӯяд. Study comprehensive but external assessment-и US law аз ҷониби European legal scholar мебошад; ҳамчун opinion of a US-licensed legal practitioner пешниҳод намешавад. Chinese law, criminal procedures-и EU Member States, national-security law of the United Kingdom ва regimes of other countries муфассал фаро гирифта нашудаанд.
Review systematic-review methodology истифода намекунад. Reproducible literature-search protocol бо database queries, inclusion–exclusion criteria ва source-quality scoring вуҷуд надорад. Азбаски баъзе company practices танҳо тавассути public policies ва transparency reports мушоҳида мешаванд, internal decision processes, error rates ва actual access powers аз берун verify карда намешаванд.
Илова бар ин, law ва product architecture зуд тағйир меёбанд. Product features, litigation, retention choices ва regulatory interpretations, ки то Haziran 2026 current менамоянд, метавонанд баъдан тағйир ёбанд. Аз ин рӯ study бояд на ҳамчун permanent ва complete legal encyclopedia, балки detailed status map-и rapidly evolving field хонда шавад.
Усул ва бозёфтҳои таҳқиқот
Тарҳи таҳқиқот
Study experiment, survey ё statistical sample истифода намекунад. Qualitative comparative law ва policy analysis татбиқ шудааст. Ҳамин five consumer chatbot providers тавассути public privacy policies, terms of use, transparency reports, observed product behavior ва legal events арзёбӣ шудаанд.
| Ҷузъи усул | Дар study чӣ гуна татбиқ шудааст? | Ҳадди тафсир |
|---|---|---|
| Provider comparison | Public policies ва reports-и ChatGPT, Claude, Gemini, Grok ва DeepSeek муқоиса шудаанд. | Internal practices not publicly disclosed cannot be directly observed. |
| Legal-doctrine analysis | US criminal procedure, search warrants, electronic-communications rules, FISA Section 702, document production ва privilege doctrines баррасӣ шудаанд. | Some decisions are new, contested or may change on appeal. |
| Case review | Examples of law-enforcement reporting, mass conversation production, account takeover ва corporate data leakage analyzed шудаанд. | All technical and institutional details are not public in some incidents. |
| European comparison | GDPR, disclosure system in England and Wales ва document-production routes in France and Germany assessed шудаанд. | Criminal, civil and administrative procedure of every European country separately studied нашудааст. |
| Architectural assessment | Retention, memory, agents, trusted execution environments ва legal consequences of Sealed Mode jointly considered шудаанд. | No independent penetration testing or source-code audit performed. |
Нишондиҳандаҳои ададии барҷаста
| Нишондиҳанда | Қимати гузоришшуда дар study | Чӣ маъно дорад? |
|---|---|---|
| Major consumer chatbot providers examined | 5 | ChatGPT, Claude, Gemini, Grok ва DeepSeek compared шуданд. |
| Change in government requests reported to OpenAI | 6 in first half of 2023; 309 in second half of 2025 | Requests rose quickly from a low baseline; growth should be interpreted together with user-base expansion. |
| Conversation pool sought in New York Times–OpenAI dispute | First 20 million, then additional 88 million; total 108 million | Shows that conversations of users who are not parties to litigation can still become subject to large-scale document production. |
| Stored ChatGPT credentials found on devices linked to info-stealer malware | 101.134 devices | Shows that access to chat history can arise from compromise of the user device even without provider-infrastructure breach. |
| Total policy and architecture recommendations | 19 | Recommendations are divided into four groups: company reporting, government access, litigation processes and cybersecurity. |
Ин values experimental results нестанд. Онҳо date-specific indicators мебошанд, ки аз transparency reports, court records ва publicly reported incidents-и reviewed by the researcher гирифта шудаанд.
Тавсияҳо барои voluntary provider reporting
- Ширкатҳо бояд number ва reasons of law-enforcement reports made on their own initiative-ро aggregate publish кунанд.
- Automated ва human decision criteria, ки conversation-ро ба reporting pipeline мебаранд, бояд subject to independent audit бошанд.
- Legal preservation, conversation intentionally saved by user ва data retained by provider for operational purposes бояд аз ҳам ҷудо шаванд.
- Encryption ва provider-inaccessible architectures бояд бо consideration of context and risk level of chatbot use тарҳрезӣ шаванд.
- Ба user бояд равшан фаҳмонда шавад, ки relationship бо chatbot чист ва ба кадом professional-confidentiality relationships equivalent нест.
Тавсияҳо барои compulsory government access
- Transparency reports бояд government requests for chatbot data, reverse prompt searches, memory records ва agent-action logs-ро separate categories нишон диҳанд.
- Providers бояд publicly commit кунанд, ки ба overbroad “who wrote this prompt?” requests, ки entire user base-ро scan мекунанд, challenge мекунанд.
- Memory profiles ва agent-action records бояд ҳамчун more sensitive legal-data categories, different from ordinary chat text, treat шаванд.
Тавсияҳо барои document production ва evidence дар courts
- Retention, memory ва Sealed Mode features бояд бо litigation ва discovery risks in mind design шаванд.
- Technical ва institutional architecture, ки метавонад basis for narrow AI confidentiality privilege шавад, таҳия карда шавад.
- Split in decisions on whether AI use destroys work-product protection in litigation preparation бояд ҳал шавад.
- Chatbot-specific necessity ва proportionality guidance барои requests covering millions of third-party conversations омода шавад.
- De-identification бояд stronger шавад; secondary materials мисли quotations, derivative datasets, expert analyses ва embedding representations ҳам controlled шаванд.
- Users бояд informed шаванд, ки chats-и онҳо дар own disputes discoverable буда метавонанд, ва real retention–deletion controls гиранд.
Тавсияҳо барои cyber threats, insider access ва data breaches
- Chatbot conversations бояд by default ҳамчун highly sensitive data class treat шаванд.
- Breach blast radius бояд бо less data retention, system segmentation ва controls like Sealed Mode кам карда шавад.
- Least-privilege principle барои employees, contractors, vendors ва AI agents татбиқ шавад.
- Sharing links бояд private by default бошанд; severity of breach бояд на танҳо аз identity fields мисли name ва email, балки аз content ва context of conversation муайян шавад.
- Ширкатҳо бояд на танҳо government requests, балки AI-specific security incidents ва data breaches-ро ҳам regularly disclose кунанд.
Тафсири ҳамаҷонибаи бозёфти асосӣ
Чор access path alternatives нестанд. Ҳамон retention choice метавонад later law-enforcement cooperation-ро enable кунад, amount of data producible in court-ро зиёд кунад ва data pool-и stealable by attackers-ро калон кунад. Memory feature ҳамзамон personalization tool, surveillance target, litigation evidence ва data-breach asset мебошад.
Аз ин рӯ study нишон медиҳад, ки chatbot privacy-ро танҳо бо саволи “does the company sell data?” арзёбӣ кардан мумкин нест. Retention period, teams with plaintext access, vendor chain, backups, sharing design, policy for challenging legal demands, memory ва connected apps бояд together examined шаванд.
Managerial conclusion ин аст, ки company policy ва technical architecture ду separate protection layers мебошанд. Policy contracts, transparency, data-retention decisions, access permissions ва vendor management-ро дар бар мегирад. Architecture бошад метавонад баъзе data-ро аз аввал unreadable ё centrally unsearchable кунад. Strong privacy system наметавонад танҳо ба яке аз ин ду layer такя кунад.
Ёддошти манбаъ ва усул
Номи аслии таҳқиқот:You Trust Your Chatbot With Everything. Should You? Part 2: Governments, Courts, and the Battle Over Your Chatbot Conversations
Муаллиф: Theodore Christakis.
Тартиби муаллиф ва contribution status: Study single-authored аст. Equal first authorship ё equal contribution statement нест. Separate corresponding-author information нишон дода нашудааст.
Institutional affiliations: University Grenoble Alpes; Cross-Border Data Forum; Future of Privacy Forum; “Responsible AI: Design, Regulation and Conformity” work within Multidisciplinary Institute in Artificial Intelligence.
Source type: Comparative law ва public-policy research report.
Series: AI Regulation Papers, 2026-06-1.
Publication platform ва original publisher: AI-Regulation.com.
Publication date: Haziran 2026; official study page shows 8 Haziran 2026.
DOI: Ин version DOI надорад.
Peer-review status: Study research article published in peer-reviewed academic journal нест. Independent academic peer review аз text ё official publication page verify нашудааст.
Financial support: Study reports support under MIAI @ Grenoble Alpes ANR-23-IACL-0006 ва under Interdisciplinary Project on Privacy within Cybersecurity PEPR, ANR 22-PECY-0002 IPOP.
Conflict of interest: Separate conflict-of-interest statement дар text ёфт нашуд.
Official link:Official AI-Regulation.com study page
Cover image: Cover shows human figure with face obscured by evidence file marked “Exhibit A”, symbolizing transformation of private chatbot conversations into case-file material ва reviewable evidence. Image reportedly designed ва directed by author and prepared with generative-AI assistance. Author permits reproduction for non-commercial use with full attribution ва citation of study source.
Ин шарҳи тоҷикӣ бар асоси text, comparative tables, footnotes, case assessments ва final recommendations-и study омода шудааст. External sources танҳо барои bibliographic verification-и title, author, institutional affiliation, publication date, series ва official study link истифода шудаанд; external scientific ё legal findings илова нашудаанд.
Study predominantly based on US law аст ва rapidly developing field-ро as of Haziran 2026 арзёбӣ мекунад. Explanations general scientific ва legal information мебошанд; онҳо legal advice барои specific litigation, investigation ё personal-data dispute нестанд.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд