

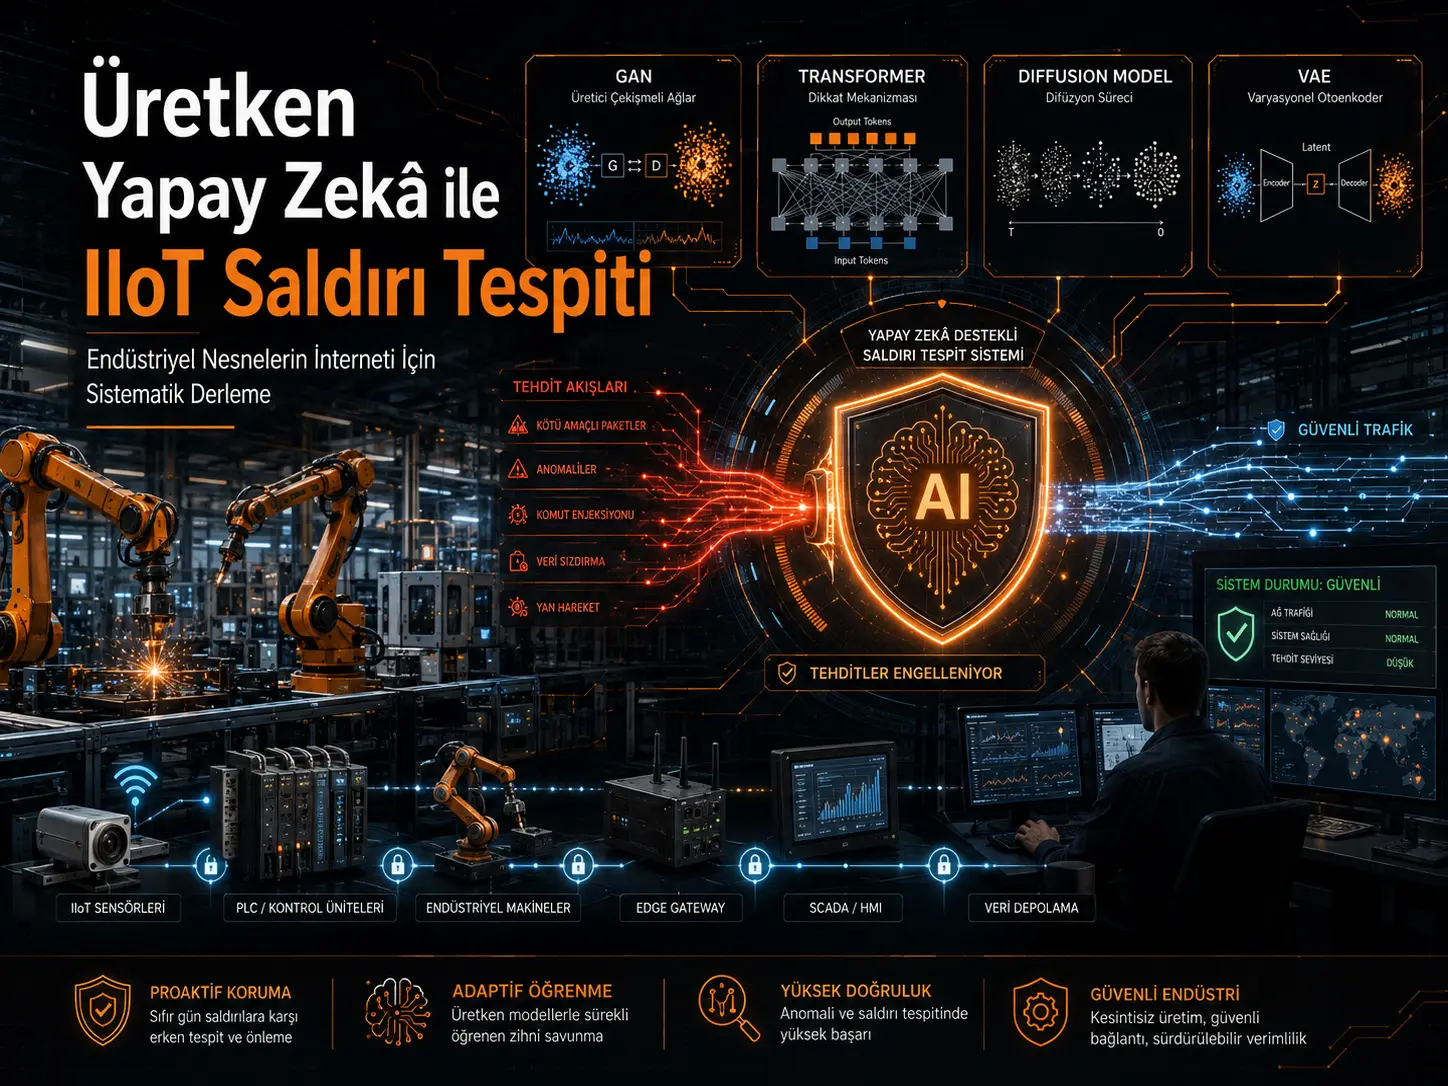
Uhakiki huu wa kimfumo unachunguza jinsi mifumo ya kugundua mashambulizi katika mazingira ya Mtandao wa Vitu vya Viwandani (Industrial Internet of Things, IIoT) inavyoweza kuimarishwa kwa akili bandia zalishi. Watafiti walitafuta katika IEEE Xplore, ACM Digital Library, Springer, ScienceDirect na arXiv kwa kipindi cha Januari 2019-Desemba 2025; walichuja hatua kwa hatua rekodi za awali 342 na kuingiza tafiti 42 katika usanisi wa kimfumo. Uhakiki unalenga paradigmu nne kuu za akili bandia zalishi: Mitandao Zalishi Shindani (GAN), miundo ya Transformer, modeli zalishi za diffusion na Variational Autoencoders (VAE). Ulinganisho wa mifumo tisa ya utekelezaji unaonyesha kuwa mahuluti yanayotegemea Transformer yalitoa matokeo yenye nguvu hasa kwa usahihi wa juu na uthabiti, huku mbinu zinazotegemea diffusion kama Diff-IDS zikitoa chaguo zinazotumia rasilimali kwa ufanisi zaidi katika suala la kubana modeli. Hata hivyo, kwa sababu tafiti zimetumia seti tofauti za data, itifaki tofauti za majaribio na mbinu tofauti za uthibitishaji wa kitakwimu, viwango vya juu vya usahihi vilivyoripotiwa haviwezi kufasiriwa moja kwa moja kama mafanikio halisi katika mazingira ya viwanda.
Ujumbe mkuu wa uhakiki ni kwamba katika usalama wa IIoT hakuna usanifu mmoja wa akili bandia zalishi ulio bora kwa kila shambulizi na kila hali ya vifaa. GAN hujitokeza katika kuzalisha data sintetiki kwa madarasa ya mashambulizi yanayoonekana mara chache, Transformer katika mifumo ya mashambulizi ya hatua nyingi inayosambaa katika vipindi virefu vya muda, VAE katika kutambua anomali na vitisho vya zero-day pale data ya mashambulizi iliyoandikwa lebo inapokuwa finyu, na modeli za diffusion katika uzalishaji wenye ubora wa juu na ufanisi wa rasilimali katika baadhi ya utekelezaji uliobanwa. Kinyume chake, data halisi ya mitambo, utofauti wa itifaki za viwandani, concept drift, uelezekaji, kiwango cha chini cha tahadhari za uongo na mahitaji magumu sana ya muda halisi bado ni mapengo muhimu ya utafiti.
Kwa nini usalama wa IIoT ni tofauti na usalama wa kawaida wa mtandao?
Mtandao wa Vitu vya Viwandani huunganisha sensa, aktueta, vidhibiti vya mantiki vinavyoweza kupangiliwa (PLC), vitengo vya terminali vya mbali (RTU), mifumo ya SCADA, programu za viwandani, malango ya mtandao na miundombinu ya wingu. Muunganisho huu hufanya michakato ya uzalishaji na udhibiti ionekane zaidi na iwe ya kiotomatiki zaidi, lakini pia huongeza eneo la mashambulizi.
Tofauti kuu inayosisitizwa na uhakiki ni kwamba katika mazingira ya kawaida ya teknolojia ya habari, usiri unaweza kupewa kipaumbele, lakini katika mazingira ya teknolojia ya uendeshaji (Operational Technology, OT) upatikanaji, uadilifu na usalama wa mchakato wa kimwili huwa muhimu sana. Uamuzi usio sahihi wa usalama unaweza usikatishe tu huduma ya kompyuta; unaweza kusababisha kusimama kwa mstari wa uzalishaji, kubadilika kwa amri za udhibiti au kuathirika kwa utendaji wa mifumo ya usalama. Kwa hiyo mfumo wa kugundua mashambulizi wa IIoT unapaswa kutoa si usahihi wa juu pekee, bali pia kiwango cha chini cha tahadhari za uongo, ucheleweshaji unaokubalika na ulinganifu na mchakato wa kimwili.
Kwa nini ujifunzaji wa mashine wa jadi huenda usitoshe?
Uhakiki unaibua matatizo manne ya msingi. Kwanza, kwa kuwa mashambulizi halisi ya viwandani hutokea kwa nadra kiasi, kuna mifano michache ya mashambulizi iliyoandikwa lebo. Pili, trafiki ya kawaida inaweza kuzidi trafiki ya mashambulizi kwa uwiano unaopita 1000:1 katika baadhi ya hali; ukosefu huu wa uwiano wa madarasa unaweza kuunda modeli zinazotoa usahihi wa jumla wa juu lakini zinakosa mashambulizi adimu. Tatu, mbinu za mashambulizi na tabia ya kawaida ya uendeshaji hubadilika kadiri muda unavyopita. Nne, mahitaji ya kumbukumbu na ukokotoaji ya modeli zenye nguvu za ujifunzaji wa kina yanaweza kuzidi uwezo wa vifaa vya edge vya viwandani.
Nafasi ya akili bandia zalishi katika utafiti hujitokeza hasa katika hatua hii: kuzalisha mifano ya mashambulizi, kumodeli usambazaji wa tabia ya kawaida, kubainisha mifumo isiyojulikana kama anomali na kuchambua muktadha katika mfululizo mrefu wa trafiki.
Paradigmu nne za akili bandia zalishi hufanya nini?
| Paradigmu | Jukumu la msingi katika usalama wa IIoT | Faida inayojitokeza | Kikwazo cha msingi |
|---|---|---|---|
| GAN | Uzalishaji wa data sintetiki kwa madarasa ya mashambulizi ya wachache, kusawazisha data na upimaji shindani wa usalama | Uwezo wa kuongeza mifano ya mashambulizi adimu | Mode collapse na kutokuwa thabiti kwa mafunzo; hitaji kubwa la ukokotoaji |
| Transformer | Kumodeli trafiki na mifululizo ya mashambulizi inayosambaa katika vipindi virefu vya muda | Kukamata utegemezi wa masafa marefu na mashambulizi ya hatua nyingi | Gharama kubwa ya kumbukumbu na ukokotoaji; utata wa self-attention |
| Modeli ya diffusion | Uzalishaji wa mashambulizi sintetiki na uchambuzi wa anomali unaotegemea ujenzi upya | Mafunzo thabiti na uzalishaji wa mifano yenye ubora wa juu; faida ya rasilimali katika modeli zilizobanwa | Ucheleweshaji wa inference kutokana na denoising ya hatua nyingi |
| VAE | Kumodeli tabia ya kawaida kwa uwezekano na kugundua anomali kupitia kosa la ujenzi upya | Utegemezi mdogo zaidi kwa mifano ya mashambulizi iliyoandikwa lebo na kumodeli kutokuwa na uhakika | Inference ya posterior ya takriban na ukali mdogo zaidi wa mifano inayozalishwa |
Matokeo muhimu ya ulinganisho huu ni kwamba hakuna jibu moja la aina ya “modeli bora zaidi ya akili bandia zalishi”. Uchaguzi wa modeli hubadilika kulingana na muundo wa shambulizi, kiasi cha data, vifaa vinavyoweza kutumika, bajeti ya ucheleweshaji na mahitaji ya faragha ya data.
GAN hushughulikiaje ukosefu wa uwiano wa madarasa?
Usanifu wa GAN hutegemea ushindani kati ya mzalishaji (generator) na kitofautishi (discriminator). Mzalishaji hujaribu kuunda mifano sintetiki inayofanana na trafiki halisi ya mashambulizi, huku kitofautishi kikijaribu kutenganisha mifano halisi na ya sintetiki. Katika matumizi ya usalama yaliyochunguzwa, lahaja kama CGAN, WGAN, BiGAN, DCGAN, AC-GAN na SAGAN zimetumika.
Kwa mtazamo wa IIoT, matumizi muhimu zaidi ni kuimarisha madarasa adimu ya mashambulizi kwa mifano sintetiki. Hata hivyo, data sintetiki haiwezi kukubaliwa moja kwa moja kuwa “ya kweli”. GAN inaweza kujifunza tu usambazaji uliowakilishwa katika data ya mafunzo; trafiki sintetiki inayozalishwa kutoka kwa mifano ya mashambulizi isiyotosha au ya aina moja inaweza kupotosha kitambuzi badala ya kuongeza mafanikio yake katika ulimwengu halisi. Kwa sababu hiyo, utafiti unasisitiza umuhimu wa kuthibitisha ongezeko la data zalishi katika seti huru za majaribio.
Kwa nini Transformer zinavutia kwa APT na mashambulizi ya hatua nyingi?
Mbinu ya self-attention katika miundo ya Transformer inaweza kutathmini mahusiano kati ya sehemu tofauti za mfululizo wa trafiki ndani ya modeli moja. Sifa hii ni muhimu kwa kuchunguza mifululizo ya mashambulizi ambayo haionekani wazi ndani ya paketi moja au dirisha fupi la muda; bali husambaa katika hatua kama upelelezi, ufikiaji, mwendo wa pembeni na athari.
Katika uhakiki, aina za BERT-based, GPT-based, Vision Transformer na federated Transformer zinajadiliwa. Kinyume chake, gharama kubwa ya ukokotoaji ya operesheni ya attention inayotegemea urefu wa mfululizo hufanya iwe vigumu kuweka Transformer moja kwa moja kwenye PLC na vifaa vingine vya rasilimali ndogo. Kwa hiyo katika mifumo ya vitendo iliyochunguzwa, Transformer mara nyingi huwekwa katika wingu kuu au tabaka za usalama.
Denoising ina maana gani katika modeli za diffusion?
Modeli za diffusion hugeuza data hatua kwa hatua kuwa kelele katika mchakato wa mbele; mchakato wa kinyume uliojifunzwa hujaribu kujenga upya muundo wa data kutoka kwenye uwakilishi huu wenye kelele. Lengo la msingi la mafunzo lililotolewa katika utafiti ni hili:
\[ \min_{\theta}\mathbb{E}\left[\left\|\epsilon-\epsilon_{\theta}(x_t,t)\right\|^2\right] \]
Hapa \(\epsilon\) huwakilisha kelele halisi iliyoongezwa kwenye mfano, \(\epsilon_{\theta}(x_t,t)\) huwakilisha makadirio ya kelele ya modeli katika hatua ya \(t\), na \(\theta\) huwakilisha vigezo vya modeli vilivyojifunzwa. Lengo ni kupunguza tofauti ya mraba kati ya kelele halisi na kelele inayokadiriwa na modeli. Kielelezo 6 cha utafiti kinaonyesha kwa pamoja mpito kutoka data asilia kwenda kelele kupitia mnyororo wa mbele wa Markov na ujenzi upya kupitia mnyororo wa kinyume.
Faida ya mbinu ya diffusion ni kwamba inaweza kutoa utaratibu wa mafunzo ulio thabiti zaidi dhidi ya tatizo la mode collapse katika GAN. Hasara yake ni kwamba operesheni ya denoising ya kinyume inaweza kuhitaji hatua nyingi na hivyo kuongeza ucheleweshaji wa inference.
VAE hujaribuje kukamata mashambulizi yasiyojulikana?
Variational Autoencoders (VAE) huwakilisha trafiki ya kawaida si kwa msimbo mmoja thabiti, bali kwa usambazaji wa nafasi fiche unaotegemea uwezekano. Encoder hubadilisha data ya kuingiza kuwa vigezo vya usambazaji fiche; decoder hujaribu kuunda upya ingizo kutoka kwenye mfano huu fiche. Kuongezeka kwa kosa la ujenzi upya la VAE iliyofunzwa kwenye tabia ya kawaida mbele ya shambulizi au trafiki isiyo ya kawaida kunaweza kutumika kama ishara ya anomali.
Mbinu hii ni yenye thamani hasa katika hali ambazo hakuna mifano mingi ya mashambulizi iliyoandikwa lebo. Hata hivyo, haiwezi kuhitimishwa kwamba “kila kitu ambacho modeli haijawahi kuona awali ni shambulizi”. Mabadiliko halali ya uendeshaji kama badiliko katika mpango wa uzalishaji, kuongezwa kwa kifaa kipya, sasisho la firmware au hali ya matengenezo pia yanaweza kuhamisha usambazaji wa data ya kawaida.
Kwa nini concept drift ni muhimu kwa IIoT?
Utafiti unashughulikia tatizo la concept drift kama suala kuu kwa IDS za viwandani. Mpangilio wa kazi wa usiku na mchana katika kiwanda, vipindi vya matengenezo, mapishi mapya ya uzalishaji, mabadiliko ya vifaa, masasisho ya firmware au mabadiliko ya topolojia ya mtandao yanaweza kubadilisha usambazaji wa trafiki unaokubalika kama “kawaida” kadiri muda unavyopita.
Modeli tuli inaweza kutafsiri mabadiliko haya kama shambulizi au, inapofunzwa upya kila mara, inaweza kusahau maarifa ya mashambulizi ya zamani. Kwa sababu hiyo, uhakiki unaonyesha ugunduzi wa drift, kubainisha sababu ya drift, urekebishaji salama wa modeli na uthibitishaji baada ya urekebishaji kama mnyororo mmoja wa ujifunzaji endelevu na kama mojawapo ya maeneo makuu ya utafiti wa baadaye.
Kwa nini itifaki za viwandani zinapaswa kumodeliwa kando?
Uhakiki unasisitiza kuwa itifaki za mawasiliano ya viwandani, hasa Modbus TCP, MQTT, CoAP na OPC UA, zina sifa tofauti za usalama. Kwa hiyo IDS ya jumla inayotazama takwimu za paketi pekee inaweza kukosa amri zinazokiuka maana ya itifaki lakini zinaonekana kuwa halali kimuundo.
Kulingana na mbinu ya utafiti, modeli zinazotambua itifaki zinapaswa pia kuzingatia mpangilio wa ujumbe, misimbo ya kazi, mahusiano ya kawaida ya amri-jibu na muktadha wa mchakato. Hata hivyo, uwakilishi mdogo wa itifaki halisi za OT katika seti za data zilizochunguzwa unaacha sehemu muhimu ya madai ya ubora unaotegemea itifaki ikiwa bado haijathibitishwa kikamilifu.
Matokeo ambayo utafiti unaunga mkono na hauungi mkono
Matokeo yanayoungwa mkono na utafiti: Akili bandia zalishi hutoa zana muhimu kwa ukosefu wa uwiano wa madarasa, uzalishaji wa data sintetiki, ugunduzi wa anomali unaotegemea uwezekano na uchambuzi wa mifumo ya mashambulizi ya muda mrefu. Paradigmu tofauti zina faida katika hali tofauti za vitisho na miundombinu. Miundo ya kihuluti na ya matabaka inaibuka kama mbinu ya usanifu wa viwandani iliyo halisi zaidi kuliko suluhisho zinazotegemea modeli moja.
Matokeo ambayo utafiti hauungi mkono: Usahihi wa juu wa benchmark uliopitiwa hauuthibitishi kwamba modeli yoyote itaonyesha mafanikio hayo hayo katika viwanda halisi. Utafiti si jaribio lililodhibitiwa ambamo modeli zote zinalinganishwa kwenye seti moja ya data na vifaa vilevile. Kwa hiyo matokeo mawili yaliyo karibu na %99 hayawezi kutangazwa kuwa moja ni bora kuliko jingine kwa kuangalia namba pekee. Uhakiki pia haupendekezi kwamba akili bandia zalishi peke yake ichukue nafasi ya udhibiti wa usalama wa jadi au usanifu wa defense-in-depth.
Kwa mtazamo wa Türkiye, hili lina maana gani?
Utafiti hautumii data ya mitambo ya viwandani maalumu kwa Türkiye na hautoi matokeo ya moja kwa moja ya performans kwa viwanda vilivyoko Türkiye. Kwa hiyo si sahihi kuhamisha moja kwa moja usahihi ulioripotiwa kwenda kwenye kiwanda cha uzalishaji nchini Türkiye. Uthibitishaji upya unahitajika juu ya vifaa vya PLC/SCADA vinavyotumika katika utekelezaji wa ndani, itifaki za viwandani, topolojia ya mtandao, tabia ya kawaida ya uzalishaji, usambazaji wa madarasa ya mashambulizi na miundombinu ya ukokotoaji inayopatikana. Hitimisho salama zaidi linaloweza kutolewa kwa Türkiye kutoka kwenye utafiti ni kwamba uchaguzi wa modeli unapaswa kufanywa si kwa usahihi wa maabara pekee, bali pia kulingana na usanifu halisi wa OT wa mtambo na hitaji la ucheleweshaji.
Mbinu na Matokeo ya Utafiti
Uhakiki wa kimfumo uliendeshwaje?
Utafiti ulitumia mbinu iliyopangwa ya uhakiki wa kimfumo iliyorekebishwa kutoka kwenye kanuni za PRISMA 2020. Utafutaji uliendeshwa katika IEEE Xplore, ACM Digital Library, Springer, ScienceDirect na arXiv, na machapisho ya kipindi cha Januari 2019-Desemba 2025 yalilengwa. Hoja za utafutaji ziliunganisha makundi matatu ya dhana: mbinu za akili bandia zalishi; dhana za intrusion/anomaly/threat detection na cybersecurity; dhana za IIoT, SCADA, ICS, OT na cyber-physical system.
Katika utafutaji wa hifadhidata, ufuatiliaji wa nukuu za mbele, utafutaji wa rejea za nyuma na ukaguzi wa mkono wa kazi husika kutoka kwenye makongamano maalumu ya usalama pia viliongezwa. Ingawa uhakiki ulisajiliwa kwenye Open Science Framework, watafiti walieleza wazi kwamba hawakuandaa itifaki rasmi kabla ya kuanza kwa utafiti.
| Chanzo | Rekodi ya awali |
|---|---|
| IEEE Xplore | 145 |
| ACM Digital Library | 87 |
| Springer | 58 |
| ScienceDirect | 32 |
| arXiv | 20 |
| Jumla | 342 |
Verianla Live: uteuzi wa kimfumo kutoka rekodi 342 hadi tafiti 42
Mchakato huu unaonyesha namba halisi katika mtiririko wa uteuzi wa PRISMA wa utafiti. Hatua zimehifadhiwa kwa mpangilio ulioripotiwa na watafiti; hakuna hatua ya uchujaji ambayo haipo kwenye chanzo iliyoongezwa katikati.
| Hatua | Maelezo | Chanzo |
|---|---|---|
| 1. Utambuzi | Jumla ya rekodi 342 zilitambuliwa katika hifadhidata tano. | Kielelezo 2 / Sehemu 1.2.3 |
| 2. Uchunguzi wa kichwa na muhtasari | Rekodi 342 zilichunguzwa; rekodi 172 zilitengwa na tafiti 170 zilibaki kuwa wagombea wa tathmini ya maandishi kamili. | Kielelezo 2 / Sehemu 1.2.3 |
| 3. Tathmini ya ufaafu wa maandishi kamili | Kati ya tafiti 170, 43 zilitengwa; tafiti 127 ziliingia kwenye tathmini ya ubora. | Kielelezo 2 / Sehemu 1.2.3 |
| 4. Tathmini ya ubora na uteuzi wa mwisho | Kati ya tafiti 127, 85 zilitengwa; tafiti 42 ziliingizwa katika usanisi wa kimfumo. | Kielelezo 2 / Sehemu 1.2.3 |
Verianla Live: Uoneshaji wa kuona hutengenezwa kwenye kivinjari kutoka kwenye jedwali la data ya kisayansi linaloonekana katika makala hii. Jedwali huhifadhiwa kama source-of-truth ya kisayansi.
Mpaka wa uteuzi na tathmini ya ubora
Uchunguzi katika hatua za kichwa/muhtasari, maandishi kamili na ubora ulifanywa na mwandishi mkuu chini ya usimamizi wa mwandishi mwandamizi. Watafiti wanasema kwamba PRISMA inapendekeza uchunguzi wa wakaguzi wawili huru, lakini kwa sababu ya ukomo wa rasilimali walitumia mbinu ya mkaguzi mmoja na usimamizi wa mshauri.
Katika tathmini ya ubora, chombo sanifu cha upimaji wa alama za kiasi hakikutumika. Tafiti zilitathminiwa kwa namna ya kimasimulizi kwa vigezo kama matumizi ya seti ya data ya benchmark, ulinganisho wa baseline, uwazi wa itifaki ya majaribio, uhalali wa kitakwimu, viashiria vya kuzalishika upya na uwezekano wa kutumika viwandani. Uhakika wa ushahidi pia uliainishwa kwa namna ya kimasimulizi kwa kuzingatia uthabiti, hatari ya bias, uhusiano wa moja kwa moja na IIoT na unyeti wa kitakwimu badala ya mfumo rasmi unaofanana na GRADE.
Mifumo tisa ya utekelezaji iliyochunguzwa
Uhakiki unachambua kwa kina mifumo tisa: DRL-GAN, EO-WGAN, Diff-IDS, AE-AnoWGAN, FedGenID, Transformer-GAN, Transformer-GAN-AE, SAPGAN na HMFFGAN. Hizi si matawi tisa ya jaribio moja; ni matokeo ya tafiti tofauti, seti tofauti za data na hali tofauti za vifaa.
| Mfumo / seti ya data | Matokeo makuu yaliyoripotiwa katika chanzo | Mpaka wa tafsiri |
|---|---|---|
| DRL-GAN — DS2OS | Usahihi %99,05; precision %99,17; F1 %99,09 | Ni matokeo katika muktadha wa DS2OS yenye ukosefu mkubwa wa uwiano; hitaji kubwa la ukokotoaji limeripotiwa. |
| Transformer-GAN — CIC-IoT-2023 | Usahihi %99,67; F1 %99,61; AUC %99,80 | Haiwezi kupangwa moja kwa moja dhidi ya modeli zilizopatikana kwenye seti nyingine za data. |
| Transformer-GAN — TON_IoT | Usahihi %98,84; F1 %98,79; AUC %99,12 | Inategemea usambazaji wa data na itifaki ya majaribio ya TON_IoT. |
| Transformer-GAN-AE — WUSTL-IIoT-2021 | Usahihi %97,86; recall %98,63; AUC %99,18 | Usanifu wa vipengele vitatu unahitaji rasilimali na utaalamu mkubwa. |
| Transformer-GAN-AE — Edge-IIoTset | Usahihi %98,63; recall %98,79; AUC %99,53 | Matokeo ya benchmark si uthibitishaji wa mtambo halisi. |
| Transformer-GAN-AE — TON_IoT | Usahihi %98,92; recall %99,52; AUC %99,87 | Ingawa chanzo kinaripoti variance ya chini, upangaji kati ya tafiti ni mdogo. |
| Diff-IDS — CIC-IDS2017 | Usahihi %99,93 | Utafiti pia unaripoti kupungua kwa ukubwa wa modeli kwa 76×; benchmark si jaribio la uwanja wa viwanda. |
| Diff-IDS — KDD99 | Usahihi %99,97 | KDD99 si uwakilishi wa moja kwa moja wa uendeshaji wa kisasa wa IIoT. |
| Diff-IDS — NSL-KDD | Usahihi %99,84 | Inawakilisha utofauti wa itifaki za viwandani kwa ukomo. |
| FedGenID — Real-TestSet | Bila DP %92,72; kwa faragha tofauti %92,47 | Katika chanzo, gharama ya usahihi ya pointi 0,25 za asilimia inaonekana kati ya thamani hizi mbili. |
| FedGenID — Augmented-TestSet | Bila DP %92,17; kwa DP %92,17 | Usemi wa “pointi 14 za asilimia” katika maelezo ya chanzo haulingani kiarithmetiki na thamani za jedwali. |
Jedwali hili halikuandaliwa ili kuonyesha namba ya juu zaidi kama “modeli mshindi”, bali kufanya ionekane ni matokeo gani uhakiki unawasilisha katika muktadha wa seti zipi za data.
Ugunduzi halisi nyuma ya performans: tabaka la usambazaji ni muhimu kama usahihi
Uchambuzi wa usanifu wa uhakiki unaripoti kwamba mifumo sita kati ya tisa inahitaji kwa kiasi kikubwa miundombinu ya wingu kuu. Diff-IDS hujitenga kama chaguo lililobanwa kwa tabaka la Edge/Processing, huku FedGenID ikijitenga kama muundo wa federated unaounganisha tabaka za edge na cloud. Modeli kama Transformer-GAN na Transformer-GAN-AE zinahitaji miundombinu ya juu zaidi ya ukokotoaji.
| Hitaji la usambazaji | Mbinu inayosisitizwa na utafiti | Sababu ya msingi |
|---|---|---|
| Ugunduzi huru kwenye Edge | Diff-IDS | Ubanaji wa modeli wa 76× na uwezo wa kufanya kazi kienyeji |
| Performans ya juu zaidi ya benchmark / miundombinu muhimu | Transformer-GAN-AE | Variance ya chini iliyoripotiwa na AUC ya juu; lakini gharama kubwa ya vifaa |
| Ukosefu mkubwa wa uwiano wa madarasa | EO-WGAN | Kuongeza mifano kwa hatua mbili kwa SMOTE + WGAN |
| APT ya hatua nyingi | Transformer-GAN / Transformer-GAN-AE | Kumodeli mahusiano ya muda mrefu |
| Zero-day / anomali isiyoandikwa lebo | Mbinu zinazotegemea AE-AnoWGAN au VAE | Ujenzi upya na kumodeli tabia ya kawaida |
| Mazingira ya mitambo mingi yenye ukomo wa faragha ya data | FedGenID | Federated learning bila kuweka data ghafi katikati |
| <10 ms udhibiti wa muda halisi | Hakuna kati ya mifumo ya GenAI iliyochunguzwa | Mti wa mwisho wa uamuzi wa utafiti unapendekeza ulinzi wa kwanza wa kawaida/unaotegemea kanuni katika kiwango hiki. |
Onyo la kimbinu lenye nguvu zaidi: usahihi wa %99 si dhamana ya kiwanda halisi
Kulingana na uchambuzi wa kulinganisha wa uhakiki wenyewe, utofauti wa seti za data, migawanyo tofauti ya train/test, mbinu tofauti za preprocessing, modeli tofauti za baseline na vifaa tofauti vinazuia ulinganisho wa moja kwa moja. Kwa kuwa usanifu uleule unaweza kubadilika kwa pointi kadhaa za asilimia katika itifaki tofauti za majaribio, tofauti za performans kati ya tafiti hazipaswi kugeuzwa kuwa jedwali la ligi la moja kwa moja.
Inabainishwa kwamba kati ya mifumo tisa ya kina, mitatu tu ndiyo iliyoripoti tathmini rasmi ya umuhimu wa kitakwimu. Ingawa thamani za variance za chini sana ziliripotiwa kwa Transformer-GAN-AE, kwa sababu modeli zote hazikulinganishwa katika masharti yale yale, uhakika wa jumla wa ushahidi wa uhakiki unafasiriwa kuwa mdogo katika upangaji wa moja kwa moja wa modeli; wa kati katika faida ya Transformer za kumodeli mfuatano wa muda; na wa juu zaidi katika manufaa ya kuongeza data kwa GAN juu ya data isiyo na uwiano.
Kwa nini seti za data ni muhimu?
Uhakiki unajadili seti za data kama Edge-IIoTset, CIC-IoT-2023, TON_IoT, WUSTL-EHMS, DS2OS, NSL-KDD, SWaT na WADI. Mojawapo ya matokeo muhimu ya utafiti ni kwamba trafiki ya itifaki halisi za viwandani haiwakilishwi vya kutosha katika fasihi ya benchmark. Hasa WUSTL-EHMS inaangaziwa kwa trafiki halisi ya Modbus TCP, huku baadhi ya benchmark zinazotumika sana zikielezwa kuwa karibu zaidi na IoT ya watumiaji au mitandao ya jadi ya BT.
Seti za data za maabara zilizodhibitiwa huenda zisiweze kuwakilisha kikamilifu mabadiliko ya zamu za kiwanda halisi, kuzeeka kwa vifaa, shughuli za matengenezo, concept drift ya miezi mingi, vifaa vya zamani visivyofanana na tabia ya muda mrefu ya washambuliaji wa kiwango cha juu. Kwa sababu hiyo, watafiti wanapendekeza uthibitishaji wa seti nyingi za data, ulinganifu wa itifaki na muktadha, uthabiti wa muda, ukosefu wa uwiano wa madarasa ulio halisi na kuripoti vipindi vya kujiamini kwa random seed nyingi katika tathmini za baadaye.
Matatizo makuu yanayopaswa kutatuliwa siku zijazo
Ajenda ya utafiti wa baadaye ya kazi hii haihusu tu kutengeneza modeli mpya. Kupunguza matumizi ya ukokotoaji na kumbukumbu, kupata data halisi ya OT, uaminifu wa kitakwimu wa data sintetiki, ukinzani dhidi ya udanganyifu wa adversarial, kugundua drift kwa muda halisi, kutenganisha benign drift na mabadiliko ya usambazaji yanayotokana na shambulizi, continual learning bila catastrophic forgetting, masasisho salama ya modeli bila kukatisha huduma, uelezekaji na ulinganifu na viwango vya viwandani ni matatizo yanayopaswa kutatuliwa kwa pamoja.
Maelezo ya Chanzo na Mbinu
Jina kamili la kazi asilia: Generative AI-Driven Intrusion Detection Systems for the Industrial Internet of Things: A Systematic Review
Waandishi: Mohammed Houache; Djallel Eddine Boubiche; Homero Toral-Cruz; Rafael Martínez-Peláez; Rafael Sanchez-Lara.
Mchango sawa/mwandishi wa kwanza sawa: Hakuna tamko kama hilo katika chanzo.
Waandishi wa mawasiliano: Djallel Eddine Boubiche na Homero Toral-Cruz.
Taasisi: LEREESI Laboratory, Higher National School of Renewable Energies, Environment & Sustainable Development (HNS-RE2SD), Batna, Cezayir; Departamento de Ingeniería y Tecnología, Universidad Autónoma del Estado de Quintana Roo, Chetumal, Meksika; Unidad Académica de Computación, Universidad Politécnica de Sinaloa, Mazatlán, Meksika; Departamento de Ingeniería de Sistemas y Computación, Universidad Católica del Norte, Antofagasta, Şili; Facultad de Ingeniería y Arquitectura, Universidad Autónoma del Carmen, Ciudad del Carmen, Meksika.
Aina ya chanzo: Uhakiki wa kimfumo.
Hali ya mapitio: Ni chapisho la jarida lililopitiwa na wahakiki.
Jarida: AI.
Mchapishaji: MDPI, Basel, İsviçre.
Rekodi ya bibliografia: AI, 2026, Cilt 7, Sayı 5, Makale 179.
DOI: 10.3390/ai7050179.
Kupokelewa / marekebisho / kukubaliwa / kuchapishwa: 8 Januari 2026 / 27 Februari 2026 / 9 Machi 2026 / 21 Mayıs 2026.
Kiungo rasmi cha uchapishaji: Rekodi rasmi ya makala ya MDPI kupitia DOI 10.3390/ai7050179.
Leseni: Creative Commons Attribution (CC BY); hakimiliki © 2026 ni ya waandishi.
Rekodi ya uhakiki wa kimfumo: Open Science Framework, DOI 10.17605/OSF.IO/TWZM6. Waandishi wanaeleza kwamba kabla ya utafiti hawakuandaa itifaki rasmi ya uhakiki na kwamba metodolojia iliendelezwa kwa njia ya iterative kwa kufuata PRISMA 2020.
Ufadhili: Utafiti haukupokea ufadhili wa nje.
Upatikanaji wa data: Seti za data za benchmark zilizotathminiwa katika uhakiki zinapatikana kwa umma na vyanzo vyake vimeonyeshwa katika utafiti/Supplementary Table S0-B.
Mgongano wa maslahi: Waandishi hawakuripoti mgongano wa maslahi.
Michango ya waandishi: Mohammed Houache alichangia uundaji wa dhana, ukusanyaji wa data, rasimu ya kwanza na usanifu wa vielelezo. Djallel Eddine Boubiche alisimamia maudhui na muundo na kuchangia rasimu ya kwanza. Djallel Eddine Boubiche, Homero Toral-Cruz, Rafael Martínez-Peláez na Rafael Sanchez-Lara walichangia uhariri na marekebisho. Imeelezwa kuwa waandishi wote walisoma na kuidhinisha toleo lililochapishwa.
Maelezo ya uthabiti ndani ya chanzo
Kuna baadhi ya kutolingana kwa kiuhariri na kwa namba katika chanzo, na haya hayakusahihishwa kimyakimya. Wakati utafiti unaorodhesha mifumo tisa ya utekelezaji kwa kina, katika 4.2.10 kuna sehemu inayotumia usemi “mifumo minane”. Kwa FedGenID, ingawa tofauti kati ya thamani za %92,17 na %35,27 zilizotolewa katika grafu ileile ni pointi 56,90 za asilimia, maandishi ya maelezo yanasema “pointi 14 za asilimia”. Aidha, usemi wa modeli ya diffusion ya <10 ms katika sehemu ya awali ya kulinganisha haulingani na tathmini ya baadaye ya ucheleweshaji wa diffusion wa 100–500 ms na kanuni ya mwisho ya uamuzi inayosema kwamba hakuna mfumo wowote wa GenAI uliopitiwa unaofaa kwa <10 ms. Katika makala hii, tathmini ya kina ya usambazaji na mti wa mwisho wa uamuzi wa utafiti vimechukuliwa kama msingi kuhusu ucheleweshaji; ukinzani umehifadhiwa wazi.
Katika maelezo ya Kielelezo 2, imeelezwa kuwa tafiti 42 za mwisho zinajumuisha uhakiki wa kimfumo nane na tafiti za empiri 34, ilhali katika sehemu ya 1.2.4 ufafanuzi wa istilahi “primary study” unatolewa kama tafiti zinazopendekeza moja kwa moja au kutathmini kwa njia ya empiri mbinu ya akili bandia zalishi. Kwa hiyo uainishaji wa ndani wa usemi wa 42 “primary study” si thabiti kikamilifu kimitindo wa istilahi.
Kikwazo kikuu cha kimbinu
Utafiti huu haukufanya jaribio la pamoja, lililodhibitiwa juu ya modeli mpya ya IDS; unasintetiza kwa utaratibu matokeo ya tafiti tofauti. Seti za data, usambazaji wa mashambulizi, hatua za preprocessing, migawanyo ya train/test, vifaa, namna za kukokotoa metriksi na viwango vya kuripoti takwimu hutofautiana kati ya tafiti. Kwa hiyo namba za performans katika uhakiki hazipaswi kutenganishwa na muktadha wake ili kuunda upangaji wa mwisho wa modeli.
Sehemu kubwa ya mifumo iliyochunguzwa imetathminiwa katika mazingira ya benchmark au majaribio yaliyodhibitiwa. Ukosefu wa uthibitishaji mpana katika viwanda vinavyofanya kazi, chini ya concept drift ya muda mrefu, kwa vifaa vya zamani vya OT na dhidi ya washambuliaji halisi wa kiwango cha juu ni mojawapo ya mipaka muhimu zaidi ya matumizi ya uhakiki. Maudhui ya kisayansi yanategemea utafiti uliopakiwa; hakuna matokeo mapya ya majaribio au mekanizimu iliyoongezwa kutoka vyanzo vya nje.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *