

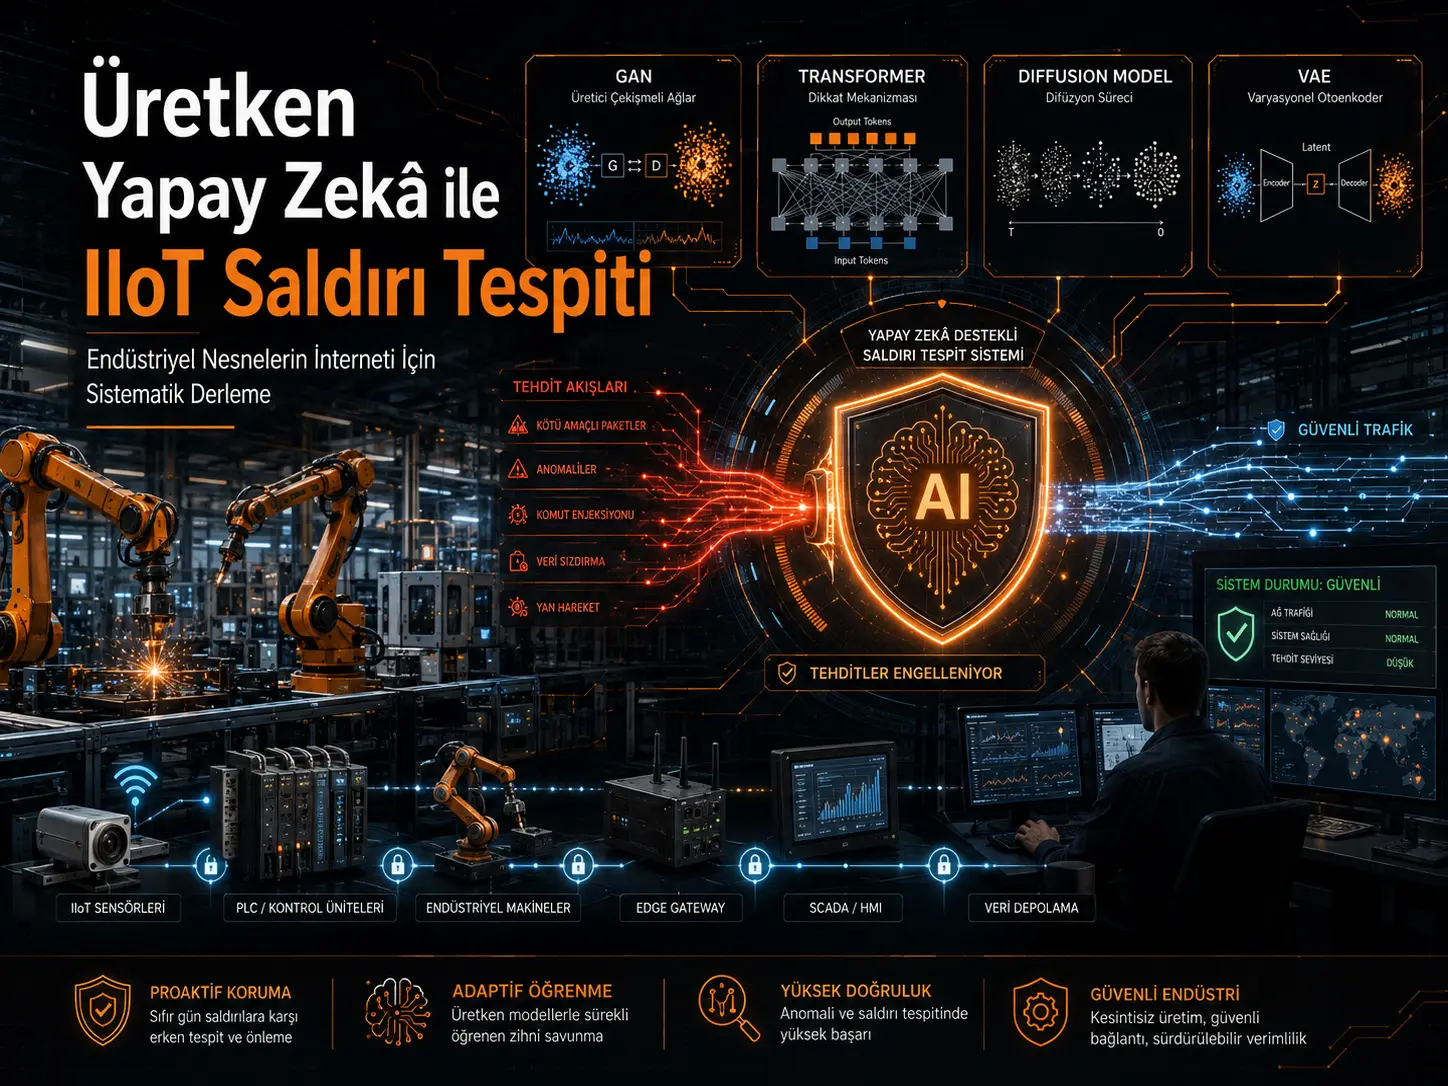
Ushbu tizimli sharh Sanoat buyumlari interneti (Industrial Internet of Things, IIoT) muhitlarida hujumni aniqlash tizimlarini generativ sunʼiy intellekt bilan qanday kuchaytirish mumkinligini oʻrganadi. Tadqiqotchilar IEEE Xplore, ACM Digital Library, Springer, ScienceDirect va arXiv bazalarida Yanvar 2019-Dekabr 2025 davrini qidirgan; 342 boshlangʻich yozuvni bosqichma-bosqich saralab, 42 tadqiqotni tizimli sintezga kiritgan. Sharh toʻrtta asosiy generativ sunʼiy intellekt paradigmasiga eʼtibor qaratadi: Generativ raqobatli tarmoqlar (GAN), Transformer arxitekturalari, generativ diffuziya modellari va Variatsion avtokodlagichlar (VAE). Toʻqqizta qoʻllash doirasining taqqoslanishi Transformer asosidagi gibridlar ayniqsa yuqori aniqlik va barqarorlik jihatidan kuchli natijalar berganini, Diff-IDS kabi diffuziyaga asoslangan yondashuvlar esa modelni siqish nuqtayi nazaridan resurs jihatidan samaraliroq variantlar taklif etishini koʻrsatadi. Shu bilan birga, tadqiqotlarda turli maʼlumotlar toʻplamlari, tajriba protokollari va statistik tasdiqlash usullari qoʻllangani sababli bildirilgan yuqori aniqlik qiymatlarini bevosita haqiqiy sanoat maydonidagi muvaffaqiyat sifatida talqin qilib boʻlmaydi.
Sharhning asosiy xabari shuki, IIoT xavfsizligida bitta generativ sunʼiy intellekt arxitekturasi har bir hujum va apparat sharoiti uchun ustun emas. GAN-lar kam uchraydigan hujum sinflari uchun sintetik maʼlumot ishlab chiqarishda, Transformer-lar uzoq vaqt oraligʻiga yoyilgan koʻp bosqichli hujum naqshlarida, VAE-lar belgili hujum maʼlumotlari cheklangan anomaliyalar va zero-day tahdidlarni aniqlashda, diffuziya modellari esa yuqori sifatli generatsiya va ayrim siqilgan ilovalarda resurs samaradorligida oldinga chiqadi. Bunga qarshi ravishda haqiqiy obyekt maʼlumotlari, sanoat protokollarining xilma-xilligi, concept drift, izohlanuvchanlik, past yolgʻon signal darajasi va juda qatʼiy real vaqt talablari hanuz muhim tadqiqot boʻshliqlari boʻlib qolmoqda.
IIoT xavfsizligi nega klassik tarmoq xavfsizligidan farq qiladi?
Sanoat buyumlari interneti; sensorlar, aktuatorlar, dasturlanadigan mantiqiy kontrollerlar (PLC), masofaviy terminal birliklari (RTU), SCADA tizimlari, sanoat ilovalari, tarmoq shlyuzlari va bulut infratuzilmalarini bir-biriga bogʻlaydi. Bu bogʻlanish ishlab chiqarish va nazorat jarayonlarini yanada koʻrinadigan va avtomatik holga keltirar ekan, hujum yuzasini ham kengaytiradi.
Sharh taʼkidlagan asosiy farq shundan iboratki, klassik axborot texnologiyalari muhitlarida maxfiylik ustuvor boʻlishi mumkin, ammo operatsion texnologiya (Operational Technology, OT) muhitlarida mavjudlik, yaxlitlik va fizik jarayon xavfsizligi kritik ahamiyat kasb etadi. Notoʻgʻri xavfsizlik qarori faqat kompyuter xizmatini toʻxtatib qoʻymasligi mumkin; ishlab chiqarish liniyasining toʻxtashiga, boshqaruv buyruqlarining oʻzgarishiga yoki xavfsizlik mexanizmlari ishlashining taʼsirlanishiga olib kelishi mumkin. Shu sababli IIoT hujumni aniqlash tizimi faqat yuqori aniqlikni emas, balki past yolgʻon signal darajasi, maqbul kechikish va fizik jarayon bilan moslikni ham taʼminlashi kerak.
Anʼanaviy mashinaviy oʻrganish nega yetarli boʻlmasligi mumkin?
Sharh toʻrtta asosiy muammoni oldinga chiqaradi. Birinchisi, haqiqiy sanoat hujumlari nisbatan siyrak boʻlgani uchun belgilangan hujum namunasi kam. Ikkinchisi, normal trafik ayrim holatlarda hujum trafikidan 1000:1 dan oshadigan nisbatlarda ustun boʻlishi mumkin; bu sinf nomutanosibligi yuqori umumiy aniqlik beradigan, ammo nodir hujumlarni oʻtkazib yuboradigan modellar yaratishi mumkin. Uchinchisi, hujum texnikalari va normal ishlash xatti-harakati vaqt oʻtishi bilan oʻzgaradi. Toʻrtinchisi, kuchli chuqur oʻrganish modellarining xotira va hisoblash talablari sanoat edge qurilmalari sigʻimidan oshib ketishi mumkin.
Generativ sunʼiy intellektning tadqiqotdagi roli aynan shu nuqtada namoyon boʻladi: hujum namunalarini yaratish, normal xatti-harakat taqsimotini modellashtirish, nomaʼlum naqshlarni anomaliya sifatida aniqlash va uzun trafik ketma-ketliklaridagi kontekstni tahlil qilish.
Toʻrtta generativ sunʼiy intellekt paradigmasi nima qiladi?
| Paradigma | IIoT xavfsizligidagi asosiy roli | Ajralib turuvchi afzallik | Asosiy cheklov |
|---|---|---|---|
| GAN | Ozchilik hujum sinflari uchun sintetik maʼlumot ishlab chiqarish, maʼlumotlarni muvozanatlash va raqobatli xavfsizlik testi | Nodir hujum namunalarini koʻpaytira olish | Mode collapse va oʻqitish beqarorligi; yuqori hisoblash talabi |
| Transformer | Uzoq vaqt oraligʻiga yoyilgan trafik va hujum ketma-ketliklarini modellashtirish | Uzoq masofali bogʻliqliklar va koʻp bosqichli hujumlarni tutish | Yuqori xotira va hisoblash qiymati; self-attention murakkabligi |
| Diffuziya modeli | Sintetik hujum ishlab chiqarish va qayta tiklashga asoslangan anomaliya tahlili | Barqaror oʻqitish va yuqori sifatli namuna ishlab chiqarish; siqilgan modellarda resurs afzalligi | Koʻp bosqichli denoising sababli xulosa chiqarish kechikishi |
| VAE | Normal xatti-harakatni ehtimollik asosida modellashtirish va qayta tiklash xatosi bilan anomaliyani aniqlash | Belgilangan hujum namunasiga kamroq bogʻliqlik va noaniqlikni modellashtirish | Taxminiy posterior xulosa chiqarish va yaratilgan namunalarning pastroq keskinligi |
Bu taqqoslashning muhim natijasi shuki, “eng yaxshi generativ sunʼiy intellekt modeli” tarzida yagona javob yoʻq. Model tanlovi hujumning tuzilishiga, maʼlumot miqdoriga, foydalanish mumkin boʻlgan apparatga, kechikish byudjetiga va maʼlumot maxfiyligi talablariga qarab oʻzgaradi.
GAN-lar sinf nomutanosibligini qanday hal qiladi?
GAN arxitekturasi bir generator (generator) va bir ajratuvchi (discriminator) raqobatiga tayanadi. Generator haqiqiy hujum trafikiga oʻxshash sintetik namunalar yaratishga, ajratuvchi esa haqiqiy va sintetik namunalarni farqlashga harakat qiladi. Koʻrib chiqilgan xavfsizlik ilovalarida CGAN, WGAN, BiGAN, DCGAN, AC-GAN va SAGAN kabi variantlar qoʻllangan.
IIoT nuqtayi nazaridan eng muhim qoʻllanish nodir hujum sinflarini sintetik namunalar bilan kuchaytirishdir. Ammo sintetik maʼlumot avtomatik ravishda “haqiqiy” deb qabul qilina olmaydi. GAN faqat oʻqitish maʼlumotlarida ifodalangan taqsimotlarni oʻrganishi mumkin; yetarli boʻlmagan yoki bir xil turdagi hujum namunalaridan yaratilgan sintetik trafik tasniflagichning real dunyodagi muvaffaqiyatini oshirish oʻrniga uni chalgʻitishi mumkin. Shu sababli tadqiqot generativ maʼlumot oshirishning mustaqil test toʻplamlarida tasdiqlanishi muhimligini taʼkidlaydi.
Transformer-lar nega APT va koʻp bosqichli hujumlar uchun qiziqish uygʻotadi?
Transformer arxitekturalaridagi self-attention mexanizmi trafik ketma-ketligining turli qismlari oʻrtasidagi munosabatlarni bitta model ichida baholay oladi. Bu xususiyat bitta paket yoki qisqa vaqt oynasi ichida yaqqol koʻrinmaydigan; razvedka, kirish, lateral harakat va taʼsir kabi bosqichlarga yoyilgan hujum ketma-ketliklarini oʻrganish uchun muhimdir.
Sharhda BERT asosidagi, GPT asosidagi, Vision Transformer va federated Transformer turlari koʻrib chiqiladi. Bunga qarshi ravishda attention amaliyotining ketma-ketlik uzunligiga bogʻliq yuqori hisoblash qiymati Transformer-larni bevosita PLC va shunga oʻxshash past resursli qurilmalarga joylashtirishni qiyinlashtiradi. Koʻrib chiqilgan amaliy doiralarda shu sababli Transformer-lar koʻproq markaziy bulut yoki xavfsizlik qatlamlarida joylashtiriladi.
Diffuziya modellarida denoising nimani anglatadi?
Diffuziya modellari maʼlumotni oldinga jarayonda bosqichma-bosqich shovqinga aylantiradi; oʻrganilgan teskari jarayon esa ushbu shovqinli tasvirdan maʼlumot tuzilmasini qayta qurishga harakat qiladi. Tadqiqotda berilgan asosiy oʻqitish maqsadi quyidagicha:
\[ \min_{\theta}\mathbb{E}\left[\left\|\epsilon-\epsilon_{\theta}(x_t,t)\right\|^2\right] \]
Bu yerda \(\epsilon\) namunaga qoʻshilgan haqiqiy shovqinni, \(\epsilon_{\theta}(x_t,t)\) modelning \(t\) qadamdagi shovqin taxminini, \(\theta\) esa oʻrganilgan model parametrlarini ifodalaydi. Maqsad haqiqiy shovqin bilan model tomonidan taxmin qilingan shovqin orasidagi kvadratik farqni kamaytirishdir. Tadqiqotning Shakl 6-si oldinga Markov zanjiri orqali asl maʼlumotdan shovqinga oʻtishni va teskari zanjir orqali qayta tiklashni birgalikda koʻrsatadi.
Diffuziya yondashuvining afzalligi GAN-lardagi mode collapse muammosiga nisbatan barqarorroq oʻqitish mexanizmini taqdim eta olishidir. Kamchiligi esa teskari denoising jarayoni juda koʻp qadam talab qilishi va bu xulosa chiqarish kechikishini oshirishidir.
VAE-lar nomaʼlum hujumlarni qanday tutishga harakat qiladi?
Variatsion avtokodlagichlar (Variational Autoencoders, VAE) normal trafikni bitta sobit kod bilan emas, balki ehtimollikka asoslangan yashirin fazo taqsimoti bilan ifodalaydi. Encoder kirish maʼlumotini yashirin taqsimot parametrlariga aylantiradi; decoder esa ushbu yashirin namunadan kirishni qayta yaratishga harakat qiladi. Normal xatti-harakatda oʻqitilgan VAE hujum yoki odatdan tashqari trafik qarshisida qayta tiklash xatosining oshishi anomaliya belgisi sifatida ishlatilishi mumkin.
Bu yondashuv ayniqsa koʻp sonli belgilangan hujum namunasi mavjud boʻlmagan holatlarda qadrlidir. Shu bilan birga “model ilgari koʻrmagan hamma narsa hujumdir” degan xulosa chiqarib boʻlmaydi. Ishlab chiqarish rejasidagi oʻzgarish, yangi qurilma qoʻshilishi, firmware yangilanishi yoki texnik xizmat rejimi kabi qonuniy operatsion oʻzgarishlar ham normal maʼlumot taqsimotini siljitishi mumkin.
Concept drift nega IIoT uchun kritik?
Tadqiqot concept drift muammosini sanoat IDS uchun markaziy muammo sifatida koʻrib chiqadi. Fabrikaning kecha va kunduz ishlash tartibi, texnik xizmat davrlari, yangi ishlab chiqarish retseptlari, qurilma oʻzgarishlari, firmware yangilanishlari yoki tarmoq topologiyasi oʻzgarishlari vaqt oʻtishi bilan “normal” deb qabul qilingan trafik taqsimotini oʻzgartirishi mumkin.
Statik model bu oʻzgarishlarni hujum sifatida belgilashi yoki uzluksiz qayta oʻqitilganda oʻtmishdagi hujum bilimlarini unutishi mumkin. Shu sababli sharh driftni aniqlash, drift sababini belgilash, xavfsiz model moslashuvi va moslashuvdan keyingi tasdiqlashni bitta uzluksiz oʻrganish zanjiri ichida koʻrib chiqishni kelajakdagi asosiy tadqiqot yoʻnalishlaridan biri sifatida koʻrsatadi.
Sanoat protokollari nega alohida modellashtirilishi kerak?
Sharhda Modbus TCP, MQTT, CoAP va OPC UA avvalo tilga olinib, sanoat aloqa protokollarining turli xavfsizlik xususiyatlariga ega ekani taʼkidlanadi. Shu sababli faqat paket statistikalariga qaraydigan umumiy IDS protokol maʼnosini buzadigan, ammo shaklan haqiqiy koʻrinadigan buyruqlarni oʻtkazib yuborishi mumkin.
Tadqiqot yondashuviga koʻra protokolni anglaydigan modellar xabar tartibi, funksiya kodlari, normal buyruq-javob munosabatlari va jarayon kontekstini ham hisobga olishi kerak. Ammo koʻrib chiqilgan maʼlumotlar toʻplamlarida haqiqiy OT protokollari ifodasining cheklangani protokolga asoslangan ustunlik daʼvolarining muhim qismini hali toʻliq tasdiqlanmagan holda qoldiradi.
Tadqiqot qoʻllab-quvvatlaydigan va qoʻllab-quvvatlamaydigan xulosalar
Tadqiqot qoʻllab-quvvatlaydigan xulosa: Generativ sunʼiy intellekt sinf nomutanosibligi, sintetik maʼlumot ishlab chiqarish, ehtimollik asosidagi anomaliya aniqlash va uzoq muddatli hujum naqshlarini tahlil qilish uchun foydali vositalar taqdim etadi. Turli paradigmalar turli tahdid va infratuzilma sharoitlarida afzalliklarga ega. Gibrid va qatlamli arxitekturalar bitta modelga tayangan yechimlarga qaraganda realistroq sanoat dizayn yondashuvi sifatida paydo boʻlmoqda.
Tadqiqot qoʻllab-quvvatlamaydigan xulosa: Koʻrib chiqilgan yuqori benchmark aniqliklari har qanday model haqiqiy fabrikalarda ayni muvaffaqiyatni koʻrsatishini isbotlamaydi. Tadqiqot barcha modellar bir xil maʼlumotlar toʻplamida va bir xil apparatda taqqoslangan nazoratli tajriba emas. Shu sababli %99 atrofidagi ikki natijani faqat raqamlariga qarab bir-biridan ustun deb eʼlon qilib boʻlmaydi. Sharh, shuningdek, generativ sunʼiy intellektning yakka oʻzi anʼanaviy xavfsizlik nazoratlari yoki defense-in-depth arxitekturasi oʻrnini egallashini tavsiya etmaydi.
Türkiye nuqtayi nazaridan bu nimani anglatadi?
Tadqiqot Türkiyega xos sanoat obyektlari maʼlumotlaridan foydalanmaydi va Türkiyedagi fabrikalar uchun bevosita performans natijasi bermaydi. Shu sababli bildirilgan aniqliklarni Türkiyedagi bir ishlab chiqarish obyektiga bevosita koʻchirish toʻgʻri boʻlmaydi. Mahalliy amaliyotda ishlatiladigan PLC/SCADA apparati, sanoat protokollari, tarmoq topologiyasi, normal ishlab chiqarish xatti-harakati, hujum sinfi taqsimoti va foydalanish mumkin boʻlgan hisoblash infratuzilmasi ustida qayta tasdiqlash zarur. Tadqiqotdan Türkiye uchun chiqarilishi mumkin boʻlgan eng xavfsiz xulosa shuki, model tanlovi faqat laboratoriya aniqligiga emas, balki haqiqiy obyektning OT arxitekturasi va kechikish talabiga qarab amalga oshirilishi kerak.
Tadqiqot Usuli va Natijalari
Tizimli sharh qanday oʻtkazildi?
Tadqiqot PRISMA 2020 tamoyillaridan moslashtirilgan tuzilmali tizimli koʻrib chiqish usulidan foydalangan. Qidiruvlar IEEE Xplore, ACM Digital Library, Springer, ScienceDirect va arXiv bazalarida oʻtkazilgan va Yanvar 2019-Dekabr 2025 davridagi nashrlar nishonga olingan. Qidiruv soʻrovlari uchta tushuncha guruhini birlashtirgan: generativ sunʼiy intellekt texnikalari; intrusion/anomaly/threat detection va cybersecurity tushunchalari; IIoT, SCADA, ICS, OT va cyber-physical system tushunchalari.
Maʼlumotlar bazasi qidiruviga oldinga iqtibos kuzatish, orqaga qarab manba qidirish va ayrim xavfsizlik konferensiyalarining tegishli ishlarini qoʻlda koʻrib chiqish ham qoʻshilgan. Sharh Open Science Framework platformasida roʻyxatdan oʻtkazilgan boʻlsa-da, tadqiqotchilar ish boshlanishidan oldin rasmiy protokol tayyorlamaganlarini ochiq aytgan.
| Manba | Boshlangʻich yozuv |
|---|---|
| IEEE Xplore | 145 |
| ACM Digital Library | 87 |
| Springer | 58 |
| ScienceDirect | 32 |
| arXiv | 20 |
| Jami | 342 |
Verianla Live: 342 yozuvdan 42 tadqiqotga tizimli tanlov
Bu jarayon tadqiqotning PRISMA tanlash oqimidagi haqiqiy sonlarni koʻrsatadi. Bosqichlar tadqiqotchilar bildirgan tartibda saqlangan; manbada mavjud boʻlmagan saralash bosqichi qoʻshilmagan.
| Bosqich | Izoh | Manba |
|---|---|---|
| 1. Aniqlash | Besh maʼlumotlar bazasida jami 342 yozuv aniqlandi. | Shakl 2 / Boʻlim 1.2.3 |
| 2. Sarlavha va xulosa qidiruvi | 342 yozuv koʻrib chiqildi; 172 yozuv chiqarib tashlandi va 170 tadqiqot toʻliq matn baholashiga nomzod boʻlib qoldi. | Shakl 2 / Boʻlim 1.2.3 |
| 3. Toʻliq matn moslik baholashi | 170 tadqiqotdan 43 tasi chiqarib tashlandi; 127 tadqiqot sifat baholashiga oʻtdi. | Shakl 2 / Boʻlim 1.2.3 |
| 4. Sifat baholashi va yakuniy tanlov | 127 tadqiqotdan 85 tasi chiqarib tashlandi; tizimli sintezga 42 tadqiqot kiritildi. | Shakl 2 / Boʻlim 1.2.3 |
Verianla Live: Vizualizatsiya ushbu maqoladagi koʻrinadigan ilmiy maʼlumot jadvalidan brauzerda yaratiladi. Jadval ilmiy source-of-truth sifatida saqlanadi.
Tanlov va sifat baholashining chegarasi
Sarlavha/xulosa, toʻliq matn va sifat bosqichlaridagi saralash bosh muallif tomonidan, katta muallif nazorati ostida oʻtkazilgan. Tadqiqotchilar PRISMA mustaqil ikki baholovchili saralashni tavsiya qilishini, ammo resurs cheklovlari sababli bitta baholovchi va maslahatchi nazorati yondashuvidan foydalanganlarini bildiradi.
Sifat baholashida standartlashtirilgan miqdoriy ball berish vositasi qoʻllanmagan. Tadqiqotlar benchmark maʼlumotlar toʻplamidan foydalanish, baseline taqqoslash, tajriba protokolining ochiqligi, statistik haqiqiylik, qayta ishlab chiqarish mumkinligi koʻrsatkichlari va sanoatda qoʻllanish imkoniyati kabi mezonlar bilan narrativ tarzda baholangan. Dalil aniqligi ham rasmiy GRADE-ga oʻxshash tizim oʻrniga izchillik, tarafkashlik xavfi, IIoT-ga bevositalik va statistik sezgirlik asosida narrativ ravishda tasniflangan.
Koʻrib chiqilgan toʻqqizta qoʻllash doirasi
Sharh toʻqqizta doirani batafsil tahlil qiladi: DRL-GAN, EO-WGAN, Diff-IDS, AE-AnoWGAN, FedGenID, Transformer-GAN, Transformer-GAN-AE, SAPGAN va HMFFGAN. Bular bir tajribaning toʻqqiz tarmogʻi emas; turli tadqiqotlar, turli maʼlumotlar toʻplamlari va turli apparat sharoitlarining natijalaridir.
| Doira / maʼlumotlar toʻplami | Manbada bildirilgan asosiy natija | Talqin chegarasi |
|---|---|---|
| DRL-GAN — DS2OS | Aniqlik %99,05; precision %99,17; F1 %99,09 | Haddan tashqari nomutanosib DS2OS kontekstidagi natijadir; yuqori hisoblash talabi bildirilgan. |
| Transformer-GAN — CIC-IoT-2023 | Aniqlik %99,67; F1 %99,61; AUC %99,80 | Boshqa maʼlumotlar toʻplamlarida olingan modellar bilan bevosita tartiblash mumkin emas. |
| Transformer-GAN — TON_IoT | Aniqlik %98,84; F1 %98,79; AUC %99,12 | TON_IoT maʼlumot taqsimoti va tajriba protokoliga bogʻliq. |
| Transformer-GAN-AE — WUSTL-IIoT-2021 | Aniqlik %97,86; recall %98,63; AUC %99,18 | Uch komponentli arxitektura yuqori resurs va mutaxassislik talab qiladi. |
| Transformer-GAN-AE — Edge-IIoTset | Aniqlik %98,63; recall %98,79; AUC %99,53 | Benchmark natijasi haqiqiy obyekt tasdiqlashi emas. |
| Transformer-GAN-AE — TON_IoT | Aniqlik %98,92; recall %99,52; AUC %99,87 | Manba past dispersiyani bildirsa-da, tadqiqotlararo tartiblash cheklangan. |
| Diff-IDS — CIC-IDS2017 | Aniqlik %99,93 | Tadqiqot, shuningdek, modelga nisbatan 76× hajm kichrayishini bildiradi; benchmark sanoat maydoni testi emas. |
| Diff-IDS — KDD99 | Aniqlik %99,97 | KDD99 zamonaviy IIoT operatsiyasining bevosita ifodasi emas. |
| Diff-IDS — NSL-KDD | Aniqlik %99,84 | Sanoat protokollari xilma-xilligini cheklangan ifodalaydi. |
| FedGenID — Real-TestSet | DP siz %92,72; differensial maxfiylik bilan %92,47 | Manbada bu ikki qiymat orasida 0,25 foiz punkti aniqlik xarajati koʻrinadi. |
| FedGenID — Augmented-TestSet | DP siz %92,17; DP bilan %92,17 | Manba bayonidagi “14 foiz punkti” ifodasi jadval qiymatlari bilan arifmetik jihatdan mos kelmaydi. |
Bu jadval eng yuqori raqamni “gʻolib model” sifatida koʻrsatish uchun emas, sharh qaysi natijalarni qaysi maʼlumotlar toʻplamlari kontekstida yetkazganini koʻrinadigan qilish uchun tayyorlangan.
Performans ortidagi asl topilma: aniqlik qatori tarqatish qatlami ham muhim
Sharhning arxitektura tahlili toʻqqizta doiradan oltitasi asosan markaziy bulut infratuzilmasiga ehtiyoj sezishini bildiradi. Diff-IDS Edge/Processing qatlamiga qaratilgan siqilgan variant sifatida, FedGenID esa edge va cloud qatlamlarini birlashtiruvchi federated tuzilma sifatida ajralib turadi. Transformer-GAN va Transformer-GAN-AE kabi modellar yuqoriroq hisoblash infratuzilmasini talab qiladi.
| Tarqatish talabi | Tadqiqot ajratib koʻrsatgan yondashuv | Asosiy asos |
|---|---|---|
| Edge ustida avtonom aniqlash | Diff-IDS | 76× model siqilishi va lokal ishlash potensiali |
| Maksimal benchmark performansi / kritik infratuzilma | Transformer-GAN-AE | Past bildirilgan dispersiya va yuqori AUC; ammo yuqori apparat xarajati |
| Haddan tashqari sinf nomutanosibligi | EO-WGAN | SMOTE + WGAN bilan ikki bosqichli namuna oshirish |
| Koʻp bosqichli APT | Transformer-GAN / Transformer-GAN-AE | Uzoq muddatli vaqt munosabatlarini modellashtirish |
| Zero-day / belgilanmagan anomaliya | AE-AnoWGAN yoki VAE asosidagi yondashuvlar | Qayta tiklash va normal xatti-harakatni modellashtirish |
| Koʻp obyektli, maʼlumot maxfiyligi cheklangan muhit | FedGenID | Xom maʼlumotni markazlashtirmasdan federated oʻrganish |
| <10 ms real vaqtli nazorat | Koʻrib chiqilgan GenAI doiralarining hech biri | Tadqiqotning yakuniy qaror daraxti bu darajada klassik/qoidaga asoslangan birinchi mudofaani tavsiya etadi. |
Eng kuchli metodologik ogohlantirish: %99 aniqlik haqiqiy fabrika kafolati emas
Sharhning oʻz taqqoslama tahliliga koʻra, maʼlumotlar toʻplami geterogenligi, turli train/test boʻlinmalari, turli preprocessing usullari, turli baseline modellar va turli apparatlar bevosita taqqoslashni cheklaydi. Bir xil arxitektura turli tajriba protokollarida bir necha foiz punkti oʻzgarishi mumkinligi sababli tadqiqotlararo performans farqlarini mutlaq liga jadvaliga aylantirmaslik kerak.
Toʻqqizta batafsil doiradan faqat uchtasi formal statistik ahamiyat baholashini bildirgani qayd etiladi. Transformer-GAN-AE uchun juda past dispersiya qiymatlari hisobot qilingan boʻlsa-da, barcha modellar bir xil sharoitlarda taqqoslanmagani sababli sharhning umumiy dalil aniqligi bevosita model tartiblarida past; Transformer-larning vaqt boʻyicha modellashtirish afzalligida oʻrta; GAN asosidagi maʼlumot oshirishning nomutanosib maʼlumotdagi foydasida esa yuqoriroq deb talqin qilinadi.
Maʼlumotlar toʻplamlari nega kritik?
Sharh Edge-IIoTset, CIC-IoT-2023, TON_IoT, WUSTL-EHMS, DS2OS, NSL-KDD, SWaT va WADI kabi maʼlumotlar toʻplamlarini muhokama qiladi. Tadqiqotning muhim aniqlashlaridan biri haqiqiy sanoat protokoli trafigining benchmark adabiyotida yetarli ifodalanmaganidir. Ayniqsa WUSTL-EHMS haqiqiy Modbus TCP trafiki jihatidan oldinga chiqarilar ekan, ayrim keng tarqalgan benchmarklar isteʼmolchi IoT-siga yoki anʼanaviy BT tarmoqlariga yaqinroq ekani aytiladi.
Nazoratli laboratoriya maʼlumotlar toʻplamlari haqiqiy fabrikaning smena oʻzgarishlarini, uskunaning eskirishini, texnik xizmat harakatlarini, koʻp oylik concept drift-ni, geterogen eski qurilmalarni va ilgʻor hujumchilarning uzoq muddatli xatti-harakatlarini toʻliq ifodalay olmasligi mumkin. Shu sababli tadqiqotchilar kelajakdagi baholashlar uchun koʻp maʼlumotlar toʻplamida tasdiqlash, protokol-kontekst mosligi, vaqt izchilligi, realistik sinf nomutanosibligi va koʻp random seed bilan ishonch oraligʻi hisobotini tavsiya qiladi.
Kelajakda hal qilinishi kerak boʻlgan asosiy muammolar
Tadqiqotning kelajak tadqiqot kun tartibi faqat yangi model ishlab chiqishdan iborat emas. Hisoblash va xotira isteʼmolini kamaytirish, haqiqiy OT maʼlumotlariga kirish, sintetik maʼlumotning statistik sodiqligi, adversarial manipulyatsiyaga chidamlilik, real vaqtli drift aniqlash, benign drift bilan hujumdan kelib chiqqan taqsimot siljishini ajratish, catastrophic forgetting boʻlmasdan continual learning, xavfsiz va nol uzilishli model yangilanishlari, izohlanuvchanlik va sanoat standartlari bilan moslik birgalikda hal qilinishi kerak boʻlgan muammolardir.
Manba va Usul Haqida Izoh
Toʻliq asl tadqiqot nomi: Generative AI-Driven Intrusion Detection Systems for the Industrial Internet of Things: A Systematic Review
Mualliflar: Mohammed Houache; Djallel Eddine Boubiche; Homero Toral-Cruz; Rafael Martínez-Peláez; Rafael Sanchez-Lara.
Teng hissa/teng birinchi muallif: Manbada bunday bayon mavjud emas.
Masʼul mualliflar: Djallel Eddine Boubiche va Homero Toral-Cruz.
Muassasalar: LEREESI Laboratory, Higher National School of Renewable Energies, Environment & Sustainable Development (HNS-RE2SD), Batna, Cezayir; Departamento de Ingeniería y Tecnología, Universidad Autónoma del Estado de Quintana Roo, Chetumal, Meksika; Unidad Académica de Computación, Universidad Politécnica de Sinaloa, Mazatlán, Meksika; Departamento de Ingeniería de Sistemas y Computación, Universidad Católica del Norte, Antofagasta, Şili; Facultad de Ingeniería y Arquitectura, Universidad Autónoma del Carmen, Ciudad del Carmen, Meksika.
Manba turi: Tizimli sharh.
Hakemlik holati: Hakemli jurnal nashridir.
Jurnal: AI.
Nashriyot: MDPI, Basel, İsviçre.
Bibliografik yozuv: AI, 2026, Cilt 7, Sayı 5, Makale 179.
DOI: 10.3390/ai7050179.
Qabul qilinish / reviziya / qabul / nashr: 8 Yanvar 2026 / 27 Fevral 2026 / 9 Mart 2026 / 21 Mayıs 2026.
Rasmiy nashr havolasi: DOI 10.3390/ai7050179 orqali MDPI ning rasmiy maqola yozuvi.
Litsenziya: Creative Commons Attribution (CC BY); mualliflik huquqi © 2026 mualliflarga tegishli.
Tizimli koʻrib chiqish yozuvi: Open Science Framework, DOI 10.17605/OSF.IO/TWZM6. Tadqiqotdan oldin rasmiy koʻrib chiqish protokoli tayyorlanmagani va metodologiya PRISMA 2020 yoʻnalishida iterativ tarzda ishlab chiqilgani mualliflar tomonidan bildiriladi.
Moliyalashtirish: Tadqiqot tashqi moliyalashtirish olmagan.
Maʼlumotlar mavjudligi: Sharhda baholangan benchmark maʼlumotlar toʻplamlari ommaga ochiq va tadqiqotda/Supplementary Table S0-B da manbalari koʻrsatilgan.
Manfaatlar toʻqnashuvi: Mualliflar manfaatlar toʻqnashuvini bildirmagan.
Muallif hissalari: Mohammed Houache konseptuallashtirish, maʼlumot toʻplash, ilk qoralama va shakl dizayniga hissa qoʻshgan. Djallel Eddine Boubiche mazmun va tuzilma nazoratini olib borgan va ilk qoralamaga hissa bergan. Djallel Eddine Boubiche, Homero Toral-Cruz, Rafael Martínez-Peláez va Rafael Sanchez-Lara tahrirlash va reviziyalarga hissa qoʻshgan. Barcha mualliflar nashr qilingan versiyani oʻqib tasdiqlagani bildiriladi.
Manba ichidagi izchillik izohlari
Manbada ayrim tahririy va sonli nomuvofiqliklar mavjud va ular jimjitlik bilan tuzatilmagan. Tadqiqot toʻqqizta batafsil qoʻllash doirasini sanarkan, 4.2.10 da bir joyda “sakkiz doira” ifodasi qoʻllanadi. FedGenID uchun ayni grafikda berilgan %92,17 va %35,27 qiymatlarining farqi 56,90 foiz punkti boʻlishiga qaramay, izoh matnida “14 foiz punkti” deyiladi. Bundan tashqari, oldingi bir taqqoslash boʻlimidagi <10 ms diffuziya modeli ifodasi, keyingi 100–500 ms diffuziya kechikishi baholashi va <10 ms uchun koʻrib chiqilgan GenAI doiralarining hech biri mos emasligi haqidagi yakuniy qaror qoidasi bilan mos kelmaydi. Ushbu maqolada kechikish masalasida tadqiqotning batafsil tarqatish baholashi va yakuniy qaror daraxti asos qilib olingan; ziddiyat ochiq saqlangan.
Shakl 2 izohida yakuniy 42 tadqiqot sakkiz tizimli sharh va 34 empirik tadqiqotdan iborat ekani bildirilgan boʻlsa, 1.2.4 boʻlimida “primary study” atamasining taʼrifi bevosita generativ sunʼiy intellekt texnikasini taklif qiladigan yoki empirik baholaydigan tadqiqotlar sifatida beriladi. Shu sababli 42 “primary study” ifodasining ichki tasnifi terminologik jihatdan toʻliq izchil emas.
Asosiy metodologik cheklov
Bu tadqiqot yangi IDS modeli ustida umumiy, nazoratli tajriba oʻtkazmagan; turli tadqiqotlarning natijalarini tizimli ravishda sintez qiladi. Maʼlumotlar toʻplamlari, hujum taqsimotlari, oldindan ishlov berish bosqichlari, train/test boʻlinmalari, apparat, metrik hisoblash shakllari va statistik hisobot standartlari tadqiqotlar orasida farq qiladi. Shu sababli sharhdagi performans sonlari kontekstlaridan uzib olinib, qatʼiy model tartibi tuzish uchun ishlatilmasligi kerak.
Koʻrib chiqilgan doiralarning katta qismi benchmark yoki nazoratli test muhitlarida baholangan. Operatsion fabrikalarda, uzoq muddatli concept drift sharoitida, eski OT apparatlari bilan va haqiqiy ilgʻor hujumchilarga qarshi keng qamrovli tasdiqlash yetishmasligi sharhning eng muhim amaliy cheklovlaridan biridir. Ilmiy mazmun yuklangan tadqiqotga tayanadi; tashqi manbalardan yangi eksperimental natija yoki mexanizm qoʻshilmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan