

1. Kichwa
Aina ya utafiti: PDF hii ni utafiti wa usalama wa kimtandao unaoonekana kama arXiv v1 na umeandaliwa katika muundo wa ACM CCS 2026. Kwa kuwa faili halithibitishi wazi kuwa ni toleo la mwisho lililopitiwa na wataalamu, katika makala haya linachukuliwa kama rasimu ya awali / mkutano.
Nyanja: Usalama wa Blockchain, Ethereum, ugunduzi wa ulaghai wa mtandaoni, ujifunzaji wa grafu za muda, ujifunzaji tofautishi (contrastive learning) na ujifunzaji wa mashine (machine learning).
Dokezo la eneo la hatari: Mada hii inahusiana na mali za kielektroniki (crypto) na usalama wa kimtandao. Makala haya si ushauri wa uwekezaji; pia haipaswi kutumiwa kama shtaka au ushahidi kamili dhidi ya anwani, mtu, au taasisi yoyote. Mfumo katika utafiti huu, kwa mujibu wa watafiti, una lengo la kuchunguza hatari na kutoa onyo la mapema.
Tathmini ya jumla: Makala yanajaribu kugundua mashambulizi ya ulaghai kwenye Ethereum sio tu kwa kuangalia taarifa za muamala mmoja, bali kwa kufuatilia mahusiano ya mtandao ambayo miamala inaunda kadiri muda unavyopita. Mfumo uliopendekezwa unaitwa PhishEye. Mfumo huu unabadilisha miamala ya Ethereum kuwa muundo wa grafu unaojali muda na kutofautisha aina mbalimbali za miamala; kisha hujifunza uwakilishi wa nodi na kingo kutoka kwenye grafu hii ili kuainisha anwani na miamala inayotiliwa shaka.
Mashambulizi ya ulaghai kwenye mfumo wa ikolojia wa Ethereum yanategemea kuwahadaa watumiaji kwa viungo bandia, zawadi feki, kampeni za airdrop za uwongo au skrini hasidi za uidhinishaji. Mara nyingi washambuliaji hukusanya mali kutoka kwa wahasiriwa wengi kwenda anwani moja ndani ya muda mfupi, kisha huhamisha mali hizi kwenda anwani zingine, soko la kubadilisha fedha, madaraja, au wachanganyaji fedha ili kufanya ufuatiliaji kuwa mgumu.
Utafiti huu unasisitiza kuwa tabia hii inaweza kueleweka vyema sio tu kwa swali "ni anwani gani ilituma pesa kwa nani?", bali na swali "miamala hii iliunda muundo gani wa mtandao kadiri muda ulivyopita?". PhishEye inaunda miamala ya Ethereum kama grafu nyingi zenye sifa tofauti za muda (heterogeneous temporal attributed multigraph). Hivyo basi, uhamishaji wa Ether, miamala ya FT, uhamishaji wa NFT, mwingiliano wa mikataba, na maelezo ya muda vinatathminiwa pamoja katika muundo huo huo wa kujifunza.
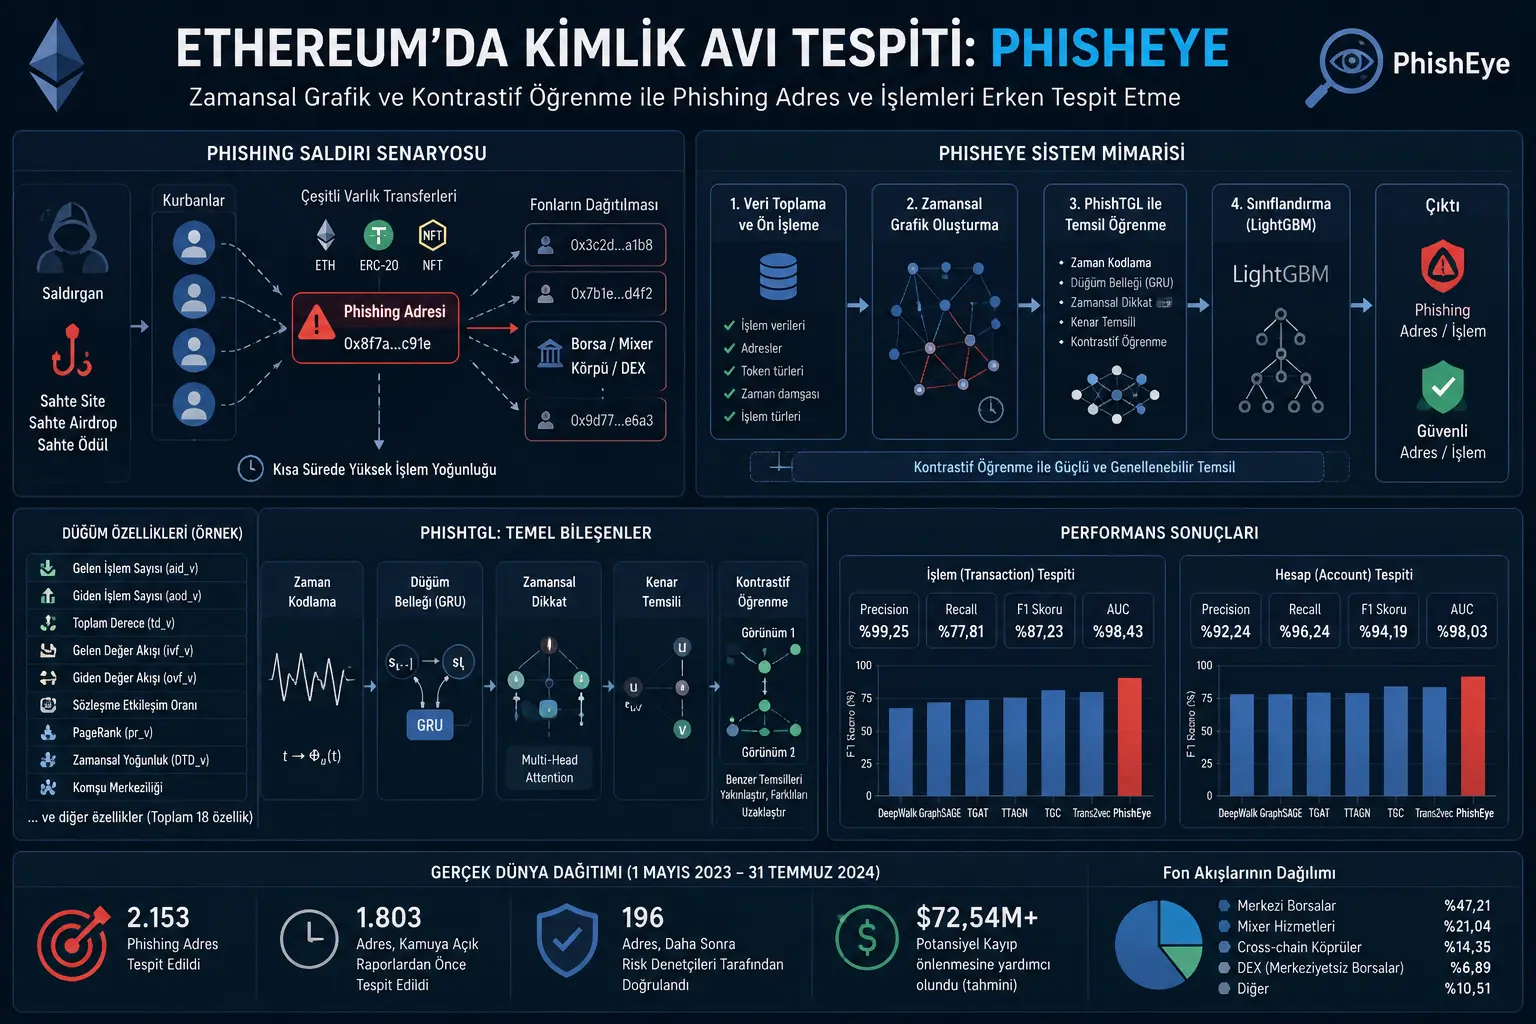
Kulingana na matokeo yaliyoripotiwa na makala, PhishEye inafikia alama ya F1 ya asilimia 87.23 na AUC ya asilimia 98.43 katika kugundua miamala ya ulaghai; na katika ugunduzi wa akaunti za ulaghai, inafikia alama ya F1 ya asilimia 94.19 na AUC ya asilimia 98.03. Katika usambazaji wa ulimwengu wa kweli, inaelezwa kuwa anwani za ulaghai 2,153 ziligunduliwa kati ya Mei 1, 2023, na Julai 31, 2024, huku 1,803 kati ya hizo zikikamatwa kabla ya ripoti za umma kutolewa.
2. Muhtasari mfupi
Mashambulizi ya ulaghai kwenye Ethereum huacha alama tofauti ikilinganishwa na mashambulizi ya kawaida ya mtandaoni. Baada ya mtumiaji kuhadaiwa, uhamishaji wa mali huandikwa kwenye blockchain na kuonekana na kila mtu. Lakini kuonekana huku hakumaanishi kugundua shambulio kwa urahisi. Kwa sababu washambuliaji hubadilisha anwani haraka, huhamisha mali kwenda anwani tofauti kwa muda mfupi, hutumia aina tofauti za tokeni, na mara nyingi hujaribu kuficha alama zao kupitia miundo ya kati kama vile masoko ya kubadilisha fedha, madaraja au wachanganyaji.
Sehemu kubwa ya mbinu za awali huchukulia mtandao wa Ethereum kama grafu isiyobadilika (static graph). Yaani, anwani na miamala inajengwa kama uhusiano wa kudumu wa mtandao mara moja tu. Hata hivyo, kampeni za ulaghai mara nyingi hulipuka, ni za muda mfupi, na zinajali muda. Anwani ya ulaghai inaweza kupokea maingizo mengi kwa muda mfupi, kisha kutuma fedha haraka kwenye anwani nyingine. Ndiyo maana mbinu ya grafu isiyobadilika inaweza kukosa mdundo wa muda wa shambulio.
Tatizo la pili ambalo makala haya yanashughulikia ni kwamba miamala ya Ethereum si sawa (sio homogeneous). Uhamishaji wa Ether, uhamishaji wa tokeni ya ERC-20, uhamishaji wa NFT, mwingiliano wa mkataba wenye akili, na miamala ya ndani haziwakilishi aina moja ya tabia. PhishEye inalenga kuunda uwakilishi mzuri zaidi wa grafu kwa kuchukulia tofauti hizi kama aina tofauti za miamala.
3. Maelezo ya kina
PhishEye ina hatua nne kuu:
1. Kuandaa data ya miamala: Miamala ya Ethereum inakusanywa, kisha anwani za mtumaji na mpokeaji, aina ya tokeni, kiasi cha uhamishaji, muhuri wa muda (timestamp), taarifa za gesi, na aina ya muamala vinatolewa. Miamala yenye thamani ya sifuri au isiyohusiana na muktadha wa ulaghai huchujwa.
2. Kuunda grafu ya muda: Anwani huwekwa kama nodi (nodes), huku miamala ikiwekwa kama kingo zilizotiwa muhuri wa muda (timestamped edges). Grafu haikilishi tu swali "nani alituma kwa nani?" bali pia swali "alituma lini, kwa mali gani, kwa aina gani ya muamala, na katika uhusiano gani?".
3. Kujifunza uwakilishi kupitia PhishTGL: Mfumo huu hutumia vipengele vya usimbaji wa muda (temporal encoding), kumbukumbu ya nodi (node memory), umakini wa muda (temporal attention), ujifunzaji wa uwakilishi wa ukingo, na ujifunzaji tofautishi katika kiwango cha nodi (node-level contrastive learning). Lengo ni kubadilisha mienendo ya anwani na miamala kuwa uwakilishi wa vekta unaoeleweka hata kama data iliyowekewa lebo ni chache.
4. Uainishaji wa Ulaghai: Uwakilishi uliojifunzwa wa nodi na kingo unapelekwa kwenye kiainishi cha LightGBM (classifier). Kwa njia hii, mfumo unatabiri miamala ya ulaghai na anwani zinazodhibitiwa na walaghai.
4. Mbinu na matokeo ya utafiti
Baadhi ya mistari ya fomula kwenye PDF inaonekana kutawanyika katika uchimbaji wa maandishi. Fomula zifuatazo zimeandikwa kwa kusoma picha ya ukurasa na muktadha pamoja, huku tukibaki waaminifu kadri iwezekanavyo kwa nukuu kwenye makala.
1. Ufafanuzi wa miamala ya Ethereum kama grafu
Hapa HTAMG, inawakilisha grafu nyingi yenye sifa tofauti za muda. \(\mathcal{V}\) inawakilisha akaunti za Ethereum, \(\mathcal{E}\) miamala, \(X^{\mathcal{V}}\) sifa za nodi, \(X^{\mathcal{E}}\) sifa za ukingo/muamala, \(\mathcal{T}\) maelezo ya muda na \(\mathcal{L}\) lebo za ulaghai.
Fomula hii inachukulia kila muamala wa Ethereum kama ukingo. \(v_i\) ni anwani inayotuma, \(v_j\) ni anwani inayopokea, na \(t_k\) inaonyesha wakati wa muamala. Kwa kuwa kunaweza kuwa na miamala mingi kati ya anwani zilezile mbili kwa nyakati tofauti, muundo huu huitwa "grafu nyingi" (multigraph).
Tumbo hili la lebo (label matrix) linawakilisha ikiwa anwani na miamala yote miwili ni ya darasa la ulaghai au lisilo la ulaghai. Hivyo, tatizo si tu uainishaji wa anwani, bali pia uainishaji wa miamala.
2. Kusawazisha nyanja za nambari (Normalization)
Nyanja za nambari kama vile thamani ya muamala na gesi (gas) hupimwa kwa kutumia usawazishaji wa z-score. Hapa \(x\) inawakilisha thamani ghafi, \(\mu\) inawakilisha wastani, na \(\sigma\) inawakilisha mchepuko wa kawaida (standard deviation). Utaratibu huu unatumika kupunguza athari iliyokithiri ya maadili makubwa sana au madogo sana kwa mfumo.
3. Kuhamisha wakati kwenye modeli
PhishEye haitumii muda kama nambari ghafi tu. Fomula hii inabadilisha maelezo ya wakati kuwa uwakilishi endelevu na unaoweza kujifunzwa kwa vipengele vya sine na cosine. Hivyo basi, modeli inaweza kujifunza vizuri zaidi miamala inafanyika kwa vipindi vipi na kwa msongamano gani wa muda.
4. Kumbukumbu ya nodi na kusasisha tabia ya zamani
Muamala unapotokea, ujumbe hutolewa kwa anwani ya mtumaji na mpokeaji. \(s_v(t_e^-)\) na \(s_u(t_e^-)\) zinaonyesha kumbukumbu za nodi kabla tu ya muamala. Kwa njia hii, mfumo husasisha tabia ya zamani ya anwani pamoja na muamala mpya.
Kwa nodi, ujumbe katika kipindi sawa cha muda huunganishwa. Makala yanabainisha kwamba mbinu ya kuchukua wastani inatumika kwa muunganisho huu.
GRU, yaani Gated Recurrent Unit, inasasisha kumbukumbu ya nodi. Hii inahakikisha kwamba tabia ya ulaghai inaeleweka si kwa mara moja tu, bali kupitia mifumo ya miamala inayoundwa kadiri muda unavyosonga.
5. Kuunganisha nodi jirani na utaratibu wa umakini wa muda
Fomula hii inaeleza kuwa modeli haioni majirani wa anwani kuwa na uzito sawa. Muundo wa usikivu wa vichwa vingi (Multi-head attention) unajaribu kujifunza ni miamala ipi jirani inayoweza kuwa muhimu zaidi kulingana na wakati na aina ya uhusiano.
Fomula hizi zinaonyesha uwakilishi wa dodoso (query), ufunguo (key) na thamani (value) katika utaratibu wa umakini. Alama ya \(\Vert\) inamaanisha kuunganisha. Modeli hutumia uwakilishi wa nodi jirani, uwakilishi wa ukingo, na maelezo ya tofauti ya muda kwa pamoja.
Katika hatua hii, uwakilishi wa nodi katika safu ya awali umeunganishwa na maelezo mapya kutoka kwa utaratibu wa umakini. Matokeo yake ni uwakilishi tajiri zaidi wa vekta kwa anwani husika.
6. Uwakilishi wa ukingo wa muamala
Fomula hii inakusanya uwakilishi wa miamala iliyopita kwenye anwani sawa ya mpokeaji. Katika mashambulizi ya ulaghai, kiasi kikubwa cha maingizo yanayotiririka kwenda kwenye anwani moja katika muda mfupi inaweza kuwa ishara muhimu.
Fomula hii inatathmini uwakilishi wa anwani za mtumaji na mpokeaji kwa pamoja. Kwa sababu ikiwa muamala unatia shaka hautegemei tu mtumaji au mpokeaji, bali pia uhusiano kati yao.
Uwakilishi wa mwisho wa ukingo unaundwa kwa kuunganisha uwakilishi wa ukingo uliopita, uhusiano wa mtumaji na mpokeaji, na taarifa za miamala iliyopita kwenye anwani hiyo hiyo ya mpokeaji.
7. Lengo la kujifunza la utofautishaji (Contrastive learning target)
Modeli huondoa baadhi ya kingo kwa nasibu na kuficha baadhi ya vipengele vya nodi ili kutoa mionekano miwili tofauti kutoka kwenye grafu asili. Lengo ni kuhakikisha kuwa nodi hiyo hiyo inatoa uwakilishi sawa katika mionekano tofauti.
Fomula hii ya ujifunzaji tofautishi (contrastive learning) hujitahidi kuleta uwakilishi wa nodi ileile katika mionekano miwili tofauti ya grafu karibu zaidi huku ikijaribu kutenganisha uwakilishi wa nodi tofauti. \(\tau\) ni kigezo cha joto; \(\theta_t\) inawakilisha alama ya mfanano (similarity score) kulingana na muda.
Hapa \(p(\cdot)\) ni mtandao wa feed-forward wa tabaka mbili, na \(s(\cdot)\) ni mfanano wa cosine (cosine similarity) kati ya uwakilishi uliokadiriwa.
Kitendakazi cha lengo la jumla kinatathmini maoni mawili ya grafu kwa usawa. Kwa kuboresha lengo hili, modeli hujifunza uwakilishi wa nodi na kingo bila kutegemea lebo kupita kiasi.
8. Baadhi ya sifa za nodi
\(aid_v\) inawakilisha idadi ya miamala inayoingia kwenye anwani, na \(aod_v\) inawakilisha idadi ya miamala inayotoka kwenye anwani hiyo.
Kiwango cha jumla kinaonyesha msongamano wa jumla wa miamala ya anwani.
Fomula hizi zinawakilisha mtiririko wa thamani unaoingia na kutoka. Kwenye anwani za ulaghai, maingizo makubwa hufuatwa na utokaji wa haraka ndani ya muda mfupi zinaweza kuonekana.
Msongamano wa muda wa digrii, unaonyesha jinsi miamala inavyobanwa kwa muda. Kuundwa kwa miamala mikubwa ndani ya muda mfupi katika kampeni za ulaghai kuna maana kwa mtazamo huu.
Kipengele hiki kinachofanana na PageRank hupima umuhimu wa kadiri wa anwani ndani ya mtandao kulingana na muundo wa viungo vinavyoingia.
5. Maelezo ya chanzo na mbinu
Bila kunakili picha kwenye PDF moja kwa moja, ujumbe mkuu unaweza kufupishwa kama ifuatavyo:
Uchunguzi wa kisa kwenye ukurasa wa 3: Inaonyeshwa kwamba anwani ya ulaghai ilipokea aina tofauti za mali kutoka kwa waathiriwa wengi kwa muda mfupi na kisha ikahamisha fedha hizi kwa anwani nyingine. Ujumbe mkuu ni kwamba tabia ya ulaghai inaweza kueleweka si kwa muamala mmoja tu, bali kwa muundo mkubwa wa mtiririko unaoelekezwa unaojitokeza kwa muda mfupi.
Mchoro wa mtiririko wa kazi: Kwanza PhishEye hukusanya data ya muamala, kisha inabadilisha data hii kuwa grafu ya muda, hujifunza uwakilishi na PhishTGL na mwishowe hufanya uainishaji wa anwani/muamala wa ulaghai. Yaani, mfumo unapendekeza njia ya "data → grafu → uwakilishi → ugunduzi" kuanzia mwanzo hadi mwisho.
Jedwali la vipengele: Modeli haitazami tu kiasi cha muamala. Inatumia vipengele 18 tofauti vya nodi kama vile kiwango cha kuingia/kutoka, jumla ya idadi ya miamala, mtiririko wa thamani inayoingia-inayotoka, kiwango cha mwingiliano wa mkataba, PageRank, umuhimu wa kati wa majirani, na msongamano wa muda.
Majedwali ya Utendaji: PhishEye inalinganishwa na mbinu kama DeepWalk, GraphSAGE, TGAT, TTAGN, TGC na Trans2vec. Ujumbe wa jumla ni kwamba mbinu ya grafu ya muda na tofauti (heterogeneous) inatoa matokeo yenye uwiano zaidi kuliko mbinu za tuli au nusu-tuli.
Grafu za usambazaji za ulimwengu wa kweli: Inaripotiwa kuwa PhishEye inazalisha kiwango cha chini cha makosa na kiwango cha chini cha kengele za uwongo kwenye mtandao halisi. Matokeo haya yanaonyesha kwamba mfumo umejaribiwa sio tu na data ya maabara, lakini pia katika mtiririko halisi wa miamala ya Ethereum.
Majedwali ya mtiririko wa fedha: Imeelezwa kuwa sehemu kubwa ya fedha za ulaghai zilizogunduliwa huhamishwa kwa mabadilishano ya kati (centralized exchanges), huduma za wachanganyaji, madaraja ya cross-chain na DEX. Hii inaonyesha kuwa hatua ya kuficha na kusambaza fedha baada ya shambulio ni muhimu kama tu hatua ya ugunduzi.
6. Lebo za meta
Watafiti waliunda hifadhidata kwa kutumia anwani 1,000 zilizothibitishwa kuwa za ulaghai na anwani 160,658 zisizo za ulaghai. Jumla ya miamala 416,541 ilichunguzwa. Miamala 48,135 ilitiwa alama kama ulaghai, na miamala 368,406 ilitiwa alama kuwa si ya ulaghai.
Wakati wa kuunda hifadhidata, vyanzo vingi vya usalama vya Web3, uthibitisho wa kikaguzi cha hatari, kuripoti kwa waathiriwa na uchambuzi wa tovuti za ulaghai zilitumika ili kuhakisha uhalali wa anwani za ulaghai. Mbinu hii inalenga kuunda hifadhidata ndogo lakini inayoaminika zaidi kwa kuweka lebo chanya kuliko kutumia hifadhidata kubwa yenye mapungufu (kelele nyingi).
Katika mafunzo ya mfumo kwa PhishTGL, matabaka 2 ya grafu, vichwa 8 vya umakini (attention heads), kumbukumbu ya nodi ya vipimo 128, na uwakilishi wa muda (temporal representation) hutumika. Asilimia 20 ya kingo huondolewa kwa nasibu, na asilimia 20 ya sifa za nodi hufichwa. Kiainishi cha LightGBM hutumiwa kutofautisha kati ya ulaghai / yasiyo ya ulaghai juu ya uwakilishi uliojifunzwa.
Majaribio hayaishii tu kwenye ugawaji wa kawaida wa majaribio ya mafunzo (train-test split). Makala pia yalifanya vipimo kwenye "nodi zisizoonekana" (unseen nodes), yaani anwani ambazo hazijawahi kuonekana kwenye mafunzo. Hili ni muhimu; kwa sababu katika ulimwengu wa kweli, anwani za ulaghai hubadilika kila mara na mfumo unahitaji pia kutathmini anwani ambazo hujawahi kuziona hapo awali.
Matokeo Yanaonyesha Nini?
Kulingana na matokeo makuu yaliyoripotiwa katika makala, PhishEye inafikia usahihi wa asilimia 99.25, kukumbuka kwa asilimia 77.81, F1 ya asilimia 87.23 na AUC ya asilimia 98.43 katika ugunduzi wa miamala ya ulaghai. Katika ugunduzi wa akaunti za ulaghai, inaripotiwa kuwa usahihi wa asilimia 92.24, kukumbuka kwa asilimia 96.24, F1 ya asilimia 94.19 na AUC ya asilimia 98.03.
Katika majaribio ya kulinganisha, PhishEye inazidi mbinu nyingi za msingi na za kisasa haswa katika maswala ya F1 na AUC. Matokeo haya yanaonyesha kwamba mfumo huo haufanyi kazi tu kwenye upande wa "kuzalisha kengele chache sana za uongo" bali pia unafanya kazi kwa uwiano mzuri zaidi katika upande wa kunasa mienendo ya ulaghai.
Katika usambazaji wa ulimwengu wa kweli, imeandikwa kuwa mfumo huo uligundua anwani za ulaghai 2,153 kati ya Mei 1, 2023, na Julai 31, 2024. Inatajwa kwamba 1,803 kati ya hizi ziligunduliwa kabla ya ripoti za umma, na anwani 196 baadaye zilithibitishwa kuwa zinatiliwa shaka na wakaguzi wa hatari.
Ijapokuwa matokeo haya ni muhimu, yanapaswa kusomwa kwa uangalifu. Usemi wa "kuzuia hasara inayoweza kutokea" uliotajwa kwenye makala ni tathmini ya mtafiti inayotokana na uwezo wa onyo wa mapema wa mfumo; haipaswi kufasiriwa moja kwa moja kama matokeo thabiti ya kifedha au dhamana.
Kwa Nini Hili ni Muhimu?
Katika usalama wa blockchain, onyo la mapema limekuwa muhimu sawa na uchambuzi wa baada ya shambulio. Hii ni kwa sababu, pindi uhamisho unapofanyika katika mashambulizi ya ulaghai, huwa vigumu kurejesha mali hizo. Iwapo inatarajiwa kuwa anwani iwe imeripotiwa kama ya ulaghai hapo awali, basi mfumo utakuwa ukijibu baada ya shambulio kutokea. Lengo la PhishEye ni kukamata tabia hatarishi kabla ripoti za umma hazijaundwa.
Utafiti huu pia unaonyesha ni kwa nini ujifunzaji wa grafu ni zana yenye nguvu katika nyanja ya usalama. Anwani yenyewe inaweza kuonekana haina madhara; lakini kupokea maingizo kutoka kwa anwani nyingi kwa muda mfupi, kukusanya aina fulani za mali, na kisha kuzisambaza haraka kwa mwelekeo tofauti kunaweza kuunda ishara dhabiti ya tabia mbaya.
Upande muhimu wa PhishEye ni kwamba haichukulii miamala ya Ethereum kama aina moja ya uhamishaji fedha. FT, NFT, uhamishaji wa Ether, na mwingiliano wa mikataba zinashughulikiwa kama aina tofauti za miamala. Tofauti hii ni muhimu, hasa katika mashambulizi ya kisasa ya Web3; kwa sababu mashambulizi yanaweza kutokea sio tu kupitia uhamishaji wa ETH, bali pia kupitia uidhinishaji wa NFT, wito wa transferFrom kwenye ERC-20 au miondoko mingi ya tokeni.
Mambo ya Kuzingatia
1. Asili ya Preprint: Kwa kuwa utafiti huu umewasilishwa kama arXiv v1, matokeo hayapaswi kuchukuliwa kuwa ya uhakika sawa na toleo la mwisho lililopitiwa na wataalamu.
2. Hatari ya usahihi chanya wa uongo (False positive risk): Anwani za Blockchain hutumia majina ya bandia. Iwapo anwani itawekewa alama ya kutiliwa shaka na mfumo, hii pekee haimaanishi shtaka dhidi ya mtu au taasisi halisi ulimwenguni.
3. Ukosefu wa data ya nje ya mtandao (Off-chain): Mfumo huu unategemea zaidi rekodi za miamala ya ndani ya mtandao. Wakati ishara za nje ya mtandao kama vile tovuti za ulaghai, kampeni za mitandao ya kijamii, viungo vya Discord au kiolesura (interfaces) feki hazijajumuishwa moja kwa moja kwenye modeli, baadhi ya muktadha unaweza kukosekana.
4. Ubora wa lebo: Ingawa lebo za ulaghai zimethibitishwa kwa uangalifu, uhakika kamili katika uwanja huu ni mgumu. Mbinu mpya za mashambulizi, ubadilishaji wa anwani, na mtiririko tata wa fedha unaweza kusababisha makosa kadhaa.
5. Lengo la usalama: Maudhui haya yana lengo la kutoa maelezo ya usalama. Hayapaswi kutumiwa peke yake kwa muamala wowote wa mali ya kielektroniki, maamuzi ya uwekezaji au hatua za kisheria.
Hitimisho
Utafiti wa PhishEye unatoa mfano mzuri unaoonyesha kwamba mbinu za grafu isiyobadilika zinaweza kuwa na kikomo katika kugundua ulaghai wa Ethereum. Kwa kuwa tabia ya mshambuliaji mara nyingi hukua kulingana na wakati, inaweza kuwa na maana zaidi kuunda miamala kama grafu ya muda na inayoonyesha tofauti (heterogeneous).
Mchango mkuu wa makala haya ni kupendekeza muundo ambao hujifunza miamala ya Ethereum si tu kama miunganisho kati ya anwani; bali pia na wakati, aina ya muamala, aina ya tokeni, vipengele vya nodi, sifa za ukingo, na kumbukumbu ya tabia zilizopita. Modeli ya PhishTGL hufaidika na ujifunzaji tofautishi (contrastive learning) ili kupunguza utegemezi uliokithiri kwenye data iliyowekewa lebo; kisha LightGBM hufanya uainishaji wa mwisho kulingana na uwakilishi uliofunzwa.
Ingawa matokeo yanaonekana kutia matumaini, uwezekano wa mfumo kutoa usahihi chanya wa uwongo (false positive), ukosefu wa muktadha wa nje ya mtandao, na asili ya utafiti kuwa rasimu ya awali unapaswa kuzingatiwa. Kwa msomaji wa Verianla, upande unaofundisha zaidi wa utafiti huu ni huu: Uchambuzi wa usalama kwenye blockchain huimarishwa sio tu kwa kuangalia miamala ya mtu binafsi, lakini pia kwa kuelewa mifumo ya uhusiano ambayo miamala inaunda kulingana na wakati.
Dokezo la Chanzo na Mbinu
Makala haya ni maudhui asili ya uhariri ya Kituruki yaliyotayarishwa kwa kuzingatia PDF ya kitaaluma yenye jina "Ugunduzi wa Ulaghai katika Ethereum kupitia Ujifunzaji wa Utofautishaji wa Grafu za Muda" (Phishing Detection in Ethereum via Temporal Graph Contrastive Learning). Maandishi haya si tafsiri ya neno kwa neno; tatizo, mbinu, fomula, majaribio, majedwali, mapungufu na maelezo ya kimaadili katika makala yamerahisishwa na kuelezwa.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *