

Ön Değerlendirme
Çalışma türü: Bu PDF, arXiv v1 olarak görünen ve ACM CCS 2026 formatında hazırlanmış bir siber güvenlik çalışmasıdır. Dosya nihai hakemli sürüm olduğunu açık biçimde kanıtlamadığı için bu yazıda preprint / konferans taslağı niteliğinde ele alınmıştır.
Alan: Blokzincir güvenliği, Ethereum, kimlik avı tespiti, zamansal grafik öğrenme, kontrastif öğrenme ve makine öğrenmesi.
Riskli alan notu: Konu kripto varlıklar ve siber güvenlik ile ilgilidir. Bu yazı yatırım tavsiyesi değildir; ayrıca herhangi bir adres, kişi veya kurum hakkında tek başına suçlama ya da kesin kanıt olarak kullanılmamalıdır. Çalışmadaki sistem, araştırmacıların ifadesiyle risk tarama ve erken uyarı amacı taşır.
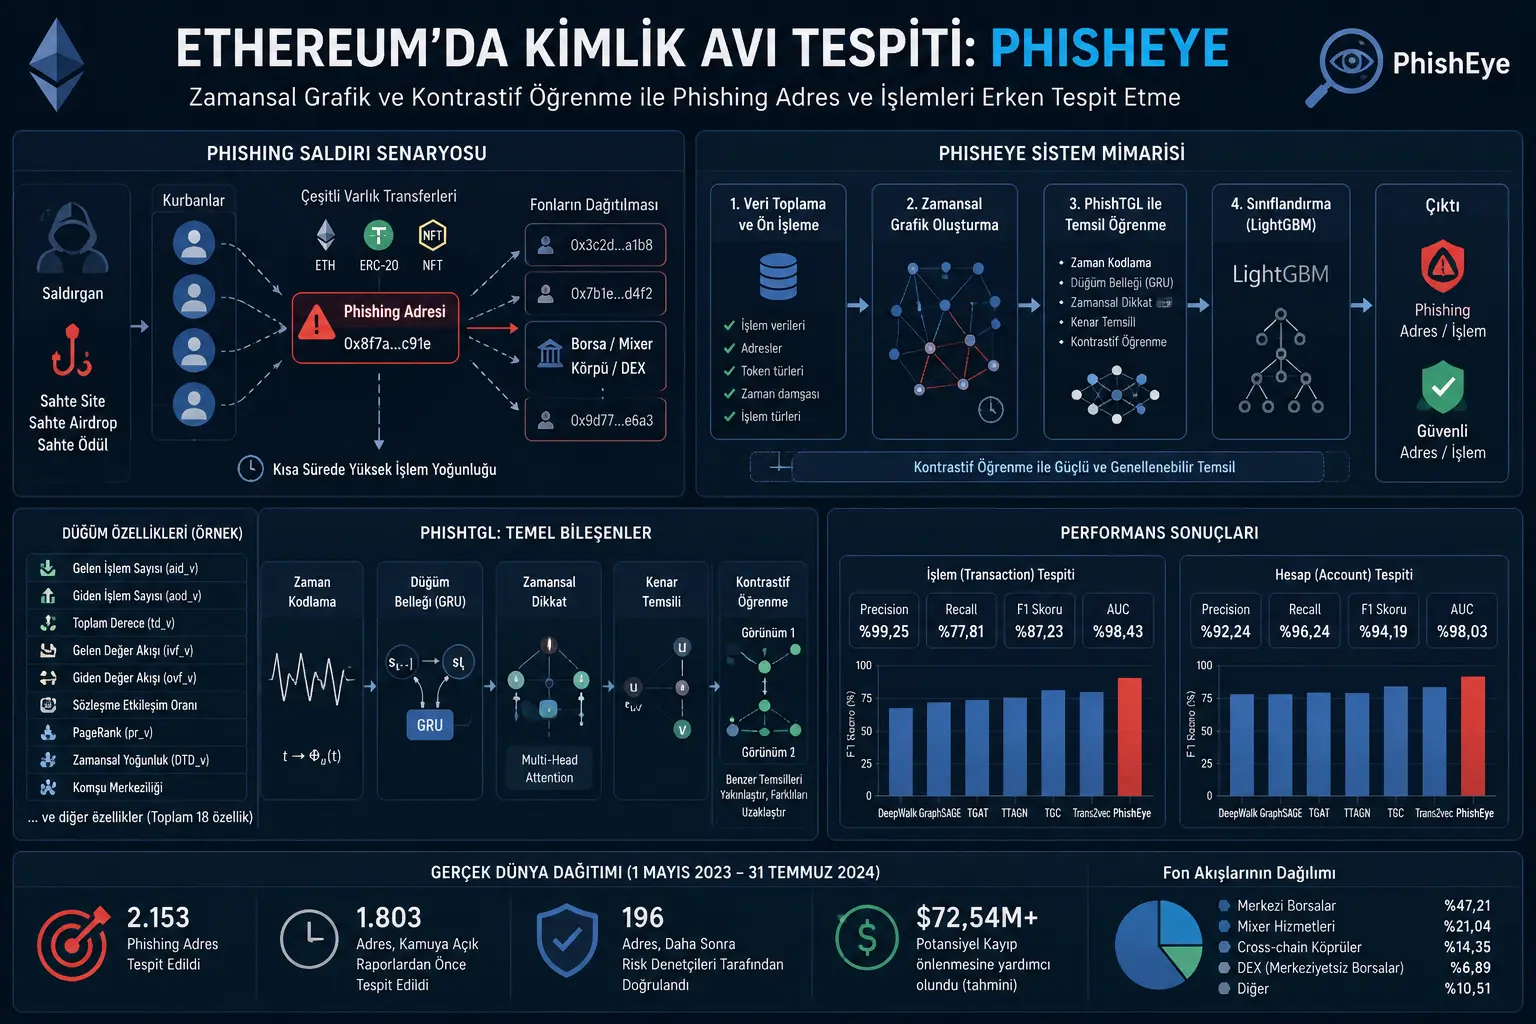
Genel değerlendirme: Makale, Ethereum üzerindeki phishing yani kimlik avı saldırılarını yalnızca tekil işlem bilgilerine bakarak değil, işlemlerin zaman içinde oluşturduğu ağ ilişkilerini izleyerek tespit etmeye çalışıyor. Önerilen sistemin adı PhishEye. Sistem, Ethereum işlemlerini zamana duyarlı ve farklı işlem türlerini ayırt eden bir grafik yapısına dönüştürüyor; ardından bu grafikten düğüm ve kenar temsilleri öğrenerek şüpheli adresleri ve işlemleri sınıflandırıyor.
Ethereum ekosisteminde phishing saldırıları, kullanıcıların sahte bağlantılar, sahte ödüller, sahte airdrop kampanyaları veya kötü niyetli onay ekranlarıyla kandırılması üzerine kurulu. Saldırganlar çoğu zaman kısa süre içinde birçok kurbandan aynı adrese varlık topluyor, ardından bu varlıkları başka adreslere, borsalara, köprülere veya karıştırıcılara aktararak iz sürmeyi zorlaştırıyor.
Bu çalışma, bu davranışın yalnızca “hangi adres kime para gönderdi?” sorusuyla değil, “bu işlemler zaman içinde nasıl bir ağ deseni oluşturdu?” sorusuyla daha iyi anlaşılabileceğini savunuyor. PhishEye, Ethereum işlemlerini heterojen zamansal öznitelikli çoklu grafik olarak modelliyor. Böylece Ether transferleri, FT işlemleri, NFT transferleri, sözleşme etkileşimleri ve zaman bilgisi aynı öğrenme yapısında birlikte değerlendiriliyor.
Makalenin raporladığı sonuçlara göre PhishEye, phishing işlem tespitinde F1 skoru olarak %87,23 ve AUC olarak %98,43; phishing hesap tespitinde ise F1 skoru olarak %94,19 ve AUC olarak %98,03 değerlerine ulaşıyor. Gerçek dünya dağıtımında ise 1 Mayıs 2023 ile 31 Temmuz 2024 arasında 2.153 phishing adresi tespit edildiği, bunların 1.803’ünün kamuya açık raporlardan önce yakalandığı belirtiliyor.
Problem Ne?
Ethereum’daki phishing saldırıları klasik web phishing saldırılarından farklı bir iz bırakır. Kullanıcı kandırıldıktan sonra varlık transferi blokzincire yazılır ve herkes tarafından görülebilir hâle gelir. Fakat bu görünürlük, saldırıyı kolayca tespit etmek anlamına gelmez. Çünkü saldırganlar adresleri hızla değiştirir, varlıkları kısa sürede farklı adreslere aktarır, farklı token türlerini kullanır ve çoğu zaman borsa, köprü veya mixer gibi ara yapılar üzerinden izi dağıtmaya çalışır.
Önceki yaklaşımların önemli bir kısmı Ethereum ağını statik bir grafik gibi ele alır. Yani adresler ve işlemler bir defalık sabit ağ ilişkisi olarak modellenir. Ancak phishing kampanyaları çoğu zaman patlamalı, kısa süreli ve zamana duyarlıdır. Bir phishing adresi kısa sürede çok sayıda giriş alabilir, sonra fonları hızla başka adreslere gönderebilir. Bu yüzden yalnızca statik grafik yaklaşımı saldırının zamansal ritmini kaçırabilir.
Makalenin ele aldığı ikinci sorun, Ethereum işlemlerinin homojen olmamasıdır. Ether transferi, ERC-20 token transferi, NFT transferi, akıllı sözleşme etkileşimi ve iç işlem aynı davranış türünü temsil etmez. PhishEye bu farklılıkları ayrı işlem türleri olarak ele alarak daha zengin bir grafik temsili kurmayı hedefler.
Yöntem Ne Öneriyor?
PhishEye dört ana adımdan oluşur:
1. İşlem verisini hazırlama: Ethereum işlemleri toplanır, gönderici ve alıcı adresler, token türü, transfer miktarı, zaman damgası, gas bilgisi ve işlem türü çıkarılır. Sıfır değerli ya da phishing bağlamıyla ilgisiz işlemler filtrelenir.
2. Zamansal grafik oluşturma: Adresler düğüm, işlemler ise zaman damgalı kenar olarak modellenir. Grafik yalnızca “kim kime gönderdi?” sorusunu değil; “ne zaman, hangi varlıkla, hangi işlem türüyle ve hangi ilişki içinde gönderdi?” sorusunu da temsil eder.
3. PhishTGL ile temsil öğrenme: Sistem, temporal encoding, node memory, temporal attention, edge representation learning ve node-level contrastive learning bileşenlerini kullanır. Amaç, etiketli veri az olsa bile adres ve işlem davranışlarını anlamlı vektör temsillerine dönüştürmektir.
4. Phishing sınıflandırması: Öğrenilen düğüm ve kenar temsilleri LightGBM sınıflandırıcısına verilir. Böylece sistem hem phishing işlemleri hem de phishing kontrolündeki adresleri tahmin eder.
Formüller Ne Anlatıyor?
PDF’teki bazı formül satırları metin çıkarımında dağınık görünüyor. Aşağıdaki formüller, sayfa görüntüsü ve bağlam birlikte okunarak, makaledeki notasyona mümkün olduğunca sadık kalınarak yazılmıştır.
1. Ethereum işlemlerinin grafik olarak tanımı
Burada HTAMG, heterojen zamansal öznitelikli çoklu grafiği ifade eder. \(\mathcal{V}\) Ethereum hesaplarını, \(\mathcal{E}\) işlemleri, \(X^{\mathcal{V}}\) düğüm özniteliklerini, \(X^{\mathcal{E}}\) kenar/işlem özniteliklerini, \(\mathcal{T}\) zaman bilgisini ve \(\mathcal{L}\) phishing etiketlerini temsil eder.
Bu formül her Ethereum işlemini bir kenar gibi düşünür. \(v_i\) gönderen adresi, \(v_j\) alıcı adresi, \(t_k\) ise işlemin zamanını gösterir. Aynı iki adres arasında farklı zamanlarda birden fazla işlem olabileceği için yapı “çoklu grafik” olarak adlandırılır.
Bu etiket matrisi, hem adreslerin hem de işlemlerin phishing veya phishing olmayan sınıfa ait olup olmadığını temsil eder. Yani problem yalnızca adres sınıflandırması değil, aynı zamanda işlem sınıflandırmasıdır.
2. Sayısal alanların normalize edilmesi
İşlem değeri ve gas gibi sayısal alanlar z-score normalizasyonu ile ölçeklenir. Burada \(x\) ham değeri, \(\mu\) ortalamayı, \(\sigma\) standart sapmayı temsil eder. Bu işlem, modelin çok büyük veya çok küçük sayısal değerlerden aşırı etkilenmesini azaltmak için kullanılır.
3. Zamanın modele aktarılması
PhishEye, zamanı yalnızca ham bir sayı olarak kullanmaz. Bu formül, zaman bilgisini sinüs ve kosinüs bileşenleriyle sürekli ve öğrenilebilir bir temsile dönüştürür. Böylece model, işlemlerin ne kadar aralıklarla ve hangi zaman yoğunluğunda gerçekleştiğini daha iyi öğrenebilir.
4. Düğüm belleği ve geçmiş davranışın güncellenmesi
Bir işlem gerçekleştiğinde hem gönderen hem de alıcı adres için mesaj üretilir. \(s_v(t_e^-)\) ve \(s_u(t_e^-)\), işlemden hemen önceki düğüm belleklerini gösterir. Böylece sistem, adresin geçmiş davranışını yeni işlemle birlikte günceller.
Bir düğüm için aynı zaman penceresindeki mesajlar birleştirilir. Makalede bu birleştirme için ortalama alma yaklaşımı kullanıldığı belirtilir.
GRU, yani kapılı tekrarlayan birim, düğümün belleğini günceller. Bu, phishing davranışının bir anda değil, zaman içinde oluşan işlem desenleriyle anlaşılmasını sağlar.
5. Komşu düğümlerin zamansal dikkat mekanizmasıyla birleştirilmesi
Bu formül, modelin bir adresin komşularını aynı ağırlıkta görmediğini anlatır. Multi-head attention yapısı, hangi komşu işlemlerin daha önemli olabileceğini zamana ve ilişki türüne göre öğrenmeye çalışır.
Bu formüller, dikkat mekanizmasındaki sorgu, anahtar ve değer temsillerini gösterir. \(\Vert\) işareti birleştirme anlamına gelir. Model, komşu düğüm temsillerini, kenar temsillerini ve zaman farkı bilgisini birlikte kullanır.
Bu adımda düğümün önceki katmandaki temsili ile dikkat mekanizmasından gelen yeni bilgi birleştirilir. Sonuç, ilgili adresin daha zengin bir vektör temsilidir.
6. İşlem kenarının temsil edilmesi
Bu formül, aynı alıcı adrese daha önce gelen işlemlerin temsilini toplar. Phishing saldırılarında çok sayıda girişin kısa sürede tek bir adrese akması önemli bir sinyal olabilir.
Bu formül, gönderen ve alıcı adresin temsilini birlikte değerlendirir. Çünkü bir işlemin şüpheli olup olmadığı yalnızca göndericiye veya alıcıya değil, ikisi arasındaki ilişkiye de bağlıdır.
Son kenar temsili, önceki kenar temsili, gönderen-alıcı ilişkisi ve aynı alıcıya gelen önceki işlemlerin bilgisi birleştirilerek oluşturulur.
7. Kontrastif öğrenme hedefi
Model, orijinal grafikten iki farklı görünüm üretmek için bazı kenarları rastgele kaldırır ve bazı düğüm özelliklerini maskeler. Amaç, aynı düğümün farklı görünümlerde benzer temsil üretmesini sağlamaktır.
Bu kontrastif öğrenme formülü, aynı düğümün iki farklı grafik görünümündeki temsilini birbirine yaklaştırırken, farklı düğümlerin temsillerini ayırmaya çalışır. \(\tau\) sıcaklık parametresidir; \(\theta_t\) ise zamana bağlı benzerlik skorunu ifade eder.
Burada \(p(\cdot)\) iki katmanlı bir ileri beslemeli ağ, \(s(\cdot)\) ise projekte edilmiş temsiller arasındaki kosinüs benzerliğidir.
Genel hedef fonksiyonu iki grafik görünümünü simetrik biçimde değerlendirir. Model bu hedefi eniyileyerek etiketlere aşırı bağımlı kalmadan düğüm ve kenar temsilleri öğrenir.
8. Bazı düğüm özellikleri
\(aid_v\) bir adrese gelen işlem sayısını, \(aod_v\) ise adresten çıkan işlem sayısını ifade eder.
Toplam derece, bir adresin genel işlem yoğunluğunu gösterir.
Bu formüller gelen ve giden değer akışını temsil eder. Phishing adreslerinde kısa sürede yüksek giriş ve ardından hızlı çıkış gözlenebilir.
Derece zamansal yoğunluğu, işlemlerin zamana ne kadar sıkıştığını gösterir. Phishing kampanyalarında kısa sürede yoğun işlem oluşması bu açıdan anlamlıdır.
PageRank benzeri bu özellik, gelen bağlantı yapısına göre adresin ağ içindeki göreli önemini ölçer.
Grafik, Tablo ve Şema Ana Mesajı
PDF’teki görseller doğrudan kopyalanmadan ana mesaj şöyle özetlenebilir:
Sayfa 3’teki örnek olay: Bir phishing adresinin kısa sürede birden fazla kurbandan farklı türde varlık aldığı ve ardından bu fonları başka bir adrese aktardığı gösteriliyor. Ana mesaj, phishing davranışının tek bir işlemden değil, kısa sürede oluşan toplu ve yönlü akış deseninden anlaşılabileceğidir.
İş akışı şeması: PhishEye önce işlem verisini topluyor, sonra bu veriyi zamansal grafiğe dönüştürüyor, ardından PhishTGL ile temsil öğreniyor ve son aşamada phishing adres/işlem sınıflandırması yapıyor. Yani sistem uçtan uca bir “veri → grafik → temsil → tespit” hattı öneriyor.
Özellik tablosu: Model yalnızca işlem tutarına bakmıyor. Giriş/çıkış derecesi, toplam işlem sayısı, gelen-giden değer akışı, kontrat etkileşim oranı, PageRank, komşu merkeziliği ve zamansal yoğunluk gibi 18 farklı düğüm özelliği kullanıyor.
Performans tabloları: PhishEye, DeepWalk, GraphSAGE, TGAT, TTAGN, TGC ve Trans2vec gibi yöntemlerle karşılaştırılıyor. Genel mesaj, zamansal ve heterojen grafik yaklaşımının statik veya yarı-dinamik yaklaşımlardan daha dengeli sonuç verdiğidir.
Gerçek dünya dağıtım grafikleri: Gerçek ağ üzerinde PhishEye’ın daha düşük kaçırma oranı ve daha düşük yanlış alarm oranı ürettiği raporlanıyor. Bu sonuç, sistemin yalnızca laboratuvar verisinde değil, canlı Ethereum işlem akışında da denenmiş olduğunu gösteriyor.
Fon akışı tabloları: Tespit edilen phishing fonlarının önemli bir kısmının merkezi borsalara, mixer hizmetlerine, cross-chain köprülere ve DEX’lere aktarıldığı belirtiliyor. Bu da saldırı sonrası fon gizleme ve dağıtma aşamasının tespit kadar önemli olduğunu gösteriyor.
Deneyler Nasıl Yapılmış?
Araştırmacılar, 1.000 doğrulanmış phishing adresi ve 160.658 phishing olmayan adres üzerinden bir veri seti oluşturuyor. Toplamda 416.541 işlem inceleniyor. Bu işlemlerin 48.135’i phishing, 368.406’sı phishing olmayan işlem olarak etiketleniyor.
Veri seti oluşturulurken phishing adreslerinin güvenilirliği için birden fazla Web3 güvenlik kaynağı, risk denetçisi doğrulaması, kurban bildirimi ve phishing site analizi kullanılıyor. Bu yaklaşım, daha büyük ama gürültülü veri seti yerine daha küçük fakat yüksek güvenilirlikli pozitif etiket seti oluşturmayı hedefliyor.
Model eğitiminde PhishTGL için 2 grafik katmanı, 8 attention head, 128 boyutlu düğüm belleği ve temporal temsil kullanılıyor. Kenarların %20’si rastgele kaldırılıyor, düğüm özelliklerinin %20’si maskeleniyor. LightGBM sınıflandırıcısı ise öğrenilen temsiller üzerinde phishing / phishing olmayan ayrımı yapmak için kullanılıyor.
Deneyler yalnızca standart train-test ayrımıyla sınırlı değil. Makalede ayrıca “unseen node” yani eğitimde hiç görülmemiş adresler üzerinde de test yapılıyor. Bu önemlidir; çünkü gerçek dünyada phishing adresleri sürekli değişir ve sistemin daha önce hiç görmediği adresleri de değerlendirmesi gerekir.
Sonuçlar Ne Gösteriyor?
Makalenin raporladığı ana sonuçlara göre PhishEye, phishing işlem tespitinde %99,25 precision, %77,81 recall, %87,23 F1 ve %98,43 AUC değerlerine ulaşıyor. Phishing hesap tespitinde ise %92,24 precision, %96,24 recall, %94,19 F1 ve %98,03 AUC raporlanıyor.
Karşılaştırmalı deneylerde PhishEye, özellikle F1 ve AUC açısından birçok temel ve güncel yöntemi geride bırakıyor. Bu sonuç, modelin yalnızca “çok az yanlış alarm üretme” tarafında değil, phishing davranışlarını yakalama tarafında da daha dengeli çalıştığını gösteriyor.
Gerçek dünya dağıtımında sistemin 1 Mayıs 2023 ile 31 Temmuz 2024 arasında 2.153 phishing adresi tespit ettiği belirtiliyor. Bunlardan 1.803’ünün kamuya açık raporlardan önce tespit edildiği, 196 adresin ise daha sonra risk denetçileri tarafından şüpheli olarak doğrulandığı ifade ediliyor.
Bu sonuçlar önemli olmakla birlikte dikkatli okunmalıdır. Makalede geçen “potansiyel kaybı önleme” ifadesi, sistemin erken uyarı kapasitesine dayalı araştırmacı değerlendirmesidir; doğrudan kesin finansal sonuç veya garanti gibi yorumlanmamalıdır.
Bu Neden Önemli?
Blokzincir güvenliğinde saldırı sonrası analiz kadar erken uyarı da kritik hâle geliyor. Çünkü phishing saldırılarında transfer gerçekleştiğinde varlıkların geri alınması çoğu zaman zorlaşıyor. Adresin geçmişte phishing olarak raporlanmış olması beklenirse, sistem saldırıdan sonra tepki vermiş olur. PhishEye’ın hedefi ise henüz kamuya açık rapor oluşmadan riskli davranış kalıplarını yakalamaktır.
Bu çalışma ayrıca grafik öğrenmenin güvenlik alanında neden güçlü bir araç olduğunu gösteriyor. Bir adres tek başına zararsız görünebilir; fakat kısa sürede çok sayıda adresten giriş alması, belirli türde varlıkları toplaması, ardından bunları hızlıca farklı yönlere dağıtması güçlü bir davranış sinyali oluşturabilir.
PhishEye’ın önemli tarafı, Ethereum işlemlerini tek tip bir para transferi gibi görmemesidir. FT, NFT, Ether transferi ve sözleşme etkileşimleri farklı işlem türleri olarak ele alınır. Bu ayrım, özellikle modern Web3 saldırılarında önemlidir; çünkü saldırılar yalnızca ETH transferi değil, NFT onayı, ERC-20 transferFrom çağrısı veya çoklu token hareketi üzerinden de gerçekleşebilir.
Dikkat Noktaları
1. Preprint niteliği: Çalışma arXiv v1 olarak sunulduğu için bulgular nihai hakemli sürüm gibi kesin kabul edilmemelidir.
2. Yanlış pozitif riski: Blokzincir adresleri takma adlıdır. Bir adresin sistem tarafından şüpheli işaretlenmesi, tek başına gerçek dünyadaki bir kişi veya kurum hakkında kesin suçlama anlamına gelmez.
3. Off-chain veri eksikliği: Sistem ağırlıklı olarak on-chain işlem kayıtlarına dayanır. Phishing siteleri, sosyal medya kampanyaları, Discord bağlantıları veya sahte arayüzler gibi zincir dışı sinyaller doğrudan modele dahil edilmediğinde bazı bağlamlar eksik kalabilir.
4. Etiket kalitesi: Phishing etiketleri dikkatle doğrulanmış olsa da bu alanda mutlak kesinlik zordur. Yeni saldırı teknikleri, adres dönüşümü ve karmaşık fon akışları bazı hatalara yol açabilir.
5. Güvenlik amacı: Bu içerik güvenlik bilgilendirmesi amacı taşır. Herhangi bir kripto varlık işlemi, yatırım kararı veya hukuki aksiyon için tek başına kullanılmamalıdır.
Sonuç
PhishEye çalışması, Ethereum phishing tespitinde statik grafik yaklaşımlarının sınırlı kalabileceğini gösteren güçlü bir örnek sunuyor. Saldırgan davranışları çoğu zaman zaman içinde geliştiği için işlemleri zamansal ve heterojen bir grafik olarak modellemek daha anlamlı olabilir.
Makalenin ana katkısı, Ethereum işlemlerini yalnızca adresler arası bağlantı olarak değil; zaman, işlem türü, token türü, düğüm özellikleri, kenar özellikleri ve geçmiş davranış belleğiyle birlikte öğrenen bir yapı önermesidir. PhishTGL modeli, etiketli veriye aşırı bağımlılığı azaltmak için kontrastif öğrenmeden yararlanır; LightGBM ise öğrenilen temsiller üzerinden nihai sınıflandırmayı yapar.
Sonuçlar umut verici görünse de sistemin yanlış pozitif üretme ihtimali, off-chain bağlam eksikliği ve preprint niteliği göz önünde tutulmalıdır. Verianla okuru için bu çalışmanın en öğretici tarafı şudur: Blokzincirde güvenlik analizi yalnızca tekil işlemlere bakmakla değil, işlemlerin zaman içinde oluşturduğu ilişkisel desenleri anlamakla güçlenir.
Kaynak ve Yöntem Notu
Bu yazı, “Phishing Detection in Ethereum via Temporal Graph Contrastive Learning” başlıklı akademik PDF temel alınarak hazırlanmış özgün Türkçe editoryal içeriktir. Metin birebir çeviri değildir; makaledeki problem, yöntem, formüller, deneyler, tablolar, sınırlılıklar ve etik notlar sadeleştirilerek açıklanmıştır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir