

Dastlabki baholash
Tadqiqot turi: Ushbu PDF arXiv v1 sifatida ko‘rinadigan va ACM CCS 2026 formatida tayyorlangan kiberxavfsizlik tadqiqotidir. Fayl yakuniy ekspertizadan o‘tgan versiya ekanini ochiq tasdiqlamagani sababli bu maqolada preprint / konferensiya loyihasi xususiyatida ko‘rib chiqilgan.
Soha: Blockchain xavfsizligi, Ethereum, phishing aniqlash, vaqtli grafik o‘rganish, kontrastiv o‘rganish va mashinali o‘rganish.
Riskli soha eslatmasi: Mavzu kripto aktivlar va kiberxavfsizlik bilan bog‘liq. Ushbu maqola investitsiya tavsiyasi emas; shuningdek, biror manzil, shaxs yoki tashkilot haqida o‘z-o‘zicha ayblov yoki qat’iy dalil sifatida ishlatilmasligi kerak. Tadqiqotdagi tizim, tadqiqotchilar ta’biri bilan aytganda, riskni skrining qilish va erta ogohlantirish maqsadiga ega.
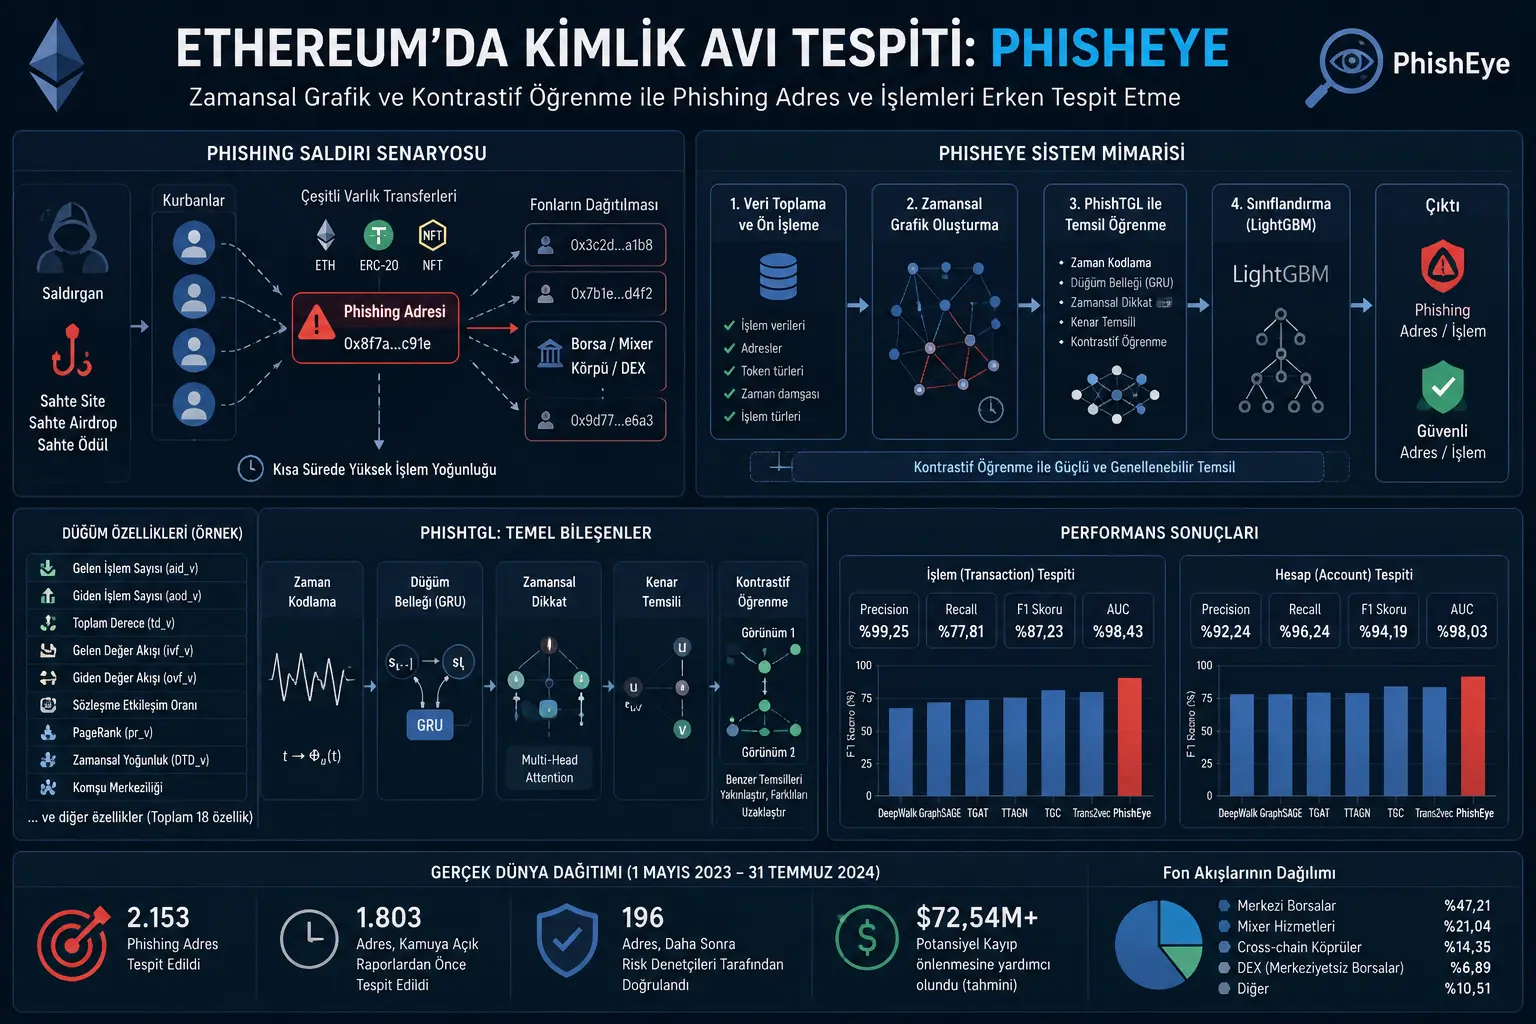
Umumiy baholash: Maqola Ethereum’dagi phishing hujumlarini faqat alohida tranzaksiya ma’lumotlariga qarab emas, balki tranzaksiyalarning vaqt davomida hosil qiladigan tarmoq munosabatlarini kuzatish orqali aniqlashga harakat qiladi. Taklif qilingan tizim nomi PhishEye. Tizim Ethereum tranzaksiyalarini vaqtga sezgir va turli tranzaksiya turlarini ajrata oladigan grafik tuzilmasiga aylantiradi; so‘ng bu grafikdan tugun va qirra tasvirlarini o‘rganib, shubhali manzillar hamda tranzaksiyalarni klassifikatsiya qiladi.
Ethereum ekotizimidagi phishing hujumlari foydalanuvchilarni soxta havolalar, soxta mukofotlar, soxta airdrop kampaniyalari yoki zararli tasdiqlash oynalari bilan aldashga asoslanadi. Hujumchilar ko‘pincha qisqa vaqt ichida ko‘plab qurbonlardan bir manzilga aktiv to‘playdi, keyin bu aktivlarni boshqa manzillar, birjalar, ko‘priklar yoki mixer’larga o‘tkazib kuzatuvni qiyinlashtiradi.
Ushbu tadqiqot bu xatti-harakatni faqat “qaysi manzil kimga pul yubordi?” savoli bilan emas, “bu tranzaksiyalar vaqt davomida qanday tarmoq naqshini hosil qildi?” savoli orqali yaxshiroq tushunish mumkinligini ilgari suradi. PhishEye Ethereum tranzaksiyalarini geterogen vaqtli atributli multigraf sifatida modellashtiradi. Shu tariqa Ether transferlari, FT tranzaksiyalari, NFT transferlari, smart-kontrakt o‘zaro ta’sirlari va vaqt ma’lumoti bir o‘rganish tuzilmasida birgalikda baholanadi.
Maqolada keltirilgan natijalarga ko‘ra PhishEye phishing tranzaksiyalarini aniqlashda F1 skori bo‘yicha %87,23 va AUC bo‘yicha %98,43; phishing hisoblarini aniqlashda esa F1 skori bo‘yicha %94,19 va AUC bo‘yicha %98,03 qiymatlariga erishgan. Real dunyo deployment’ida esa 1 may 2023 bilan 31 iyul 2024 oralig‘ida 2.153 phishing manzili aniqlangani, ulardan 1.803 tasi ommaga ochiq hisobotlardan oldin topilgani bildiriladi.
Muammo nima?
Ethereum’dagi phishing hujumlari klassik web phishing hujumlaridan farqli iz qoldiradi. Foydalanuvchi aldangandan keyin aktiv transferi blockchain’ga yoziladi va hamma ko‘ra oladigan holga keladi. Ammo bu ko‘rinuvchanlik hujumni oson aniqlash degani emas. Chunki hujumchilar manzillarni tez-tez almashtiradi, aktivlarni qisqa vaqtda boshqa manzillarga o‘tkazadi, turli token turlaridan foydalanadi va ko‘pincha birja, ko‘prik yoki mixer kabi oraliq tuzilmalar orqali izni tarqatishga harakat qiladi.
Oldingi yondashuvlarning muhim qismi Ethereum tarmog‘ini statik grafik sifatida ko‘radi. Ya’ni manzillar va tranzaksiyalar bir martalik sobit tarmoq munosabati sifatida modellashtiriladi. Ammo phishing kampaniyalari ko‘pincha portlovchi, qisqa muddatli va vaqtga sezgir bo‘ladi. Bir phishing manzili qisqa vaqtda ko‘plab kirim qabul qilishi, keyin mablag‘larni tezda boshqa manzillarga yuborishi mumkin. Shu sababli faqat statik grafik yondashuvi hujumning vaqt ritmini o‘tkazib yuborishi mumkin.
Maqolada ko‘rib chiqilgan ikkinchi muammo Ethereum tranzaksiyalarining bir jinsli emasligidir. Ether transferi, ERC-20 token transferi, NFT transferi, smart-kontrakt o‘zaro ta’siri va ichki tranzaksiya bir xil xatti-harakat turini ifodalamaydi. PhishEye bu farqlarni alohida tranzaksiya turlari sifatida ko‘rib, boyroq grafik tasvirini qurishni maqsad qiladi.
Usul nimani taklif qiladi?
PhishEye to‘rtta asosiy bosqichdan iborat:
1. Tranzaksiya ma’lumotlarini tayyorlash: Ethereum tranzaksiyalari to‘planadi, jo‘natuvchi va qabul qiluvchi manzillar, token turi, transfer miqdori, vaqt tamg‘asi, gas ma’lumoti va tranzaksiya turi ajratib olinadi. Nol qiymatli yoki phishing kontekstiga aloqasiz tranzaksiyalar filtrlanadi.
2. Vaqtli grafik yaratish: Manzillar tugun, tranzaksiyalar esa vaqt tamg‘ali qirra sifatida modellashtiriladi. Grafik faqat “kim kimga yubordi?” savolini emas, “qachon, qaysi aktiv bilan, qaysi tranzaksiya turi orqali va qanday munosabat ichida yubordi?” savolini ham ifodalaydi.
3. PhishTGL bilan tasvir o‘rganish: Tizim temporal encoding, node memory, temporal attention, edge representation learning va node-level contrastive learning komponentlaridan foydalanadi. Maqsad, yorliqlangan ma’lumot kam bo‘lsa ham manzil va tranzaksiya xatti-harakatlarini mazmunli vektor tasvirlariga aylantirishdir.
4. Phishing klassifikatsiyasi: O‘rganilgan tugun va qirra tasvirlari LightGBM klassifikatoriga beriladi. Shu tariqa tizim ham phishing tranzaksiyalarini, ham phishing nazoratidagi manzillarni bashorat qiladi.
Formulalar nimani anglatadi?
PDF’dagi ayrim formula satrlari matn ajratishda tartibsiz ko‘rinadi. Quyidagi formulalar sahifa tasviri va kontekst birgalikda o‘qilib, maqoladagi notatsiyaga imkon qadar sodiq qolgan holda yozilgan.
1. Ethereum tranzaksiyalarining grafik sifatida ta’rifi
Bu yerda HTAMG, geterogen vaqtli atributli multigrafni anglatadi. \(\mathcal{V}\) Ethereum hisoblarini, \(\mathcal{E}\) tranzaksiyalarni, \(X^{\mathcal{V}}\) tugun atributlarini, \(X^{\mathcal{E}}\) qirra/tranzaksiya atributlarini, \(\mathcal{T}\) vaqt ma’lumotini va \(\mathcal{L}\) phishing yorliqlarini ifodalaydi.
Ushbu formula har bir Ethereum tranzaksiyasini qirra sifatida ko‘radi. \(v_i\) jo‘natuvchi manzilni, \(v_j\) qabul qiluvchi manzilni, \(t_k\) esa tranzaksiya vaqtini ko‘rsatadi. Bir xil ikki manzil o‘rtasida turli vaqtlarda bir nechta tranzaksiya bo‘lishi mumkinligi sababli tuzilma “multigraf” deb ataladi.
Ushbu yorliq matritsasi ham manzillar, ham tranzaksiyalar phishing yoki phishing bo‘lmagan sinfga tegishli ekanini ifodalaydi. Ya’ni muammo faqat manzil klassifikatsiyasi emas, tranzaksiya klassifikatsiyasi hamdir.
2. Sonli maydonlarni normallashtirish
Tranzaksiya qiymati va gas kabi sonli maydonlar z-score normalizatsiyasi bilan masshtablanadi. Bu yerda \(x\) xom qiymatni, \(\mu\) o‘rtachani, \(\sigma\) standart og‘ishni ifodalaydi. Bu jarayon modelning juda katta yoki juda kichik sonlardan haddan tashqari ta’sirlanishini kamaytirish uchun ishlatiladi.
3. Vaqtni modelga uzatish
PhishEye vaqtni faqat xom son sifatida ishlatmaydi. Ushbu formula vaqt ma’lumotini sinus va kosinus komponentlari bilan uzluksiz va o‘rganiladigan tasvirga aylantiradi. Shu orqali model tranzaksiyalar qanchalik tez-tez va qanday vaqt zichligida sodir bo‘lishini yaxshiroq o‘rganishi mumkin.
4. Tugun xotirasi va tarixiy xatti-harakatni yangilash
Bir tranzaksiya sodir bo‘lganda ham jo‘natuvchi, ham qabul qiluvchi manzil uchun xabar yaratiladi. \(s_v(t_e^-)\) va \(s_u(t_e^-)\), tranzaksiyadan darhol oldingi tugun xotiralarini ko‘rsatadi. Shu tariqa tizim manzilning avvalgi xatti-harakatini yangi tranzaksiya bilan birga yangilaydi.
Bir tugun uchun bir xil vaqt oynasidagi xabarlar birlashtiriladi. Maqolada ushbu birlashtirish uchun o‘rtacha olish yondashuvi qo‘llangani bildiriladi.
GRU, ya’ni gated recurrent unit, tugun xotirasini yangilaydi. Bu phishing xatti-harakatini bir lahzada emas, vaqt davomida shakllangan tranzaksiya naqshlari orqali tushunishga imkon beradi.
5. Qo‘shni tugunlarni temporal attention mexanizmi bilan birlashtirish
Ushbu formula model bir manzilning qo‘shnilarini bir xil og‘irlikda ko‘rmasligini anglatadi. Multi-head attention tuzilmasi qaysi qo‘shni tranzaksiyalar muhimroq bo‘lishi mumkinligini vaqt va munosabat turiga qarab o‘rganishga harakat qiladi.
Ushbu formulalar attention mexanizmidagi query, key va value tasvirlarini ko‘rsatadi. \(\Vert\) belgisi birlashtirishni anglatadi. Model qo‘shni tugun tasvirlari, qirra tasvirlari va vaqt farqi ma’lumotini birgalikda ishlatadi.
Bu bosqichda tugunning oldingi qatlamdagi tasviri bilan attention mexanizmidan kelgan yangi ma’lumot birlashtiriladi. Natijada tegishli manzilning boyroq vektor tasviri olinadi.
6. Tranzaksiya qirrasini tasvirlash
Ushbu formula ayni qabul qiluvchi manzilga ilgari kelgan tranzaksiyalar tasvirini jamlaydi. Phishing hujumlarida ko‘plab kirimning qisqa vaqtda bitta manzilga oqishi muhim signal bo‘lishi mumkin.
Ushbu formula jo‘natuvchi va qabul qiluvchi manzil tasvirini birgalikda baholaydi. Chunki tranzaksiyaning shubhali yoki yo‘qligi faqat jo‘natuvchi yoki qabul qiluvchiga emas, ular orasidagi munosabatga ham bog‘liq.
Yakuniy qirra tasviri avvalgi qirra tasviri, jo‘natuvchi-qabul qiluvchi munosabati va ayni qabul qiluvchiga kelgan avvalgi tranzaksiyalar ma’lumotini birlashtirish orqali yaratiladi.
7. Kontrastiv o‘rganish maqsadi
Model original grafikdan ikki xil ko‘rinish hosil qilish uchun ayrim qirralarni tasodifiy olib tashlaydi va ayrim tugun xususiyatlarini maskalaydi. Maqsad bir tugunning turli ko‘rinishlarda o‘xshash tasvir hosil qilishini ta’minlashdir.
Ushbu kontrastiv o‘rganish formulasi bir tugunning ikki xil grafik ko‘rinishidagi tasvirlarini bir-biriga yaqinlashtirar ekan, turli tugun tasvirlarini ajratishga harakat qiladi. \(\tau\) harorat parametridir; \(\theta_t\) esa vaqtga bog‘liq o‘xshashlik skorini ifodalaydi.
Bu yerda \(p(\cdot)\) ikki qatlamli feed-forward tarmoq, \(s(\cdot)\) esa proyeksiya qilingan tasvirlar orasidagi kosinus o‘xshashligidir.
Umumiy maqsad funksiyasi ikki grafik ko‘rinishini simmetrik ravishda baholaydi. Model ushbu maqsadni optimallashtirib, yorliqlarga haddan tashqari bog‘lanmasdan tugun va qirra tasvirlarini o‘rganadi.
8. Ayrim tugun xususiyatlari
\(aid_v\) bir manzilga kelgan tranzaksiyalar sonini, \(aod_v\) esa manzildan chiqqan tranzaksiyalar sonini anglatadi.
Umumiy daraja manzilning umumiy tranzaksiya zichligini ko‘rsatadi.
Ushbu formulalar kiruvchi va chiquvchi qiymat oqimini ifodalaydi. Phishing manzillarida qisqa vaqtda yuqori kirim va undan keyin tez chiqim kuzatilishi mumkin.
Darajaning vaqt zichligi tranzaksiyalarning vaqt bo‘yicha qanchalik siqilganini ko‘rsatadi. Phishing kampaniyalarida qisqa muddatda zich tranzaksiya hosil bo‘lishi shu jihatdan mazmunli.
PageRank’ga o‘xshash ushbu xususiyat kiruvchi bog‘lanish tuzilmasiga qarab manzilning tarmoq ichidagi nisbiy ahamiyatini o‘lchaydi.
Grafik, jadval va sxemaning asosiy xabari
PDF’dagi vizuallar to‘g‘ridan-to‘g‘ri ko‘chirilmasdan, asosiy xabar quyidagicha umumlashtiriladi:
3-sahifadagi misol: Bir phishing manzili qisqa vaqtda bir nechta qurbondan turli turdagi aktiv olgani va keyin bu mablag‘larni boshqa manzilga o‘tkazgani ko‘rsatiladi. Asosiy xabar shuki, phishing xatti-harakatini bitta tranzaksiyadan emas, qisqa vaqtda hosil bo‘lgan ommaviy va yo‘nalgan oqim naqshidan tushunish mumkin.
Ish jarayoni sxemasi: PhishEye avval tranzaksiya ma’lumotini to‘playdi, keyin bu ma’lumotni vaqtli grafikka aylantiradi, so‘ng PhishTGL bilan tasvir o‘rganadi va oxirgi bosqichda phishing manzil/tranzaksiya klassifikatsiyasini amalga oshiradi. Ya’ni tizim end-to-end “ma’lumot → grafik → tasvir → aniqlash” pipeline’ini taklif qiladi.
Xususiyatlar jadvali: Model faqat tranzaksiya miqdoriga qaramaydi. Kirish/chiqish darajasi, jami tranzaksiya soni, kiruvchi-chiquvchi qiymat oqimi, kontrakt o‘zaro ta’sir nisbati, PageRank, qo‘shni markaziyligi va vaqt zichligi kabi 18 xil tugun xususiyatidan foydalanadi.
Ishlash jadvallari: PhishEye DeepWalk, GraphSAGE, TGAT, TTAGN, TGC va Trans2vec kabi usullar bilan taqqoslanadi. Umumiy xabar shuki, vaqtli va geterogen grafik yondashuvi statik yoki yarim-dinamik yondashuvlardan ko‘ra muvozanatliroq natija beradi.
Real dunyo deployment grafiklari: Real tarmoqda PhishEye pastroq o‘tkazib yuborish darajasi va pastroq noto‘g‘ri alarm darajasini hosil qilgani bildiriladi. Bu natija tizim faqat laboratoriya ma’lumotida emas, jonli Ethereum tranzaksiya oqimida ham sinovdan o‘tkazilganini ko‘rsatadi.
Mablag‘ oqimi jadvallari: Aniqlangan phishing mablag‘larining muhim qismi markazlashgan birjalarga, mixer xizmatlariga, cross-chain ko‘priklarga va DEX’larga o‘tkazilgani aytiladi. Bu hujumdan keyingi mablag‘ni yashirish va tarqatish bosqichi aniqlashning o‘zi kabi muhimligini ko‘rsatadi.
Tajribalar qanday o‘tkazilgan?
Tadqiqotchilar 1.000 tasdiqlangan phishing manzili va 160.658 phishing bo‘lmagan manzil asosida ma’lumotlar to‘plamini yaratgan. Jami 416.541 tranzaksiya tekshirilgan. Ulardan 48.135 tasi phishing, 368.406 tasi phishing bo‘lmagan tranzaksiya sifatida yorliqlangan.
Ma’lumotlar to‘plamini yaratishda phishing manzillarining ishonchliligi uchun bir nechta Web3 xavfsizlik manbasi, risk auditorining tasdig‘i, qurbon xabarlari va phishing sayt tahlili ishlatilgan. Ushbu yondashuv kattaroq, ammo shovqinli data set o‘rniga kichikroq, lekin yuqori ishonchlilikdagi musbat yorliq to‘plamini yaratishni maqsad qiladi.
Model treningida PhishTGL uchun 2 grafik qatlami, 8 attention head, 128 o‘lchamli tugun xotirasi va temporal representation ishlatiladi. Qirralarning %20’i tasodifiy olib tashlanadi, tugun xususiyatlarining %20’i maskalanadi. LightGBM klassifikatori esa o‘rganilgan tasvirlar ustida phishing / phishing bo‘lmagan farqini ajratish uchun ishlatiladi.
Tajribalar faqat standart train-test bo‘linishi bilan cheklanmagan. Maqolada “unseen node”, ya’ni treningda umuman ko‘rilmagan manzillar ustida ham test o‘tkazilgan. Bu muhim, chunki real dunyoda phishing manzillari doim o‘zgaradi va tizim ilgari hech ko‘rmagan manzillarni ham baholashi kerak.
Natijalar nimani ko‘rsatadi?
Maqolada keltirilgan asosiy natijalarga ko‘ra PhishEye phishing tranzaksiyalarini aniqlashda %99,25 precision, %77,81 recall, %87,23 F1 va %98,43 AUC qiymatlariga erishadi. Phishing hisoblarini aniqlashda esa %92,24 precision, %96,24 recall, %94,19 F1 va %98,03 AUC bildiriladi.
Taqqoslama tajribalarda PhishEye ayniqsa F1 va AUC bo‘yicha ko‘plab asosiy hamda zamonaviy usullardan yaxshiroq natija ko‘rsatadi. Bu model nafaqat “juda kam noto‘g‘ri alarm berish” tomonda, balki phishing xatti-harakatlarini tutib olish tomonda ham muvozanatliroq ishlashini ko‘rsatadi.
Real dunyo deployment’ida tizim 1 may 2023 bilan 31 iyul 2024 oralig‘ida 2.153 phishing manzilini aniqlagani aytiladi. Ulardan 1.803 tasi ommaga ochiq hisobotlardan oldin aniqlangani, 196 manzil esa keyinchalik risk auditorlari tomonidan shubhali deb tasdiqlangani bildiriladi.
Bu natijalar muhim bo‘lsa-da, ehtiyotkorlik bilan o‘qilishi kerak. Maqoladagi “potensial yo‘qotishning oldini olish” iborasi tizimning erta ogohlantirish qobiliyatiga asoslangan tadqiqotchi bahosidir; bevosita qat’iy moliyaviy natija yoki kafolat sifatida talqin qilinmasligi kerak.
Nega bu muhim?
Blockchain xavfsizligida hujumdan keyingi tahlil qadar erta ogohlantirish ham muhim bo‘lib bormoqda. Chunki phishing hujumlarida transfer sodir bo‘lgach aktivlarni qaytarib olish ko‘pincha qiyinlashadi. Manzil avval phishing sifatida xabar qilinganini kutish tizim hujumdan keyin reaksiya qilganini anglatadi. PhishEye’ning maqsadi esa hali ommaga ochiq hisobot paydo bo‘lmasdan riskli xatti-harakat naqshlarini ushlashdir.
Ushbu tadqiqot grafik o‘rganish nima uchun xavfsizlik sohasida kuchli vosita ekanini ham ko‘rsatadi. Manzil alohida holda zararsiz ko‘rinishi mumkin; ammo qisqa vaqtda ko‘plab manzildan kirim olishi, ma’lum turdagi aktivlarni to‘plashi va keyin ularni tezda turli yo‘nalishlarga tarqatishi kuchli xatti-harakat signalini hosil qilishi mumkin.
PhishEye’ning muhim jihati Ethereum tranzaksiyalarini bir xil turdagi pul transferi sifatida ko‘rmasligidir. FT, NFT, Ether transferi va kontrakt o‘zaro ta’sirlari turli tranzaksiya turlari sifatida ko‘riladi. Bu farq ayniqsa zamonaviy Web3 hujumlarida muhim; chunki hujumlar faqat ETH transferi bilan emas, NFT approval, ERC-20 transferFrom chaqirig‘i yoki multi-token harakati orqali ham sodir bo‘lishi mumkin.
E’tibor beriladigan jihatlar
1. Preprint xususiyati: Tadqiqot arXiv v1 sifatida taqdim etilgani uchun natijalar yakuniy peer-reviewed versiyadek qat’iy qabul qilinmasligi kerak.
2. Noto‘g‘ri musbat xavfi: Blockchain manzillari taxallusli. Tizim bir manzilni shubhali deb belgilashi o‘z-o‘zicha real dunyodagi shaxs yoki tashkilot haqida qat’iy ayblov degani emas.
3. Off-chain ma’lumot yetishmasligi: Tizim asosan on-chain tranzaksiya yozuvlariga tayanadi. Phishing saytlar, ijtimoiy media kampaniyalari, Discord havolalari yoki soxta interfeyslar kabi chain tashqarisidagi signallar modelga bevosita kiritilmasa, ayrim kontekstlar yetishmasligi mumkin.
4. Yorliq sifati: Phishing yorliqlari ehtiyotkorlik bilan tasdiqlangan bo‘lsa-da, bu sohada mutlaq aniqlik qiyin. Yangi hujum texnikalari, manzil rotatsiyasi va murakkab mablag‘ oqimlari ayrim xatolarga sabab bo‘lishi mumkin.
5. Xavfsizlik maqsadi: Ushbu kontent xavfsizlik bo‘yicha ma’lumot berish maqsadiga ega. Biror kripto aktiv tranzaksiyasi, investitsiya qarori yoki huquqiy harakat uchun yakka holda ishlatilmasligi kerak.
Xulosa
PhishEye tadqiqoti Ethereum phishing aniqlashda statik grafik yondashuvlari cheklangan bo‘lishi mumkinligini ko‘rsatadigan kuchli misol beradi. Hujumchi xatti-harakatlari ko‘pincha vaqt davomida rivojlangani sababli tranzaksiyalarni vaqtli va geterogen grafik sifatida modellashtirish mazmunliroq bo‘lishi mumkin.
Maqolaning asosiy hissasi Ethereum tranzaksiyalarini faqat manzillararo bog‘lanish sifatida emas, balki vaqt, tranzaksiya turi, token turi, tugun xususiyatlari, qirra xususiyatlari va tarixiy xatti-harakat xotirasi bilan birgalikda o‘rganadigan tuzilmani taklif etishidir. PhishTGL modeli yorliqlangan ma’lumotga haddan tashqari bog‘liqlikni kamaytirish uchun kontrastiv o‘rganishdan foydalanadi; LightGBM esa o‘rganilgan tasvirlar orqali yakuniy klassifikatsiyani amalga oshiradi.
Natijalar umidli ko‘rinsa-da, tizimning noto‘g‘ri musbat ishlab chiqarish ehtimoli, off-chain kontekst yetishmasligi va preprint xususiyati hisobga olinishi kerak. Verianla o‘quvchisi uchun bu tadqiqotning eng o‘rgatuvchi tomoni shuki: blockchain’da xavfsizlik tahlili faqat alohida tranzaksiyalarga qarash bilan emas, tranzaksiyalar vaqt davomida hosil qiladigan munosabat naqshlarini tushunish orqali kuchayadi.
Manba va usul bo‘yicha izoh
Ushbu maqola “Phishing Detection in Ethereum via Temporal Graph Contrastive Learning” nomli akademik PDF asosida tayyorlangan original o‘zbekcha tahririy kontentdir. Matn so‘zma-so‘z tarjima emas; maqoladagi muammo, usul, formulalar, tajribalar, jadvallar, cheklovlar va etik eslatmalar soddalashtirib tushuntirilgan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan