


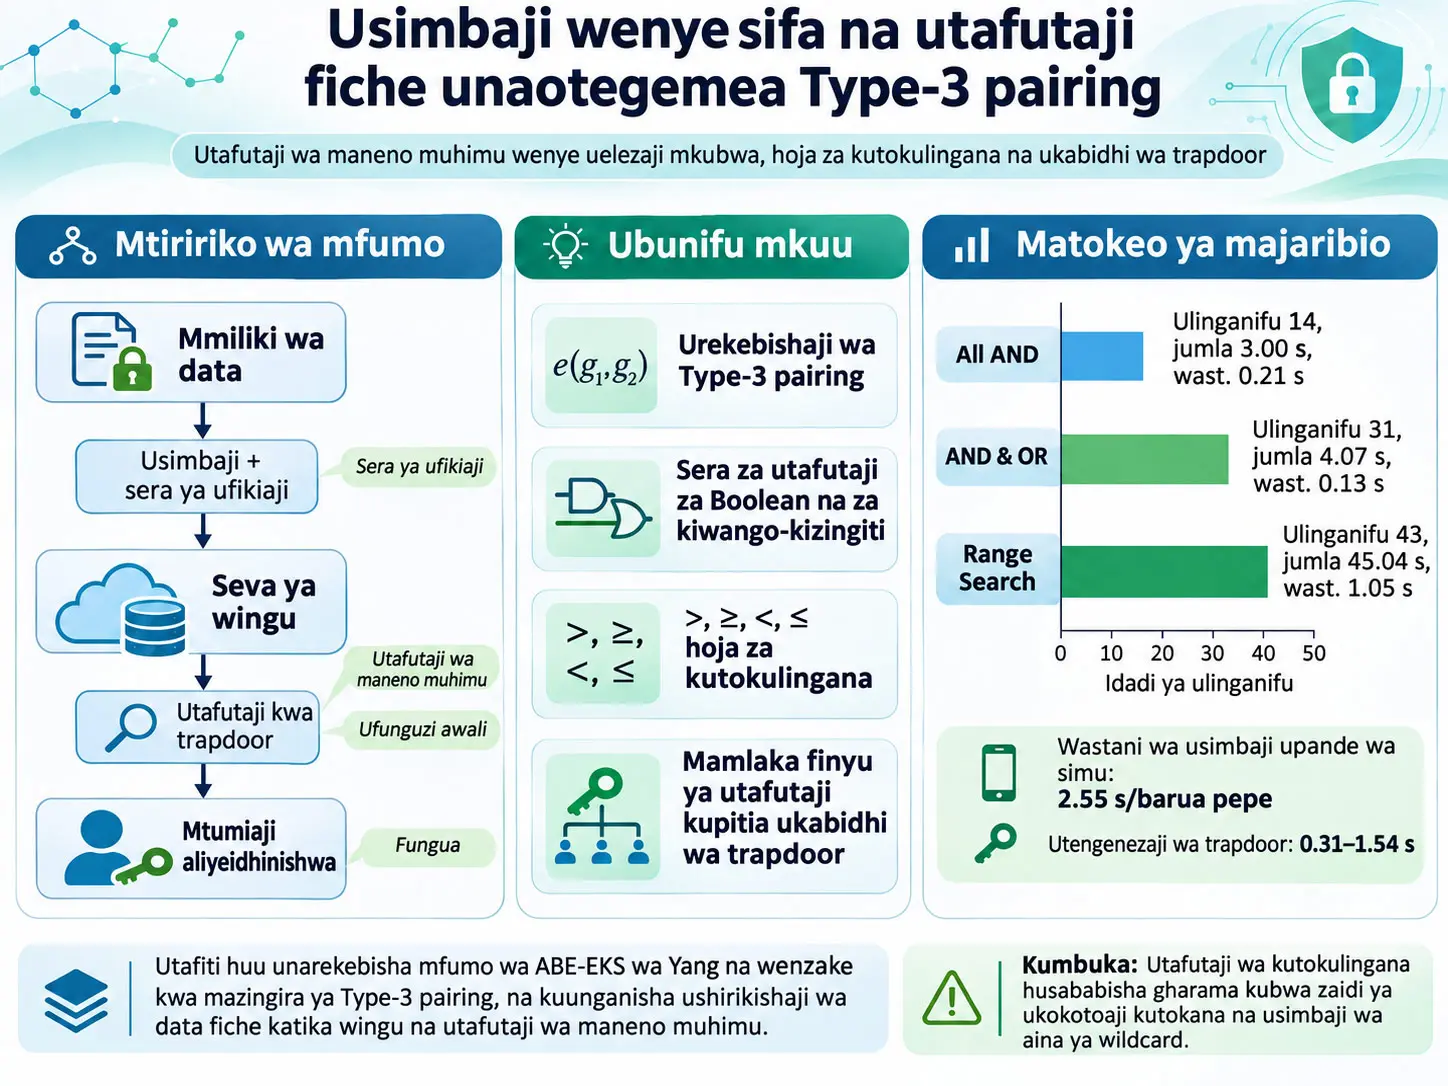
ABE-EKS inayounganisha usimbaji fiche unaotegemea sifa na utafutaji wa maneno muhimu (Attribute-Based Encryption with Keyword Search), ni mfumo wa kriptografia unaowezesha data iliyosimbwa na kupakiwa kwenye wingu kulindwa kwa sera za ufikiaji zenye kiwango cha kina zinazotegemea sifa za mtumiaji, huku pia ikiruhusu data hiyo kutafutwa kwa maneno muhimu bila kuigeuza kuwa maandishi wazi. Utafiti huu unarekebisha muundo wa ABE-EKS uliofafanuliwa na Yang na wenzake katika mazingira ya Type-1 pairing ili ufanye kazi katika mazingira ya Type-3 asymmetric bilinear pairing; unaongeza sera za ufikiaji na utafutaji zenye uwezo mkubwa wa kueleza zinazojumuisha malango ya AND, OR na threshold, hoja za ukosefu wa usawa \(>\), \(\ge\), \(<\), \(\le\), na ukabidhi wa trapdoor unaoruhusu mamlaka maalumu ya utafutaji kukabidhiwa bila kushiriki ufunguo kamili wa siri wa mtumiaji.
Katika urekebishaji wa Type-3, makundi mawili tofauti ya chanzo, \(\mathbb{G}_1\) na \(\mathbb{G}_2\), yanaunganishwa kwenye kundi lengwa \(\mathbb{G}_T\) kwa \(e:\mathbb{G}_1\times\mathbb{G}_2\rightarrow\mathbb{G}_T\) bilinear pairing. Badala ya kutumia kundi moja kama katika muundo wa Type-1, vipengele vya ciphertext, secret-key na trapdoor vimewekwa katika makundi ya chanzo yanayofaa. Lengo la waandishi si kubadilisha kabisa muundo wa msingi wa ABE-EKS wa Yang na wenzake; ni kuupanua search functionality huku ukiwekwa katika hali inayoweza kutekelezwa katika mazingira ya asymmetric pairing.
Uchambuzi wa usalama unategemea modeli ya honest-but-curious cloud. Cloud server hutekeleza itifaki kwa usahihi lakini inaweza kujaribu kutoa taarifa kutoka kwa ciphertext, tag, trapdoor na search result inazoziona. Utafiti unachunguza sifa za trapdoor privacy, tag privacy na data privacy. Hata hivyo, waandishi wanasema wazi kwamba security reduction mpya na huru kabisa kwa ajili ya uwekaji upya wa makundi ya Type-3 inahitaji kushughulikiwa kando na iko nje ya wigo wa uchambuzi wa sasa. Kwa hiyo, utafiti hauungi mkono hitimisho kwamba “usalama wote wa urekebishaji wa Type-3 umethibitishwa kwa reduction mpya na kamili”.
Utafutaji wa ukosefu wa usawa unatekelezwa kwa binary encoding inayotegemea wildcard. Wakati urefu wa biti wa domain ya namba ni \(d=\lceil\log_2(R+1)\rceil\), thamani ya namba huwakilishwa kwa \(d\) keyword token. Gharama za ciphertext storage na keyword-generation huongezeka kwa mstari kulingana na \(d\), huku sehemu ya brute-force matching ikiweza kufikia \(4d^2P\) katika hali mbaya zaidi kwa ukosefu wa usawa wa upande mmoja na \(8d^2P\) kwa hoja ya bounded range. Sifa hii huleta gharama ya ziada ya ukokotoaji na uhifadhi kama gharama ya kupata search expressiveness.
Utekelezaji umetathminiwa kwa kutumia Apache Milagro Cryptographic Library v3 na BLS12-381 Type-3 pairing. Katika corpus ya Enron Email, duplicate ziliondolewa kutoka jumbe 3852 za John Arnold na search predicate tatu zikajaribiwa kwenye email 765 unique. Hoja ya All-AND kwa match 14 ilichukua jumla ya 3,00 s, hoja ya AND-OR kwa match 31 ilichukua 4,07 s, na range search kwa match 43 ilichukua 45,04 s. Wastani uliokokotolewa katika chanzo kwa kila barua pepe iliyolingana ni takriban 0,21 s, 0,13 s na 1,05 s mtawalia. Gharama kubwa zaidi ya range search inahusishwa na uga wa wildcard-encoded date kuzalisha keyword component nyingi zaidi.
Tatizo kuu la utafiti ni nini?
Cloud storage inapotumiwa, mmiliki wa data anaweza kuhamisha faili zake nje ya mfumo wake na kuzihifadhi kwenye storage server ya nje. Faili zikisimbwa kwa public-key encryption ya kawaida, confidentiality inaweza kulindwa; lakini mtumiaji anaweza kulazimika kupakua ciphertext zote na kuzifungua moja baada ya nyingine ili kupata faili fulani. Searchable encryption hujaribu kutatua tatizo hili kwa kuruhusu utafutaji kwenye ciphertext bila kufichua plaintext keyword kwa cloud server.
Hata hivyo, katika mfumo wa watumiaji wengi, kutafuta keyword pekee hakutoshi. Si kila mtumiaji anaweza kuwa na ruhusa ya kufikia faili ileile. Kwa hiyo ABE-EKS huunganisha tabaka mbili za uamuzi:
- Udhibiti wa ufikiaji: Je, sifa alizo nazo mtumiaji zinakidhi sera ya ufikiaji iliyofungwa kwenye ciphertext?
- Sharti la utafutaji: Je, masked search predicate iliyoundwa na mtumiaji inalingana na keyword za siri za ciphertext?
Masharti yote mawili yakitimia, cloud server inaweza kupata ciphertext inayofaa na kufanya pre-decryption kulingana na usanidi wa mfumo. Plaintext yenyewe haitolewi kwa cloud server.
Michango ya asili ya utafiti ni ipi?
Chanzo kinafafanua michango minne mikuu kwa pamoja:
- Kurekebisha muundo wa Type-1 ABE-EKS wa Yang na wenzake kwa mazingira ya Type-3 asymmetric pairing.
- Kusaidia ulinganisho wa ukosefu wa usawa wa \(>\), \(\ge\), \(<\) na \(\le\) pamoja na Boolean keyword predicate.
- Kuwezesha search capability maalumu kukabidhiwa kupitia trapdoor bila kutoa full receiver secret key.
- Kutekeleza access na search policy wazi kwa access tree zinazotegemea Lagrange polynomial na kutathmini mfumo kwa data halisi ya Enron Email.
Bilinear pairing ni nini?
Bilinear pairing ni ulinganishaji unaobadilisha vipengele viwili vya kundi kuwa kipengele katika kundi lengwa la tatu huku ukihifadhi uhusiano wa kialjebra wa vipeo. Katika utafiti, prime order ya makundi yote ni \(p\).
Type-1 pairing:
Type-3 pairing:
Katika Type-3, inadhaniwa kuwa hakuna isomorphism inayoweza kukokotolewa kwa ufanisi kati ya \(\mathbb{G}_1\) na \(\mathbb{G}_2\).
Sifa ya bilinearity:
Hapa \(g_1\in\mathbb{G}_1\), \(g_2\in\mathbb{G}_2\), na \(a,b\in\mathbb{Z}_p\). Mlinganyo unaonyesha kwamba exponent katika makundi ya chanzo huzidishwa kupitia matokeo ya pairing na kuhamishwa hadi kundi lengwa. Hii ndiyo msingi wa kihisabati wa mahusiano ya exponent cancellation yanayohitajika katika milinganyo ya ABE-EKS Test na pre-decryption.
Sharti la non-degeneracy:
linaeleza kwamba pairing haiangushi taarifa yote hadi trivial identity element. Sharti la computability linataka pairing iweze kukokotolewa kwa ufanisi kwa vipengele vya kundi vinavyotumika.
Type-3 Pairing Inatofautianaje na Type-1 Pairing Katika Utafiti Huu?
Katika muundo wa Type-1, ingizo mbili za pairing hutoka kwenye kundi moja la chanzo, ilhali katika Type-3 hutumiwa makundi mawili tofauti ya chanzo yanayoitwa \(\mathbb{G}_1\) na \(\mathbb{G}_2\); urekebishaji mkuu wa makala hii ni kuweka upya vipengele vya ABE-EKS vya Yang na wenzake katika makundi haya mawili ya chanzo kwa namna inayohifadhi mahusiano ya algebraic matching.
Linear Secret Sharing Scheme — LSSS
Linear Secret Sharing Scheme hugawanya thamani ya secret katika vipande kulingana na access policy. Chanzo hutumia share-generating matrix \(M\), kazi \(\rho(i)\) inayolinganishwa kila safu na attribute au party, na secret \(s\).
Vekta nasibu:
hufafanuliwa hivyo. Ikiwa \(M_i\) ni safu ya matriki \(M\) ya \(i\), share ya \(i\):
huzalishwa kwa njia hiyo.
Ikiwa kwa seti ya safu zilizoidhinishwa \(I\) kuna coefficients zinazofaa za \(w_i\), secret:
inaweza kujengwa upya kwa namna hiyo. Maana yake ni kwamba seti ya attribute isiyokidhi access policy haiwezi kuunda mchanganyiko wa share unaohitajika.
Kwa nini coefficient ya Lagrange inatumika?
Utafiti hutumia Lagrange interpolation kujenga upya polynomial kutoka kwa nukta zinazojulikana ndani ya polynomial-based secret sharing. Ufafanuzi wa chanzo ni:
kama ilivyo hapo juu.
Polynomial \(q(x)\) inaweza kujengwa upya kutoka kwa jozi zinazojulikana za \((i_\eta,s_{i_\eta})\):
kwa njia hiyo.
Ndani ya access tree, kila threshold node hubeba polynomial yake. Ikiwa thamani ya threshold ya node ni \(t\) na jumla ya child ni \(n\):
- ikiwa \(t=n\), gate hutenda kama AND.
- ikiwa \(t=1\), gate hutenda kama OR.
- Thamani nyingine za \(t\) huunda \((t,n)\)-threshold gate ya jumla.
Muundo huu hutumiwa kwa ciphertext access policy \(\phi_A\) na keyword-search predicate \(\phi_{KW}\).
Access tree inasomwaje?
Leaf node za tree huwakilisha masharti ya attribute au keyword. Intermediate node zinaweza kuwa AND, OR au threshold gate. Muundo wa attribute katika chanzo kwa ujumla ni:
attr_type:value
kama ulivyofafanuliwa. Kwa mfano, leaf kama `User_Department:IT` au `User_Designation:Manager` kwa mtumiaji zinaweza kuunganishwa ndani ya access tree.
Ikiwa attribute set \(S\) inakidhi tree:
vinginevyo:
hutathminiwa hivyo.
Dhana za DDH na SXDH
Tatizo la Decisional Diffie–Hellman (DDH) huuliza, ukipewa \(g^x\), \(g^y\) na kipengele cha nne cha kundi, kama inawezekana kutofautisha kwa ufanisi kama kipengele hicho cha mwisho kweli ni \(g^{xy}\).
Katika mazingira ya Type-3 pairing, Symmetric External Diffie–Hellman (SXDH) dhana hiyo inakubali kuwa tatizo la DDH ni gumu ndani ya \(\mathbb{G}_1\) na \(\mathbb{G}_2\).
Utafiti hutumia mfumo huu wa usalama wa asymmetric pairing unapochunguza muundo wa trapdoor/tag masking chini ya mgawanyo wa Type-3 source-group.
Dhana ya Decisional \(q\)-parallel BDHE
Katika uchambuzi wa data privacy, chanzo hutumia dhana ya decisional \(q\)-parallel Bilinear Diffie–Hellman Exponent kwa underlying outsourced CP-ABE component. Kwa kurahisisha, mchezo wa usalama hudhani kwamba polynomial-time adversary hawezi, kwa non-negligible advantage, kutofautisha kwa kutumia public tuple iliyotolewa kama term lengwa la pairing limetoka kwenye structured exponent halisi au kwenye kipengele random cha \(\mathbb{G}_T\).
Dhana hii ni sharti la matokeo ya data-privacy katika makala; haimaanishi “usalama wa kihisabati usio na masharti”.
Algoriti sita za msingi za ABE-EKS
- Setup: Huzalisha master public key na master secret key kutoka kwa security parameter.
- KeyGen: Huzalisha sender na receiver secret key zinazotegemea attribute set ya mtumiaji.
- Encrypt: Hubadilisha ujumbe, access policy na keyword set kuwa ciphertext.
- Trapdoor: Hubadilisha search predicate ya receiver kuwa masked trapdoor na kuzalisha decryption key.
- Test: Cloud server hujaribu access policy na masharti ya keyword match; inapofaa hurudisha ciphertext au pre-decrypted ciphertext.
- Decrypt: Hurejesha plaintext upande wa receiver kutoka kwa sehemu ya mwisho ya ciphertext.
Nani anafanya nini katika mfumo?
Type-3 Setup
Algoriti ya Setup hupokea security parameter \(1^k\) na kuchagua vigezo vya Type-3 pairing:
huchagua. \(g_1\in\mathbb{G}_1\) na \(g_2\in\mathbb{G}_2\) ni generator. Attribute hash na keyword hash:
hufafanuliwa kwa namna hiyo.
Thamani za random secret:
huchaguliwa na master secret key:
huhifadhiwa kwa namna hiyo. Master public key hujumuisha vigezo vya pairing, vipengele vya generator na hash functions.
Sender na receiver secret key
Algoriti ya KeyGen huchagua thamani random \(r_S,r_R\in\mathbb{Z}_p^{*}\).
Sender secret key:
huundwa kwa namna hiyo. Key hii hutumiwa katika uzalishaji wa ciphertext.
Vipengele vikuu vya receiver secret key:
na kwa kila attribute \(i\in A\):
ndivyo vilivyo. Receiver secret key ndiyo msingi wa trapdoor generation na mchakato wa decryption.
Encrypt — ujumbe na access policy
Algoriti ya Encrypt huchagua random secret mbili \(s_1\) na \(s_2\). Hizi hugawanywa kama secret katika root polynomial za nakala mbili za access tree. Polynomial ya kila child node hutokana na polynomial ya parent node.
Kipengele cha kati cha ciphertext ya ujumbe:
ndivyo kilivyo. Hapa \(m\) ni plaintext message, na \(e(g_1,g_2)^{as_1}\) ni kipengele cha kriptografia kinachotegemea pairing kinachoficha ujumbe ndani ya \(\mathbb{G}_T\).
Kipengele cha ziada:
huundwa kwa namna hiyo.
Kwa kila leaf \(x\) katika access tree, chanzo huzalisha:
vipengele hivi. \(q_{1,x}(0)\) na \(q_{2,x}(0)\) ni thamani za share zinazotoka kwenye polynomial za secret-sharing tree.
Vipengele vya encrypted keyword
Kwa kila keyword \(k\), random \(r_k,r'_k\in\mathbb{Z}_p^{*}\) huchaguliwa. Vipengele vya keyword tag ni:
ndivyo vilivyo.
Katika kundi la pili la vipengele vya keyword:
hutumiwa.
Katika muundo adapted, keyword haifichuliwi moja kwa moja ndani ya ciphertext katika umbo `kw_type:value`; chanzo hubadilisha searchable keyword kuwa umbo `kw_type:index(k)`. Kwa njia hii, muundo unaohitajika kwa matching hujaribiwa kuhifadhiwa huku value halisi ikifichwa.
Uundaji wa trapdoor
Receiver huchagua random decryption key:
na trapdoor secret:
huchagua. Search predicate \(\phi_{KW}\) pia huchakatwa kwa muundo wa polynomial secret-sharing kama access tree.
Kwa kila search leaf \(x\):
na:
huundwa.
Keyword value hazitumwi moja kwa moja kwa cloud. Taarifa `kw_type:value` katika leaf za search predicate hubadilishwa na muundo masked wa `kw_type:index(x)`.
Keyword inalinganishwaje katika algoriti ya Test?
Cloud server kwanza hukagua kama receiver attribute set inatimiza ciphertext access policy:
ikiwa haitimizwi, matokeo huwa \(\perp\).
Access condition ikipita, cloud hufanya brute-force matching kati ya leaf ndani ya masked predicate na ciphertext keyword components. Kwa matching keyword, usawa wa msingi wa pairing ni:
ndivyo ulivyo.
Umuhimu wa usawa huu ni kwamba, keyword inapolingana, vipengele vilivyohamishwa kwenda Type-3 vya \(\mathbb{G}_1/\mathbb{G}_2\) huhifadhi muundo wa exponent cancellation. Usawa ukishindwa, keyword leaf husika huchukuliwa kuwa haikulingana.
Uundaji upya wa search tree
Baada ya matched leaf set kubainishwa, cloud huunganisha tree kutoka chini kwenda juu kwa kutumia coefficients za Lagrange. Matokeo ya pairing katika kiwango cha leaf:
huunganishwa kwa namna hiyo.
Mwishoni mwa tree reconstruction, chanzo:
hupata thamani hiyo.
Cloud pre-decryption
Ikiwa receiver ametuma kipengele muhimu \(U\) ndani ya trapdoor, cloud huunda upya access tree pia kwa coefficients za Lagrange na:
hukokotoa thamani inayorahisishwa kuwa uhusiano huo.
Kisha:
huundwa na, baada ya urahisishaji wa aljebra:
hupatikana.
Cloud server humtumia receiver:
pre-decrypted ciphertext hiyo.
Decrypt
Decryption key ya receiver ni \(z\). Plaintext:
hupatikana kwa namna hiyo.
Kwa sababu:
inapokuwa hivyo, pairing mask iliyozidishwa na ujumbe ndani ya \(C\) hufutwa kikamilifu.
Security advantage ina maana gani?
Katika michezo ya usalama ya trapdoor, tag na data, adversary hujaribu kukisia challenge bit \(b\). Advantage kwa ujumla hufafanuliwa kama:
hufafanuliwa kwa namna hiyo.
Uwezekano wa mafanikio wa random guessing ni \(1/2\). Inatarajiwa adversary apate negligible advantage tu juu ya kiwango hicho.
Miundo mitatu ya usalama
- Td-IND-CKA: Faragha dhidi ya kutofautisha trapdoor ilitengenezwa kwa challenge keyword predicate ipi.
- Tag-IND-CKA: Faragha dhidi ya kutofautisha encrypted keyword tag ni ya challenge keyword set ipi.
- Data-IND-RCCA: Data privacy dhidi ya kutofautisha ni ujumbe upi kati ya ujumbe miwili yenye urefu sawa uliosimbwa chini ya challenge access policy uliotumiwa katika mazingira ya replayable chosen-ciphertext.
Je, Makala Hii Inatoa Uthibitisho Kamili na Huru wa Usalama kwa Type-3 ABE-EKS?
Hapana. Makala inachambua jinsi Type-3 group relocation, inequality encoding na trapdoor delegation zinavyohifadhi mahusiano ya msingi ya masking na matching ya ABE-EKS; hata hivyo, inaeleza wazi kuwa reduction mpya, huru kabisa na mahsusi kwa Type-3 instantiation kwa trapdoor na tag privacy inahitaji kazi tofauti, huku matokeo ya data privacy yakipunguzwa hadi selective Data-IND-RCCA security inayotegemea dhana ya decisional \(q\)-parallel BDHE ya underlying outsourced CP-ABE component.
Mfano wa honest-but-curious cloud
Cloud server hutekeleza hatua prescribed za itifaki kwa usahihi. Huhifadhi ciphertext, hujaribu access policy, hufanya search predicate matching na, ikihitajika, hufanya pre-decryption. Hata hivyo, inaweza kujaribu kujifunza taarifa kutoka ciphertext, tags, trapdoors na search outcomes inazoziona.
Dhana muhimu za mfano ni:
- Trusted authority inaaminika kikamilifu.
- Cloud server haifanyi collude na authority.
- Cloud server haifanyi collude na unauthorised users.
- Data users wanaweza kuwa dishonest na wanaweza kufanya collude wao kwa wao.
Kwa hiyo, matokeo ya usalama hayajumuishi tabia zote za washambuliaji zilizo nje ya trust model hii.
Trapdoor na tag privacy zinalindwaje?
Keyword value haionekani moja kwa moja ndani ya tag au trapdoor. Keyword hutumiwa tu kupitia:
random-oracle output, ikiunganishwa na secret-key material na kufanywa randomize kwa fresh random exponent.
Kwa upande wa ciphertext:
kwa upande wa trapdoor:
vipengele masked vya namna hiyo hutumiwa.
Hata hivyo, taarifa inayovuja kutoka public predicate structure si nje ya ufafanuzi huu wa privacy; chanzo kinaeleza wazi kuwa trapdoor privacy inalenga keyword value isifichuliwe moja kwa moja zaidi ya taarifa inayofichuliwa na public predicate structure.
Matokeo ya data privacy
Kwa mujibu wa Corollary 1 ya chanzo, ikiwa underlying outsourced CP-ABE component ni selectively secure chini ya decisional \(q\)-parallel BDHE, muundo uliopendekezwa wa ABE-EKS pia huhifadhi selective Data-IND-RCCA security mradi hakuna corrupted attribute set inayotimiza challenge access policy.
Mantiki kuu ya argument ni kwamba keyword tags, inequality tokens na delegated trapdoors huzalishwa bila kutegemea encrypted message. Kwa hiyo, message challenge bit haihamishwi kwenda kwenye vipengele vya keyword-search.
Maboresho yasiyofunikwa na uchambuzi wa usalama
Chanzo hakijumuishi vipengele vifuatavyo ndani ya security claim ya construction ya sasa na huviona kama maboresho ya siku zijazo:
- Utafutaji unaoweza kuthibitishwa.
- Forward-private updates.
- Search-pattern hiding yenye nguvu zaidi.
- Trapdoor revocation.
- Uhariri wa baadaye wenye kiwango cha kina wa delegated policy.
- Udhibiti wa kriptografia wa kusambazwa tena kwa delegated trapdoor.
Kwa nini trapdoor key delegation inahitajika?
Ikiwa receiver atatoa full secret key \(usk_R\) kwa kifaa kingine, kifaa hicho kinaweza kutengeneza search predicate yoyote kinayotaka. Hii hutoa mamlaka zaidi ikiwa delegator anataka kukabidhi utafutaji maalumu tu.
Kwa hiyo, badala ya full secret key, utafiti unapendekeza kushiriki trapdoor iliyotengenezwa mapema:
Search capability inazuiliwa na predicate iliyopachikwa ndani ya trapdoor.
Je, Mtu Aliyekabidhiwa Trapdoor Anaweza Kupanua Mamlaka ya Utafutaji Baadaye?
Hapana. Katika construction ya sasa, delegatee hawezi kupanua mamlaka yake kwa kubadilisha keyword values, idadi ya leaf, muundo wa Boolean au mipaka ya range katika trapdoor aliyopewa; kwa utafutaji mpana au tofauti anahitaji trapdoor mpya kutoka kwa delegator, lakini utafiti hauzuii kwa njia ya kriptografia revocation ya trapdoors zilizotolewa awali wala kusambazwa tena kwa watu wengine.
Mfano wa delegasyon wa smart-building katika chanzo
Katika mfano wa maelezo, chanzo hutumia hali ambapo temperature sensor humpa search device nyingine mamlaka ya kutafuta data za “temperature readings” pekee. Ikiwa full secret key itatolewa, search device inaweza kutengeneza trapdoor kwa data nyingine nyeti.
Restricted trapdoor inaweza, kwa mfano, kuwa na:
`kw:temperature readings`
pamoja na:
`DateFrom:0101` na `DateTo:0630`
masharti hayo. Hivyo, katika chanzo, kwa kipindi cha 1 Januari–30 Juni:
restricted search capability huundwa kwa namna hiyo.
Ulinganisho wa kutokulingana (inequality) unasimbwaje?
Utafiti hutumia binary encoding inayotegemea wildcard kwa inequality comparison. Kwa mfano, kwa namba \(n=9\), source attribute representation ni:
`{n:*0**, n:**0*, n:1***, n:***1}`
ndivyo ilivyo.
\(3
Kwa \(n>3\):
`OR(n:1***, n:*1**)`
na kwa \(n<10\):
`OR(n:0***, AND(n:*0**, n:**0*))`
hutumiwa.
Utaratibu huu haufanyi numeric comparison kwa kukokotoa arithmetic inequality moja kwa moja ndani ya pairing; badala yake hubadilisha binary prefixes/wildcards kuwa keyword leaf.
Gharama ya wildcard encoding
Numerical domain:
iwe hivyo. Urefu wa bit unaohitajika ni:
hukokotolewa kwa namna hiyo.
\(R\) huonyesha thamani kubwa zaidi ya namba inayoungwa mkono; \(d\) huonyesha idadi ya bit zinazohitajika kuiwakilisha domain hii kwa binary. \(d\) haina kitengo.
Ikiwa numeric field itasaidia comparison ya greater-than na less-than, huwakilishwa kwa \(d\) wildcard keyword token.
Kwa kuwa kila keyword huzalisha elementi nne za \(\mathbb{G}_1\) na nne za \(\mathbb{G}_2\), keyword-related ciphertext storage ni:
huwa hivyo.
Keyword-dependent encryption cost:
ndivyo ilivyo.
Hapa:
- \(M_1\): gharama ya scalar multiplication ndani ya \(\mathbb{G}_1\).
- \(M_2\): gharama ya scalar multiplication ndani ya \(\mathbb{G}_2\).
- \(|\mathbb{G}_1|\), \(|\mathbb{G}_2|\): ni urefu wa storage wa elementi za group.
Comparison ya upande mmoja huzalisha hadi \(d\) wildcard leaf; bounded interval huzalisha hadi \(2d\) leaf.
| Domain ya namba | Urefu wa bit \(d\) | Ciphertext token | Leaf ya upande mmoja | Leaf ya pande mbili |
|---|---|---|---|---|
| 0–15 | 4 | 4 | ≤4 | ≤8 |
| 0–255 | 8 | 8 | ≤8 | ≤16 |
| 0–65.535 | 16 | 16 | ≤16 | ≤32 |
| \(0\)–\(2^{32}-1\) | 32 | 32 | ≤32 | ≤64 |
| \(0\)–\(2^{64}-1\) | 64 | 64 | ≤64 | ≤128 |
Kwa Nini Utafutaji wa Inequality ni Ghali Zaidi Kuliko Exact Keyword Search?
Kwa kuwa utafutaji wa inequality unaotegemea wildcard huwakilisha namba kwa \(d=\lceil\log_2(R+1)\rceil\) binary/wildcard token badala ya exact keyword moja, gharama ya storage na trapdoor-generation hukua kwa mstari pamoja na \(d\); brute-force keyword matching upande wa cloud inaweza kukua hadi \(4d^2P\) katika hali mbaya zaidi kwa query ya upande mmoja na hadi \(8d^2P\) kwa bounded range query katika uchambuzi wa chanzo.
Katika chanzo, term ya keyword matching ya Test ni:
ndivyo ilivyo. Kwa numeric field moja, \(k=d\) ikichukuliwa:
upper bound ya comparison ya upande mmoja hupatikana.
Pande mbili zinapotumiwa pamoja katika bounded interval, chanzo hutoa:
kama upper bound.
Mbinu na Matokeo ya Utafiti
Gharama ya uchakataji ya muundo wa Type-3 uliopendekezwa
Chanzo hutumia alama zifuatazo katika uchambuzi wa performance:
- \(M_1\): scalar multiplication ya \(\mathbb{G}_1\).
- \(M_2\): scalar multiplication ya \(\mathbb{G}_2\).
- \(M_t\): scalar multiplication ya \(\mathbb{G}_T\).
- \(P\): pairing operation.
- \(\operatorname{Inv}_{GT}\): modular inverse ya \(\mathbb{G}_T\).
- \(a\): idadi ya attribute.
- \(w\): idadi ya keyword.
- \(x\): kigezo kinachohusiana na idadi ya leaf-node.
- \(k\): idadi ya matched keyword katika ciphertext.
- \(l\): idadi ya matched keyword katika trapdoor.
- \(h_x\): term inayohusiana na tree hierarchy.
Gharama ya Encrypt ya muundo uliopendekezwa:
Gharama ya Trapdoor:
Gharama ya Test:
Gharama ya Decrypt:
Chanzo kinaeleza kwamba kwa kuwa proposed construction ina feature nyingi zaidi kuliko schemes nyingine za ABE-EKS zinazolinganishwa, jumla ya gharama ya Encrypt/Test ni kubwa; kwa upande mwingine, Decrypt hubaki kuwa nyepesi kwa kiasi.
Operation count hizi za kinadharia hazipaswi kusomwa kama ulinganisho wa moja kwa moja wa wall-clock. Baseline nyingi zinazolinganishwa hutumia Type-1 pairing, wakati muundo uliopendekezwa hutumia Type-3 pairing. Chanzo pia hutafsiri jedwali la operation count kama ulinganisho wa muundo wa algoriti, si usawa wa muda wa moja kwa moja katika mazingira tofauti ya pairing.
Storage overhead
Katika muundo wa Type-3 uliopendekezwa, secret-key storage ni:
Ciphertext storage:
Trapdoor storage:
ndivyo ilivyo.
Ufafanuzi wa kulinganisha wa chanzo ni kwamba urefu wa secret-key uko karibu na muundo wa Liu na wenzake; kwa idadi ndogo ya attribute, storage inaweza kuwa juu kuliko baadhi ya washindani, lakini idadi ya attribute inapoongezeka, kasi ya ukuaji inaweza kubaki chini kuliko miundo ya Miao na Wang. Hata hivyo, kutokana na functionality pana, gharama ya ciphertext na trapdoor storage ni kubwa zaidi.
Ulinganisho wa vipengele vya kiutendaji
| Scheme | Pairing | Expressive / multi-keyword search | Trapdoor delegation | Inequality comparison |
|---|---|---|---|---|
| Yang et al. | Type-1 | Inaungwa mkono | Haijaungwa mkono katika jedwali la chanzo | Haijaungwa mkono katika jedwali la chanzo |
| Miao et al. | Type-1 | AND / multi-keyword | Haijaungwa mkono katika jedwali la chanzo | Inaungwa mkono |
| Wang et al. | Type-1 | AND / multi-keyword | Haijaungwa mkono katika jedwali la chanzo | Haijaungwa mkono katika jedwali la chanzo |
| Liu et al. | Type-1 | AND / multi-keyword | Haijaungwa mkono katika jedwali la chanzo | Haijaungwa mkono katika jedwali la chanzo |
| Utafiti huu | Type-3 | Expressive + multi-keyword | Inaungwa mkono | Inaungwa mkono |
Katika ulinganisho wa Jedwali la 6 la chanzo, proposed construction ndiyo muundo unaochanganya Type-3 pairing, expressive search, multi-keyword search, trapdoor delegation na inequality comparison katika mstari mmoja kati ya miundo iliyochunguzwa. Hii si madai ya jumla kwamba “hakuna utafiti mwingine katika fasihi yote ya ABE-EKS ambao umefanya hivyo”; matokeo yanatumika kwa seti ya ulinganisho iliyochaguliwa na chanzo.
Dataset ya Enron Email
Enron corpus ina takriban ujumbe 500.000 na duplicate pia zimejumuishwa katika idadi hiyo ya jumla. Benchmark ya utekelezaji wa utafiti haikufanywa kwenye corpus yote.
Waandishi walitumia barua pepe za John Arnold:
- mwanzoni barua pepe 3852,
- baada ya duplicate removal, barua pepe 765 unique
zilitumiwa.
Chanzo kinaeleza wazi kuwa dataset si IoT-specific. Enron ilitumika kutoa metadata halisi ya barua pepe na message content ili kupima keyword encoding, encryption, trapdoor generation na search performance juu ya non-trivial encrypted collection.
Mazingira ya majaribio ya cloud-server
| Jukumu | Platform | Hardware / software |
|---|---|---|
| Cloud storage server | Windows 11 Home 22H2 | Intel Core i5-1135G7, 2,4 GHz, 16 GB RAM |
| Simulering ya IoT data-user | Android 14 | Qualcomm SM8450 Snapdragon 8 Gen, 16 GB RAM, C# |
| Maktaba ya kriptografia | Pande zote mbili | AMCL Version 3, BLS12-381 Type-3 pairing |
Search predicate tatu
1. All AND
Predicate:
`AND{EnronFrom:John Arnold, EnronTo:Margaret Allen, EnronSub:Empty}`
Kwa mujibu wa maelezo ya chanzo, hutafuta barua pepe zilizofichwa ambazo sender ni John Arnold, receiver ni Margaret Allen na subject ni empty.
2. AND & OR
Predicate:
`AND{EnronFrom:John Arnold, OR{EnronTo:Margaret Allen, EnronTo:John Griffith}}`
Hutafuta barua pepe ambazo sender ni John Arnold na receiver ni Margaret Allen au John Griffith.
3. Range Search
Predicate:
`AND{genPolicyGreaterThan("EnronDate",201), genPolicyLessThan("EnronDate",229)}`
Chanzo kinafafanua hii kama range predicate inayotafuta barua pepe kati ya 1 Februari na 29 Februari. Kwa kuwa chanzo hakitoi taarifa ya mwaka hapa, Verianla haiongezi mwaka mpya.
Performance ya Cloud Test na Decrypt
| Search predicate | Barua pepe zinazolingana | Jumla ya Test | Test / barua pepe inayolingana | Jumla ikijumuisha AES | Wastani ukijumuisha AES |
|---|---|---|---|---|---|
| All AND | 14 / 765 | 3,00 s | 0,21 s | 3,04 s | 0,22 s |
| AND & OR | 31 / 765 | 4,07 s | 0,13 s | 4,19 s | 0,14 s |
| Range Search | 43 / 765 | 45,04 s | 1,05 s | 45,17 s | 1,05 s |
Muda wa jumla wa Range Search ni mkubwa kwa uwazi kuliko predicate nyingine mbili. Chanzo kinahusisha tofauti hii na idadi kubwa zaidi ya keyword zinazozalishwa na wildcard-encoded date field.
Hapa, “wastani kwa kila barua pepe inayolingana” umehesabiwa na chanzo kwa kugawanya muda wa jumla wa Test kwa idadi ya barua pepe zinazolingana. Thamani hii si benchmark huru ya per-ciphertext kwa candidate ciphertext zote 765; ni namna ya kuripoti ya chanzo chenyewe.
Performance ya Encrypt upande wa simu
Android application ilisimba barua pepe zote 765 za John Arnold.
| Operesheni | Muda wa jumla ulioripotiwa | Wastani kwa barua pepe 765 |
|---|---|---|
| ABE-EKS Encrypt | 1949 s | 2,55 s |
| ABE-EKS Encrypt + AES body encryption | 1978 s | 2,59 s |
Kuongeza AES body encryption kuliinua wastani kutoka 2,55 s hadi 2,59 s. Ufafanuzi wa chanzo ni kwamba mzigo mkuu katika muda wa Encrypt unatokana na idadi ya wildcard keyword zinazozalishwa kutoka taarifa ya date kwa inequality comparison.
Performance ya mobile trapdoor-generation
Kila predicate iliendeshwa mara 1000.
| Predicate | Jumla ya round 1000 | Wastani |
|---|---|---|
| All AND | 356 s | 0,36 s |
| AND & OR | 310 s | 0,31 s |
| Range Search | 1542 s | 1,54 s |
Gharama kubwa zaidi ya Range Search trapdoor ya 1,54 s inaendana na greater-than na less-than wildcard tree kuhitaji leaf na keyword component nyingi zaidi.
Kwa nini AES inaonyeshwa pia katika vielelezo vya performance?
Muundo wa ABE-EKS hutoa access control, encrypted keyword search na outsourcing mechanism. Katika utekelezaji wa chanzo, muda unaojumuisha AES kwa email body encryption pia umeripotiwa tofauti. Katika Kielelezo cha 2, thamani za “with AES” zinaonyesha muda unaojumuisha email-body AES decryption; katika Kielelezo cha 3, thamani ya “Encrypt with AES” inaonyesha wastani unaojumuisha body AES encryption.
AES si algoriti inayochukua nafasi ya fomula za Type-3 ABE-EKS katika utafiti huu; ni kipengele kinachotumiwa pamoja katika application layer kwa payload body encryption.
Kwa nini Test inaweza kuwa ghali?
Kwa kuwa keyword values zinafichwa, cloud hulinganisha masked search predicate na ciphertext keyword kwa brute-force. Chanzo kinaeleza muundo huu wa privacy kama mojawapo ya sababu muhimu za kutokuwa na ufanisi kwa algoriti ya Test.
Kadiri search tree inavyokuwa na leaf nyingi zaidi, wildcard token nyingi zaidi au bounded interval tata zaidi, idadi ya pairing comparison huongezeka. Hali hii inaonekana hasa katika jaribio la range search.
Uchaguzi kati ya privacy na efficiency
Kwa mujibu wa chanzo, algoriti ya Test inaweza kufikiriwa katika hatua kuu tatu:
- Uthibitishaji wa haki ya ufikiaji.
- Utafutaji wa keyword.
- Pre-decryption.
Ikiwa mtumiaji anathamini privacy zaidi, anaweza kutoweka taarifa ya attribute ndani ya trapdoor na cloud processing inaweza kusimama baada ya hatua ya keyword-search. Katika hali hii, server humrudishia mtumiaji ciphertext bila kufanya partial decryption na kazi zaidi ya decryption hufanywa upande wa mtumiaji.
Kwa hiyo, utafiti hautoi sehemu moja tu ya lazima ya uendeshaji kati ya privacy na outsourced computation, bali hutoa kiwango fulani cha uchaguzi wa kiutendaji.
Matokeo yanayoungwa mkono na utafiti
- Muundo msingi wa Type-1 ABE-EKS wa Yang na wenzake umeundwa upya kwa source-group placement inayofaa kwa Type-3 pairing.
- Access na search policy zimetekelezwa kwa AND, OR na threshold access tree zinazotegemea Lagrange polynomial.
- Kwa wildcard encoding, inequality search za aina \(>\), \(\ge\), \(<\) na \(\le\) zinaweza kutekelezwa.
- Receiver anaweza kukabidhi limited search capability kupitia predicate-bound trapdoor bila kushiriki full secret key.
- Type-3 group relocation huhifadhi uhusiano wa pairing cancellation unaohitajika kwa matching.
- Chini ya dhana ya usalama ya underlying outsourced CP-ABE, matokeo ya selective Data-IND-RCCA data privacy hutolewa.
- Juu ya barua pepe 765 unique za Enron, AMCL/BLS12-381 implementation iliendeshwa.
- Katika mazingira yaliyopimwa, query za All-AND na AND-OR zilionyesha muda wa jumla wa Test ulio chini kuliko range search.
- Gharama kubwa zaidi ya range query inaendana na ukuaji wa wildcard encoded numerical/date predicate.
Matokeo yasiyoungwa mkono na utafiti
- Haiwezi kuhitimishwa kuwa usalama wote wa trapdoor/tag kwa Type-3 instantiation umethibitishwa kwa reduction mpya na huru kabisa.
- Haiwezi kusemwa kwamba tabia zote za malicious-server nje ya honest-but-curious cloud model zimefunikwa.
- Matokeo ya usalama ya mfano huu hayawezi kujumlishwa kwa collusion kati ya cloud server na authority au unauthorised user.
- Haiwezi kusemwa kwamba search pattern imefichwa kikamilifu; chanzo kinaacha search-pattern hiding yenye nguvu zaidi kama kazi ya baadaye.
- Revocation ya delegated trapdoors haitolewi.
- Cryptographic prevention ya delegatee kusambaza trapdoor tena kwa pande nyingine haitolewi.
- Haiwezi kusemwa kwamba jaribio la Enron linawakilisha workload zote za IoT; chanzo kinaeleza kuwa dataset si IoT-specific.
- Haiwezi kusemwa kwamba Range Search itachukua hasa 1,05 s katika kila mazingira; thamani hiyo ni ya hardware, software, dataset na predicate zilizopimwa.
- Ulinganisho wa operation-count katika Table 3 si direct wall-clock speed ranking kati ya pairing setting tofauti.
- Utafiti hautoi madai ya post-quantum security.
Vikwazo vikuu vya kimethodolojia
- Hakuna reduction huru kabisa, mahsusi kwa Type-3 iliyofanywa kwa trapdoor/tag privacy.
- Honest-but-curious cloud assumption hutumiwa.
- Trusted authority hudhaniwa kuwa mwaminifu.
- Server-authority au server-unauthorised-user collusion iko nje ya model.
- Search-pattern hiding si kamili.
- Verifiable search haipo katika construction ya sasa.
- Hakuna forward-private update mechanism.
- Hakuna delegated trapdoor revocation.
- Delegated policy haiwezi kuhaririwa baadaye; trapdoor mpya inahitajika.
- Wildcard inequality encoding huongeza storage na computational cost.
- Range-query matching ina term ya quadratic \(d^2\) katika worst-case.
- Ingawa Enron Email dataset ni data halisi ya barua pepe, si IoT-specific.
- Benchmark inatathmini tu seti iliyochaguliwa ya majaribio iliyotumia barua pepe 765 unique za John Arnold.
Kazi ya baadaye
Waandishi wanataja uboreshaji zaidi wa inequality encoding, result verification mechanisms, cloud/IoT deployments zenye uhalisia zaidi na kuunganisha framework na multimedia encryption techniques kama mwelekeo wa kazi ya baadaye.
Maelezo ya Chanzo na Mbinu
Kichwa asili: A Type-3 Pairing-Based Attribute-Based Encryption Scheme with Expressive Keyword Search and Trapdoor Delegation
Waandishi: Koon-Ming Chan; Swee-Huay Heng; Syh-Yuan Tan; Wei-Chuen Yau; Ji-Jian Chin.
Mpangilio wa waandishi: Koon-Ming Chan ni mwandishi wa kwanza; Swee-Huay Heng wa pili; Syh-Yuan Tan wa tatu; Wei-Chuen Yau wa nne; Ji-Jian Chin wa tano.
Mwandishi wa mawasiliano: Swee-Huay Heng; shheng@mmu.edu.my.
Taasisi 1: Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Taasisi 2: Centre for Intelligent Cloud Computing, CoE for Advanced Cloud, Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Taasisi 3: School of Computing and Data Science, Xiamen University Malaysia, Sepang 43900, Malaysia.
Taasisi 4: School of Engineering, Computing and Mathematics, University of Plymouth, Plymouth PL4 8AA, UK.
Mchango sawa: Chanzo hakina tamko la uandishi wa kwanza sawa au mchango sawa.
Jarida: Cryptography.
Mchapishaji: MDPI.
Juzuu / toleo / makala: 10(5), Article 65.
Idadi ya kurasa: 23.
DOI: 10.3390/cryptography10050065.
Iliyowasilishwa: 11 Agosti 2026.
Marekebisho: 1 Septemba 2026.
Iliyokubaliwa: 3 Septemba 2026.
Iliyochapishwa: 7 Septemba 2026.
Mhariri wa kitaaluma: Cheng-Chi Lee.
Aina ya chanzo: Makala ya utafiti iliyopitiwa na wenzao; inaunganisha cryptographic construction/adaptation, security-model analysis, uchambuzi wa kinadharia wa computation-storage complexity na implementation benchmark juu ya dataset halisi.
Mapitio ya wenzao: Cryptography linafafanuliwa katika nyenzo rasmi za MDPI kama jarida lililopitiwa na wenzao linalotumia single-blind peer-review.
Hali ya preprint: Hati iliyochakatwa na Verianla ni Version of Record iliyochapishwa; hakuna preprint tofauti iliyotumiwa kama msingi katika mchakato huu.
Leseni: Creative Commons Attribution 4.0 International (CC BY 4.0).
Kiungo rasmi: https://doi.org/10.3390/cryptography10050065
Eneo kuu la kisayansi: Attribute-based encryption, searchable encryption, pairing-based cryptography na encrypted cloud data sharing.
Mbinu kuu: Kuhamisha upya Type-1 ABE-EKS framework ya Yang na wenzake kwenda Type-3 pairing; Lagrange polynomial access trees; wildcard inequality encoding; predicate-bound trapdoor delegation.
Utekelezaji wa kriptografia: Apache Milagro Cryptographic Library (AMCL) Version 3; BLS12-381 Type-3 pairing.
Dataset ya majaribio: Enron Email dataset. Corpus ya jumla ina takriban ujumbe 500.000; benchmark subset ya utafiti imechaguliwa baada ya duplicate removal kutoka ujumbe 3852 wa John Arnold na ina barua pepe 765 unique.
Platform ya cloud benchmark: Windows 11 Home 22H2; Intel Core i5-1135G7 2,4 GHz; 16 GB RAM.
Simulering ya mtumiaji wa Mobile/IoT: Android 14; Qualcomm SM8450 Snapdragon 8 Gen; 16 GB RAM; C#.
Matokeo makuu ya performance: All AND: 3,00 s / 14 match; AND & OR: 4,07 s / 31 match; Range Search: 45,04 s / 43 match. Wastani ulioripotiwa na chanzo kwa kila barua pepe inayolingana ni 0,21 s, 0,13 s na 1,05 s mtawalia.
Mobile Encrypt: Wastani wa ABE-EKS ciphertext generation ni 2,55 s/barua pepe; ukiwemo AES body encryption ni 2,59 s/barua pepe.
Trapdoor generation: Kwa marudio 1000, wastani ni All AND 0,36 s; AND & OR 0,31 s; Range Search 1,54 s.
Mfano wa usalama: Honest-but-curious cloud; trusted authority; dhana kwamba server haifanyi collude na authority au unauthorised users.
Security properties: Td-IND-CKA trapdoor privacy; Tag-IND-CKA tag privacy; selective Data-IND-RCCA data privacy.
Dhana kuu za security: DDH/SXDH masking framework na, kwa upande wa data privacy, selectively secure outsourced CP-ABE component chini ya decisional \(q\)-parallel BDHE.
Kikomo cha security-proof: Reduction mpya na huru kabisa ya trapdoor/tag privacy kwa Type-3 group placement haijatolewa ndani ya wigo wa utafiti; uchambuzi unalenga kuhifadhi underlying ABE-EKS masking na matching structure.
Kikomo cha delegation: Trapdoor delegation ni predicate-bound; delegatee hawezi kupanua masharti ya trapdoor iliyopo. Fine-grained policy editing, previously issued trapdoor revocation na further redistribution control havipo katika construction ya sasa.
Ufadhili: Telekom Malaysia Research & Development Grant, RDTC/221045.
Upatikanaji wa data: Chanzo kinaeleza kuwa Enron Email dataset ni publicly available na michango asilia ya utafiti ipo ndani ya makala.
Mgongano wa maslahi: Waandishi wanatangaza kuwa hakuna mgongano wa maslahi.
Michango ya waandishi: Conceptualization: Koon-Ming Chan, Swee-Huay Heng, Syh-Yuan Tan; formal analysis: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; funding acquisition: Swee-Huay Heng; investigation: Koon-Ming Chan, Syh-Yuan Tan; methodology: Koon-Ming Chan, Syh-Yuan Tan; validation: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; original draft: Koon-Ming Chan; review/editing: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; supervision: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; project administration: Swee-Huay Heng.
Vikwazo vikuu vya kimethodolojia: Kutokuwepo kwa reduction huru kabisa ya Type-3 trapdoor/tag privacy; honest-but-curious na trusted-authority assumptions; ukosefu wa search-pattern hiding na verifiable search; kutokuwepo kwa trapdoor revocation; wildcard range query overhead; Enron benchmark kutokuwa IoT-specific; na jaribio la performance kuwekewa kikomo na barua pepe 765 zilizochaguliwa pamoja na mazingira mawili ya hardware yaliyotajwa.
Kikomo cha tafsiri: Hitimisho kuu la utafiti ni kwamba expressive ABE-EKS, inequality search na predicate-bound trapdoor delegation zinaweza kuunganishwa katika construction inayotekelezeka katika mazingira ya Type-3 pairing na kuendeshwa katika Enron benchmark iliyotajwa; matokeo haya hayahakikishi performance sawa katika mazingira yote ya cloud/IoT wala usalama wa jumla nje ya trust model.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *