

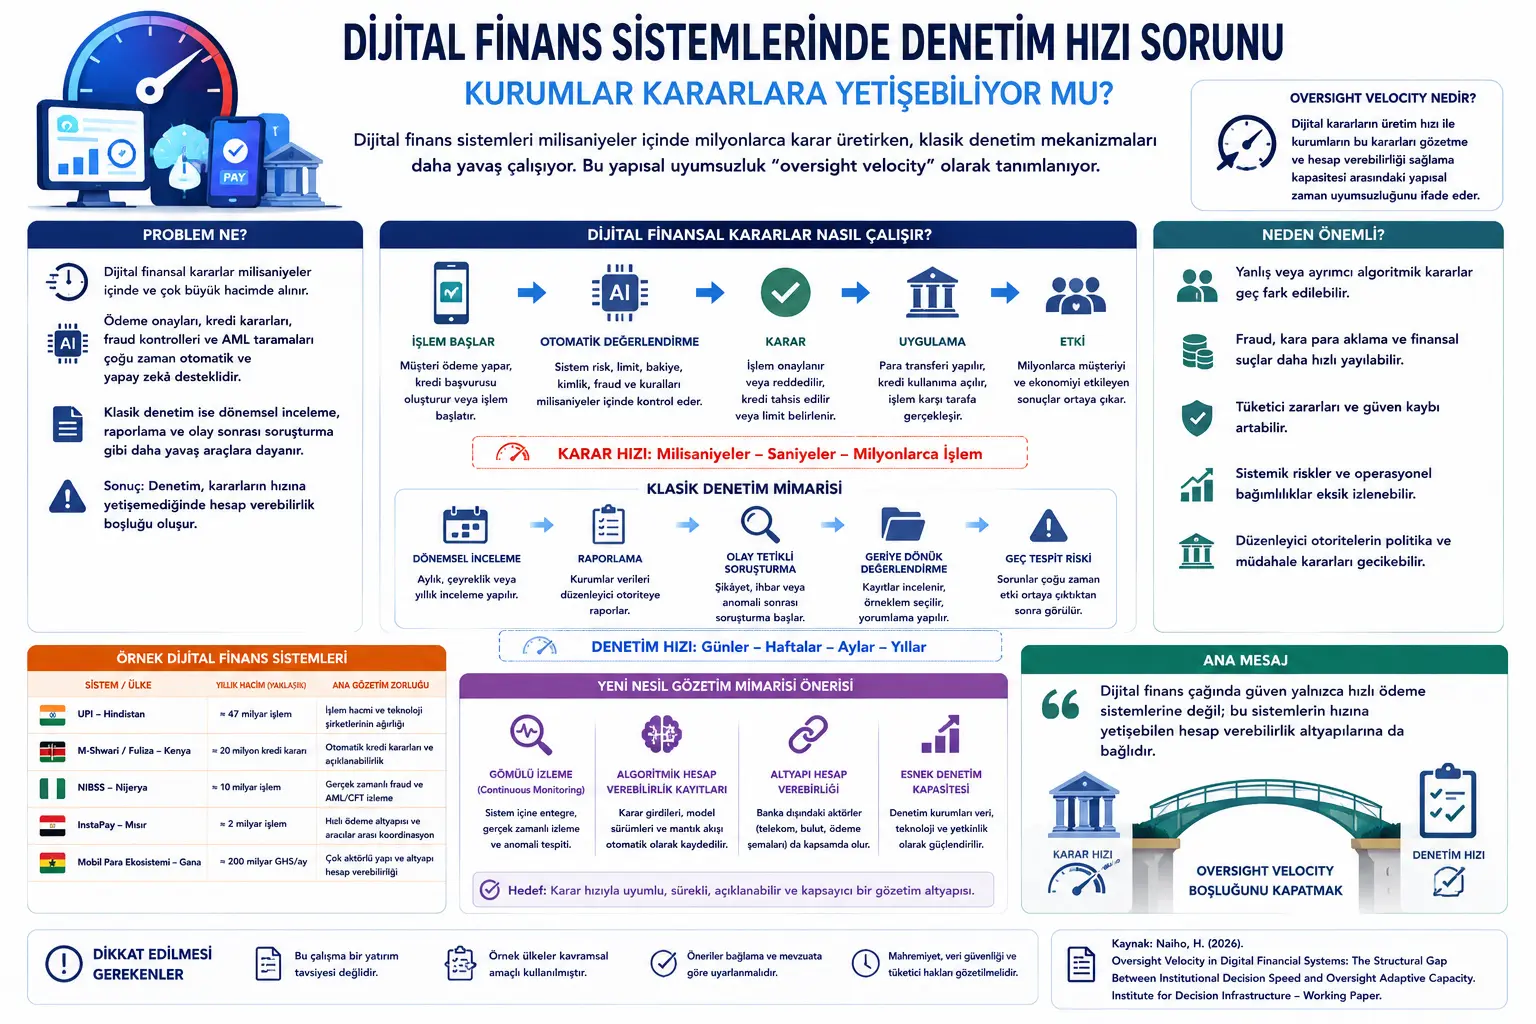
Bu yazı, Dr. Henry Naiho tarafından hazırlanan “Oversight Velocity in Digital Financial Systems: The Structural Gap Between Institutional Decision Speed and Oversight Adaptive Capacity” başlıklı Mayıs 2026 tarihli working paper üzerinden hazırlanmıştır. Çalışma, dijital finansal sistemlerde karar alma hızının ve işlem hacminin klasik finansal denetim mekanizmalarını nasıl zorladığını tartışır.
Makalenin alanı dijital finans, ödeme sistemleri, mobil kredi, yapay zekâ destekli işlem işleme, finansal denetim, regülasyon teknolojileri ve kurumsal hesap verebilirliktir. Konu finansal düzenleme ve dijital ödeme altyapılarına temas ettiği için bu yazı yatırım, hukuk, regülasyon veya uyum tavsiyesi değildir. Amaç, akademik çalışmanın ana fikrini sade Türkçe ile açıklamak ve okuyucuya tarafsız bir çerçeve sunmaktır.
Çalışmanın temel iddiası şudur: Finansal denetim sistemleri tarihsel olarak yavaş, belgelenebilir ve sonradan incelenebilir karar ortamlarına göre tasarlanmıştır. Fakat dijital finansal sistemlerde ödeme onayları, fraud kontrolleri, mobil kredi kararları ve yapay zekâ destekli işlem değerlendirmeleri çok daha hızlı ve çok daha büyük hacimde gerçekleşir. Bu nedenle denetim ile karar alma hızı arasında yapısal bir boşluk oluşur. Yazar bu durumu oversight velocity, yani “gözetim hızı” veya “denetim hızı uyumsuzluğu” olarak kavramsallaştırır.
Geleneksel finansal denetim; dönemsel inceleme, düzenleyici raporlama ve olay sonrası soruşturma gibi araçlara dayanır. Bu yapı, bankaların kararlarını belgelediği, işlemlerin sonradan örneklemle incelenebildiği ve önemli hataların şikâyet, rapor veya olağan dışı olay olarak görünür hale geldiği bir dünyaya uygundur.
Dijital finans sistemlerinde ise bu zaman mimarisi değişmiştir. Ödeme sistemleri günde milyonlarca, hatta yüz milyonlarca işlem işler. Mobil kredi sistemleri saniyeler içinde otomatik kredi kararı verebilir. Yapay zekâ destekli fraud veya AML/CFT kontrolleri, milyarlarca işlemi gerçek zamanlı olarak tarar. Bu kararlar çoğu zaman insan denetimi devreye girmeden alınır, uygulanır ve etkisini başlatır.
Makale, bu farkın yalnızca “denetim kurumlarının daha fazla personele veya daha iyi teknolojiye ihtiyacı var” şeklinde açıklanamayacağını savunur. Sorun daha temeldir: Denetim mimarisi, kararların üretildiği zamansal yapıyla uyumlu değildir. Yani kararlar makine hızında alınırken, hesap verebilirlik hâlâ yıllık inceleme, aylık rapor, şikâyet sonrası soruşturma ve örneklem kontrolü gibi daha yavaş araçlara bağlıdır.
Çalışmanın önerdiği çözüm, klasik denetimi tamamen terk etmek değildir. Ancak dijital finans sistemleri için gömülü izleme, algoritmik hesap verebilirlik kayıtları ve altyapı bağımlılık zincirlerini kapsayan yeni bir denetim mimarisi gerektiğini savunur.
Problem Ne?
Finansal denetim tarihsel olarak belirli bir varsayıma dayanır: Kurum önemli kararlar alır, bu kararları belgeler, düzenleyici otorite de daha sonra bu belgeleri inceleyerek kararların doğru, adil, güvenli ve mevzuata uygun olup olmadığını değerlendirir.
Bu yapı geleneksel bankacılıkta daha anlaşılırdır. Bir kredi dosyası vardır. Bir sigorta kabul dosyası vardır. Bir işlem kaydı, yönetim onayı, risk raporu veya müşteri şikâyeti vardır. Denetçi geriye dönüp bu kayıtlara bakabilir, örneklem seçebilir, yönetimle görüşebilir ve belirli bir dönemin faaliyetlerini değerlendirebilir.
Dijital finans sistemlerinde ise kararlar çok daha hızlı, otomatik ve yüksek hacimli hale gelir. Bir ödeme işlemi saniyeler içinde kabul edilir veya reddedilir. Bir mobil kredi başvurusu insan müdahalesi olmadan sonuçlanır. Bir fraud sistemi işlemi gerçek zamanlı olarak riskli veya risksiz sınıflandırır. Bu kararların her biri küçük görünebilir; fakat milyonlarca kez tekrarlandığında büyük ölçekte toplumsal, finansal ve düzenleyici sonuçlar doğurabilir.
Asıl problem şudur: Denetim otoritesi bu kararları tek tek inceleyemez. Dönemsel raporlar ise kararların en önemli yönlerini yakalamayabilir. Örneğin bir yapay zekâ kredi modeli belirli bir demografik grubu sistematik olarak yanlış sınıflandırıyorsa, bu durum hemen şikâyet olarak görünmeyebilir. Etkilenen kişiler neden reddedildiklerini anlamayabilir, şikâyet kanalı kullanmayabilir veya şikâyetler standart operasyon gürültüsü içinde kaybolabilir.
Bu nedenle makale, dijital finans sistemlerinde hesap verebilirlik boşluğunun tekil olaylardan çok yapısal bir zaman uyumsuzluğu olarak oluştuğunu ileri sürer.
Yöntem Ne Öneriyor?
Çalışma, “oversight velocity” kavramını kullanarak denetim ile dijital finansal karar üretimi arasındaki hız farkını analiz eder. Buradaki “velocity” yalnızca işlem hızı değildir; karar hacmi, karar süresi, belgeleme mimarisi ve altyapı bağımlılık zincirleri birlikte düşünülür.
Makale önce klasik finansal denetimin üç temel aracını inceler:
1. Dönemsel inceleme: Banka veya finansal kurumun belirli aralıklarla incelenmesi, kayıtlarının gözden geçirilmesi ve örneklem üzerinden denetlenmesi.
2. Düzenleyici raporlama: Kurumların aylık, çeyreklik veya yıllık verileri düzenleyici otoriteye raporlaması.
3. Olay tetikli soruşturma: Şikâyet, ihbar, piyasa anomalisi veya başarısızlık gibi belirli bir olaydan sonra denetim kaynaklarının devreye girmesi.
Sonra dijital finansal sistemlerin bu üç aracı neden zorladığını gösterir. Karar hacmi çok büyüktür. Karar hızı insan incelemesinden hızlıdır. Yapay zekâ sistemleri her karar için klasik anlamda okunabilir dosya üretmeyebilir. Ayrıca ödeme, kredi ve mobil para işlemleri yalnızca banka içinde gerçekleşmez; telekom altyapısı, bulut hizmetleri, ödeme şemaları, mobil uygulamalar ve çekirdek bankacılık sistemleri birlikte çalışır.
Makale, Kenya’daki M-Shwari/Fuliza mobil kredi ortamı, Hindistan’daki UPI ödeme sistemi, Nijerya’daki NIBSS Instant Payment sistemi, Mısır’daki InstaPay ve Gana’daki mobil para ekosistemi gibi örneklerle bu yapısal gerilimi görünür hale getirir.
Formüller Ne Anlatıyor?
PDF’te matematiksel formül, istatistiksel denklem veya hesaplama modeli bulunmamaktadır. Bu nedenle bu bölümde orijinal bir formül aktarımı yapılmamıştır.
Çalışma kavramsal bir denetim mimarisi tartışmasıdır. Ana kavram olan oversight velocity, sayısal bir skor olarak hesaplanmaz; karar alma hızı ile denetim kapasitesi arasındaki yapısal zaman uyumsuzluğunu anlatmak için kullanılır.
Metindeki temel ilişki sözlü olarak şöyle özetlenebilir: Dijital finansal kararlar ne kadar yüksek hacimli, hızlı, otomatik ve altyapı zincirlerine bağımlı hale gelirse; klasik dönemsel denetim, standart raporlama ve olay sonrası soruşturma o kadar yetersiz kalır. Bu yetersizlik tek başına teknik kapasite eksikliği değil, denetim mimarisinin zaman yapısıyla ilgilidir.
Grafik, Tablo ve Şema Ana Mesajı
PDF’in ilk sayfasındaki kapak görseli, çalışmanın kurumsal ve küresel finansal altyapı temasını vurgular. Koyu lacivert ve altın tonlarıyla verilen dünya ağı görseli, dijital finansal sistemlerin artık birbirine bağlı, hızlı ve sınır aşan operasyonel ağlar halinde çalıştığı fikrini destekler.
PDF’in 6. sayfasındaki tablo, dijital finansal sistemlerde karar hacminin denetim sorununu nasıl büyüttüğünü gösterir. Tabloda Hindistan UPI için yaklaşık 47 milyar yıllık işlem, Kenya M-Shwari/Fuliza için yaklaşık 20 milyon yıllık kredi kararı, Nijerya NIBSS için yaklaşık 10 milyar yıllık işlem, Mısır InstaPay için yaklaşık 2 milyar yıllık işlem ve Gana mobil para ekosistemi için aylık yaklaşık 200 milyar GHS işlem değeri örnek olarak verilir.
Bu tablonun ana mesajı şudur: Bu ölçekte çalışan sistemlerde denetim artık tek tek işlem kontrolüyle yapılamaz. Denetim kurumlarının işlem düzeyi yerine sistem düzeyi desenleri, model davranışlarını, anomali kümelerini ve altyapı bağımlılıklarını izleyebilecek kapasiteye ihtiyacı vardır.
Tablo ayrıca her sistem için farklı bir gözetim zorluğu gösterir. UPI’de problem işlem hacmi ve teknoloji şirketlerinin sistemdeki ağırlığıdır. M-Shwari/Fuliza’da otomatik kredi kararlarının açıklanabilirliği ve belirli kararların sonradan yeniden kurulabilmesi önem kazanır. NIBSS ve InstaPay gibi sistemlerde gerçek zamanlı fraud ve AML/CFT izleme kapasitesi öne çıkar. Mobil para ekosistemlerinde ise birden fazla operatör ve altyapı arasında hesap verebilirliğin nasıl kurulacağı sorusu belirir.
Deneyler Nasıl Yapılmış?
Bu çalışma laboratuvar deneyi veya nicel ekonometrik analiz değildir. Daha çok kavramsal ve örnek olay temelli bir denetim mimarisi çalışmasıdır.
Yazar, dijital finans sistemlerinde görülen işlem hacmi, karar hızı, otomasyon, yapay zekâ kullanımı ve altyapı bağımlılığı gibi özellikleri bir araya getirerek “oversight velocity” kavramını oluşturur. Ardından farklı ülkelerden ve sistemlerden örnekler kullanarak bu kavramın nerelerde daha görünür hale geldiğini tartışır.
İncelenen örnekler arasında Hindistan’ın UPI ödeme altyapısı, Kenya’nın mobil kredi ekosistemi, Nijerya’nın NIBSS Instant Payment sistemi, Mısır’ın InstaPay sistemi ve Gana’nın mobil para ekosistemi vardır. Bu örnekler, dijital finansal kararların farklı biçimlerini temsil eder: ödeme onayı, mobil kredi kararı, fraud taraması, AML/CFT izleme ve çok aktörlü finansal altyapı işletimi.
Bu nedenle makalenin yöntemi, “şu hipotez istatistiksel olarak kanıtlandı” şeklinde değil; “klasik denetim mimarisi bu hız ve ölçek karşısında hangi noktalarda yetersiz kalıyor?” sorusuna verilen kuramsal ve kurumsal bir analiz olarak okunmalıdır.
Sonuçlar Ne Gösteriyor?
Çalışmanın ilk sonucu, dijital finansal sistemlerde denetim sorununun sadece işlem hacmiyle ilgili olmadığıdır. Sorun aynı zamanda karar hızıdır. Bir işlem milisaniyeler veya saniyeler içinde sonuçlandığında, denetim otoritesi o karara karar anında müdahale edemez. Denetim çoğu zaman olaydan sonra yapılır.
İkinci sonuç, klasik belgeleme mantığının yapay zekâ destekli sistemlerde yetersiz kalabileceğidir. Geleneksel kredi kararında dosya, imza, gerekçe ve değerlendirme notu bulunabilir. Ancak bir yapay zekâ modeli belirli bir anda belirli bir müşteriye belirli bir skoru üretirken hangi girdileri, hangi ağırlıkları ve hangi eşikleri kullandığını sonradan tam olarak yeniden kurmak zor olabilir. Model yeniden eğitilmişse veya altyapı değişmişse bu daha da zorlaşır.
Üçüncü sonuç, dijital finansın altyapı zincirleri üzerinden çalışmasıdır. Bir mobil ödeme işlemi yalnızca bankanın kararı değildir; müşterinin cihazı, mobil operatör, bulut altyapısı, ödeme uygulaması, ödeme şeması, alıcı kurumun bankacılık sistemi ve takas altyapısı birlikte çalışır. Bu durumda hesap verebilirlik yalnızca regüle edilen bankayla sınırlı kalırsa eksik olabilir.
Dördüncü sonuç, hesap verebilirlik boşluklarının zamanla birikmesidir. Denetim hızı karar hızına yetişemediğinde, bazı karar sınıfları fiilen etkili denetim dışı kalabilir. Bu durum tekil bir hata değil, yıllar içinde yerleşen bir kurumsal davranış alanı oluşturabilir.
Beşinci sonuç, sistemik riskin eksik değerlendirilme ihtimalidir. Fraud desenleri, algoritmik kredi model kaymaları, yanlış ürün satışı veya dijital tüketici zararları klasik raporlama döngülerinin yakalayabileceğinden daha hızlı oluşuyorsa, düzenleyici otoritenin risk görünümü gerçeğin gerisinde kalabilir.
Bu Neden Önemli?
Dijital finans sistemleri milyonlarca insan için ödeme, kredi ve finansal hizmet erişimini kolaylaştırabilir. Ancak aynı hız ve ölçek, hesap verebilirlik açısından yeni bir sorun doğurur. Bir karar insan tarafından tek tek verilmediğinde, bir işlem zinciri birçok altyapı üzerinden geçtiğinde ve hata örüntüleri ancak büyük veri içinde görünür olduğunda, klasik denetim araçları yetersiz kalabilir.
Bu konu özellikle finansal kapsayıcılık açısından önemlidir. Mobil kredi veya dijital ödeme sistemleri daha önce finansal sisteme erişimi sınırlı olan kişilere hizmet sunabilir. Fakat aynı sistemler yanlış sınıflandırma, dışlama, haksız ücretlendirme, fraud, veri kullanımı ve şeffaflık sorunları yaratırsa, zarar gören kullanıcıların bunu fark etmesi veya etkili biçimde şikâyet etmesi zor olabilir.
Makalenin önemi, denetimi yalnızca “daha fazla rapor alalım” veya “daha çok denetçi çalıştıralım” düzeyinde tartışmamasıdır. Yazar, denetimin zaman mimarisine bakar. Eğer sistemler sürekli, otomatik ve yüksek hızlı çalışıyorsa; denetim de yalnızca geçmişe dönük belge incelemesiyle sınırlı kalamaz.
Verianla okuyucusu için ana ders şudur: Dijital finans çağında güven yalnızca teknolojinin hızlı çalışmasına değil, denetimin de o hız ve ölçeğe uygun şekilde tasarlanmasına bağlıdır.
Dikkat Noktaları
Çalışmanın bazı önemli sınırları vardır.
İlk olarak, metin bir working paper niteliğindedir. Bu nedenle hakemli ve geniş ampirik testlerle kesinleştirilmiş bir sonuç seti gibi okunmamalıdır.
İkinci olarak, verilen ülke ve sistem örnekleri kavramı açıklamak için kullanılır. Her ülkenin düzenleyici yapısı, veri altyapısı, ödeme sistemi ve finansal kapsayıcılık koşulları farklıdır.
Üçüncü olarak, çalışma dijital finansal sistemlerin kötü olduğunu savunmaz. Sorun, dijital sistemlerin hız ve ölçeğiyle klasik denetim mekanizmalarının uyumsuz hale gelmesidir.
Dördüncü olarak, gömülü izleme ve algoritmik hesap verebilirlik kayıtları gibi öneriler mahremiyet, veri güvenliği, kurumsal gizlilik ve düzenleyici yetki sınırları açısından dikkatli tasarlanmalıdır.
Beşinci olarak, altyapı hesap verebilirliğini bankaların ötesine taşımak kolay değildir. Telekom şirketleri, bulut sağlayıcıları, ödeme şemaları ve finansal kurumlar farklı düzenleyici rejimlere tabi olabilir. Bu nedenle ortak denetim mekanizmaları hukuki ve kurumsal tasarım gerektirir.
Sonuç
Oversight Velocity in Digital Financial Systems çalışması, dijital finansal sistemlerde hesap verebilirliğin geleceği için önemli bir kavram ortaya koyuyor: denetim hızı. Bu kavram, kararların ne kadar hızlı alındığı ile denetimin bu kararları ne kadar hızlı gözlemleyip değerlendirebildiği arasındaki yapısal farkı anlatıyor.
Makalenin en güçlü yönü, denetim sorununu yalnızca kapasite meselesi olarak değil, mimari bir uyumsuzluk olarak görmesidir. Dönemsel inceleme, düzenleyici raporlama ve olay sonrası soruşturma hâlâ önemlidir; fakat dijital finans sistemlerinin milisaniyelik ve yüksek hacimli operasyonlarını tek başına kavramakta zorlanır.
Yazarın önerdiği yeni denetim mimarisi üç ana yöne işaret eder: dönemsel inceleme yerine daha sürekli ve gömülü izleme, yapay zekâ destekli kararlar için algoritmik hesap verebilirlik kayıtları ve finansal kurumun ötesine uzanan altyapı hesap verebilirliği.
Verianla açısından bu çalışma, dijital finans tartışmasına kritik bir soru ekliyor: Bir sistem çok hızlı, çok yaygın ve çok otomatik hale geldiğinde, onu denetleyen kurumların zaman mimarisi hâlâ yeterli mi? Geleceğin finansal güveni, yalnızca daha hızlı ödeme sistemlerine değil, o sistemlerin hızına yetişebilen hesap verebilirlik altyapılarına da bağlı olacak.
Kaynak ve Yöntem Notu
Bu yazı, Dr. Henry Naiho’nun “Oversight Velocity in Digital Financial Systems: The Structural Gap Between Institutional Decision Speed and Oversight Adaptive Capacity” başlıklı Mayıs 2026 tarihli Institute for Decision Infrastructure working paper metnine dayalı olarak hazırlanmıştır. İçerik birebir çeviri değildir; çalışmanın ana kavramı, örnekleri, sınırlılıkları ve önerdiği denetim mimarisi Verianla yayın çizgisine uygun şekilde sadeleştirilmiş ve özgün Türkçe editoryal makaleye dönüştürülmüştür.
Metinde dijital finansal sistemler, ödeme altyapıları, mobil kredi, yapay zekâ destekli karar sistemleri ve finansal denetim konuları ele alınmaktadır. Bu içerik yatırım, hukuk, regülasyon, denetim veya teknoloji uyum tavsiyesi değildir. Somut uygulamalar için ilgili mevzuat, denetleyici otoriteler, teknik uzmanlık ve bağımsız değerlendirme süreçleri dikkate alınmalıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir