

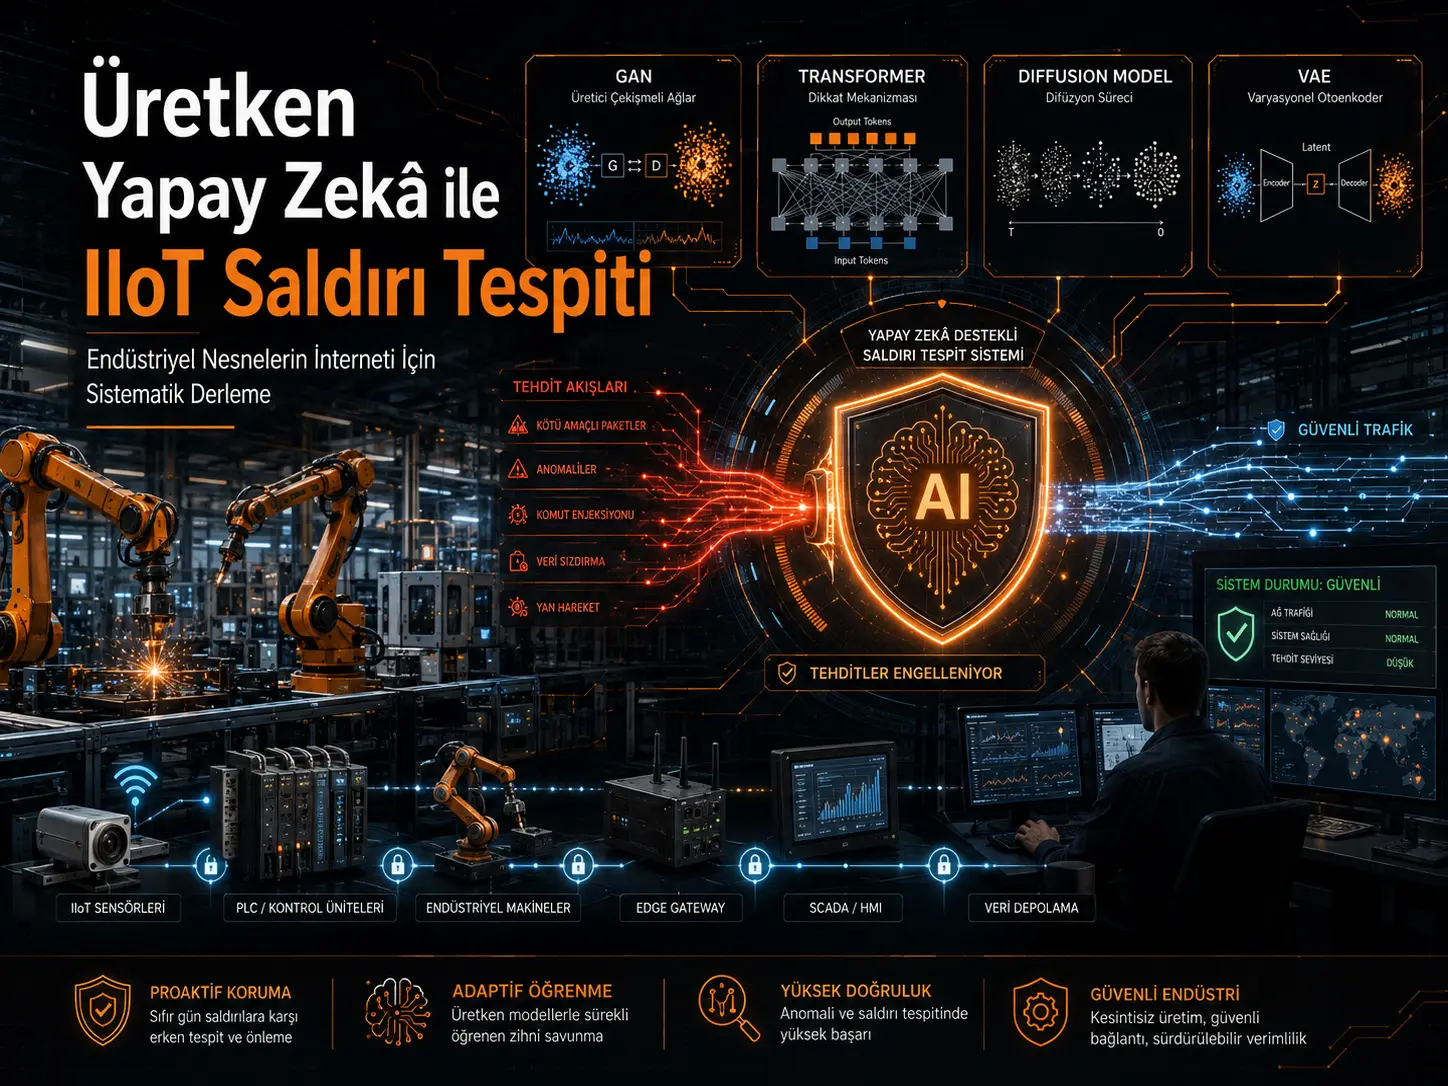
Bu sistematik icmal Sənaye Əşyalarının İnterneti (Industrial Internet of Things, IIoT) mühitlərində hücum aşkarlama sistemlərinin generativ süni intellektlə necə gücləndirilə biləcəyini araşdırır. Tədqiqatçılar IEEE Xplore, ACM Digital Library, Springer, ScienceDirect və arXiv üzərində Yanvar 2019-Dekabr 2025 dövrünü taramış; 342 başlanğıc qeydini mərhələli şəkildə ələyərək 42 tədqiqatı sistematik sintezə daxil etmişdir. İcmal dörd əsas generativ süni intellekt paradigmasına fokuslanır: Generativ Rəqabətli Şəbəkələr (GAN), Transformer arxitekturaları, generativ difüziya modelləri və Variasiyalı Avtokodlayıcılar (VAE). Doqquz tətbiq çərçivəsinin müqayisəsi Transformer əsaslı hibridlərin xüsusilə yüksək dəqiqlik və sabitlik baxımından güclü nəticələr verdiyini, Diff-IDS kimi difüziya əsaslı yanaşmaların isə model sıxlaşdırılması baxımından daha resurs-səmərəli seçimlər təqdim etdiyini göstərir. Bununla birlikdə tədqiqatların fərqli verilənlər dəstləri, eksperiment protokolları və statistik doğrulama metodlarından istifadə etməsi səbəbilə bildirilən yüksək dəqiqlik dəyərləri birbaşa real sənaye sahəsi uğuru kimi şərh oluna bilməz.
İcmalın əsas mesajı budur ki, IIoT təhlükəsizliyində tək bir generativ süni intellekt arxitekturası hər hücum və aparat şəraiti üçün üstün deyil. GAN-lar az rast gəlinən hücum sinifləri üçün sintetik verilən istehsalında, Transformer-lar uzun zaman intervallarına yayılan çoxmərhələli hücum nümunələrində, VAE-lər etiketli hücum veriləninin məhdud olduğu anomaliyaların və sıfırıncı gün təhdidlərinin müəyyən edilməsində, difüziya modelləri isə yüksək keyfiyyətli istehsal və bəzi sıxlaşdırılmış tətbiqlərdə resurs səmərəliliyində önə çıxır. Bunun əvəzində real müəssisə verisi, sənaye protokolu müxtəlifliyi, concept drift, izaholunabilirlik, aşağı yanlış alarm nisbəti və çox sərt real zaman tələbləri hələ də mühüm tədqiqat boşluqlarıdır.
IIoT təhlükəsizliyi niyə klassik şəbəkə təhlükəsizliyindən fərqlidir?
Sənaye Əşyalarının İnterneti; sensorları, aktuatorları, proqramlaşdırıla bilən məntiq nəzarətçilərini (PLC), uzaq terminal vahidlərini (RTU), SCADA sistemlərini, sənaye tətbiqlərini, şəbəkə keçidlərini və bulud infrastrukturunu bir-birinə bağlayır. Bu əlaqə istehsal və nəzarət proseslərini daha görünən və avtomatik hala gətirərkən hücum səthini də böyüdür.
İcmalın vurğuladığı əsas fərq ondan ibarətdir ki, klassik informasiya texnologiyası mühitlərində məxfilik prioritet ola bilsə də, əməliyyat texnologiyası (Operational Technology, OT) mühitlərində əlçatanlıq, bütövlük və fiziki proses təhlükəsizliyi kritik hala gəlir. Yanlış təhlükəsizlik qərarı yalnız kompüter xidmətini dayandırmaya bilər; istehsal xəttinin dayanmasına, nəzarət əmrlərinin dəyişməsinə və ya təhlükəsizlik mexanizmlərinin işinin təsirlənməsinə səbəb ola bilər. Bu səbəbdən IIoT hücum aşkarlama sistemi yalnız yüksək dəqiqlik deyil, aşağı yanlış alarm nisbəti, qəbul edilə bilən gecikmə və fiziki proseslə uyğunluq da təmin etməlidir.
Ənənəvi maşın öyrənməsi niyə kifayət etməyə bilər?
İcmal dörd əsas problemi önə çıxarır. Birincisi, real sənaye hücumları nisbətən seyrək olduğu üçün etiketlənmiş hücum nümunəsi azdır. İkincisi, normal trafik bəzi hallarda hücum trafikini 1000:1-i aşan nisbətlərdə geridə qoya bilər; bu sinif balanssızlığı yüksək ümumi dəqiqlik verən, lakin nadir hücumları qaçıran modellər yarada bilər. Üçüncüsü, hücum texnikaları və normal əməliyyat davranışı zamanla dəyişir. Dördüncüsü, güclü dərin öyrənmə modellərinin yaddaş və hesablama tələbləri sənaye edge cihazlarının imkanlarını aşa bilər.
Generativ süni intellektin tədqiqatdakı rolu məhz bu nöqtədə ortaya çıxır: hücum nümunələri yaratmaq, normal davranış paylanmasını modelləşdirmək, bilinməyən nümunələri anomaliya kimi müəyyən etmək və uzun trafik ardıcıllıqlarındakı konteksti analiz etmək.
Dörd generativ süni intellekt paradigması nə edir?
| Paradigma | IIoT təhlükəsizliyində əsas rolu | Önə çıxan üstünlük | Əsas məhdudiyyət |
|---|---|---|---|
| GAN | Azlıq hücum sinifləri üçün sintetik verilən istehsalı, verilən balanslaşdırılması və rəqabətli təhlükəsizlik testi | Nadir hücum nümunələrini çoxalda bilmə | Mode collapse və təlim qeyri-sabitliyi; yüksək hesablama tələbi |
| Transformer | Uzun zaman intervallarına yayılan trafik və hücum ardıcıllıqlarının modelləşdirilməsi | Uzunməsafəli asılılıqları və çoxmərhələli hücumları tutma | Yüksək yaddaş və hesablama xərci; self-attention mürəkkəbliyi |
| Difüziya modeli | Sintetik hücum istehsalı və yenidənqurma əsaslı anomaliya analizi | Sabit təlim və yüksək keyfiyyətli nümunə istehsalı; sıxlaşdırılmış modellərdə resurs üstünlüyü | Çoxaddımlı denoising səbəbilə nəticə çıxarma gecikməsi |
| VAE | Normal davranışın ehtimal əsaslı modelləşdirilməsi və yenidənqurma xətası ilə anomaliya aşkarlanması | Etiketli hücum nümunəsinə daha az asılılıq və qeyri-müəyyənlik modelləşdirilməsi | Təxmini posterior nəticə çıxarılması və istehsal olunan nümunələrin daha aşağı kəskinliyi |
Bu müqayisənin mühüm nəticəsi odur ki, “ən yaxşı generativ süni intellekt modeli” şəklində tək bir cavab yoxdur. Model seçimi hücumun quruluşuna, verilən miqdarına, istifadə oluna biləcək aparata, gecikmə büdcəsinə və verilən məxfiliyi tələblərinə görə dəyişir.
GAN-lar sinif balanssızlığını necə ələ alır?
GAN arxitekturası bir generator (generator) ilə bir ayırt edicinin (discriminator) rəqabətinə əsaslanır. Generator real hücum trafikinə bənzəyən sintetik nümunələr yaratmağa, ayırt edici isə real və sintetik nümunələri ayırmağa çalışır. İncelənən təhlükəsizlik tətbiqlərində CGAN, WGAN, BiGAN, DCGAN, AC-GAN və SAGAN kimi variantlardan istifadə olunmuşdur.
IIoT baxımından ən mühüm istifadə nadir hücum siniflərini sintetik nümunələrlə gücləndirməkdir. Lakin sintetik verilən avtomatik olaraq “realistik” qəbul edilə bilməz. GAN yalnız təlim verilənində təmsil olunan paylanmaları öyrənə bilər; yetərsiz və ya təktipli hücum nümunələrindən yaradılan sintetik trafik təsnifatçının real dünyadakı uğurunu artırmaq əvəzinə onu yanılda bilər. Bu səbəbdən çalışma generativ verilən artırmanın müstəqil test dəstlərində doğrulanmasının əhəmiyyətini vurğulayır.
Transformer-lar niyə APT və çoxmərhələli hücumlar üçün maraq doğurur?
Transformer arxitekturalarındakı self-attention mexanizmi trafik ardıcıllığının fərqli hissələri arasındakı əlaqələri eyni model daxilində qiymətləndirə bilər. Bu xüsusiyyət tək bir paket və ya qısa zaman pəncərəsi içində aydın olmayan; kəşfiyyat, giriş, lateral hərəkət və təsir kimi mərhələlərə yayılan hücum ardıcıllıqlarının incələnməsi baxımından əhəmiyyətlidir.
İcmalda BERT əsaslı, GPT əsaslı, Vision Transformer və federated Transformer növləri ələ alınır. Bununla belə attention əməliyyatının ardıcıllıq uzunluğundan asılı yüksək hesablama xərci Transformer-ları birbaşa PLC və bənzər aşağı resurslu cihazlara yerləşdirməyi çətinləşdirir. İncelənən praktik çərçivələrdə bu səbəbdən Transformer-lar daha çox mərkəzi bulud və ya təhlükəsizlik qatlarında yerləşdirilir.
Difüziya modellərində denoising nə deməkdir?
Difüziya modelləri veriləni irəli prosesdə mərhələli şəkildə səs-küyə çevirir; öyrənilmiş tərs proses isə bu səs-küylü təmsildən verilən strukturunu yenidən qurmağa çalışır. Çalışmada verilən əsas təlim hədəfi belədir:
\[ \min_{\theta}\mathbb{E}\left[\left\|\epsilon-\epsilon_{\theta}(x_t,t)\right\|^2\right] \]
Burada \(\epsilon\) nümunəyə əlavə edilən real səs-küyü, \(\epsilon_{\theta}(x_t,t)\) modelin \(t\) addımındakı səs-küy təxminini, \(\theta\) isə öyrənilən model parametrlərini təmsil edir. Məqsəd real səs-küy ilə model tərəfindən təxmin edilən səs-küy arasındakı kvadratik fərqi kiçiltməkdir. Çalışmanın Şəkil 6-sı irəli Markov zənciri ilə özgün veriləndən səs-küyə keçidi və tərs zəncir ilə yenidənqurmanı birlikdə göstərir.
Difüziya yanaşmasının üstünlüyü GAN-lardakı mode collapse probleminə qarşı daha sabit bir təlim mexanizmi təqdim edə bilməsidir. Dezavantajı isə tərs denoising əməliyyatının çox sayda addım tələb edə bilməsi və bunun nəticə çıxarma gecikməsini artırmasıdır.
VAE-lər bilinməyən hücumları necə tutmağa çalışır?
Variasiyalı Avtokodlayıcılar (Variational Autoencoders, VAE) normal trafiki tək bir sabit kodla deyil, ehtimal əsaslı bir gizli məkan paylanması ilə təmsil edir. Encoder giriş verilənini gizli paylanma parametrlərinə çevirir; decoder bu gizli nümunədən girişi yenidən yaratmağa çalışır. Normal davranış üzərində öyrədilmiş bir VAE-nin hücum və ya qeyri-adi trafik qarşısında yenidənqurma xətasının yüksəlməsi anomaliya işarəsi kimi istifadə oluna bilər.
Bu yanaşma xüsusilə çox sayda etiketlənmiş hücum nümunəsinin olmadığı vəziyyətlərdə dəyərlidir. Bununla birlikdə “modelin daha əvvəl görmədiyi hər şey hücumdur” nəticəsi çıxarıla bilməz. İstehsal planındakı dəyişiklik, yeni cihaz əlavə edilməsi, firmware yeniləməsi və ya bakım rejimi kimi qanuni əməliyyat dəyişiklikləri də normal verilən paylanmasını sürüşdürə bilər.
Concept drift niyə IIoT üçün kritikdir?
Çalışma concept drift problemini sənaye IDS üçün mərkəzi problem kimi ələ alır. Bir fabrikin gecə və gündüz iş rejimi, bakım dövrləri, yeni istehsal reseptləri, cihaz dəyişiklikləri, firmware yeniləmələri və ya şəbəkə topologiyası dəyişiklikləri zaman içində “normal” qəbul edilən trafik paylanmasını dəyişdirə bilər.
Statik model bu dəyişiklikləri hücum kimi işarələyə bilər və ya davamlı olaraq yenidən öyrədildikdə keçmiş hücum biliklərini unuda bilər. İcmal bu səbəbdən drift aşkarlanması, drift-in səbəbinin müəyyən edilməsi, təhlükəsiz model adaptasiyası və adaptasiyadan sonrakı doğrulamanın tək bir davamlı öyrənmə zənciri içində ələ alınmasını gələcəkdəki əsas tədqiqat sahələrindən biri kimi göstərir.
Sənaye protokolları niyə ayrıca modelləşdirilməlidir?
İcmalda Modbus TCP, MQTT, CoAP və OPC UA başda olmaqla sənaye kommunikasiya protokollarının fərqli təhlükəsizlik xüsusiyyətlərinə malik olduğu vurğulanır. Bu səbəbdən yalnız paket statistikalarına baxan ümumi bir IDS protokolun mənasını pozan, lakin formal olaraq keçərli görünən əmrləri qaçıra bilər.
Çalışmanın yanaşmasına görə protokol-fərqində olan modellər mesaj sırasını, funksiya kodlarını, normal əmr-cavab əlaqələrini və proses kontekstini də nəzərə almalıdır. Lakin incələnən verilənlər dəstlərində real OT protokollarının təmsilinin məhdud olması protokol əsaslı üstünlük iddialarının mühüm bir hissəsini hələ tam doğrulanmamış saxlayır.
Çalışmanın dəstəklədiyi və dəstəkləmədiyi nəticələr
Çalışmanın dəstəklədiyi nəticə: Generativ süni intellekt; sinif balanssızlığı, sintetik verilən istehsalı, ehtimal əsaslı anomaliya aşkarlanması və uzunmüddətli hücum nümunələrinin analizi üçün faydalı alətlər təqdim edir. Fərqli paradigmaların fərqli təhdid və infrastruktur şəraitlərində üstünlükləri vardır. Hibrid və qatlı arxitekturalar tək modelə əsaslanan həllərdən daha realistik sənaye dizayn yanaşması kimi ortaya çıxır.
Çalışmanın dəstəkləmədiyi nəticə: İncelənən yüksək benchmark dəqiqlikləri hər hansı bir modelin real fabriklərdə eyni uğuru göstərəcəyini sübut etmir. Çalışma bütün modellərin eyni verilən dəstində və eyni aparatda müqayisə edildiyi nəzarətli bir eksperiment deyil. Bu səbəbdən %99 ətrafındakı iki nəticə yalnız rəqəmlərinə baxılaraq bir-birindən üstün elan edilə bilməz. İcmal həmçinin generativ süni intellektin təkbaşına ənənəvi təhlükəsizlik nəzarətlərinin və ya defense-in-depth arxitekturasının yerini tutmasını tövsiyə etmir.
Türkiyə baxımından nə ifadə edir?
Çalışma Türkiyəyə məxsus sənaye müəssisəsi verisindən istifadə etmir və Türkiyədəki fabriklər üçün birbaşa performans nəticəsi vermir. Bu səbəbdən bildirilən dəqiqliklərin Türkiyədəki bir istehsal müəssisəsinə birbaşa köçürülməsi doğru olmaz. Yerli tətbiqdə istifadə olunan PLC/SCADA aparatı, sənaye protokolları, şəbəkə topologiyası, normal istehsal davranışı, hücum sinfi paylanması və istifadə edilə bilən hesablama infrastrukturu üzərində yenidən doğrulama lazımdır. Çalışmadan Türkiyə üçün çıxarıla biləcək ən təhlükəsiz nəticə budur ki, model seçimi yalnız laboratoriya dəqiqliyinə deyil, real müəssisənin OT arxitekturasına və gecikmə tələbinə görə aparılmalıdır.
Çalışmanın Metodu və Nəticələri
Sistematik icmal necə yürüdüldü?
Tədqiqat PRISMA 2020 prinsiplərindən uyğunlaşdırılmış strukturlaşdırılmış sistematik incələmə metodundan istifadə etmişdir. Taramalar IEEE Xplore, ACM Digital Library, Springer, ScienceDirect və arXiv üzərində yürüdülmüş və Yanvar 2019-Dekabr 2025 dövründəki nəşrlər hədəflənmişdir. Axtarış sorğuları üç anlayış qrupunu birləşdirmişdir: generativ süni intellekt texnikaları; intrusion/anomaly/threat detection və cybersecurity anlayışları; IIoT, SCADA, ICS, OT və cyber-physical system anlayışları.
Verilənlər bazası taramasına irəli sitat izləmə, geriyə doğru mənbə taraması və müəyyən təhlükəsizlik konfranslarının əlaqəli çalışmalarının əl ilə incələnməsi də əlavə edilmişdir. İcmal Open Science Framework üzərində qeyd edilmiş olsa da, tədqiqatçılar çalışma başlamazdan əvvəl rəsmi bir protokol hazırlamadıqlarını açıq şəkildə bildirmişdir.
| Mənbə | Başlanğıc qeydi |
|---|---|
| IEEE Xplore | 145 |
| ACM Digital Library | 87 |
| Springer | 58 |
| ScienceDirect | 32 |
| arXiv | 20 |
| Cəmi | 342 |
Verianla Live: 342 qeyddən 42 çalışmaya sistematik seçim
Bu proses çalışmanın PRISMA seçim axınındakı real sayıları göstərir. Mərhələlər tədqiqatçıların bildirdiyi sırada saxlanılmışdır; araya mənbədə olmayan eleme mərhələsi əlavə edilməmişdir.
| Mərhələ | Açıqlama | Mənbə |
|---|---|---|
| 1. Tanımlama | Beş verilənlər bazasında cəmi 342 qeyd müəyyən edildi. | Şəkil 2 / Bölmə 1.2.3 |
| 2. Başlıq və xülasə taraması | 342 qeyd tarandı; 172 qeyd xaric edildi və 170 çalışma tam mətn qiymətləndirməsinə namizəd qaldı. | Şəkil 2 / Bölmə 1.2.3 |
| 3. Tam mətn uyğunluq qiymətləndirməsi | 170 çalışmadan 43-ü xaric edildi; 127 çalışma keyfiyyət qiymətləndirməsinə keçdi. | Şəkil 2 / Bölmə 1.2.3 |
| 4. Keyfiyyət qiymətləndirməsi və yekun seçim | 127 çalışmadan 85-i xaric edildi; sistematik sintezə 42 çalışma daxil edildi. | Şəkil 2 / Bölmə 1.2.3 |
Verianla Live: Vizualizasiya bu məqalədəki görünən elmi verilən cədvəlindən brauzerdə yaradılır. Cədvəl elmi source-of-truth kimi qorunur.
Seçim və keyfiyyət qiymətləndirməsinin sərhədi
Başlıq/xülasə, tam mətn və keyfiyyət mərhələlərindəki tarama baş müəllif tərəfindən, böyük müəllifin nəzarəti altında yürüdülmüşdür. Tədqiqatçılar PRISMA-nın müstəqil iki qiymətləndiricili taramanı tövsiyə etdiyini, lakin resurs məhdudiyyətləri səbəbilə tək qiymətləndirici və məsləhətçi nəzarəti yanaşmasından istifadə etdiklərini bildirirlər.
Keyfiyyət qiymətləndirməsində standartlaşdırılmış kəmiyyət bal sistemi istifadə edilməmişdir. Çalışmalar benchmark verilən dəsti istifadəsi, baseline müqayisəsi, eksperiment protokolunun açıqlığı, statistik keçərlilik, yenidən istehsal oluna bilmə göstəriciləri və sənaye tətbiq edilə bilməsi kimi ölçütlərlə narrativ şəkildə qiymətləndirilmişdir. Sübut qətiyyəti də rəsmi GRADE bənzəri bir sistem əvəzinə uyğunluq, qərəz riski, IIoT-yə birbaşalıq və statistik həssaslıq əsasında narrativ şəkildə sinifləndirilmişdir.
İncelənən doqquz tətbiq çərçivəsi
İcmal doqquz çərçivəni ətraflı olaraq analiz edir: DRL-GAN, EO-WGAN, Diff-IDS, AE-AnoWGAN, FedGenID, Transformer-GAN, Transformer-GAN-AE, SAPGAN və HMFFGAN. Bunlar eyni eksperimentin doqquz qolu deyil; fərqli çalışmaların, fərqli verilənlər dəstlərinin və fərqli aparat şəraitlərinin nəticələridir.
| Çərçivə / verilən dəsti | Mənbədə bildirilən əsas nəticə | Şərh sərhədi |
|---|---|---|
| DRL-GAN — DS2OS | Dəqiqlik %99,05; precision %99,17; F1 %99,09 | Həddindən artıq balanssız DS2OS kontekstindəki nəticədir; yüksək hesablama tələbi bildirilmişdir. |
| Transformer-GAN — CIC-IoT-2023 | Dəqiqlik %99,67; F1 %99,61; AUC %99,80 | Başqa verilənlər dəstlərində əldə edilən modellərlə birbaşa sıralama aparıla bilməz. |
| Transformer-GAN — TON_IoT | Dəqiqlik %98,84; F1 %98,79; AUC %99,12 | TON_IoT-nin verilən paylanmasına və eksperiment protokoluna bağlıdır. |
| Transformer-GAN-AE — WUSTL-IIoT-2021 | Dəqiqlik %97,86; recall %98,63; AUC %99,18 | Üç komponentli arxitektura yüksək resurs və mütəxəssislik tələb edir. |
| Transformer-GAN-AE — Edge-IIoTset | Dəqiqlik %98,63; recall %98,79; AUC %99,53 | Benchmark nəticəsi real müəssisə doğrulaması deyil. |
| Transformer-GAN-AE — TON_IoT | Dəqiqlik %98,92; recall %99,52; AUC %99,87 | Mənbə aşağı variasiya bildirsə də, çalışmalararası sıralama məhduddur. |
| Diff-IDS — CIC-IDS2017 | Dəqiqlik %99,93 | Çalışma həmçinin modelə görə 76× ölçü kiçilməsi bildirir; benchmark sənaye sahəsi testi deyil. |
| Diff-IDS — KDD99 | Dəqiqlik %99,97 | KDD99 müasir IIoT əməliyyatının birbaşa təmsili deyil. |
| Diff-IDS — NSL-KDD | Dəqiqlik %99,84 | Sənaye protokolu müxtəlifliyini məhdud təmsil edir. |
| FedGenID — Real-TestSet | DP olmadan %92,72; diferensial məxfilik ilə %92,47 | Mənbədə bu iki dəyər arasında 0,25 faiz bəndi dəqiqlik xərci görünür. |
| FedGenID — Augmented-TestSet | DP olmadan %92,17; DP ilə %92,17 | Mənbə anlatımındakı “14 faiz bəndi” ifadəsi cədvəl dəyərləri ilə arifmetik olaraq uyğunlaşmır. |
Bu cədvəl ən yüksək rəqəmi “qalib model” kimi göstərmək üçün deyil, icmalın hansı nəticələri hansı verilənlər dəstləri kontekstində aktardığını görünən etmək üçün hazırlanmışdır.
Performansın arxasındakı əsas tapıntı: dəqiqlik qədər paylama qatı da vacibdir
İcmalın arxitektur analizi doqquz çərçivədən altısının əsasən mərkəzi bulud infrastrukturuna ehtiyac duyduğunu bildirir. Diff-IDS Edge/Processing qatına yönəlmiş sıxlaşdırılmış bir seçim kimi, FedGenID isə edge və cloud qatlarını birləşdirən federated quruluş kimi ayrılır. Transformer-GAN və Transformer-GAN-AE kimi modellər daha yüksək hesablama infrastrukturu tələb edir.
| Paylama tələbi | Çalışmanın önə çıxardığı yanaşma | Əsas gerekçə |
|---|---|---|
| Edge üzərində avtonom aşkarlama | Diff-IDS | 76× model sıxlaşdırması və yerli işləmə potensialı |
| Maksimum benchmark performansı / kritik infrastruktur | Transformer-GAN-AE | Aşağı bildirilən variasiya və yüksək AUC; lakin yüksək aparat xərci |
| Həddindən artıq sinif balanssızlığı | EO-WGAN | SMOTE + WGAN ilə iki mərhələli nümunə artırma |
| Çoxmərhələli APT | Transformer-GAN / Transformer-GAN-AE | Uzunmüddətli zamansal əlaqələrin modelləşdirilməsi |
| Sıfırıncı gün / etiketsiz anomaliya | AE-AnoWGAN və ya VAE əsaslı yanaşmalar | Yenidənqurma və normal davranış modelləşdirməsi |
| Çox müəssisəli, verilən məxfiliyi məhdud mühit | FedGenID | Xam veriləni mərkəziləşdirmədən federated learning |
| <10 ms real zamanlı nəzarət | İncelənən GenAI çərçivələrinin heç biri | Çalışmanın yekun qərar ağacı bu səviyyədə klassik/qayda əsaslı ilk müdafiəni tövsiyə edir. |
Ən güclü metodoloji xəbərdarlıq: %99 dəqiqlik real fabrik zəmanəti deyil
İcmalın öz müqayisəli analizinə görə verilən dəsti heterogenliyi, fərqli train/test bölmələri, fərqli preprocessing metodları, fərqli baseline modellər və fərqli aparatlar birbaşa müqayisəni məhdudlaşdırır. Eyni arxitektura fərqli eksperiment protokollarında bir neçə faiz bəndi dəyişə bildiyi üçün çalışmalararası performans fərqlərinin mütləq bir liqa cədvəlinə çevrilməməsi lazımdır.
Doqquz ətraflı çərçivədən yalnız üçünün formal statistik anlamlılıq qiymətləndirməsi bildirdiyi qeyd edilir. Transformer-GAN-AE üçün çox aşağı variasiya dəyərləri hesabat edilsə də, bütün modellərin eyni şərtlərdə müqayisə edilməmiş olması səbəbilə icmalın ümumi sübut qətiyyəti birbaşa model sıralamalarında aşağı; Transformer-ların zamansal modelləşdirmə üstünlüyündə orta; GAN əsaslı verilən artırmanın balanssız verilən üzərindəki faydasında isə daha yüksək kimi şərh olunur.
Verilənlər dəstləri niyə kritikdir?
İcmal Edge-IIoTset, CIC-IoT-2023, TON_IoT, WUSTL-EHMS, DS2OS, NSL-KDD, SWaT və WADI kimi verilənlər dəstlərini müzakirə edir. Çalışmanın mühüm təsbitlərindən biri real sənaye protokolu trafikinin benchmark ədəbiyyatında yetərsiz təmsil edilməsidir. Xüsusilə WUSTL-EHMS real Modbus TCP trafiki baxımından önə çıxarılırkən, bəzi yayğın benchmarkların istehlakçı IoT-sinə və ya ənənəvi BT şəbəkələrinə daha yaxın olduğu bildirilir.
Nəzarətli laboratoriya verilənlər dəstləri real fabrikin növbə dəyişikliklərini, avadanlıq yaşlanmasını, bakım hərəkətlərini, çox aylıq concept drift-i, heterogen köhnə cihazları və yüksək səviyyəli hücumçuların uzunmüddətli davranışlarını tam olaraq təmsil etməyə bilər. Bu səbəbdən tədqiqatçılar gələcək qiymətləndirmələr üçün çoxlu verilən dəsti doğrulaması, protokol-kontekst uyğunluğu, zamansal tutarlılıq, realistik sinif balanssızlığı və çoxlu random seed ilə güvən intervalı hesabatını tövsiyə edirlər.
Gələcəkdə həll edilməli əsas problemlər
Çalışmanın gələcəyə yönəlik tədqiqat gündəmi yalnız yeni bir model inkişaf etdirməkdən ibarət deyil. Hesablama və yaddaş istehlakının azaldılması, real OT verisinə çıxış, sintetik verilənin statistik sədaqəti, adversarial manipulyasiyaya müqavimət, real zamanlı drift aşkarlanması, benign drift ilə hücum qaynaqlı paylanma sürüşməsinin ayrılması, catastrophic forgetting olmadan continual learning, təhlükəsiz və sıfır-kəsintili model yeniləmələri, izaholunabilirlik və sənaye standartları ilə uyğunluq birlikdə həll edilməli problemlərdir.
Mənbə və Metod Qeydi
Tam özgün çalışma adı: Generative AI-Driven Intrusion Detection Systems for the Industrial Internet of Things: A Systematic Review
Yazarlar: Mohammed Houache; Djallel Eddine Boubiche; Homero Toral-Cruz; Rafael Martínez-Peláez; Rafael Sanchez-Lara.
Eş katkı/eş birinci yazar: Mənbədə belə bir bəyan yoxdur.
Sorumlu yazarlar: Djallel Eddine Boubiche və Homero Toral-Cruz.
Kurumlar: LEREESI Laboratory, Higher National School of Renewable Energies, Environment & Sustainable Development (HNS-RE2SD), Batna, Cezayir; Departamento de Ingeniería y Tecnología, Universidad Autónoma del Estado de Quintana Roo, Chetumal, Meksika; Unidad Académica de Computación, Universidad Politécnica de Sinaloa, Mazatlán, Meksika; Departamento de Ingeniería de Sistemas y Computación, Universidad Católica del Norte, Antofagasta, Şili; Facultad de Ingeniería y Arquitectura, Universidad Autónoma del Carmen, Ciudad del Carmen, Meksika.
Mənbə növü: Sistematik icmal.
Hakemlik durumu: Hakemli jurnal nəşridir.
Jurnal: AI.
Nəşriyyat: MDPI, Basel, İsviçrə.
Biblioqrafik qeyd: AI, 2026, Cilt 7, Sayı 5, Makale 179.
DOI: 10.3390/ai7050179.
Alınma / revizyon / kabul / yayın: 8 Yanvar 2026 / 27 Fevral 2026 / 9 Mart 2026 / 21 Mayıs 2026.
Rəsmi nəşr bağlantısı: DOI 10.3390/ai7050179 üzərindən MDPI-nin rəsmi məqalə qeydi.
Lisenziya: Creative Commons Attribution (CC BY); müəllif hüququ © 2026 müəlliflərə aiddir.
Sistematik incələmə qeydi: Open Science Framework, DOI 10.17605/OSF.IO/TWZM6. Çalışma öncəsində rəsmi bir incələmə protokolunun hazırlanmadığı və metodologiyanın PRISMA 2020 doğrultusunda iterativ şəkildə inkişaf etdirildiyi müəlliflər tərəfindən bildirilir.
Maliyyələşmə: Tədqiqat xarici maliyyələşmə almamışdır.
Verilən əlçatanlığı: İcmalda qiymətləndirilən benchmark verilənlər dəstləri ictimaiyyətə açıqdır və çalışmada/Supplementary Table S0-B-də mənbələri göstərilmişdir.
Maraqlar toqquşması: Müəlliflər maraqlar toqquşması bildirməmişdir.
Müəllif töhfələri: Mohammed Houache konseptuallaşdırma, verilən toplama, ilk taslak və şəkil dizaynına töhfə vermişdir. Djallel Eddine Boubiche məzmun və struktur nəzarətini yürütmüş və ilk taslağa töhfə vermişdir. Djallel Eddine Boubiche, Homero Toral-Cruz, Rafael Martínez-Peláez və Rafael Sanchez-Lara redaktə və reviziyalara töhfə sağlamışdır. Bütün müəlliflərin yayımlanan versiyanı oxuyub təsdiqlədiyi bildirilir.
Mənbədaxili tutarlılıq qeydləri
Mənbədə bəzi redaktorial və sayısal uyğunsuzluqlar vardır və bunlar səssizcə düzəldilməmişdir. Çalışma doqquz ətraflı tətbiq çərçivəsi sadalayarkən 4.2.10-da bir yerdə “səkkiz çərçivə” ifadəsi istifadə edilir. FedGenID üçün eyni qrafikdə verilən %92,17 və %35,27 dəyərlərinin fərqi 56,90 faiz bəndi olmasına baxmayaraq açıqlayıcı mətndə “14 faiz bəndi” deyilir. Həmçinin əvvəlki bir müqayisə bölməsindəki <10 ms difüziya modeli ifadəsi, daha sonrakı 100–500 ms difüziya gecikməsi qiymətləndirməsi və <10 ms üçün heç bir incələnən GenAI çərçivəsinin uyğun olmadığı yönündəki yekun qərar qaydası ilə uyğunlaşmır. Bu məqalədə gecikmə mövzusunda çalışmanın ətraflı paylama qiymətləndirməsi və yekun qərar ağacı əsas alınmış; ziddiyyət açıq şəkildə qorunmuşdur.
Şəkil 2-nin açıqlamasında yekun 42 çalışmanın səkkiz sistematik icmal və 34 empirik çalışmadan ibarət olduğu bildirilərkən, 1.2.4 bölməsində “primary study” termininin tərifi birbaşa generativ süni intellekt texnikasını təklif edən və ya empirik olaraq qiymətləndirən çalışmalar şəklində verilir. Bu səbəbdən 42 “primary study” ifadəsinin daxili sinifləndirməsi terminoloji baxımdan tam tutarlı deyil.
Əsas metodoloji məhdudiyyət
Bu çalışma yeni bir IDS modeli üzərində ortaq, nəzarətli eksperiment yürütməmişdir; fərqli tədqiqatların nəticələrini sistematik olaraq sintez edir. Verilənlər dəstləri, hücum paylanmaları, ön işləmə addımları, train/test bölmələri, aparat, metrik hesablama biçimləri və statistik hesabat standartları çalışmalar arasında fərqlidir. Bu səbəbdən icmaldakı performans rəqəmləri kontekstlərindən qoparılaraq qəti model sıralaması yaratmaq üçün istifadə edilməməlidir.
İncelənən çərçivələrin böyük hissəsi benchmark və ya nəzarətli test mühitlərində qiymətləndirilmişdir. Əməliyyat fabriklərində, uzunmüddətli concept drift altında, köhnə OT avadanlıqları ilə və real yüksək səviyyəli hücumçulara qarşı kapsamlı doğrulamanın olmaması icmalın ən mühüm tətbiq sərhədlərindən biridir. Elmi məzmun yüklənən çalışmaya dayanır; xarici mənbələrdən yeni eksperimental nəticə və ya mexanizm əlavə edilmir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib