


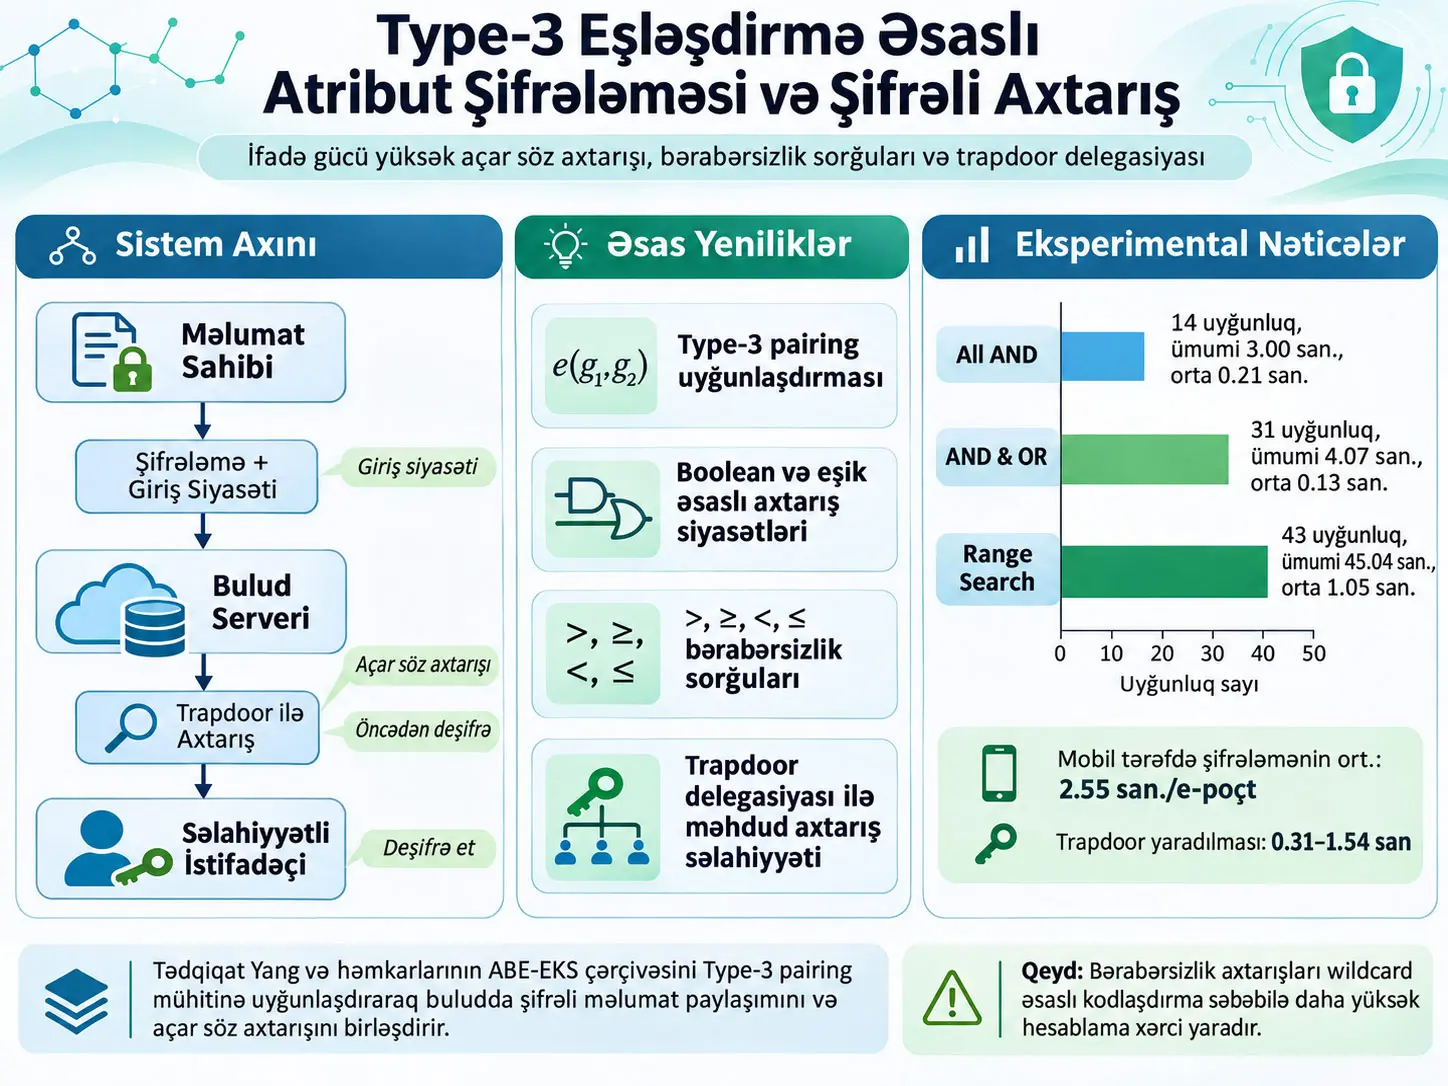
Atribut əsaslı şifrələmə ilə açar söz axtarışını birləşdirən ABE-EKS (Attribute-Based Encryption with Keyword Search), buluda yüklənmiş şifrələnmiş məlumatların həm istifadəçi atributlarına bağlı incə dənəli giriş siyasətləri ilə qorunmasını, həm də məlumat açıq mətnə çevrilmədən açar sözlər üzrə axtarılmasını təmin edən kriptoqrafik çərçivədir. Bu tədqiqat Yang və həmkarlarının Type-1 pairing mühitində müəyyən etdiyi ABE-EKS quruluşunu Type-3 asymmetric bilinear pairing mühitinə uyğunlaşdırır; AND, OR və eşik qapılarını ehtiva edən ifadə gücü yüksək giriş və axtarış siyasətləri, \(>\), \(\ge\), \(<\), \(\le\) bərabərsizlik sorğuları və müəyyən bir axtarış səlahiyyətinin istifadəçinin tam gizli açarı paylaşılmadan ötürülə bildiyi trapdoor delegasiyasını əlavə edir.
Type-3 uyğunlaşdırılmasında iki ayrı mənbə qrupu, \(\mathbb{G}_1\) və \(\mathbb{G}_2\), hədəf qrup \(\mathbb{G}_T\) üzərində \(e:\mathbb{G}_1\times\mathbb{G}_2\rightarrow\mathbb{G}_T\) bilinear pairing ilə əlaqələndirilir. Type-1 quruluşundakı tək qrup istifadəsi əvəzinə ciphertext, secret-key və trapdoor komponentləri uyğun mənbə qruplarına yerləşdirilmişdir. Müəlliflərin məqsədi Yang və həmkarlarının əsas ABE-EKS quruluşunu tamamilə dəyişmək deyil; onu asymmetric pairing mühitində tətbiq edilə bilən hala gətirərkən search functionality-ni genişləndirməkdir.
Təhlükəsizlik təhlili honest-but-curious cloud modelinə əsaslanır. Cloud server protokolu düzgün icra edir, lakin gördüyü ciphertext, tag, trapdoor və search result-lardan məlumat çıxarmağa cəhd edə bilər. Tədqiqat trapdoor privacy, tag privacy və data privacy xüsusiyyətlərini araşdırır. Bununla yanaşı, müəlliflər Type-3 qrup yenidən yerləşdirilməsi üçün tamamilə müstəqil yeni security reduction-un ayrıca nəzərdən keçirilməli olduğunu və bunun mövcud təhlilin əhatə dairəsindən kənarda qaldığını açıq şəkildə bildirirlər. Buna görə tədqiqat “Type-3 uyğunlaşdırılmasının bütün təhlükəsizliyi yeni və tam reduction ilə sübut edildi” nəticəsini dəstəkləmir.
Bərabərsizlik axtarışı wildcard əsaslı binary encoding ilə həyata keçirilir. Ədədi domain-in bit uzunluğu \(d=\lceil\log_2(R+1)\rceil\) olduqda bir ədədi dəyər \(d\) keyword token ilə təmsil olunur. Ciphertext storage və keyword-generation xərcləri \(d\) ilə xətti artdığı halda brute-force matching hissəsi birtərəfli bərabərsizlik üçün ən pis halda \(4d^2P\), bounded range sorğusu üçün isə \(8d^2P\) səviyyəsinə çata bilər. Bu xüsusiyyət search expressiveness müqabilində əlavə hesablama və saxlama xərci yaradır.
Tətbiq Apache Milagro Cryptographic Library v3 və BLS12-381 Type-3 pairing istifadə edilərək qiymətləndirilmişdir. Enron Email korpusunda John Arnold-a aid 3852 mesajdan duplicate-lər çıxarılmış və 765 unique email üzərində üç search predicate sınaqdan keçirilmişdir. All-AND sorğusu 14 uyğunluq üçün ümumilikdə 3,00 s, AND-OR sorğusu 31 uyğunluq üçün 4,07 s, range search isə 43 uyğunluq üçün 45,04 s çəkmişdir. Mənbədə uyğun gələn bir e-poçt üzrə hesablanan ortalamalar müvafiq olaraq təxminən 0,21 s, 0,13 s və 1,05 s-dir. Range search-ün daha bahalı olması wildcard-encoded date sahəsinin daha çox keyword component yaratması ilə əlaqələndirilir.
Tədqiqatın əsas problemi nədir?
Cloud storage istifadə edildikdə məlumat sahibi fayllarını öz sistemindən kənara çıxararaq xarici storage server-də saxlaya bilər. Fayllar adi public-key encryption ilə şifrələnsə confidentiality qoruna bilər; lakin istifadəçi müəyyən faylı tapmaq üçün bütün ciphertext-ləri endirib bir-bir deşifrə etməli ola bilər. Searchable encryption bu problemi plaintext keyword-ləri cloud server-a açıqlamadan ciphertext üzərində axtarışa imkan verməklə həll etməyə çalışır.
Lakin çoxistifadəçili sistemdə yalnız keyword axtarmaq kifayət deyil. Hər istifadəçinin eyni fayla giriş səlahiyyəti olmaya bilər. Buna görə ABE-EKS iki qərar qatını birləşdirir:
- Giriş nəzarəti: İstifadəçinin malik olduğu atributlar ciphertext-ə bağlı giriş siyasətini ödəyirmi?
- Axtarış şərti: İstifadəçinin yaratdığı masked search predicate ciphertext-in gizli keyword-ləri ilə uyğun gəlirmi?
Hər iki şərt ödənildikdə cloud server uyğun ciphertext-i tapa və sistem konfiqurasiyasına uyğun olaraq pre-decryption həyata keçirə bilər. Plaintext-in özü cloud server-a verilmir.
Tədqiqatın özgün töhfələri nələrdir?
Mənbə dörd əsas töhfəni birlikdə müəyyən edir:
- Yang və həmkarlarının Type-1 ABE-EKS quruluşunu Type-3 asymmetric pairing mühitinə uyğunlaşdırmaq.
- Boolean keyword predicate-lərlə yanaşı \(>\), \(\ge\), \(<\) və \(\le\) bərabərsizlik müqayisələrini dəstəkləmək.
- Tam receiver secret key-i vermədən müəyyən search capability-nin trapdoor vasitəsilə ötürülməsini təmin etmək.
- Access və search policy-lərini Lagrange polynomial əsaslı access tree-lərlə açıq şəkildə tətbiq etmək və sistemi real Enron Email məlumatları ilə qiymətləndirmək.
Bilinear pairing nədir?
Bilinear pairing iki qrup elementini üçüncü hədəf qrupdakı elementə çevirən və üstlərin cəbri əlaqəsini qoruyan bir cütləşdirmədir. Tədqiqatda bütün qrupların prime order dəyəri \(p\)-dir.
Type-1 pairing:
Type-3 pairing:
Type-3-də \(\mathbb{G}_1\) ilə \(\mathbb{G}_2\) arasında səmərəli hesablana bilən isomorphism olmadığı fərz edilir.
Bilinearity xüsusiyyəti:
Burada \(g_1\in\mathbb{G}_1\), \(g_2\in\mathbb{G}_2\), \(a,b\in\mathbb{Z}_p\)-dir. Tənlik mənbə qruplarındakı exponent-lərin pairing nəticəsində vurularaq hədəf qrupa daşındığını göstərir. ABE-EKS Test və pre-decryption tənliklərində tələb olunan exponent cancellation əlaqələrinin riyazi əsası bu xüsusiyyətdir.
Non-degeneracy şərti:
pairing-in bütün məlumatı trivial identity element-ə çökdürmədiyini ifadə edir. Computability şərti isə pairing-in istifadə olunan qrup elementləri üçün səmərəli şəkildə hesablana bilməsini tələb edir.
Type-3 Pairing Bu Tədqiqatda Type-1 Pairing-dən Necə Fərqlənir?
Type-1 quruluşunda pairing-in iki girişi eyni mənbə qrupundan gəldiyi halda Type-3 quruluşunda \(\mathbb{G}_1\) və \(\mathbb{G}_2\) adlı iki fərqli mənbə qrupu istifadə olunur; bu məqalənin əsas uyğunlaşdırması Yang və həmkarlarının ABE-EKS komponentlərini algebraic matching əlaqələri qorunacaq şəkildə bu iki mənbə qrupuna yenidən yerləşdirməkdir.
Linear Secret Sharing Scheme — LSSS
Linear Secret Sharing Scheme secret dəyərini access policy-yə uyğun hissələrə bölür. Mənbədə share-generating matrix \(M\), hər sətri bir attribute və ya party ilə uyğunlaşdıran \(\rho(i)\) funksiyası və secret \(s\) istifadə olunur.
Random vector:
kimi müəyyən edilir. \(M_i\), \(M\) matrisinin \(i\)-ci sətridirsə \(i\)-ci share:
ilə yaradılır.
Səlahiyyətli sətirlər çoxluğu \(I\) üçün uyğun \(w_i\) əmsalları varsa secret:
şəklində yenidən qurula bilər. Bu, access policy-ni ödəməyən attribute çoxluğunun tələb olunan share kombinasiyasını yarada bilməməsi deməkdir.
Lagrange əmsalı niyə istifadə olunur?
Tədqiqat polynomial əsaslı secret sharing daxilində polynomial-i məlum nöqtələrdən yenidən qurmaq üçün Lagrange interpolation istifadə edir. Mənbənin tərifi:
şəklindədir.
Bir polynomial \(q(x)\), məlum \((i_\eta,s_{i_\eta})\) cütlərindən:
ilə yenidən qurula bilər.
Access tree daxilində hər threshold node öz polynomial-ini daşıyır. Bir node-un threshold dəyəri \(t\), ümumi child sayı \(n\) olduqda:
- \(t=n\) olduqda gate AND kimi davranır.
- \(t=1\) olduqda gate OR kimi davranır.
- Digər \(t\) dəyərləri ümumi \((t,n)\)-threshold gate yaradır.
Bu quruluş həm ciphertext access policy \(\phi_A\), həm də keyword-search predicate \(\phi_{KW}\) üçün istifadə olunur.
Access tree necə oxunur?
Tree-nin leaf node-ları attribute və ya keyword şərtlərini təmsil edir. Intermediate node-lar AND, OR və ya threshold gate ola bilər. Attribute formatı mənbədə ümumən:
attr_type:value
şəklində müəyyən edilmişdir. Məsələn, istifadəçi üçün `User_Department:IT` və ya `User_Designation:Manager` kimi leaf-lər bir access tree daxilində birləşdirilə bilər.
Bir attribute set \(S\), tree-ni ödəyirsə:
əks halda:
kimi qiymətləndirilir.
DDH və SXDH fərziyyələri
Decisional Diffie–Hellman (DDH) problemi \(g^x\), \(g^y\) və dördüncü qrup elementi verildikdə bu son elementin həqiqətən \(g^{xy}\) olub-olmadığının səmərəli şəkildə fərqləndirilə bilib-bilmədiyini soruşur.
Type-3 pairing mühitindəki Symmetric External Diffie–Hellman (SXDH) fərziyyəsi DDH probleminin həm \(\mathbb{G}_1\), həm də \(\mathbb{G}_2\) daxilində çətin olduğunu qəbul edir.
Tədqiqat trapdoor/tag masking quruluşunu Type-3 source-group paylanması altında araşdırarkən bu asymmetric pairing təhlükəsizlik çərçivəsindən istifadə edir.
Decisional \(q\)-parallel BDHE fərziyyəsi
Mənbə data privacy təhlilində underlying outsourced CP-ABE komponenti üçün decisional \(q\)-parallel Bilinear Diffie–Hellman Exponent fərziyyəsindən istifadə edir. Sadələşdirilmiş şəkildə təhlükəsizlik oyunu verilmiş public tuple-dan istifadə etməklə hədəf pairing termininin həqiqi structured exponent-dan, yoxsa random \(\mathbb{G}_T\) elementindən gəldiyinin polynomial-time adversary tərəfindən non-negligible advantage ilə fərqləndirilə bilməməsini fərz edir.
Bu fərziyyə məqalədəki data-privacy nəticəsinin şərtidir; “riyazi baxımdan şərtsiz təhlükəsizlik” demək deyil.
ABE-EKS-in altı əsas alqoritmi
- Setup: Security parameter-dən master public key və master secret key yaradır.
- KeyGen: İstifadəçinin attribute set-inə bağlı sender və receiver secret key-ləri yaradır.
- Encrypt: Mesajı, access policy-ni və keyword set-i ciphertext-ə çevirir.
- Trapdoor: Receiver-in search predicate-ini masked trapdoor-a çevirir və decryption key yaradır.
- Test: Cloud server access policy və keyword match şərtlərini yoxlayır; uyğun olduqda ciphertext və ya pre-decrypted ciphertext qaytarır.
- Decrypt: Son ciphertext komponentindən plaintext-i receiver tərəfində bərpa edir.
Sistemdə kim nə edir?
Type-3 Setup
Setup alqoritmi security parameter \(1^k\) qəbul edir və Type-3 pairing parametrlərini:
seçir. \(g_1\in\mathbb{G}_1\) və \(g_2\in\mathbb{G}_2\) generator-dur. Attribute hash və keyword hash:
kimi müəyyən edilir.
Random secret dəyərləri:
seçilir və master secret key:
kimi saxlanılır. Master public key isə pairing parametrlərini, generator komponentlərini və hash funksiyalarını ehtiva edir.
Sender və receiver secret key-ləri
KeyGen alqoritmi \(r_S,r_R\in\mathbb{Z}_p^{*}\) random dəyərlərini seçir.
Sender secret key:
kimi yaradılır. Bu key ciphertext yaradılmasında istifadə olunur.
Receiver secret key-in əsas komponentləri:
və hər \(i\in A\) attribute-u üçün:
şəklindədir. Receiver secret key trapdoor generation və decryption prosesinin əsasını təşkil edir.
Encrypt — mesaj və access policy
Encrypt alqoritmi iki random secret \(s_1\) və \(s_2\) seçir. Bunlar access tree-nin iki nüsxəsinin root polynomial-lərində secret kimi paylanır. Hər child node-un polynomial-i parent node polynomial-indən törədilir.
Mesaj ciphertext-inin mərkəzi komponenti:
şəklindədir. Burada \(m\) plaintext message, \(e(g_1,g_2)^{as_1}\) isə mesajı \(\mathbb{G}_T\) daxilində maskalayan pairing əsaslı kriptoqrafik komponentdir.
Əlavə komponent:
kimi yaradılır.
Access tree-dəki hər leaf \(x\) üçün mənbə:
komponentlərini yaradır. \(q_{1,x}(0)\) və \(q_{2,x}(0)\), secret-sharing tree polynomial-lərindən gələn share dəyərləridir.
Encrypted keyword komponentləri
Hər keyword \(k\) üçün random \(r_k,r'_k\in\mathbb{Z}_p^{*}\) seçilir. Keyword tag komponentləri:
şəklindədir.
İkinci keyword komponent qrupunda:
istifadə olunur.
Adapted quruluşda keyword birbaşa `kw_type:value` formasında ciphertext daxilində açıqlanmır; mənbə searchable keyword-ü `kw_type:index(k)` formasına çevirir. Beləliklə, həqiqi value gizlədilərkən matching üçün tələb olunan quruluşun qorunmasına çalışılır.
Trapdoor yaradılması
Receiver random decryption key:
və trapdoor secret:
seçir. Search predicate \(\phi_{KW}\) də access tree kimi polynomial secret-sharing quruluşu ilə emal edilir.
Hər search leaf-i \(x\) üçün:
və:
yaradılır.
Keyword value-lar birbaşa cloud-a göndərilmir. Search predicate leaf-lərindəki `kw_type:value` məlumatı `kw_type:index(x)` formasındakı masked quruluşla əvəz edilir.
Test alqoritmində keyword necə uyğunlaşdırılır?
Cloud server əvvəlcə receiver attribute set-inin ciphertext access policy-ni ödəyib-ödəmədiyini yoxlayır:
olmazsa nəticə \(\perp\) olur.
Access condition keçərsə cloud masked predicate daxilindəki leaf-lər ilə ciphertext keyword components arasında brute-force matching tətbiq edir. Matching keyword üçün əsas pairing bərabərliyi:
şəklindədir.
Bu bərabərliyin əhəmiyyəti ondan ibarətdir ki, keyword uyğun gəldikdə Type-3-ə daşınan \(\mathbb{G}_1/\mathbb{G}_2\) komponentlərinin exponent cancellation quruluşu qorunur. Bərabərlik uğursuz olarsa müvafiq keyword leaf uyğun gəlməmiş sayılır.
Search tree-nin yenidən qurulması
Matched leaf set müəyyən edildikdən sonra cloud Lagrange əmsallarından istifadə edərək tree-ni bottom-up birləşdirir. Leaf səviyyəsindəki pairing nəticələri:
formasında birləşdirilir.
Tree reconstruction sonunda mənbə:
dəyərini əldə edir.
Cloud pre-decryption
Receiver trapdoor daxilində tələb olunan \(U\) komponentini göndəribsə cloud access tree-ni də Lagrange əmsalları ilə yenidən quraraq:
əlaqəsinə endirilən dəyəri hesablayır.
Sonra:
yaradılır və cəbri sadələşdirmənin sonunda:
əldə edilir.
Cloud server receiver-a:
pre-decrypted ciphertext-i göndərir.
Decrypt
Receiver-in decryption key-i \(z\)-dir. Plaintext:
ilə əldə edilir.
Çünki:
olduqda \(C\)-də mesajla vurulmuş pairing maskası tamamilə ləğv edilir.
Security advantage nə deməkdir?
Trapdoor, tag və data security oyunlarında adversary challenge bit \(b\)-ni təxmin etməyə çalışır. Advantage ümumi şəkildə:
ilə müəyyən edilir.
Random guessing uğur ehtimalı \(1/2\)-dir. Adversary-nin bunun üzərində yalnız negligible advantage əldə edə bilməsi tələb olunur.
Üç təhlükəsizlik modeli
- Td-IND-CKA: Trapdoor-un hansı challenge keyword predicate üçün yaradıldığının fərqləndirilməsinə qarşı məxfilik.
- Tag-IND-CKA: Encrypted keyword tag-in hansı challenge keyword set-ə aid olduğunun fərqləndirilməsinə qarşı məxfilik.
- Data-IND-RCCA: Challenge access policy altında şifrələnən iki eyni uzunluqlu mesajdan hansının istifadə edildiyinin replayable chosen-ciphertext mühitində fərqləndirilməsinə qarşı data privacy.
Bu Məqalə Type-3 ABE-EKS Üçün Tam Müstəqil Təhlükəsizlik Sübutu Verirmi?
Xeyr. Məqalə Type-3 qrup yenidən yerləşdirilməsi, bərabərsizlik encoding-i və trapdoor delegasiyasının əsas ABE-EKS masking və matching əlaqələrini necə qoruduğunu təhlil edir; lakin trapdoor və tag privacy üçün Type-3 instantiation-a məxsus tamamilə müstəqil yeni reduction-un ayrıca tədqiqat tələb etdiyini açıq bildirir, data privacy nəticəsini isə underlying outsourced CP-ABE komponentinin decisional \(q\)-parallel BDHE fərziyyəsinə bağlı selective Data-IND-RCCA təhlükəsizliyinə endirir.
Honest-but-curious cloud modeli
Cloud server protokolun prescribed addımlarını düzgün icra edir. Ciphertext-i saxlayır, access policy-ni yoxlayır, search predicate matching həyata keçirir və lazım olduqda pre-decryption edir. Buna baxmayaraq gördüyü ciphertext, tags, trapdoors və search outcomes üzərindən məlumat öyrənməyə cəhd edə bilər.
Modelin mühüm fərziyyələri:
- Trusted authority tamamilə etibarlıdır.
- Cloud server authority ilə collude etmir.
- Cloud server unauthorised users ilə collude etmir.
- Data users dishonest ola və öz aralarında collude edə bilər.
Buna görə təhlükəsizlik nəticələri bu trust modelindən kənardakı bütün hücumçu davranışlarını əhatə etmir.
Trapdoor və tag privacy necə qorunur?
Keyword value birbaşa tag və ya trapdoor daxilində görünmür. Keyword yalnız:
random-oracle output-u üzərindən secret-key material ilə birləşdirilir və fresh random exponent ilə randomize edilir.
Ciphertext tərəfində:
trapdoor tərəfində:
şəklindəki masked komponentlər istifadə olunur.
Bununla belə public predicate structure-dan sızan məlumat bu privacy tərifindən kənarda deyil; mənbə açıq şəkildə trapdoor privacy-nin public predicate structure tərəfindən açığa çıxan məlumatdan əlavə keyword value-nun birbaşa açıqlanmamasını hədəflədiyini bildirir.
Data privacy nəticəsi
Mənbənin Corollary 1 nəticəsinə görə underlying outsourced CP-ABE component decisional \(q\)-parallel BDHE altında selectively secure olarsa, təklif olunan ABE-EKS quruluşu da challenge access policy-ni ödəyən corrupted attribute set olmadığı şərtlə selective Data-IND-RCCA security-ni qoruyur.
Argument-in əsas məntiqi keyword tags, inequality tokens və delegated trapdoors-un encrypted message-dan müstəqil yaradılmasıdır. Buna görə message challenge bit-i keyword-search komponentlərinə daşınmır.
Təhlükəsizlik təhlilinin əhatə etmədiyi inkişaflar
Mənbə aşağıdakı xüsusiyyətləri mövcud construction-un security claim-i daxilinə salmır və gələcək inkişaf kimi qiymətləndirir:
- Yoxlanıla bilən axtarış.
- Forward-private updates.
- Daha güclü search-pattern hiding.
- Trapdoor revocation.
- Delegated policy-nin sonradan incə dənəli şəkildə redaktə edilməsi.
- Delegated trapdoor-un yenidən paylanmasının kriptoqrafik nəzarəti.
Trapdoor key delegation niyə lazımdır?
Receiver full secret key \(usk_R\)-ni başqa cihaza verərsə həmin cihaz istədiyi search predicate-i yarada bilər. Bu, delegator yalnız müəyyən bir axtarışı ötürmək istədikdə həddindən artıq səlahiyyət verir.
Buna görə tədqiqat full secret key əvəzinə əvvəlcədən yaradılmış:
trapdoor-un paylaşılmasını təklif edir. Search capability trapdoor daxilində yerləşdirilmiş predicate ilə məhdudlaşır.
Trapdoor Delegasiyasını Alan Şəxs Axtarış Səlahiyyətini Sonradan Genişləndirə Bilərmi?
Xeyr. Mövcud construction-da delegatee ona verilmiş trapdoor-un keyword dəyərlərini, leaf sayını, Boolean quruluşunu və ya range sərhədlərini dəyişdirərək səlahiyyətini genişləndirə bilməz; daha geniş və ya fərqli axtarış üçün delegator-dan yeni trapdoor tələb olunur, lakin tədqiqat əvvəllər verilmiş trapdoor-ların revocation-ını və ya üçüncü şəxslərə yenidən paylanmasını kriptoqrafik olaraq əngəlləmir.
Mənbənin smart-building delegasiya nümunəsi
Mənbə izahlı nümunədə temperature sensor-un başqa search device-a yalnız “temperature readings” məlumatlarını axtarma səlahiyyəti verdiyi ssenaridən istifadə edir. Full secret key verilərsə search device başqa həssas məlumatlar üçün trapdoor yarada bilər.
Restricted trapdoor isə, məsələn:
`kw:temperature readings`
ilə birlikdə:
`DateFrom:0101` və `DateTo:0630`
şərtlərini daşıya bilər. Beləliklə mənbədə 1 yanvar–30 iyun aralığı üçün:
formasında restricted search capability yaradılır.
Bərabərsizlik müqayisəsi necə kodlanır?
Tədqiqat inequality comparison üçün wildcard əsaslı binary encoding istifadə edir. Nümunə olaraq \(n=9\) ədədi üçün source attribute representation:
`{n:*0**, n:**0*, n:1***, n:***1}`
formasındadır.
\(3
\(n>3\) üçün:
`OR(n:1***, n:*1**)`
və \(n<10\) üçün:
`OR(n:0***, AND(n:*0**, n:**0*))`
istifadə olunur.
Bu mexanizm numeric comparison-u pairing daxilində birbaşa arithmetic inequality hesablayaraq deyil, binary prefixes/wildcards-ı keyword leaf-lərinə çevirərək həyata keçirir.
Wildcard encoding xərci
Numerical domain:
olsun. Tələb olunan bit uzunluğu:
ilə hesablanır.
\(R\) dəstəklənən ən böyük ədədi dəyəri; \(d\) isə bu domain-i binary şəkildə təmsil etmək üçün lazım olan bit sayını göstərir. \(d\) ölçüsüzdür.
Bir numeric field həm greater-than, həm də less-than comparison dəstəkləyəcəksə \(d\) wildcard keyword token ilə təmsil olunur.
Hər keyword dörd \(\mathbb{G}_1\) və dörd \(\mathbb{G}_2\) elementi yaratdığına görə keyword-related ciphertext storage:
olur.
Keyword-dependent encryption cost:
şəklindədir.
Burada:
- \(M_1\): \(\mathbb{G}_1\) daxilində scalar multiplication xərci.
- \(M_2\): \(\mathbb{G}_2\) daxilində scalar multiplication xərci.
- \(|\mathbb{G}_1|\), \(|\mathbb{G}_2|\): qrup elementlərinin storage uzunluqlarıdır.
Birtərəfli comparison ən çox \(d\) wildcard leaf; bounded interval isə ən çox \(2d\) leaf yaradır.
| Ədədi domain | Bit uzunluğu \(d\) | Ciphertext token | Birtərəfli leaf | İkitərəfli leaf |
|---|---|---|---|---|
| 0–15 | 4 | 4 | ≤4 | ≤8 |
| 0–255 | 8 | 8 | ≤8 | ≤16 |
| 0–65.535 | 16 | 16 | ≤16 | ≤32 |
| \(0\)–\(2^{32}-1\) | 32 | 32 | ≤32 | ≤64 |
| \(0\)–\(2^{64}-1\) | 64 | 64 | ≤64 | ≤128 |
Bərabərsizlik Axtarışı Niyə Exact Keyword Axtarışından Daha Bahalıdır?
Wildcard əsaslı bərabərsizlik axtarışı bir ədədi tək exact keyword əvəzinə \(d=\lceil\log_2(R+1)\rceil\) ədəd binary/wildcard token ilə təmsil etdiyinə görə storage və trapdoor-generation xərci \(d\) ilə xətti artır; cloud tərəfindəki brute-force keyword matching isə mənbə təhlilində birtərəfli sorğuda ən pis halda \(4d^2P\), bounded range sorğusunda \(8d^2P\) səviyyəsinə qədər arta bilər.
Mənbədə Test-in keyword matching termini:
şəklindədir. Tək numeric field üçün \(k=d\) götürüldükdə:
birtərəfli comparison üçün yuxarı sərhəd əldə edilir.
Bounded interval-da iki tərəf birlikdə istifadə edildikdə mənbə:
upper bound verir.
Tədqiqatın Metodu və Nəticələri
Təklif olunan Type-3 quruluşunun əməliyyat xərci
Mənbə performans təhlilində aşağıdakı simvollardan istifadə edir:
- \(M_1\): \(\mathbb{G}_1\) scalar multiplication.
- \(M_2\): \(\mathbb{G}_2\) scalar multiplication.
- \(M_t\): \(\mathbb{G}_T\) scalar multiplication.
- \(P\): pairing operation.
- \(\operatorname{Inv}_{GT}\): \(\mathbb{G}_T\) modular inverse.
- \(a\): attribute sayı.
- \(w\): keyword sayı.
- \(x\): leaf-node sayı ilə əlaqəli dəyişən.
- \(k\): ciphertext-dəki matched keyword sayı.
- \(l\): trapdoor-dakı matched keyword sayı.
- \(h_x\): tree hierarchy ilə əlaqəli termin.
Təklif olunan quruluşun Encrypt xərci:
Trapdoor xərci:
Test xərci:
Decrypt xərci:
Mənbə digər müqayisə edilən ABE-EKS sxemlərinə nisbətən proposed construction daha çox feature daşıdığı üçün ümumi Encrypt/Test xərcinin yüksək olduğunu; buna qarşılıq Decrypt əməliyyatının nisbətən yüngül qaldığını bildirir.
Bu nəzəri operation count-lar birbaşa wall-clock müqayisəsi kimi oxunmamalıdır. Müqayisə edilən bir çox baseline Type-1 pairing istifadə etdiyi halda təklif olunan quruluş Type-3 pairing istifadə edir. Mənbə də operation count cədvəlini fərqli pairing mühitlərində birbaşa zaman bərabərliyi kimi deyil, alqoritmik quruluş müqayisəsi kimi şərh edir.
Storage overhead
Təklif olunan Type-3 quruluşunda secret-key storage:
Ciphertext storage:
Trapdoor storage:
şəklindədir.
Mənbənin müqayisəli şərhinə görə secret-key uzunluğu Liu və həmkarlarının quruluşuna yaxındır; kiçik attribute saylarında storage bəzi rəqiblərdən yüksək ola bilər, lakin attribute sayı artdıqca artım sürəti Miao və Wang quruluşlarından daha aşağı qala bilər. Bununla belə, geniş functionality səbəbindən ciphertext və trapdoor storage xərci daha yüksəkdir.
Funksional xüsusiyyətlərin müqayisəsi
| Sxem | Pairing | Expressive / multi-keyword search | Trapdoor delegation | Inequality comparison |
|---|---|---|---|---|
| Yang et al. | Type-1 | Dəstəklənir | Mənbə cədvəlində dəstək yoxdur | Mənbə cədvəlində dəstək yoxdur |
| Miao et al. | Type-1 | AND / multi-keyword | Mənbə cədvəlində dəstək yoxdur | Dəstəklənir |
| Wang et al. | Type-1 | AND / multi-keyword | Mənbə cədvəlində dəstək yoxdur | Mənbə cədvəlində dəstək yoxdur |
| Liu et al. | Type-1 | AND / multi-keyword | Mənbə cədvəlində dəstək yoxdur | Mənbə cədvəlində dəstək yoxdur |
| Bu tədqiqat | Type-3 | Expressive + multi-keyword | Dəstəklənir | Dəstəklənir |
Mənbənin Cədvəl 6 müqayisəsində araşdırılan quruluşlar arasında Type-3 pairing, expressive search, multi-keyword search, trapdoor delegation və inequality comparison xüsusiyyətlərini eyni sətirdə birləşdirən quruluş proposed construction-dır. Bu, “mövcud ABE-EKS ədəbiyyatının hamısında başqa heç bir tədqiqat bunu etməyib” şəklində universal iddia deyil; nəticə mənbənin seçdiyi müqayisə dəsti üçün keçərlidir.
Enron Email məlumat dəsti
Enron corpus təxminən 500.000 mesaj ehtiva edir və duplicate-lər də bu ümumi saya daxildir. Tədqiqatın tətbiq benchmarkı korpusun tamamında aparılmayıb.
Müəlliflər John Arnold-a aid:
- başlanğıcda 3852 e-poçt,
- duplicate removal-dan sonra 765 unique e-poçt
istifadə etmişdir.
Mənbə məlumat dəstinin IoT-specific olmadığını açıq şəkildə bildirir. Enron real e-poçt metadata və message content təqdim etməklə keyword encoding, encryption, trapdoor generation və non-trivial encrypted collection üzərində search performansını yoxlamaq üçün istifadə edilmişdir.
Cloud-server sınaq mühiti
| Rol | Platform | Aparat / proqram təminatı |
|---|---|---|
| Cloud storage server | Windows 11 Home 22H2 | Intel Core i5-1135G7, 2,4 GHz, 16 GB RAM |
| IoT data-user simulyasiyası | Android 14 | Qualcomm SM8450 Snapdragon 8 Gen, 16 GB RAM, C# |
| Kriptoqrafik kitabxana | Hər iki tərəf | AMCL Version 3, BLS12-381 Type-3 pairing |
Üç search predicate
1. All AND
Predicate:
`AND{EnronFrom:John Arnold, EnronTo:Margaret Allen, EnronSub:Empty}`
Mənbənin izahına görə sender John Arnold, receiver Margaret Allen və subject empty olan encrypted e-poçtları axtarır.
2. AND & OR
Predicate:
`AND{EnronFrom:John Arnold, OR{EnronTo:Margaret Allen, EnronTo:John Griffith}}`
Sender John Arnold və receiver Margaret Allen və ya John Griffith olan e-poçtları axtarır.
3. Range Search
Predicate:
`AND{genPolicyGreaterThan("EnronDate",201), genPolicyLessThan("EnronDate",229)}`
Mənbə bunu 1 fevral ilə 29 fevral arasındakı e-poçtları axtaran range predicate kimi müəyyən edir. Mənbə burada əlavə olaraq il məlumatı vermədiyi üçün Verianla yeni il təyin etmir.
Cloud Test və Decrypt performansı
| Search predicate | Uyğun gələn e-poçt | Test cəmi | Test / uyğun gələn e-poçt | AES daxil cəmi | AES daxil orta |
|---|---|---|---|---|---|
| All AND | 14 / 765 | 3,00 s | 0,21 s | 3,04 s | 0,22 s |
| AND & OR | 31 / 765 | 4,07 s | 0,13 s | 4,19 s | 0,14 s |
| Range Search | 43 / 765 | 45,04 s | 1,05 s | 45,17 s | 1,05 s |
Range Search-ün ümumi müddəti digər iki predicate-dən nəzərəçarpacaq dərəcədə yüksəkdir. Mənbə bu fərqi wildcard-encoded date sahəsinin yaratdığı daha çox keyword ilə əlaqələndirir.
Burada “uyğun gələn e-poçt başına orta”, ümumi Test müddətinin uyğun gələn e-poçt sayına bölünməsi ilə mənbə tərəfindən hesablanmışdır. Bu dəyər bütün 765 candidate ciphertext üçün müstəqil per-ciphertext benchmark deyil; mənbənin öz hesabat formasıdır.
Mobil tərəfdə Encrypt performansı
Android application bütün 765 John Arnold e-poçtunu encrypt etmişdir.
| Əməliyyat | Ümumi bildirilən müddət | 765 e-poçt üzrə orta |
|---|---|---|
| ABE-EKS Encrypt | 1949 s | 2,55 s |
| ABE-EKS Encrypt + AES body encryption | 1978 s | 2,59 s |
AES body encryption-ın əlavə edilməsi orta dəyəri 2,55 s-dən 2,59 s-ə qaldırmışdır. Mənbənin şərhinə görə Encrypt müddətindəki əsas yük inequality comparison üçün date məlumatından yaradılan wildcard keyword sayından qaynaqlanır.
Mobil trapdoor-generation performansı
Hər predicate 1000 dəfə işlədilmişdir.
| Predicate | 1000 round cəmi | Orta |
|---|---|---|
| All AND | 356 s | 0,36 s |
| AND & OR | 310 s | 0,31 s |
| Range Search | 1542 s | 1,54 s |
Range Search trapdoor-unun 1,54 s ilə daha bahalı olması greater-than və less-than wildcard tree-lərinin daha çox leaf və keyword component tələb etməsi ilə uyğundur.
AES niyə performans şəkillərində ayrıca göstərilir?
ABE-EKS quruluşu access control, encrypted keyword search və outsourcing mexanizmini təmin edir. Mənbə tətbiqində e-poçt body encryption üçün AES-in daxil edildiyi müddət də ayrıca bildirilmişdir. Şəkil 2-də “with AES” dəyərləri email-body AES decryption daxil müddəti; Şəkil 3-də “Encrypt with AES” dəyəri body AES encryption daxil ortalamanı göstərir.
AES bu tədqiqatın Type-3 ABE-EKS formullarını əvəz edən alqoritm deyil; payload body encryption üçün tətbiq qatında birlikdə istifadə olunan komponentdir.
Test niyə bahalı ola bilər?
Keyword values gizli saxlandığı üçün cloud masked search predicate-i ciphertext keyword-ləri ilə brute-force şəkildə müqayisə edir. Mənbə bu məxfilik dizaynını Test alqoritminin mühüm səmərəsizlik səbəblərindən biri kimi izah edir.
Search tree-də daha çox leaf, daha çox wildcard token və ya daha mürəkkəb bounded interval olduqda pairing comparison sayı artır. Bu vəziyyət xüsusilə range search təcrübəsində görünür.
Privacy və efficiency arasında seçim
Mənbəyə görə Test alqoritmi üç əsas mərhələdə nəzərdən keçirilə bilər:
- Giriş hüququnun yoxlanması.
- Keyword searching.
- Pre-decryption.
İstifadəçi privacy-yə daha çox önəm verirsə attribute məlumatını trapdoor daxilinə verməyə bilər və cloud processing keyword-search mərhələsindən sonra dayana bilər. Bu halda server ciphertext-i partial decryption etmədən istifadəçiyə qaytarır və daha çox decryption işi istifadəçi tərəfində görülür.
Beləliklə tədqiqat privacy və outsourced computation arasında tək məcburi iş nöqtəsi deyil, müəyyən dərəcədə əməliyyat seçimi təqdim edir.
Tədqiqatın dəstəklədiyi nəticələr
- Yang və həmkarlarının Type-1 ABE-EKS əsas quruluşu Type-3 pairing üçün uyğun source-group placement ilə yenidən formullaşdırılmışdır.
- Access və search policy-ləri Lagrange polynomial əsaslı AND, OR və threshold access tree-lərlə tətbiq edilmişdir.
- Wildcard encoding ilə \(>\), \(\ge\), \(<\) və \(\le\) tipli inequality search həyata keçirilə bilər.
- Receiver full secret key-ini paylaşmadan predicate-bound trapdoor vasitəsilə məhdud search capability ötürə bilər.
- Type-3 qrup yenidən yerləşdirilməsi matching üçün tələb olunan pairing cancellation əlaqəsini qoruyur.
- Underlying outsourced CP-ABE security fərziyyəsi altında selective Data-IND-RCCA data privacy nəticəsi verilir.
- 765 unique Enron e-poçtu üzərində AMCL/BLS12-381 implementation işlədilmişdir.
- All-AND və AND-OR sorğuları sınaqdan keçirilən mühitdə range search-dən daha aşağı ümumi Test müddəti göstərmişdir.
- Range query-nin daha yüksək xərci wildcard encoded numerical/date predicate-in böyüməsi ilə uyğundur.
Tədqiqatın dəstəkləmədiyi nəticələr
- Type-3 instantiation üçün bütün trapdoor/tag təhlükəsizliyinin tamamilə müstəqil yeni reduction ilə sübut edildiyi nəticəsi çıxarıla bilməz.
- Honest-but-curious cloud modelindən kənardakı bütün malicious-server davranışlarının əhatə olunduğu deyilə bilməz.
- Cloud server ilə authority və ya unauthorised user collusion-a qarşı bu modelin təhlükəsizlik nəticəsi ümumiləşdirilə bilməz.
- Search pattern-in tamamilə gizlədildiyi deyilə bilməz; mənbə daha güclü search-pattern hiding-i gələcək iş kimi saxlayır.
- Delegated trapdoor-ların revocation-ı təmin edilmir.
- Delegatee-nin trapdoor-u başqa tərəflərə yenidən paylamasının cryptographic prevention-ı təmin edilmir.
- Enron təcrübəsinin bütün IoT workload-ları təmsil etdiyi deyilə bilməz; mənbə məlumat dəstinin IoT-specific olmadığını bildirir.
- Range Search-ün hər mühitdə tam olaraq 1,05 s çəkəcəyi deyilə bilməz; dəyər sınaqdan keçirilən aparat, proqram təminatı, dataset və predicate-ə aiddir.
- Table 3 operation-count müqayisələri fərqli pairing setting-ləri arasında birbaşa wall-clock speed ranking deyil.
- Tədqiqat post-kvant təhlükəsizlik iddiası irəli sürmür.
Əsas metodoloji məhdudiyyətlər
- Trapdoor/tag privacy üçün Type-3-ə xas tamamilə müstəqil reduction aparılmamışdır.
- Honest-but-curious cloud assumption istifadə olunur.
- Trusted authority-nin dürüst olduğu fərz edilir.
- Server-authority və ya server-unauthorised-user collusion model xaricindədir.
- Search-pattern hiding tam deyil.
- Verifiable search mövcud construction-da yoxdur.
- Forward-private update mexanizmi yoxdur.
- Delegated trapdoor revocation yoxdur.
- Delegated policy sonradan redaktə edilə bilməz; yeni trapdoor tələb olunur.
- Wildcard inequality encoding storage və computational cost-u artırır.
- Range-query matching worst-case olaraq quadratic \(d^2\) termini ehtiva edir.
- Enron Email dataset real e-poçt məlumatı olsa da IoT-specific deyil.
- Benchmark yalnız 765 unique John Arnold e-poçtunun istifadə edildiyi seçilmiş təcrübə dəstini qiymətləndirir.
Gələcək tədqiqat
Müəlliflər inequality encoding-in daha da optimallaşdırılmasını, result verification mexanizmlərini, daha real cloud/IoT deployment-ları və framework-ün multimedia encryption texnikaları ilə birləşdirilməsini gələcək tədqiqat istiqamətləri kimi göstərirlər.
Mənbə və Metod Qeydi
Orijinal başlıq: A Type-3 Pairing-Based Attribute-Based Encryption Scheme with Expressive Keyword Search and Trapdoor Delegation
Müəlliflər: Koon-Ming Chan; Swee-Huay Heng; Syh-Yuan Tan; Wei-Chuen Yau; Ji-Jian Chin.
Müəllif sırası: Koon-Ming Chan birinci; Swee-Huay Heng ikinci; Syh-Yuan Tan üçüncü; Wei-Chuen Yau dördüncü; Ji-Jian Chin beşinci müəllifdir.
Məsul müəllif: Swee-Huay Heng; shheng@mmu.edu.my.
Qurum 1: Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Qurum 2: Centre for Intelligent Cloud Computing, CoE for Advanced Cloud, Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Qurum 3: School of Computing and Data Science, Xiamen University Malaysia, Sepang 43900, Malaysia.
Qurum 4: School of Engineering, Computing and Mathematics, University of Plymouth, Plymouth PL4 8AA, UK.
Bərabər töhfə: Mənbədə bərabər birinci müəlliflik və ya bərabər töhfə bəyanatı yoxdur.
Jurnal: Cryptography.
Nəşriyyat: MDPI.
Cild / nömrə / məqalə: 10(5), Article 65.
Səhifə sayı: 23.
DOI: 10.3390/cryptography10050065.
Göndərilmə: 11 avqust 2026.
Reviziya: 1 sentyabr 2026.
Qəbul: 3 sentyabr 2026.
Nəşr: 7 sentyabr 2026.
Akademik redaktor: Cheng-Chi Lee.
Mənbə növü: Rəyli tədqiqat məqaləsi; kriptoqrafik construction/adaptation, security-model analysis, nəzəri computation-storage complexity təhlili və real məlumat dəsti üzərində implementation benchmarkını birləşdirir.
Rəy prosesi: Cryptography, MDPI-nin rəsmi materiallarında single-blind peer-review istifadə edən rəyli jurnal kimi təsvir edilir.
Preprint statusu: Verianla-da işlənən sənəd dərc edilmiş Version of Record-dur; bu prosesdə ayrıca preprint əsas götürülməmişdir.
Lisenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rəsmi keçid: https://doi.org/10.3390/cryptography10050065
Əsas elmi sahə: Attribute-based encryption, searchable encryption, pairing-based cryptography və encrypted cloud data sharing.
Mərkəzi metod: Yang və həmkarlarının Type-1 ABE-EKS framework-ünün Type-3 pairing-ə yenidən yerləşdirilməsi; Lagrange polynomial access trees; wildcard inequality encoding; predicate-bound trapdoor delegation.
Kriptoqrafik implementation: Apache Milagro Cryptographic Library (AMCL) Version 3; BLS12-381 Type-3 pairing.
Təcrübə məlumat dəsti: Enron Email dataset. Ümumi corpus təxminən 500.000 mesaj ehtiva edir; tədqiqatın benchmark subset-i John Arnold-a aid 3852 mesajdan duplicate removal-dan sonra seçilmiş 765 unique e-poçtdur.
Cloud benchmark platforması: Windows 11 Home 22H2; Intel Core i5-1135G7 2,4 GHz; 16 GB RAM.
Mobil/IoT istifadəçi simulyasiyası: Android 14; Qualcomm SM8450 Snapdragon 8 Gen; 16 GB RAM; C#.
Əsas performance nəticəsi: All AND: 3,00 s / 14 match; AND & OR: 4,07 s / 31 match; Range Search: 45,04 s / 43 match. Mənbənin uyğun gələn e-poçt başına bildirdiyi ortalamalar müvafiq olaraq 0,21 s, 0,13 s və 1,05 s-dir.
Mobil Encrypt: ABE-EKS ciphertext generation ortalaması 2,55 s/e-poçt; AES body encryption daxil 2,59 s/e-poçt.
Trapdoor generation: 1000 təkrar üzrə All AND 0,36 s; AND & OR 0,31 s; Range Search 1,54 s orta.
Təhlükəsizlik modeli: Honest-but-curious cloud; trusted authority; server-in authority və ya unauthorised users ilə collude etmədiyi fərziyyəsi.
Security properties: Td-IND-CKA trapdoor privacy; Tag-IND-CKA tag privacy; selective Data-IND-RCCA data privacy.
Əsas security fərziyyələri: DDH/SXDH masking çərçivəsi və data privacy tərəfində decisional \(q\)-parallel BDHE altında selectively secure outsourced CP-ABE komponenti.
Security-proof sərhədi: Type-3 qrup yerləşdirilməsi üçün trapdoor/tag privacy-nin tamamilə müstəqil yeni reduction-u tədqiqat çərçivəsində verilməmişdir; təhlil underlying ABE-EKS masking və matching quruluşunun qorunmasına yönəlmişdir.
Delegasiya sərhədi: Trapdoor delegation predicate-bound-dur; delegatee mövcud trapdoor-un şərtlərini genişləndirə bilməz. Fine-grained policy editing, previously issued trapdoor revocation və further redistribution control mövcud construction-da yoxdur.
Maliyyələşdirmə: Telekom Malaysia Research & Development Grant, RDTC/221045.
Məlumatların əlçatanlığı: Mənbə Enron Email dataset-in publicly available olduğunu və tədqiqatın özgün töhfələrinin məqalə daxilində təqdim edildiyini bildirir.
Maraqlar toqquşması: Müəlliflər maraqlar toqquşmasının olmadığını bəyan edirlər.
Müəllif töhfələri: Conceptualization: Koon-Ming Chan, Swee-Huay Heng, Syh-Yuan Tan; formal analysis: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; funding acquisition: Swee-Huay Heng; investigation: Koon-Ming Chan, Syh-Yuan Tan; methodology: Koon-Ming Chan, Syh-Yuan Tan; validation: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; original draft: Koon-Ming Chan; review/editing: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; supervision: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; project administration: Swee-Huay Heng.
Əsas metodoloji məhdudiyyətlər: Type-3 trapdoor/tag privacy üçün tamamilə müstəqil reduction verilməməsi; honest-but-curious və trusted-authority fərziyyələri; search-pattern hiding və verifiable search çatışmazlığı; trapdoor revocation-un olmaması; wildcard range query overhead-i; Enron benchmarkının IoT-specific olmaması; performans təcrübəsinin seçilmiş 765 e-poçt və göstərilən iki aparat mühiti ilə məhdud olması.
Şərh sərhədi: Tədqiqatın əsas nəticəsi Type-3 pairing mühitində expressive ABE-EKS, inequality search və predicate-bound trapdoor delegation-ın tətbiq edilə bilən construction daxilində birləşdirilə bildiyini və göstərilən Enron benchmarkında işlədilə bildiyini göstərməkdir; bu nəticə bütün cloud/IoT mühitlərində eyni performansı və ya trust modelindən kənarda ümumi təhlükəsizliyi zəmanət vermir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib