

İlkin Qiymətləndirmə
Tədqiqat növü: Bu PDF arXiv v1 kimi görünən və ACM CCS 2026 formatında hazırlanmış kibertəhlükəsizlik tədqiqatıdır. Faylın yekun rəyçi qiymətləndirməsindən keçmiş versiya olduğunu açıq şəkildə sübut etmədiyi üçün bu yazıda preprint / konfrans layihəsi xarakterində nəzərdən keçirilib.
Sahə: Blokçeyn təhlükəsizliyi, Ethereum, fişinq aşkarlanması, zaman qrafiki öyrənməsi, kontrastiv öyrənmə və maşın öyrənməsi.
Riskli sahə qeydi: Mövzu kriptoaktivlər və kibertəhlükəsizliklə bağlıdır. Bu yazı investisiya məsləhəti deyil; bundan əlavə hər hansı ünvan, şəxs və ya qurum haqqında təkbaşına ittiham və ya qəti sübut kimi istifadə edilməməlidir. Tədqiqatdakı sistem tədqiqatçıların ifadəsi ilə risk skaneri və erkən xəbərdarlıq məqsədi daşıyır.
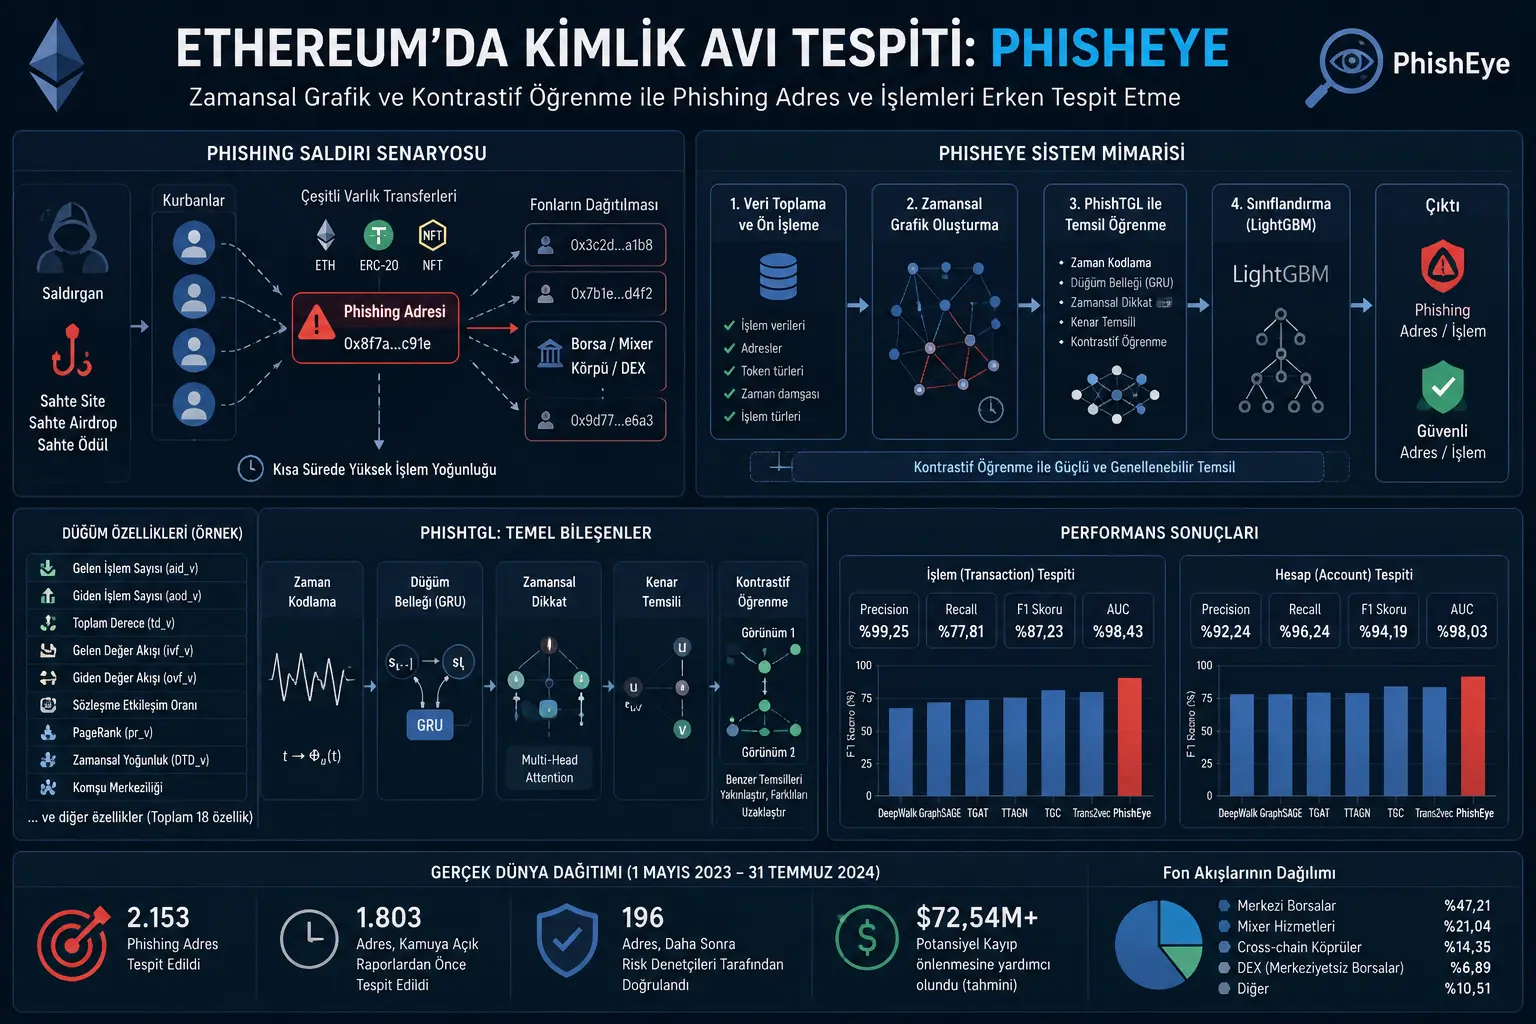
Ümumi qiymətləndirmə: Məqalə Ethereum üzərindəki phishing, yəni fişinq hücumlarını yalnız ayrı-ayrı əməliyyat məlumatlarına baxaraq deyil, əməliyyatların zaman ərzində yaratdığı şəbəkə əlaqələrini izləyərək aşkarlamağa çalışır. Təklif olunan sistemin adı PhishEye. Sistem Ethereum əməliyyatlarını zamana həssas və müxtəlif əməliyyat növlərini fərqləndirən qrafik quruluşuna çevirir; sonra bu qrafikdən düyün və kənar təmsilləri öyrənərək şübhəli ünvanları və əməliyyatları təsnif edir.
Ethereum ekosistemində phishing hücumları istifadəçilərin saxta linklər, saxta mükafatlar, saxta airdrop kampaniyaları və ya zərərli təsdiq ekranları ilə aldadılması üzərində qurulur. Hücumçular çox vaxt qısa müddət ərzində çoxsaylı qurbandan eyni ünvana aktiv toplayır, sonra bu aktivləri başqa ünvanlara, birjalara, körpülərə və ya mikserlərə ötürərək izləməyi çətinləşdirirlər.
Bu tədqiqat bu davranışın yalnız “hansı ünvan kimə pul göndərdi?” sualı ilə deyil, “bu əməliyyatlar zaman ərzində necə şəbəkə nümunəsi yaratdı?” sualı ilə daha yaxşı anlaşıla biləcəyini irəli sürür. PhishEye Ethereum əməliyyatlarını heterogen zaman xüsusiyyətli çoxqraf kimi modelləşdirir. Beləliklə Ether transferləri, FT əməliyyatları, NFT transferləri, müqavilə qarşılıqlı təsirləri və zaman məlumatı eyni öyrənmə strukturunda birlikdə qiymətləndirilir.
Məqalədə bildirilən nəticələrə görə PhishEye phishing əməliyyatlarının aşkarlanmasında F1 balı olaraq %87,23 və AUC olaraq %98,43; phishing hesablarının aşkarlanmasında isə F1 balı olaraq %94,19 və AUC olaraq %98,03 dəyərlərinə çatır. Real dünya tətbiqində isə 1 May 2023 ilə 31 İyul 2024 arasında 2.153 phishing ünvanının aşkarlandığı, bunlardan 1.803-nün ictimai hesabatlardan əvvəl müəyyən edildiyi bildirilir.
Problem Nədir?
Ethereum-dakı phishing hücumları klassik veb fişinq hücumlarından fərqli iz buraxır. İstifadəçi aldadıldıqdan sonra aktiv transferi blokçeynə yazılır və hər kəs tərəfindən görünə bilir. Lakin bu görünürlük hücumu asanlıqla aşkar etmək demək deyil. Çünki hücumçular ünvanları sürətlə dəyişir, aktivləri qısa müddətdə müxtəlif ünvanlara ötürür, fərqli token növlərindən istifadə edir və çox vaxt birja, körpü və ya mixer kimi ara strukturlar üzərindən izi yaymağa çalışırlar.
Əvvəlki yanaşmaların mühüm hissəsi Ethereum şəbəkəsini statik qrafik kimi nəzərdən keçirir. Yəni ünvanlar və əməliyyatlar birdəfəlik sabit şəbəkə əlaqəsi kimi modelləşdirilir. Lakin phishing kampaniyaları çox vaxt partlayış xarakterli, qısamüddətli və zamana həssas olur. Phishing ünvanı qısa müddətdə çoxsaylı giriş ala, sonra vəsaitləri sürətlə başqa ünvanlara göndərə bilər. Buna görə yalnız statik qrafik yanaşması hücumun zaman ritmini qaçıra bilər.
Məqalənin nəzərdən keçirdiyi ikinci problem Ethereum əməliyyatlarının homogen olmamasıdır. Ether transferi, ERC-20 token transferi, NFT transferi, ağıllı müqavilə qarşılıqlı təsiri və daxili əməliyyat eyni davranış növünü təmsil etmir. PhishEye bu fərqləri ayrı əməliyyat növləri kimi nəzərə alaraq daha zəngin qrafik təmsili qurmağı hədəfləyir.
Metod Nə Təklif Edir?
PhishEye dörd əsas addımdan ibarətdir:
1. Əməliyyat verilənlərinin hazırlanması: Ethereum əməliyyatları toplanır, göndərən və alan ünvanlar, token növü, transfer miqdarı, zaman damğası, gas məlumatı və əməliyyat növü çıxarılır. Sıfır dəyərli və ya phishing konteksti ilə əlaqəsiz əməliyyatlar filtrlənir.
2. Zaman qrafikinin qurulması: Ünvanlar düyün, əməliyyatlar isə zaman damğalı kənar kimi modelləşdirilir. Qrafik yalnız “kim kimə göndərdi?” sualını deyil; “nə vaxt, hansı aktivlə, hansı əməliyyat növü ilə və hansı əlaqə daxilində göndərdi?” sualını da təmsil edir.
3. PhishTGL ilə təmsil öyrənməsi: Sistem temporal encoding, node memory, temporal attention, edge representation learning və node-level contrastive learning komponentlərindən istifadə edir. Məqsəd etiketli verilən az olsa belə ünvan və əməliyyat davranışlarını mənalı vektor təmsillərinə çevirməkdir.
4. Phishing təsnifatı: Öyrənilən düyün və kənar təmsilləri LightGBM təsnifatçısına verilir. Beləliklə sistem həm phishing əməliyyatlarını, həm də phishing nəzarətində olan ünvanları proqnozlaşdırır.
Formullar Nəyi İzah Edir?
PDF-dəki bəzi formul sətirləri mətn çıxarışında dağınıq görünür. Aşağıdakı formullar səhifə görüntüsü və kontekst birlikdə oxunaraq, məqalədəki notasiyaya mümkün qədər sadiq qalınmaqla yazılıb.
1. Ethereum əməliyyatlarının qrafik kimi tərifi
Burada HTAMG, heterogen zaman xüsusiyyətli çoxqrafı ifadə edir. \(\mathcal{V}\) Ethereum hesablarını, \(\mathcal{E}\) əməliyyatları, \(X^{\mathcal{V}}\) düyün xüsusiyyətlərini, \(X^{\mathcal{E}}\) kənar/əməliyyat xüsusiyyətlərini, \(\mathcal{T}\) zaman məlumatını və \(\mathcal{L}\) phishing etiketlərini təmsil edir.
Bu formul hər Ethereum əməliyyatını kənar kimi nəzərdən keçirir. \(v_i\) göndərən ünvanı, \(v_j\) alan ünvanı, \(t_k\) isə əməliyyatın zamanını göstərir. Eyni iki ünvan arasında müxtəlif zamanlarda birdən çox əməliyyat ola bildiyi üçün quruluş “çoxqraf” adlandırılır.
Bu etiket matrisi həm ünvanların, həm də əməliyyatların phishing və ya phishing olmayan sinfə aid olub-olmadığını təmsil edir. Yəni problem yalnız ünvan təsnifatı deyil, eyni zamanda əməliyyat təsnifatıdır.
2. Rəqəmsal sahələrin normallaşdırılması
Əməliyyat dəyəri və gas kimi rəqəmsal sahələr z-score normallaşdırılması ilə miqyaslanır. Burada \(x\) xam dəyəri, \(\mu\) ortanı, \(\sigma\) standart sapmanı təmsil edir. Bu əməliyyat modelin çox böyük və ya çox kiçik rəqəmsal dəyərlərdən həddindən artıq təsirlənməsini azaltmaq üçün istifadə olunur.
3. Zamanın modelə ötürülməsi
PhishEye zamanı yalnız xam rəqəm kimi istifadə etmir. Bu formul zaman məlumatını sinus və kosinus komponentləri ilə davamlı və öyrənilə bilən təmsilə çevirir. Beləliklə model əməliyyatların hansı aralıqlarla və hansı zaman sıxlığında baş verdiyini daha yaxşı öyrənə bilər.
4. Düyün yaddaşının və keçmiş davranışın yenilənməsi
Əməliyyat baş verdikdə həm göndərən, həm də alan ünvan üçün mesaj yaradılır. \(s_v(t_e^-)\) və \(s_u(t_e^-)\) əməliyyatdan dərhal əvvəlki düyün yaddaşlarını göstərir. Beləliklə sistem ünvanın keçmiş davranışını yeni əməliyyatla birlikdə yeniləyir.
Düyün üçün eyni zaman pəncərəsindəki mesajlar birləşdirilir. Məqalədə bu birləşdirmə üçün orta alma yanaşmasının istifadə edildiyi bildirilir.
GRU, yəni qapılı rekurrent vahid, düyünün yaddaşını yeniləyir. Bu, phishing davranışının bir anda deyil, zaman ərzində yaranan əməliyyat nümunələri ilə anlaşılmasını təmin edir.
5. Qonşu düyünlərin zaman diqqət mexanizmi ilə birləşdirilməsi
Bu formul modelin bir ünvanın qonşularına eyni çəkidə baxmadığını izah edir. Multi-head attention quruluşu hansı qonşu əməliyyatların zamana və əlaqə növünə görə daha vacib ola biləcəyini öyrənməyə çalışır.
Bu formullar diqqət mexanizmindəki sorğu, açar və dəyər təmsillərini göstərir. \(\Vert\) işarəsi birləşdirmə mənasını verir. Model qonşu düyün təmsillərini, kənar təmsillərini və zaman fərqi məlumatını birlikdə istifadə edir.
Bu addımda düyünün əvvəlki qatdakı təmsili ilə diqqət mexanizmindən gələn yeni məlumat birləşdirilir. Nəticə müvafiq ünvanın daha zəngin vektor təmsilidir.
6. Əməliyyat kənarının təmsil edilməsi
Bu formul eyni alıcı ünvana daha əvvəl gələn əməliyyatların təmsilini toplayır. Phishing hücumlarında çoxsaylı girişin qısa müddətdə tək ünvana axması vacib siqnal ola bilər.
Bu formul göndərən və alan ünvanın təmsilini birlikdə qiymətləndirir. Çünki əməliyyatın şübhəli olub-olmaması yalnız göndərənə və ya alana deyil, onların arasındakı əlaqəyə də bağlıdır.
Son kənar təmsili əvvəlki kənar təmsili, göndərən-alan əlaqəsi və eyni alıcıya gələn əvvəlki əməliyyatların məlumatı birləşdirilərək yaradılır.
7. Kontrastiv öyrənmə hədəfi
Model orijinal qrafikdən iki fərqli görünüş yaratmaq üçün bəzi kənarları təsadüfi çıxarır və bəzi düyün xüsusiyyətlərini maskalayır. Məqsəd eyni düyünün fərqli görünüşlərdə oxşar təmsil yaratmasını təmin etməkdir.
Bu kontrastiv öyrənmə formulu eyni düyünün iki fərqli qrafik görünüşündəki təmsilini bir-birinə yaxınlaşdırarkən, fərqli düyünlərin təmsillərini ayırmağa çalışır. \(\tau\) temperatur parametridir; \(\theta_t\) isə zamandan asılı oxşarlıq balını ifadə edir.
Burada \(p(\cdot)\) ikiqatlı feed-forward şəbəkə, \(s(\cdot)\) isə proyeksiya edilmiş təmsillər arasındakı kosinus oxşarlığıdır.
Ümumi hədəf funksiyası iki qrafik görünüşünü simmetrik şəkildə qiymətləndirir. Model bu hədəfi optimallaşdıraraq etiketlərdən həddindən artıq asılı qalmadan düyün və kənar təmsilləri öyrənir.
8. Bəzi düyün xüsusiyyətləri
\(aid_v\) ünvana gələn əməliyyat sayını, \(aod_v\) isə ünvandan çıxan əməliyyat sayını ifadə edir.
Ümumi dərəcə ünvanın ümumi əməliyyat sıxlığını göstərir.
Bu formullar gələn və gedən dəyər axınını təmsil edir. Phishing ünvanlarında qısa müddətdə yüksək giriş və sonra sürətli çıxış müşahidə oluna bilər.
Dərəcənin zaman sıxlığı əməliyyatların zamanda nə qədər sıxlaşdığını göstərir. Phishing kampaniyalarında qısa müddətdə sıx əməliyyat yaranması bu baxımdan mənalıdır.
PageRank bənzəri bu xüsusiyyət daxil olan əlaqə strukturuna görə ünvanın şəbəkə daxilində nisbi əhəmiyyətini ölçür.
Qrafik, Cədvəl və Sxemin Əsas Mesajı
PDF-dəki görüntülər birbaşa köçürülmədən əsas mesaj belə ümumiləşdirilə bilər:
3-cü səhifədəki nümunə hadisə: Phishing ünvanının qısa müddətdə bir neçə qurbandan müxtəlif növ aktiv aldığı və sonra bu vəsaitləri başqa ünvana ötürdüyü göstərilir. Əsas mesaj phishing davranışının tək əməliyyatdan deyil, qısa müddətdə yaranan toplu və istiqamətli axın nümunəsindən anlaşıla bilməsidir.
İş axını sxemi: PhishEye əvvəlcə əməliyyat verilənlərini toplayır, sonra bu verilənləri zaman qrafikinə çevirir, ardınca PhishTGL ilə təmsil öyrənir və son mərhələdə phishing ünvan/əməliyyat təsnifatı aparır. Yəni sistem başdan sona “verilən → qrafik → təmsil → aşkarlama” xətti təklif edir.
Xüsusiyyətlər cədvəli: Model yalnız əməliyyat məbləğinə baxmır. Giriş/çıxış dərəcəsi, ümumi əməliyyat sayı, gələn-gedən dəyər axını, müqavilə qarşılıqlı təsir nisbəti, PageRank, qonşu mərkəziliyi və zaman sıxlığı kimi 18 fərqli düyün xüsusiyyətindən istifadə edir.
Performans cədvəlləri: PhishEye DeepWalk, GraphSAGE, TGAT, TTAGN, TGC və Trans2vec kimi üsullarla müqayisə edilir. Ümumi mesaj zaman və heterogen qrafik yanaşmasının statik və ya yarımdinamik yanaşmalardan daha balanslı nəticə verməsidir.
Real dünya tətbiqi qrafikləri: Real şəbəkə üzərində PhishEye-ın daha aşağı qaçırma nisbəti və daha aşağı yanlış xəbərdarlıq nisbəti yaratdığı bildirilir. Bu nəticə sistemin yalnız laboratoriya verilənlərində deyil, canlı Ethereum əməliyyat axınında da sınaqdan keçirildiyini göstərir.
Vəsait axını cədvəlləri: Aşkarlanan phishing vəsaitlərinin mühüm hissəsinin mərkəzləşdirilmiş birjalara, mixer xidmətlərinə, cross-chain körpülərə və DEX-lərə ötürüldüyü bildirilir. Bu da hücumdan sonra vəsaitin gizlədilməsi və paylanması mərhələsinin aşkarlama qədər vacib olduğunu göstərir.
Təcrübələr Necə Aparılıb?
Tədqiqatçılar 1.000 təsdiqlənmiş phishing ünvanı və 160.658 phishing olmayan ünvan əsasında verilənlər dəsti yaradırlar. Ümumilikdə 416.541 əməliyyat araşdırılır. Bu əməliyyatların 48.135-i phishing, 368.406-sı isə phishing olmayan əməliyyat kimi etiketlənir.
Verilənlər dəsti yaradılarkən phishing ünvanlarının etibarlılığı üçün bir neçə Web3 təhlükəsizlik mənbəyi, risk auditoru təsdiqi, qurban bildirişi və phishing sayt təhlili istifadə olunur. Bu yanaşma daha böyük, lakin səs-küylü verilənlər dəsti əvəzinə daha kiçik, amma yüksək etibarlı pozitiv etiket dəsti yaratmağı hədəfləyir.
Model təlimində PhishTGL üçün 2 qrafik qatı, 8 attention head, 128 ölçülü düyün yaddaşı və temporal təmsil istifadə olunur. Kənarların %20-si təsadüfi çıxarılır, düyün xüsusiyyətlərinin %20-si maskalanır. LightGBM təsnifatçısı isə öyrənilən təmsillər üzərində phishing / phishing olmayan ayırımı aparmaq üçün istifadə olunur.
Təcrübələr yalnız standart train-test bölgüsü ilə məhdud deyil. Məqalədə əlavə olaraq “unseen node”, yəni təlimdə heç vaxt görünməmiş ünvanlar üzərində də test aparılır. Bu vacibdir; çünki real dünyada phishing ünvanları daim dəyişir və sistemin əvvəllər heç görmədiyi ünvanları da qiymətləndirməsi lazımdır.
Nəticələr Nəyi Göstərir?
Məqalədə bildirilən əsas nəticələrə görə PhishEye phishing əməliyyatlarının aşkarlanmasında %99,25 precision, %77,81 recall, %87,23 F1 və %98,43 AUC dəyərlərinə çatır. Phishing hesablarının aşkarlanmasında isə %92,24 precision, %96,24 recall, %94,19 F1 və %98,03 AUC bildirilir.
Müqayisəli təcrübələrdə PhishEye xüsusilə F1 və AUC baxımından bir çox baza və müasir üsulu üstələyir. Bu nəticə modelin yalnız “çox az yanlış xəbərdarlıq yaratmaq” tərəfində deyil, phishing davranışlarını tutmaq tərəfində də daha balanslı işlədiyini göstərir.
Real dünya tətbiqində sistemin 1 May 2023 ilə 31 İyul 2024 arasında 2.153 phishing ünvanı aşkar etdiyi bildirilir. Bunlardan 1.803-nün ictimai hesabatlardan əvvəl müəyyən edildiyi, 196 ünvanın isə sonradan risk auditorları tərəfindən şübhəli kimi təsdiqləndiyi ifadə olunur.
Bu nəticələr vacib olsa da, ehtiyatla oxunmalıdır. Məqalədə işlədilən “potensial itkinin qarşısını alma” ifadəsi sistemin erkən xəbərdarlıq qabiliyyətinə əsaslanan tədqiqatçı qiymətləndirməsidir; birbaşa qəti maliyyə nəticəsi və ya zəmanət kimi şərh edilməməlidir.
Bu Niyə Vacibdir?
Blokçeyn təhlükəsizliyində hücumdan sonrakı təhlil qədər erkən xəbərdarlıq da kritik hala gəlir. Çünki phishing hücumlarında transfer baş verdikdən sonra aktivlərin geri qaytarılması çox vaxt çətinləşir. Ünvanın keçmişdə phishing kimi bildirilməsini gözləmək sistemin hücumdan sonra reaksiya verməsi deməkdir. PhishEye-ın məqsədi isə hələ ictimai hesabat yaranmadan riskli davranış nümunələrini tutmaqdır.
Bu tədqiqat həmçinin qrafik öyrənməsinin təhlükəsizlik sahəsində niyə güclü alət olduğunu göstərir. Ünvan təkbaşına zərərsiz görünə bilər; lakin qısa müddətdə çoxsaylı ünvandan giriş alması, müəyyən növ aktivləri toplaması, sonra bunları sürətlə müxtəlif istiqamətlərə paylaması güclü davranış siqnalı yarada bilər.
PhishEye-ın vacib tərəfi Ethereum əməliyyatlarını vahid tip pul transferi kimi görməməsidir. FT, NFT, Ether transferi və müqavilə qarşılıqlı təsirləri müxtəlif əməliyyat növləri kimi nəzərdən keçirilir. Bu fərq xüsusilə müasir Web3 hücumlarında vacibdir; çünki hücumlar yalnız ETH transferi deyil, NFT təsdiqi, ERC-20 transferFrom çağırışı və ya çoxsaylı token hərəkəti üzərindən də baş verə bilər.
Diqqət Edilməli Məqamlar
1. Preprint xarakteri: Tədqiqat arXiv v1 kimi təqdim edildiyi üçün tapıntılar yekun rəyçi qiymətləndirməsindən keçmiş versiya kimi qəti qəbul edilməməlidir.
2. Yanlış pozitiv riski: Blokçeyn ünvanları psevdonimdir. Ünvanın sistem tərəfindən şübhəli işarələnməsi təkbaşına real dünyadakı şəxs və ya qurum haqqında qəti ittiham demək deyil.
3. Off-chain verilən çatışmazlığı: Sistem əsasən on-chain əməliyyat qeydlərinə əsaslanır. Phishing saytları, sosial media kampaniyaları, Discord linkləri və ya saxta interfeyslər kimi zəncirdənkənar siqnallar birbaşa modelə daxil edilmədikdə bəzi kontekstlər natamam qala bilər.
4. Etiket keyfiyyəti: Phishing etiketləri diqqətlə təsdiqlənsə də, bu sahədə mütləq dəqiqlik çətindir. Yeni hücum üsulları, ünvan dəyişikliyi və mürəkkəb vəsait axınları bəzi xətalara səbəb ola bilər.
5. Təhlükəsizlik məqsədi: Bu məzmun təhlükəsizlik məlumatlandırması məqsədi daşıyır. Hər hansı kriptoaktiv əməliyyatı, investisiya qərarı və ya hüquqi addım üçün təkbaşına istifadə edilməməlidir.
Nəticə
PhishEye tədqiqatı Ethereum phishing aşkarlanmasında statik qrafik yanaşmalarının məhdud qala biləcəyini göstərən güclü nümunə təqdim edir. Hücumçu davranışları çox vaxt zaman ərzində inkişaf etdiyi üçün əməliyyatları temporal və heterogen qrafik kimi modelləşdirmək daha mənalı ola bilər.
Məqalənin əsas töhfəsi Ethereum əməliyyatlarını yalnız ünvanlararası əlaqə kimi deyil; zaman, əməliyyat növü, token növü, düyün xüsusiyyətləri, kənar xüsusiyyətləri və keçmiş davranış yaddaşı ilə birlikdə öyrənən struktur təklif etməsidir. PhishTGL modeli etiketli veriləndən həddindən artıq asılılığı azaltmaq üçün kontrastiv öyrənmədən istifadə edir; LightGBM isə öyrənilən təmsillər üzərindən yekun təsnifatı aparır.
Nəticələr ümidverici görünsə də, sistemin yanlış pozitiv yaratma ehtimalı, off-chain kontekst çatışmazlığı və preprint xarakteri nəzərə alınmalıdır. Verianla oxucusu üçün bu tədqiqatın ən öyrədici tərəfi budur: Blokçeyndə təhlükəsizlik təhlili yalnız ayrı-ayrı əməliyyatlara baxmaqla deyil, əməliyyatların zaman ərzində yaratdığı əlaqəli nümunələri anlamaqla güclənir.
Mənbə və Metod Qeydi
Bu yazı “Phishing Detection in Ethereum via Temporal Graph Contrastive Learning” başlıqlı akademik PDF əsasında hazırlanmış orijinal Azərbaycan dilli redaksiya məzmunudur. Mətn sözbəsöz tərcümə deyil; məqalədəki problem, metod, formullar, təcrübələr, cədvəllər, məhdudiyyətlər və etik qeydlər sadələşdirilərək izah olunub.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib