

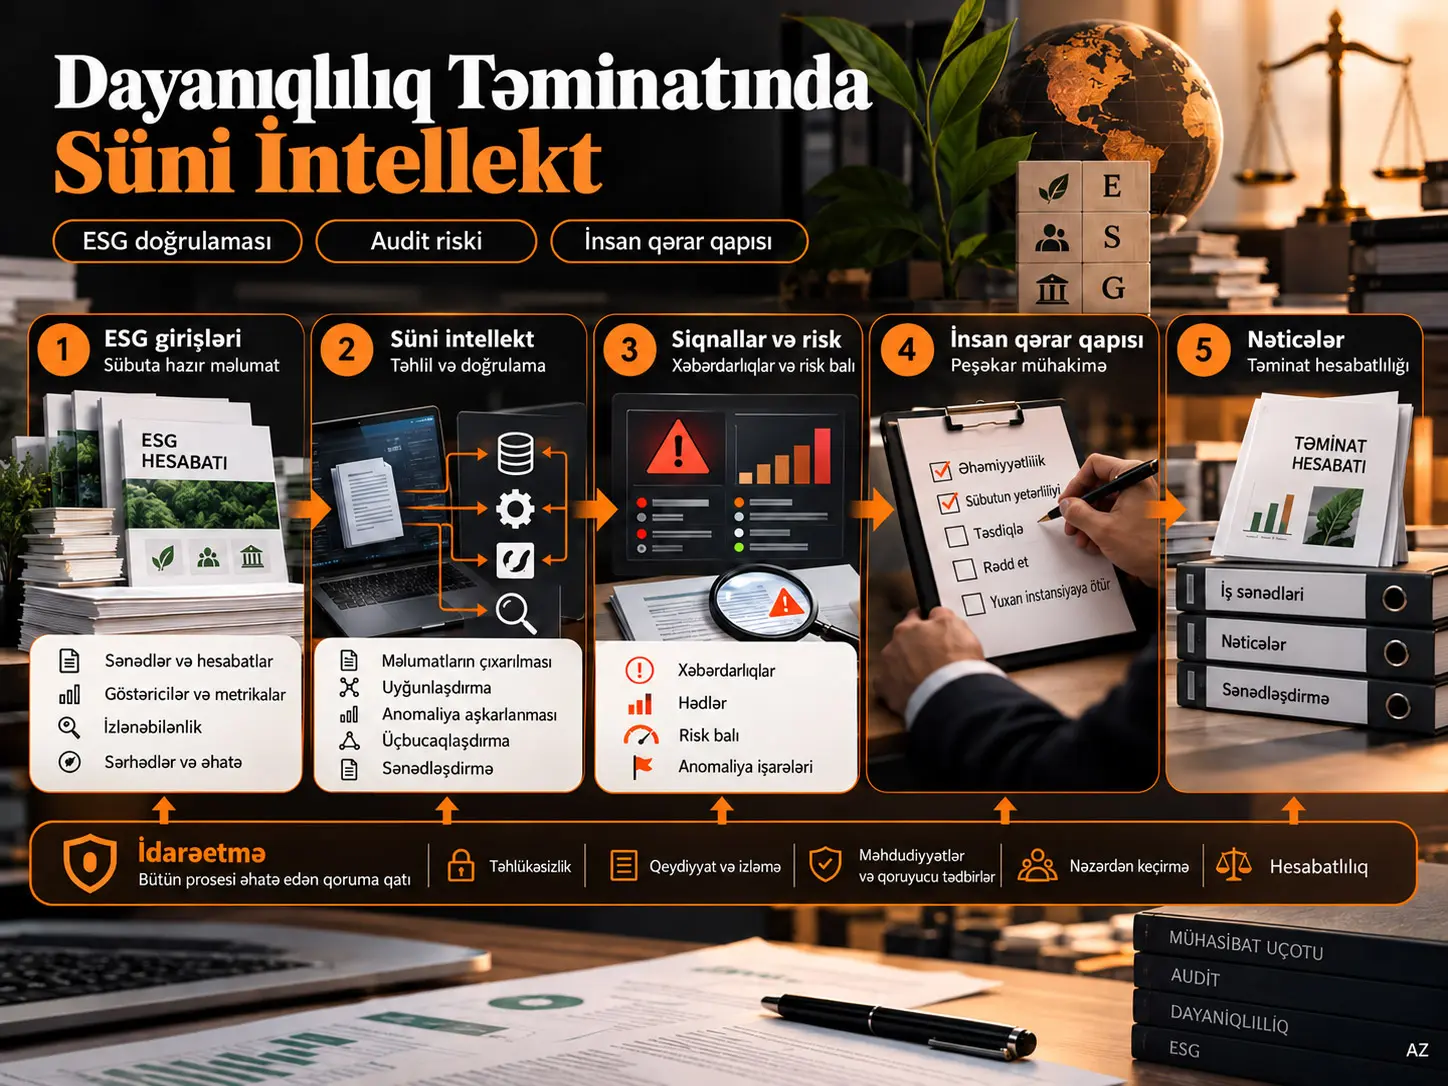
Məsuliyyətli AI Dəstəkli Dayanıqlılıq Təminatı Çərçivəsi (Responsible AI-Assisted Sustainability Assurance Framework) süni intellekt nəticələrinin dayanıqlılıq təminatında hansı prosedurlarda istifadə oluna biləcəyini, bu nəticələrə nə dərəcədə etibar edilə biləcəyini və hansı peşəkar qərarların insandan AI sisteminə ötürülə bilməyəcəyini müəyyən edən konseptual qərar arxitekturasıdır. Radosveta Krasteva-Hristova və Vanya Georgieva tərəfindən hazırlanmış tədqiqat dayanıqlılıq təminatı standartlarını, mühasibat uçotu və audit araşdırmalarını, AI idarəetmə çərçivələrini və davranış tədqiqatlarını birləşdirərək AI-nın sübutların çıxarılması, meyarların uyğunlaşdırılması, anomaliya və greenwashing riskinin yoxlanılması, xarici məlumatların üçbucaqlaşdırılması və sənədləşdirməyə dəstək sahələrində analitik dəyər yarada biləcəyini müdafiə edir. Bununla yanaşı, əhəmiyyətlilik, yetərli və münasib sübutun qiymətləndirilməsi, ziddiyyətli sübutların həlli və yekun təminat nəticəsi kimi qərarların AI sistemlərinə avtonom şəkildə ötürülməsini rədd edir.
Tədqiqatın əsas yanaşması “insanı dövrədə saxlamaq” kimi ümumi prinsipdən kənara çıxır. Müəlliflər AI istifadəsini L0-dan L4-ə qədər beş etibar səviyyəsinə ayırırlar: AI-dan istifadə edilməməsi, kargüzarlıq/clerical yardımı, analitik tövsiyə, məhdud agentic icra və avtonom peşəkar qərar. İlk dörd səviyyə müəyyən şərtlərlə istifadə oluna bildiyi halda, L4 səviyyəsində avtonom peşəkar qərar qadağandır. AI əhəmiyyətliliyi müəyyən edə, sübutun yetərli olduğuna təkbaşına qərar verə, ziddiyyətli sübutu yekun şəkildə həll edə və təminat nəticəsini imzalaya bilməz.
Bu tədqiqat AI modelini real təminat tapşırığında sınaqdan keçirmir. Çərçivənin təminat keyfiyyətini artırdığına dair empirik nəticə təqdim etmir. Tədqiqatın töhfəsi gələcəkdə ölçülə və yanlışlana bilən şəkildə sınaqdan keçirilə biləcək prosedur, risk, etibar səviyyəsi, qərar qapısı və qiymətləndirmə metrikası təkliflərini vahid konseptual sistemdə birləşdirməsidir.
Dayanıqlılıq hesabatlılığında niyə yeni təminat problemi yaranır?
Dayanıqlılıq məlumatı şirkətlərin yalnız könüllü olaraq dərc etdiyi narrativ kommunikasiya sahəsi olmaqdan çıxaraq tənzimlənən korporativ hesabatlılığın bir hissəsinə çevrilir. Avropa kontekstində Corporate Sustainability Reporting Directive (CSRD) dayanıqlılıq məlumatını korporativ hesabat sisteminə daxil etdiyi halda, European Sustainability Reporting Standards (ESRS) idarəetmə, strategiya, təsirlər, risklər, imkanlar, metrikalar və hədəflər üzrə daha strukturlaşdırılmış açıqlamalar tələb edir.
International Standard on Sustainability Assurance 5000 (ISSA 5000) isə dayanıqlılıq məlumatlarının təminatı üzrə tapşırıqlara dair beynəlxalq çərçivəni formalaşdırır.
Lakin dayanıqlılıq məlumatları maliyyə uçotu məlumatları ilə müqayisədə daha heterogen ola bilər. İstixana qazı emissiyaları, enerji istifadəsi, su, tullantı, biomüxtəliflik, işçi göstəriciləri, insan hüquqları prosesləri, dəyər zənciri məlumatları, keçid planları və gələcəyə yönəlmiş hədəflər eyni hesabatlılıq mühitində yer ala bilər.
Bu məlumatların bir hissəsi kəmiyyət, bir hissəsi keyfiyyət xarakterli; bir hissəsi birbaşa ölçülmüş, bir hissəsi qiymətləndirilmiş, bir hissəsi isə xarici mənbələrdən alınmış ola bilər. Buna görə təminat yalnız açıqlamanın mövcudluğundan deyil, hesabat sərhədindən, metoddan, istifadə olunan məlumat mənbəyindən, nəzarətlərdən və məlumatın öz mənbəyinədək izlənə bilməsindən asılıdır.
“Sübuta hazır ESG məlumatı” nə deməkdir?
Sübuta hazır ESG məlumatı münasib hesabat meyarları qarşısında sınaqdan keçirilə, mənbəyinədək izlənə, yenidən hesablana və qiymətləndirilə bilən dayanıqlılıq məlumatıdır. Dayanıqlılıq iddiasının sadəcə hesabatda yazılması onu təminat sübutuna çevirmir; məlumat sahibliyi, mənbə sistemi, hesablama metodu, fərziyyələr, təsdiqlər, nəzarətlər və hesabat nəticəsi arasındakı zəncir izlənə bilməlidir.
| Xüsusiyyət | Zəif forma | Sübuta hazır forma | Təminat baxımından mənası |
|---|---|---|---|
| Kəmiyyətləşdirmə və zaman spesifikliyi | Dövrü və ya başlanğıc dəyəri olmayan ümumi iddia | Metrika, vahid, dövr, başlanğıc və hədəf ili | Yenidən hesablama və trend təhlilinə imkan verir |
| Sərhədin aydınlığı | Qeyri-müəyyən müəssisə və ya dəyər zənciri əhatəsi | Aydın təşkilati, əməliyyat və zaman sərhədi | Əhatə dəyişikliyinin fəaliyyət dəyişikliyi kimi görünməsinin qarşısını alır |
| Metodun şəffaflığı | Açıqlanmayan qiymətləndirmə və ya model nəticəsi | Metod, fərziyyələr, amillər və qeyri-müəyyənliklər sənədləşdirilib | Nəticənin sorğulanmasını və yenidən yaradılmasını dəstəkləyir |
| İzlənəbilənlik | Mənbəyi göstərilməyən narrativ | Mənbə qeydi, hesablama faylı, təsdiq və hesabat mövqeyi əlaqələndirilib | Audit izi yaradır |
| Müqayisəlilik | Dövrdən dövrə dəyişən tərif | Ardıcıl təriflər və uzlaşdırılmış düzəlişlər | Dövrlər və mənbələr arasında müqayisəni dəstəkləyir |
| Meyara uyğunluq | Ümumi ESG terminologiyası | Münasib hesabat meyarları ilə açıq uyğunlaşdırma | Tamlığın və uyğunluğun qiymətləndirilməsini dəstəkləyir |
Müəlliflərin mühüm vurğularından biri rəqəmsallaşmanın əlçatanlığı artırmasının etibarlılığı avtomatik artırmamasıdır. Səhv təsnif edilmiş və ya zəif mənbələrə əsaslanan ESG məlumatının rəqəmsal etiketlənməsi yalnız xətanın daha sürətli və daha geniş miqyasda çoxalmasına səbəb ola bilər.
AI dayanıqlılıq təminatında hansı prosedurlarda istifadə oluna bilər?
Tədqiqat AI-nı vahid texnologiya kimi qiymətləndirmək əvəzinə təminat tapşırığını prosedurlara ayırır. Natural language processing, maşın öyrənməsi, anomaliya aşkarlanması, generative AI və məhdud agentic sistemlər müxtəlif tapşırıqlarda fərqli sübut statusuna malikdir.
| İstifadə sahəsi | AI nəticəsi | İcazə verilən etibar səviyyəsi | Tələb olunan insan reaksiyası |
|---|---|---|---|
| Sübutun tapılması və çıxarılması | Mənbəyə bağlı axtarış/çıxarma | Kargüzarlıq dəstəyi | Sənədlər toplusunun tamlığını və mühüm elementləri yoxlamaq |
| Meyarların uyğunlaşdırılması | Təsnifat və istisna siyahısı | Analitik tövsiyə | Taksonomiyanı doğrulamaq və istisnaları araşdırmaq |
| Anomaliya aşkarlanması | Risk siqnalı və ya qayda pozuntusu | Analitik tövsiyə | Sərhədi uzlaşdırmaq, yenidən hesablamaq və əhəmiyyətliliyi qiymətləndirmək |
| Greenwashing riskinin yoxlanılması | Sənədlərarası uyğunsuzluq siqnalı | Analitik tövsiyə | Dəstəkləyici sübut toplamaq; siqnaldan niyyət çıxarmamaq |
| Xarici məlumatların üçbucaqlaşdırılması | Xəbərdarlıq və mənbə müqayisəsi | Təsdiqlənmiş qaydalar altında məhdud icra | Xarici mənbənin etibarlılığını qiymətləndirmək və xəbərdarlığı bağlamaq |
| Sənədləşdirmə | Redaktə edilə bilən layihə | Kargüzarlıq dəstəyi | Mənbəyə sadiqliyi yoxlamaq, redaktə etmək və təsdiqləmək |
| Təminat nəticəsi | İlkin sintez | Avtonom etibar yoxdur | Sübutu müstəqil qiymətləndirmək və nəticəni insan tərəfindən formalaşdırmaq |
AI tərəfindən tapılmış anomaliya greenwashing sübutudurmu?
Xeyr. Tədqiqatda anomaliya gözlənilən nümunədən, zaman sırasından, daxili qaydadan, oxşar şirkət əlaqəsindən və ya sənədlərarası əlaqədən kənarlaşma kimi müəyyən edilir; AI tərəfindən işarələnmiş belə kənarlaşma yalnız araşdırılmalı risk siqnalıdır. Anomaliya modeli təkbaşına yanlış bəyanı, qəsdən yanıltmanı və ya greenwashing niyyətini sübut etmir.
Məsələn, enerji intensivliyində qəfil azalma hesabat sərhədində dəyişikliklə eyni dövrə təsadüf edə bilər. Emissiya nisbəti əməliyyat qeydləri ilə uyğun gəlməyə bilər. Şirkət güclü keçid narrativi təqdim etdiyi halda kapital xərcləri həmin strategiyanı dəstəkləməyə bilər.
AI bu paylanmış uyğunsuzluqları yüzlərlə səhifə və müxtəlif məlumat mənbələri arasında tapmaqda faydalı ola bilər. Lakin nəticəni şərh etmək, sərhəd dəyişikliyini qiymətləndirmək, yenidən hesablama aparmaq və sübutun əhəmiyyətli olub-olmadığını müəyyən etmək insan praktikinin vəzifəsidir.
Base rate niyə kritikdir?
Əhəmiyyətli yanlış bəyanın real rastgəlmə tezliyi aşağıdırsa, həssaslığı və spesifikliyi yüksək görünən anomaliya modeli belə çoxlu false positive yarada bilər. Nəticədə təminat komandası xəbərdarlıq yorğunluğu yaşaya və həqiqətən mühüm istisnaları nəzərdən qaçıra bilər.
Əks halda hədd çox yüksəldilərsə, false positive sayı azala, lakin false negative sayı arta bilər. Buna görə tədqiqat universal vahid anomaliya həddi təklif etmir.
Kalibrasiya qeydində ən azı hədəf vəziyyət, araşdırılan məlumat toplusu, hədd, doğrulama nümunəsi, gözlənilən base rate, qəbul edilən false-positive/false-negative balansı və escalation rule olmalıdır.
External-data triangulation nə işə yarayır?
AI şirkət açıqlamalarını tənzimləyici bildirişlər, emissiya qeydləri, enerji məlumatları, hadisə qeydləri, coğrafi və ya peyk əsaslı məlumatlar və əvvəlki dövr hesabatları ilə müqayisə edə bilər.
Lakin xarici mənbənin özü də səlahiyyət, əhatə, zaman baxımından aktuallıq və metod uyğunluğu üzrə qiymətləndirilməlidir. Məlumat “xaricdən gəldiyi” üçün avtomatik etibarlı sayılmır.
Eyni şəkildə, fasiləsiz işləyən AI xəbərdarlıq sistemi “continuous assurance” demək deyil. Davamlı yaradılan hər xəbərdarlıq üçün cavab, escalation və closure prosesi tələb olunur.
Generative AI iş sənədi hazırlaya bilərmi?
Generative AI iş sənədi xülasələri, sübut keçidləri və ya prosedur layihələri hazırlaya bilər. Lakin yaradılmış mətn orijinal faylla uzlaşdırılmalı və mühüm prompt-lar, mənbə materialları, nəticələr, redaktələr və təsdiqlər tapşırıq qeydində saxlanmalıdır.
AI yekun təminat rəyini təkbaşına formalaşdıra bilməz. Əhəmiyyətlilik, yetərli və münasib sübut, ziddiyyətli sübut, yekun nəticə və hesabat imzası tədqiqatda açıq şəkildə ötürülə bilməyən peşəkar qərarlar kimi müəyyən edilmişdir.
Tədqiqat hansı AI risklərini müəyyən edir?
Mənbə səkkiz ayrıca risk kateqoriyası müəyyən edir:
| Risk | Əsas xəta mexanizmi | Mümkün nəticə | Əsas nəzarət |
|---|---|---|---|
| Məlumat və sərhəd riski | Natamam və ya əhatəsi səhv ESG girişləri | Yanıldıcı təsnifat və trend | Population reconciliation, sərhəd nəzarəti, source lineage |
| Hallucination və source fidelity riski | Dəstəklənməyən məzmun və ya mühüm məlumatın buraxılması | Səhv iş sənədi və ya nəticə | Mənbə bağlantısı və orijinal qeydlə müqayisə |
| İzahediləbilənlik və yenidən istehsal oluna bilmə | Modelin, versiyanın və ya prompt-un yenidən qurula bilməməsi | Zəif baxış və audit trail | Alət/versiya qeydləri, prompt logları və doğrulama qeydləri |
| Bias | Təlim məlumatı, dil, sektor və ya nümunə seçimi qərəzi | Balanssız istisna nisbətləri | Təbəqələşdirilmiş doğrulama və challenge set |
| Base-rate və hədd riski | Yayılmanın və xəta xərcinin nəzərə alınmaması | Xəbərdarlıq yorğunluğu və ya nəzərdən qaçan əhəmiyyətli xəta | Sənədləşdirilmiş kalibrasiya |
| Detection logic exposure və gaming | Hazırlayan tərəfin test məntiqini öyrənməsi | Həddaltı manipulyasiya və ya metric substitution | Dəyişən testlər, nəzarətli məxfilik və müstəqil corroboration |
| Overreliance və shirking | Auditorun AI nəticəsini sorğulamadan qəbul etməsi | Peşəkar skeptisizmin zəifləməsi | Minimum insan proseduru, log və quality review |
| Məxfilik, kibertəhlükəsizlik və hesabatlılıq | Həssas məlumatın uyğun olmayan sistemə daxil edilməsi və ya məsuliyyətin qeyri-müəyyənləşməsi | Məlumat sızması, hüquqi risk və ya sahibsiz xəta | Təsdiqlənmiş mühit, girişə nəzarət, qərar sahibliyi və incident process |
“Human-in-the-loop” təkbaşına niyə kifayət deyil?
Tədqiqata görə prosesdə sadəcə insanın olması yetərli təminat vermir; əsas məsələ insanın hansı mərhələdə müdaxilə edə bildiyi, hansı nəticəni təsdiqləməli olduğu və hansı qərarların heç bir halda AI-ya ötürülə bilməyəcəyidir. Buna görə çərçivə passiv insan nəzarəti əvəzinə aydın qərar sahibləri olan “human decision gates”dən istifadə edir.
Auditorun adı yekun hesabatda ola bilər, lakin tapşırıq qeydi insanın həqiqətən nəyi sorğuladığını, hansı AI nəticəsini rədd etdiyini, hansı əlavə proseduru tətbiq etdiyini və ya hansı sübuta əsasən qərar verdiyini göstərmirsə, yalnız formal xarakterli insan iştirakı kifayət deyil.
Hazırlayan tərəflər AI testlərini manipulyasiya etməyi öyrənə bilərmi?
Tədqiqatın orijinal risklərindən biri strategic gaming-dir. Şirkətlər təminat xidmətini göstərən tərəfin təkrar-təkrar eyni avtomatlaşdırılmış testlərdən və hədlərdən istifadə etdiyini öyrənsələr, hesabatı məhz bu hədlərin altında qalacaq şəkildə uyğunlaşdıra və ya izlənən metrikanın yerinə başqa göstəricidən istifadə edə bilərlər.
Buna görə idarəetmənin şəffaf olması ilə audit testlərinin bütün təfərrüatlarının hazırlayan tərəfə açıqlanması eyni deyil. Nəzarət strukturu, hesabatlılıq və meyarlar şəffaf ola bilər; lakin exact alert thresholds, test kombinasiyaları və model yeniləmə tətikləyiciləri təminatın effektivliyini poza bilərsə, nəzarətli şəkildə məxfi saxlanıla bilər.
Agentic AI tamamilə rədd edilirmi?
Xeyr. Tədqiqat agentic AI istifadəsini bütövlükdə rədd etmir; yalnız avtonom peşəkar nəticəni rədd edir. Məhdud agentic sistemlər əvvəlcədən təsdiqlənmiş alətlərlə retrieval, reconciliation və test prosedurlarını müəyyən edilmiş icazələr daxilində yerinə yetirə bilər, lakin bu proseslər audit edilə bilən loglara, stop conditions və insan checkpoint-lərinə malik olmalıdır.
Agentic sistem əhəmiyyətliliyi müəyyən edə, təminatın əhatəsini dəyişə, ziddiyyətli sübutun həll edildiyinə qərar verə, sübutun yetərliliyi barədə yekun hökm çıxara və təminat hesabatını imzalaya bilməz.
Tədqiqatın Metodu və Nəticələri
Üç tədqiqat sualı
- AI hansı dayanıqlılıq təminatı prosedurlarında etibarlı analitik dəyər yarada bilər və bunun üçün hansı məlumat/kalibrasiya şərtləri tələb olunur?
- AI ESG təminatı işinə təsir etdikdə hansı texniki, sübutla bağlı, məxfilik, təşviq və hesabatlılıq riskləri yaranır?
- Məsuliyyətli AI dəstəkli dayanıqlılıq təminatını hansı qərar hüquqları, etibar sərhədləri, nəzarətlər və qiymətləndirmə metrikaları strukturlaşdırmalıdır?
Niyə empirik deyil, konseptual tədqiqat?
Müəlliflər AI vasitəçiliyi ilə dayanıqlılıq təminatının hələ geniş, təmsilçi sahə məlumatı yaradacaq yetkinliyə çatmadığını müdafiə edirlər. Bu mərhələdə ayrı-ayrı alətlərin ölçülməsinin bütün təminat arxitekturasını təmsil etməyəcəyini bildirirlər.
Eyni şəkildə, sistematik icmal dörd ayrı ədəbiyyatı yanaşı kataloqlaşdıra bilər, lakin onlar arasındakı qərar münasibətini qurmaq üçün yetərli olmaya bilər. Buna görə tədqiqat sustainability assurance, accounting/auditing, AI governance və fraud/monitoring ədəbiyyatlarını birləşdirən integrative conceptual design-dan istifadə edir.
Çərçivə dörd mərhələdə necə yaradılıb?
- Təminat prosesinin ayrılması: sübutun yaradılması, analitik prosedur, riskin qiymətləndirilməsi, peşəkar qərar, sənədləşdirmə və hesabatlılıq.
- AI imkanlarının prosedurlarla uyğunlaşdırılması: retrieval/extraction, classification/mapping, anomaly detection, external triangulation və generative drafting.
- Risk stress-test-i: texniki xəta, evidential status, confidentiality, incentive və accountability.
- Sintez: reliance levels, non-delegable decision gates, controls və ex-post metrics.
Beş suallı dizayn məntiqi testi
Çərçivədəki hər istifadə sahəsi, etibar səviyyəsi, nəzarət və metrika aşağıdakı beş sualdan keçməlidir:
- AI proseduruna hansı məlumat daxil olur?
- Hansı nəticə yaranır?
- Bu nəticə necə uğursuz ola bilər?
- Bu nəticəyə etibar etmək səlahiyyəti kimdədir?
- İstifadə və insan reaksiyası hansı sübutla sənədləşdirilir?
Bu beş sualın hamısına cavab verməyən elementlər çərçivədə yenidən işlənmiş və ya çıxarılmışdır.
Beşqat əsas arxitektura
Mənbə məqalənin 15. səhifəsindəki Figure 1 çərçivəni beş qatda göstərir:
- Evidence-ready ESG inputs: sərhədlər, mənbələr, metodlar, nəzarətlər və izlənəbilənlik.
- AI procedures: extraction, mapping, testing, anomaly detection, triangulation və documentation.
- Signals & risk: AI nəticəsinin hədd, base rate, xəta dəyəri və relevance baxımından kalibrasiyası.
- Human gates: əhəmiyyətlilik, əhatə, ziddiyyət, sübutun yetərliliyi və approve/reject/escalate qərarları.
- Outputs: iş sənədləri, nəticələr, istisnalar, sənədləşdirmə və hesabatlılıq.
Governance bütün bu qatları kəsişir. Security, logging, safeguards, review və accountability yalnız prosesin sonunda deyil, hər mərhələdə fəaliyyət göstərir.
AI tərəfindən yaradılan siqnal rədd edildikdə, yenidən kalibrasiya edilməli olduqda və ya əlavə sübut tələb edildikdə sistem əvvəlki qata qayıdır. Buna görə model xətti “AI təhlil edir və hesabat verir” zənciri deyil.
AI-ya nə qədər etibar edilə biləcəyini müəyyən edən L0–L4 səviyyələri hansılardır?
Çərçivə AI istifadəsini beş etibar səviyyəsinə ayırır: L0-da AI istifadə edilmir; L1 yalnız kargüzarlıq/clerical dəstəyinə icazə verir; L2 analitik tövsiyə yaradır; L3 müəyyən edilmiş icazələr daxilində məhdud agentic icraya imkan verir; L4 isə əhəmiyyətlilik, sübutun yetərliliyi və yekun təminat nəticəsi kimi peşəkar qərarların AI tərəfindən avtonom şəkildə verilməsini ifadə edir və qadağandır.
| Səviyyə | AI-nın rolu | Nümunə | İnsan nəzarəti | Status |
|---|---|---|---|---|
| L0 — No AI | AI istifadə edilmir | Çox həssas və ya uyğun olmayan məlumat mühiti | Ənənəvi tapşırıq nəzarətləri | İcazəlidir |
| L1 — Clerical assistance | Axtarış, çıxarma, formatlaşdırma və layihə yaratma | Sənəd retrieval, mənbəyə bağlı extraction | Tamlıq yoxlaması və təsdiq | İcazəlidir |
| L2 — Analytical recommendation | Mapping, skor, exception və tövsiyə | ESRS mapping, anomaly flags | Validation, calibration və sənədləşdirilmiş challenge | Təkmil nəzarətlərlə icazəlidir |
| L3 — Constrained agentic execution | Əvvəlcədən təsdiqlənmiş çoxaddımlı tapşırığın icrası | Reconciliation, external-data checks, alert workflow | Checkpoint, stop condition, log və exception approval | Yalnız doğrulanmış metodologiya və mühitdə icazəlidir |
| L4 — Autonomous professional decision | Əhəmiyyətlilik, sübutun yetərliliyi və ya yekun nəticə barədə qərar vermə | Final assurance conclusion və ya sign-off | Sonradan nominal nəzarət yetərli deyil | Qadağandır |
Legal AI classification ilə etibar səviyyəsi eyni şey deyil
Sistemin EU AI Act çərçivəsində “high-risk” sayılmaması onun təminat tapşırığında yüksək etibarla istifadə oluna biləcəyi demək deyil. Çərçivə hüquqi təsnifatı engagement-level assurance riskindən ayırır.
Alət hüquqi high-risk kateqoriyasına daxil olmasa belə, nəticəsi mühüm təminat qərarına təsir edirsə, L2 və ya L3 səviyyəsində ciddi nəzarətlər tələb edə bilər. Əksinə, AI Act uyğunluğu L4 səviyyəsində avtonom peşəkar qərarı məqbul etmir.
Əməliyyat nəzarətləri
Tədqiqatın nəzarət matrisi əsasən aşağıdakı sahələri əhatə edir:
- Engagement acceptance və tool approval.
- Data population və boundary control.
- Source fidelity.
- Model və prompt validation.
- Threshold və error-cost calibration.
- Human decision gates.
- Anti-gaming safeguards.
- Confidentiality və privacy.
- Quality review və incident response.
Bu nəzarətlər ISSA 5000, ISA 500, EU AI Act, NIST AI RMF və zəruri hallarda GDPR kimi tənzimləyici və ya peşəkar əsaslarla əlaqələndirilmişdir. Müəlliflər bu standartların konkret AI alətlərini məcburi etdiyini iddia etmirlər; mövcud təminat öhdəliklərinin AI vasitəçiliyi olan prosedurlara necə tətbiq edilə biləcəyini göstərirlər.
Çərçivənin uğuru necə sınaqdan keçirilə bilər?
Müəlliflər “nə qədər AI istifadə olundu?” sualını uğur metrikası kimi rədd edirlər. Ölçülməli olan AI dəstəkli təminat prosesinin dəqiqlik, etibarlılıq, vaxt, nəzərdən keçirilə bilmə və peşəkar skeptisizm baxımından daha yaxşı işləyib-işləməməsidir.
| Qiymətləndirmə ölçüsü | Nümunə metrika | Mümkün tədqiqat dizaynı |
|---|---|---|
| Aşkarlama keyfiyyəti | Precision, recall, false-positive, false-negative | Benchmark məlumatı, retrospektiv test, nəzarətli eksperiment |
| Sübut keyfiyyəti | Etibarlı source link nisbəti, reproducibility, unresolved contradiction | Design-science və fayl araşdırması |
| Audit səyi və vaxt | Prosedurun müddəti, alert closure time, sənədlər toplusunun əhatəsi | Sahə və ya uyğunlaşdırılmış tapşırıq tədqiqatları |
| Peşəkar skeptisizm | Challenge, override və əlavə prosedur tezliyi | Davranış eksperimenti və process-log təhlili |
| Hesabatlılıq | Log tamlığı, named approvals, incident remediation | Quality-review və hal tədqiqatı |
| Hesabatın dəqiqliyi və faydalılığı | Correction, restatement, qualification, istifadəçi etibarı | Arxiv təhlili və istifadəçi tədqiqatları |
| Strateji uyğunlaşma | Məlum testlər ətrafında hazırlayan tərəfin davranışı | Longitudinal field və game-theoretic experiments |
Scope 3 nümunəsi çərçivənin necə işlədiyini göstərir
Tədqiqat çərçivəni nümunələndirmək üçün şirkətin ildən-ilə əhəmiyyətli Scope 3 emissiya azalması açıqladığı ssenaridən istifadə edir.
Birinci qatda praktik kateqoriyanın əhatəsinin, dəyər zənciri sərhədinin, emissiya amillərinin, qiymətləndirmə metodlarının və mənbə qeydlərinin sübuta hazır olub-olmadığını yoxlayır.
İkinci qatda AI bütün Scope 3 açıqlamalarını toplayır, mənbələri ilə əlaqələndirir, ESRS E1 məlumat nöqtələri ilə uyğunlaşdırır və sənəd/rəqəm tutarlılığı testləri aparır.
Üçüncü qatda AI siqnalları kalibrasiya edilir. Emissiya azalması daraldılmış hesabat sərhədi və ya emissiya amili metodundakı dəyişikliklə eyni dövrə təsadüf edirsə, nəticə real fəaliyyət yaxşılaşması əvəzinə boundary- və ya method-driven change kimi işarələnə bilər.
Dördüncü qatda əhəmiyyətlilik, sübutun yetərliliyi, narrativ ilə emissiya/kapital xərci məlumatları arasındakı ziddiyyətin həlli və təminat nəticəsi insan praktikə aiddir.
Bütün proses boyunca istifadə edilən prompt, tool version, threshold və human override qeydləri saxlanılır.
Tədqiqatın dəstəklədiyi nəticələr
- AI dayanıqlılıq təminatında məlumat axtarışını və analitik əhatəni genişləndirə bilər.
- AI nəticəsinin sübut dəyəri mənbədən, kalibrasiyadan, yenidən istehsal oluna bilməsindən və peşəkar qiymətləndirmədən asılıdır.
- Etibar səviyyəsi prosedurun nəticə baxımından əhəmiyyətinə görə məhdudlaşdırılmalıdır.
- Əhəmiyyətlilik, sübutun yetərliliyi, ziddiyyətli sübutun həlli və yekun nəticə ötürülə bilməyən qərarlardır.
- Anomaliya aşkarlanması base rate və xəta dəyəri nəzərə alınmadan etibarlı istifadə edilə bilməz.
- İdarəetmə yalnız model xətasını deyil, hazırlayan tərəfin gaming və auditorun overreliance/shirking riskini də əhatə etməlidir.
Tədqiqatın dəstəkləmədiyi nəticələr
- Müəyyən AI modelinin ənənəvi təminat metodlarından daha uğurlu olduğu göstərilməyib.
- Çərçivənin maliyyə və ya dayanıqlılıq hesabatının keyfiyyətini faktiki artırdığı empirik şəkildə sınaqdan keçirilməyib.
- AI tərəfindən işarələnən anomaliya yanlış bəyan və ya greenwashing sübutu deyil.
- AI nəticəsi təkbaşına yetərli və münasib təminat sübutu kimi qəbul edilə bilməz.
- “Human-in-the-loop” etiketi özlüyündə effektiv insan nəzarətinə zəmanət vermir.
- EU AI Act uyğunluğu peşəkar təminat qərarının AI-ya ötürülə biləcəyi demək deyil.
Məhdudiyyətlər və gələcək tədqiqatlar
Tədqiqat konseptualdır və konkret model, proqram platforması və ya real təminat tapşırığında sınaq aparılmayıb. Çərçivənin daha yüksək assurance quality yaratdığına dair empirik sübut təqdim edilmir.
Tənzimləyici uyğunlaşdırma əsasən Avropa mühiti üzrə hazırlanıb. ISSA 5000 və NIST kimi strukturların daha geniş tətbiq imkanı təmin etməsi nəzərdə tutulsa da, fərqli tənzimləyici mühitlərdə əlavə uyğunlaşdırma və doğrulama tələb olunur.
Tətbiq xərci, şirkətin ölçüsü və proportionality hələ tam həll edilməyib.
Gələcək tədqiqatlar üçün field case studies, behavioural experiments, design-science projects və archival studies təklif edilir. Xüsusilə etibar sərhədlərinin auditor judgement üzərində təsiri, agentic AI-nın təkrarlana bilməni artırarkən professional scepticism-i zəiflədib-zəiflətmədiyi, base-rate məlumatının baxış qərarlarına təsiri və hazırlayan tərəflərin avtomatlaşdırılmış testlərə necə uyğunlaşdığı araşdırılmalıdır.
Mənbə və Metod Qeydi
Orijinal başlıq: Artificial Intelligence in Sustainability Assurance: Accounting Challenges, Audit Risks and a Conceptual Framework for ESG Verification
Müəlliflər: Radosveta Krasteva-Hristova; Vanya Georgieva.
Corresponding author: Vanya Georgieva.
Qurumlar: Department of Accounting, Tsenov Academy of Economics, Svishtov, Bulgaria; Faculty of Economics, Agricultural University-Plovdiv, Plovdiv, Bulgaria.
Jurnal: Accounting and Auditing.
Nəşriyyat: MDPI, Basel, Switzerland.
Biblioqrafik qeyd: 2026, Volume 2, Issue 3, Article 15.
DOI: 10.3390/accountaudit2030015
Nəşr tarixi: 1 sentyabr 2026.
Redaksiya tarixləri: Received 15 July 2026; Revised 13 August 2026; Accepted 14 August 2026.
Mənbə növü: Rəyçilər tərəfindən qiymətləndirilmiş konseptual tədqiqat məqaləsi; integrative conceptual design.
Əvvəlki versiya: Tədqiqatın rəyçi qiymətləndirməsindən keçməmiş preprint versiyası 2026-cı ilin iyulunda Preprints.org-da dərc edilib. Bu Verianla mətninin elmi mənbəyi rəyçilər tərəfindən qiymətləndirilmiş jurnal versiyasıdır.
Lisenziya: Creative Commons Attribution (CC BY).
Əsas mənbə sahələri: Sustainability assurance; mühasibat uçotu və audit araşdırmaları; AI governance və algorithm auditing; fraud və monitoring incentives.
Əsas tənzimləyici/peşəkar əsaslar: CSRD, ESRS, ISSA 5000 və implementation guidance, ISA 500, EU AI Act, NIST AI Risk Management Framework və PCAOB GenAI materialları.
Tədqiqatın zaman sərhədi: 2026-cı ilin iyulunadək əlçatan mənbələr.
Metod: Təminat prosesinin prosedur səviyyəsində ayrılması, AI imkanlarının prosedurlara uyğunlaşdırılması, beş risk ailəsinə qarşı stress-test və nəticələrin reliance levels, non-delegable decision gates, controls və ex-post metrics şəklində sintez edilməsi.
Maliyyələşdirmə: Tədqiqat xarici maliyyələşdirmə almamışdır.
Institutional Review Board: Tətbiq edilmir.
Informed Consent: Tətbiq edilmir.
Data Availability: Tədqiqatın orijinal töhfələri məqalədə təqdim olunub; əlavə sorğular corresponding author-a yönəldilə bilər.
AI istifadəsi barədə bəyanat: Müəlliflər OpenAI ChatGPT (GPT-5)-dən dilin təkmilləşdirilməsi, struktur redaktəsi və izahedici framework figure hazırlanması məqsədilə istifadə etdiklərini; bütün nəticələri nəzərdən keçirib redaktə etdiklərini və məzmun üçün məsuliyyəti qəbul etdiklərini bildiriblər.
Maraqların toqquşması: Müəlliflər maraqların toqquşmasının olmadığını bəyan ediblər.
Müəllif töhfələri: Konseptuallaşdırma Radosveta Krasteva-Hristova və Vanya Georgieva; metod və formal təhlil Radosveta Krasteva-Hristova; validation və investigation hər iki müəllif; orijinal layihə və review/editing hər iki müəllif; vizuallaşdırma Radosveta Krasteva-Hristova; project administration Vanya Georgieva kimi bildirilib.
Əsas metodoloji məhdudiyyət: Tədqiqat konseptual dizayn hazırlayır. Təklif edilən çərçivənin real tapşırıqlarda daha yüksək təminat keyfiyyəti yaratdığı hələ empirik şəkildə doğrulanmayıb.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib