

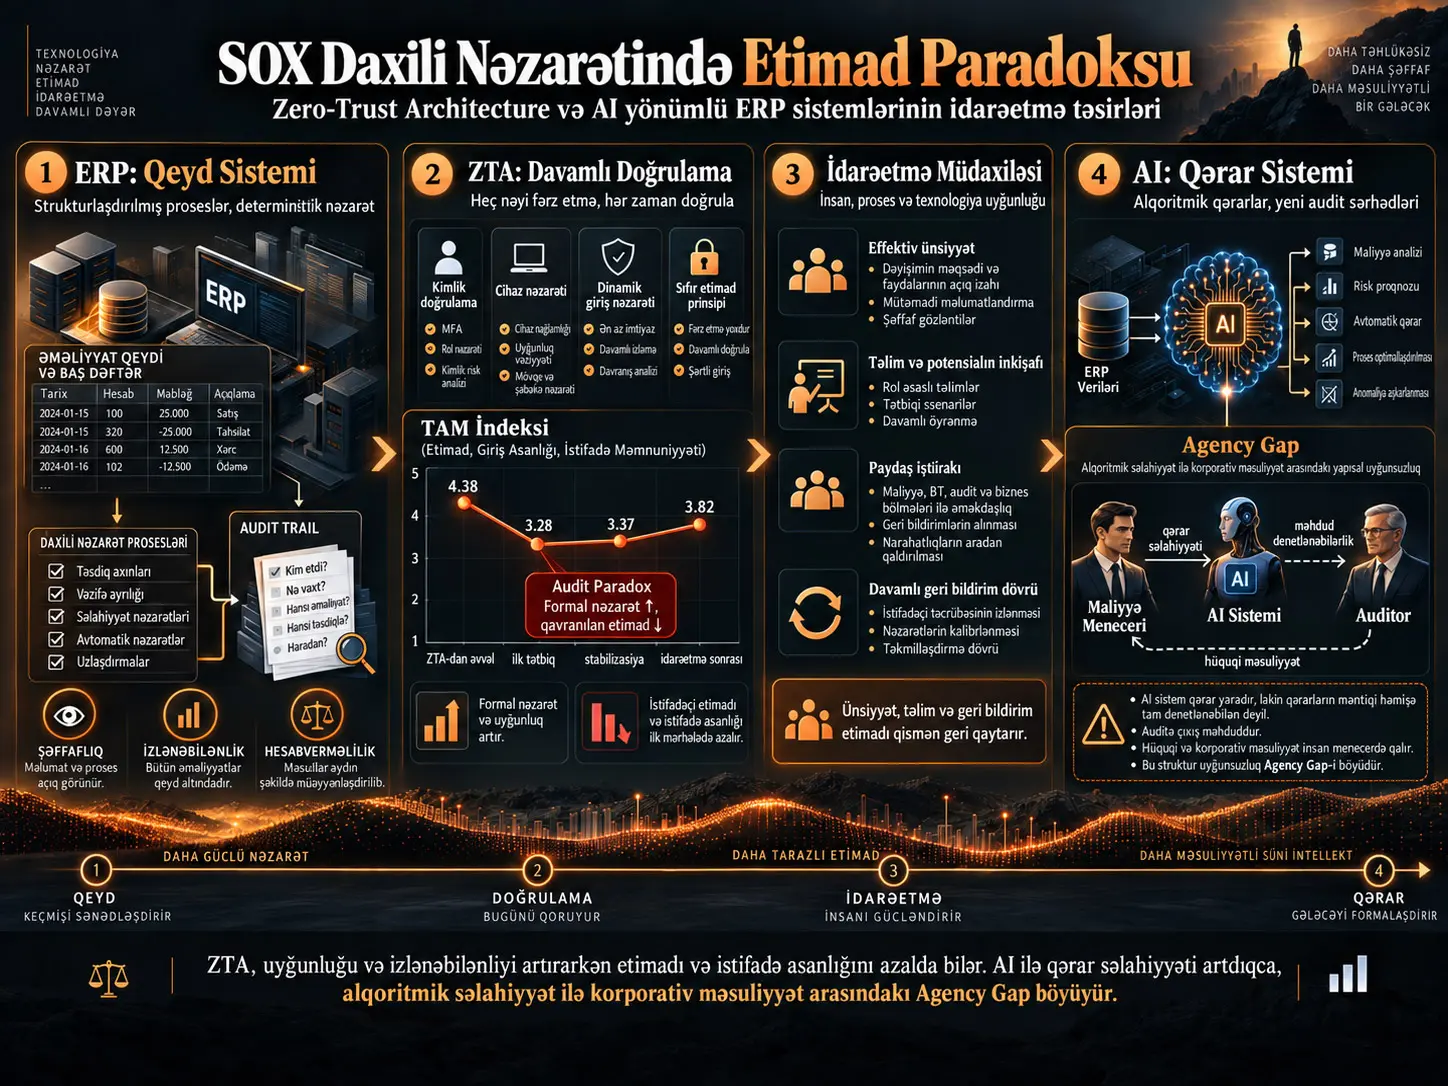
Müəssisə Resurslarının Planlaşdırılması sistemləri, yəni ERP-lər, maliyyə idarəetməsində uzun illər ərzində əməliyyatları qeydə alan, əvvəlcədən müəyyən edilmiş qaydaları tətbiq edən və auditorların geriyə dönük izləyə bildiyi deterministik nəzarət infrastrukturları kimi istifadə olunub. Zero-Trust Architecture (ZTA) və süni intellekt əsaslı qərar sistemləri bu modeli dəyişdirir. Nəzarət artıq yalnız “əməliyyat düzgün qeydə alınıbmı?” sualına deyil, giriş qərarlarının hansı kontekstə əsasən verildiyi, alqoritmik sistemin niyə müəyyən qərar qəbul etdiyi və son məsuliyyətin kimdə olduğu suallarına da şamil olunur.
Bu tədqiqat beynəlxalq telekommunikasiya təşkilatında ZTA tətbiqinin əməkdaşların qavradığı faydalılıq, istifadə rahatlığı və etimada təsirindəki dəyişiklikləri 968 sorğu cavabı əsasında araşdırır. ZTA-dan əvvəl birləşdirilmiş Technology Acceptance Model indeksi 5 üzərindən 4,38 olduğu halda, ilkin tətbiqdən sonra 3,28-ə düşmüş; doqquz aylıq sabitləşmə dövründə yalnız 3,37-yə yüksəlmiş; strukturlaşdırılmış kommunikasiya və idarəetmə müdaxiləsindən sonra isə 3,82-yə bərpa olunmuşdur.
Tədqiqatçılar bu nümunəni Audit Paradox — Audit Paradoksu kimi konseptuallaşdırırlar: Nəzarət arxitekturası giriş təhlükəsizliyini, izlənəbilənliyi və formal uyğunluğu gücləndirərkən eyni zamanda istifadəçi etimadını, istifadə rahatlığını və qavranılan məhsuldarlığı azalda bilər. Nəticələr etimad itkisinin zaman keçdikcə öz-özünə tam bərpa olunmadığını, idarəetmə müdaxiləsinin ölçülə bilən, lakin natamam bərpa təmin etdiyini göstərir.
Tədqiqatın ikinci töhfəsi Agency Gap anlayışıdır. Bu anlayış AI sistemlərinin getdikcə daha çox qərarvermə səlahiyyəti qazanmasına baxmayaraq hüquqi və institusional məsuliyyətin insan rəhbərlərində qalması zamanı yaranan struktur uyğunsuzluğu təsvir edir. Lakin Agency Gap mövcud məlumat dəstində birbaşa ölçülməyib; bu, ZTA nəticələrindən AI əsaslı korporativ nəzarət mühitlərinə aparılan nəzəri genişləndirmədir.
ERP auditdə niyə “etimad lövbəri” kimi qəbul edilir?
Ənənəvi ERP mühitində əməliyyatlar əvvəlcədən müəyyən edilmiş iş axınlarından keçir. Səlahiyyət rolları, vəzifələrin ayrılığı, təsdiq zəncirləri və əməliyyat qeydləri sistem daxilində müəyyənləşdirilir. Buna görə auditor yalnız yekun maliyyə nəticəsini deyil, əməliyyatın hansı nəzarət məntiqi əsasında həyata keçirildiyini də geriyə doğru izləyə bilər.
Mənbə bu quruluşu System of Record — Qeyd Sistemi kimi müəyyən edir. İnsan qərar verir; ERP qərarı və əməliyyatı qeydə alır.
Zaman keçdikcə analitika və biznes intellekti sistemləri ERP-nin yalnız qeyd aparmaq əvəzinə meylləri təhlil etdiyi ikinci mərhələni formalaşdırmışdır:
System of Intelligence — İntellekt/Analiz Sistemi.
Bu mərhələdə maşın məlumat və anlayış təqdim edir, lakin yekun qərar insanda qalır.
AI ilə yaranan üçüncü mərhələdə sistem yalnız keçmişi qeydə almır və ya təhlil etmir; tövsiyə verə, prioritetləşdirə, təsdiq prosesini formalaşdıra və bəzi hallarda hərəkəti avtomatik icra edə bilər:
System of Judgment — Qərar/Mühakimə Sistemi.
| Nəzarət paradiqması | Əsas rol | Qərar səlahiyyəti | Audit sualı |
|---|---|---|---|
| System of Record | Nə baş verdiyini qeydə alır | İnsan | İnsan qaydalara əməl etdimi? |
| System of Intelligence | Nə baş verdiyini təhlil edir | İnsan + maşın dəstəyi | Sistemin təqdim etdiyi anlayış etibarlıdırmı? |
| System of Judgment | Nə edilməli olduğuna təsir edir və ya onu müəyyənləşdirir | Artan alqoritmik iştirak | Qərar niyə verildi və kim məsuldur? |
Zero-Trust Architecture Ənənəvi Daxili Nəzarəti Necə Dəyişdirir?
Zero Trust müəyyən istifadəçi və ya cihaz daha əvvəl şəbəkəyə qəbul edilib deyə ona davamlı etibar etmək əvəzinə, girişi kontekstə uyğun olaraq təkrar-təkrar doğrulayır. Beləliklə, nəzarət statik şəbəkə sərhədlərindən kimliyə, cihazın vəziyyətinə və cari giriş kontekstinə keçir.
Bu dəyişiklik təhlükəsizlik baxımından daha sərt nəzarət təmin edə bilər; lakin istifadəçi baxımından əlavə autentifikasiya, giriş məhdudiyyətləri və dəyişkən siyasət qərarları demək ola bilər.
Mənbədə araşdırılan təşkilatda ZTA xüsusilə:
- daha sərt giriş siyasətləri,
- təkmilləşdirilmiş autentifikasiya,
- daha güclü izlənəbilənlik
təmin etmişdir. Bununla yanaşı, istifadəçilər ilkin tətbiqdən sonra daha çox sürtünmə, daha az çeviklik və rutin tapşırıqları yerinə yetirməkdə çətinlik bildirmişlər.
SOX ilə əsas gərginlik haradadır?
Sarbanes–Oxley nəzarət mühitləri sabit, təkrarlana bilən və audit oluna bilən nəzarət məntiqinə əsaslanır. ZTA-da isə eyni giriş tələbi cihazın vəziyyəti, məkan, kimlik və ya davranış kimi kontekstual dəyişənlərə görə fərqli nəticələnə bilər.
AI sistemə əlavə edildikdə məsələ daha da mürəkkəbləşir. ZTA əsasən deterministik qaydalara söykəndiyi halda, AI modelləri ehtimallı, uyğunlaşan və bəzən kifayət qədər izah edilə bilməyən ola bilər.
Mənbə AI-nin SOX mühitində yaratdığı dörd əsas gərginliyi belə təsnif edir:
| Gərginlik | Əsas problem | Audit baxımından ehtiyac |
|---|---|---|
| İzahatlılıq ↔ audit oluna bilmə | Modelin qərar məntiqi kifayət qədər görünməyə bilər | Model məntiqi, sərhədlər, məlumatın mənşəyi və qərəz sübutu |
| Ardıcıllıq ↔ uyğunlaşma | AI davranışı yeniləmələrlə dəyişə bilər | Zaman ərzində nəzarət ardıcıllığı və model dəyişiklik qeydləri |
| Məsuliyyət ↔ avtonomluq | Sistem qərara təsir edərkən məsuliyyət insanda qala bilər | İnsan təsdiqi, istisna qeydləri və qərarvermə hüquqları |
| Nəzarətin yeri ↔ sahiblik | Qərar ERP-dən kənarda bulud/model qatında qəbul edilə bilər | Paylanmış nəzarət sərhədləri və qərarın provenance qeydləri |
Tədqiqat Necə Aparıldı?
Tədqiqat təxminən 1000 əməkdaşı olan beynəlxalq telekommunikasiya infrastrukturu təşkilatında aparılmış anonim, təkrarlanan kəsiyəvi və zaman üzrə paylanmış kəmiyyət araşdırmasıdır.
Təşkilat kibertəhlükəsizlik hadisəsindən sonra ənənəvi perimetr əsaslı təhlükəsizlik modelindən ZTA-ya keçmişdir. Tədqiqatçılar ZTA-dan əvvəl və sonrakı istifadəçi qavrayışını eyni təsdiqlənmiş sorğu strukturu ilə izləmişlər.
| Ölçmə | Dövr | N |
|---|---|---|
| PCS1 + PCS2 | ZTA-dan əvvəl baza xətti | 546 |
| PCS3 | İlkin ZTA tətbiqindən sonra | 126 |
| PCS4 | Sabitləşmə | 120 |
| PCS5 | İdarəetmə/kommunikasiya müdaxiləsindən sonra | 176 |
| Cəmi | 968 |
Üç əsas TAM dəyişəni
Perceived Usefulness (PU): Sistemin iş performansını nə dərəcədə yaxşılaşdırdığına dair qavrayış.
Perceived Ease of Use (PEOU): Sistemdən istifadənin nə dərəcədə asan olduğuna dair qavrayış.
Perceived Trust (PT): Sistemin etibarlı, ədalətli və təşkilatın məqsədləri ilə uyğun olduğuna dair etimad.
Bütün suallar beş ballıq Likert şkalası ilə ölçülmüşdür.
İdarəetmə müdaxiləsi nələri əhatə etdi?
İlkin etimad azalmasından sonra təşkilat istifadəçi etimadını yenidən qurmağa yönəlmiş strukturlaşdırılmış müdaxilə həyata keçirmişdir. Proqram yüksək rəhbərliyin kommunikasiyasını, maraqlı tərəflərin iştirak sessiyalarını, ssenari əsaslı təlim və maarifləndirmə fəaliyyətlərini, eləcə də əlavə pulse survey-lər vasitəsilə davamlı geribildirim mexanizmlərini əhatə etmişdir.
Tədqiqatın Metodu və Nəticələri
Etimad və istifadə qavrayışı nə qədər azaldı?
| Mərhələ | N | Orta TAM indeksi | SD |
|---|---|---|---|
| ZTA-dan əvvəl | 546 | 4,38 | 0,78 |
| İlkin ZTA-dan sonra — Dekabr 2021 | 126 | 3,28 | 1,17 |
| Sabitləşmə — Sentyabr 2022 | 120 | 3,37 | 1,04 |
| Kommunikasiya/idarəetmədən sonra — Yanvar 2023 | 176 | 3,82 | 0,90 |
ZTA-dan əvvəlki dövrdən ilkin ZTA-dan sonrakı dövrə azalma təxminən %25-dir.
Birtərəfli ANOVA:
\[ F(3,964)=82,04,\qquad p<0,001 \]
kimi hesabat verilmişdir.
Daxili tutarlılıq bütün dalğalarda:
\[ Cronbach\ \alpha >0,78 \]
səviyyəsindədir.
Təsir ölçüləri nə göstərir?
| Müqayisə | Cohen's d | Mənbənin şərhi |
|---|---|---|
| ZTA-dan əvvəl → ilkin ZTA-dan sonra | 1,12 | Böyük azalma |
| İlkin ZTA-dan sonra → sabitləşmə | 0,08 | Çox kiçik dəyişiklik |
| Sabitləşmə → idarəetmə müdaxiləsindən sonra | 0,52 | Orta ölçülü bərpa |
Bu ardıcıllıq xüsusilə vacibdir. İstifadəçi etimadındakı azalma doqquz aylıq zaman keçidi ilə nəzərəçarpacaq şəkildə öz-özünə düzəlməmişdir. Ölçülə bilən bərpa strukturlaşdırılmış idarəetmə müdaxiləsindən sonra müşahidə edilmişdir.
Audit Paradox Nədir?
Audit Paradox, nəzarət sisteminin kağız üzərində daha təhlükəsiz, izlənə bilən və uyğun hala gəldiyi halda praktik istifadədə etimadı, istifadə rahatlığını və ya qavranılan məhsuldarlığı azalda bilməsi vəziyyətidir.
Bu tədqiqatda ZTA-nın daha sərt giriş nəzarəti və izlənəbilənlik təmin etdiyi, bununla yanaşı ilkin tətbiqdən sonra istifadəçilərin birləşdirilmiş TAM indeksinin 4,38-dən 3,28-ə düşdüyü müşahidə edilmişdir.
Müəlliflərin əsas nəticəsi odur ki, nəzarətin effektivliyi yalnız texniki nəzarətlərin sayı və ya nəzarətin sərtliyi ilə ölçülə bilməz. İstifadəçilər sistemi həddən artıq məhdudlaşdırıcı, anlaşılmaz və ya işi əngəlləyən hesab edərlərsə, qeyri-rəsmi workaround-lar yarada bilərlər; bu isə dizaynda güclü görünən nəzarət sisteminin praktik effektivliyini azalda bilər.
Bununla belə, Audit Paradox hələ müxtəlif təşkilatlarda təsdiqlənmiş standart ölçmə şkalası deyil. Mənbə anlayışı mövcud empirik nümunədən inkişaf etdirilmiş nəzəri çərçivə kimi təqdim edir.
R&D Əməkdaşları Niyə Daha Güclü Təsirləndi?
Mənbədə texniki bölmələr, xüsusilə R&D komandaları, ilkin ZTA-dan sonrakı dövrdə qavranılan faydalılıq və etimadda təxminən %30 azalma göstərən qruplar kimi bildirilmişdir. Müəlliflər bunu sürətli giriş və sistem çevikliyindən daha çox asılı olan iş axınlarının sərt doğrulamadan daha güclü təsirlənməsi ilə əlaqələndirirlər.
Lakin bu alt qrup təhlilləri mənbədə açıq şəkildə kəşfiyyat xarakterli kimi təsvir edilir. Alt nümunə ölçüləri məhduddur və nəticələr təsdiqləyici statistik nəticə kimi qiymətləndirilməməlidir.
Agency Gap Nədir?
Agency Gap alqoritmik qərarvermə səlahiyyəti ilə institusional məsuliyyətin bir-birindən ayrılmasıdır.
Ənənəvi ERP modelində:
İnsan qərar verir → sistem qeydə alır → insan məsuldur.
AI yönümlü modeldə isə:
İnsan səlahiyyət verir → AI qərara təsir edir və ya onu icra edir → auditor nəticəni doğrulamağa çalışır → hüquqi məsuliyyət yenə insan rəhbərdə qala bilər.
AI-nin daxili qərar məntiqi kifayət qədər izlənə bilmədikdə qərarvermə səlahiyyəti ilə hesabatlılıq eyni aktorda olmaya bilər.
Mənbə bunu xüsusilə SOX tənzimləmələri altında fəaliyyət göstərən maliyyə rəhbərləri baxımından müzakirə edir. Agency Gap bu tədqiqatın ZTA məlumatından birbaşa ölçülən dəyişən deyil; AI-nin maliyyə qərar proseslərinə real qərarvermə səlahiyyəti ilə daxil olduğu təşkilatlarda gələcəkdə empirik şəkildə sınanmalı nəzəri konstruksiyadır.
ZTA Nəticələri AI Haqqında Birbaşa Sübutdurmu?
Xeyr. Bu fərq tədqiqatın düzgün oxunması üçün kritikdir.
ZTA deterministik və qayda əsaslı təhlükəsizlik arxitekturasıdır. AI sistemləri isə ehtimallı qərarvermə, öyrənmə və bəzi hallarda məhdud izah edilə bilmə gətirir.
Buna görə mövcud sorğular əməkdaşların AI yönümlü maliyyə nəzarəti sistemlərinə reaksiyasını ölçmür. Müəlliflər ZTA-nı artan sistem avtonomiyasına gedən yolda daha erkən mərhələ kimi istifadə edir və AI mühitinə dair nəticələri nəzəri olaraq genişləndirirlər.
Üç müddəa hansı səviyyədə dəstəklənir?
| Müddəa | Status |
|---|---|
| P1 — Etimad qabaqcıl nəzarət sistemlərinin qəbulunu məhdudlaşdırır | ZTA nəticələri ilə qismən/istiqamətverici empirik dəstək |
| P2 — Yüksək idarəetmə yetkinliyində AI manual ERP iş axınını azalda bilər | Mövcud məlumatla birbaşa sınanmamış nəzəri müddəa |
| P3 — Böyük AI nəzarət uğursuzluğu institusional geri dönüşü tətikləyə bilər | Mövcud məlumatla sınanmamış nəzəri müddəa |
Tədqiqatın dəstəklədiyi nəticələr
Mənbə araşdırılan telekommunikasiya təşkilatında ZTA tətbiqindən sonra qavranılan faydalılıq, istifadə rahatlığı və etimadda böyük ilkin azalma olduğunu; doqquz aylıq sabitləşmənin təkbaşına əhəmiyyətli bərpa yaratmadığını; strukturlaşdırılmış idarəetmə və kommunikasiya müdaxiləsinin orta ölçülü, lakin natamam bərpa ilə əlaqəli olduğunu; güclü texniki nəzarətlə istifadəçi etimadının eyni istiqamətdə hərəkət etmək məcburiyyətində olmadığını və ZTA keçidinin təşkilati təsirlərinin yalnız kibertəhlükəsizlik metrikləri ilə qiymətləndirilə bilməyəcəyini dəstəkləyir.
Tədqiqatın dəstəkləmədiyi nəticələr
Tədqiqat ZTA-nın etimad azalmasına qəti səbəb olduğunu sübut etmir; eyni şəxsləri panel formatında izləmir; nəzarət qrupundan istifadə etmir; COVID-19 və digər təşkilati dəyişiklikləri statistik olaraq ayırmır; Agency Gap-i empirik olaraq ölçmür; AI əsaslı maliyyə qərar sistemini real təşkilatda sınaqdan keçirmir; P2 və P3-ü təsdiqləmir və bir təşkilatın nəticəsini bütün sektor və ya ölkələrə birbaşa ümumiləşdirmir.
Elmi mənası
Tədqiqatın ən mühüm töhfəsi “daha güclü nəzarət = daha yaxşı nəzarət” fərziyyəsini sosio-texniki baxımdan sorğulamasıdır.
Nəzarət arxitekturası texniki baxımdan çox sərt ola bilər; lakin istifadəçilər onu legitim, anlaşılan və işləməyə imkan verən hesab etməzlərsə, real təşkilati davranış dizayn edilmiş nəzarət quruluşundan yayınır.
Bu baxış AI dövründə daha kritik olur. AI yalnız əməliyyatı qeydə almaq əvəzinə hansı əməliyyatın baş verəcəyinə təsir etdikdə auditin predmeti də dəyişir. Auditor artıq yalnız:
“Nə baş verdi?”
sualını deyil:
“Bu qərar niyə yarandı, hansı məlumat və model tərəfindən formalaşdırıldı və bu qərara görə kim hesabat verəcək?”
suallarını da araşdırmalıdır.
Bu səbəbdən tədqiqat ERP-dən AI-yə keçidi sadəcə texnoloji modernləşmə kimi deyil, etimadın, qərarvermə səlahiyyətinin, audit oluna bilmənin və institusional məsuliyyətin birlikdə yenidən dizayn edilməli olduğu idarəetmə transformasiyası kimi çərçivələndirir.
Mənbə və Metod Qeydi
Orijinal tədqiqat: Trusting the Unverifiable: The Transformation of SOX Internal Control Under Zero-Trust Architecture and AI-Driven ERP Systems
Müəlliflər: Guy E. Toibin, Yotam Lurie, Shlomo Mark
Məsul müəllif: Guy E. Toibin
Qurumlar: Guilford Glazer Faculty of Business and Management, Ben-Gurion University of the Negev; Software Engineering Department, SCE—Shamoon College of Engineering.
Jurnal: Accounting and Auditing.
Biblioqrafik qeyd: 2026, 2(2), 9.
DOI: 10.3390/accountaudit2020009.
Daxil olub: 31 mart 2026.
Reviziya: 18 may 2026.
Qəbul: 1 iyun 2026.
Nəşr: 8 iyun 2026.
Rəyçilik statusu: Jurnalda qəbul edilərək dərc olunmuş tədqiqat məqaləsi.
Lisenziya: Creative Commons Attribution — CC BY.
Tədqiqat dizaynı: Zaman ərzində təkrarlanan anonim kəsiyəvi sorğu tədqiqatı + kontekstual maraqlı tərəf müsahibələri və görüşlər.
Ümumi sorğu cavabı: 968.
Təşkilat: Təxminən 1000 əməkdaşı olan beynəlxalq, çoxregionlu və multi-cloud telekommunikasiya infrastrukturu təşkilatı.
Əsas ölçmələr: Perceived Usefulness, Perceived Ease of Use və Perceived Trust.
Əsas statistika: \(F(3,964)=82,04,\;p<0,001\).
Əsas təsir ölçüləri: ilkin azalma \(d=1,12\); sabitləşmə \(d=0,08\); idarəetmədən sonrakı bərpa \(d=0,52\).
Məlumata çıxış: Korporativ məxfilik razılaşmaları səbəbindən ictimaiyyət üçün açıq deyil.
Etik status: Ben-Gurion University-nin etik prosedurları çərçivəsində komitə təsdiqindən azad edildiyi bildirilmişdir; iştirakçılardan məlumatlandırılmış razılıq alınmışdır.
Maliyyələşdirmə: Xarici maliyyələşdirmə alınmamışdır.
Maraqlar toqquşması / əlaqə qeydi: Müəlliflərdən biri tədqiqat dövründə araşdırılan təşkilatda çalışmışdır; mənbə tədqiqatın təhlil və hesabatverməyə institusional təsir olmadan müstəqil aparıldığını bildirir.
AI istifadə bəyanatı: Müəlliflər ChatGPT — GPT 5.5 və Gemini 2.5-dən dil redaktəsi, formatlaşdırma və konseptual fiqurların ilkin eskizlərində istifadə etdiklərini; tədqiqat məlumatlarında, statistik təhlildə, nəticələrin şərhində və ya elmi nəticələrin yaradılmasında istifadə etmədiklərini bildirirlər.
Əsas məhdudiyyətlər: Bir təşkilat; nəzarət qrupunun olmaması; anonim repeated cross-sectional quruluş; cavab qərəzi ehtimalı; nəzarət dəyişənlərinin olmaması; COVID-19 ilə zaman baxımından üst-üstə düşmə; endogenliyin formal şəkildə modelləşdirilməməsi və etimadın statistik vasitəçi dəyişən kimi sınanmaması.
Görsəl istifadə qeydi: Məqalə CC BY lisenziyalıdır. Müəlliflərin orijinal fiqurları lisenziya şərtlərinə uyğun istinadla yenidən istifadə edilə və ya uyğunlaşdırıla bilər. Bununla belə, Verianla üçün Şəkil 1-dəki etimad vasitəçili keçid modelinin və Şəkil 2-dəki Agency Gap quruluşunun müstəqil dizaynla yenidən çəkilməsi tövsiyə olunur.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib