

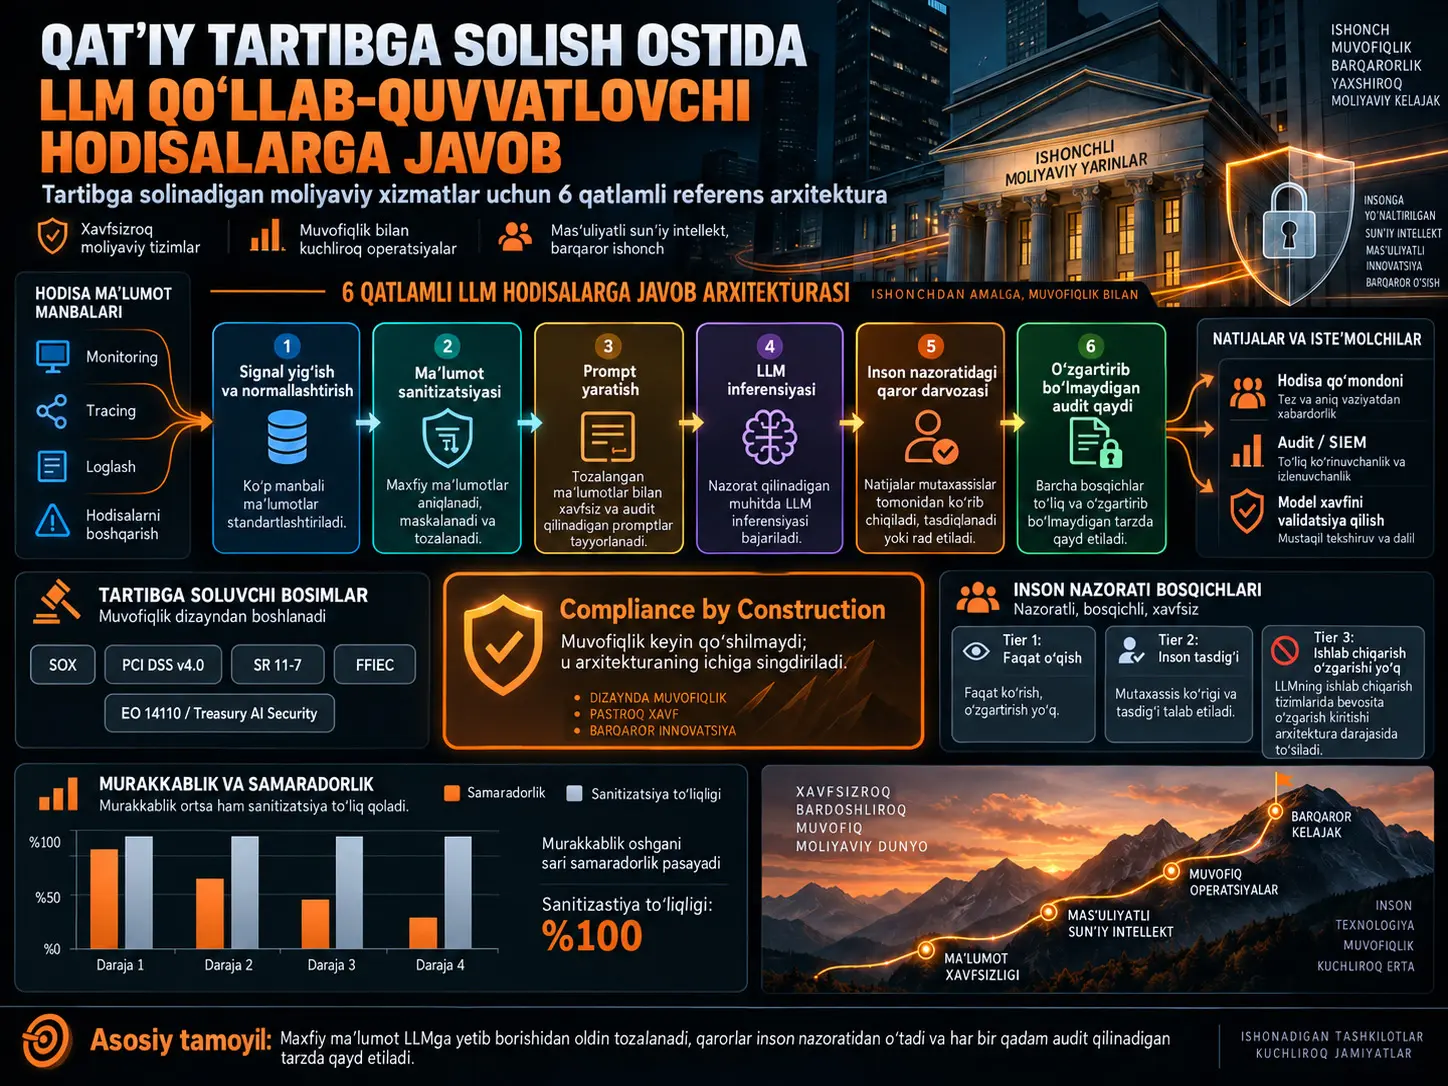
Ushbu ish katta til modellaridan moliyaviy xizmatlarda hodisalarga javob berish va ildiz sabab tahlili uchun foydalanishni, odatiy texnologiya kompaniyalaridan farqli ravishda, qat’iy tartibga soluvchi talablar sharoitida ko‘rib chiqadigan referens arxitekturani taklif qiladi. Muallifning asosiy da’vosi shuki, banklar Google, Microsoft yoki boshqa texnologiya kompaniyalarida qo‘llanadigan LLM qo‘llab-quvvatlovchi operatsion modellarni bevosita ko‘chira olmaydi; chunki SOX, PCI DSS v4.0, SR 11-7, FFIEC va AIga yo‘naltirilgan kiberxavfsizlik qo‘llanmalari birgalikda baholanganda ma’lumot oqimi, prompt o‘zgarishlari, model validatsiyasi, uchinchi tomonlardan foydalanish, audit trail va inson nazorati ustida strukturaviy cheklovlar yuzaga keladi.
Maqolaning markazida compliance by construction — muvofiqlikni dizaynning o‘zida ta’minlash tamoyili turadi. Bunga ko‘ra muvofiqlik ishlab chiqarishdan keyin tekshiriladigan protsedura emas, balki tizim ichida majburiy o‘tiladigan qatlamlarning o‘zidir. Maxfiy ma’lumotlarning LLMga yetib borishini to‘sadigan majburiy sanitizatsiya, versiyalangan prompt boshqaruvi, provayderdan mustaqil inference qatlami, inson tasdig‘ini talab qiladigan qaror darvozasi va o‘zgartirib bo‘lmaydigan audit trail birgalikda ishlaydi.
Ish shuningdek ishlab chiqarish ma’lumotlarini ulashmasdan amalga oshirilishi mumkin bo‘lgan sintetik baholash usulini taklif qiladi. Natijalar past murakkablikdagi hodisalarda yuqori ko‘rsatkichlar qayd etilganini, biroq hodisa noaniqligi va murakkabligi ortgani sari tasniflash aniqligi va root-cause samaradorligi pasayib, hallüsinatsiya ko‘rsatkichlari oshganini ko‘rsatadi. Sanitizatsiya to‘liqligi barcha sintetik test darajalarida %100 deb xabar qilingan. Bu natijalar mustaqil sanoat benchmarki emas, balki ishda ta’riflangan referens tizimning sintetik baholashidir.
Compliance by Construction Nima?
Compliance by construction — tartibga soluvchi majburiyatlarni tizim yakunlangandan keyin qo‘shiladigan siyosat yoki nazorat nuqtalari sifatida emas, balki ma’lumot va qaror oqimi majburiy ravishda o‘tadigan arxitektura qatlamlari sifatida loyihalash yondashuvidir; shu tariqa ayrim nomuvofiq xatti-harakatlar shunchaki taqiqlanmaydi, balki texnik jihatdan amalga oshirib bo‘lmaydigan qilinadi.
Ishning asosiy farqi shunda. An’anaviy yondashuvda tizim ishlaydi, keyin compliance jamoalari nimaga ruxsat bor-yo‘qligini tekshiradi. Bu arxitekturada esa ma’lumot tartibga solish talab qilgan darvozalardan jismonan o‘tmasdan LLMga yetib bora olmaydi.
Xuddi shuningdek, ishlab chiqarish holatini o‘zgartiradigan harakatlar uchun faqat “model buni qilmasligi kerak” degan prompt qoidasi yo‘q. Tizimga bu harakatlarni bajarishga imkon beradigan credential, tool binding yoki execution path umuman berilmaydi.
Shu tariqa ayrim nazoratlar xulq-atvorga asoslangan emas, strukturaviy bo‘ladi.
Banklarda LLM Qo‘llab-Quvvatlovchi Incident Response Nega Boshqacha?
Banklardagi LLM qo‘llab-quvvatlovchi hodisalarga javob berish; ishlab chiqarish loglarida maxfiy moliyaviy ma’lumot bo‘lishi mumkinligi, prompt o‘zgarishlari nazorat qilinadigan o‘zgarish jarayonlariga bo‘ysunishi, modellarga mustaqil validatsiya kerak bo‘lishi, uchinchi tomon provayderlari xavfi boshqarilishi va AI xizmati mavjud bo‘lmaganda operatsiya insonlar bilan davom eta olishi shartligi sababli umumiy texnologiya kompaniyalaridagi amaliyotga qaraganda qat’iyroq arxitektura chegaralarini talab qiladi.
SOX: Prompt ham nazorat qilinadigan o‘zgarishdir
Manba moliyaviy hisobotga ta’sir qilishi mumkin bo‘lgan tizimlarda ishlatiladigan prompt shablonlari oddiy matn emas, nazorat qilinadigan ishlab chiqarish konfiguratsiyasi sifatida ko‘rilishi kerakligini ta’kidlaydi.
Bu yondashuvda:
- Har bir prompt versiyasi qayd qilinadi.
- Tasdiqlash mexanizmidan o‘tadi.
- Ishlab chiqarishdan tashqari muhitda test qilinadi.
- Rollback rejasi bo‘ladi.
- LLM o‘zaro ta’sirlari uzoq muddatli audit yozuvlariga kiritiladi.
PCI DSS: Telemetriya maxfiy ma’lumot tashishi mumkin
Manbaga ko‘ra to‘lov tizimlari loglari PAN, CVV, authentication token, hisob raqami va shunga o‘xshash maxfiy mazmunni o‘z ichiga olishi mumkin.
Shu sababli LLM qatlamidan oldin mustaqil sanitizatsiya chegarasi talab qilinadi.
Manba bu yerdagi maqsadni “maxfiy ma’lumotni kamaytirish” emas, ruxsatsiz inference qatlamiga nol maxfiy ma’lumot o‘tkazish deb ta’riflaydi.
SR 11-7: LLM model risk boshqaruviga kirishi mumkin
Muallif incident classification yoki root-cause analysis bajaradigan LLM model risk management doirasida baholanishi kerakligini ta’kidlaydi.
Buning oqibatlari:
- Nazariy asos va cheklovlarni hujjatlashtirish.
- Hallüsinatsiya xatti-harakatlarini ta’riflash.
- Mustaqil validation.
- Model inventory qaydi.
- Risk tiering.
- Doimiy performance monitoring.
FFIEC: Tizim LLMsiz ham ishlashi kerak
Manba LLM hodisalarga javob berish uchun yaxshilovchi vosita bo‘lishi, operatsiyaning qaramlik nuqtasiga aylanmasligi kerakligini ta’kidlaydi.
LLM APIga kirish uzilganda yoki model xatti-harakati buzilganda tizim human-only modega o‘ta olishi kerak.
Prompt injection nega bevosita xavfsizlik muammosi?
Hodisa ma’lumotining o‘zi hujumchi tomonidan manipulyatsiya qilingan bo‘lishi mumkinligi faraz qilinadi.
Masalan, hujumchi triage tizimiga kirishini bilgan xato xabariga AIga yo‘naltirilgan yashirin ko‘rsatma qo‘shishi mumkin.
Shu sababli input validation, output sandboxing va adversarial test maqolada ixtiyoriy yaxshilash emas, launch requirement sifatida ko‘riladi.
Tadqiqot Usuli va Natijalari
Olti qatlamli referens arxitektura
Manbaning 5-betidagi 1-rasm tizimni oltita asosiy qatlamga ajratadi:
- Signal Ingestion & Normalization
- Data Sanitization Pipeline
- Prompt Construction
- LLM Inference
- Human-in-the-Loop Decision Gate
- Audit Trail
Olti Qatlamli Arxitektura Qanday Ishlaydi?
Arxitektura monitoring, tracing, logging va incident-management manbalaridan kelgan signallarni normallashtirishdan boshlanadi, maxfiy ma’lumotlarni sanitizatsiya qatlamida olib tashlaydi, faqat tozalangan kontekst bilan prompt yaratadi, provayderdan mustaqil LLM inference ishga tushiradi, natijani inson nazoratidagi qaror darvozasidan o‘tkazadi va butun jarayonni o‘zgartirib bo‘lmaydigan audit yozuviga kiritadi.
1. Signal Ingestion & Normalization
Alert, metric, trace va log ma’lumotlari umumiy incident-context obyektiga aylantiriladi.
Bu qatlamda:
- Deduplication
- Signal correlation
- Initial severity scoring
bajariladi.
2. Data Sanitization Pipeline
Manba bu qatlamni muvofiqlik nuqtai nazaridan tizimning eng kritik qismi deb ta’riflaydi.
| Bosqich | Funksiya |
|---|---|
| 1. Regex + Luhn | PAN, SSN, routing number va token kabi strukturali maxfiy ma’lumotlarni aniqlaydi. |
| 2. NER | Ism, manzil va erkin matndagi boshqa PII elementlarini aniqlaydi. |
| 3. Domain Rules | Tashkilotga xos hisob raqami, session token yoki internal-ID formatlarini aniqlaydi. |
| 4. Conservative Fallback | Xavfsizligi aniq tasdiqlanmagan mazmunni typed placeholder bilan redakt qiladi. |
Namuna placeholder:
[REDACTED:PAN]
Bu yondashuv LLMga semantik ravishda “bu yerda karta raqami bor edi” degan ma’lumotni saqlaydi, ammo haqiqiy qiymatni yubormaydi.
3. Prompt Construction
Manba prompt arxitekturasini uch qismga ajratadi:
- System prompt: Rol, chegaralar va chiqish formati.
- Dynamic context: Sanitized incident ma’lumoti va oldingi hodisalar.
- Task instruction: Classify, diagnose yoki recommend kabi vazifalar.
RAG corpusga faqat root cause post-incident review orqali tasdiqlangan hodisalarni kiritish tavsiya etiladi.
Maqsad noto‘g‘ri tashxis qo‘yilgan eski holatlarning yangi model tavsiyalarini ifloslantirishiga yo‘l qo‘ymaslikdir.
4. LLM Inference
Model provayderi provider-independent API ortida abstraksiyalanadi.
Buning sabablari:
- Vendor concentration risk.
- Modelni almashtira olish.
- Shadow A/B testing.
- Turli incident turlarini turli modellarga yo‘naltira olish.
Kutilgan schemaga mos kelmaydigan chiqish human-only fallbackni ishga tushiradi.
5. Human-in-the-Loop Decision Gate
Manba uchta alohida autonomy tier taklif qiladi:
| Tier | Ruxsat etilgan xatti-harakat |
|---|---|
| Tier 1 | Read-only diagnostic yig‘ish va monitor so‘rovlari; avtonom ishlashi mumkin. |
| Tier 2 | Severity classification yoki routing tavsiyasi; inson tasdig‘i talab qilinadi. |
| Tier 3 | Production state o‘zgartiradigan harakatlar; texnik jihatdan mumkin emas. |
Tier 3da faqat siyosiy taqiq yo‘q. Tool binding, credential va execution path berilmaydi.
Shuning uchun muvaffaqiyatli prompt injection ham ishlab chiqarish holatini o‘zgartiradigan amalni bajartira olmaydi.
6. Audit Trail
Har bir o‘zaro ta’sir uchun quyidagi maydonlar saqlanadi:
- Sanitizatsiyadan keyingi input context
- To‘liq prompt
- Model response
- Confidence score
- Inson qarori
- Yakuniy incident natijasi
Saqlash append-only va kriptografik yaxlitlik tekshiruviga ega qilib loyihalangan.
Progressive Trust Nima?
Progressive trust — LLM qo‘llab-quvvatlovchi hodisalarga javob berishni darhol faol ishlab chiqarish qarorlariga bog‘lamasdan, avval shadow mode, keyin advisory mode va nihoyat standart workflowga integratsiya qilish orqali bosqichma-bosqich joriy etish yondashuvidir.
Shadow mode
Model barcha incidentlarni insonlar bilan parallel qayta ishlaydi, ammo natijalar operatsion jamoaga ko‘rsatilmaydi.
Manbada shadow run taxminan to‘qqiz hafta davom etgan.
Advisory mode
Tavsiyalar ko‘rinadi, ammo majburiy emas.
Operator:
- Qabul qilishi mumkin.
- O‘zgartirishi mumkin.
- Rad etishi mumkin.
Integrated mode
Vosita standart workflowning bir qismiga aylanadi, ammo Tier 2 va Tier 3 chegaralari saqlanadi.
Sintetik Benchmark Qanday Tuzilgan?
Ish ishlab chiqarish bank ma’lumotlarini e’lon qilmasdan baholash uchun ommaga ochiq bank uzilishlari, to‘lov provayderlarining post-mortemlari va taqsimlangan tizim nosozlik namunalari asosida yaratilgan sintetik incident ssenariylarini to‘rtta murakkablik darajasida tasniflaydi.
| Daraja | Naqsh | Qiyinchilik |
|---|---|---|
| 1 | Bitta signal, ma’lum failure mode | Past |
| 2 | Bir nechta bog‘liq signal, ma’lum pattern | O‘rta |
| 3 | Bir nechta signal, yangi kombinatsiya | Yuqori |
| 4 | Noaniq signallar, bir nechta mumkin sabab | Juda yuqori |
Murakkablik Oshgani Sari LLM Ko‘rsatkichi Qanday O‘zgardi?
Manbaning sintetik baholashida hodisa murakkabligi oshgani sari classification, root-cause va remediation ko‘rsatkichlari muntazam pasaygan, hallüsinatsiya ko‘rsatkichlari oshgan; alohida va strukturali sanitizatsiya qatlami esa barcha murakkablik darajalarida %100 to‘liqlik ko‘rsatgan.
| Metrika | Level 1 | Level 2 | Level 3 | Level 4 |
|---|---|---|---|---|
| Classification accuracy | %92–97 | %85–92 | %72–83 | %58–70 |
| Root cause in top-3 | %95–98 | %88–94 | %70–82 | %52–65 |
| Appropriate remediation | %94–98 | %86–93 | %74–85 | %60–72 |
| Hallucination rate | <%2 | %2–5 | %5–10 | %8–15 |
| Sanitization completeness | %100 | %100 | %100 | %100 |
Muallif Level 3 va Level 4 hodisalarda vositaning rolini “to‘g‘ri javob berish”dan ko‘ra tadqiqotchining qidiruv makonini toraytiradigan boshlang‘ich nuqta yaratish sifatida belgilaydi.
Compliance validation natijalari
| Cheklov | Test | Natija |
|---|---|---|
| Change control | Barcha prompt o‘zgarishlarida audit record yaratilishi | Pass |
| Audit completeness | Zarur maydonlarning barcha o‘zaro ta’sirlarda to‘ldirilishi | Pass |
| Sanitization | Sintetik CHD injection; inference layerga %0 o‘tish | Pass |
| Fallback | LLM o‘chirilganda human-only modega o‘tish | Pass |
| Scope enforcement | Tier 3 amalini bajartirishga urinadigan prompt injection | Pass |
Bu natijalar manba muallifi ta’riflagan tizim va test tuzilishiga tegishli.
Cheklovlar va Amaliy Xulosalar
Arxitektura Nega Sanitizatsiyaga LLMdan Ham Ko‘proq Ahamiyat Beradi?
Manba yondashuvida noto‘g‘ri LLM tavsiyasi inson nazorati bilan to‘xtatilishi mumkin, biroq maxfiy moliyaviy ma’lumotning ruxsatsiz inference provayderiga sizib chiqishi bevosita muvofiqlik buzilishiga olib kelishi mumkin; shu sababli sanitizatsiya qatlami LLM integratsiyasidan ham yuqori test ustuvorligiga ega bo‘lishi kerak.
Muallif jamoalarga sanitizatsiya qatlamiga nomutanosib darajada ko‘p sarmoya kiritishni tavsiya qiladi.
Sanitizatsiyaning narxi
Konservativ sanitizatsiya ayrim diagnostik ma’lumotlarning yo‘qolishiga olib keladi.
Ba’zan redakt qilingan qiymat root causeni tezroq topishga yordam beradigan kritik signal bo‘lishi mumkin.
Manba shu sababli privacy bilan diagnostic utility o‘rtasida yechilmagan taranglik borligini tan oladi.
Bu Tizim Inson Incident Commander O‘rnini Bosadimi?
Yo‘q. Ish arxitekturasida LLM ayniqsa yuqori murakkablik darajalarida qaror beruvchi emas, balki gipoteza ishlab chiqaruvchi va qidiruv maydonini toraytiruvchi yordamchidir; ishlab chiqarish holatini o‘zgartiradigan Tier 3 harakatlarini tizim bajara olmaydi.
Shuning uchun inson accountability arxitekturaning markazida qoladi.
Prompt governance
Manbada tavsiya etilgan prompt tamoyillari:
- Agar kontekst yetishmasa, model buni ochiq aytishi kerak.
- Yetarli ma’lumotsiz taxmin qilish o‘rniga qaysi qo‘shimcha ma’lumot kerakligini ko‘rsatishi kerak.
- Har bir tavsiya tegishli log, metric yoki historical incident ID bilan dalillanishi kerak.
- Out-of-scope tizimlarga oid tavsiyalar avtomatik flag qilinishi kerak.
Auditor uchun dizayn
Maqola tizimning ikki alohida foydalanuvchi guruhi borligini ta’kidlaydi:
- Tunda 03.00da tez tavsiya istaydigan incident commander.
- Oylar o‘tib ma’lum qaror nega qabul qilinganini so‘raydigan auditor.
Shu sababli audit interface keyin bezatilgan debug log versiyasi bo‘lmasligi, boshidanoq alohida mahsulot yuzasi sifatida loyihalanishi kerak.
Bu Arxitektura Bankdan Tashqarida Qo‘llanishi Mumkinmi?
Manbaga ko‘ra asosiy tamoyil boshqa yuqori darajada tartibga solinadigan sohalarga ko‘chirilishi mumkin; ammo maxfiy ma’lumot turlari, o‘zgarish boshqaruvi va audit talablariga ko‘ra qatlamlar tafsilotlari o‘zgarishi kerak.
Misollar:
- Sog‘liq: HIPAA va PHI sanitizatsiyasi.
- Energetika: NERC CIP o‘zgarish boshqaruvi.
- Davlat: FedRAMP, FISMA va ma’lumot suvereniteti.
- YI yuqori xavfli AI tizimlari: AI Act bilan mos governance ehtiyojlari.
Tadqiqot qo‘llab-quvvatlaydigan xulosalar
- Tartibga soluvchi talablar LLM tizim arxitekturasini fundamental darajada o‘zgartirishi mumkin.
- Sanitizatsiya inferencedan mustaqil qatlam sifatida qurilishi mumkin.
- Tier 3 harakatlarini texnik jihatdan imkonsiz qilish promptga asoslangan taqiqdan kuchliroq nazoratdir.
- Shadow mode validation uchun muhim dalil yaratadi.
- Model-provider abstraction concentration riskni kamaytirishi mumkin.
- Audit trail compliance va post-incident review uchun qiymatlidir.
- Murakkab incidentlarda LLM ko‘rsatkichi pasaysa ham, gipoteza qidiruvini toraytirish qiymatini berishi mumkin.
Tadqiqot qo‘llab-quvvatlamaydigan xulosalar
- LLM incident responseni to‘liq avtomatlashtirish tavsiya etilmaydi.
- Sintetik benchmark natijalarini barcha banklar yoki barcha LLMlarga avtomatik umumlashtirib bo‘lmaydi.
- %100 sanitization natijasi real dunyoda hech qanday ma’lumot sizib chiqmasligining universal kafolati emas.
- Tier 3 avtonomiyasi bugun xavfsiz deb da’vo qilinmaydi.
- Regulyatsiyalar kelajakda o‘zgarmaydi deb faraz qilinmaydi.
- Ishlab chiqarish ma’lumotidagi accuracy yo‘qotilishi bu ishda bevosita o‘lchanmagan.
Ochiq muammolar
Manba uchta muhim muammoni hal qilinmagan holda qoldiradi:
- Sanitizatsiya diagnostik aniqlikda qancha ma’lumot yo‘qotadi.
- Production-modifying AI harakatlarini qachon xavfsiz kengaytirish mumkinligi.
- An’anaviy Model Risk Management doiralari non-deterministic va emergent LLM tizimlariga qanday moslashtirilishi.
Manba va Usul Izohi
Asl sarlavha: A Reference Architecture for LLM-Powered Incident Response in Regulated Financial Services
Muallif: Ganesh Kutty Murugan
E-pochta: ganesh6776@gmail.com
Ish turi: Referens arxitektura, amaliyotchi tajribasi va sintetik baholash.
Nashr sanasi: PDFda aniq ko‘rsatilmagan.
DOI: Manba PDFda berilmagan.
Jurnal / nashriyot / jild / son: Manbada ko‘rsatilmagan.
Peer-review holati: PDF ichida taqrizdan o‘tgan nashr haqida ma’lumot yo‘q.
Asosiy tartibga soluvchi manbalar: SOX/PCAOB AS 2201, PCI DSS v4.0.1, OCC Bulletin 2011-12 / Federal Reserve SR 11-7, FFIEC IT Examination Handbook, U.S. Treasury AI cybersecurity guidance, EO 14110 va NIST AI RMF.
Asosiy texnik manbalar: Microsoft/EuroSys root-cause tadqiqoti, Google SRE AI-assisted incident-management materiali, log-anomaly adabiyoti, SRE kitoblari va AIOps manbalari.
Baholash usuli: Ommaga ochiq banking outage yozuvlari, payment-processor post-mortemlari va sintetik distributed-system failure patternlardan to‘rt qiyinchilik darajali incident corpus.
Baholangan model: Manba 2025-yil boshlarida “current-generation commercial LLM” iborasini ishlatadi, ammo model nomini oshkor qilmaydi.
Manbada ko‘rsatilgan amaliyot tajribasi: Taxminan to‘qqiz haftalik shadow mode; dastlabki g‘oyadan shadow validation oxirigacha taxminan 14 oylik ishlab chiqish jarayoni.
Asosiy talqin chegarasi: Bu natijalar muallifning arxitektura tajribasi va sintetik test tuzilishiga asoslanadi. Ishlab chiqarish bank ma’lumotlari e’lon qilinmagan, mustaqil institutlararo replikatsiya taqdim etilmagan.
Muallif haqida: Manba Ganesh Kutty Murugan 17 yillik ishlab chiqarish infratuzilmasi va taqsimlangan tizimlar tajribasiga ega Principal Site Reliability Engineer ekanini va M.S. Software Engineering darajasini BITS Pilanidan olganini bildiradi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan