

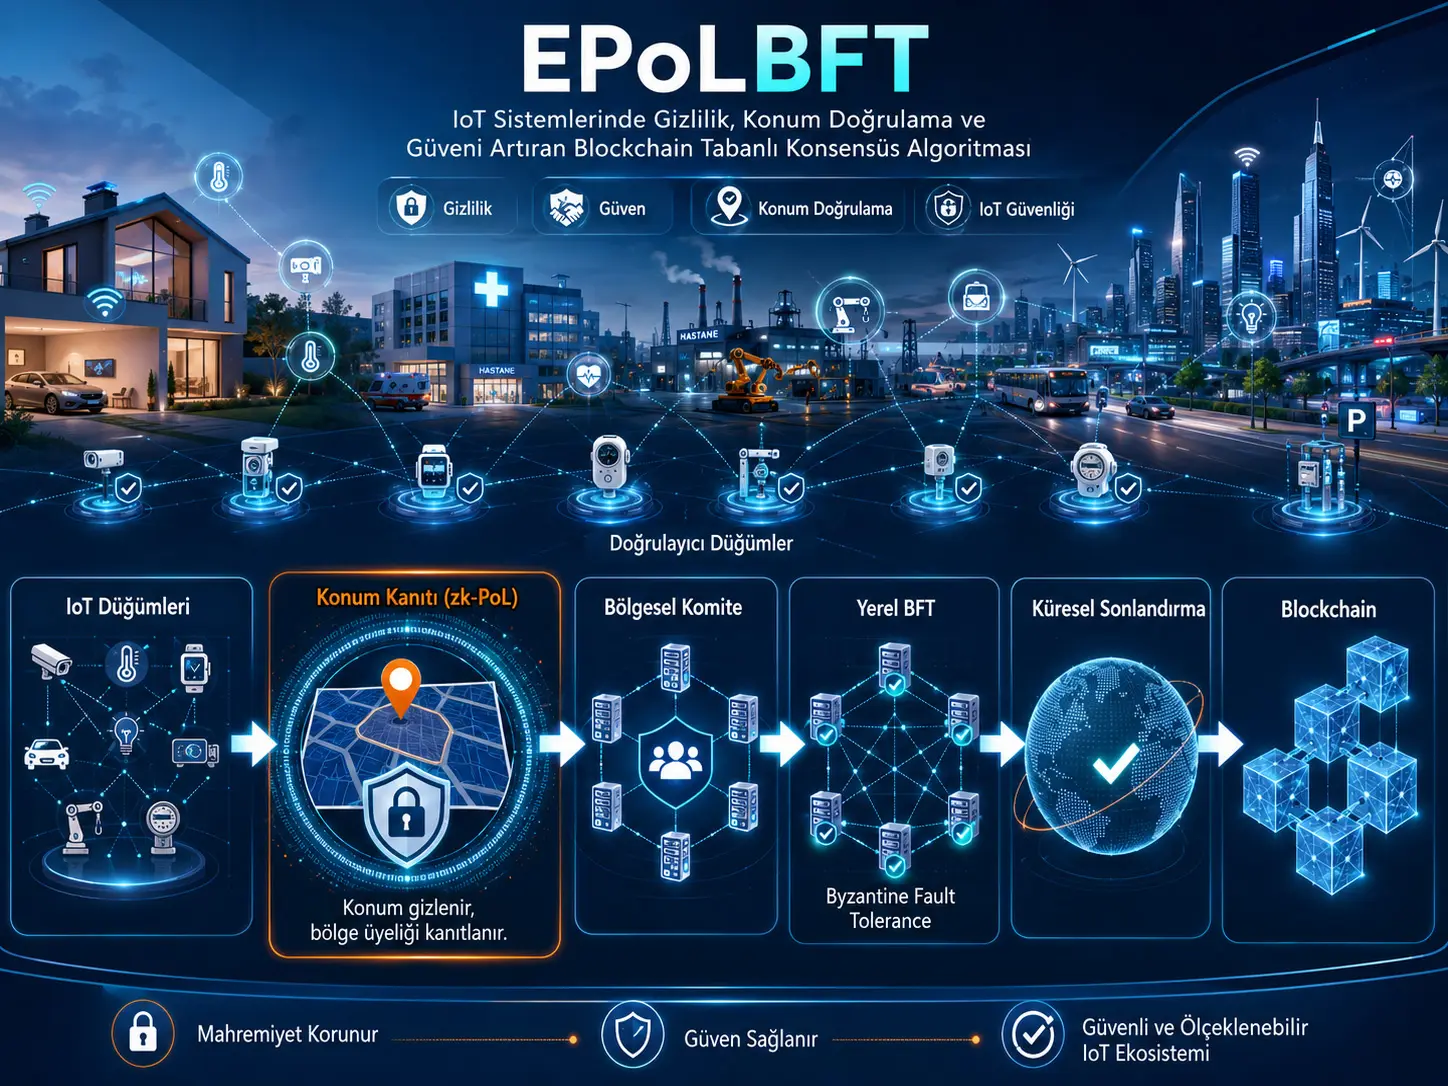
Ushbu tadqiqot katta va dinamik Narsalar interneti (IoT) tarmoqlarida blockchain konsensusiga nafaqat raqamli identifikatsiyani, balki qurilmaning jismoniy kontekstini ham kiritishni maqsad qilgan Elastic Proof-of-Location Byzantine Fault Tolerance (EPoLBFT) nomli konsensus freymvorkini taklif etadi. Asosiy yondashuv shundan iboratki, qurilmalar aniq koordinatalarini boshqa validatorlarga oshkor qilmasdan, muayyan geografik hududda ekanini zero-knowledge asosidagi Proof-of-Location (zk-PoL) orqali isbotlaydi, mos validatorlar mintaqaviy komitetlarga ajratiladi va Byzantine Fault Tolerant konsensus butun tarmoq oʻrniga shu kichikroq komitetlarda bajariladi.
EPoLBFT beshta asosiy komponentni birlashtiradi: maxfiylikni saqlovchi zk-PoL, xatti-harakatlar tarixiga asoslangan ishonch/reputatsiya filtri, geografik sharding orqali komitet tuzish, komitet ichidagi PBFT-ga oʻxshash konsensus va tarmoq sharoitlariga qarab komitet hajmi, epoch davomiyligi hamda mintaqaviy granulyarlikni oʻzgartiradigan elastik moslashuv mexanizmi. Mintaqaviy bloklar keyinchalik Global Finalisation Committee (GFC) tomonidan ikkinchi BFT bosqichi orqali global ledgerga bogʻlanadi.
Tadqiqot EPoLBFT'ni BICA nomli blockchain-IoT konsensus simulyatorida 200, 400, 600, 800 va 1000 tugunli tarmoqlarda baholagan. Standart komitet hajmi 21 validator boʻlib, klassik BFT chegarasiga koʻra har bir komitet 6 Byzantine validatorga bardosh berishi maqsad qilingan. Har bir tajriba 30 mustaqil simulyatsiya ishga tushirilishi bilan takrorlangan; kechikish, throughput, aloqa yuki, energiya isteʼmoli va hujumlarga chidamlilik oʻrganilgan.
Simulyatsiya grafiklarida tarmoq kattalashgani sari EPoLBFT klassik PBFT bilan solishtirganda pastroq kechikish va yuqoriroq throughput koʻrsatadi. Tadqiqotchilar buning asosiy sababini konsensus xabarlarining butun tarmoq oʻrniga kichik mintaqaviy komitetlar bilan cheklanishi deb izohlaydi. Energiya modelida ham EPoLBFT, ayniqsa 600–1000 tugun oraligʻida, PBFT va G-PBFT'ga nisbatan sekinroq ortuvchi energiya isteʼmolini koʻrsatgani xabar qilingan. Bu natijalar haqiqiy jismoniy IoT tarmogʻi oʻlchovlari emas, balki BICA simulyatoridagi model natijalaridir.
zk-PoL qatlamida Groth16 zk-SNARK va BN254 egri chizigʻi modellashtirilgan. Manbada keltirilgan proof hajmi 0,2 KB, proof yaratish vaqti 12,5 ms, tekshirish vaqti 5,8 ms va xotira ishlatilishi 1 KB. Proof'lar epoch bilan cheklangan va epoch tugaganda, harakatchanlik chegarasi oshirilganda yoki trust-risk hodisasi yuz berganda qayta tekshirish koʻzda tutilgan.
Turkiya nuqtai nazaridan izoh: Tadqiqot Turkiyadagi haqiqiy IoT infratuzilmasida oʻtkazilmagan va Turkiyaga xos qurilma, tarmoq, geografik joylashuv yoki hujum maʼlumotlaridan foydalanmagan. Yondashuv smart bino, sanoat IoT, smart city va kritik infratuzilma kabi permissioned IoT tizimlari nuqtai nazaridan konseptual tarzda baholanishi mumkin; biroq mahalliy qoʻllashdan oldin haqiqiy qurilma quvvati, simsiz tarmoq kechikishlari, harakatchanlik, joylashuvni tekshirish infratuzilmasi, ishonchli anchor modeli va energiya isteʼmoli real dala sharoitlarida alohida tasdiqlanishi kerak.
EPoLBFT qaysi muammoni hal qilishga urinadi?
EPoLBFT nishonga olgan asosiy muammo klassik Byzantine Fault Tolerance protokollari katta IoT tarmoqlarida yuzaga keltiradigan aloqa xarajati bilan jismoniy kontekst yetishmasligini bir arxitektura doirasida birgalikda hal qilishdir. Anʼanaviy PBFT'da validatorlar soni ortishi bilan xabar almashish taxminan kvadratik ravishda oʻsadi. IoT tugunlari esa cheklangan protsessor, xotira va energiya sigʻimiga ega boʻlishi mumkin.
Tadqiqotning ikkinchi muammosi shundaki, faqat kriptografik identifikatsiya IoT tranzaksiyasi jismoniy jihatdan mazmunli manbadan kelganini koʻrsatmaydi. Masalan, jismoniy kirish yoki joylashuvga sezgir IoT amalida xuddi shu kriptografik identifikatsiyani qoʻlga kiritgan uzoqdagi hujumchi haqiqiy qurilma kabi tutishi xavf tugʻdirishi mumkin. Shu sabab tadqiqotchilar konsensusga qurilmaning tasdiqlangan geografik hududini ham ishonch signali sifatida qoʻshadi.
Aniq joylashuv yashirilgan holda hududga aʼzolik qanday isbotlanadi?
EPoLBFT'da maqsad qurilmaning aniq koordinatalarini eʼlon qilish emas, balki qurilma ruxsat etilgan hudud ichida ekanini isbotlashdir. Joylashuvni tekshirish jarayoni besh bosqichda taʼriflanadi.
- Distance bounding va joylashuvni baholash: Beacon tuguni yaqin anchor'lar bilan challenge–response jarayonini bajaradi. Anchor'lar round-trip time yoki signal xususiyatlaridan masofa chegaralarini hosil qiladi.
- Anchor attestation: Roʻyxatdan oʻtgan anchor'lar hudud, vaqt va masofa maʼlumotlariga bogʻlangan imzolangan attestation yaratadi.
- Joylashuv commitment'i: Tugun haqiqiy joylashuvi uchun uni yashiradigan, ammo keyinchalik oʻzgartirib boʻlmaydigan kriptografik commitment yaratadi.
- Zero-knowledge proof: Tugun commitment ruxsat etilgan hududdagi joylashuvga mos kelishini va zarur anchor imzolari haqiqiy ekanini koordinatani oshkor qilmasdan isbotlaydi.
- Location certificate: Tekshirish muvaffaqiyatli boʻlsa, tugunning muayyan epoch va hudud uchun mos ekanini koʻrsatuvchi sertifikat yaratiladi.
Tadqiqotda berilgan umumiy commitment:
\[ C = Com(\ell,r) \]
koʻrinishidadir. Bu yerda \(\ell\) haqiqiy joylashuvni, \(r\) esa commitment'ni yashirish uchun ishlatiladigan tasodifiy qiymatni ifodalaydi.
Zero-knowledge proof umumiy tarzda:
\[ \pi = ZK\text{-}Prove \left( \ell,r,\Sigma : C=Com(\ell,r) \land P(\ell) \land Verify(\Sigma) \right) \]
koʻrinishida ifodalanadi. \(P(\ell)\) joylashuv ruxsat etilgan hudud shartini qanoatlantirishini; \(\Sigma\) esa anchor attestation toʻplamini ifodalaydi.
Komitetlar qanday tuziladi?
Tarmoq tasdiqlangan joylashuvlariga koʻra geografik hududlarga ajratiladi. Har bir hudud consensus committee tashkil qiladi. Lider tanlash Verifiable Random Function (VRF), shifrlangan Proof-of-Location sertifikati va avvalgi ishonchlilik balli bilan bogʻlanadi.
Agar bir komitetda \(n\) validator va bardosh berilishi koʻzda tutilgan \(t\) Byzantine tugun mavjud boʻlsa, asosiy xavfsizlik sharti:
\[ n \geq 3t+1 \]
sifatida saqlanadi. Standart tajriba komiteti \(k=21\) boʻlgani uchun tadqiqotda:
\[ f_c= \left\lfloor \frac{k-1}{3} \right\rfloor = 6 \]
qiymati ishlatilgan.
“Elastic” atamasi nimani anglatadi?
EPoLBFT'da elastiklik faqat liderni almashtirishni anglatmaydi. Protokol uchta parametrni tarmoq sharoitlariga qarab moslashtirishni taklif etadi: komitet hajmi, epoch davomiyligi va geografik hudud granulyarligi.
Harakatchanlik darajasi \(\mu\), Byzantine risk balli \(\beta\) va mintaqaviy tugun zichligi \(\rho\) kuzatiladi. Standart chegaralar:
- \(\mu_{th}=0,3\)
- \(\beta_{th}=0,25\)
- \(\mu_{low}=0,1\)
- \(\beta_{low}=0,1\)
Harakatchanlik yoki hujum xavfi yuqori boʻlganda komitet hajmi oshirilib, epoch davomiyligi qisqartiriladi. Tarmoq barqaror boʻlganda esa kichikroq komitetlar va uzoqroq epoch'lar qoʻllanib, qayta tekshirish hamda aloqa xarajatini kamaytirish maqsad qilinadi.
Zich geografik hududlar kichikroq consensus zone'larga boʻlinishi mumkin, validatorlar yetarli boʻlmagan siyrak hududlar esa BFT xavfsizlik sharti saqlanishi uchun birlashtirilishi mumkin.
Mahalliy BFT nega aloqa yukini kamaytirishi mumkin?
Klassik PBFT'da barcha validatorlarning bir-biri bilan prepare va commit xabarlarini almashishi taxminan \(O(N^2)\) xabar murakkabligini yuzaga keltiradi. EPoLBFT esa validatorlarni \(M\) mintaqaviy komitetga ajratib, mahalliy xabar almashishni kichraytirishni maqsad qiladi.
Tadqiqotda umumiy aloqa murakkabligi taxminan:
\[ C_{\mathrm{total}} = O\left(\frac{N^2}{M}\right) + O(G^2) \]
koʻrinishida ifodalanadi. Bu yerda \(G\) Global Finalisation Committee hajmidir. Tadqiqotchilar odatiy dizaynda \(G \ll N\) boʻlishini koʻzda tutadi.
Manba izohi: Xuddi shu murakkablik tenglamasi maqolada Tenglama (4) va Tenglama (5) sifatida ketma-ket takrorlangan.
EPoLBFT'da bir epoch qanday kechadi?
| Bosqich | Amal | Manba |
|---|---|---|
| 1. Joylashuvni tekshirish | Tugun aniq koordinatasini oshkor qilmasdan zk-PoL orqali ruxsat etilgan hududga aʼzoligini isbotlaydi. | Boʻlim 3.3 |
| 2. Komitet tuzilishi | Joylashuvi va ishonch holati mos validatorlar mintaqaviy komitetlarga tayinlanadi. | Boʻlim 3.4 |
| 3. Mahalliy BFT | PRE-PREPARE, PREPARE va COMMIT xabarlashuvi faqat mintaqaviy komitet ichida bajariladi. | Boʻlim 3.5 |
| 4. Mintaqaviy blok | Komitet qabul qilgan tranzaksiyalar mintaqaviy blokka bogʻlanadi va ixcham commitment yaratiladi. | Boʻlim 3.5–3.6 |
| 5. Global finalisation | Global Finalisation Committee mintaqaviy commitment'lar ustida ikkinchi PBFT bosqichini bajaradi. | Boʻlim 3.6 |
| 6. Elastik moslashuv | Harakatchanlik, risk va zichlik holatiga qarab komitet, epoch va geografik granulyarlik qayta sozlanishi mumkin. | Boʻlim 3.2 |
Verianla Live: Jarayon tadqiqotda taʼriflangan EPoLBFT arxitekturasidan tuzilgan. Koʻrinadigan jadval ilmiy source-of-truth sifatida saqlanadi.
Mahalliy konsensus qanday yakunlanadi?
Komitet ichida oʻzgartirilgan uch bosqichli PBFT ishlatiladi. Client soʻrovi primary tugunga yuboriladi; primary PRE-PREPARE xabarini tarqatadi; backup tugunlar PREPARE xabarlarini almashadi va keyin COMMIT bosqichiga oʻtiladi.
Manbada mahalliy kechikish:
\[ T_{\mathrm{intra}} = 2\Delta+c_m t_{\sigma} \]
koʻrinishida modellashtirilgan. \(\Delta\) komitet ichidagi bir yoʻnalishli xabar kechikishining yuqori chegarasini; \(c_m\) qayta ishlangan komitet xabarlari sonini; \(t_{\sigma}\) esa xabarni tekshirish xarajatini ifodalaydi.
Manba ichidagi chegara nomuvofiqligi: Boʻlim 3.5 izoh matnida tugun “2f mos PREPARE xabari”dan keyin prepared holatiga oʻtishi aytiladi, Algorithm 2 7-qatorida esa “2f+1 PREPARE xabari” sharti ishlatiladi. Bu ikki koʻrsatish manbada farq qiladi; Verianla matni ulardan birini jim tarzda toʻgʻri deb qabul qilmaydi.
Global finality qanday taʼminlanadi?
Mintaqaviy komitet blok boʻyicha kelishuvga erishganda butun blokni tarmoq boʻylab qayta yuborish oʻrniga block header va Merkle root kabi ixcham commitment Global Finalisation Committee'ga uzatiladi. GFC turli hududlar vakillari bilan PBFT bajarib, mintaqaviy bloklarni global tartibga bogʻlaydi.
EPoLBFT'ning umumiy kechikishi manbada:
\[ T_{\mathrm{EPoLBFT}} = T_{\mathrm{att}} + T_{\mathrm{form}} + T_{\mathrm{intra}} + T_{\mathrm{final}} \]
sifatida ajratilgan. Bu yerda joylashuv attestation vaqti, komitet tuzish vaqti, mahalliy konsensus va global finalisation vaqtlari alohida komponentlardir.
Komitet buzilsa nima boʻladi?
Tugunlar block commit vaqtini timer bilan kuzatadi. Komitet takrorlangan view-change urinishlaridan keyin quorum tuza olmasa, “High-Fault State” holatiga oʻtadi va Dynamic Node Admission Process (DNAP) ishga tushiriladi.
DNAP oldindan vakolat berilgan standby tugunlar bilan xavfsiz aloqa oʻrnatish, joylashuv isboti va identifikatsiya boʻyicha vetting, reputation chegarasini tekshirish, blockchain holatini bir nechta tugundan sinxronlashtirish va yangi komitetning yana BFT shartini qanoatlantirishini tekshirish bosqichlarini oʻz ichiga oladi.
Yangi faol tugunlar soni \(n'\) uchun maqsad:
\[ n' \geq 3f+1 \]
koʻrinishidadir.
Reputation balli qanday hisoblanadi?
Standby va validator tugunlar uchun reputatsiya balli mavjudlik, tasdiqlangan halol xatti-harakat va jarima komponentlaridan tuziladi:
\[ Rep_i = w_1Uptime_i + w_2Honesty_i - w_3Penalty_i \]
va ogʻirliklar:
\[ w_1+w_2+w_3=1 \]
shartini qanoatlantiradi. Reputation qiymatlari har bir epoch oxirida EWMA bilan yangilanadi:
\[ Rep_i^{(e+1)} = \alpha Rep_i^{(e)} + (1-\alpha)\widehat{Rep}_i^{(e)} \]
Ogʻir protokol buzilishlarida toʻgʻridan-toʻgʻri jarima qoʻllash, reputation qiymati past tugunlarni vaqtincha komitet tanlovidan chiqarish koʻzda tutiladi.
zk-PoL qancha hisoblash yukini qoʻshadi?
Manba zk-PoL uchun Groth16 zk-SNARK va BN254 egri chizigʻini modellashtiradi. Zero-knowledge qatlami maxfiylikni taʼminlar ekan, oʻlchanadigan qoʻshimcha xarajat ham yuzaga keltiradi.
| zk-PoL parametri | Manbada keltirilgan qiymat |
|---|---|
| Proof tizimi | Groth16 zk-SNARK |
| Egri chiziq | BN254 |
| Proof hajmi | 0,2 KB |
| Proof yaratish vaqti | 12,5 ms |
| Proof tekshirish vaqti | 5,8 ms |
| Xotira ishlatilishi | 1 KB |
| Amal qilish muddati | Epoch bilan cheklangan |
Manba proof yaratish juda cheklangan IoT tugunlari uchun qimmat boʻlishi mumkinligini tan oladi. Shu sabab qimmatroq proof generation jarayonini edge/fog gateway qoʻllab-quvvatlashi koʻzda tutiladi. Validator tugunlar proof tekshirishi, bir xil haqiqiy joylashuv proof'idan bir epoch davomida qayta foydalanish maqsad qilinadi.
Kechikish va throughput grafiklari nimani koʻrsatadi?
2-rasmda tarmoq hajmi 200 tugundan 1000 tugungacha oshirilganda klassik PBFT konsensus kechikishi sezilarli ravishda ortadi. EPoLBFT egri chizigʻi/ustunlari esa pastroq va sekinroq oʻsuvchi kechikishni koʻrsatadi. Tadqiqotchilar bu farqni global PBFT xabarlashuvining kichikroq mintaqaviy komitetlar bilan cheklanishiga bogʻlaydi.
3-rasmda EPoLBFT sinovdan oʻtkazilgan tarmoq hajmlarida PBFT va G-PBFT'dan yuqoriroq throughput koʻrsatadi. DAG-BFT katta tarmoqlarda raqobatbardosh throughput taʼminlasa-da, manba uning asinxron confirmation tuzilishi sabab koʻproq varians koʻrsatishini qayd etadi.
Grafik ichidagi manba nomuvofiqligi: 2-rasm va 3-rasm legendasida “RBFT” nomli qoʻshimcha qator mavjud. Biroq Boʻlim 4.2 va Jadval 4 taqqoslangan protokollarni PBFT, G-PBFT, DAG-BFT, DCBFT va EPoLBFT sifatida sanaydi va RBFT'ni taʼriflamaydi. Shu sabab RBFT qatori Verianla matnida mustaqil baseline sifatida talqin qilinmagan.
Energiya isteʼmoli qanday baholangan?
Energiya isteʼmoli haqiqiy quvvat oʻlchagich yoki jismoniy IoT qurilmasidan olingan oʻlchov emas. Tadqiqotchilar hash hisoblash, raqamli imzoni tekshirish, zero-knowledge proof tekshirish va consensus xabarlarini uzatishning taxminiy energiya xarajatlarini oʻz ichiga olgan IoT energiya modelidan foydalangan.
4-rasmga koʻra, tarmoq kattalashgani sari barcha protokollarning taxminiy energiya isteʼmoli ortadi. PBFT va G-PBFT ayniqsa 600–1000 tugunli katta miqyos oraligʻida keskinroq oshsa, EPoLBFT oʻsishi nisbatan cheklangan koʻrinadi. Manba buni komitetga asoslangan xabarlashuv aloqa hamda signature/verification sonini kamaytirishi bilan izohlaydi.
Xavfsizlik natijalari qanday talqin qilinishi kerak?
5-rasm toʻrtta xavfsizlik taqqoslashini taqdim etadi: nazariy Byzantine tolerance, Sybil resistance, spoofing detection va turli tarmoq hajmlarida attack success probability.
EPoLBFT klassik BFT'ning nazariy Byzantine chegarasini oshirmaydi. Tadqiqotchilar protokol taxminan \(n/3\) nazariy Byzantine chegarasini saqlashini va xavfsizlik yutugʻi yuqoriroq nazariy fault tolerance'dan emas, balki hujumchi taʼsirini mintaqaviy komitetlarga ajratish va joylashuvni tekshirish orqali cheklashdan kelishini aniq qayd etadi.
Sybil hujumlariga qarshi himoya har bir consensus identifikatsiyasini tekshiriladigan jismoniy hudud aʼzoligiga bogʻlash gʻoyasiga asoslanadi. Joylashuv spoofing'iga qarshi epoch-bound zk-PoL, witness/anchor tekshiruvi va cryptographic commitment ishlatiladi. DoS taʼsirini kamaytirish uchun xabarlashuv mintaqalashtiriladi va validation rollari dinamik ravishda oʻzgartirilishi mumkin.
5-rasmdagi foizlar grafikda koʻrsatilgan; asosiy matnda har bir ustun uchun alohida raqamli jadval berilmagani sabab Verianla matnida bu qiymatlar aniq son sifatida qayta ishlab chiqarilmagan.
Tadqiqot qoʻllab-quvvatlaydigan natijalar
- EPoLBFT nomli location-aware va privacy-preserving BFT arxitekturasi manbada batafsil taʼriflangan.
- zk-PoL, mintaqaviy komitetlar, reputation filtering, elastic adaptation va global finalisation bitta framework ichida birlashtirilgan.
- BICA simulyatsiyasida 200–1000 tugun oraligʻida EPoLBFT klassik PBFT'ga nisbatan pastroq kechikish va yuqoriroq throughput koʻrsatadi.
- Model natijalarida EPoLBFT'ning aloqa overhead'i va taxminiy energiya isteʼmoli, ayniqsa katta tarmoqlarda, PBFT asosidagi yondashuvlarga qaraganda pastroq boʻlib qoladi.
- Simulyatsiya qilingan Sybil va location-spoofing ssenariylarida EPoLBFT taqqoslash protokollariga nisbatan yuqoriroq chidamlilik koʻrsatgani xabar qilingan.
- Joylashuv maxfiyligi uchun aniq koordinata oʻrniga hududga aʼzolikni zero-knowledge proof orqali tekshirish arxitekturaning asosiy dizayn unsuridir.
Tadqiqot isbotlamagan yoki sinamagan natijalar
- EPoLBFT haqiqiy jismoniy IoT tarmogʻida amalga oshirilmagan va dala sharoitida tasdiqlanmagan.
- Haqiqiy kam quvvatli mikrokontrollerlarda zk-SNARK yaratish vaqti yoki energiya isteʼmoli bevosita oʻlchanmagan.
- Tadqiqot Byzantine fault tolerance nazariy chegarasini \(n/3\)'dan yuqoriga koʻtarmaydi.
- Joylashuv anchor'lari egallab olinmasligi yoki har bir real muhitda ishonchli ishlashi isbotlanmagan.
- Zero-knowledge proof mexanizmi jismoniy joylashuv manbasining oʻzi notoʻgʻri boʻlsa, avtomatik ravishda real dunyodagi toʻgʻri joylashuvni yaratmaydi; ishonchli location evidence farazi saqlanib qoladi.
- Permissionless blockchain'dan foydalanish joriy tajribaning asosiy doirasi emas.
- Haqiqiy smart city, healthcare IoT yoki sanoat obyektida operatsion xavfsizlik muvaffaqiyati koʻrsatilmagan.
- Manba statistik taqqoslash uchun paired Student t-test va p<0,05 chegarasidan foydalanganini bildirsa-da, asosiy natija jadvallarida protokol juftlariga tegishli alohida p qiymatlari berilmagan.
Tadqiqot usuli va natijalari
Simulyatsiya tuzilishi
| Parametr | Manbada ishlatilgan qiymat/izoh |
|---|---|
| Simulyator | BICA simulator |
| Tarmoq hajmi | 200, 400, 600, 800 va 1000 tugun |
| Asosiy taqqoslash protokollari | PBFT, G-PBFT, DAG-BFT, DCBFT, EPoLBFT |
| Standart komitet hajmi | k = 21 |
| Komitet Byzantine bardoshliligi | fc = 6 |
| Tarmoq modeli | Qisman sinxron |
| Takrorlar soni | 30 mustaqil simulyatsiya |
| Random seed | Takrorlanuvchanlik uchun sobit seed toʻplami |
| Hisobot qilingan statistika | Oʻrtacha, standart ogʻish va %95 ishonch oraligʻi |
| Statistik test | Paired Student t-test |
| Ahamiyatlilik chegarasi | p < 0,05 |
| Hujum ssenariylari | Byzantine, Sybil, location spoofing, DoS |
| Harakatchanlik | Past, oʻrta va yuqori |
| Churn | Tugun qoʻshilishi, chiqishi va vaqtinchalik nosozlik |
Simulyatsiya qilingan qurilma rollari
| Obyekt | Vazifa | Manba farazi |
|---|---|---|
| IoT qurilmasi | Transaction, sensing, location-attestation soʻrovi | Past CPU, kam xotira, batareyada ishlash |
| Edge/fog gateway | zk-proof qoʻllab-quvvatlashi va aggregation | Oʻrta hisoblash va xotira sigʻimi |
| Validator | zk-PoL tekshiruvi va consensus | IoT qurilmasidan yuqoriroq hisoblash quvvati |
| Location anchor | Location attestation | Sobit yoki yarim sobit ishonchli/tekshiriladigan tugun |
Taqqoslama natijalar
Kechikish: 2-rasm klassik PBFT tugunlar soni ortgani sari tez oshuvchi latency koʻrsatishini; EPoLBFT esa mintaqaviy komitet tuzilishi tufayli pastroq latency bilan masshtablanishini koʻrsatadi. Grafikdagi qiymatlar vizual koʻrsatilgani sabab bu yerda aniq qiymatlar chiqarilmagan.
Throughput: 3-rasmda EPoLBFT barcha koʻrsatilgan tarmoq hajmlarida PBFT va G-PBFT'dan yuqori throughput namoyish etadi. DAG-BFT yuqoriroq masshtablarda kuchli baseline boʻlsa-da, manba koʻproq varians xabar qiladi.
Aloqa overhead'i: Manba klassik global PBFT'ning \(O(N^2)\) aloqa xarajatiga qarshi mintaqaviy komitet yondashuvining uni taxminan \(O(N^2/M)+O(G^2)\) darajasiga tushirishini nazariy dizayn afzalligi sifatida taqdim etadi.
Energiya: 4-rasmda EPoLBFT'ning taxminiy energiya isteʼmoli tarmoq hajmi bilan ortadi, biroq PBFT va G-PBFT'dan sekinroq koʻtariladi. Energiya qiymatlari haqiqiy qurilma quvvat oʻlchovi emas, modelga asoslangan baholardir.
Sybil va spoofing: 5-rasmda EPoLBFT zk-PoL va mintaqaviy tekshiruv sabab Sybil resistance va spoofing detection boʻyicha taqqoslash protokollaridan yuqoriroq natija koʻrsatgani xabar qilinadi.
Byzantine chegarasi: Xavfsizlik grafigi EPoLBFT klassik nazariy Byzantine bardoshlilik chegarasini oshirmasligini koʻrsatadi. Yaxshilanish hujum taʼsirini geografik komitetlarga lokalizatsiya qilish va validator admission'ni joylashuv/ishonch shartlariga bogʻlashdan keladi.
Asosiy farazlar
- Hujumchi hisoblash jihatidan cheklangan va standart kriptografik primitive'larni buzolmaydi.
- Zero-knowledge proof soxtalashtirilishi mumkin emas deb qabul qilinadi.
- Ishonchli yoki tekshiriladigan location anchor infratuzilmasi mavjud deb faraz qilinadi.
- Tarmoq qisman sinxrondir; xabarlar kechikishi yoki tushib qolishi mumkin, biroq odatiy sharoitda cheklangan kechikish ichida yetkaziladi.
- Permissioned/consortium muhiti asosiy deployment modelidir.
Ushbu farazlar tizimning xavfsizlik daʼvolarining ajralmas qismidir. Ayniqsa ishonchli joylashuv infratuzilmasining buzilishi real qoʻllashda zk-PoL qatlamining beradigan kafolatlari doirasini oʻzgartirishi mumkin.
Manba va usul haqida izoh
Toʻliq original tadqiqot nomi: EPoLBFT: A Blockchain Consensus Algorithm for Enhancing Privacy, Invulnerability and Trust in IoT System
Mualliflar va tartibi: Yunus Kareem; Djamel Djenouri; Essam Ghadafi.
Masʼul muallif: Yunus Kareem.
Teng birinchi/teng hissa: Manbada koʻrsatilmagan.
Muassasalar:
- Department of Computer Science and Creative Technologies, University of the West of England, Bristol, Birlashgan Qirollik.
- School of Computing, Newcastle University, Newcastle-Upon-Tyne, Birlashgan Qirollik.
Jurnal: Future Internet
Nashriyot: MDPI, Basel, Switzerland
Jild / son / maqola: 18 / 7 / 367
Qabul qilingan sana: 22 May 2026
Qayta koʻrib chiqilgan sana: 3 Iyul 2026
Qabul qilingan sana: 10 Iyul 2026
Nashr sanasi: 15 Iyul 2026
DOI: 10.3390/fi18070367
Rasmiy nashr havolasi:https://doi.org/10.3390/fi18070367
Manba turi: Tadqiqot maqolasi; blockchain konsensus algoritmi dizayni va simulyatsiyaga asoslangan unumdorlik/xavfsizlik baholashi.
Taqriz holati: Taqrizdan oʻtgan jurnalda chop etilgan tadqiqot.
Litsenziya: Creative Commons Attribution (CC BY).
Moliyalashtirish: Tadqiqot University of the West of England, Bristol Studentship tomonidan moliyalashtirilgan.
Maʼlumotlardan foydalanish imkoniyati: Manba tadqiqotning original hissalari maqola ichida mavjudligini va qoʻshimcha savollar masʼul muallifga yoʻnaltirilishi mumkinligini bildiradi.
Manfaatlar toʻqnashuvi: Mualliflar manfaatlar toʻqnashuvi yoʻqligini bildiradi.
Sunʼiy intellektdan foydalanish bayonoti: Mualliflar minnatdorchilik boʻlimida OpenAI GPT 5.6'dan tilni yaxshilash, grammatika tekshiruvi va akademik tahririy yordam maqsadida foydalanganini ochiq koʻrsatadi. Tadqiqotning algoritmik usuli yoki tajriba natijalari sunʼiy intellekt tomonidan yaratilgani haqida bayonot yoʻq.
Manba ichidagi nomuvofiqlik 1: 2-rasm va 3-rasm legendalarida RBFT qatori mavjud; biroq Boʻlim 4.2 va Jadval 4'da RBFT taʼriflangan taqqoslash protokollari qatoriga kiritilmagan.
Manba ichidagi nomuvofiqlik 2: Boʻlim 3.5 izoh matnida prepared sharti uchun 2f mos PREPARE xabari yozilgan, Algorithm 2'da esa 2f+1 PREPARE sharti mavjud.
Manba ichidagi tahririy takror: Tenglama (4) va Tenglama (5) umumiy aloqa murakkabligini xuddi shu shaklda \(O(N^2/M)+O(G^2)\) sifatida takrorlaydi.
Statistik hisobot izohi: Manba 30 mustaqil simulyatsiya, standart ogʻish, %95 ishonch oraligʻi va paired Student t-test ishlatilganini; ahamiyatlilik chegarasi p<0,05 deb belgilanganini tushuntiradi. Biroq asosiy natijalar boʻlimida har bir baseline taqqoslashiga tegishli alohida sonli p qiymatlari koʻrsatilmagan.
Asosiy cheklovlar: Tekshirish BICA simulyatoriga asoslangan; haqiqiy IoT apparati, haqiqiy simsiz tarmoq yoki production blockchain'da implementatsiya qilinmagan. Manba dastlabki identifikatsiya va reputation bootstrapping uchun ishonchli initialization authority mavjudligini faraz qiladi. Ishonchli location anchor infratuzilmasi ham xavfsizlik modelining muhim dastlabki shartidir. Haqiqiy dunyo qurilma geterogenligi, proof generation energiya isteʼmoli, simsiz interference, real harakatchanlik va operatsion hujumchi xatti-harakati kelajakda rejalashtirilgan jismoniy prototip tadqiqotlariga qoldirilgan.
Ushbu Verianla izohi ilmiy usul, sonli qiymatlar, grafik talqinlari va xavfsizlik daʼvolari boʻyicha faqat koʻrib chiqilgan tadqiqotga asoslanadi. Tashqi manbalardan foydalanish faqat bibliografik nashr identifikatsiyasini tekshirish bilan cheklangan; tadqiqotga tashqaridan yangi xavfsizlik natijasi, benchmark qiymati yoki haqiqiy dala muvaffaqiyati qoʻshilmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan