

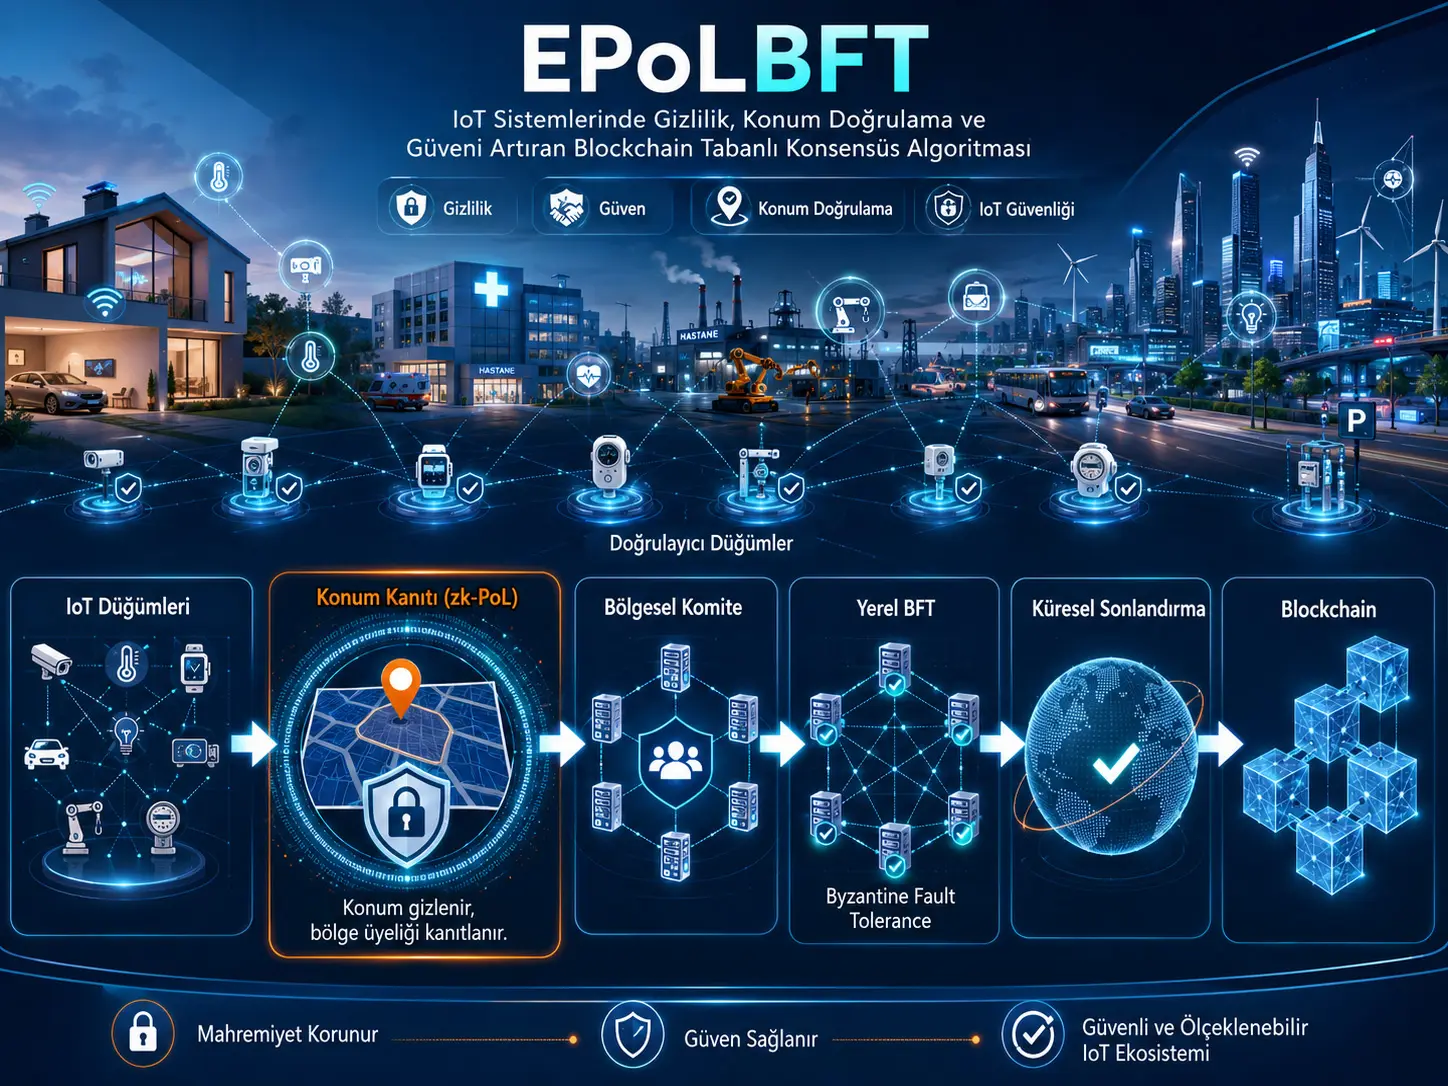
Bu araştırma, büyük ve dinamik Nesnelerin İnterneti (IoT) ağlarında blockchain konsensüsüne yalnız dijital kimliği değil, cihazın fiziksel bağlamını da dahil etmeyi amaçlayan Elastic Proof-of-Location Byzantine Fault Tolerance (EPoLBFT) adlı bir konsensüs çerçevesi önermektedir. Temel yaklaşım; cihazların tam koordinatlarını diğer doğrulayıcılara açıklamadan belirli bir coğrafi bölgede bulunduklarını sıfır bilgi tabanlı Proof-of-Location (zk-PoL) ile kanıtlaması, uygun doğrulayıcıların bölgesel komitelere ayrılması ve Byzantine Fault Tolerant konsensüsün tüm ağ yerine bu daha küçük komitelerde yürütülmesidir.
EPoLBFT beş ana bileşeni birleştirmektedir: gizlilik korumalı zk-PoL, davranış geçmişine dayalı güven/itibar filtresi, coğrafi sharding ile komite oluşumu, komite içi PBFT benzeri konsensüs ve ağ koşullarına göre komite büyüklüğü, epoch süresi ile bölgesel granülerliği değiştiren elastik uyarlama mekanizması. Bölgesel bloklar daha sonra Global Finalisation Committee (GFC) tarafından ikinci bir BFT aşamasıyla küresel deftere bağlanmaktadır.
Çalışma, EPoLBFT'yi BICA adlı blockchain-IoT konsensüs simülatöründe 200, 400, 600, 800 ve 1000 düğümlü ağlarla değerlendirmiştir. Varsayılan komite büyüklüğü 21 doğrulayıcıdır ve klasik BFT sınırına göre her komitenin 6 Byzantine doğrulayıcıyı tolere etmesi hedeflenmiştir. Her deney 30 bağımsız simülasyon çalışmasıyla tekrarlanmış; gecikme, throughput, iletişim yükü, enerji tüketimi ve saldırılara karşı dayanıklılık incelenmiştir.
Simülasyon grafiklerinde EPoLBFT, ağ büyüdükçe klasik PBFT'ye kıyasla daha düşük gecikme ve daha yüksek throughput göstermektedir. Araştırmacılar bunun temel nedenini konsensüs mesajlarının bütün ağ yerine küçük bölgesel komitelerle sınırlandırılması olarak açıklamaktadır. Enerji modelinde de EPoLBFT'nin özellikle 600–1000 düğüm aralığında PBFT ve G-PBFT'ye göre daha yavaş artan enerji tüketimi gösterdiği raporlanmaktadır. Bu sonuçlar gerçek fiziksel IoT ağı ölçümleri değil, BICA simülatöründeki model sonuçlarıdır.
zk-PoL katmanında Groth16 zk-SNARK ve BN254 eğrisi modellenmiştir. Kaynakta bildirilen proof boyutu 0,2 KB, proof oluşturma süresi 12,5 ms, doğrulama süresi 5,8 ms ve bellek kullanımı 1 KB'dir. Proof'lar epoch ile sınırlandırılmış ve epoch sona erdiğinde, hareketlilik eşiği aşıldığında veya trust-risk olayı ortaya çıktığında yeniden doğrulama öngörülmüştür.
Türkiye açısından yorum: Çalışma Türkiye'deki gerçek IoT altyapısında gerçekleştirilmemiştir ve Türkiye'ye özgü cihaz, ağ, coğrafi konum veya saldırı verisi kullanmamaktadır. Yaklaşım akıllı bina, endüstriyel IoT, akıllı şehir ve kritik altyapı gibi permissioned IoT sistemleri bakımından kavramsal olarak değerlendirilebilir; ancak yerel kullanım öncesinde gerçek cihaz kapasitesi, kablosuz ağ gecikmeleri, hareketlilik, konum doğrulama altyapısı, güvenilir anchor modeli ve enerji tüketimi gerçek saha koşullarında ayrıca doğrulanmalıdır.
EPoLBFT hangi problemi çözmeye çalışıyor?
EPoLBFT'nin hedeflediği temel problem, klasik Byzantine Fault Tolerance protokollerinin büyük IoT ağlarında oluşturduğu iletişim maliyeti ile fiziksel bağlam eksikliğini aynı mimari içinde ele almaktır. Geleneksel PBFT'de doğrulayıcı sayısı arttıkça mesajlaşma yaklaşık karesel biçimde büyümektedir. IoT düğümleri ise sınırlı işlemci, bellek ve enerji kapasitesine sahip olabilir.
Çalışmanın ikinci problemi, yalnız kriptografik kimliğin bir IoT işleminin fiziksel olarak anlamlı bir kaynaktan geldiğini göstermemesidir. Örneğin fiziksel erişim veya konuma duyarlı bir IoT eyleminde, aynı kriptografik kimliği ele geçirmiş uzak bir saldırganın gerçek cihaz gibi davranması risk oluşturabilir. Araştırmacılar bu nedenle konsensüse cihazın doğrulanmış coğrafi bölgesini de bir güven sinyali olarak eklemektedir.
Tam konum gizlenirken bölge üyeliği nasıl kanıtlanıyor?
EPoLBFT'de amaç cihazın kesin koordinatlarını yayınlamak değil, cihazın izin verilen bir bölgenin içinde olduğunu kanıtlamaktır. Konum doğrulama süreci beş aşamada tanımlanmaktadır.
- Distance bounding ve konum tahmini: Beacon düğümü yakın anchor'larla challenge–response işlemi yürütür. Anchor'lar round-trip time veya sinyal özelliklerinden mesafe sınırları üretir.
- Anchor attestation: Kayıtlı anchor'lar bölge, zaman ve mesafe bilgisine bağlı imzalı attestation oluşturur.
- Konum commitment'ı: Düğüm gerçek konumu için gizleyen fakat sonradan değiştirilemeyen kriptografik commitment üretir.
- Zero-knowledge proof: Düğüm commitment'ın izin verilen bölgeye ait bir konuma karşılık geldiğini ve gerekli anchor imzalarının geçerli olduğunu koordinatı açıklamadan kanıtlar.
- Location certificate: Doğrulama başarılıysa düğümün belirli epoch ve bölge için uygun olduğunu gösteren sertifika oluşturulur.
Çalışmanın verdiği genel commitment:
\[ C = Com(\ell,r) \]
biçimindedir. Burada \(\ell\) gerçek konumu, \(r\) ise commitment'ı gizlemek için kullanılan rastlantısal değeri temsil etmektedir.
Sıfır bilgi kanıtı genel olarak:
\[ \pi = ZK\text{-}Prove \left( \ell,r,\Sigma : C=Com(\ell,r) \land P(\ell) \land Verify(\Sigma) \right) \]
şeklinde ifade edilmektedir. \(P(\ell)\), konumun izin verilen bölge koşulunu sağladığını; \(\Sigma\) ise anchor attestation kümesini temsil etmektedir.
Komiteler nasıl oluşturuluyor?
Ağ, doğrulanmış konumlarına göre coğrafi bölgelere ayrılmaktadır. Her bölge bir consensus committee oluşturmaktadır. Lider seçimi Verifiable Random Function (VRF), şifrelenmiş Proof-of-Location sertifikası ve geçmiş güvenilirlik skoruyla ilişkilendirilmektedir.
Bir komitede \(n\) doğrulayıcı ve tolere edilmesi amaçlanan \(t\) Byzantine düğüm bulunuyorsa temel güvenlik koşulu:
\[ n \geq 3t+1 \]
olarak korunmaktadır. Varsayılan deney komitesi \(k=21\) olduğundan çalışmada:
\[ f_c= \left\lfloor \frac{k-1}{3} \right\rfloor = 6 \]
değeri kullanılmıştır.
“Elastic” ifadesi ne anlama geliyor?
EPoLBFT'de elastiklik yalnız lider değişikliği anlamına gelmemektedir. Protokol üç parametreyi ağ koşullarına göre uyarlamayı önermektedir: komite büyüklüğü, epoch süresi ve coğrafi bölge granülerliği.
Hareketlilik oranı \(\mu\), Byzantine risk skoru \(\beta\) ve bölgesel düğüm yoğunluğu \(\rho\) izlenmektedir. Varsayılan eşikler:
- \(\mu_{th}=0,3\)
- \(\beta_{th}=0,25\)
- \(\mu_{low}=0,1\)
- \(\beta_{low}=0,1\)
Hareketlilik veya saldırı riski yüksek olduğunda komite büyüklüğü artırılıp epoch süresi kısaltılmaktadır. Ağ kararlı olduğunda ise daha küçük komiteler ve daha uzun epoch'lar kullanılarak yeniden doğrulama ve iletişim maliyetinin azaltılması amaçlanmaktadır.
Yoğun coğrafi bölgeler daha küçük consensus zone'lara bölünebilirken yeterli sayıda doğrulayıcı bulunmayan seyrek bölgeler, BFT güvenlik şartının korunabilmesi için birleştirilebilmektedir.
Yerel BFT iletişim yükünü neden azaltabilir?
Klasik PBFT'de tüm doğrulayıcıların birbirleriyle prepare ve commit mesajları paylaşması yaklaşık \(O(N^2)\) mesaj karmaşıklığı oluşturur. EPoLBFT ise doğrulayıcıları \(M\) bölgesel komiteye ayırarak yerel mesajlaşmayı küçültmeyi amaçlamaktadır.
Çalışmada toplam iletişim karmaşıklığı yaklaşık olarak:
\[ C_{\mathrm{total}} = O\left(\frac{N^2}{M}\right) + O(G^2) \]
şeklinde ifade edilmektedir. Burada \(G\), Global Finalisation Committee'nin büyüklüğüdür. Araştırmacılar tipik tasarımda \(G \ll N\) olmasını öngörmektedir.
Kaynak notu: Aynı karmaşıklık denklemi makalede Eşitlik (4) ve Eşitlik (5) olarak art arda tekrar edilmektedir.
EPoLBFT'de bir epoch nasıl ilerliyor?
| Aşama | İşlem | Kaynak |
|---|---|---|
| 1. Konum doğrulama | Düğüm, kesin koordinatını açıklamadan zk-PoL ile izin verilen bölge üyeliğini kanıtlar. | Bölüm 3.3 |
| 2. Komite oluşumu | Konumu ve güven durumu uygun doğrulayıcılar bölgesel komitelere atanır. | Bölüm 3.4 |
| 3. Yerel BFT | PRE-PREPARE, PREPARE ve COMMIT mesajlaşması yalnız bölgesel komite içinde yürütülür. | Bölüm 3.5 |
| 4. Bölgesel blok | Komite tarafından kabul edilen işlemler bölgesel bloğa bağlanır ve kompakt commitment oluşturulur. | Bölüm 3.5–3.6 |
| 5. Küresel sonlandırma | Global Finalisation Committee bölgesel commitment'lar üzerinde ikinci PBFT aşaması yürütür. | Bölüm 3.6 |
| 6. Elastik uyarlama | Hareketlilik, risk ve yoğunluk durumuna göre komite, epoch ve coğrafi granülerlik yeniden ayarlanabilir. | Bölüm 3.2 |
Verianla Live: Süreç, çalışmada tanımlanan EPoLBFT mimarisinden oluşturulmuştur. Görünür tablo bilimsel kaynak-of-truth olarak korunur.
Yerel konsensüs nasıl sonlandırılıyor?
Komite içinde değiştirilmiş üç aşamalı PBFT kullanılmaktadır. Client isteği primary düğüme gönderir; primary PRE-PREPARE mesajı yayımlar; backup düğümler PREPARE mesajları paylaşır ve ardından COMMIT aşamasına geçilir.
Kaynakta yerel gecikme:
\[ T_{\mathrm{intra}} = 2\Delta+c_m t_{\sigma} \]
şeklinde modellenmiştir. \(\Delta\), komite içindeki tek yönlü mesaj gecikmesinin üst sınırını; \(c_m\) işlenen komite mesajı sayısını; \(t_{\sigma}\) ise mesaj doğrulama maliyetini temsil etmektedir.
Kaynak içi eşik tutarsızlığı: Bölüm 3.5'in açıklama metni bir düğümün “2f eşleşen PREPARE mesajı” sonrasında prepared durumuna geçtiğini söylerken Algorithm 2 satır 7 “2f+1 PREPARE mesajı” koşulu kullanmaktadır. Bu iki gösterim kaynakta farklıdır; Verianla metni bunlardan birini sessizce doğru kabul etmemektedir.
Küresel finality nasıl sağlanıyor?
Bölgesel komite bir blok üzerinde anlaşmaya ulaştığında tüm bloğun ağ genelinde yeniden gönderilmesi yerine blok header'ı ve Merkle root gibi kompakt bir commitment Global Finalisation Committee'ye iletilmektedir. GFC, farklı bölgelerin temsilcileriyle PBFT çalıştırarak bölgesel blokları küresel sıralamaya bağlamaktadır.
Toplam EPoLBFT gecikmesi kaynakta:
\[ T_{\mathrm{EPoLBFT}} = T_{\mathrm{att}} + T_{\mathrm{form}} + T_{\mathrm{intra}} + T_{\mathrm{final}} \]
olarak ayrıştırılmıştır. Burada konum attestation süresi, komite oluşturma süresi, yerel konsensüs ve küresel finalisation süreleri ayrı bileşenlerdir.
Komite bozulursa ne oluyor?
Düğümler block commit süresini timer ile izlemektedir. Bir komite tekrarlanan view-change denemelerinin ardından quorum kuramazsa “High-Fault State” durumuna geçer ve Dynamic Node Admission Process (DNAP) devreye alınır.
DNAP; önceden yetkilendirilmiş standby düğümlerle güvenli bağlantı kurulması, konum kanıtı ve kimlik açısından vetting, reputation eşiğinin denetlenmesi, blockchain durumunun birden fazla düğümden senkronize edilmesi ve yeni komitenin yeniden BFT koşulunu sağlamasının doğrulanması aşamalarını içerir.
Yeni aktif düğüm sayısı \(n'\) için hedef:
\[ n' \geq 3f+1 \]
şeklindedir.
Reputation skoru nasıl hesaplanıyor?
Standby ve validator düğümler için itibar skoru erişilebilirlik, doğrulanmış dürüst davranış ve ceza bileşenlerinden oluşturulmaktadır:
\[ Rep_i = w_1Uptime_i + w_2Honesty_i - w_3Penalty_i \]
ve ağırlıklar:
\[ w_1+w_2+w_3=1 \]
koşulunu sağlar. Reputation değerleri her epoch sonunda EWMA ile güncellenmektedir:
\[ Rep_i^{(e+1)} = \alpha Rep_i^{(e)} + (1-\alpha)\widehat{Rep}_i^{(e)} \]
Ağır protokol ihlallerinde doğrudan ceza uygulanması, düşük reputation değerine sahip düğümlerin geçici olarak komite seçiminden çıkarılması öngörülmektedir.
zk-PoL ne kadar işlem yükü ekliyor?
Kaynak, zk-PoL için Groth16 zk-SNARK ve BN254 eğrisini modellemektedir. Zero-knowledge katmanı gizlilik sağlarken ölçülebilir bir ek maliyet oluşturmaktadır.
| zk-PoL parametresi | Kaynakta bildirilen değer |
|---|---|
| Proof sistemi | Groth16 zk-SNARK |
| Eğri | BN254 |
| Proof boyutu | 0,2 KB |
| Proof oluşturma süresi | 12,5 ms |
| Proof doğrulama süresi | 5,8 ms |
| Bellek kullanımı | 1 KB |
| Geçerlilik | Epoch ile sınırlı |
Kaynak, proof oluşturmanın çok kısıtlı IoT düğümleri açısından maliyetli olabileceğini kabul etmektedir. Bu nedenle daha pahalı proof generation işleminin edge/fog gateway tarafından desteklenebilmesi öngörülmektedir. Validator düğümlerin proof doğrulaması yapması, aynı geçerli konum proof'unun bir epoch boyunca yeniden kullanılabilmesi hedeflenmektedir.
Gecikme ve throughput grafikleri ne gösteriyor?
Şekil 2'de ağ büyüklüğü 200 düğümden 1000 düğüme çıkarıldığında klasik PBFT'nin konsensüs gecikmesi belirgin biçimde artmaktadır. EPoLBFT eğrisi/çubukları ise daha düşük ve daha yavaş artan bir gecikme göstermektedir. Araştırmacılar bu farkı global PBFT mesajlaşmasının daha küçük bölgesel komitelere sınırlandırılmasına bağlamaktadır.
Şekil 3'te EPoLBFT, test edilen ağ büyüklüklerinde PBFT ve G-PBFT'den daha yüksek throughput göstermektedir. DAG-BFT büyük ağlarda rekabetçi throughput sağlamakla birlikte kaynak, asenkron confirmation yapısı nedeniyle daha fazla varyans gösterdiğini belirtmektedir.
Grafik içi kaynak tutarsızlığı: Şekil 2 ve Şekil 3'ün lejantında “RBFT” adlı ek bir seri bulunmaktadır. Buna karşın Bölüm 4.2 ve Tablo 4 karşılaştırılan protokolleri PBFT, G-PBFT, DAG-BFT, DCBFT ve EPoLBFT olarak listeler ve RBFT'yi tanımlamaz. Bu nedenle RBFT serisi Verianla metninde bağımsız bir baseline gibi yorumlanmamıştır.
Enerji tüketimi nasıl değerlendirilmiş?
Enerji tüketimi gerçek güç ölçer veya fiziksel IoT cihazından alınmış ölçüm değildir. Araştırmacılar hash hesaplama, dijital imza doğrulama, zero-knowledge proof doğrulama ve consensus mesaj iletimlerinin tahmini enerji maliyetlerini içeren bir IoT enerji modeli kullanmıştır.
Şekil 4'e göre ağ büyüdükçe bütün protokollerin tahmini enerji tüketimi artmaktadır. PBFT ve G-PBFT özellikle 600–1000 düğümlü büyük ölçek aralığında daha keskin artarken EPoLBFT'nin artışı daha sınırlı görünmektedir. Kaynak bunu komite tabanlı mesajlaşmanın iletişim ve signature/verification sayısını düşürmesiyle açıklamaktadır.
Güvenlik sonuçları nasıl yorumlanmalı?
Şekil 5 dört güvenlik karşılaştırması sunmaktadır: teorik Byzantine tolerance, Sybil resistance, spoofing detection ve farklı ağ büyüklüklerinde attack success probability.
EPoLBFT klasik BFT'nin teorik Byzantine sınırını yükseltmemektedir. Araştırmacılar açık biçimde, protokolün yaklaşık \(n/3\) teorik Byzantine sınırını koruduğunu ve güvenlik kazanımının daha yüksek teorik fault tolerance'dan değil, saldırgan etkisinin bölgesel komitelere ayrılması ve konum doğrulamasıyla sınırlandırılmasından geldiğini belirtmektedir.
Sybil saldırılarına karşı savunma, her consensus kimliğini doğrulanabilir fiziksel bölge üyeliğine bağlama fikrine dayanmaktadır. Konum spoofing'e karşı ise epoch-bound zk-PoL, witness/anchor doğrulaması ve cryptographic commitment kullanılmaktadır. DoS etkisinin azaltılması için mesajlaşma bölgeselleştirilmekte ve validation rolleri dinamik olarak değiştirilebilmektedir.
Şekil 5'teki yüzdeler grafik üzerinde verilmiştir; ana metinde her bar için ayrı sayısal tablo sunulmadığından Verianla metninde bu değerler kesin sayı olarak yeniden üretilmemiştir.
Çalışmanın desteklediği sonuçlar
- EPoLBFT adlı location-aware ve privacy-preserving bir BFT mimarisi kaynakta ayrıntılı biçimde tanımlanmıştır.
- zk-PoL, bölgesel komiteler, reputation filtering, elastic adaptation ve global finalisation aynı framework içinde birleştirilmiştir.
- BICA simülasyonunda 200–1000 düğüm aralığında EPoLBFT, klasik PBFT'ye göre daha düşük gecikme ve daha yüksek throughput göstermektedir.
- Model sonuçlarında EPoLBFT'nin iletişim overhead'i ve tahmini enerji tüketimi özellikle büyük ağlarda PBFT tabanlı yaklaşımlardan daha düşük seyretmektedir.
- Simüle edilen Sybil ve location-spoofing senaryolarında EPoLBFT'nin karşılaştırma protokollerine göre daha yüksek direnç gösterdiği raporlanmaktadır.
- Konum gizliliği için kesin koordinat yerine bölge üyeliğinin zero-knowledge proof ile doğrulanması mimarinin temel tasarım unsurudur.
Çalışmanın kanıtlamadığı veya test etmediği sonuçlar
- EPoLBFT gerçek fiziksel IoT ağında uygulanmış ve saha koşullarında doğrulanmış değildir.
- Gerçek düşük güçlü mikrodenetleyicilerde zk-SNARK üretim süresi veya enerji tüketimi doğrudan ölçülmemiştir.
- Çalışma Byzantine fault tolerance teorik sınırını \(n/3\)'ün üzerine çıkarmamaktadır.
- Konum anchor'larının ele geçirilemeyeceği veya her gerçek ortamda güvenilir çalışacağı kanıtlanmamaktadır.
- Sıfır bilgi proof mekanizması fiziksel konum kaynağının kendisi yanlışsa otomatik olarak gerçek dünyadaki doğru konumu oluşturmaz; güvenilir location evidence varsayımı devam etmektedir.
- Permissionless blockchain kullanımı mevcut deneyin ana kapsamı değildir.
- Gerçek smart city, healthcare IoT veya endüstriyel tesis üzerinde operasyonel güvenlik başarısı gösterilmemiştir.
- Kaynak istatistiksel karşılaştırma için paired Student t-test ve p<0,05 eşiği kullandığını bildirse de ana sonuç tablolarında protokol çiftlerine ait tek tek p değerleri verilmemektedir.
Çalışmanın Yöntemi ve Bulguları
Simülasyon düzeni
| Parametre | Kaynakta kullanılan değer/açıklama |
|---|---|
| Simülatör | BICA simulator |
| Ağ büyüklüğü | 200, 400, 600, 800 ve 1000 düğüm |
| Ana karşılaştırma protokolleri | PBFT, G-PBFT, DAG-BFT, DCBFT, EPoLBFT |
| Varsayılan komite büyüklüğü | k = 21 |
| Komite Byzantine toleransı | fc = 6 |
| Ağ modeli | Kısmen senkron |
| Tekrar sayısı | 30 bağımsız simülasyon |
| Random seed | Tekrarlanabilirlik için sabit seed kümesi |
| Raporlanan istatistikler | Ortalama, standart sapma ve %95 güven aralığı |
| İstatistiksel test | Paired Student t-test |
| Anlamlılık eşiği | p < 0,05 |
| Saldırı senaryoları | Byzantine, Sybil, location spoofing, DoS |
| Hareketlilik | Düşük, orta ve yüksek |
| Churn | Düğüm katılımı, ayrılması ve geçici arıza |
Simüle edilen cihaz rolleri
| Varlık | Görev | Kaynak varsayımı |
|---|---|---|
| IoT cihazı | Transaction, sensing, location-attestation isteği | Düşük CPU, düşük bellek, batarya ile çalışma |
| Edge/fog gateway | zk-proof desteği ve aggregation | Orta işlem ve bellek kapasitesi |
| Validator | zk-PoL doğrulama ve consensus | IoT cihazından daha yüksek hesaplama kapasitesi |
| Location anchor | Location attestation | Sabit veya yarı sabit güvenilir/doğrulanabilir düğüm |
Karşılaştırmalı bulgular
Gecikme: Şekil 2, klasik PBFT'nin düğüm sayısı arttıkça hızla yükselen latency gösterdiğini; EPoLBFT'nin ise bölgesel komite yapısı sayesinde daha düşük latency ile ölçeklendiğini göstermektedir. Grafikteki değerler görsel olarak verilmiş olduğundan burada kesin değerler türetilmemiştir.
Throughput: Şekil 3'te EPoLBFT tüm gösterilen ağ boyutlarında PBFT ve G-PBFT'nin üzerinde throughput sergilemektedir. DAG-BFT daha yüksek ölçeklerde güçlü bir baseline olmakla birlikte kaynak daha fazla varyans bildirmektedir.
İletişim overhead'i: Kaynak, klasik global PBFT'nin \(O(N^2)\) iletişim maliyetine karşı bölgesel komite yaklaşımının yaklaşık \(O(N^2/M)+O(G^2)\) düzeyine indirgenmesini teorik tasarım avantajı olarak sunmaktadır.
Enerji: Şekil 4'te EPoLBFT'nin tahmini enerji tüketimi ağ büyüklüğüyle artmakla birlikte PBFT ve G-PBFT'den daha yavaş yükselmektedir. Enerji değerleri gerçek cihaz güç ölçümü değil model tabanlı tahminlerdir.
Sybil ve spoofing: Şekil 5'te EPoLBFT'nin zk-PoL ve bölgesel doğrulama nedeniyle Sybil resistance ve spoofing detection açısından karşılaştırma protokollerinden daha yüksek performans gösterdiği raporlanmaktadır.
Byzantine sınırı: Güvenlik grafiği EPoLBFT'nin klasik teorik Byzantine tolerans sınırını artırmadığını göstermektedir. İyileşme, saldırı etkisinin coğrafi komitelere lokalize edilmesi ve validator admission'ın konum/trust koşullarına bağlanmasından gelmektedir.
Temel varsayımlar
- Saldırgan hesaplama açısından sınırlıdır ve standart kriptografik primitive'leri kıramaz.
- Zero-knowledge proof sahteciliği mümkün kabul edilmemektedir.
- Güvenilir veya doğrulanabilir location anchor altyapısının mevcut olduğu varsayılmaktadır.
- Ağ kısmen senkrondur; mesajlar gecikebilir veya düşürülebilir ancak normal koşullarda sınırlı gecikme içinde iletilir.
- Permissioned/consortium ortamı ana deployment modelidir.
Bu varsayımlar sistemin güvenlik iddialarının ayrılmaz parçasıdır. Özellikle güvenilir konum altyapısının bozulması, gerçek uygulamada zk-PoL katmanının sağladığı garantilerin kapsamını değiştirebilir.
Kaynak ve Yöntem Notu
Tam özgün çalışma adı: EPoLBFT: A Blockchain Consensus Algorithm for Enhancing Privacy, Invulnerability and Trust in IoT System
Yazarlar ve sıraları: Yunus Kareem; Djamel Djenouri; Essam Ghadafi.
Sorumlu yazar: Yunus Kareem.
Eş birinci/eş katkı: Kaynakta belirtilmemiştir.
Kurumlar:
- Department of Computer Science and Creative Technologies, University of the West of England, Bristol, Birleşik Krallık.
- School of Computing, Newcastle University, Newcastle-Upon-Tyne, Birleşik Krallık.
Dergi: Future Internet
Yayınevi: MDPI, Basel, Switzerland
Cilt / sayı / makale: 18 / 7 / 367
Alınma tarihi: 22 Mayıs 2026
Revizyon tarihi: 3 Temmuz 2026
Kabul tarihi: 10 Temmuz 2026
Yayın tarihi: 15 Temmuz 2026
DOI: 10.3390/fi18070367
Resmî yayın bağlantısı:https://doi.org/10.3390/fi18070367
Kaynak türü: Araştırma makalesi; blockchain konsensüs algoritması tasarımı ve simülasyon tabanlı performans/güvenlik değerlendirmesi.
Hakemlik durumu: Hakemli dergide yayımlanmış çalışmadır.
Lisans: Creative Commons Attribution (CC BY).
Finansman: Araştırma University of the West of England, Bristol Studentship tarafından finanse edilmiştir.
Veri erişilebilirliği: Kaynak, çalışmanın özgün katkılarının makale içinde yer aldığını ve ek soruların sorumlu yazara yöneltilebileceğini belirtmektedir.
Çıkar çatışması: Yazarlar çıkar çatışması olmadığını beyan etmektedir.
Yapay zekâ kullanım beyanı: Yazarlar teşekkür bölümünde OpenAI GPT 5.6'yı dil iyileştirmesi, dilbilgisi kontrolü ve akademik editoryal destek amacıyla kullandıklarını açıkça belirtmektedir. Araştırmanın algoritmik yöntemi veya deney sonuçlarının yapay zekâ tarafından üretildiğine ilişkin bir beyan bulunmamaktadır.
Kaynak içi tutarsızlık 1: Şekil 2 ve Şekil 3 lejantlarında RBFT serisi bulunmaktadır; ancak Bölüm 4.2 ve Tablo 4'te RBFT tanımlanmış karşılaştırma protokolleri arasında yer almamaktadır.
Kaynak içi tutarsızlık 2: Bölüm 3.5 açıklama metninde prepared koşulu için 2f eşleşen PREPARE mesajı yazılırken Algorithm 2'de 2f+1 PREPARE koşulu bulunmaktadır.
Kaynak içi editoryal tekrar: Eşitlik (4) ve Eşitlik (5) toplam iletişim karmaşıklığını aynı biçimde \(O(N^2/M)+O(G^2)\) olarak tekrar etmektedir.
İstatistiksel raporlama notu: Kaynak 30 bağımsız simülasyon, standart sapma, %95 güven aralığı ve paired Student t-test kullandığını; anlamlılık sınırını p<0,05 olarak belirlediğini açıklamaktadır. Ancak ana sonuç bölümünde her baseline karşılaştırmasına ait tek tek sayısal p değerleri gösterilmemektedir.
Temel sınırlılıklar: Doğrulama BICA simülatörüne dayanmaktadır; gerçek IoT donanımı, gerçek kablosuz ağ veya production blockchain üzerinde uygulama yapılmamıştır. Kaynak başlangıç kimlik doğrulaması ve reputation bootstrapping için güvenilir initialization authority varsaymaktadır. Güvenilir konum anchor altyapısı da güvenlik modelinin önemli bir ön kabulüdür. Gerçek dünya cihaz heterojenliği, proof generation enerji tüketimi, kablosuz interference, gerçek hareketlilik ve operasyonel saldırgan davranışı gelecekte yapılması planlanan fiziksel prototip çalışmalarına bırakılmıştır.
Bu Verianla açıklaması bilimsel yöntem, sayısal değerler, grafik yorumları ve güvenlik iddiaları bakımından yalnız incelenen çalışmaya dayanmaktadır. Dış kaynak kullanımı yalnız bibliyografik yayın kimliği doğrulamasıyla sınırlandırılmış; çalışmaya dışarıdan yeni güvenlik sonucu, benchmark değeri veya gerçek saha başarısı eklenmemiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir