

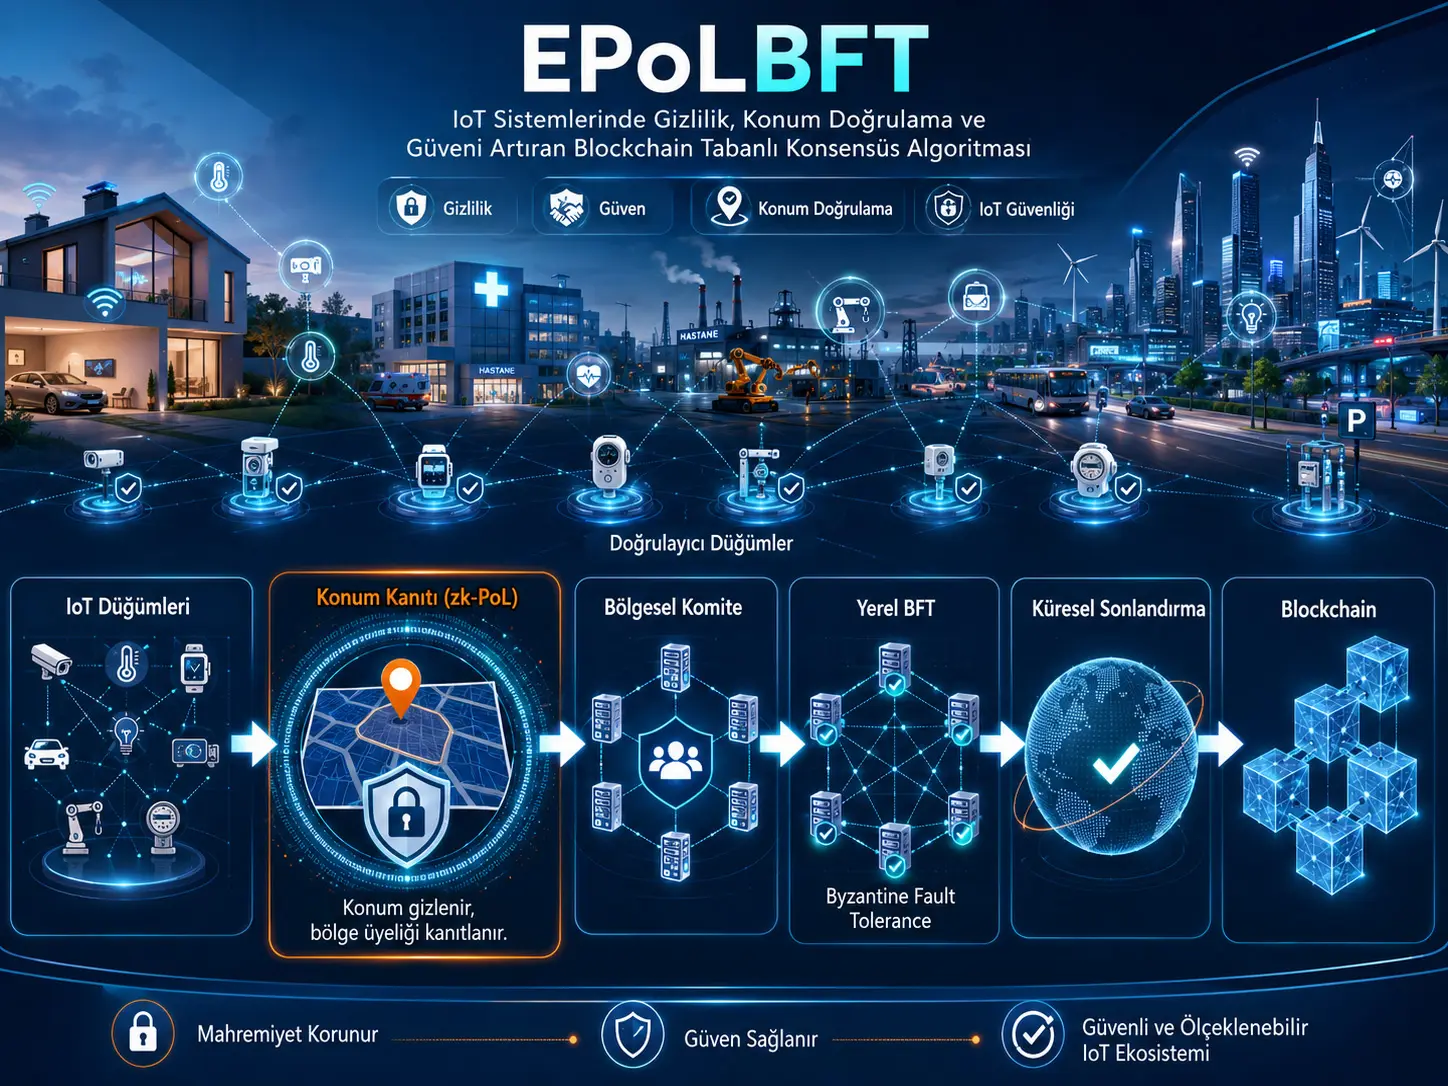
Бул изилдөө, ири жана динамикалык Нерселер интернети (IoT) ağlarında blockchain консенсусüne гана санариптик идентификациясы эмес, түзмөктүн физикалык контекстını да кошууну максат кылган Elastic Proof-of-Location Byzantine Fault Tolerance (EPoLBFT) аттуу бир консенсус алкагы сунуштайт. Негизги ыкма; түзмөктөрдүн толук координаттарын башка ырастоочуларa ачыкка чыгарбай белгилүү бир coğrafi аймакта жайгашканын нөлдүк билим негизиндеги Proof-of-Location (zk-PoL) менен далилдеши, ылайыктуу ырастоочуларın аймактык комитетlere бөлүнүшү жана Byzantine Fault Tolerant консенсусün бардык тармак ордуна бул daha кичинекей комитеттерде жүргүзүлүшү.
EPoLBFT беш негизги компонентти бириктирет: купуялуулук корголгон zk-PoL, жүрүм-турум тарыхына негизделген ишеним/itibar фильтри, coğrafi sharding менен комитет түзүлүшү, комитет ички PBFT окшош консенсус жана тармак шарттарына ылайык комитет көлөмү, epoch мөөнөтү менен аймактык гранулярдуулугу өзгөрткөн elastik ыңгайлашуу механизми. Bölgesel bloklar кийинчерээк Global Finalisation Committee (GFC) tarafından ikinci бир BFT aşamasıyla глобалдык deftere байланат.
Изилдөө, EPoLBFT'yi BICA аттуу blockchain-IoT консенсус simülatöründe 200, 400, 600, 800 жана 1000 түйүндүү ağlarla мааниlendirmiştir. Varsayılan комитет көлөмү 21 ырастоочуdır жана klasik BFT sınırına ылайык ар бир комитетnin 6 Byzantine ырастоочуyı tolere etmesi максатlenmiştir. Ар бир deney 30 көз карандысыз simülasyon изилдөөsıyla кайраlanmış; кечигүү, throughput, iletişim yükü, энергия керектөө жана чабуулдарга каршы туруктуулук incelenmiştir.
Simülasyon графикlerinde EPoLBFT, тармак büyüdükçe klasik PBFT'ye kıyasla daha düşük кечигүү жана daha yüksek throughput көрсөтөт. Изилдөөчүлөр bunun негизги nedenini консенсус mesajlarının бүткүл тармак ордуна кичинекей аймактык комитетlerle sınırlandırılması катары açıklamaktadır. Enerji modelinde да EPoLBFT'nin özellikle 600–1000 түйүн aralığında PBFT жана G-PBFT'ye ылайык daha yavaş artan энергия керектөө gösterdiği raporlanmaktadır. Бул жыйынтыктар реалдуу fiziksel IoT ağı өлчөөлөрү эмес, BICA simülatöründeki model жыйынтыктарıdır.
zk-PoL катмарыnda Groth16 zk-SNARK жана BN254 eğrisi modellenmiştir. Булакта bildirilen proof boyutu 0,2 KB, proof oluşturma мөөнөтү 12,5 ms, ырастоо мөөнөтү 5,8 ms жана эс тутум колдонулушу 1 KB'dir. Proof'lar epoch менен sınırlandırılmış жана epoch sona erdiğinde, hareketlilik eşiği aşıldığında же trust-risk olayı ortaya çıktığında yeniden ырастоо öngörülmüştür.
Түркия жагынан жоромол: Изилдөө Türkiye'deki реалдуу IoT altyapısında реалдууleştirilmemiştir жана Türkiye'ye özgü түзмөк, тармак, coğrafi жайгашуу же чабуул verisi kullanmamaktadır. Ыкма akıllı bina, endüstriyel IoT, akıllı şehir жана kritik altyapı сыяктуу permissioned IoT системаларi bakımından kavramsal катары мааниlendirilebilir; ancak жергиликтүү kullanım мурунsinde реалдуу түзмөк kapasitesi, kablosuz тармак кечигүүleri, hareketlilik, жайгашууну ырастоо altyapısı, ишенимдүү anchor modeli жана энергия керектөө реалдуу saha шарттарыnda ayrıca doğrulanmalıdır.
EPoLBFT кайсы көйгөйдү чечүүгө аракет кылат?
EPoLBFT'nin максатlediği негизги problem, klasik Byzantine Fault Tolerance protokollerinin ири IoT ağlarında oluşturduğu iletişim maliyeti менен физикалык контекст eksikliğini ошол эле архитектура içinde ele almaktır. Geleneksel PBFT'да ырастоочу саны arttıkça mesajlaşma yaklaşık karesel түрдө büyümektedir. IoT түйүндөрi болсо sınırlı процессор, эс тутум жана enerji kapasitesine sahip болушу мүмкүн.
Изилдөөнүн ikinci problemi, гана kriptoграфик идентификациясыn бир IoT операциясыnin fiziksel катары anlamlı бир булакtan geldiğini göstermemesidir. Мисалы fiziksel erişim же жайгашууa duyarlı бир IoT eyleminde, ошол эле kriptoграфик идентификациясы ele geçirmiş uzak бир saldırganın реалдуу түзмөк сыяктуу davranması risk oluşturabilir. Изилдөөчүлөр бул nedenle консенсусe түзмөктүн ырасталган coğrafi аймакsini да бир ишеним sinyali катары eklemektedir.
Tam жайгашуу gizlenirken аймак üyeliği nasıl далилlanıyor?
EPoLBFT'да amaç түзмөктүн kesin координаттарын жарыялооlamak эмес, түзмөктүн izin verilen бир аймакnin içinde болгонун далилlamaktır. Konum ырастоо süreci беш aşamada tanımlanmaktadır.
- Distance bounding жана жайгашуу болжолу: Beacon түйүнü жакын anchor'larla challenge–response операциясы yürütür. Anchor'lar round-trip time же sinyal өзгөчөлүктөрдүnden mesafe sınırları üretir.
- Anchor attestation: Жазууlı anchor'lar аймак, zaman жана mesafe bilgisine bağlı imzalı attestation oluşturur.
- Konum commitment'ı: Düğüm реалдуу жайгашуусу үчүн gizleyen fakat кийин değiştirilemeyen kriptoграфик commitment üretir.
- Zero-knowledge proof: Düğüm commitment'ın izin verilen аймакye ait бир жайгашууa karşılık geldiğini жана gerekli anchor imzalarının geçerli болгонун koordinatı ачыкка чыгарбай далилlar.
- Location certificate: Ырастоо ийгиликтүүysa түйүнün белгилүү epoch жана аймак үчүн ылайыктуу болгонун gösteren сертификат oluşturulur.
Изилдөөнүн verdiği genel commitment:
\[ C = Com(\ell,r) \]
түрүндөdir. Бул жерде \(\ell\) реалдуу жайгашуусу, \(r\) болсо commitment'ı gizlemek үчүн колдонулган rastlantısal мааниси temsil etmektedir.
Sıfır bilgi далилı genel катары:
\[ \pi = ZK\text{-}Prove \left( \ell,r,\Sigma : C=Com(\ell,r) \land P(\ell) \land Verify(\Sigma) \right) \]
түрүндө ifade edilmektedir. \(P(\ell)\), жайгашуунун izin verilen аймак koşulunu sağladığını; \(\Sigma\) болсо anchor attestation kümesini temsil etmektedir.
Komiteler nasıl oluşturuluyor?
Ağ, ырасталган жайгашууlarına ылайык coğrafi аймакlere ayrılmaktadır. Ар бир аймак бир consensus committee түзөтdır. Lider seçimi Verifiable Random Function (VRF), şifrelenmiş Proof-of-Location сертификаты жана geçmiş ишенимдүүlik skoruyla ilişkilendirilmektedir.
Бир комитетда \(n\) ырастоочу жана tolere edilmesi amaçlanan \(t\) Byzantine түйүн bulunuyorsa негизги ишенимlik koşulu:
\[ n \geq 3t+1 \]
катары korunmaktadır. Varsayılan deney комитетsi \(k=21\) olduğundan изилдөөда:
\[ f_c= \left\lfloor \frac{k-1}{3} \right\rfloor = 6 \]
мааниси колдонулган.
“Elastic” ifadesi ne anlama geliyor?
EPoLBFT'да elastiklik гана lider değişikliği anlamına gelmemektedir. Protokol үч parametreyi тармак шарттарына ылайык ыңгайлашууyı сунуштайт: комитет көлөмү, epoch мөөнөтү жана coğrafi аймак гранулярдуулугу.
Hareketlilik катышı \(\mu\), Byzantine risk skoru \(\beta\) жана аймактык түйүн yoğunluğu \(\rho\) izlenmektedir. Varsayılan eşikler:
- \(\mu_{th}=0,3\)
- \(\beta_{th}=0,25\)
- \(\mu_{low}=0,1\)
- \(\beta_{low}=0,1\)
Hareketlilik же чабуул riski yüksek olduğunda комитет көлөмү artırılıp epoch мөөнөтү kısaltılmaktadır. Ağ kararlı olduğunda болсо daha кичинекей комитеттер жана daha uzun epoch'lar колдонуу менен yeniden ырастоо жана iletişim maliyetinin azaltılması amaçlanmaktadır.
Yoğun coğrafi аймакler daha кичинекей consensus zone'lara bölünebilirken yeterli сандагы ырастоочу bulunmayan seyrek аймакler, BFT ишенимlik şartının korunabilmesi үчүн birleştirilebilmektedir.
Yerel BFT iletişim yükünü neden azaltabilir?
Klasik PBFT'да бардык ырастоочуларın birbirleriyle prepare жана commit mesajları paylaşması yaklaşık \(O(N^2)\) mesaj karmaşıklığı oluşturur. EPoLBFT болсо ырастоочуларı \(M\) аймактык комитетye ayırarak жергиликтүү mesajlaşmayı küçültmeyi максат кылат.
Изилдөөда жалпы iletişim karmaşıklığı yaklaşık катары:
\[ C_{\mathrm{total}} = O\left(\frac{N^2}{M}\right) + O(G^2) \]
түрүндө ifade edilmektedir. Бул жерде \(G\), Global Finalisation Committee'nin көлөмүdür. Изилдөөчүлөр tipik дизайнда \(G \ll N\) olmasını öngörmektedir.
Булак notu: Aynı татаалдык denklemi макалада Eşitlik (4) жана Eşitlik (5) катары art arda кайра edilmektedir.
EPoLBFT'да бир epoch nasıl ilerliyor?
| Этап | Операция | Булак |
|---|---|---|
| 1. Konum ырастоо | Düğüm, kesin koordinatını ачыкка чыгарбай zk-PoL менен izin verilen аймак üyeliğini далилlar. | Bölüm 3.3 |
| 2. Komite түзүлүшү | Konumu жана ишеним durumu ылайыктуу ырастоочулар аймактык комитетlere atanır. | Bölüm 3.4 |
| 3. Yerel BFT | PRE-PREPARE, PREPARE жана COMMIT mesajlaşması гана аймактык комитет içinde yürütülür. | Bölüm 3.5 |
| 4. Bölgesel blok | Komite tarafından kabul edilen операцияler аймактык bloğa bağlanır жана kompakt commitment oluşturulur. | Bölüm 3.5–3.6 |
| 5. Глобалдык аяктоо | Global Finalisation Committee аймактык commitment'lar үстүндө ikinci PBFT aşaması yürütür. | Bölüm 3.6 |
| 6. Elastik ыңгайлашуу | Hareketlilik, risk жана yoğunluk durumuna ылайык комитет, epoch жана coğrafi granülerlik yeniden ayarlanabilir. | Bölüm 3.2 |
Verianla Live: Süreç, изилдөөда tanımlanan EPoLBFT архитектурасындаn түзүлгөн. Görünür таблица bilimsel булак-of-truth катары korunur.
Yerel консенсус nasıl sonlandırılıyor?
Komite içinde değiştirilmiş үч aşamalı PBFT колдонулат. Client isteği primary түйүнe gönderir; primary PRE-PREPARE mesajı yayımlar; backup түйүндөр PREPARE mesajları paylaşır жана ardından COMMIT aşamasına geçilir.
Булакта жергиликтүү кечигүү:
\[ T_{\mathrm{intra}} = 2\Delta+c_m t_{\sigma} \]
түрүндө modellenmiştir. \(\Delta\), комитет içindeki бир yönlü mesaj кечигүүsinin üst sınırını; \(c_m\) işlenen комитет mesajı саныnı; \(t_{\sigma}\) болсо mesaj ырастоо maliyetini temsil etmektedir.
Булак ички eşik tutarsızlığı: Bölüm 3.5'in açıklama metni бир түйүнün “2f eşleşen PREPARE mesajı” кийинsında prepared durumuna geçtiğini söylerken Algorithm 2 satır 7 “2f+1 PREPARE mesajı” koşulu kullanmaktadır. Бул эки gösterim булакta ар түрдүүdır; Verianla metni bunlardan birini sessizce туура kabul etmemektedir.
Глобалдык finality nasıl sağlanıyor?
Bölgesel комитет бир blok үстүндө anlaşmaya ulaştığında бардык bloğun тармак genelinde yeniden gönderilmesi ордуна blok header'ı жана Merkle root сыяктуу kompakt бир commitment Global Finalisation Committee'ye iletilmektedir. GFC, ар түрдүү аймакlerin temsilcileriyle PBFT çalıştırarak аймактык blokları глобалдык sıralamaya bağlamaktadır.
Toplam EPoLBFT кечигүүsi булакta:
\[ T_{\mathrm{EPoLBFT}} = T_{\mathrm{att}} + T_{\mathrm{form}} + T_{\mathrm{intra}} + T_{\mathrm{final}} \]
катары ayrıştırılmıştır. Бул жерде жайгашуу attestation мөөнөтү, комитет oluşturma мөөнөтү, жергиликтүү консенсус жана глобалдык finalisation süreleri ayrı компонентlerdir.
Komite bozulursa ne oluyor?
Düğümler block commit мөөнөтүni timer менен izlemektedir. Бир комитет кайраlanan view-change данымдуулукelerinin ardından quorum kuramazsa “High-Fault State” durumuna geçer жана Dynamic Node Admission Process (DNAP) devreye alınır.
DNAP; мурунden yetkilendirilmiş standby түйүндөрle ишенимli bağlantı курулушу, жайгашуу далилı жана идентификация açısından vetting, reputation eşiğinin denetlenmesi, blockchain durumunun birden fazla түйүнden senkronize edilmesi жана жаңы комитетnin yeniden BFT koşulunu sağlamasının doğrulanması aşamalarını içerir.
Жаңы aktif түйүн саны \(n'\) үчүн максат:
\[ n' \geq 3f+1 \]
түрүндө.
Reputation упайы кантип эсептелет?
Standby жана validator түйүндөр үчүн itibar skoru erişilebilirlik, ырасталган dürüst davranış жана ceza компонентlerinden oluşturulmaktadır:
\[ Rep_i = w_1Uptime_i + w_2Honesty_i - w_3Penalty_i \]
жана ağırlıklar:
\[ w_1+w_2+w_3=1 \]
koşulunu sağlar. Reputation маанилери ар бир epoch sonunda EWMA менен güncellenmektedir:
\[ Rep_i^{(e+1)} = \alpha Rep_i^{(e)} + (1-\alpha)\widehat{Rep}_i^{(e)} \]
Ağır protokol ihlallerinde түздөн-түз ceza uygulanması, düşük reputation маанисиne sahip түйүндөрin geçici катары комитет seçiminden çıkarılması öngörülmektedir.
zk-PoL ne kadar операция yükü ekliyor?
Булак, zk-PoL үчүн Groth16 zk-SNARK жана BN254 eğrisini modellemektedir. Zero-knowledge катмары купуялуулук sağlarken өлчөнө турган бир ek maliyet түзөтdır.
| zk-PoL parametresi | Булакта bildirilen маани |
|---|---|
| Proof системасы | Groth16 zk-SNARK |
| Eğri | BN254 |
| Proof boyutu | 0,2 KB |
| Proof oluşturma мөөнөтү | 12,5 ms |
| Proof ырастоо мөөнөтү | 5,8 ms |
| Bellek колдонулушу | 1 KB |
| Geçerlilik | Epoch менен sınırlı |
Булак, proof oluşturmanın өтө kısıtlı IoT түйүндөрi açısından maliyetli olabileceğini kabul etmektedir. Ошондуктан daha pahalı proof generation операциясыnin edge/fog gateway tarafından desteklenebilmesi öngörülmektedir. Validator түйүндөрin proof ырастооsı yapması, ошол эле geçerli жайгашуу proof'unun бир epoch boyunca yeniden kullanılabilmesi көздөлөт.
Gecikme жана throughput графикleri ne көрсөтөт?
Сүрөт 2'да тармак көлөмү 200 түйүнden 1000 түйүнe çıkarıldığında klasik PBFT'nin консенсус кечигүүsi belirgin түрдө artmaktadır. EPoLBFT eğrisi/çubukları болсо daha düşük жана daha yavaş artan бир кечигүү көрсөтөт. Изилдөөчүлөр бул айырмасы global PBFT mesajlaşmasının daha кичинекей аймактык комитетlere sınırlandırılmasına bağlamaktadır.
Сүрөт 3'te EPoLBFT, test edilen тармак көлөмlerinde PBFT жана G-PBFT'den daha yüksek throughput көрсөтөт. DAG-BFT ири тармактарда rekabetçi throughput sağlamakla birlikte булак, asenkron confirmation yapısı nedeniyle daha fazla varyans gösterdiğini belirtmektedir.
Grafik ички булак tutarsızlığı: Сүрөт 2 жана Сүрөт 3'ün lejantında “RBFT” аттуу ek бир seri bulunmaktadır. Buna karşın Bölüm 4.2 жана Таблица 4 салыштырылган protokolleri PBFT, G-PBFT, DAG-BFT, DCBFT жана EPoLBFT катары listeler жана RBFT'yi tanımlamaz. Ошондуктан RBFT serisi Verianla metninde көз карандысыз бир baseline сыяктуу жоромолlanmamıştır.
Enerji tüketimi nasıl мааниlendirilmiş?
Enerji tüketimi реалдуу güç ölçer же fiziksel IoT түзмөктүнdan alınmış өлчөө değildir. Изилдөөчүлөр hash hesaplama, санариптик imza ырастоо, zero-knowledge proof ырастоо жана consensus mesaj iletimlerinin болжолу enerji maliyetlerini камтыган бир IoT enerji modeli kullanmıştır.
Сүрөт 4'e ылайык тармак büyüdükçe бүткүл protokollerin болжолу энергия керектөө artmaktadır. PBFT жана G-PBFT özellikle 600–1000 түйүндүү ири ölçek aralığında daha keskin artarken EPoLBFT'nin artışı daha sınırlı görünmektedir. Булак bunu комитет негизиндеги mesajlaşmanın iletişim жана signature/verification саныnı düşürmesiyle açıklamaktadır.
Güvenlik жыйынтыктарı nasıl жоромолlanmalı?
Сүрөт 5 төрт ишенимlik салыштырууsı сунуштайт: teorik Byzantine tolerance, Sybil resistance, spoofing detection жана ар түрдүү тармак көлөмlerinde attack success probability.
EPoLBFT klasik BFT'nin teorik Byzantine sınırını yükseltmemektedir. Изилдөөчүлөр ачык түрдө, protokolün yaklaşık \(n/3\) teorik Byzantine sınırını koruduğunu жана ишенимlik kazanımının daha yüksek teorik fault tolerance'dan эмес, saldırgan etkisinin аймактык комитетlere бөлүнүшү жана жайгашууну ырастооsıyla sınırlandırılmasından geldiğini belirtmektedir.
Sybil чабуулдарına каршы savunma, ар бир consensus идентификациясыni doğrulanabilir fiziksel аймак üyeliğine bağlama fikrine dayanmaktadır. Konum spoofing'e каршы болсо epoch-bound zk-PoL, witness/anchor ырастооsı жана cryptographic commitment колдонулат. DoS etkisinin azaltılması үчүн mesajlaşma аймактыкleştirilmekte жана validation rolleri динамикалык катары değiştirilebilmektedir.
Сүрөт 5'teki yüzdeler график үстүндө берилген; негизги metinde ар бир bar үчүн ayrı сандык таблица sunulmadığından Verianla metninde бул маанилер kesin sayı катары yeniden üretilmemiştir.
Изилдөө колдогон жыйынтыктар
- EPoLBFT аттуу location-aware жана privacy-preserving бир BFT архитектурасы булакta кеңири түрдө tanımlanmıştır.
- zk-PoL, аймактык комитетler, reputation filtering, elastic adaptation жана global finalisation ошол эле framework içinde бириктирилген.
- BICA simülasyonunda 200–1000 түйүн aralığında EPoLBFT, klasik PBFT'ye ылайык daha düşük кечигүү жана daha yüksek throughput көрсөтөт.
- Model жыйынтыктарında EPoLBFT'nin iletişim overhead'i жана болжолу энергия керектөө özellikle ири тармактарда PBFT негизиндеги ыкмаlardan daha düşük seyretmektedir.
- Simüle edilen Sybil жана location-spoofing senaryolarında EPoLBFT'nin салыштыруу protokollerine ылайык daha yüksek direnç gösterdiği raporlanmaktadır.
- Konum gizliliği үчүн kesin koordinat ордуна аймак üyeliğinin zero-knowledge proof менен doğrulanması архитектураnin негизги дизайн unsurudur.
Изилдөө далилдебеген же текшербеген жыйынтыктар
- EPoLBFT реалдуу fiziksel IoT ağında uygulanmış жана saha шарттарыnda ырасталган değildir.
- Gerçek düşük güçlü mikrodenetleyicilerde zk-SNARK өндүрүш мөөнөтү же энергия керектөө түздөн-түз ölçülmemiştir.
- Изилдөө Byzantine fault tolerance teorik sınırını \(n/3\)'ün üzerine çıkarmamaktadır.
- Konum anchor'larının ele geçirilemeyeceği же ар бир реалдуу orтолукда ишенимдүү çalışacağı далилденбейт.
- Sıfır bilgi proof механизми физикалык жайгашуу kaynağının kendisi yanlışsa otomatik катары реалдуу dünyadaki туура жайгашуусу oluşturmaz; ишенимдүү location evidence varsayımı devam etmektedir.
- Permissionless blockchain колдонулушу учурдагы deneyin негизги камтуусу değildir.
- Gerçek smart city, healthcare IoT же endüstriyel tesis үстүндө operasyonel ишенимlik ийгиликsı gösterilmemiştir.
- Булак istatistiksel салыштыруу үчүн paired Student t-test жана p<0,05 eşiği kullandığını bildirse да негизги жыйынтык таблицаlarında protokol çiftlerine ait бир бир p маанилери verilmemektedir.
Изилдөөнүн ыкмасы жана жыйынтыктары
Simülasyon düzeni
| Parametre | Булакта колдонулган маани/açıklama |
|---|---|
| Simülatör | BICA simulator |
| Ağ көлөмү | 200, 400, 600, 800 жана 1000 түйүн |
| Ana салыштыруу protokolleri | PBFT, G-PBFT, DAG-BFT, DCBFT, EPoLBFT |
| Varsayılan комитет көлөмү | k = 21 |
| Komite Byzantine toleransı | fc = 6 |
| Ağ modeli | Kısmen senkron |
| Tekrar саны | 30 көз карандысыз simülasyon |
| Random seed | Кайталануучуlik үчүн sabit seed kümesi |
| Raporlanan istatistikler | Ortalama, standart sapma жана %95 ишеним aralığı |
| İstatistiksel test | Paired Student t-test |
| Anlamlılık eşiği | p < 0,05 |
| Saldırı senaryoları | Byzantine, Sybil, location spoofing, DoS |
| Hareketlilik | Düşük, orta жана yüksek |
| Churn | Düğüm katılımı, бөлүнүшү жана geçici arıza |
Simüle edilen түзмөк rolleri
| Varlık | Görev | Булак varsayımı |
|---|---|---|
| IoT түзмөкı | Transaction, sensing, location-attestation isteği | Düşük CPU, düşük эс тутум, batarya менен изилдөө |
| Edge/fog gateway | zk-proof desteği жана aggregation | Orta операция жана эс тутум kapasitesi |
| Validator | zk-PoL ырастоо жана consensus | IoT түзмөктүнdan daha yüksek hesaplama kapasitesi |
| Location anchor | Location attestation | Sabit же yarı sabit ишенимдүү/doğrulanabilir түйүн |
Karşılaştırmalı табылгалар
Gecikme: Сүрөт 2, klasik PBFT'nin түйүн саны arttıkça hızla yükselen latency gösterdiğini; EPoLBFT'nin болсо аймактык комитет yapısı sayesinde daha düşük latency менен ölçeklendiğini көрсөтөт. Grafikteki маанилер görsel катары verilmiş olduğundan burada kesin маанилер türetilmemiştir.
Throughput: Сүрөт 3'te EPoLBFT бардык gösterilen тармак boyutlarında PBFT жана G-PBFT'nin үстүндө throughput sergilemektedir. DAG-BFT daha yüksek ölçeklerde güçlü бир baseline olmakla birlikte булак daha fazla varyans bildirmektedir.
İletişim overhead'i: Булак, klasik global PBFT'nin \(O(N^2)\) iletişim maliyetine каршы аймактык комитет ыкмасыnın yaklaşık \(O(N^2/M)+O(G^2)\) düzeyine indirgenmesini teorik дизайн avantajı катары сунуштайт.
Enerji: Сүрөт 4'te EPoLBFT'nin болжолу энергия керектөө тармак көлөмүyle artmakla birlikte PBFT жана G-PBFT'den daha yavaş yükselmektedir. Enerji маанилери реалдуу түзмөк güç өлчөөü эмес model негизиндеги болжолlerdir.
Sybil жана spoofing: Сүрөт 5'te EPoLBFT'nin zk-PoL жана аймактык ырастоо nedeniyle Sybil resistance жана spoofing detection açısından салыштыруу protokollerinden daha yüksek performans gösterdiği raporlanmaktadır.
Byzantine sınırı: Güvenlik grafiği EPoLBFT'nin klasik teorik Byzantine tolerans sınırını artırmadığını көрсөтөт. İyileşme, чабуул etkisinin coğrafi комитеттерe lokalize edilmesi жана validator admission'ın жайгашуу/trust шарттарына bağlanmasından gelmektedir.
Негизги божомолдор
- Saldırgan hesaplama açısından sınırlıdır жана standart kriptoграфик primitive'leri kıramaz.
- Zero-knowledge proof sahteciliği mümkün kabul edilmemektedir.
- Güvenilir же doğrulanabilir location anchor altyapısının учурдагы болгону varsayılmaktadır.
- Ağ kısmen senkrondur; mesajlar gecikebilir же düşürülebilir ancak normal koşullarda sınırlı кечигүү içinde iletilir.
- Permissioned/consortium orтолукı негизги deployment modelidir.
Бул varsayımlar системасыn ишенимlik iddialarının ayrılmaz parçasıdır. Айрыкча ишенимдүү жайгашуу altyapısının bozulması, реалдуу колдонмода zk-PoL катмарыnın sağladığı garantilerin камтуусуnı değiştirebilir.
Булак жана ыкма жөнүндө эскертүү
Tam оригиналдуу изилдөө adı: EPoLBFT: A Blockchain Consensus Algorithm for Enhancing Privacy, Invulnerability and Trust in IoT System
Авторлор жана sıraları: Yunus Kareem; Djamel Djenouri; Essam Ghadafi.
Sorumlu yazar: Yunus Kareem.
Eş birinci/eş katkı: Булакта belirtilmemiştir.
Мекемелер:
- Department of Computer Science and Creative Technologies, University of the West of England, Bristol, Birleşik Krallık.
- School of Computing, Newcastle University, Newcastle-Upon-Tyne, Birleşik Krallık.
Журнал: Future Internet
Басма: MDPI, Basel, Switzerland
Cilt / sayı / макала: 18 / 7 / 367
Alınma tarihi: 22 Mayıs 2026
Revizyon tarihi: 3 Temmuz 2026
Kabul tarihi: 10 Temmuz 2026
Yayın tarihi: 15 Temmuz 2026
DOI: 10.3390/fi18070367
Расмий жарыялоо шилтемеси:https://doi.org/10.3390/fi18070367
Булак түрү: Изилдөө макалаsi; blockchain консенсус algoritması дизайнı жана simülasyon негизиндеги performans/ишенимlik баалооsi.
Рецензия статусу: Hakemli журналда yayımlanmış изилдөөdır.
Лицензия: Creative Commons Attribution (CC BY).
Каржылоо: Изилдөө University of the West of England, Bristol Studentship tarafından finanse edilmiştir.
Маалымат жеткиликтүүлүгү: Булак, изилдөөнүн оригиналдуу katkılarının макала içinde yer aldığını жана ek soruların sorumlu yazara yöneltilebileceğini belirtmektedir.
Кызыкчылыктардын кагылышы: Авторлор çıkar çatışması болбогонун beyan etmektedir.
Yapay zekâ kullanım beyanı: Авторлор teşekkür bölümünde OpenAI GPT 5.6'yı dil iyileştirmesi, dilbilgisi kontrolü жана akademik editoryal destek amacıyla kullandıklarını açıkça belirtmektedir. Изилдөөnın algoritmik ыкмаi же deney жыйынтыктарının yapay zekâ tarafından üretildiğine ilişkin бир beyan bulunmamaktadır.
Булак ички tutarsızlık 1: Сүрөт 2 жана Сүрөт 3 lejantlarında RBFT serisi bulunmaktadır; ancak Bölüm 4.2 жана Таблица 4'te RBFT tanımlanmış салыштыруу protokolleri арасында yer almamaktadır.
Булак ички tutarsızlık 2: Bölüm 3.5 açıklama metninde prepared koşulu үчүн 2f eşleşen PREPARE mesajı yazılırken Algorithm 2'да 2f+1 PREPARE koşulu bulunmaktadır.
Булак ички editoryal кайра: Eşitlik (4) жана Eşitlik (5) жалпы iletişim karmaşıklığını ошол эле түрдө \(O(N^2/M)+O(G^2)\) катары кайра etmektedir.
İstatistiksel raporlama notu: Булак 30 көз карандысыз simülasyon, standart sapma, %95 ишеним aralığı жана paired Student t-test kullandığını; anlamlılık sınırını p<0,05 катары belirlediğini açıklamaktadır. Бирок негизги жыйынтык bölümünde ар бир baseline салыштырууsına ait бир бир сандык p маанилери gösterilmemektedir.
Негизги чектөөлөр: Ырастоо BICA simülatörüne dayanmaktadır; реалдуу IoT аппараттыкı, реалдуу kablosuz тармак же production blockchain үстүндө колдонмо yapılmamıştır. Булак başlangıç идентификация ырастооsı жана reputation bootstrapping үчүн ишенимдүү initialization authority varsaymaktadır. Güvenilir жайгашуу anchor altyapısı да ишенимlik modelinin öнымдуулукli бир ön kabulüdür. Gerçek dünya түзмөк heterojenliği, proof generation энергия керектөө, kablosuz interference, реалдуу hareketlilik жана operasyonel saldırgan davranışı gelecekte yapılması planlanan fiziksel прототип изилдөөlarına bırakılmıştır.
Бул Verianla açıklaması bilimsel ыкма, сандык маанилер, график жоромолları жана ишенимlik iddiaları bakımından гана incelenen изилдөөya dayanmaktadır. Dış булак колдонулушу гана bibliyoграфик жарыялоо идентификациясы ырастооsıyla sınırlandırılmış; изилдөөya dışarıdan жаңы ишенимlik sonucu, benchmark мааниси же реалдуу saha ийгиликsı eklenmemiştir.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген