

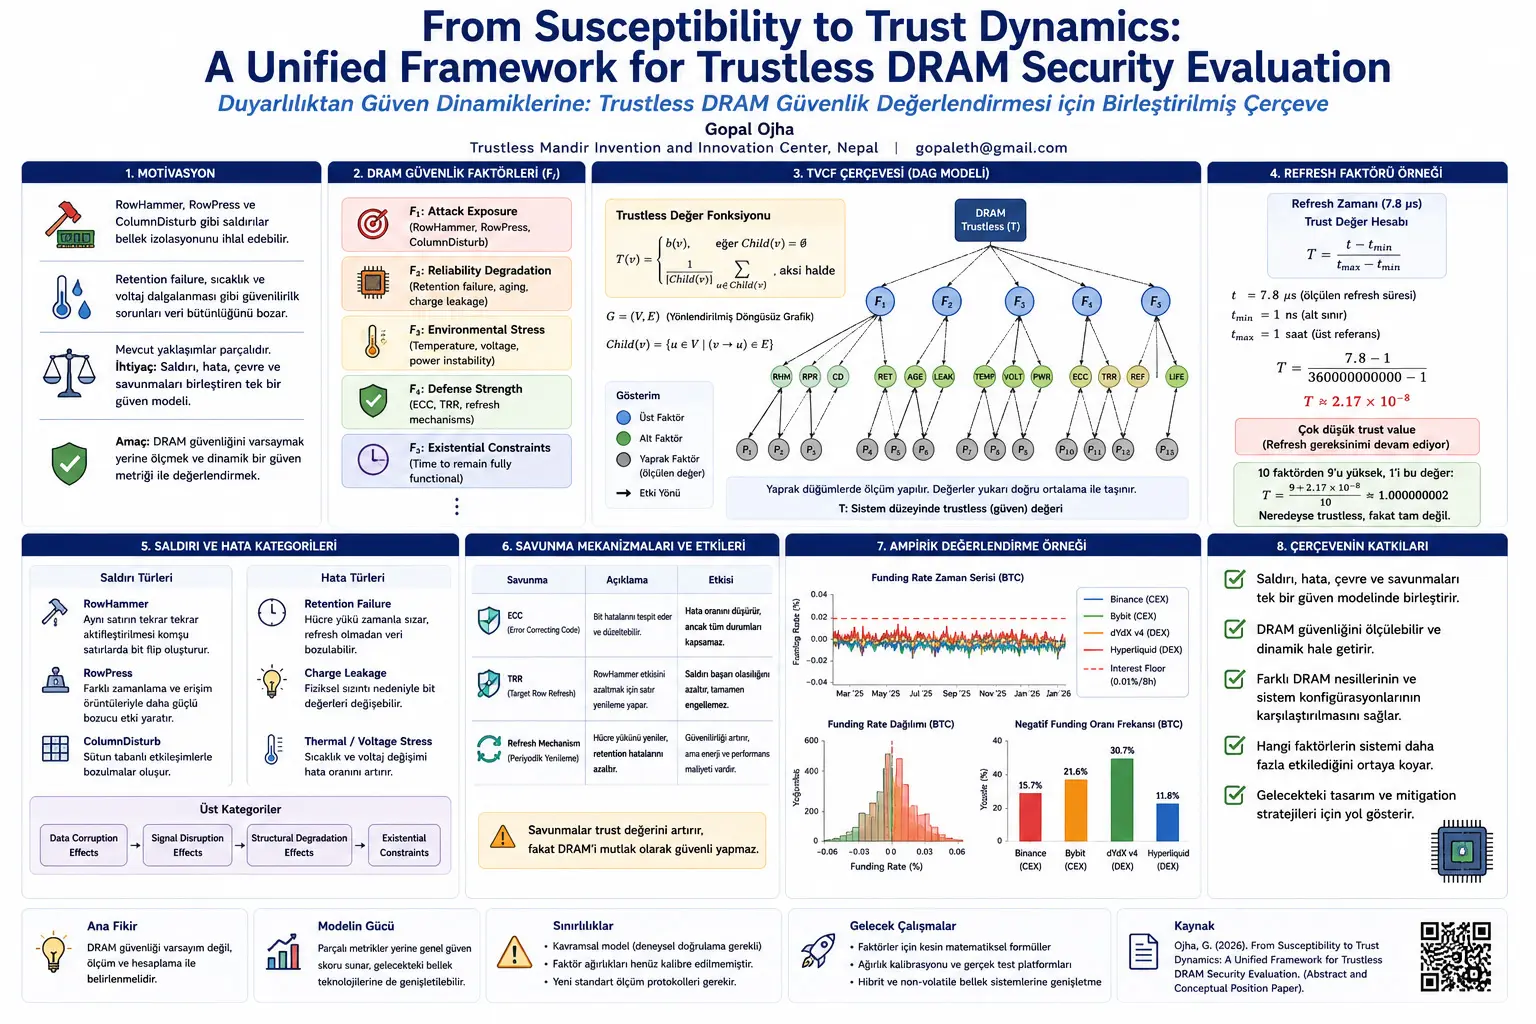
DRAM zamonaviy kompyuter tizimlarida protsessor faol ishlatayotgan ma’lumotlarni saqlovchi asosiy xotira texnologiyasidir. Foydalanuvchi uchun DRAM ko‘rinmaydi; kompyuter yoqiladi, dasturlar ishlaydi, ma’lumotlar xotiraga yoziladi va o‘qiladi. Ammo apparat darajasida DRAM elektr zaryadi bilan ishlaydigan sezgir hujayralardan tashkil topgan. Har bir hujayra ma’lum bit qiymatini ifodalash uchun zaryad saqlaydi. Bu zaryad vaqt o‘tishi bilan sizib chiqishi, atrof-muhit sharoitlaridan ta’sirlanishi va qo‘shni hujayralarning elektr xulqi tufayli buzilishi mumkin.
Ilgari asosiy xotira ko‘pincha ishonchli infratuzilma qismi sifatida qaralardi. Dasturiy ta’minot, operatsion tizim va protsessor xavfsizligi muhokama qilinganda DRAM ning to‘g‘ri ishlashi faraz qilinardi. Biroq RowHammer hujumi bu farazni jiddiy chayqadi. RowHammer bir xil xotira qatorini juda ko‘p marta faollashtirish orqali qo‘shni qatorlarda bit flip yuzaga kelishi mumkinligini ko‘rsatdi. Ya’ni hujumchi to‘g‘ridan-to‘g‘ri nishon bitga yozmasdan, fizik ta’sir orqali xotira mazmunini o‘zgartirishi mumkin.
Bu nuqta juda muhim; chunki xotira izolyatsiyasi kompyuter xavfsizligining asosiy farazlaridan biridir. Bir jarayon boshqa jarayonning xotirasini o‘zgartira olmasligi kerak. Bir virtual mashina boshqa virtual mashina ma’lumotiga aralasha olmasligi kerak. Ammo RowHammer kabi hujumlar bu izolyatsiya fizik qatlamda buzilishi mumkinligini ko‘rsatadi. Shu bilan DRAM faqat ishonchlilik muammosi emas, balki bevosita xavfsizlik muammosiga aylanadi.
Ish RowHammer yagona misol emasligini ta’kidlaydi. RowPress turli kirish naqshlari va vaqt xulqi orqali disturbance ta’sirini kuchaytirishi mumkin bo‘lgan hujum sinfi sifatida ko‘riladi. ColumnDisturb esa buzilishlar faqat qator darajasida emas, balki ustun va kengroq arxitektura bog‘liqliklari orqali ham yuz berishi mumkinligini ko‘rsatadi. Bu hujumlar birga qaralganda, zamonaviy DRAM ning fizik xususiyatlari tizim xavfsizligining bevosita qismiga aylanadi.
DRAM xavfsizligini qiyinlashtiradigan ikkinchi soha ishonchlilikdir. Retention failure, ya’ni saqlab turish xatosi, DRAM hujayrasining zaryadini yetarli vaqt ushlab tura olmasligi natijasida yuz beradi. DRAM hujayralari shu sababli davriy ravishda refresh qilinadi. Charge leakage, aging, thermal instability va voltage fluctuation kabi ta’sirlar ham ma’lumot yaxlitligini buzishi mumkin. Harorat oshganda sizib chiqish xulqi o‘zgarishi mumkin; kuchlanish tebranganda hujayralarni to‘g‘ri o‘qish qiyinlashadi; eskirish ta’sirlari vaqt o‘tishi bilan xato ehtimolini oshiradi.
Bu hujum va xato mexanizmlarining umumiy tomoni DRAM ning fizik tabiatidan kelib chiqishidir. RowHammer xavfsizlik hujumi kabi ko‘rinsa, retention failure ishonchlilik muammosi kabi ko‘rinadi. Ammo ikkalasi ham hujayra zaryadi, elektr ta’sir, vaqtlashuv, harorat va kuchlanish kabi apparat xususiyatlari bilan bog‘liq. Maqolaning muhim chiqish nuqtasi shu: agar xavfsizlik va ishonchlilik bir xil fizik ildizlarga bog‘liq bo‘lsa, ularni butunlay alohida metrikalar bilan baholash yetarli bo‘lmaydi.
Mavjud adabiyotda RowHammer uchun hujum muvaffaqiyati darajasi, retention failure uchun bit error rate, apparat ishonchliligi uchun FIT kabi metrikalar ishlatilishi mumkin. Bu metrikalar o‘z kontekstida foydali; ammo tizim darajasida bitta savolga javob berishda qiyinlashadi: bu DRAM tizimi ma’lum hujum, muhit va himoya sharoitlarida qanchalik ishonchli va xavfsiz?
Ish taklif qilgan o‘zgarish susceptibility-based characterization yondashuvidan dynamic trust modeling yondashuviga o‘tishdir. Susceptibility-based characterization ma’lum hujum yoki xatoga qanchalik sezgirlikni o‘lchaydi. Masalan, DRAM chipining RowHammer ga qanchalik sezgirligi sinab ko‘rilishi mumkin. Ammo dinamik ishonch modeli faqat bitta hujumga qaramaydi; u hujum maruziyati, xatoga moyillik, harorat, kuchlanish, himoya mexanizmi va tizimning ishlash davomiyligi kabi omillarni birgalikda baholaydi.
Bu doirada trust statik xususiyat emas, vaqt o‘tishi bilan o‘zgaradigan ishonch metri deb olinadi. Agar tizim hujum ostida ko‘proq xato ko‘rsatsa, trust pasayadi. Agar ECC, TRR yoki refresh siyosatlari xatolarni kamaytirsa, trust oshadi. Agar harorat ko‘tarilsa, kuchlanish beqarorlashsa yoki hujayra eskirishi ortsa, ishonch qiymati qayta yangilanishi kerak. Ya’ni ishonch bir martalik sertifikat emas, doimiy hisoblanadigan tizim holati kabi qaraladi.
Maqolada ishlatilgan asosiy formula bu fikrni beradi:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
Bu formulada Trustless T tizimning trustless bahosini; F1, F2, F3, ..., Fn esa DRAM tizimiga ta’sir qiluvchi trustless omillarni bildiradi. Ishda misol omillar quyidagicha beriladi:
- F1: Attack exposure. RowHammer, RowPress, ColumnDisturb kabi hujumlarga maruziyat.
- F2: Reliability degradation. Retention failure, aging va charge leakage kabi ishonchlilik buzilishlari.
- F3: Environmental stress. Harorat, kuchlanish va quvvat beqarorligi kabi tashqi sharoitlar.
- F4: Defense strength. ECC, TRR va refresh mexanizmlarining himoya kuchi.
- F4: Existential constraints. Tizimning to‘liq ishlashda qolish muddati kabi mavjudlik cheklovlari. Matnda bu band ikkinchi marta F4 sifatida belgilangan; mazmunan alohida omil sinfi sifatida qaralishi kerak.
Bu omillarning barchasi bir xil turdagi emas. Attack exposure hujumchi xulqiga, reliability degradation apparatning fizik zaiflashishiga, environmental stress tashqi sharoitga, defense strength esa himoya mexanizmlariga ishora qiladi. Modelning maqsadi bularni bir xil mavhumlashtirish darajasida birlashtirishdir.
Maqola bu hisobni TVCF deb ataluvchi ramka bilan bog‘laydi. TVCF ishonch omillarini ierarxik tarzda DAG ustida ifodalaydi. DAG, Directed Acyclic Graph, ya’ni yo‘naltirilgan siklsiz grafikdir. Bu tuzilmada tugunlar omillarni, qirralar esa omillar orasidagi ierarxik aloqani ko‘rsatadi. Siklsiz bo‘lishi muhim; chunki qiymatlar pastki omillardan yuqori omillarga qarab hisoblanadi.
Maqolada DAG quyidagicha ta’riflanadi:
[ G = (V,E) ]
Bu yerda G grafikni; V tugunlar to‘plamini; E yo‘naltirilgan qirralar to‘plamini bildiradi. Har bir v ∈ V tugun uchun, agar tugun yaproq bo‘lsa, uning asosiy b(v) qiymati bor. Yaproq bo‘lmagan tugunlarda esa qiymat farzand tugunlar qiymatlaridan hisoblanadi.
Tugunning farzandlar to‘plami ishda quyidagicha beriladi:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
Bu formulada Child(v) v tugunidan pastga bog‘langan yordamchi omillarni ko‘rsatadi. Masalan, “defense strength” yuqori omilining farzandlari ECC effectiveness, TRR effectiveness va refresh policy effectiveness kabi pastki omillar bo‘lishi mumkin. Bu misollar ish mantiqini tushuntirish uchun beriladi; maqolada ular umumiy model darajasida ta’riflanadi.
TVCF da tugun qiymati funksiyasi quyidagicha belgilanadi:
\[ T(v) = \begin{cases} b(v), & \text{agar } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aks holda} \end{cases} \]
Bu formulada T(v) v tugunining trust/trustless qiymati. Agar tugunning farzandi bo‘lmasa, ya’ni u yaproq tugun bo‘lsa, qiymat to‘g‘ridan-to‘g‘ri o‘lchangan b(v) qiymatidir. Agar tugunning farzandlari bo‘lsa, yuqori tugun qiymati farzand tugunlarining o‘rtachasi sifatida hisoblanadi. |Child(v)| farzandlar sonini bildiradi.
Bu yondashuvning soddaligi ham afzallik, ham cheklovdir. Afzalligi shundaki, turli trust omillarini ierarxik birlashtirish mumkin. Bir DRAM xavfsizlik modeli hujum, xato, muhit va himoya past sohalarini bitta daraxt/graf tuzilmasida to‘plashi mumkin. Cheklovi esa barcha farzand omillarga teng og‘irlik berilishidir. Haqiqiy tizimlarda RowHammer maruziyati past kuchlanish stressi bilan bir xil og‘irlikka ega bo‘lmasligi mumkin. Mualliflarning kelajak ishlar uchun weightage calibration, ya’ni og‘irlik kalibrlash zarurligini aytishi shuning uchun muhimdir.
Maqoladagi refresh omili misoli modelning son jihatdan qanday ishlashini ko‘rsatish uchun ishlatiladi. DRAM ma’lumotni saqlab qolish uchun ma’lum oraliqlarda refresh qilishga majbur. Ishda 7.8 mikrosaniyali refresh vaqti amaliy DRAM xulqining ko‘rsatkichi sifatida ko‘riladi. Agar DRAM ma’lumotni refresh talab qilmasdan abadiy saqlay olsa, u shu omil bo‘yicha to‘liq xavfsiz deb qaralishi mumkin edi. Ammo haqiqiy tizimlarda abadiylik mumkin emasligi sababli ish namoyish sifatida 1 soatlik yuqori chegaradan foydalanadi.
Trust value uchun ishlatilgan oddiy ishonch skori quyidagicha beriladi:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Bu formulada T tegishli trust factor qiymati. t o‘lchangan yoki ko‘rilayotgan vaqt qiymati. tmin pastki referens chegarasi. tmax yuqori referens chegarasi. Ishda tmin uchun 1 ns, t uchun 7.8 µs refresh misoli va tmax uchun namoyish maqsadida 1 soat ishlatiladi.
Matnda hisob quyidagicha ko‘rsatiladi:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
Bu natijaning talqini shuki, refresh omili bo‘yicha xavfsizlik qiymati [0,1] oralig‘ida juda past trust value beradi. Ya’ni shu omil nuqtayi nazaridan DRAM hali ham sezilarli darajada refresh ga bog‘liq; refresh ehtiyoji yo‘qolmaganligi sababli u to‘liq xavfsiz yoki to‘liq trustless deb qaralmaydi. Mualliflar bu yerda aniq sanoat standart o‘lchov bermasliklarini, faqat trust factor qiymatlari qanday normallashtirilishi va tizimga kiritilishi mumkinligini ko‘rsatishni maqsad qilishadi.
Keyin ish 10 ta trust factor borligini va ular teng og‘irlikda deb olinayotganini faraz qiladi. Agar 9 omil yuqori qiymatga ega bo‘lib, bittasi refresh misolidagi past qiymatda bo‘lsa, umumiy qiymat quyidagicha yoziladi:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Bu qiymat 1 ga juda yaqin. Matnda bu holat tizim deyarli trustless, ammo to‘liq trustless emasligini ko‘rsatish sifatida talqin qilinadi. Bu misol modelning hatto bitta zaif omilni ham ko‘rinadigan qilishi mumkinligini ko‘rsatadi. Shu bilan birga teng og‘irlikli o‘rtachadan foydalanishda ehtiyot bo‘lish kerakligini ham anglatadi; chunki ayrim kritik xavfsizlik omillari o‘rtacha ichida haddan tashqari yumshatilishi mumkin.
Attack and fault modeling bo‘limi hujumlar va xatolarni umumiy kategoriyalarga ajratadi. Disturbance-based attacks sinfiga RowHammer, RowPress va ColumnDisturb kiradi. Ular takroriy kirish naqshlari orqali qo‘shni yoki bog‘liq xotira hujayralarida istalmagan ta’sirlar hosil qiladi. Reliability-induced faults sinfiga retention failures, charge leakage, voltage stress va thermal stress kiradi. Ular bevosita hujumchi xulq bo‘lmasa ham tizim ma’lumot yaxlitligini buzishi mumkin.
Yuqoriroq mavhumlashtirish darajasida ish bu mexanizmlarni to‘rt umumiy kategoriyaga o‘tkazadi: data corruption effects, signal disruption effects, structural degradation effects va existential constraints. Data corruption effects saqlangan bitlarning buzilishini bildiradi. Signal disruption effects o‘qish-yozish yoki sezish jarayonlarining signal darajasida buzilishini anglatadi. Structural degradation effects xotira tuzilmasining eskirish va fizik yıpranish kabi jarayonlar bilan zaiflashishiga ishora qiladi. Existential constraints esa tizimning qancha vaqt to‘liq ishlay olishi kabi asosiy mavjudlik shartlarini qamrab oladi.
Bu mavhumlashtirish muhim; chunki yangi hujumlar yoki yangi xotira texnologiyalari paydo bo‘lganda modelni boshidan qurish shart bo‘lmaydi. Masalan, kelajakda RowHammer dan farqli disturbance hujumi topilsa, u attack exposure ostida yangi trust factor sifatida qo‘shilishi mumkin. Xuddi shunday, yangi non-volatile memory texnologiyasida boshqa retention muammosi bo‘lsa, u reliability degradation ostida modellash mumkin.
Trust dynamics bo‘limi model statik emasligini tushuntiradi. Ishonch qiymati tizim xulqiga qarab kamayishi yoki oshishi mumkin. Agar DRAM kutilgan ishonchlilikdan cheksa, hujum ostida bit flip chiqarsa, harorat sababli retention muddati tushsa yoki kuchlanish beqarorligi xatolarni oshirsa trust kamayadi. Agar himoya mexanizmlari bu ta’sirlarni bosib qo‘ysa trust oshadi.
Ish himoya mexanizmlarini hujum va xato omillarining ta’sirini kamaytiruvchi o‘zgartirgichlar sifatida ko‘radi. ECC, ya’ni Error Correction Codes, bit xatolarini aniqlab tuzatishi mumkin. TRR, ya’ni Target Row Refresh, RowHammer kabi disturbance hujumlarining muvaffaqiyat ehtimolini kamaytirishi mumkin. Davriy refresh esa retention dan keladigan xatolarni kamaytiradi. Ammo ish bu himoyalar xavfsizlik muammolarini butunlay yo‘qotmasligini, faqat ularning ta’sirini ehtimollik asosida kamaytirishini ta’kidlaydi.
Bu qarash realist va muhimdir. Donanma xavfsizligi ko‘pincha mutlaq himoya bermaydi. ECC ayrim bit xatolarini tuzatishi mumkin, lekin ko‘p bitli xatolar yoki ma’lum hujum naqshlari oldida yetarli bo‘lmasligi mumkin. TRR RowHammer ta’sirini kamaytirishi mumkin, biroq tadqiqotlar TRR mexanizmlarining teskari muhandislik orqali chetlab o‘tilishi mumkinligini ko‘rsatgan. Refresh retention xatolarini pasaytiradi, ammo refresh chastotasini oshirish energiya va ishlash xarajatiga ta’sir qiladi. Shu sababli himoya mexanizmlari tizim trust qiymatini oshiradi, lekin uni avtomatik 1 ga aylantirmaydi.
Tadqiqot muhokamasida taklif qilingan paradigma o‘zgarishi yanada aniq bo‘ladi. DRAM xavfsizligi faqat “RowHammer ga ochiqmi?” yoki “ECC bormi?” kabi bitta savollar bilan baholab bo‘lmaydi. Buning o‘rniga DRAM tizimi uchun xavfsizlik va ishonchlilik birgalikda o‘lchanishi kerak. Bunday o‘lchov bo‘lmasa, tizimning adversarial va environmental sharoitlarda haqiqatan xavfsiz yoki yo‘qligini son jihatdan solishtirish qiyin.
Ushbu ramkaning potensial foydalaridan biri turli DRAM avlodlarini solishtirishdir. Masalan, yangi DRAM dizayni RowHammer ga chidamliroq bo‘lishi mumkin, ammo retention xulqi yomonroq bo‘lishi mumkin. Boshqa dizayn yaxshiroq refresh siyosatiga ega bo‘lishi mumkin, ammo voltaj tebranishiga sezgir bo‘lishi mumkin. Alohida metrikalar bu farqlarni parchalanib ko‘rsatadi. Trust factor modeli esa ularni yuqori darajadagi xavfsizlik/trustless metrikasiga aylantirib, ancha yaxlit solishtirishga imkon berishi mumkin.
Ikkinchi foyda kelajakdagi mitigation strategiyalarini bashorat qilishdir. Agar model ayrim omillar umumiy trust ni ko‘proq kamaytirishini ko‘rsatsa, dizaynerlar qaysi himoyalarga ustuvorlik berishni aniqroq belgilashi mumkin. Masalan, harorat stressi ma’lum sharoitlarda ham retention failure, ham disturbance susceptibility ga kuchli ta’sir ko‘rsatsa, termal boshqaruv xavfsizlik dizaynining bir qismiga aylanishi mumkin.
Uchinchi foyda — xavfsizlik va ishonchlilik tahlillarini birlashtirishidir. An’anaviy tarzda xavfsizlik tadqiqotlari hujum modellari bilan, ishonchlilik tadqiqotlari esa xato tezligi bilan shug‘ullanadi. Ammo DRAM da bu ikki soha fizik jihatdan bir-biriga singib ketgan. Bu ish ikkala soha orasida umumiy trustless tili yaratishni taklif qiladi. Bunday til apparat ishlab chiqaruvchilar, xavfsizlik tadqiqotchilari va tizim arxitektorlariga yanada taqqoslanadigan baholar berishga yordam beradi.
Kundalik hayotda bu masala to‘g‘ridan-to‘g‘ri ko‘rinmasligi mumkin; ammo ta’siri juda katta. Bulut serverlar, bank tizimlari, sog‘liq yozuvlari, sun’iy intellekt infratuzilmasi, ilmiy hisoblash markazlari va shaxsiy kompyuterlar DRAM ga tayanadi. Xotira xavfsizligi zaif bo‘lsa, ma’lumotlar buzilishi, vakolat chegarasi buzilishi yoki tizim barqarorligi zarar ko‘rishi mumkin. Shu sababli DRAM xavfsizligini faqat laboratoriya hujumi emas, balki raqamli infratuzilma ishonchliligi nuqtayi nazaridan ko‘rish kerak.
Tarixiy jihatdan ish RowHammer dan keyingi davrda xotira xavfsizligining o‘zgarayotgan tabiatiga javob beradi. Ilgari DRAM ishonchlilik testlari ko‘proq xato tezligi va refresh xulqi bilan bog‘liq bo‘lgan bo‘lsa, endi fizik xotira hujumlari mikroarxitektura xavfsizligi kun tartibining bir qismiga aylandi. Bugungi kun uchun ish bir xil hujum tahlillari yetarli emasligini va birlashtirilgan o‘lchovlarga ehtiyoj borligini ta’kidlaydi. Kelajak uchun esa yangi xotira texnologiyalari, gibrid xotira tuzilmalari va non-volatile tizimlar uchun shunga o‘xshash trustless baholash ramkalari kerak bo‘lishini taxmin qiladi.
Ishning kuchli tomoni turli adabiyotlarni bitta tushunchaviy soyabon ostida birlashtirishidir. RowHammer, RowPress, ColumnDisturb, retention failure, thermal stress, voltage fluctuation, ECC, TRR va refresh mexanizmlari alohida mavzular kabi ko‘rinadi. Ushbu maqola ularni bitta trust modelining omillari sifatida ko‘rishni taklif qiladi. Shuningdek, ishonchni statik emas, dinamik va o‘lchab bo‘ladigan o‘zgaruvchi sifatida ko‘rishi apparat xavfsizligi uchun qimmatli yondashuvdir.
Ammo ishning cheklovlari ham aniq. Maqola konseptual; yangi tajriba o‘rnatib DRAM chipini sinamaydi. RowHammer muvaffaqiyat darajasi, retention error rate yoki ECC samaradorligi uchun yangi o‘lchov ma’lumot bermaydi. Trust factor lar og‘irliklari hali kalibrlanmagan. TVCF da ishlatilgan teng o‘rtacha haqiqiy tizimlarda faktorlarning kritik ahamiyat farqini to‘liq aks ettirmasligi mumkin. Bundan tashqari, trust value misoli namoyishiy xususiyatga ega; haqiqiy standartlash uchun birlik o‘zgartirishlar, referens oraliqlar, normallashtirish mantig‘i va o‘lchov protokollari batafsil belgilanishi kerak.
Kelajakda bajarilishi kerak bo‘lgan ishlar bo‘limida bu kamchiliklar tan olinadi. Kelajakdagi tadqiqotlar trust faktorlar uchun aniqroq matematik formulalar belgilashi, har bir faktorning og‘irligini kalibrlashi va modelni real DRAM test platformalari bilan tekshirishi kerakligi aytiladi. Bundan tashqari, ramkani gibrid va non-volatile xotira tizimlariga kengaytirish tavsiya etiladi. Bu modelning faqat klassik DRAM uchun emas, kelajak xotira arxitekturalari uchun ham ishlashini tekshirishni talab qiladi.
Ish aytayotgani bilan aytmayotganini aniq ajratish kerak. Ish ma’lum bir DRAM chipi xavfsiz ekanini isbotlamaydi. Yangi RowHammer himoyasini ishlab chiqmaydi. ECC yoki TRR barcha hujumlarni to‘sadi demaydi. Berilgan trust qiymati misoli standartlashtirilgan sanoat o‘lchovi emas. Ishning asl da’vosi shuki, DRAM xavfsizligi hujum, xato, muhit va himoya omillarining birlashgan, dinamik va o‘lchanadigan funksiyasi sifatida modellanishi kerak.
Tadqiqot usuli va natijalari
Bu ish eksperimental benchmark emas, balki tushunchaviy va model taklif qiluvchi pozitsion maqoladir. Usul mavjud DRAM xavfsizlik va ishonchlilik adabiyotidagi parchali metrikalarni bitta trust factor modelida birlashtirishga asoslanadi. Natijalar esa yangi o‘lchovdan ko‘ra, taklif qilingan ramka qaysi omillarni qanday ifodalashi va DRAM xavfsizlik bahosini qanday qayta qurishi mumkinligini ko‘rsatadi.
1. Modelning asosiy maqsadi
| Mavjud yondashuv | Ish taklif qilgan yondashuv | Ilmiy ma’nosi |
|---|---|---|
| RowHammer, RowPress, retention failure kabi xavflar alohida tahlil qilinadi. | Hujum, xato, muhit va himoya omillari bitta trust modelida birlashtiriladi. | DRAM xavfsizligini tizim darajasida o‘lchashga uruniladi. |
| Xavfsizlik ko‘pincha ma’lum bir zaiflik yoki himoya orqali muhokama qilinadi. | Trust dinamik va sonli tizim xususiyati sifatida ko‘riladi. | Sharoit o‘zgarganda trust qiymati ham o‘zgarishi mumkin. |
| BER, FIT va attack success rate kabi metrikalar parchali qoladi. | Global security trust measure maqsadi qo‘yiladi. | Turli DRAM tizimlarini bir ramkada solishtirish mumkin bo‘ladi. |
2. Trustless DRAM modeli
Asosiy model:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
| Faktor | Ishdagi mazmuni | DRAM xavfsizligi nuqtayi nazaridan roli |
|---|---|---|
| F1: Attack exposure | RowHammer, RowPress, ColumnDisturb | Tizimning fizik/mikroarxitektura hujumlariga ochiqligini bildiradi. |
| F2: Reliability degradation | Retention failures, aging, charge leakage | Ma’lumot hujumsiz ham buzilish ehtimolini bildiradi. |
| F3: Environmental stress | Temperature, voltage, power instability | Tashqi sharoitlarning xavfsizlik va ishonchlilikka ta’sirini qamrab oladi. |
| F4: Defense strength | ECC, TRR, refresh mechanisms | Hujum va xato ta’sirlarini kamaytiruvchi himoyalarni bildiradi. |
| F4: Existential constraints | Time to remain fully functional | Tizimning to‘liq ishlashda qolish muddati kabi asosiy cheklovlarni ifodalaydi. Matnda raqamlash takrorlanadi. |
3. DAG va TVCF hisoblash tuzilmasi
Grafik ta’rifi:
[ G = (V,E) ]
Farzand tugunlar to‘plami:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
TVCF tugun qiymati:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aks holda} \end{cases} \]
| Atama | Ma’nosi | DRAM modelidagi talqini |
|---|---|---|
| V | Tugunlar to‘plami | Trust/trustless omillarini bildiradi. |
| E | Yo‘naltirilgan qirralar | Yuqori faktor va pastki faktor aloqasini ko‘rsatadi. |
| b(v) | Yaproq tugunning asosiy qiymati | O‘lchangan yoki normallashtirilgan pastki trust qiymatidir. |
| T(v) | Tugunning hisoblangan qiymati | Pastki faktorlardan yuqori faktoriga o‘tgan trust qiymatidir. |
| Child(v) | v tugunining farzandlari | Yuqori trust kategoriyasini tashkil qiluvchi pastki omillardir. |
4. Refresh omili misoli
Trust value hisoblash formulasi:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Ishda berilgan namoyishiy hisob:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
| Kattalik | Ishdagi roli | Talqin |
|---|---|---|
| t | 7.8 µs refresh misoli | Amaliy DRAM refresh ehtiyojini bildiradi. |
| tmin | 1 ns pastki chegara farazi | Sensing/amplify/restore uchun namoyishiy past referens sifatida ishlatiladi. |
| tmax | 1 soat yuqori chegara farazi | Cheksiz vaqt real emasligi sababli sonli referens olinadi. |
| T | Taxminan 2.17 × 10⁻⁸ | Refresh omili nuqtayi nazaridan juda past trust value ko‘rsatadi. |
10 ta teng og‘irlikli trust factor farazi ostida berilgan umumiy misol:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Bu qiymat 1 ga juda yaqin. Ish bu holatni tizim deyarli trustless, ammo to‘liq trustless emasligini ko‘rsatish uchun ishlatadi. Bu misol model hatto bitta zaif omilni ham ko‘rinadigan qila olishini ko‘rsatadi. Biroq shu bilan birga teng og‘irlikli o‘rtacha haqiqiy tizimlarda kritik xavfsizlik omillari farqini to‘liq aks ettirmasligi mumkinligini ham anglatadi.
5. Hujum va xato modellashtirish kategoriyalari
| Kategoriya | Misollar | Modelga hissasi |
|---|---|---|
| Disturbance-based attacks | RowHammer, RowPress, ColumnDisturb | Attack exposure omilining asosiy qismlaridir. |
| Reliability-induced faults | Retention failures, charge leakage | Hujum bo‘lmasa ham yuzaga keladigan ma’lumot buzilishlarini bildiradi. |
| Environmental stress | Temperature, voltage, power instability | Ham hujum sezgirligiga, ham xato tezligiga ta’sir qiladi. |
| Generalized fault categories | Data corruption, signal disruption, structural degradation, existential constraints | Turli mexanizmlarni masshtablanadigan yuqori mavhumliklarga o‘tkazadi. |
6. Himoya mexanizmlarining modeldagi roli
| Himoya | Ishdagi vazifasi | Cheklovi |
|---|---|---|
| ECC | Bit xatolarini aniqlab tuzatib, effective error rate ni kamaytiradi. | Barcha ko‘p bitli xato naqshlari yoki hujum turlarini yo‘q qilmaydi. |
| TRR | RowHammer kabi disturbance hujumlari muvaffaqiyat ehtimolini kamaytiradi. | Hujumni butunlay yo‘qotmaydi; probabilistic mitigation beradi. |
| Refresh mechanisms | Retention xatolarini kamaytirish uchun hujayra zaryadlarini yangilaydi. | Refresh ehtiyoji energiya, ishlash va xavfsizlik bog‘liqligi hosil qiladi. |
7. Trust dynamics
| Tizim xulqi | Trustga ta’siri | Misol talqini |
|---|---|---|
| Hujum ostida bit flip oshishi | Trust kamayadi. | RowHammer yoki RowPress ta’siri tizim ishonchini pasaytiradi. |
| Retention failure oshishi | Trust kamayadi. | Ma’lumot uzoq vaqt to‘g‘ri saqlanmasa, ishonch bog‘liqligi ortadi. |
| Harorat va kuchlanish stressi | Trust kamayishi mumkin. | Tashqi stress ham ishonchlilik, ham hujum sezgirligiga ta’sir qiladi. |
| ECC/TRR/refresh samarali kamaytirsa | Trust oshadi. | Himoyalar xavf ta’sirini kamaytiradi, lekin butunlay nol qilmaydi. |
8. Ishning asosiy tushunchaviy natijalari
- DRAM xavfsizligi faraz qilinmasligi, o‘lchanishi kerak.
- RowHammer, RowPress, ColumnDisturb, retention failure va atrof-muhit stresslari bir xil xavfsizlik/ishonchlilik modelida ko‘rilishi mumkin.
- Trust statik yorliq emas, tizim xulqiga ko‘ra o‘zgaradigan dinamik metrdir.
- TVCF DRAM trust faktorlarini DAG ustida ierarxik hisoblash uchun ishlatilishi mumkin.
- ECC, TRR va refresh mexanizmlari trust qiymatini oshiruvchi himoya o‘zgartirgichlari sifatida modellanishi mumkin.
- Himoyalar xavfsizlikni to‘liq kafolatlamaydi; ular faqat hujum va xato ta’sirlarini ehtimollik asosida kamaytiradi.
- Model turli DRAM avlodlari va turli tizim konfiguratsiyalarini umumiy trustless security metrikasi bilan solishtirish imkonini berishi mumkin.
- Ish xavfsizlik va ishonchlilik tahlillari orasida umumiy mavhumlashtirish qatlamini qurishni maqsad qiladi.
9. Ishning cheklovlari
- Model tushunchaviy va eksperimental kalibrlash talab qiladi.
- Ish real DRAM test platformalarida yangi tajribaviy o‘lchov bermaydi.
- Trust omillarining aniq matematik formulalari hali to‘liq ta’riflanmagan.
- Omillar og‘irligi teng deb qabul qilingan; haqiqiy tizimlarda og‘irlik kalibrlash kerak.
- Refresh misoli namoyishiy; sanoat standarti o‘lchovi deb talqin qilinmasligi kerak.
- BER, FIT, attack success rate va atrof-muhit stress metrikalarini bitta modelda qanday standartlashtirish kelajakda batafsil ishlab chiqilishi kerak.
- Ramkaning gibrid va non-volatile xotira tizimlarida amal qilishi hali sinovdan o‘tmagan.
10. Kelajak ish yo‘nalishlari
| Kelajak ishi | Nega kerak? |
|---|---|
| Trust omillari uchun aniq matematik formulalar | Model amalda o‘lchanadigan va takrorlanadigan bo‘lishi uchun zarur. |
| Og‘irlik kalibrlashi | Har bir omilning tizim ishonchiga ta’siri teng bo‘lmasligi mumkin. |
| DRAM test platformalari bilan tajribaviy tekshiruv | Tushunchaviy modelning real fault va attack behavior bilan uyg‘unligi sinovdan o‘tkazilishi kerak. |
| Emerging memory texnologiyalariga kengaytirish | Gibrid va non-volatile tizimlarda modelning umumiyligi tekshirilishi kerak. |
| Mitigation strategiyasini bashorat qilish | Model kelajakda qaysi himoyalar ustuvor bo‘lishini ko‘rsatishi mumkin. |
Manba va usul izohi
Ushbu maqola Gopal Ojha tomonidan tayyorlangan “From Susceptibility to Trust Dynamics: A Unified Framework for Trustless DRAM Security Evaluation” nomli ishga asoslanib tayyorlangan. Ishda muallif aloqasi Trustless Mandir Invention and Innovation Center, Nepal sifatida berilgan.
Manba turi, matndagi ochiq ifodaga ko‘ra abstract and conceptual position paper xarakteridadir. Shu sababli ish tushunchaviy pozitsion maqola / tadqiqot loyihasi sifatida baholanishi kerak. Matnda hakamli jurnal qabulі, DOI, konferensiya qabulі yoki yakunlangan hakamlik bahosi tasdiqlanmagani uchun bu ish uchun matn orqali hakamligi tasdiqlanmagan ish iborasi ishlatilishi kerak.
Bu kontent tayyorlanayotganda ishda berilgan DRAM xavfsizlik muammosi, RowHammer, RowPress, ColumnDisturb, retention failure, thermal instability, voltage fluctuation, ECC, TRR, refresh mexanizmlari, trustless DRAM ta’rifi, TVCF/DAG modeli, trust factor formulalari, refresh faktor misoli, attack and fault modeling bo‘limi, trust dynamics izohi, muhokama va cheklovlar asos qilib olindi.
Matnda mavjud bo‘lmagan haqiqiy DRAM tajriba natijasi, ma’lum bir chip oilasi uchun xavfsizlik kafolati, RowHammer ga qarshi aniq himoya, ECC/TRR barcha hujumlarni to‘sadi degan da’vo, sanoatda tasdiqlangan trust skori yoki hakamli nashr qabulі kabi iboralar qo‘shilmagan. Ishning o‘zi tushunchaviy bo‘lgani uchun, taklif etilgan modelning amaliy kuchini ko‘rsatish uchun eksperimental kalibrlash, omil og‘irliklarini moslash va real DRAM test platformalari bilan tekshirish zarur.
Ishning asosiy hissasi DRAM xavfsizligini faqat alohida hujum sezgirligi orqali emas, balki hujum, xato, muhit va himoya omillarining birgalikda hosil qilgan dinamik ishonch/trustless tizim metri orqali ko‘rib chiqishga chaqirishidir. Bu yondashuv kelajakdagi xavfsiz va ishonchli xotira tizimlari uchun yanada tizimli baholash usullariga asos bo‘lishi mumkin.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan