

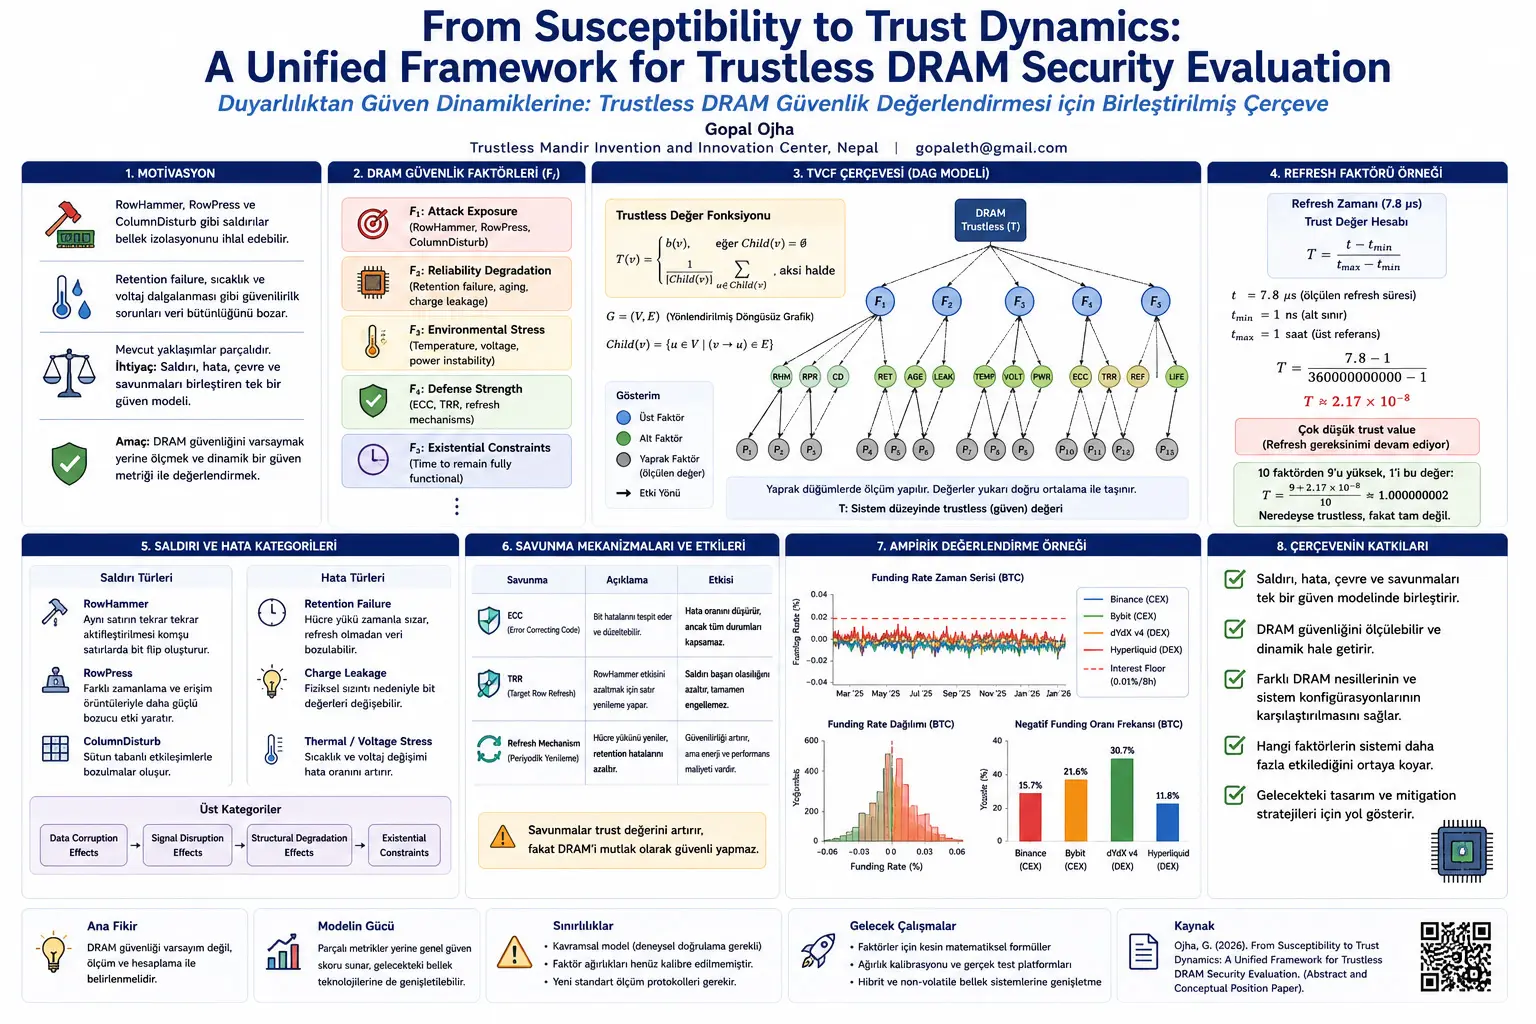
DRAM заманбап компьютердик системаларда процессор активдүү колдонгон маалыматтар сакталуучу негизги эс тутум технологиясы болуп саналат. Колдонуучу үчүн DRAM көрүнбөйт; компьютер күйөт, программалар иштейт, маалыматтар эс тутумга жазылат жана окулат. Бирок аппараттык деңгээлде DRAM электр заряды менен иштеген сезгич уячалардан турат. Ар бир уяча белгилүү бир бит маанисин көрсөтүү үчүн заряд сактайт. Бул заряд убакыт өткөн сайын агып кетиши, айлана-чөйрө шарттарынан таасирлениши жана коңшу уячалардын электрдик жүрүм-турумунан улам бузулушу мүмкүн.
Мурда негизги эс тутум көп учурда ишенимдүү инфраструктуралык компонент катары кабыл алынчу. Программалык камсыздоо, операциялык система жана процессор коопсуздугу талкууланганда DRAM туура иштейт деп болжолдончу. Бирок RowHammer чабуулу бул божомолду олуттуу түрдө солкулдатты. RowHammer бир эле эс тутум сабын өтө көп активдештирүү коңшу саптарда bit flip жаратышы мүмкүн экенин көрсөттү. Башкача айтканда, чабуулчу бута битке түз жазбай туруп, физикалык өз ара таасир аркылуу эс тутумдагы мазмунду өзгөртө алат.
Бул абдан маанилүү; анткени эс тутумду изоляциялоо компьютердик коопсуздуктун негизги божомолдорунун бири. Бир процесс башка процесстин эс тутумун өзгөртө албашы керек. Бир виртуалдык машина башка виртуалдык машинанын маалыматына кийлигише албашы керек. Бирок RowHammer сыяктуу чабуулдар бул изоляция физикалык катмарда бузулушу мүмкүн экенин көрсөтөт. Ошентип DRAM жөн гана ишенимдүүлүк көйгөйү эмес, түздөн-түз коопсуздук көйгөйүнө айланат.
Изилдөө RowHammer жалгыз мисал эмес экенин баса белгилейт. RowPress ар башка жетүү үлгүлөрү жана убакыттык жүрүм-турум аркылуу disturbance таасирин күчөтө алган чабуул классы катары каралат. ColumnDisturb болсо бузулуулар сап деңгээлинде гана эмес, мамыча жана кеңири архитектуралык көз карандылыктар аркылуу да пайда болушу мүмкүн экенин көрсөтөт. Бул чабуулдарды чогуу караганда, заманбап DRAMдын физикалык касиеттери системалык коопсуздуктун түздөн-түз бөлүгүнө айланат.
DRAM коопсуздугун татаалдаштырган экинчи багыт — ишенимдүүлүк. Retention failure, башкача айтканда зарядды сактоо катасы, DRAM уячасы зарядын жетиштүү узак убакыт сактай албаганда пайда болот. Ошондуктан DRAM уячалары мезгил-мезгили менен refresh кылынат. Charge leakage, aging, thermal instability жана voltage fluctuation сыяктуу таасирлер да маалыматтын бүтүндүгүн бузушу мүмкүн. Температура жогорулаганда агып кетүү жүрүм-туруму өзгөрүшү мүмкүн; чыңалуу термелгенде уячаларды туура окуу кыйындайт; карылык таасирлери убакыт өткөн сайын ката ыктымалдыгын көбөйтөт.
Бул чабуул жана ката механизмдеринин жалпы жагы — алардын DRAMдын физикалык табиятынан келип чыгышы. RowHammer коопсуздук чабуулу болуп көрүнсө, retention failure ишенимдүүлүк көйгөйү болуп көрүнөт. Бирок экөө тең уячанын заряды, электрдик өз ара таасир, убакыттык режим, температура жана чыңалуу сыяктуу аппараттык касиеттерге байланыштуу. Макаланын маанилүү баштапкы тезиси ушул: Эгер коопсуздук менен ишенимдүүлүк бир эле физикалык тамырларга көз каранды болсо, аларды таптакыр өзүнчө метрикалар менен баалоо жетишсиз болуп калат.
Азыркы адабиятта RowHammer үчүн чабуулдун ийгилик деңгээли, retention failure үчүн bit error rate, аппараттык ишенимдүүлүк үчүн FIT сыяктуу метрикалар колдонулушу мүмкүн. Бул метрикалар өз контекстинде баалуу, бирок системалык деңгээлде бир суроого жооп берүү кыйын: Бул DRAM системасы белгилүү чабуул, чөйрө жана коргонуу шарттарында канчалык ишенимдүү жана коопсуз?
Изилдөө сунуштаган өзгөрүү susceptibility-based characterization ыкмасынан dynamic trust modeling ыкмасына өтүү болуп саналат. Susceptibility-based characterization белгилүү бир чабуулга же катага болгон сезгичтикти өлчөйт. Мисалы, DRAM чипинин RowHammerга канчалык сезгич экени текшерилиши мүмкүн. Бирок динамикалык ишеним модели бир гана чабуулду карабайт; чабуулга дуушар болуу, катага жакындык, температура, чыңалуу, коргонуу механизми жана системанын иштөө мөөнөтү сыяктуу факторлорду бирге баалайт.
Бул алкакта trust туруктуу касиет эмес, убакыт менен өзгөрүп турган ишеним метрикасы. Эгер система чабуул алдында көбүрөөк ката көрсөтсө, trust төмөндөйт. ECC, TRR же refresh саясаттары каталарды азайтса, trust жогорулайт. Температура өсүп, чыңалуу туруксуз болуп же уячалардын эскириши күчөсө, ишеним мааниси кайра жаңыртылышы керек. Демек ишеним бир жолку сертификат катары эмес, үзгүлтүксүз эсептелип турган системанын абалы катары каралат.
Макалада колдонулган негизги формула ушул идеяны берет:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
Бул формулада Trustless T системанын trustless баалоо маанисин; F1, F2, F3, ..., Fn болсо DRAM системасына таасир эткен trustless факторлорун билдирет. Изилдөөдө мисал факторлор төмөнкүдөй берилет:
- F1: Attack exposure. RowHammer, RowPress, ColumnDisturb сыяктуу чабуулдарга дуушар болуу.
- F2: Reliability degradation. Retention failure, aging жана charge leakage сыяктуу ишенимдүүлүктүн начарлоолору.
- F3: Environmental stress. Температура, чыңалуу жана электр кубатынын туруксуздугу сыяктуу чөйрөлүк стресстер.
- F4: Defense strength. ECC, TRR жана refresh механизмдеринин коргонуу күчү.
- F4: Existential constraints. Системанын толук иштөө жөндөмүн сактап калуу мөөнөтү сыяктуу экзистенциалдык чектөөлөр. Текстте бул пункт экинчи жолу F4 деп белгиленген; мазмуну боюнча өзүнчө фактор классы катары каралышы керек.
Бул факторлордун баары бир типте эмес. Attack exposure чабуулчунун жүрүм-турумуна, reliability degradation аппараттын физикалык алсырашына, environmental stress тышкы шарттарга, defense strength болсо коргонуу механизмдерине тиешелүү. Моделдин максаты — буларды бирдей абстракция деңгээлинде бириктирүү.
Изилдөө бул эсептөөнү TVCF деп аталган алкак менен байланыштырат. TVCF ишеним факторлорун иерархиялык түрдө DAG үстүндө көрсөтөт. DAG — Directed Acyclic Graph, башкача айтканда багытталган циклсиз граф. Бул түзүмдө түйүндөр факторлорду, кырлар болсо факторлор арасындагы иерархиялык байланышты көрсөтөт. Циклдин болбошу маанилүү; анткени маанилер төмөнкү факторлордон жогорку факторлорго карай эсептелет.
Изилдөөдө DAG төмөнкүдөй аныкталат:
[ G = (V,E) ]
Бул жерде G графты; V түйүндөр жыйындысын; E багытталган кырлар жыйындысын билдирет. Ар бир v ∈ V түйүнү үчүн, эгер түйүн жалбырак түйүн болсо, анын негизги мааниси b(v) бар. Жалбырак эмес түйүндөрдө болсо маани бала түйүндөрдүн маанилеринен эсептелет.
Түйүндүн балдар жыйындысы изилдөөдө төмөнкүдөй берилет:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
Бул формулада Child(v) v түйүнүнөн төмөн карай байланышкан субфакторлорду көрсөтөт. Мисалы, “defense strength” жогорку факторунун балдары ECC effectiveness, TRR effectiveness жана refresh policy effectiveness сыяктуу субфакторлор болушу мүмкүн. Бул мисалдар изилдөөнүн логикасын түшүндүрүү үчүн берилген; макалада алар жалпы модель деңгээлинде аныкталат.
TVCFте түйүндүн мааниси функциясы төмөнкүдөй аныкталат:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aksi halde} \end{cases} \]
Бул формулада T(v) v түйүнүнүн ишеним/trustless мааниси. Эгер түйүндүн баласы жок болсо, башкача айтканда жалбырак түйүн болсо, анын мааниси түздөн-түз өлчөнгөн b(v) маанисине барабар. Эгер түйүндүн балдары болсо, жогорку түйүндүн мааниси бала түйүндөрдүн маанилеринин орточосу катары эсептелет. |Child(v)| балдардын санын көрсөтөт.
Бул ыкманын жөнөкөйлүгү бир эле учурда артыкчылык да, чектөө да болуп саналат. Артыкчылыгы — ар кандай trust факторлорун иерархиялык түрдө бириктирүүгө мүмкүнчүлүк берет. DRAM коопсуздук модели чабуул, ката, чөйрө жана коргонуу тармактарын бир дарак/граф түзүмүндө топтой алат. Чектөөсү — бардык бала факторлорго бирдей салмак берилет. Реалдуу системаларда RowHammer таасири менен төмөн чыңалуу стресси бирдей салмакта болбошу мүмкүн. Ошондуктан изилдөө келечектеги иштерде weightage calibration, башкача айтканда салмактарды калибрлөө зарыл экенин белгилейт.
Макаладагы refresh факторунун мисалы моделдин сандык жактан кантип иштей аларын көрсөтүү үчүн колдонулат. DRAM маалыматты сактоо үчүн белгилүү аралыкта refresh кылууга тийиш. Изилдөөдө 7.8 микросекунддук refresh мөөнөтү практикалык DRAM жүрүм-турумунун көрсөткүчү катары алынат. Эгер DRAM маалыматты refresh талап кылбастан түбөлүк сактай алса, бул фактор боюнча толук коопсуз деп эсептелмек. Бирок реалдуу системаларда чексиз убакыт мүмкүн эмес болгондуктан, изилдөө демонстрациялык түрдө 1 сааттык жогорку чекти колдонот.
Trust value үчүн колдонулган жөнөкөй ишеним баллы төмөнкүдөй берилет:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Бул формулада T тиешелүү trust factor мааниси. t өлчөнгөн же каралып жаткан убакыт мааниси. tmin төмөнкү эталондук чек. tmax жогорку эталондук чек. Изилдөөдө tmin үчүн 1 ns, t үчүн 7.8 µs refresh мисалы жана tmax үчүн демонстрация катары 1 саат колдонулат.
Текстте эсеп төмөнкүдөй көрсөтүлөт:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
Бул натыйжа refresh фактору [0,1] аралыгында өтө төмөн ишеним маанисин берет деп чечмеленет. Башкача айтканда, бул фактор боюнча DRAM дагы деле refreshке олуттуу көз каранды; refresh талабы жоголбогондуктан толук коопсуз же толук trustless деп эсептелбейт. Изилдөөнүн максаты бул жерде так өнөр жай өлчөө стандартын берүү эмес, trust factor маанилерин кантип нормалдаштырып, системага кошууга болорун көрсөтүү.
Андан соң изилдөө 10 башка trust factor бар экенин жана алардын салмагы бирдей деп кабыл алынганын болжолдойт. Эгер 9 фактор жогорку мааниге ээ болуп, бир фактор refresh мисалындагы төмөн мааниге ээ болсо, жалпы маани төмөнкүдөй жазылат:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Бул маани болжол менен 1ге жакын. Текстте бул абал система дээрлик trustless, бирок толугу менен trustless эмес болушу мүмкүн деп чечмеленет. Бул мисал моделдин бир гана алсыз факторду да көрүнүктүү кыла аларын көрсөтөт. Бирок ошол эле учурда бирдей салмактагы орточону этият калибрлөө зарыл экенин да көрсөтөт; анткени айрым критикалык коопсуздук факторлору орточонун ичинде ашыкча жумшарып кетиши мүмкүн.
Изилдөөнүн attack and fault modeling бөлүмү чабуулдарды жана каталарды жалпы категорияларга бөлөт. Disturbance-based attacks классына RowHammer, RowPress жана ColumnDisturb кирет. Алар кайталанма жетүү үлгүлөрү аркылуу коңшу же байланышкан эс тутум уячаларында каалабаган таасирлерди жаратат. Reliability-induced faults классына retention failures, charge leakage, voltage stress жана thermal stress кирет. Булар түздөн-түз чабуулчунун аракеттери болбосо да, системанын маалымат бүтүндүгүн бузушу мүмкүн.
Жогорку абстракция деңгээлинде изилдөө бул механизмдерди төрт жалпы категорияга алып чыгат: data corruption effects, signal disruption effects, structural degradation effects жана existential constraints. Data corruption effects сакталган биттердин бузулушун билдирет. Signal disruption effects окуу-жазуу же аныктоо процесстеринин сигнал деңгээлинде бузулушун түшүндүрөт. Structural degradation effects эс тутум түзүмүнүн эскирүү жана физикалык жешилүү сыяктуу процесстерден алсырашын билдирет. Existential constraints болсо системанын канча убакыт толук иштей ала турганы сыяктуу негизги экзистенциалдык шарттарды камтыйт.
Бул абстракция маанилүү, анткени жаңы чабуулдар же жаңы эс тутум технологиялары пайда болгондо моделди толугу менен кайра куруунун кереги жок. Мисалы, келечекте RowHammerдан айырмаланган disturbance чабуулу табылса, аны attack exposure астына жаңы trust factor катары кошууга болот. Ошондой эле жаңы non-volatile memory технологиясында башка retention көйгөйү болсо, аны reliability degradation ичинде моделдөөгө болот.
Trust dynamics бөлүмү моделдин статикалык эмес экенин түшүндүрөт. Ишеним мааниси системанын жүрүм-турумуна жараша төмөндөп же жогорулашы мүмкүн. Эгер DRAM күтүлгөн ишенимдүүлүктөн четтеп, чабуул алдында bit flip жаратса, температурадан улам retention убактысы кыскарса же чыңалуунун туруксуздугу каталарды көбөйтсө, trust азаят. Эгер коргонуу механизмдери бул таасирлерди басса, trust жогорулайт.
Изилдөөдө коргонуу механизмдери чабуул жана ката факторлорунун таасирин азайтуучу модификаторлор катары каралат. ECC, башкача айтканда Error Correction Codes, бит деңгээлиндеги каталарды аныктап жана оңдой алат. TRR, башкача айтканда Target Row Refresh, RowHammer сыяктуу disturbance чабуулдарынын ийгилик ыктымалдыгын азайта алат. Мезгил-мезгили менен жасалган refresh операциялары болсо retentionдан келип чыккан каталарды азайтат. Бирок изилдөө бул коргонуулардын ачык чектөөсүн баса белгилейт: эч бири коопсуздук көйгөйлөрүн толугу менен жок кылбайт; алардын таасирин гана ыктымалдык негизде азайтат.
Бул көз караш реалдуу жана маанилүү. Аппараттык коопсуздук көп учурда абсолюттук коргоо бербейт. ECC айрым бит каталарын оңдой алат, бирок көп биттик каталар же белгилүү чабуул үлгүлөрү алдында жетишсиз болушу мүмкүн. TRR RowHammer таасирин азайта алат, бирок изилдөөлөр TRR механизмдерин reverse engineering аркылуу айланып өтүүгө болорун көрсөткөн. Refresh retention каталарын төмөндөтөт, бирок refresh жыштыгын көбөйтүү энергия керектөөсүнө жана өндүрүмдүүлүк чыгымына таасир этет. Ошондуктан коргонуу механизмдери системанын trust маанисин жогорулатат, бирок аны автоматтык түрдө 1 кылбайт.
Изилдөөнүн талкуу бөлүмүндө сунушталган парадигма өзгөрүүсү дагы да ачык болот. DRAM коопсуздугун жөн гана “RowHammerга ачыкпы?” же “ECC барбы?” деген суроолор менен баалоого болбойт. Анын ордуна DRAM системасы үчүн коопсуздук, ишенимдүүлүк жана айлана-чөйрөгө туруктуулук чогуу өлчөнүшү керек. Мындай өлчөө болбосо, система adversarial жана environmental шарттарда чындап коопсузбу же жокпу сандык түрдө салыштыруу кыйын.
Бул framework сунуштаган мүмкүн болгон пайдасынын бири — ар кандай DRAM муундарын салыштыруу. Мисалы, жаңы DRAM дизайны RowHammerга туруктуураак болушу мүмкүн, бирок retention жүрүм-туруму начарыраак болушу ыктымал. Башка дизайн жакшыраак refresh саясатын колдонушу мүмкүн, бирок чыңалуунун термелүүсүнө сезгичирээк болушу мүмкүн. Өзүнчө метрикалар бул айырмачылыктарды бөлүктөргө бөлүп көрсөтөт. Trust factor модели болсо бул таасирлерди жогорку деңгээлдеги коопсуздук/trustless метрикасына айландырып, бүтүндүү салыштыруу жүргүзүүгө мүмкүнчүлүк бериши мүмкүн.
Экинчи мүмкүн болгон пайда — келечектеги mitigation стратегияларын алдын ала баалоо. Эгер модель белгилүү факторлор жалпы ишеним маанисин көбүрөөк төмөндөтөрүн көрсөтсө, дизайнерлер кайсы коргонууларга артыкчылык берүү керектигин системалуу аныктай алышат. Мисалы, температура стресси белгилүү шарттарда retention failure жана disturbance susceptibility экөөнө тең күчтүү таасир этсе, жылуулукту башкаруу коопсуздук дизайнынын бир бөлүгүнө айланышы мүмкүн.
Үчүнчү пайда — коопсуздук жана ишенимдүүлүк анализдерин бириктирүүсү. Салттуу түрдө коопсуздук изилдөөлөрү чабуул моделдерине, ишенимдүүлүк изилдөөлөрү болсо ката деңгээлдерине көңүл бурат. Бирок DRAMда бул эки тармак физикалык жактан бири-бирине аралашкан. Бул изилдөө эки тармактын ортосунда жалпы ишеним факторлорунун тилин түзүүнү сунуштайт. Мындай тил аппарат өндүрүүчүлөрүнө, коопсуздук изилдөөчүлөрүнө жана система архитекторлоруна салыштырууга ыңгайлуу баалоолорду жүргүзүүгө жардам бере алат.
Күнүмдүк жашоо жагынан бул тема түздөн-түз көрүнбөшү мүмкүн, бирок таасири чоң. Булут серверлери, банк системалары, медициналык жазуулар, жасалма интеллект инфраструктуралары, илимий эсептөө борборлору жана жеке компьютерлер DRAMга таянат. Эгер эс тутум коопсуздугу алсыз болсо, маалымат бузулушу, укук чектери ашылып кетиши же системанын туруктуулугу жабыркашы мүмкүн. Ошондуктан DRAM коопсуздугун жөн гана лабораториялык чабуул катары эмес, санарип инфраструктуранын ишенимдүүлүгү жагынан кароо керек.
Тарыхый жактан изилдөө RowHammerдан кийинки мезгилде эс тутум коопсуздугунун өзгөргөн табиятына жооп берет. Мурда DRAM ишенимдүүлүк тесттери негизинен ката деңгээли жана refresh жүрүм-туруму менен байланышса, азыр физикалык эс тутум чабуулдары микроархитектуралык коопсуздук күн тартибинин бир бөлүгү болуп калды. Бүгүнкү күндө изилдөө өзүнчө чабуул анализдери жетишсиз экенин жана бирдиктүү өлчөөлөр керек экенин жактайт. Келечекте жаңы эс тутум технологиялары, гибрид эс тутум түзүмдөрү жана non-volatile системалар үчүн ушундай trustless баалоо алкактары зарыл болушу мүмкүн экенин баса белгилейт.
Изилдөөнүн күчтүү жагы — ар башка адабияттарды бир концептуалдык чатырдын астында топтогону. RowHammer, RowPress, ColumnDisturb, retention failure, thermal stress, voltage fluctuation, ECC, TRR жана refresh механизмдери өзүнчө темалардай көрүнөт. Бул макала аларды бир trust моделинин факторлору катары кароону сунуштайт. Ошондой эле ишенимди статикалык эмес, динамикалык жана өлчөнө турган өзгөрмө катары кароосу аппараттык коопсуздук үчүн баалуу көз караш болуп саналат.
Бирок изилдөөнүн чектөөлөрү да ачык көрүнүшү керек. Макала концептуалдык; жаңы эксперименттик түзүлүш менен DRAM чипин текшербейт. RowHammer ийгилик деңгээли, retention error rate же ECC натыйжалуулугу боюнча жаңы өлчөө маалыматтарын бербейт. Ишеним факторлорунун салмактары азырынча калибрленген эмес. TVCFте колдонулган тең орточо реалдуу системаларда факторлордун критикалык маанилүүлүк айырмасын толук чагылдырбашы мүмкүн. Ошондой эле trust value мисалы демонстрациялык мүнөздө; реалдуу стандартташтыруу үчүн бирдиктерди өзгөртүү, эталондук интервалдар, нормалдаштыруу логикасы жана өлчөө протоколдору майда-чүйдөсүнө чейин аныкталышы керек.
Изилдөөнүн келечектеги иштер бөлүмүндө бул кемчиликтер кабыл алынат. Келечектеги иштер ишеним факторлору үчүн такыраак математикалык формулаларды аныктап, ар бир фактордун салмагын калибрлеп жана моделди реалдуу DRAM тест платформалары менен текшериши керектиги айтылат. Ошондой эле frameworkтү гибрид жана non-volatile эс тутум системаларына кеңейтүү сунушталат. Бул моделдин классикалык DRAM үчүн гана эмес, келечектеги эс тутум архитектураларында да колдонууга жарай турганын текшерүүнү талап кылат.
Изилдөөнүн эмнени айтканы менен эмнени айтпаганы так ажыратылышы керек. Изилдөө белгилүү бир DRAM чипи коопсуз экенин далилдебейт. Жаңы RowHammer коргонуусун иштеп чыкпайт. ECC же TRR бардык чабуулдарды токтотот деп айтпайт. Берилген trust маанисинин мисалы стандартташтырылган өнөр жай өлчөөсүнүн натыйжасы эмес. Изилдөөнүн негизги тезиси — DRAM коопсуздугу чабуул, ката, чөйрө жана коргонуу факторлорунун бирдиктүү, динамикалык жана өлчөнө турган функциясы катары моделдениши керек.
Изилдөөнүн Методу жана Натыйжалары
Изилдөө эксперименттик benchmark иши эмес, концептуалдык жана модель сунуштаган позициялык макала. Ыкма азыркы DRAM коопсуздук жана ишенимдүүлүк адабиятындагы бөлүнгөн метрикаларды бир ишеним фактору моделинде бириктирүүгө негизделет. Натыйжалар жаңы өлчөө жыйынтыктарынан көрө сунушталган алкак кайсы факторлорду кандай көрсөтө аларын жана DRAM коопсуздугун баалоону кантип кайра түзө аларын көрсөтөт.
1. Моделдин негизги максаты
| Азыркы ыкма | Изилдөө сунуштаган ыкма | Илимий мааниси |
|---|---|---|
| RowHammer, RowPress, retention failure сыяктуу тобокелдиктер өз-өзүнчө талданат. | Чабуул, ката, чөйрө жана коргонуу факторлору бир trust моделинде бириктирилет. | DRAM коопсуздугун системалык деңгээлде өлчөнө турган кылууга аракет жасалат. |
| Коопсуздук көбүнчө белгилүү бир алсыздык же коргонуу аркылуу талкууланат. | Ишеним динамикалык жана сандык системалык касиет катары каралат. | Шарттар өзгөргөн сайын trust маанисинин өзгөрүшүнө мүмкүндүк берет. |
| BER, FIT жана чабуул ийгилик деңгээли сыяктуу метрикалар бөлүнгөн бойдон калат. | Global security trust measure максат кылынат. | Ар башка DRAM системаларын бир эле алкакта салыштырууга болот. |
2. Trustless DRAM модели
Негизги модель:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
| Фактор | Изилдөөдөгү мазмун | DRAM коопсуздугундагы ролу |
|---|---|---|
| F1: Attack exposure | RowHammer, RowPress, ColumnDisturb | Системанын физикалык/микроархитектуралык чабуулдарга ачыктыгын билдирет. |
| F2: Reliability degradation | Retention failures, aging, charge leakage | Чабуул болбосо да маалыматтын бузулуу ыктымалдыгын билдирет. |
| F3: Environmental stress | Temperature, voltage, power instability | Айлана-чөйрө шарттарынын коопсуздукка жана ишенимдүүлүккө таасирин камтыйт. |
| F4: Defense strength | ECC, TRR, refresh mechanisms | Чабуул жана ката таасирин азайтуучу коргонууларды билдирет. |
| F4: Existential constraints | Time to remain fully functional | Системанын толук иштей турган мөөнөтү сыяктуу негизги чектөөлөрдү билдирет. Текстте номерлөө кайталанат. |
3. DAG жана TVCF эсептөө түзүмү
Графтын аныктамасы:
[ G = (V,E) ]
Бала түйүндөр жыйындысы:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
TVCF түйүн мааниси:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aksi halde} \end{cases} \]
| Термин | Мааниси | DRAM моделиндеги түшүндүрмө |
|---|---|---|
| V | Түйүндөр жыйындысы | Ишеним/trustless факторлорун көрсөтөт. |
| E | Багытталган кырлар | Жогорку фактор менен төмөнкү фактордун байланышын көрсөтөт. |
| b(v) | Жалбырак түйүндүн негизги мааниси | Өлчөнгөн же нормалдаштырылган төмөнкү ишеним факторунун мааниси. |
| T(v) | Түйүндүн эсептелген мааниси | Төмөнкү факторлордон жогорку факторго өткөрүлгөн trust мааниси. |
| Child(v) | v түйүнүнүн балдары | Жогорку ишеним категориясын түзгөн төмөнкү факторлор. |
4. Refresh факторунун мисалы
Trust value эсептөө формуласы:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Изилдөөдө берилген демонстрациялык эсеп:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
| Чоңдук | Изилдөөдөгү ролу | Түшүндүрмө |
|---|---|---|
| t | 7.8 µs refresh мисалы | Практикалык DRAM refresh талабын билдирет. |
| tmin | 1 ns төмөнкү чек божомолу | Sensing/amplify/restore үчүн демонстрациялык төмөнкү эталон катары колдонулат. |
| tmax | 1 сааттык жогорку чек божомолу | Чексиз убакыт реалдуу эмес болгондуктан, чектелген эталон алынат. |
| T | Болжол менен 2.17 × 10⁻⁸ | Refresh фактору боюнча өтө төмөн trust value көрсөтөт. |
10 бирдей салмактагы trust factor божомолунда берилген жалпы мисал:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Бул маани болжол менен 1ге жакын. Изилдөө муну системаны дээрлик trustless, бирок толугу менен trustless эмес абалда баалоого болорун көрсөтүү үчүн колдонот.
5. Чабуул жана ката моделдөө категориялары
| Категория | Мисалдар | Моделге кошкон салымы |
|---|---|---|
| Disturbance-based attacks | RowHammer, RowPress, ColumnDisturb | Чабуулга дуушар болуу факторунун негизги компоненттери. |
| Reliability-induced faults | Retention failures, charge leakage | Чабуул болбосо да пайда болгон маалымат бузулууларын билдирет. |
| Environmental stress | Temperature, voltage, power instability | Чабуул сезгичтигине да, ката деңгээлдерине да таасир этиши мүмкүн. |
| Generalized fault categories | Data corruption, signal disruption, structural degradation, existential constraints | Ар түрдүү механизмдерди масштабдала турган жогорку абстракцияларга алып чыгат. |
6. Коргонуу механизмдеринин моделдеги ролу
| Коргонуу | Изилдөөдөгү функциясы | Чектөө |
|---|---|---|
| ECC | Бит деңгээлиндеги каталарды аныктап, оңдоп, effective error rate маанисин төмөндөтөт. | Бардык көп каталык үлгүлөрдү же чабуул түрлөрүн жок кылбайт. |
| TRR | RowHammer сыяктуу disturbance чабуулдарынын ийгилик ыктымалдыгын азайтат. | Чабуулду толук жок кылбайт; probabilistic mitigation берет. |
| Refresh mechanisms | Retentionдан келип чыккан каталарды азайтуу үчүн уяча заряддарын жаңыртат. | Refresh талабы энергия, өндүрүмдүүлүк жана ишеним көз карандылыгын жаратат. |
7. Trust dynamics
| Системанын жүрүм-туруму | Trustка таасири | Мисал түшүндүрмө |
|---|---|---|
| Чабуул астында bit flip көбөйүшү | Trust төмөндөйт. | RowHammer же RowPress таасири системанын ишенимин төмөндөтөт. |
| Retention failure көбөйүшү | Trust төмөндөйт. | Маалымат узак убакыт туура сакталбаса, ишеним көз карандылыгы өсөт. |
| Температура жана чыңалуу стресси | Trust төмөндөшү мүмкүн. | Чөйрөлүк стресс ишенимдүүлүккө да, чабуул сезгичтигине да таасир берет. |
| ECC/TRR/refresh ийгиликтүү азайтуу берсе | Trust жогорулайт. | Коргонуулар тобокелдик таасирин азайтат, бирок толук нөлгө түшүрбөйт. |
8. Изилдөөнүн негизги концептуалдык жыйынтыктары
- DRAM коопсуздугу болжолдонбошу, өлчөнүшү керек.
- RowHammer, RowPress, ColumnDisturb, retention failure жана чөйрөлүк стресстер бир коопсуздук/ишенимдүүлүк моделинде каралышы мүмкүн.
- Trust статикалык энбелги эмес, системанын жүрүм-турумуна жараша өзгөрүүчү динамикалык метрика.
- TVCF DRAM ишеним факторлорун DAG үстүндө иерархиялык түрдө эсептөө үчүн колдонулушу мүмкүн.
- ECC, TRR жана refresh механизмдери trust маанисин жогорулатуучу коргонуу модификаторлору катары моделдениши мүмкүн.
- Коргонуулар коопсуздукка толук кепилдик бербейт; чабуул жана ката таасирлерин ыктымалдык негизде гана азайтат.
- Модель ар башка DRAM муундарын жана система конфигурацияларын жалпы trustless security метрикасы менен салыштыруу мүмкүнчүлүгүнө ээ.
- Изилдөө ишенимдүүлүк жана коопсуздук анализдеринин ортосунда жалпы абстракция катмарын түзүүнү көздөйт.
9. Изилдөөнүн чектөөлөрү
- Модель концептуалдык жана эксперименттик калибрлөөнү талап кылат.
- Изилдөө реалдуу DRAM тест платформаларында жаңы эксперименттик өлчөөлөрдү сунуштабайт.
- Trust факторлорунун так математикалык формулалары азырынча толук аныкталган эмес.
- Факторлордун салмактары бирдей деп кабыл алынган; реалдуу системаларда салмактарды калибрлөө керек.
- Refresh мисалы демонстрациялык мүнөздө; өнөр жай стандартынын өлчөөсү катары чечмеленбеши керек.
- BER, FIT, attack success rate жана чөйрөлүк стресс метрикаларын бир модельде кантип стандартташтыруу керектиги келечекте деталдуу иштелиши керек.
- Frameworkтүн гибрид жана non-volatile memory системаларында жарамдуулугу азырынча текшериле элек.
10. Келечектеги изилдөө багыттары
| Келечектеги иш | Эмне үчүн керек? |
|---|---|
| Trust факторлору үчүн так математикалык формулалар | Модель практикада өлчөнө турган жана кайталана турган болушу үчүн керек. |
| Салмактарды калибрлөө | Ар бир фактордун системалык ишенимге таасири бирдей болбошу мүмкүн. |
| DRAM тест платформалары менен эксперименттик текшерүү | Концептуалдык моделдин реалдуу fault жана attack behavior менен шайкештиги текшерилиши керек. |
| Emerging memory технологияларына кеңейтүү | Hybrid жана non-volatile системаларда моделдин жалпылыгы текшерилиши керек. |
| Mitigation стратегиясын болжолдоо | Модель келечекте кайсы коргонууларга артыкчылык берүү керектигин көрсөтө алат. |
Булак жана Метод Эскертмеси
Бул макала Gopal Ojha даярдаган “From Susceptibility to Trust Dynamics: A Unified Framework for Trustless DRAM Security Evaluation” аттуу изилдөөгө негизделип даярдалган. Изилдөөдө автордун аффилиациясы Trustless Mandir Invention and Innovation Center, Nepal деп көрсөтүлгөн.
Булактын түрү тексттин өзүндө abstract and conceptual position paper деп мүнөздөлөт. Ошондуктан изилдөө концептуалдык позициялык макала / изилдөө долбоору катары бааланышы керек. Текстте рецензияланган журналга кабыл алуу, DOI, конференцияга кабыл алуу же аяктаган рецензия жөнүндө маалымат ырасталбагандыктан, бул иш үчүн рецензияланышы текст аркылуу ырасталбаган изилдөө деген аныктама колдонулушу керек.
Бул мазмун даярдалганда изилдөөдө берилген DRAM коопсуздук көйгөйү, RowHammer, RowPress, ColumnDisturb, retention failure, thermal instability, voltage fluctuation, ECC, TRR, refresh механизмдери, trustless DRAM аныктамасы, TVCF/DAG модели, trust factor формулалары, refresh факторунун мисалы, attack and fault modeling бөлүмү, trust dynamics түшүндүрмөсү, талкуу, жыйынтык жана чектөөлөр негиз катары алынган.
Текстте жок реалдуу DRAM эксперимент натыйжасы, белгилүү бир чип үй-бүлөсүнө коопсуздук кепилдиги, RowHammerга каршы толук коргонуу, ECC/TRR бардык чабуулдарды токтотот деген доомат, өнөр жай деңгээлинде ырасталган trust баллы же рецензияланган жарыялоого кабыл алуу сыяктуу дооматтар кошулган эмес. Изилдөөнүн өзү концептуалдык болгондуктан, сунушталган моделдин практикалык жарамдуулугу үчүн эксперименттик калибрлөө, факторлорду салмактоо жана реалдуу DRAM тест платформалары менен текшерүү талап кылынат.
Изилдөөнүн негизги салымы — DRAM коопсуздугун өзүнчө чабуулга сезгичтик аркылуу эмес, чабуул, ката, чөйрөлүк стресс жана коргонуу факторлору чогуу түзгөн динамикалык ишеним/trustless системалык метрика аркылуу кароого чакырышы. Бул ыкма келечектеги коопсуз жана ишенимдүү эс тутум системалары үчүн системалуу баалоо ыкмаларына негиз түзүшү мүмкүн.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген