


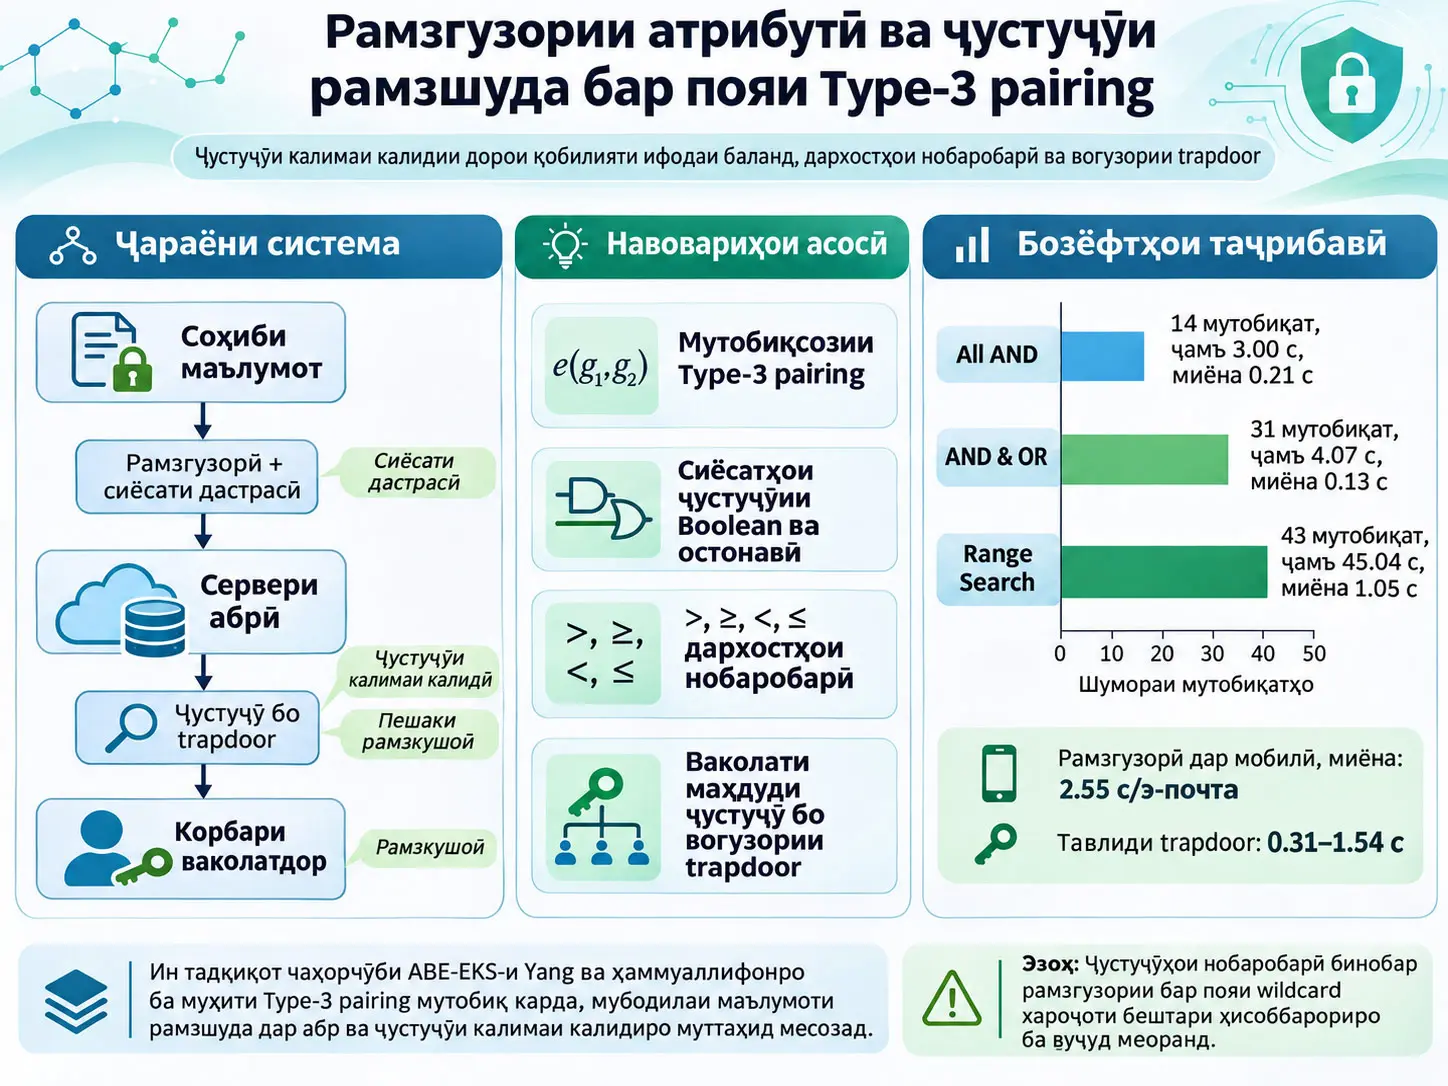
ABE-EKS, ки рамзгузории бар асоси атрибутҳоро бо ҷустуҷӯи калимаҳои калидӣ муттаҳид мекунад (Attribute-Based Encryption with Keyword Search), чаҳорчӯбаи криптографист, ки имкон медиҳад додаҳои рамзшудаи ба абр боршуда ҳам бо сиёсатҳои майдамуфассали дастрасӣ вобаста ба атрибутҳои корбар ҳифз шаванд ва ҳам бе табдил додани додаҳо ба матни ошкор аз рӯи калимаҳои калидӣ ҷустуҷӯ шаванд. Ин таҳқиқот сохтори ABE-EKS-ро, ки Yang ва ҳамкоронаш дар муҳити Type-1 pairing муайян кардаанд, ба муҳити Type-3 asymmetric bilinear pairing мутобиқ мекунад; сиёсатҳои ифоданоки дастрасӣ ва ҷустуҷӯ бо дарвозаҳои AND, OR ва threshold, дархостҳои нобаробарии \(>\), \(\ge\), \(<\), \(\le\) ва делегатсияи trapdoor-ро илова мекунад, ки ба воситаи он ваколати муайяни ҷустуҷӯ бе мубодилаи калиди махфии пурраи корбар вогузор мешавад.
Дар мутобиқсозии Type-3 ду гурӯҳи манбаи ҷудогона, \(\mathbb{G}_1\) ва \(\mathbb{G}_2\), дар гурӯҳи ҳадафи \(\mathbb{G}_T\) тавассути \(e:\mathbb{G}_1\times\mathbb{G}_2\rightarrow\mathbb{G}_T\) bilinear pairing пайваст мешаванд. Ба ҷойи истифодаи як гурӯҳ дар сохтори Type-1, ҷузъҳои ciphertext, secret-key ва trapdoor ба гурӯҳҳои манбаи мувофиқ ҷойгир шудаанд. Ҳадафи муаллифон пурра иваз кардани сохтори асосии ABE-EKS-и Yang ва ҳамкоронаш нест; балки ҳангоми татбиқпазир сохтани он дар муҳити asymmetric pairing, васеъ кардани search functionality мебошад.
Таҳлили амният ба модели honest-but-curious cloud асос меёбад. Cloud server протоколро дуруст иҷро мекунад, аммо метавонад аз ciphertext, tag, trapdoor ва search result-ҳое, ки мебинад, маълумот барорад. Таҳқиқот хусусиятҳои trapdoor privacy, tag privacy ва data privacy-ро меомӯзад. Бо ин ҳол, муаллифон равшан мегӯянд, ки барои азнавҷойгиркунии гурӯҳҳои Type-3 security reduction-и комилан мустақили нав бояд ҷудогона баррасӣ шавад ва ин берун аз доираи таҳлили ҷорӣ аст. Аз ин рӯ, таҳқиқот натиҷаи “тамоми амнияти мутобиқсозии Type-3 бо reduction-и нав ва мукаммал исбот шуд”-ро дастгирӣ намекунад.
Ҷустуҷӯи нобаробарӣ бо binary encoding-и бар wildcard асосёфта анҷом дода мешавад. Вақте дарозии битии domain-и ададӣ \(d=\lceil\log_2(R+1)\rceil\) аст, як қимати ададӣ бо \(d\) keyword token ифода мешавад. Дар ҳоле ки хароҷоти ciphertext storage ва keyword-generation бо \(d\) хаттӣ меафзояд, қисми brute-force matching барои нобаробарии яктарафа дар бадтарин ҳолат то \(4d^2P\) ва барои дархости bounded range то \(8d^2P\) расида метавонад. Ин хусусият дар ивази search expressiveness хароҷоти иловагии ҳисоббарорӣ ва нигоҳдориро ба вуҷуд меорад.
Татбиқ бо Apache Milagro Cryptographic Library v3 ва BLS12-381 Type-3 pairing арзёбӣ шудааст. Дар корпуси Enron Email аз 3852 паёми марбут ба John Arnold duplicate-ҳо хориҷ шуда, се search predicate дар 765 unique email санҷида шудаанд. Дархости All-AND барои 14 мувофиқат ҷамъ 3,00 s, дархости AND-OR барои 31 мувофиқат 4,07 s ва range search барои 43 мувофиқат 45,04 s тӯл кашидааст. Миёнаҳои дар манбаъ барои як почтаи мувофиқ ҳисобшуда мутаносибан тақрибан 0,21 s, 0,13 s ва 1,05 s мебошанд. Қиматтар будани range search ба он вобаста дониста мешавад, ки майдони wildcard-encoded date keyword component-и бештар тавлид мекунад.
Масъалаи асосии таҳқиқот чист?
Ҳангоми истифодаи cloud storage соҳиби дода метавонад файлҳояшро аз системаи худ берун бароварда, дар storage server-и хориҷӣ нигоҳ дорад. Агар файлҳо бо public-key encryption-и маъмул рамзгузорӣ шаванд, confidentiality ҳифз мешавад; аммо барои ёфтани файли муайян корбар метавонад маҷбур шавад ҳамаи ciphertext-ҳоро боргирӣ карда, як ба як рамзкушоӣ кунад. Searchable encryption мекӯшад ин мушкилро бо иҷозаи ҷустуҷӯ дар ciphertext бе ошкор кардани plaintext keyword-ҳо ба cloud server ҳал кунад.
Аммо дар системаи чандкорбарӣ танҳо ҷустуҷӯи keyword кофӣ нест. На ҳар корбар метавонад ба як файл ҳуқуқи дастрасӣ дошта бошад. Аз ин рӯ ABE-EKS ду қабати қарорро муттаҳид мекунад:
- Назорати дастрасӣ: Оё атрибутҳои корбар сиёсати дастрасии вобаста ба ciphertext-ро қонеъ мекунанд?
- Шарти ҷустуҷӯ: Оё masked search predicate-и сохтаи корбар бо keyword-ҳои махфии ciphertext мувофиқат мекунад?
Вақте ҳар ду шарт мувофиқанд, cloud server метавонад ciphertext-и муносибро пайдо кунад ва мувофиқи конфигуратсияи система pre-decryption анҷом диҳад. Худи plaintext ба cloud server дода намешавад.
Саҳмҳои аслии таҳқиқот кадоманд?
Манбаъ чор саҳми асосиро якҷо муайян мекунад:
- Мутобиқ кардани сохтори Type-1 ABE-EKS-и Yang ва ҳамкоронаш ба муҳити Type-3 asymmetric pairing.
- Илова бар Boolean keyword predicate, дастгирии муқоисаҳои нобаробарии \(>\), \(\ge\), \(<\) ва \(\le\).
- Бе додани full receiver secret key, имкони вогузории search capability-и муайян тавассути trapdoor.
- Татбиқи равшани access ва search policy бо access tree-ҳои бар Lagrange polynomial асосёфта ва арзёбии система бо додаҳои воқеии Enron Email.
Bilinear pairing чист?
Bilinear pairing ҷуфтсозиест, ки ду элементи гурӯҳро ба элементе дар гурӯҳи ҳадафи сеюм табдил дода, муносибати алгебравии дараҷаҳоро нигоҳ медорад. Дар таҳқиқот prime order-и ҳамаи гурӯҳҳо \(p\) аст.
Type-1 pairing:
Type-3 pairing:
Дар Type-3 фарз мешавад, ки байни \(\mathbb{G}_1\) ва \(\mathbb{G}_2\) isomorphism-и самаранок ҳисобшаванда вуҷуд надорад.
Хусусияти bilinearity:
Дар ин ҷо \(g_1\in\mathbb{G}_1\), \(g_2\in\mathbb{G}_2\), \(a,b\in\mathbb{Z}_p\). Муодила нишон медиҳад, ки exponent-ҳои гурӯҳҳои манбаъ дар натиҷаи pairing зарб шуда, ба гурӯҳи ҳадаф мегузаранд. Асоси математикии муносибатҳои exponent cancellation, ки дар муодилаҳои ABE-EKS Test ва pre-decryption лозиманд, ҳамин хусусият аст.
Шарти non-degeneracy:
нишон медиҳад, ки pairing тамоми маълумотро ба trivial identity element фурӯ намебарад. Шарти computability бошад талаб мекунад, ки pairing барои элементҳои гурӯҳии истифодашаванда самаранок ҳисоб карда шавад.
Type-3 Pairing Дар Ин Таҳқиқот Аз Type-1 Pairing Чӣ Фарқ Дорад?
Дар сохтори Type-1 ҳар ду вуруди pairing аз як гурӯҳи манбаъ меоянд, дар Type-3 бошад ду гурӯҳи гуногуни манбаъ бо номи \(\mathbb{G}_1\) ва \(\mathbb{G}_2\) истифода мешаванд; мутобиқсозии асосии ин мақола аз нав ҷойгир кардани ҷузъҳои ABE-EKS-и Yang ва ҳамкоронаш дар ин ду гурӯҳи манбаъ бо нигоҳ доштани муносибатҳои algebraic matching мебошад.
Linear Secret Sharing Scheme — LSSS
Linear Secret Sharing Scheme қимати secret-ро мувофиқи access policy ба қисмҳо ҷудо мекунад. Дар манбаъ share-generating matrix \(M\), функсияи \(\rho(i)\), ки ҳар сатрро бо attribute ё party мувофиқ мекунад, ва secret \(s\) истифода мешаванд.
Вектори тасодуфӣ:
муайян мешавад. Агар \(M_i\) сатри матритсаи \(M\), яъне сатри \(i\)-ум бошад, share-и \(i\)-ум:
ҳосил мешавад.
Агар барои маҷмӯи сатрҳои ваколатдор \(I\) коэффициентҳои мувофиқи \(w_i\) вуҷуд дошта бошанд, secret:
ба ин шакл барқарор шуда метавонад. Яъне маҷмӯи attribute-ҳое, ки access policy-ро қонеъ намекунанд, комбинасияи зарурии share-ҳоро сохта наметавонанд.
Чаро коэффициенти Lagrange истифода мешавад?
Таҳқиқот барои аз нуқтаҳои маълум барқарор кардани polynomial дар дохили polynomial-based secret sharing аз Lagrange interpolation истифода мебарад. Таърифи манбаъ:
чунин аст.
Polynomial \(q(x)\) аз ҷуфтҳои маълуми \((i_\eta,s_{i_\eta})\):
барқарор карда мешавад.
Дар access tree ҳар threshold node polynomial-и худро дорад. Агар қимати threshold-и node \(t\) ва шумораи умумии child \(n\) бошад:
- агар \(t=n\) бошад, gate мисли AND амал мекунад.
- агар \(t=1\) бошад, gate мисли OR амал мекунад.
- Қиматҳои дигари \(t\) як \((t,n)\)-threshold gate-и умумӣ месозанд.
Ин сохтор ҳам барои ciphertext access policy \(\phi_A\) ва ҳам барои keyword-search predicate \(\phi_{KW}\) истифода мешавад.
Access tree чӣ гуна хонда мешавад?
Leaf node-ҳои tree шартҳои attribute ё keyword-ро намояндагӣ мекунанд. Intermediate node-ҳо метавонанд AND, OR ё threshold gate бошанд. Формати attribute дар манбаъ умуман чунин аст:
attr_type:value
муайян шудааст. Масалан, leaf-ҳое мисли `User_Department:IT` ё `User_Designation:Manager` барои корбар метавонанд дар як access tree якҷо шаванд.
Агар attribute set \(S\) tree-ро қонеъ кунад:
дар акси ҳол:
баҳо дода мешавад.
Фарзияҳои DDH ва SXDH
Масъалаи Decisional Diffie–Hellman (DDH) мепурсад, ки ҳангоми додани \(g^x\), \(g^y\) ва элементи чоруми гурӯҳ оё самаранок фарқ кардан мумкин аст, ки ин элементи охирин воқеан \(g^{xy}\) аст ё не.
Дар муҳити Type-3 pairing, Symmetric External Diffie–Hellman (SXDH) фарз мекунад, ки масъалаи DDH ҳам дар \(\mathbb{G}_1\) ва ҳам дар \(\mathbb{G}_2\) душвор аст.
Таҳқиқот ҳангоми баррасии сохтори trapdoor/tag masking дар тақсимоти Type-3 source-group аз ҳамин чаҳорчӯбаи амнияти asymmetric pairing истифода мебарад.
Фарзияи Decisional \(q\)-parallel BDHE
Манбаъ дар таҳлили data privacy барои ҷузъи underlying outsourced CP-ABE фарзияи decisional \(q\)-parallel Bilinear Diffie–Hellman Exponent-ро истифода мебарад. Ба таври содда, бозии амният фарз мекунад, ки polynomial-time adversary бо non-negligible advantage наметавонад аз public tuple-и додашуда фарқ кунад, ки термини ҳадафии pairing аз structured exponent-и воқеӣ омадааст ё аз элементи random-и \(\mathbb{G}_T\).
Ин фарзия шарти натиҷаи data-privacy дар мақола аст; маънои “амнияти математикии бешарт” надорад.
Шаш алгоритми асосии ABE-EKS
- Setup: Аз security parameter master public key ва master secret key месозад.
- KeyGen: Sender ва receiver secret key-ҳои вобаста ба attribute set-и корбарро месозад.
- Encrypt: Паём, access policy ва keyword set-ро ба ciphertext табдил медиҳад.
- Trapdoor: Search predicate-и receiver-ро ба masked trapdoor табдил дода, decryption key месозад.
- Test: Cloud server access policy ва шартҳои keyword match-ро месанҷад; дар ҳолати мувофиқ ciphertext ё pre-decrypted ciphertext бармегардонад.
- Decrypt: Аз ҷузъи охирини ciphertext plaintext-ро дар тарафи receiver барқарор мекунад.
Дар система кӣ чӣ мекунад?
Type-3 Setup
Алгоритми Setup security parameter \(1^k\)-ро мегирад ва параметрҳои Type-3 pairing-ро:
интихоб мекунад. \(g_1\in\mathbb{G}_1\) ва \(g_2\in\mathbb{G}_2\) generator мебошанд. Attribute hash ва keyword hash:
муайян мешаванд.
Қиматҳои random secret:
интихоб шуда, master secret key:
нигоҳ дошта мешавад. Master public key бошад параметрҳои pairing, ҷузъҳои generator ва функсияҳои hash-ро дар бар мегирад.
Sender ва receiver secret key-ҳо
Алгоритми KeyGen қиматҳои random-и \(r_S,r_R\in\mathbb{Z}_p^{*}\)-ро интихоб мекунад.
Sender secret key:
сохта мешавад. Ин key дар тавлиди ciphertext истифода мешавад.
Ҷузъҳои асосии receiver secret key:
ва барои ҳар attribute-и \(i\in A\):
чунинанд. Receiver secret key асоси равандҳои trapdoor generation ва decryption мебошад.
Encrypt — паём ва access policy
Алгоритми Encrypt ду random secret-и \(s_1\) ва \(s_2\)-ро интихоб мекунад. Онҳо дар root polynomial-ҳои ду нусхаи access tree ҳамчун secret тақсим мешаванд. Polynomial-и ҳар child node аз polynomial-и parent node ҳосил мешавад.
Ҷузъи марказии ciphertext-и паём:
чунин аст. Дар ин ҷо \(m\) plaintext message ва \(e(g_1,g_2)^{as_1}\) ҷузъи криптографии бар pairing асосёфта мебошад, ки паёмро дар \(\mathbb{G}_T\) ниқоб мекунад.
Ҷузъи иловагӣ:
сохта мешавад.
Барои ҳар leaf \(x\) дар access tree, манбаъ:
ҷузъҳоро ҳосил мекунад. \(q_{1,x}(0)\) ва \(q_{2,x}(0)\) қиматҳои share мебошанд, ки аз polynomial-ҳои secret-sharing tree меоянд.
Ҷузъҳои encrypted keyword
Барои ҳар keyword \(k\) қиматҳои random-и \(r_k,r'_k\in\mathbb{Z}_p^{*}\) интихоб мешаванд. Ҷузъҳои keyword tag:
чунинанд.
Дар гурӯҳи дуюми ҷузъҳои keyword:
истифода мешаванд.
Дар сохтори adapted keyword мустақиман дар шакли `kw_type:value` дар ciphertext ошкор намешавад; манбаъ searchable keyword-ро ба шакли `kw_type:index(k)` табдил медиҳад. Ҳамин тавр, ҳангоми пинҳон кардани value-и воқеӣ, кӯшиш мешавад сохтори зарурӣ барои matching нигоҳ дошта шавад.
Сохтани trapdoor
Receiver random decryption key:
ва trapdoor secret:
интихоб мекунад. Search predicate-и \(\phi_{KW}\) низ мисли access tree бо сохтори polynomial secret-sharing коркард мешавад.
Барои ҳар search leaf \(x\):
ва:
сохта мешаванд.
Keyword value-ҳо мустақиман ба cloud фиристода намешаванд. Маълумоти `kw_type:value` дар leaf-ҳои search predicate бо сохтори masked-и `kw_type:index(x)` иваз мешавад.
Дар алгоритми Test keyword чӣ гуна мувофиқ карда мешавад?
Cloud server аввал месанҷад, ки receiver attribute set ciphertext access policy-ро қонеъ мекунад ё не:
агар не, натиҷа \(\perp\) мешавад.
Агар access condition гузарад, cloud байни leaf-ҳои masked predicate ва ciphertext keyword components brute-force matching анҷом медиҳад. Баробарии асосии pairing барои matching keyword:
чунин аст.
Аҳамияти ин баробарӣ дар он аст, ки ҳангоми matching keyword ҷузъҳои ба Type-3 гузаронидашудаи \(\mathbb{G}_1/\mathbb{G}_2\) сохтори exponent cancellation-ро нигоҳ медоранд. Агар баробарӣ иҷро нашавад, keyword leaf-и дахлдор номувофиқ ҳисоб мешавад.
Аз нав сохтани search tree
Пас аз муайян шудани matched leaf set, cloud бо истифода аз коэффициентҳои Lagrange tree-ро bottom-up муттаҳид мекунад. Натиҷаҳои pairing дар сатҳи leaf:
якҷо карда мешаванд.
Дар анҷоми tree reconstruction манбаъ:
қиматро ба даст меорад.
Cloud pre-decryption
Агар receiver дар trapdoor ҷузъи зарурии \(U\)-ро фиристода бошад, cloud access tree-ро низ бо коэффициентҳои Lagrange аз нав сохта:
қиматеро ҳисоб мекунад, ки ба ин муносибат кам мешавад.
Сипас:
сохта мешавад ва дар анҷоми содасозии алгебравӣ:
ба даст меояд.
Cloud server ба receiver:
pre-decrypted ciphertext-ро мефиристад.
Decrypt
Decryption key-и receiver \(z\) аст. Plaintext:
ба даст меояд.
Зеро:
вақте иҷро мешавад, pairing mask-и дар \(C\) бо паём зарбшуда пурра бекор мегардад.
Security advantage чӣ маъно дорад?
Дар бозиҳои trapdoor, tag ва data security, adversary кӯшиш мекунад challenge bit-и \(b\)-ро тахмин кунад. Advantage дар шакли умумӣ:
муайян мешавад.
Эҳтимоли муваффақияти random guessing \(1/2\) аст. Талаб мешавад, ки adversary болотар аз ин танҳо negligible advantage ба даст оварад.
Се модели амният
- Td-IND-CKA: Махфият дар муқобили фарқ кардани он, ки trapdoor барои кадом challenge keyword predicate сохта шудааст.
- Tag-IND-CKA: Махфият дар муқобили фарқ кардани он, ки encrypted keyword tag ба кадом challenge keyword set тааллуқ дорад.
- Data-IND-RCCA: Data privacy дар муқобили фарқ кардани он, ки аз ду паёми дарозии баробар, ки зери challenge access policy рамз шудаанд, кадомаш дар муҳити replayable chosen-ciphertext истифода шудааст.
Оё Ин Мақола Барои Type-3 ABE-EKS Исботи Комилан Мустақили Амният Медиҳад?
Не. Мақола таҳлил мекунад, ки азнавҷойгиркунии гурӯҳҳои Type-3, inequality encoding ва trapdoor delegation чӣ гуна муносибатҳои асосии masking ва matching-и ABE-EKS-ро нигоҳ медоранд; аммо равшан мегӯяд, ки барои trapdoor ва tag privacy reduction-и нави комилан мустақил ва махсуси Type-3 instantiation таҳқиқоти ҷудогона лозим аст, дар ҳоле ки натиҷаи data privacy-ро ба selective Data-IND-RCCA security-и вобаста ба фарзияи decisional \(q\)-parallel BDHE барои ҷузъи underlying outsourced CP-ABE коҳиш медиҳад.
Модели honest-but-curious cloud
Cloud server қадамҳои prescribed-и протоколро дуруст иҷро мекунад. Ciphertext-ро нигоҳ медорад, access policy-ро месанҷад, search predicate matching анҷом медиҳад ва агар лозим бошад pre-decryption мекунад. Бо вуҷуди ин, метавонад аз ciphertext, tags, trapdoors ва search outcomes-и дидааш маълумот омӯзад.
Фарзияҳои муҳими модел:
- Trusted authority комилан боэътимод аст.
- Cloud server бо authority collude намекунад.
- Cloud server бо unauthorised users collude намекунад.
- Data users метавонанд dishonest бошанд ва байни худ collude кунанд.
Аз ин рӯ натиҷаҳои амният ҳамаи рафторҳои ҳамлагарро берун аз ин trust model фаро намегиранд.
Trapdoor ва tag privacy чӣ гуна ҳифз мешаванд?
Keyword value мустақиман дар tag ё trapdoor намоён нест. Keyword танҳо тавассути:
random-oracle output бо secret-key material якҷо шуда, бо fresh random exponent randomize мешавад.
Дар тарафи ciphertext:
дар тарафи trapdoor:
ҷузъҳои masked истифода мешаванд.
Бо вуҷуди ин, маълумоте, ки аз public predicate structure фош мешавад, берун аз ин таърифи privacy нест; манбаъ равшан мегӯяд, ки trapdoor privacy ҳадаф дорад keyword value ғайр аз маълумоти ошкоршудаи public predicate structure мустақиман фош нашавад.
Натиҷаи data privacy
Мувофиқи Corollary 1-и манбаъ, агар underlying outsourced CP-ABE component зери decisional \(q\)-parallel BDHE selectively secure бошад, сохтори пешниҳодшудаи ABE-EKS низ ба шарте selective Data-IND-RCCA security-ро нигоҳ медорад, ки corrupted attribute set-и қонеъкунандаи challenge access policy вуҷуд надошта бошад.
Мантиқи асосии argument ин аст, ки keyword tags, inequality tokens ва delegated trapdoors мустақил аз encrypted message тавлид мешаванд. Аз ин рӯ message challenge bit ба ҷузъҳои keyword-search намегузарад.
Такмилҳое, ки таҳлили амният фаро намегирад
Манбаъ хусусиятҳои зеринро ба security claim-и construction-и ҷорӣ дохил намекунад ва онҳоро ҳамчун рушди оянда мебинад:
- Ҷустуҷӯи санҷишшаванда.
- Forward-private updates.
- Search-pattern hiding-и қавитар.
- Trapdoor revocation.
- Таҳрири минбаъдаи майдамуфассали delegated policy.
- Назорати криптографии бозтақсимкунии delegated trapdoor.
Чаро trapdoor key delegation лозим аст?
Агар receiver full secret key-и \(usk_R\)-ро ба дастгоҳи дигар диҳад, он дастгоҳ метавонад search predicate-и дилхоҳи худро созад. Ин ҳолат вақте delegator танҳо мехоҳад ҷустуҷӯи муайянро вогузор кунад, ваколати аз ҳад зиёд медиҳад.
Аз ин рӯ таҳқиқот ба ҷойи full secret key мубодилаи пешакӣ сохташудаи:
trapdoor-ро пешниҳод мекунад. Search capability бо predicate-и дар trapdoor ҷойгиршуда маҳдуд аст.
Оё Шахсе, Ки Делегатсияи Trapdoor-ро Мегирад, Метавонад Баъдан Ваколати Ҷустуҷӯро Васеъ Кунад?
Не. Дар construction-и ҷорӣ delegatee наметавонад бо тағйир додани keyword value-ҳо, шумораи leaf, сохтори Boolean ё ҳудудҳои range-и trapdoor-и гирифтааш ваколаташро васеъ кунад; барои ҷустуҷӯи васеътар ё дигар аз delegator trapdoor-и нав лозим аст, аммо таҳқиқот revocation-и trapdoor-ҳои қаблан додашуда ё бозтақсимкунии онҳоро ба шахсони сеюм ба таври криптографӣ манъ намекунад.
Мисоли делегатсияи smart-building дар манбаъ
Манбаъ дар мисоли фаҳмондадиҳӣ сенарияеро истифода мебарад, ки temperature sensor ба search device-и дигар танҳо ҳуқуқи ҷустуҷӯи додаҳои “temperature readings”-ро медиҳад. Агар full secret key дода шавад, search device метавонад барои додаҳои дигари ҳассос trapdoor созад.
Restricted trapdoor метавонад, масалан:
`kw:temperature readings`
ҳамроҳ бо:
`DateFrom:0101` ва `DateTo:0630`
шартҳоро дошта бошад. Ҳамин тавр дар манбаъ барои фосилаи 1 январ–30 июн:
restricted search capability дар чунин шакл сохта мешавад.
Муқоисаи нобаробарӣ чӣ гуна кодгузорӣ мешавад?
Таҳқиқот барои inequality comparison аз binary encoding-и бар wildcard асосёфта истифода мебарад. Масалан, барои адади \(n=9\) source attribute representation:
`{n:*0**, n:**0*, n:1***, n:***1}`
чунин аст.
\(3
барои \(n>3\):
`OR(n:1***, n:*1**)`
ва барои \(n<10\):
`OR(n:0***, AND(n:*0**, n:**0*))`
истифода мешавад.
Ин механизм numeric comparison-ро на бо ҳисобкунии мустақими arithmetic inequality дар pairing, балки бо табдил додани binary prefixes/wildcards ба keyword leaf-ҳо иҷро мекунад.
Хароҷоти wildcard encoding
Numerical domain:
бошад. Дарозии зарурии бит:
ҳисоб карда мешавад.
\(R\) қимати калонтарини ададии дастгиришаванда ва \(d\) шумораи битҳои лозим барои ифодаи binary-и ин domain-ро нишон медиҳад. \(d\) бе воҳид аст.
Агар numeric field ҳам greater-than ва ҳам less-than comparison-ро дастгирӣ кунад, он бо \(d\) wildcard keyword token ифода мешавад.
Азбаски ҳар keyword чор элементи \(\mathbb{G}_1\) ва чор элементи \(\mathbb{G}_2\) месозад, keyword-related ciphertext storage:
мешавад.
Keyword-dependent encryption cost:
чунин аст.
Дар ин ҷо:
- \(M_1\): хароҷоти scalar multiplication дар \(\mathbb{G}_1\).
- \(M_2\): хароҷоти scalar multiplication дар \(\mathbb{G}_2\).
- \(|\mathbb{G}_1|\), \(|\mathbb{G}_2|\): дарозии storage-и элементҳои гурӯҳ.
Comparison-и яктарафа ҳадди аксар \(d\) wildcard leaf ва bounded interval ҳадди аксар \(2d\) leaf тавлид мекунад.
| Domain-и ададӣ | Дарозии бит \(d\) | Ciphertext token | Leaf-и яктарафа | Leaf-и дутарафа |
|---|---|---|---|---|
| 0–15 | 4 | 4 | ≤4 | ≤8 |
| 0–255 | 8 | 8 | ≤8 | ≤16 |
| 0–65.535 | 16 | 16 | ≤16 | ≤32 |
| \(0\)–\(2^{32}-1\) | 32 | 32 | ≤32 | ≤64 |
| \(0\)–\(2^{64}-1\) | 64 | 64 | ≤64 | ≤128 |
Чаро Ҷустуҷӯи Нобаробарӣ Аз Ҷустуҷӯи Exact Keyword Қиматтар Аст?
Азбаски ҷустуҷӯи нобаробарии бар wildcard асосёфта як ададро ба ҷойи як exact keyword бо \(d=\lceil\log_2(R+1)\rceil\) binary/wildcard token ифода мекунад, хароҷоти storage ва trapdoor-generation бо \(d\) хаттӣ меафзояд; brute-force keyword matching дар тарафи cloud бошад дар таҳлили манбаъ барои дархости яктарафа дар бадтарин ҳолат то \(4d^2P\) ва барои bounded range то \(8d^2P\) афзуда метавонад.
Дар манбаъ термини keyword matching-и Test:
чунин аст. Агар барои як numeric field \(k=d\) гирифта шавад:
upper bound-и comparison-и яктарафа ҳосил мешавад.
Ҳангоми истифодаи ҳар ду тараф дар bounded interval манбаъ:
upper bound-ро медиҳад.
Усул ва Натиҷаҳои Таҳқиқот
Хароҷоти амалиётии сохтори пешниҳодшудаи Type-3
Манбаъ дар таҳлили performance аломатҳои зеринро истифода мебарад:
- \(M_1\): scalar multiplication дар \(\mathbb{G}_1\).
- \(M_2\): scalar multiplication дар \(\mathbb{G}_2\).
- \(M_t\): scalar multiplication дар \(\mathbb{G}_T\).
- \(P\): pairing operation.
- \(\operatorname{Inv}_{GT}\): modular inverse дар \(\mathbb{G}_T\).
- \(a\): шумораи attribute.
- \(w\): шумораи keyword.
- \(x\): тағйирёбандаи вобаста ба шумораи leaf-node.
- \(k\): шумораи matched keyword дар ciphertext.
- \(l\): шумораи matched keyword дар trapdoor.
- \(h_x\): термини вобаста ба tree hierarchy.
Хароҷоти Encrypt-и сохтори пешниҳодшуда:
Хароҷоти Trapdoor:
Хароҷоти Test:
Хароҷоти Decrypt:
Манбаъ мегӯяд, ки дар муқоиса бо дигар схемаҳои ABE-EKS хароҷоти умумии Encrypt/Test баландтар аст, зеро proposed construction feature-ҳои бештар дорад; дар муқобил амалиёти Decrypt нисбатан сабук мемонад.
Ин operation count-ҳои назариявиро набояд ҳамчун муқоисаи мустақими wall-clock хонд. Бисёре аз baseline-ҳои муқоисашуда Type-1 pairing истифода мекунанд, дар ҳоле ки сохтори пешниҳодшуда Type-3 pairing истифода мебарад. Манбаъ низ ҷадвали operation count-ро дар муҳитҳои pairing-и гуногун на ҳамчун баробарии мустақими вақт, балки ҳамчун муқоисаи сохтори алгоритмӣ шарҳ медиҳад.
Storage overhead
Дар сохтори пешниҳодшудаи Type-3 secret-key storage:
Ciphertext storage:
Trapdoor storage:
чунин аст.
Тафсири муқоисавии манбаъ ин аст, ки дарозии secret-key ба сохтори Liu ва ҳамкоронаш наздик аст; ҳангоми шумораи ками attribute storage метавонад аз баъзе рақибон баландтар бошад, аммо бо зиёд шудани шумораи attribute суръати афзоиш метавонад аз сохторҳои Miao ва Wang пасттар монад. Дар баробари ин, аз сабаби functionality-и васеъ хароҷоти ciphertext ва trapdoor storage баландтар аст.
Муқоисаи хусусиятҳои функсионалӣ
| Схема | Pairing | Expressive / multi-keyword search | Trapdoor delegation | Inequality comparison |
|---|---|---|---|---|
| Yang et al. | Type-1 | Дастгирӣ мешавад | Дар ҷадвали манбаъ дастгирӣ нест | Дар ҷадвали манбаъ дастгирӣ нест |
| Miao et al. | Type-1 | AND / multi-keyword | Дар ҷадвали манбаъ дастгирӣ нест | Дастгирӣ мешавад |
| Wang et al. | Type-1 | AND / multi-keyword | Дар ҷадвали манбаъ дастгирӣ нест | Дар ҷадвали манбаъ дастгирӣ нест |
| Liu et al. | Type-1 | AND / multi-keyword | Дар ҷадвали манбаъ дастгирӣ нест | Дар ҷадвали манбаъ дастгирӣ нест |
| Ин таҳқиқот | Type-3 | Expressive + multi-keyword | Дастгирӣ мешавад | Дастгирӣ мешавад |
Дар муқоисаи Ҷадвали 6-и манбаъ, дар байни сохторҳои баррасишуда proposed construction ҳамон сохторест, ки Type-3 pairing, expressive search, multi-keyword search, trapdoor delegation ва inequality comparison-ро дар як сатр муттаҳид мекунад. Ин даъвои универсалии “дар тамоми адабиёти мавҷудаи ABE-EKS ягон таҳқиқоти дигар ин корро накардааст” нест; натиҷа танҳо барои маҷмӯи муқоисавии интихобкардаи манбаъ эътибор дорад.
Маҷмӯи додаҳои Enron Email
Enron corpus тақрибан 500.000 паёмро дар бар мегирад ва duplicate-ҳо низ ба ин шумораи умумӣ дохил мешаванд. Benchmark-и татбиқии таҳқиқот дар тамоми corpus гузаронида нашудааст.
Муаллифон аз John Arnold:
- дар оғоз 3852 почтаи электронӣ,
- пас аз duplicate removal 765 unique почтаи электронӣ
истифода кардаанд.
Манбаъ равшан мегӯяд, ки маҷмӯи додаҳо IoT-specific нест. Enron бо пешниҳоди metadata ва message content-и воқеии почтаи электронӣ барои санҷиши keyword encoding, encryption, trapdoor generation ва search performance дар non-trivial encrypted collection истифода шудааст.
Муҳити санҷиши cloud-server
| Нақш | Platform | Сахтафзор / нармафзор |
|---|---|---|
| Cloud storage server | Windows 11 Home 22H2 | Intel Core i5-1135G7, 2,4 GHz, 16 GB RAM |
| Симулятсияи IoT data-user | Android 14 | Qualcomm SM8450 Snapdragon 8 Gen, 16 GB RAM, C# |
| Китобхонаи криптографӣ | Ҳар ду тараф | AMCL Version 3, BLS12-381 Type-3 pairing |
Се search predicate
1. All AND
Predicate:
`AND{EnronFrom:John Arnold, EnronTo:Margaret Allen, EnronSub:Empty}`
Тибқи шарҳи манбаъ, e-mail-ҳои encrypted бо sender John Arnold, receiver Margaret Allen ва subject empty ҷустуҷӯ мешаванд.
2. AND & OR
Predicate:
`AND{EnronFrom:John Arnold, OR{EnronTo:Margaret Allen, EnronTo:John Griffith}}`
E-mail-ҳое ҷустуҷӯ мешаванд, ки sender John Arnold ва receiver Margaret Allen ё John Griffith аст.
3. Range Search
Predicate:
`AND{genPolicyGreaterThan("EnronDate",201), genPolicyLessThan("EnronDate",229)}`
Манбаъ инро range predicate меномад, ки e-mail-ҳои байни 1 феврал ва 29 февралро меҷӯяд. Азбаски манбаъ дар ин ҷо маълумоти солро намедиҳад, Verianla соли нав таъин намекунад.
Performance-и Cloud Test ва Decrypt
| Search predicate | Почтаи мувофиқ | Test ҷамъ | Test / почтаи мувофиқ | Ҷамъ бо AES | Миёна бо AES |
|---|---|---|---|---|---|
| All AND | 14 / 765 | 3,00 s | 0,21 s | 3,04 s | 0,22 s |
| AND & OR | 31 / 765 | 4,07 s | 0,13 s | 4,19 s | 0,14 s |
| Range Search | 43 / 765 | 45,04 s | 1,05 s | 45,17 s | 1,05 s |
Вақти умумии Range Search аз ду predicate-и дигар ба таври равшан баландтар аст. Манбаъ ин фарқро ба keyword-ҳои бештаре мепайвандад, ки майдони wildcard-encoded date тавлид мекунад.
Дар ин ҷо “миёна барои ҳар почтаи мувофиқ” бо тақсими вақти умумии Test ба шумораи e-mail-ҳои мувофиқ аз ҷониби манбаъ ҳисоб шудааст. Ин қимат benchmark-и мустақили per-ciphertext барои ҳамаи 765 candidate ciphertext нест; ин шакли гузоришдиҳии худи манбаъ аст.
Performance-и Encrypt дар тарафи мобилӣ
Android application ҳамаи 765 e-mail-и John Arnold-ро encrypt кардааст.
| Амалиёт | Вақти умумии гузоришшуда | Миёна барои 765 e-mail |
|---|---|---|
| ABE-EKS Encrypt | 1949 s | 2,55 s |
| ABE-EKS Encrypt + AES body encryption | 1978 s | 2,59 s |
Илова шудани AES body encryption қимати миёнаро аз 2,55 s ба 2,59 s зиёд кардааст. Тибқи тафсири манбаъ, бори асосии вақти Encrypt аз шумораи wildcard keyword-ҳое меояд, ки аз date барои inequality comparison тавлид мешаванд.
Performance-и мобилии trapdoor-generation
Ҳар predicate 1000 маротиба иҷро шудааст.
| Predicate | Ҷамъи 1000 round | Миёна |
|---|---|---|
| All AND | 356 s | 0,36 s |
| AND & OR | 310 s | 0,31 s |
| Range Search | 1542 s | 1,54 s |
Қиматтар будани Range Search trapdoor бо 1,54 s бо он мувофиқ аст, ки greater-than ва less-than wildcard tree-ҳо leaf ва keyword component-и бештар талаб мекунанд.
Чаро AES дар шаклҳои performance ҷудогона нишон дода мешавад?
Сохтори ABE-EKS access control, encrypted keyword search ва механизми outsourcing-ро таъмин мекунад. Дар татбиқи манбаъ вақти бо AES барои e-mail body encryption низ ҷудогона гузориш шудааст. Дар Шакли 2 қиматҳои “with AES” вақти бо email-body AES decryption-ро; дар Шакли 3 қимати “Encrypt with AES” миёнаи бо body AES encryption-ро нишон медиҳад.
AES алгоритме нест, ки формулаҳои Type-3 ABE-EKS-и ин таҳқиқотро иваз кунад; он ҷузъест, ки дар қабати татбиқ барои payload body encryption якҷо истифода мешавад.
Чаро Test метавонад қимат бошад?
Азбаски keyword value-ҳо махфӣ нигоҳ дошта мешаванд, cloud masked search predicate-ро бо ciphertext keyword-ҳо ба таври brute-force муқоиса мекунад. Манбаъ ин тарҳи махфиятро яке аз сабабҳои асосии бесамарии алгоритми Test шарҳ медиҳад.
Ҳангоми зиёд шудани leaf, wildcard token ё мураккаб шудани bounded interval дар search tree, шумораи pairing comparison зиёд мешавад. Ин ҳолат махсусан дар озмоиши range search намоён аст.
Интихоб байни privacy ва efficiency
Тибқи манбаъ, алгоритми Test-ро метавон дар се марҳилаи асосӣ баррасӣ кард:
- Санҷиши ҳуқуқи дастрасӣ.
- Keyword searching.
- Pre-decryption.
Агар корбар privacy-ро муҳимтар донад, метавонад маълумоти attribute-ро ба trapdoor надиҳад ва cloud processing пас аз марҳилаи keyword-search қатъ шавад. Дар ин ҳолат server ciphertext-ро бе partial decryption ба корбар бармегардонад ва қисми бештари decryption дар тарафи корбар иҷро мешавад.
Ҳамин тавр, таҳқиқот байни privacy ва outsourced computation на як нуқтаи ҳатмии кор, балки то дараҷае интихоби амалиётиро пешниҳод мекунад.
Натиҷаҳое, ки таҳқиқот дастгирӣ мекунад
- Сохтори асосии Type-1 ABE-EKS-и Yang ва ҳамкоронаш барои Type-3 pairing бо source-group placement-и мувофиқ аз нав формула шудааст.
- Access ва search policy бо AND, OR ва threshold access tree-ҳои бар Lagrange polynomial асосёфта татбиқ шудаанд.
- Бо wildcard encoding ҷустуҷӯи inequality-и навъҳои \(>\), \(\ge\), \(<\) ва \(\le\) имконпазир аст.
- Receiver бе мубодилаи full secret key метавонад search capability-и маҳдудро тавассути predicate-bound trapdoor вогузор кунад.
- Азнавҷойгиркунии гурӯҳҳои Type-3 муносибати pairing cancellation-и барои matching зарурро нигоҳ медорад.
- Зери фарзияи underlying outsourced CP-ABE security натиҷаи selective Data-IND-RCCA data privacy дода мешавад.
- Дар 765 unique e-mail-и Enron, AMCL/BLS12-381 implementation иҷро шудааст.
- Дархостҳои All-AND ва AND-OR дар муҳити санҷидашуда нисбат ба range search вақти умумии Test-и камтар нишон додаанд.
- Хароҷоти баланди range query бо калон шудани wildcard encoded numerical/date predicate мувофиқ аст.
Натиҷаҳое, ки таҳқиқот дастгирӣ намекунад
- Наметавон хулоса кард, ки тамоми амнияти trapdoor/tag барои Type-3 instantiation бо reduction-и нави комилан мустақил исбот шудааст.
- Наметавон гуфт, ки ҳамаи рафторҳои malicious-server берун аз модели honest-but-curious cloud фаро гирифта шудаанд.
- Натиҷаи амнияти ин моделро ба collusion байни cloud server ва authority ё unauthorised user умумӣ кардан мумкин нест.
- Наметавон гуфт, ки search pattern пурра пинҳон аст; манбаъ search-pattern hiding-и қавитарро ҳамчун кори оянда мегузорад.
- Revocation-и delegated trapdoor-ҳо таъмин намешавад.
- Cryptographic prevention-и бозтақсимкунии trapdoor ба тарафҳои дигар аз ҷониби delegatee таъмин намешавад.
- Наметавон гуфт, ки озмоиши Enron ҳамаи IoT workload-ҳоро намояндагӣ мекунад; манбаъ мегӯяд маҷмӯи додаҳо IoT-specific нест.
- Наметавон гуфт, ки Range Search дар ҳар муҳит маҳз 1,05 s тӯл мекашад; қимат ба сахтафзор, нармафзор, dataset ва predicate-и санҷидашуда тааллуқ дорад.
- Table 3 operation-count comparisons байни pairing setting-ҳои гуногун wall-clock speed ranking-и мустақим нестанд.
- Таҳқиқот даъвои амнияти пасоквантӣ пешниҳод намекунад.
Маҳдудиятҳои асосии методологӣ
- Барои trapdoor/tag privacy reduction-и комилан мустақили махсуси Type-3 анҷом дода нашудааст.
- Honest-but-curious cloud assumption истифода мешавад.
- Trusted authority боинсоф фарз мешавад.
- Server-authority ё server-unauthorised-user collusion берун аз модел аст.
- Search-pattern hiding пурра нест.
- Verifiable search дар construction-и ҷорӣ вуҷуд надорад.
- Механизми forward-private update вуҷуд надорад.
- Delegated trapdoor revocation вуҷуд надорад.
- Delegated policy баъдан таҳрир намешавад; trapdoor-и нав лозим аст.
- Wildcard inequality encoding storage ва computational cost-ро зиёд мекунад.
- Range-query matching дар worst-case термини quadratic-и \(d^2\)-ро дар бар мегирад.
- Ҳарчанд Enron Email dataset додаҳои воқеии e-mail аст, IoT-specific нест.
- Benchmark танҳо маҷмӯи озмоишии интихобшударо, ки 765 unique e-mail-и John Arnold истифода кардааст, арзёбӣ мекунад.
Кори оянда
Муаллифон оптимизатсияи минбаъдаи inequality encoding, механизмҳои result verification, deployment-ҳои воқеитари cloud/IoT ва муттаҳид кардани framework бо техникаҳои multimedia encryption-ро самтҳои кори оянда медонанд.
Ёддошт оид ба Манбаъ ва Усул
Унвони аслӣ: A Type-3 Pairing-Based Attribute-Based Encryption Scheme with Expressive Keyword Search and Trapdoor Delegation
Муаллифон: Koon-Ming Chan; Swee-Huay Heng; Syh-Yuan Tan; Wei-Chuen Yau; Ji-Jian Chin.
Тартиби муаллифон: Koon-Ming Chan якум; Swee-Huay Heng дуюм; Syh-Yuan Tan сеюм; Wei-Chuen Yau чорум; Ji-Jian Chin панҷум муаллиф аст.
Муаллифи масъул: Swee-Huay Heng; shheng@mmu.edu.my.
Муассиса 1: Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Муассиса 2: Centre for Intelligent Cloud Computing, CoE for Advanced Cloud, Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Муассиса 3: School of Computing and Data Science, Xiamen University Malaysia, Sepang 43900, Malaysia.
Муассиса 4: School of Engineering, Computing and Mathematics, University of Plymouth, Plymouth PL4 8AA, UK.
Саҳми баробар: Дар манбаъ баёнияи муаллифии муштараки якум ё саҳми баробар вуҷуд надорад.
Маҷалла: Cryptography.
Ношир: MDPI.
Ҷилд / шумора / мақола: 10(5), Article 65.
Шумораи саҳифаҳо: 23.
DOI: 10.3390/cryptography10050065.
Ирсол: 11 августи 2026.
Бознигарӣ: 1 сентябри 2026.
Қабул: 3 сентябри 2026.
Нашр: 7 сентябри 2026.
Муҳаррири академӣ: Cheng-Chi Lee.
Навъи манбаъ: Мақолаи таҳқиқотии рецензияшуда; cryptographic construction/adaptation, security-model analysis, таҳлили назариявии computation-storage complexity ва implementation benchmark дар маҷмӯи додаҳои воқеиро муттаҳид мекунад.
Рецензия: Cryptography дар маводи расмии MDPI ҳамчун маҷаллаи рецензияшуда бо single-blind peer-review тавсиф мешавад.
Ҳолати preprint: Ҳуҷҷати коркардшуда дар Verianla Version of Record-и нашршуда аст; дар ин кор preprint-и ҷудогона ҳамчун асос истифода нашудааст.
Литсензия: Creative Commons Attribution 4.0 International (CC BY 4.0).
Пайванди расмӣ: https://doi.org/10.3390/cryptography10050065
Соҳаи асосии илмӣ: Attribute-based encryption, searchable encryption, pairing-based cryptography ва encrypted cloud data sharing.
Усули марказӣ: Азнавҷойгиркунии framework-и Type-1 ABE-EKS-и Yang ва ҳамкоронаш ба Type-3 pairing; Lagrange polynomial access trees; wildcard inequality encoding; predicate-bound trapdoor delegation.
Cryptographic implementation: Apache Milagro Cryptographic Library (AMCL) Version 3; BLS12-381 Type-3 pairing.
Маҷмӯи додаҳои озмоишӣ: Enron Email dataset. Corpus-и умумӣ тақрибан 500.000 паёмро дар бар мегирад; benchmark subset-и таҳқиқот аз 3852 паёми John Arnold пас аз duplicate removal интихобшудаи 765 unique e-mail иборат аст.
Платформаи cloud benchmark: Windows 11 Home 22H2; Intel Core i5-1135G7 2,4 GHz; 16 GB RAM.
Симулятсияи корбари мобилӣ/IoT: Android 14; Qualcomm SM8450 Snapdragon 8 Gen; 16 GB RAM; C#.
Натиҷаи асосии performance: All AND: 3,00 s / 14 match; AND & OR: 4,07 s / 31 match; Range Search: 45,04 s / 43 match. Миёнаҳои дар манбаъ барои ҳар e-mail-и мувофиқ гузоришшуда мутаносибан 0,21 s, 0,13 s ва 1,05 s мебошанд.
Mobile Encrypt: Миёнаи ABE-EKS ciphertext generation 2,55 s/e-mail; бо AES body encryption 2,59 s/e-mail.
Trapdoor generation: Аз рӯи 1000 такрор: All AND 0,36 s; AND & OR 0,31 s; Range Search миёна 1,54 s.
Модели амният: Honest-but-curious cloud; trusted authority; фарз мешавад server бо authority ё unauthorised users collude намекунад.
Security properties: Td-IND-CKA trapdoor privacy; Tag-IND-CKA tag privacy; selective Data-IND-RCCA data privacy.
Фарзияҳои асосии security: Чаҳорчӯбаи DDH/SXDH masking ва ҷузъи selectively secure outsourced CP-ABE зери decisional \(q\)-parallel BDHE дар тарафи data privacy.
Ҳудуди security-proof: Барои ҷойгиркунии гурӯҳҳои Type-3 reduction-и нави комилан мустақили trapdoor/tag privacy дар доираи таҳқиқот дода нашудааст; таҳлил ба нигоҳ доштани сохтори underlying ABE-EKS masking ва matching тамаркуз мекунад.
Ҳудуди делегатсия: Trapdoor delegation predicate-bound аст; delegatee шартҳои trapdoor-и мавҷударо васеъ карда наметавонад. Fine-grained policy editing, previously issued trapdoor revocation ва further redistribution control дар construction-и ҷорӣ вуҷуд надоранд.
Маблағгузорӣ: Telekom Malaysia Research & Development Grant, RDTC/221045.
Дастрасии додаҳо: Манбаъ мегӯяд Enron Email dataset publicly available аст ва саҳмҳои аслии таҳқиқот дар дохили мақола оварда шудаанд.
Бархӯрди манфиатҳо: Муаллифон изҳор мекунанд, ки бархӯрди манфиатҳо вуҷуд надорад.
Саҳмҳои муаллифон: Conceptualization: Koon-Ming Chan, Swee-Huay Heng, Syh-Yuan Tan; formal analysis: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; funding acquisition: Swee-Huay Heng; investigation: Koon-Ming Chan, Syh-Yuan Tan; methodology: Koon-Ming Chan, Syh-Yuan Tan; validation: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; original draft: Koon-Ming Chan; review/editing: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; supervision: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; project administration: Swee-Huay Heng.
Маҳдудиятҳои асосии методологӣ: Дода нашудани reduction-и комилан мустақил барои Type-3 trapdoor/tag privacy; фарзияҳои honest-but-curious ва trusted-authority; набудани search-pattern hiding ва verifiable search; набудани trapdoor revocation; wildcard range query overhead; IoT-specific набудани Enron benchmark; маҳдуд будани озмоиши performance бо 765 e-mail-и интихобшуда ва ду муҳити сахтафзории зикршуда.
Ҳудуди тафсир: Натиҷаи асосии таҳқиқот нишон медиҳад, ки дар муҳити Type-3 pairing expressive ABE-EKS, inequality search ва predicate-bound trapdoor delegation метавонанд дар construction-и татбиқшаванда якҷо шаванд ва дар Enron benchmark-и зикршуда иҷро гарданд; ин натиҷа performance-и яксон дар ҳамаи муҳитҳои cloud/IoT ё амнияти умумиро берун аз trust model кафолат намедиҳад.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд