

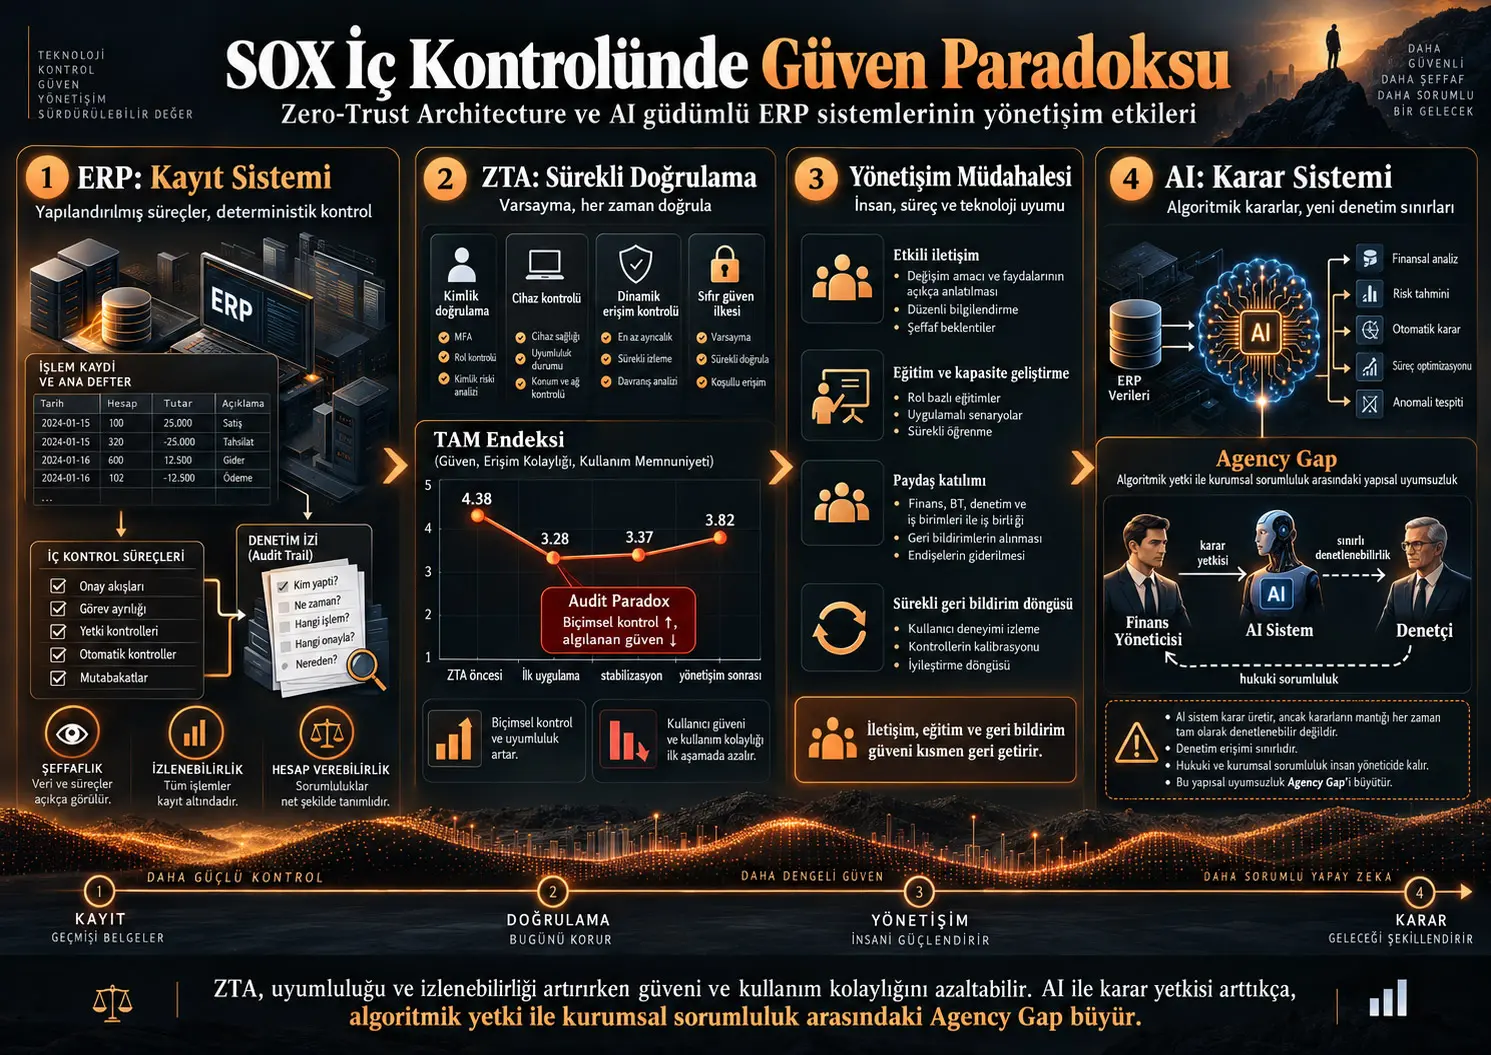
Kurumsal Kaynak Planlama sistemleri, yani ERP'ler, finansal yönetişimde uzun yıllar boyunca işlemleri kaydeden, önceden tanımlanmış kuralları uygulayan ve denetçilerin geriye dönük olarak izleyebildiği deterministik kontrol altyapıları olarak kullanıldı. Zero-Trust Architecture (ZTA) ve yapay zekâ tabanlı karar sistemleri bu modeli değiştirmektedir. Kontrol artık yalnız “işlem doğru kaydedildi mi?” sorusuna değil, erişim kararlarının hangi bağlama göre verildiği, algoritmik sistemin neden belirli bir karar aldığı ve nihai sorumluluğun kimde bulunduğu sorularına da uzanmaktadır.
Bu çalışma, uluslararası bir telekomünikasyon kuruluşunda ZTA uygulamasının çalışanların algıladığı fayda, kullanım kolaylığı ve güven üzerindeki değişimini 968 anket yanıtıyla incelemektedir. ZTA öncesinde birleşik Technology Acceptance Model indeksi 5 üzerinden 4,38 iken ilk uygulama sonrasında 3,28'e düşmüş; dokuz aylık stabilizasyon sürecinde yalnız 3,37'ye yükselmiş; yapılandırılmış iletişim ve yönetişim müdahalesinden sonra ise 3,82'ye toparlanmıştır.
Araştırmacılar bu örüntüyü Audit Paradox — Denetim Paradoksu olarak kavramsallaştırmaktadır: Bir kontrol mimarisi erişim güvenliği, izlenebilirlik ve biçimsel uyumluluğu güçlendirirken aynı anda kullanıcı güvenini, kullanım kolaylığını ve algılanan üretkenliği azaltabilir. Sonuçlar güven kaybının zaman içinde kendiliğinden tamamen düzelmediğini, yönetişim müdahalesinin ölçülebilir fakat eksik bir toparlanma sağladığını göstermektedir.
Çalışmanın ikinci katkısı Agency Gap kavramıdır. Bu kavram AI sistemlerinin giderek daha fazla karar yetkisi kazanmasına rağmen hukuki ve kurumsal sorumluluğun insan yöneticilerde kalması durumunda ortaya çıkan yapısal uyumsuzluğu tanımlar. Ancak Agency Gap mevcut veri setinde doğrudan ölçülmemiştir; ZTA bulgularından AI tabanlı kurumsal kontrol ortamlarına yapılan teorik bir uzantıdır.
ERP neden denetimde bir “güven çıpası” olarak görülüyor?
Geleneksel ERP ortamında işlemler önceden tanımlanmış iş akışlarından geçer. Yetki rolleri, görev ayrılığı, onay zincirleri ve işlem kayıtları sistem içinde tanımlıdır. Bu nedenle denetçi yalnız nihai finansal sonucu değil, işlemin hangi kontrol mantığı üzerinden gerçekleştiğini de geriye doğru izleyebilir.
Kaynak bu yapıyı System of Record — Kayıt Sistemi olarak tanımlar. İnsan karar verir; ERP kararı ve işlemi kayıt altına alır.
Zamanla analitik ve iş zekâsı sistemleri ERP'nin yalnız kayıt tutmak yerine eğilimleri analiz ettiği ikinci aşamayı oluşturmuştur:
System of Intelligence — İstihbarat/Analiz Sistemi.
Bu aşamada makine veri ve içgörü sağlar fakat nihai karar insanda kalır.
AI ile ortaya çıkan üçüncü aşamada ise sistem yalnız geçmişi kaydetmez veya analiz etmez; tavsiye verebilir, önceliklendirebilir, onay sürecini şekillendirebilir ve bazı durumlarda eylemi otomatik olarak gerçekleştirebilir:
System of Judgment — Karar/Yargı Sistemi.
| Kontrol paradigması | Temel rol | Karar yetkisi | Denetim sorusu |
|---|---|---|---|
| System of Record | Ne olduğunu kaydeder | İnsan | İnsan kurallara uydu mu? |
| System of Intelligence | Ne olduğunu analiz eder | İnsan + makine desteği | Sistem içgörüsü güvenilir mi? |
| System of Judgment | Ne yapılması gerektiğini etkiler veya belirler | Artan algoritmik katılım | Karar neden verildi ve kim sorumlu? |
Zero-Trust Architecture Geleneksel İç Kontrolü Nasıl Değiştiriyor?
Zero Trust, belirli bir kullanıcı veya cihaz daha önce ağa kabul edilmiş olduğu için ona sürekli güvenmek yerine erişimi bağlama göre tekrar tekrar doğrular. Böylece kontrol statik ağ sınırlarından kimlik, cihaz durumu ve güncel erişim bağlamına kayar.
Bu değişim güvenlik açısından daha sıkı kontrol sağlayabilir; ancak kullanıcı açısından ek kimlik doğrulama, erişim kısıtları ve değişken politika kararları anlamına gelebilir.
Kaynağın incelenen kuruluşunda ZTA özellikle:
- daha sıkı erişim politikaları,
- gelişmiş kimlik doğrulama,
- daha güçlü izlenebilirlik
sağlamıştır. Buna karşılık kullanıcılar ilk uygulama sonrasında daha fazla sürtünme, daha az esneklik ve rutin görevleri yerine getirmede güçlük bildirmiştir.
SOX ile temel gerilim nerede?
Sarbanes–Oxley kontrol ortamları istikrarlı, tekrar edilebilir ve denetlenebilir kontrol mantığına dayanır. ZTA'da ise aynı erişim talebi cihaz durumu, konum, kimlik veya davranış gibi bağlamsal değişkenler nedeniyle farklı biçimde sonuçlanabilir.
AI sisteme eklendiğinde sorun daha da karmaşıklaşır. ZTA esas olarak deterministik kurallara dayanırken AI modelleri olasılıksal, uyarlanabilir ve kimi zaman yeterince açıklanamaz olabilir.
Kaynak AI'nin SOX ortamında ortaya çıkardığı dört temel gerilimi şu şekilde sınıflandırmaktadır:
| Gerilim | Temel sorun | Denetim açısından ihtiyaç |
|---|---|---|
| Açıklanabilirlik ↔ denetlenebilirlik | Model karar mantığı yeterince görülemeyebilir | Model mantığı, sınırlar, veri kökeni ve bias kanıtı |
| Tutarlılık ↔ uyarlanabilirlik | AI davranışı güncellemelerle değişebilir | Zaman içinde kontrol tutarlılığı ve model değişim kayıtları |
| Sorumluluk ↔ özerklik | Kararı sistem etkilerken sorumluluk insanda kalabilir | İnsan onayı, istisna kayıtları ve karar hakları |
| Kontrol konumu ↔ sahiplik | Karar ERP dışında bulut/model katmanında alınabilir | Dağıtık kontrol sınırları ve karar provenance kayıtları |
Araştırma Nasıl Yapıldı?
Çalışma, yaklaşık 1000 çalışanlı uluslararası bir telekomünikasyon altyapı kuruluşunda yürütülmüş anonim, tekrarlı kesitsel ve zamana yayılmış nicel bir araştırmadır.
Kuruluş bir siber güvenlik olayının ardından geleneksel çevre tabanlı güvenlik modelinden ZTA'ya geçmiştir. Araştırmacılar ZTA öncesi ve sonrasındaki kullanıcı algısını aynı doğrulanmış anket yapısıyla izlemiştir.
| Ölçüm | Dönem | N |
|---|---|---|
| PCS1 + PCS2 | ZTA öncesi temel çizgi | 546 |
| PCS3 | İlk ZTA uygulaması sonrası | 126 |
| PCS4 | Stabilizasyon | 120 |
| PCS5 | Yönetişim/iletişim müdahalesi sonrası | 176 |
| Toplam | 968 |
Üç temel TAM değişkeni
Perceived Usefulness (PU): Sistemin iş performansını ne kadar geliştirdiği algısı.
Perceived Ease of Use (PEOU): Sistemin ne kadar kolay kullanılabildiği algısı.
Perceived Trust (PT): Sistemin güvenilir, adil ve kurumun amaçlarıyla uyumlu olduğuna yönelik güven.
Bütün sorular beş puanlı Likert ölçeğinde ölçülmüştür.
Yönetişim müdahalesi neleri içerdi?
İlk güven düşüşünden sonra kuruluş, kullanıcı güvenini yeniden oluşturmayı amaçlayan yapılandırılmış bir müdahale uygulamıştır. Program; üst yönetim iletişimi, paydaş katılım oturumları, senaryo tabanlı eğitim ve farkındalık çalışmaları ile ek pulse survey'ler üzerinden sürekli geri bildirim mekanizmalarını içermiştir.
Çalışmanın Yöntemi ve Bulguları
Güven ve kullanım algısı ne kadar düştü?
| Aşama | N | Ortalama TAM indeksi | SD |
|---|---|---|---|
| ZTA öncesi | 546 | 4,38 | 0,78 |
| İlk ZTA sonrası — Aralık 2021 | 126 | 3,28 | 1,17 |
| Stabilizasyon — Eylül 2022 | 120 | 3,37 | 1,04 |
| İletişim/yönetişim sonrası — Ocak 2023 | 176 | 3,82 | 0,90 |
ZTA öncesinden ilk ZTA sonrası döneme düşüş yaklaşık %25'tir.
Tek yönlü ANOVA:
\[ F(3,964)=82,04,\qquad p<0,001 \]
olarak raporlanmıştır.
İç tutarlılık bütün dalgalarda:
\[ Cronbach\ \alpha >0,78 \]
düzeyindedir.
Etki büyüklükleri ne gösteriyor?
| Karşılaştırma | Cohen's d | Kaynağın yorumu |
|---|---|---|
| ZTA öncesi → ilk ZTA sonrası | 1,12 | Büyük düşüş |
| İlk ZTA sonrası → stabilizasyon | 0,08 | Çok küçük değişim |
| Stabilizasyon → yönetişim müdahalesi sonrası | 0,52 | Orta büyüklükte toparlanma |
Bu sıra özellikle önemlidir. Kullanıcı güvenindeki düşüş dokuz aylık zaman geçişiyle belirgin biçimde kendiliğinden düzelmemiştir. Ölçülebilir toparlanma yapılandırılmış yönetişim müdahalesi sonrasında görülmüştür.
Audit Paradox Nedir?
Audit Paradox, bir kontrol sisteminin kağıt üzerinde daha güvenli, izlenebilir ve uyumlu hale gelirken pratik kullanımda güven, kullanılabilirlik veya algılanan üretkenliği azaltabilmesi durumudur.
Bu çalışmada ZTA'nın daha sıkı erişim kontrolü ve izlenebilirlik sağladığı, buna karşılık ilk uygulama sonrasında kullanıcıların birleşik TAM indeksinin 4,38'den 3,28'e gerilediği gözlenmiştir.
Yazarların temel çıkarımı, kontrol etkinliğinin yalnız teknik kontrol sayısı veya kontrol sertliğiyle ölçülemeyeceğidir. Kullanıcılar sistemi aşırı kısıtlayıcı, anlaşılmaz veya çalışmayı engelleyici bulursa informal workaround'lar geliştirebilir; bu durum tasarımda güçlü görünen kontrol sisteminin pratik etkinliğini azaltabilir.
Bununla birlikte Audit Paradox henüz farklı kuruluşlarda doğrulanmış standart bir ölçüm ölçeği değildir. Kaynak, kavramı mevcut ampirik örüntüden geliştirilmiş bir teorik çerçeve olarak tanımlar.
R&D Çalışanları Neden Daha Güçlü Etkilendi?
Kaynakta teknik birimler, özellikle R&D ekipleri, ilk ZTA sonrası dönemde algılanan fayda ve güvende yaklaşık %30'luk düşüş gösteren gruplar olarak raporlanmıştır. Yazarlar bunu hızlı erişim ve sistem esnekliğine daha fazla bağımlı iş akışlarının sıkı doğrulamadan daha güçlü etkilenmesiyle ilişkilendirmektedir.
Ancak bu alt grup analizleri kaynak tarafından açıkça keşifsel olarak tanımlanmaktadır. Alt örneklem boyutları sınırlıdır ve sonuçlar doğrulayıcı istatistiksel çıkarım olarak değerlendirilmemelidir.
Agency Gap Nedir?
Agency Gap, algoritmik karar yetkisi ile kurumsal sorumluluğun birbirinden ayrılmasıdır.
Geleneksel ERP modelinde:
İnsan karar verir → sistem kaydeder → insan sorumludur.
AI güdümlü modelde ise:
İnsan yetki verir → AI kararı etkiler veya uygular → denetçi sonucu doğrulamaya çalışır → hukuki sorumluluk yine insan yöneticide kalabilir.
AI'nin iç karar mantığı yeterince izlenemediğinde karar yetkisi ile hesap verebilirlik aynı aktörde bulunmayabilir.
Kaynak bunu özellikle SOX düzenlemeleri altındaki finans yöneticileri açısından tartışmaktadır. Agency Gap bu çalışmanın ZTA verisinden doğrudan ölçülen bir değişken değildir; AI'nin finansal karar süreçlerine gerçek karar yetkisiyle dahil olduğu kuruluşlarda gelecekte ampirik olarak test edilmesi gereken teorik bir yapıdır.
ZTA Bulguları AI Hakkında Doğrudan Kanıt Mı?
Hayır. Bu ayrım çalışmanın doğru okunması açısından kritiktir.
ZTA deterministik ve kural tabanlı bir güvenlik mimarisidir. AI sistemleri ise olasılıksal karar verme, öğrenme ve kimi durumlarda sınırlı açıklanabilirlik getirir.
Dolayısıyla mevcut anketler çalışanların AI güdümlü finansal kontrol sistemlerine tepkisini ölçmemektedir. Yazarlar ZTA'yı artan sistem özerkliğine giden yol üzerinde daha erken bir aşama olarak kullanmakta ve AI ortamına ilişkin sonuçları teorik olarak genişletmektedir.
Üç önerme hangi düzeyde destekleniyor?
| Önerme | Durum |
|---|---|
| P1 — Güven, ileri kontrol sistemlerinin benimsenmesini sınırlar | ZTA bulgularıyla kısmi/yönsel ampirik destek |
| P2 — Yüksek yönetişim olgunluğunda AI manuel ERP iş akışını azaltabilir | Mevcut veriyle doğrudan test edilmemiş teorik önerme |
| P3 — Büyük AI kontrol başarısızlığı kurumsal geri dönüşü tetikleyebilir | Mevcut veriyle test edilmemiş teorik önerme |
Çalışmanın desteklediği sonuçlar
Kaynak, incelenen telekomünikasyon kuruluşunda ZTA uygulamasının ardından algılanan fayda, kullanım kolaylığı ve güvende büyük bir ilk düşüş bulunduğunu; dokuz aylık stabilizasyonun tek başına anlamlı toparlanma üretmediğini; yapılandırılmış yönetişim ve iletişim müdahalesinin orta büyüklükte fakat eksik bir toparlanmayla ilişkili olduğunu; güçlü teknik kontrol ile kullanıcı güveninin aynı yönde hareket etmek zorunda olmadığını ve ZTA geçişinin organizasyonel etkilerinin yalnız siber güvenlik metrikleriyle değerlendirilemeyeceğini desteklemektedir.
Çalışmanın desteklemediği sonuçlar
Çalışma ZTA'nın güven düşüşüne kesin nedensel olarak yol açtığını kanıtlamaz; aynı bireyleri panel biçiminde takip etmez; kontrol grubu kullanmaz; COVID-19 ve diğer örgütsel değişimleri istatistiksel olarak ayrıştırmaz; Agency Gap'i ampirik olarak ölçmez; AI tabanlı finansal karar sistemini gerçek kuruluşta test etmez; P2 ve P3'ü doğrulamaz ve tek kuruluş bulgusunu bütün sektörlere veya ülkelere doğrudan genellemez.
Bilimsel anlamı
Çalışmanın en önemli katkısı “daha güçlü kontrol = daha iyi kontrol” varsayımını sosyo-teknik açıdan sorgulamasıdır.
Bir kontrol mimarisi teknik olarak çok sıkı olabilir; fakat kullanıcılar onu meşru, anlaşılabilir ve çalışılabilir bulmazsa gerçek örgütsel davranış tasarlanan kontrol yapısından sapabilir.
Bu bakış, AI döneminde daha kritik hale gelmektedir. AI yalnız işlemi kaydetmek yerine hangi işlemin gerçekleşeceğini etkilediğinde denetimin konusu da değişir. Denetçi artık yalnız:
“Ne oldu?”
sorusunu değil:
“Bu karar neden ortaya çıktı, hangi veri ve model tarafından şekillendirildi ve bu karar için hesap verecek kişi kim?”
sorularını da incelemek zorundadır.
Bu nedenle çalışma ERP'den AI'ya geçişi salt teknolojik modernizasyon olarak değil; güven, karar yetkisi, denetlenebilirlik ve kurumsal sorumluluğun birlikte yeniden tasarlanması gereken bir yönetişim dönüşümü olarak çerçeveliyor.
Kaynak ve Yöntem Notu
Özgün çalışma: Trusting the Unverifiable: The Transformation of SOX Internal Control Under Zero-Trust Architecture and AI-Driven ERP Systems
Yazarlar: Guy E. Toibin, Yotam Lurie, Shlomo Mark
Sorumlu yazar: Guy E. Toibin
Kurumlar: Guilford Glazer Faculty of Business and Management, Ben-Gurion University of the Negev; Software Engineering Department, SCE—Shamoon College of Engineering.
Dergi: Accounting and Auditing.
Bibliyografik kayıt: 2026, 2(2), 9.
DOI: 10.3390/accountaudit2020009.
Alınma: 31 Mart 2026.
Revizyon: 18 Mayıs 2026.
Kabul: 1 Haziran 2026.
Yayın: 8 Haziran 2026.
Hakemlik durumu: Dergide kabul edilerek yayımlanmış araştırma makalesi.
Lisans: Creative Commons Attribution — CC BY.
Araştırma tasarımı: Zaman içinde tekrarlanan anonim kesitsel anket çalışması + bağlamsal paydaş görüşmeleri ve toplantıları.
Toplam anket yanıtı: 968.
Kuruluş: Yaklaşık 1000 çalışanlı uluslararası, çok bölgeli ve multi-cloud telekomünikasyon altyapı kuruluşu.
Ana ölçümler: Perceived Usefulness, Perceived Ease of Use ve Perceived Trust.
Ana istatistik: \(F(3,964)=82,04,\;p<0,001\).
Ana etki büyüklükleri: başlangıç düşüşü \(d=1,12\); stabilizasyon \(d=0,08\); yönetişim sonrası toparlanma \(d=0,52\).
Veri erişimi: Kurumsal gizlilik anlaşmaları nedeniyle kamuya açık değildir.
Etik durum: Ben-Gurion University etik prosedürleri çerçevesinde komite onayından muaf olduğu bildirilmiştir; katılımcılardan bilgilendirilmiş onam alınmıştır.
Finansman: Harici finansman alınmamıştır.
Çıkar çatışması / ilişki notu: Yazarlardan biri çalışma döneminde incelenen kuruluşta çalışmıştır; kaynak, araştırmanın analiz ve raporlama üzerinde kurumsal etki olmadan bağımsız yürütüldüğünü bildirmektedir.
AI kullanım beyanı: Yazarlar ChatGPT — GPT 5.5 ve Gemini 2.5'i dil düzenleme, biçimlendirme ve kavramsal şekillerin ilk taslaklarında kullandıklarını; araştırma verisi, istatistiksel analiz, sonuç yorumlama veya bilimsel sonuç üretiminde kullanmadıklarını bildirmektedir.
Ana sınırlılıklar: Tek kuruluş; kontrol grubunun bulunmaması; anonim repeated cross-sectional yapı; yanıt yanlılığı olasılığı; kontrol değişkenlerinin bulunmaması; COVID-19 ile zamansal çakışma; endojenliğin biçimsel olarak modellenmemesi ve güvenin istatistiksel aracı değişken olarak test edilmemesi.
Görsel kullanım notu: Makale CC BY lisanslıdır. Yazarların özgün şekilleri lisans koşullarına uygun atıfla yeniden kullanılabilir veya uyarlanabilir. Verianla için yine de Şekil 1'deki güven-aracılı geçiş modeli ve Şekil 2'deki Agency Gap yapısının bağımsız tasarımla yeniden çizilmesi önerilir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir