

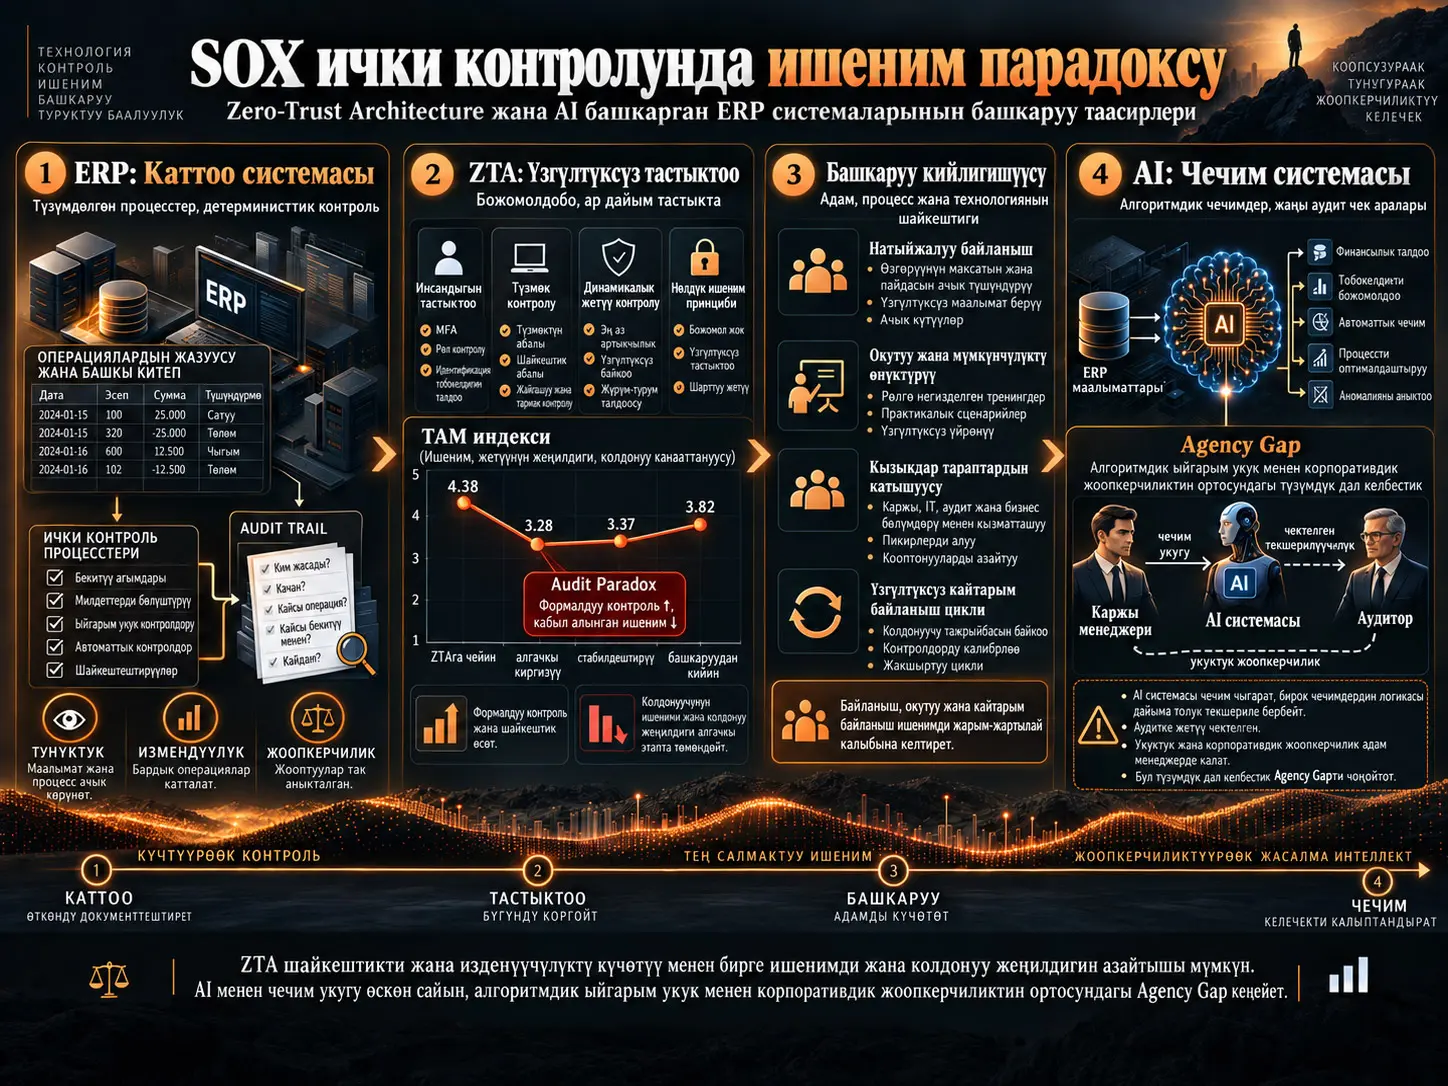
Ишкананын ресурстарын пландаштыруу системалары, башкача айтканда ERP системалары, финансылык башкарууда көп жылдар бою операцияларды каттаган, алдын ала аныкталган эрежелерди колдонгон жана аудиторлор артка карай көзөмөлдөй алган детерминисттик контролдук инфраструктура катары колдонулуп келген. Zero-Trust Architecture (ZTA) жана жасалма интеллектке негизделген чечим системалары бул моделди өзгөртүүдө. Контроль эми “операция туура катталдыбы?” деген суроо менен гана чектелбестен, жеткиликтүүлүк чечимдери кайсы контекстке жараша кабыл алынганы, алгоритмдик система эмне үчүн белгилүү бир чечим чыгарганы жана акыркы жоопкерчилик кимде экени тууралуу суроолорду да камтыйт.
Бул изилдөө эл аралык телекоммуникациялык уюмда ZTAны колдонуу кызматкерлердин кабыл алган пайдалуулугуна, колдонуу жеңилдигине жана ишенимине кандай өзгөрүү алып келгенин 968 сурамжылоо жообунун негизинде талдайт. ZTAга чейин бириктирилген Technology Acceptance Model индекси 5 баллдын ичинен 4,38 болгон, ал эми алгачкы колдонмодон кийин 3,28 деңгээлине түшкөн; тогуз айлык турукташуу мезгилинде болгону 3,37 деңгээлине көтөрүлгөн; түзүмдөштүрүлгөн коммуникация жана башкаруу кийлигишүүсүнөн кийин 3,82 деңгээлине чейин калыбына келген.
Изилдөөчүлөр бул көрүнүштү Audit Paradox — Аудит Парадоксу деп концептуалдаштырышат: контролдук архитектура жеткиликтүүлүк коопсуздугун, көзөмөлдөнүүчүлүктү жана формалдуу шайкештикти күчөтүү менен бир убакта колдонуучунун ишенимин, колдонуу жеңилдигин жана кабыл алынган өндүрүмдүүлүктү төмөндөтүшү мүмкүн. Натыйжалар ишенимдин жоголушу убакыт өтүшү менен өзүнөн-өзү толук калыбына келбегенин, ал эми башкаруу кийлигишүүсү өлчөөгө боло турган, бирок толук эмес калыбына келүүнү камсыз кылганын көрсөтөт.
Изилдөөнүн экинчи салымы Agency Gap түшүнүгү болуп саналат. Бул түшүнүк AI системалары барган сайын көбүрөөк чечим кабыл алуу ыйгарым укугуна ээ болуп жатканда укуктук жана уюмдук жоопкерчилик адам жетекчилерде кала берген учурда пайда болгон түзүмдүк дал келбестикти сүрөттөйт. Бирок Agency Gap учурдагы маалымат топтомунда түз өлчөнгөн эмес; ал ZTA жыйынтыктарынан AI негизиндеги корпоративдик контроль чөйрөлөрүнө жүргүзүлгөн теориялык кеңейтүү болуп саналат.
Эмне үчүн ERP аудитте “ишеним таянычы” катары каралат?
Салттуу ERP чөйрөсүндө операциялар алдын ала аныкталган иш агымдары аркылуу өтөт. Ыйгарым укук ролдору, милдеттерди бөлүштүрүү, бекитүү чынжырлары жана операциялык жазуулар системанын ичинде аныкталат. Ошондуктан аудитор акыркы финансылык жыйынтыкты гана эмес, операция кайсы контролдук логика аркылуу ишке ашканын да артка карай көзөмөлдөй алат.
Булак бул түзүмдү System of Record — Каттоо Системасы деп аныктайт. Адам чечим кабыл алат; ERP чечимди жана операцияны каттайт.
Убакыттын өтүшү менен аналитика жана бизнес-интеллект системалары ERP жөн гана каттоо жүргүзбөстөн, тенденцияларды талдаган экинчи этапты түзгөн:
System of Intelligence — Интеллект/Талдоо Системасы.
Бул этапта машина маалымат жана түшүнүк берет, бирок акыркы чечим адамда калат.
AI менен пайда болгон үчүнчү этапта система өткөндү гана каттабайт же талдабайт; сунуш бере алат, артыкчылыктарды аныктай алат, бекитүү процессин калыптандыра алат жана айрым учурларда аракетти автоматтык түрдө аткара алат:
System of Judgment — Чечим/Баалоо Системасы.
| Контролдук парадигма | Негизги роль | Чечим ыйгарым укугу | Аудит суроосу |
|---|---|---|---|
| System of Record | Эмне болгонун каттайт | Адам | Адам эрежелерди сактадыбы? |
| System of Intelligence | Эмне болгонун талдайт | Адам + машинанын колдоосу | Системанын түшүнүгү ишенимдүүбү? |
| System of Judgment | Эмне кылуу керектигине таасир этет же аны аныктайт | Алгоритмдик катышуунун өсүшү | Чечим эмне үчүн кабыл алынды жана ким жооптуу? |
Zero-Trust Architecture Салттуу Ички Контролду Кантип Өзгөртөт?
Zero Trust белгилүү бир колдонуучу же түзмөк мурда тармакка кабыл алынгандыгы үчүн ага дайыма ишене бербестен, жеткиликтүүлүктү контекстке жараша кайра-кайра текшерет. Ошентип, контроль статикалык тармак чек араларынан идентификацияга, түзмөктүн абалына жана учурдагы жеткиликтүүлүк контекстине өтөт.
Бул өзгөрүү коопсуздук жагынан катуураак контролду камсыз кыла алат; бирок колдонуучу үчүн кошумча аутентификацияны, жеткиликтүүлүк чектөөлөрүн жана өзгөрмө саясат чечимдерин билдириши мүмкүн.
Булакта изилденген уюмда ZTA өзгөчө:
- катуураак жеткиликтүүлүк саясаттарын,
- өркүндөтүлгөн аутентификацияны,
- күчтүүрөөк көзөмөлдөнүүчүлүктү
камсыз кылган. Мунун ордуна колдонуучулар алгачкы колдонмодон кийин көбүрөөк тоскоолдук, азыраак ийкемдүүлүк жана күнүмдүк тапшырмаларды аткарууда кыйынчылык болгонун билдиришкен.
SOX менен негизги чыңалуу кайда?
Sarbanes–Oxley контролдук чөйрөлөрү туруктуу, кайталануучу жана аудит жүргүзүүгө боло турган контролдук логикага таянат. ZTAда болсо бир эле жеткиликтүүлүк талабы түзмөктүн абалы, жайгашкан жер, идентификация же жүрүм-турум сыяктуу контексттик өзгөрмөлөрдөн улам ар башка натыйжа бериши мүмкүн.
AI системага кошулганда маселе мындан да татаалдашат. ZTA негизинен детерминисттик эрежелерге таянса, AI моделдери ыктымалдыкка негизделген, ыңгайлашуучу жана кээде жетиштүү деңгээлде түшүндүрүлбөй турган болушу мүмкүн.
Булак AI SOX чөйрөсүндө жараткан төрт негизги чыңалууну төмөнкүдөй классификациялайт:
| Чыңалуу | Негизги маселе | Аудит жагынан талап |
|---|---|---|
| Түшүндүрүлүүчүлүк ↔ аудиттелүүчүлүк | Моделдин чечим логикасы жетиштүү көрүнбөшү мүмкүн | Моделдин логикасы, чектери, маалыматтын келип чыгышы жана bias далили |
| Ырааттуулук ↔ ыңгайлашуучулук | AI жүрүм-туруму жаңыртуулар менен өзгөрүшү мүмкүн | Убакыттын өтүшү менен контролдун ырааттуулугу жана моделдин өзгөрүү жазуулары |
| Жоопкерчилик ↔ автономия | Система чечимге таасир эткенде жоопкерчилик адамда калышы мүмкүн | Адамдын бекитүүсү, өзгөчө учурлардын жазуулары жана чечим укуктары |
| Контролдун жайгашуусу ↔ ээлик кылуу | Чечим ERPден тышкары булут/модель катмарында кабыл алынышы мүмкүн | Бөлүштүрүлгөн контроль чек аралары жана чечим provenance жазуулары |
Изилдөө Кантип Жүргүзүлдү?
Изилдөө болжол менен 1000 кызматкери бар эл аралык телекоммуникациялык инфраструктура уюмунда жүргүзүлгөн анонимдүү, кайталанма кесилиштик жана убакыт боюнча жайылган сандык изилдөө болуп саналат.
Уюм киберкоопсуздук окуясынан кийин салттуу периметрге негизделген коопсуздук моделинен ZTAга өткөн. Изилдөөчүлөр ZTAга чейинки жана андан кийинки колдонуучу кабылдоосун бир эле валидацияланган сурамжылоо түзүмү менен көзөмөлдөшкөн.
| Өлчөө | Мезгил | N |
|---|---|---|
| PCS1 + PCS2 | ZTAга чейинки базалык деңгээл | 546 |
| PCS3 | Алгачкы ZTA колдонулгандан кийин | 126 |
| PCS4 | Турукташуу | 120 |
| PCS5 | Башкаруу/коммуникация кийлигишүүсүнөн кийин | 176 |
| Жалпы | 968 |
Үч негизги TAM өзгөрмөсү
Perceived Usefulness (PU): Система иш натыйжалуулугун канчалык жакшыртат деген кабылдоо.
Perceived Ease of Use (PEOU): Системаны колдонуу канчалык жеңил деген кабылдоо.
Perceived Trust (PT): Система ишенимдүү, адилеттүү жана уюмдун максаттарына шайкеш деген ишеним.
Бардык суроолор беш баллдык Likert шкаласы менен өлчөнгөн.
Башкаруу кийлигишүүсү эмнелерди камтыды?
Ишенимдин алгачкы төмөндөшүнөн кийин уюм колдонуучунун ишенимин кайра түзүүгө багытталган түзүмдөштүрүлгөн кийлигишүүнү ишке ашырган. Программа жогорку жетекчиликтин коммуникациясын, кызыкдар тараптардын катышуу сессияларын, сценарийге негизделген окутууну жана маалымдуулук иштерин, ошондой эле кошумча pulse surveyлер аркылуу үзгүлтүксүз кайтарым байланыш механизмдерин камтыган.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Ишеним жана колдонуу кабылдоосу канчалык төмөндөдү?
| Этап | N | Орточо TAM индекси | SD |
|---|---|---|---|
| ZTAга чейин | 546 | 4,38 | 0,78 |
| Алгачкы ZTAдан кийин — Декабрь 2021 | 126 | 3,28 | 1,17 |
| Турукташуу — Сентябрь 2022 | 120 | 3,37 | 1,04 |
| Коммуникация/башкаруудан кийин — Январь 2023 | 176 | 3,82 | 0,90 |
ZTAга чейинки мезгилден алгачкы ZTAдан кийинки мезгилге төмөндөө болжол менен %25 чамасында болгон.
Бир факторлуу ANOVA:
\[ F(3,964)=82,04,\qquad p<0,001 \]
деп билдирилген.
Ички ырааттуулук бардык толкундарда:
\[ Cronbach\ \alpha >0,78 \]
деңгээлинде.
Таасир өлчөмдөрү эмнени көрсөтөт?
| Салыштыруу | Cohen's d | Булактын түшүндүрмөсү |
|---|---|---|
| ZTAга чейин → алгачкы ZTAдан кийин | 1,12 | Чоң төмөндөө |
| Алгачкы ZTAдан кийин → турукташуу | 0,08 | Өтө кичине өзгөрүү |
| Турукташуу → башкаруу кийлигишүүсүнөн кийин | 0,52 | Орточо көлөмдөгү калыбына келүү |
Бул ырааттуулук өзгөчө маанилүү. Колдонуучунун ишениминдеги төмөндөө тогуз ай өтүшү менен байкаларлык түрдө өзүнөн-өзү калыбына келген эмес. Өлчөөгө боло турган калыбына келүү түзүмдөштүрүлгөн башкаруу кийлигишүүсүнөн кийин байкалган.
Audit Paradox Деген Эмне?
Audit Paradox, контроль системасы кагаз жүзүндө коопсузураак, көзөмөлдөнүүчү жана шайкеш болуп баратып, практикалык колдонууда ишенимди, колдонууга ыңгайлуулукту же кабыл алынган өндүрүмдүүлүктү төмөндөтүшү мүмкүн болгон абал.
Бул изилдөөдө ZTA катуураак жеткиликтүүлүк контролун жана көзөмөлдөнүүчүлүктү камсыз кылганы, бирок алгачкы колдонмодон кийин колдонуучулардын бириктирилген TAM индекси 4,38 көрсөткүчүнөн 3,28 көрсөткүчүнө түшкөнү байкалган.
Авторлордун негизги тыянагы — контролдун натыйжалуулугун техникалык контролдордун саны же алардын катуулугу менен гана өлчөөгө болбойт. Эгер колдонуучулар системаны өтө чектөөчү, түшүнүксүз же иштөөгө тоскоол деп эсептешсе, расмий эмес workaround жолдорун иштеп чыгышы мүмкүн; бул долбоордо күчтүү көрүнгөн контроль системасынын практикалык натыйжалуулугун төмөндөтүшү мүмкүн.
Ошентсе да Audit Paradox азырынча ар кандай уюмдарда текшерилген стандарттуу өлчөө шкаласы эмес. Булак бул түшүнүктү учурдагы эмпирикалык үлгүдөн иштелип чыккан теориялык алкак катары аныктайт.
R&D Кызматкерлери Эмне Үчүн Күчтүүрөөк Таасирленди?
Булакта техникалык бөлүмдөр, айрыкча R&D топтору, алгачкы ZTAдан кийинки мезгилде кабыл алынган пайдалуулук жана ишеним болжол менен %30 өлчөмүндө төмөндөгөн топтор катары билдирилген. Авторлор муну тез жеткиликтүүлүккө жана системанын ийкемдүүлүгүнө көбүрөөк көз каранды иш агымдары катуу текшерүүдөн күчтүүрөөк таасирленгени менен байланыштырышат.
Бирок бул кичи топтук талдоолор булакта ачык түрдө изилдөөчү мүнөздөгү деп аныкталат. Кичи тандалмалардын көлөмү чектелүү жана натыйжалар ырастоочу статистикалык тыянак катары бааланбашы керек.
Agency Gap Деген Эмне?
Agency Gap — алгоритмдик чечим ыйгарым укугу менен уюмдук жоопкерчиликтин бири-биринен ажырашы.
Салттуу ERP моделинде:
Адам чечим кабыл алат → система каттайт → адам жооптуу.
AI башкарган моделде болсо:
Адам ыйгарым укук берет → AI чечимге таасир этет же аны аткарат → аудитор натыйжаны текшерүүгө аракет кылат → укуктук жоопкерчилик кайра эле адам жетекчиде калышы мүмкүн.
AIнин ички чечим логикасы жетиштүү көзөмөлдөнбөсө, чечим ыйгарым укугу менен эсеп берүүчүлүк бир эле актордо болбой калышы мүмкүн.
Булак муну өзгөчө SOX жөнгө салууларынын алдындагы финансылык жетекчилердин көз карашынан талкуулайт. Agency Gap бул изилдөөнүн ZTA маалыматтарынан түз өлчөнгөн өзгөрмө эмес; AI финансылык чечим процесстерине чыныгы чечим ыйгарым укугу менен катышкан уюмдарда келечекте эмпирикалык түрдө текшерилиши керек болгон теориялык конструкция.
ZTA Жыйынтыктары AI Жөнүндө Түз Далилби?
Жок. Бул айырма изилдөөнү туура түшүнүү үчүн өтө маанилүү.
ZTA детерминисттик жана эрежеге негизделген коопсуздук архитектурасы. AI системалары болсо ыктымалдык чечим кабыл алууну, үйрөнүүнү жана айрым учурларда чектелген түшүндүрүлүүчүлүктү алып келет.
Ошондуктан учурдагы сурамжылоолор кызматкерлердин AI башкарган финансылык контроль системаларына реакциясын өлчөбөйт. Авторлор ZTAны системанын автономиясы өсө турган жолдогу эртерээк этап катары колдонуп, AI чөйрөсүнө байланыштуу жыйынтыктарды теориялык жактан кеңейтет.
Үч сунуш кайсы деңгээлде колдоого алынат?
| Сунуш | Абалы |
|---|---|
| P1 — Ишеним өнүккөн контроль системаларынын кабыл алынышын чектейт | ZTA жыйынтыктары менен жарым-жартылай/багыттык эмпирикалык колдоо |
| P2 — Башкаруунун жогорку жетилгендигинде AI кол менен аткарылуучу ERP иш агымын азайтышы мүмкүн | Учурдагы маалымат менен түз текшерилбеген теориялык сунуш |
| P3 — Ири AI контроль ийгиликсиздиги уюмдук артка кайтууну түрткүлөшү мүмкүн | Учурдагы маалымат менен текшерилбеген теориялык сунуш |
Изилдөө колдогон жыйынтыктар
Булак изилденген телекоммуникациялык уюмда ZTA колдонулгандан кийин кабыл алынган пайдалуулук, колдонуу жеңилдиги жана ишеним олуттуу алгачкы төмөндөөгө учураганын; тогуз айлык турукташуу өзү эле маанилүү калыбына келүүнү жаратпаганын; түзүмдөштүрүлгөн башкаруу жана коммуникация кийлигишүүсү орточо көлөмдөгү, бирок толук эмес калыбына келүү менен байланышканын; күчтүү техникалык контроль менен колдонуучунун ишеними сөзсүз бир багытта кыймылдашы керек эместигин жана ZTAга өтүүнүн уюмдук таасирин киберкоопсуздук метрикалары менен гана баалоого болбой турганын колдойт.
Изилдөө колдобогон жыйынтыктар
Изилдөө ZTA ишенимдин төмөндөшүнө так себеп болгонун далилдебейт; бир эле адамдарды панелдик форматта көзөмөлдөбөйт; контроль тобун колдонбойт; COVID-19 жана башка уюмдук өзгөрүүлөрдү статистикалык түрдө ажыратпайт; Agency Gapти эмпирикалык өлчөбөйт; AI негизиндеги финансылык чечим системасын реалдуу уюмда текшербейт; P2 жана P3 сунуштарын ырастабайт жана бир уюмдун жыйынтыгын бардык тармактарга же өлкөлөргө түздөн-түз жалпылабайт.
Илимий мааниси
Изилдөөнүн эң маанилүү салымы “күчтүүрөөк контроль = жакшыраак контроль” деген божомолду социалдык-техникалык көз караштан суроо астына алышы.
Контролдук архитектура техникалык жактан абдан катуу болушу мүмкүн; бирок колдонуучулар аны мыйзамдуу, түшүнүктүү жана иштөөгө ылайыктуу деп эсептебесе, чыныгы уюмдук жүрүм-турум долбоорлонгон контроль түзүмүнөн четтеши мүмкүн.
Бул көз караш AI доорунда дагы маанилүү болот. AI операцияны жөн гана каттоонун ордуна кайсы операция болоруна таасир эткенде, аудиттин предмети да өзгөрөт. Аудитор эми гана:
“Эмне болду?”
деген суроону эмес:
“Бул чечим эмне үчүн пайда болду, кайсы маалымат жана модель тарабынан калыптандырылды жана бул чечим үчүн ким жооп берет?”
деген суроолорду да изилдөөгө тийиш.
Ошондуктан изилдөө ERPден AIга өтүүнү жөн гана технологиялык модернизация катары эмес, ишеним, чечим ыйгарым укугу, аудиттелүүчүлүк жана уюмдук жоопкерчилик биргеликте кайра долбоорлонушу керек болгон башкаруу трансформациясы катары алкактайт.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска изилдөө: Trusting the Unverifiable: The Transformation of SOX Internal Control Under Zero-Trust Architecture and AI-Driven ERP Systems
Авторлор: Guy E. Toibin, Yotam Lurie, Shlomo Mark
Жооптуу автор: Guy E. Toibin
Мекемелер: Guilford Glazer Faculty of Business and Management, Ben-Gurion University of the Negev; Software Engineering Department, SCE—Shamoon College of Engineering.
Журнал: Accounting and Auditing.
Библиографиялык жазуу: 2026, 2(2), 9.
DOI: 10.3390/accountaudit2020009.
Келип түшкөн: 31 Март 2026.
Кайра каралган: 18 Май 2026.
Кабыл алынган: 1 Июнь 2026.
Жарыяланган: 8 Июнь 2026.
Рецензия абалы: Журналда кабыл алынып, жарыяланган изилдөө макаласы.
Лицензия: Creative Commons Attribution — CC BY.
Изилдөө дизайны: Убакыт ичинде кайталанган анонимдүү кесилиштик сурамжылоо изилдөөсү + контексттик кызыкдар тараптар менен маектер жана жолугушуулар.
Жалпы сурамжылоо жооптору: 968.
Уюм: Болжол менен 1000 кызматкери бар эл аралык, көп аймактуу жана multi-cloud телекоммуникациялык инфраструктура уюму.
Негизги өлчөөлөр: Perceived Usefulness, Perceived Ease of Use жана Perceived Trust.
Негизги статистика: \(F(3,964)=82,04,\;p<0,001\).
Негизги таасир өлчөмдөрү: алгачкы төмөндөө \(d=1,12\); турукташуу \(d=0,08\); башкаруудан кийинки калыбына келүү \(d=0,52\).
Маалыматка жетүү: Уюмдук купуялуулук келишимдеринен улам жалпыга жеткиликтүү эмес.
Этикалык абал: Ben-Gurion Universityнин этикалык жол-жоболорунун алкагында комитеттик бекитүүдөн бошотулганы билдирилген; катышуучулардан маалымдалган макулдук алынган.
Каржылоо: Тышкы каржылоо алынган эмес.
Кызыкчылыктардын кагылышы / байланыш эскертүүсү: Авторлордун бири изилдөө мезгилинде изилденген уюмда иштеген; булак изилдөө талдоого жана отчеттуулукка уюмдук таасирсиз, көз карандысыз жүргүзүлгөнүн билдирет.
AI колдонуу билдирүүсү: Авторлор ChatGPT — GPT 5.5 жана Gemini 2.5 моделдерин тилдик редакциялоо, форматтоо жана концептуалдык сүрөттөрдүн алгачкы долбоорлорунда колдонушканын; изилдөө маалыматтарында, статистикалык талдоодо, жыйынтыктарды чечмелөөдө же илимий корутунду чыгарууда колдонбогонун билдиришет.
Негизги чектөөлөр: Бир уюм; контроль тобунун жоктугу; анонимдүү repeated cross-sectional түзүм; жооп берүү жаңылыштыгынын ыктымалдыгы; контроль өзгөрмөлөрүнүн жоктугу; COVID-19 менен убакыттык дал келүү; эндогендиктин формалдуу моделденбеши жана ишенимдин статистикалык ортомчу өзгөрмө катары текшерилбеши.
Сүрөт колдонуу эскертүүсү: Макала CC BY лицензиясында. Авторлордун түпнуска фигураларын лицензия шарттарына ылайык шилтеме берүү менен кайра колдонууга же ылайыкташтырууга болот. Ошентсе да Verianla үчүн 1-сүрөттөгү ишеним ортомчулук кылган өтүү моделин жана 2-сүрөттөгү Agency Gap түзүмүн өз алдынча дизайн менен кайра чийүү сунушталат.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген