

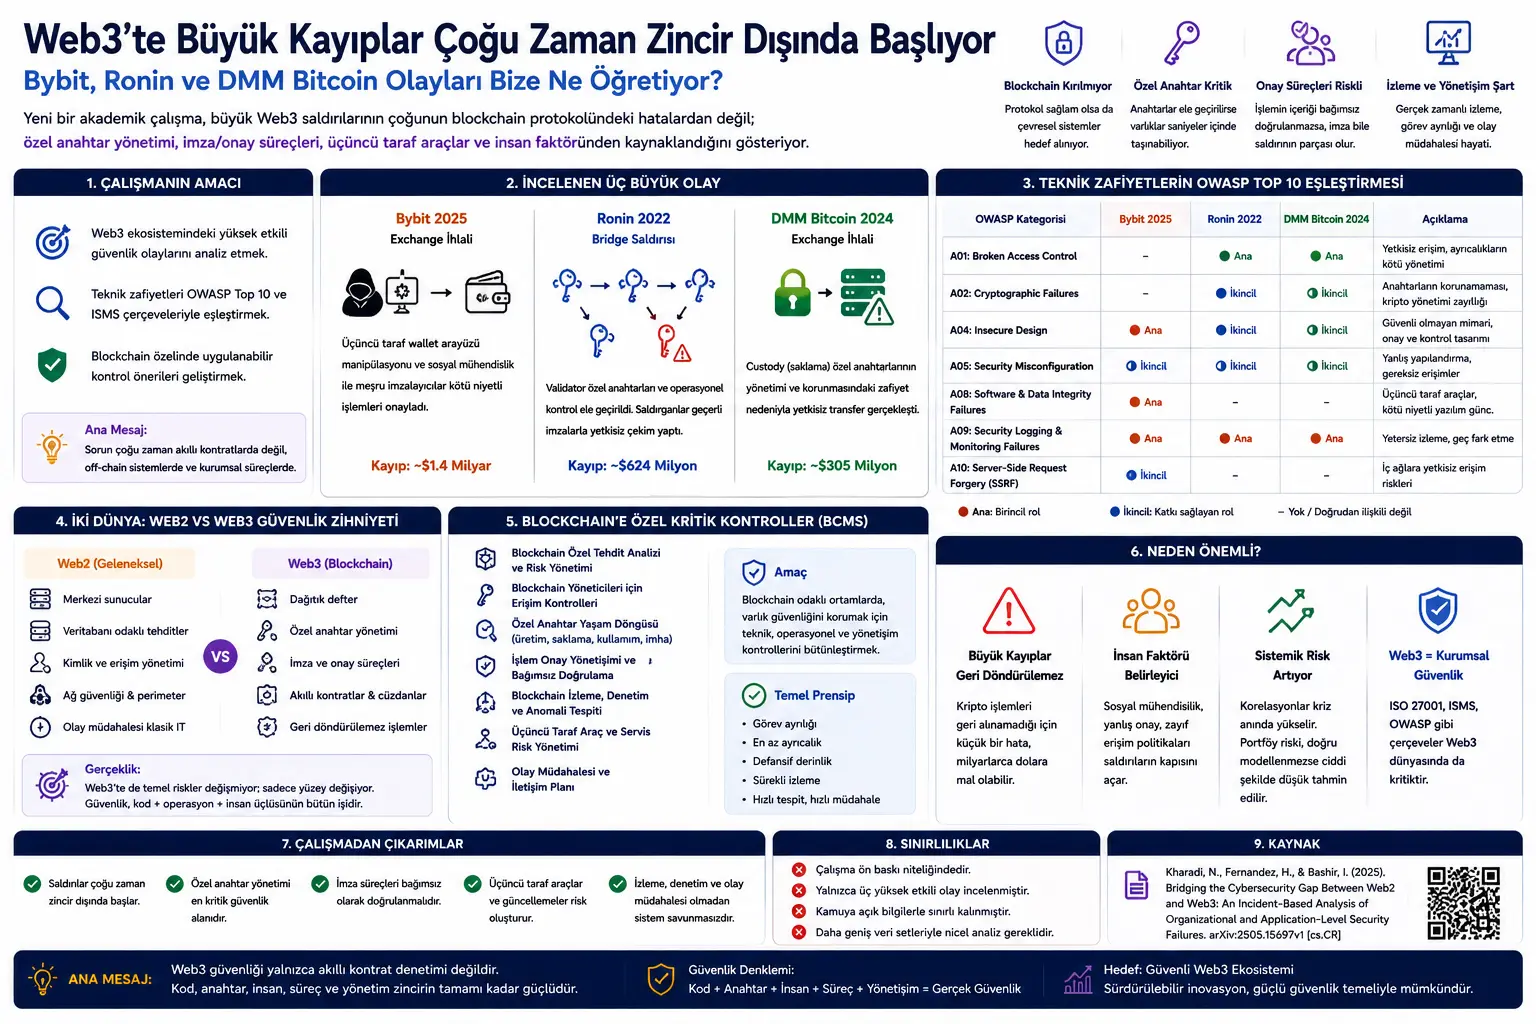
Makala haya yametayarishwa kulingana na utafiti wa awali wa kitaaluma ambao unachunguza matukio ya usalama ya Web3, sio tu kupitia makosa ya mikataba mahiri au itifaki za blockchain, bali kupitia mtazamo mpana zaidi wa usalama wa mtandao wa shirika. Utafiti uliochunguzwa una kichwa kinachosema Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures.
Ujumbe mkuu wa utafiti uko wazi kabisa: Katika mashambulizi makubwa ya Web3, mara nyingi itifaki ya blockchain haivunjwi; badala yake, washambuliaji hulenga zaidi mifumo inayoizunguka, michakato ya uidhinishaji ya kibinadamu, usimamizi wa funguo za siri, zana za wahusika wengine, ufikiaji wa wasimamizi, na udhaifu wa kiutendaji.
Ili kuchanganua tatizo hili, waandishi wanachunguza matukio matatu makubwa: tukio la ubadilishanaji la Bybit, shambulio la daraja la Ronin Network, na ukiukaji wa ubadilishanaji wa DMM Bitcoin. Matukio haya yanalinganishwa na mifumo ya usalama ya Web2 kama vile OWASP Top 10, ISO/IEC 27001, na mifumo inayofanana na ISMS. Lengo ni kuonyesha ni wapi nidhamu ya kawaida ya usalama wa mtandao inatekelezwa kwa upungufu katika ulimwengu wa Web3.
Maudhui haya si ushauri wa uwekezaji. Makala haya ni maudhui ya uhariri yenye kuelimisha kuhusu usalama wa Web3, utawala wa usalama wa mtandao wa shirika, ulinzi wa funguo za siri, michakato ya uidhinishaji wa miamala, na muundo wa udhibiti wa usalama katika mifumo inayotegemea blockchain.
Utafiti mpya wa awali wa kitaaluma unadai kuwa sehemu kubwa ya matukio makubwa ya usalama ya Web3 inatokana, sio moja kwa moja na makosa katika itifaki ya blockchain, bali kutokana na udhaifu katika mifumo ya nje ya mnyororo (off-chain) na michakato ya usalama ya shirika. Utafiti unaochunguza matukio ya Bybit 2025, Ronin 2022, na DMM Bitcoin 2024 unaonyesha kuwa usimamizi wa funguo za siri, miundombinu ya saini, zana za pochi za wahusika wengine, ufikiaji wa wasimamizi, utawala wa uidhinishaji wa miamala, na mapungufu ya ufuatiliaji vina jukumu muhimu. Watafiti wanasisitiza kwamba mashirika ya Web3 hayapaswi kuridhika na ukaguzi wa mikataba mahiri pekee; yanapaswa kuanzisha mbinu kamili zaidi ya ISMS inayoambatana na ISO/IEC 27001, OWASP, na udhibiti wa usalama maalum kwa blockchain.
1. Kichwa
Mifumo ya Web3 mara nyingi huelezewa kama miundo "iliyo salama kwa njia ya kificho". Kwa kweli, Bitcoin, Ethereum na itifaki zingine za blockchain zinategemea misingi imara ya kificho. Hata hivyo, katika utendaji, hatari inayowakabili watumiaji, ubadilishanaji, mifumo ya madaraja, na huduma za utunzaji haitokani na nambari (code) iliyo kwenye mnyororo pekee.
Soko la ubadilishanaji la sarafu za kidijitali hufanya kazi na miingiliano ya wavuti, programu za pochi, mifumo ya saini, hifadhi za funguo za siri, paneli za wasimamizi, huduma za wahusika wengine, michakato ya uidhinishaji ya wafanyakazi, mifumo ya ufuatiliaji, na taratibu za kukabiliana na matukio. Nyingi ya sehemu hizi zinafanana na ulimwengu wa kawaida wa usalama wa Web2. Kwa hivyo, mashirika ya Web3 yanaweza kupata hasara kubwa kutokana na udhaifu unaofanana na wa Web2, hata kama itifaki ya blockchain iko salama.
Swali kuu linaloulizwa na utafiti ni hili: Je, matukio makubwa ya usalama ya Web3 kweli yanatokana na utekelezaji hafifu wa udhibiti wa usalama wa mtandao ambao tayari unajulikana katika ulimwengu wa Web2?
Swali hilo ni muhimu kwa sababu miamala ya sarafu za kidijitali mara nyingi haiwezi kurejeshwa nyuma. Katika mfumo wa kibenki, muamala wenye makosa wakati mwingine unaweza kusimamishwa, kufutwa au kurejeshwa kupitia mchakato wa kisheria. Hata hivyo, katika mifumo ya blockchain, ikiwa ufunguo wa siri utadukuliwa au muamala wenye nia mbaya utatiwa saini, muamala huo unachukuliwa kuwa halali kiufundi na ni vigumu sana kuurejesha nyuma mara tu unapoandikwa kwenye mnyororo.
2. Muhtasari mfupi
Utafiti huu si uchunguzi wa takwimu kiasi; unafanya uchanganuzi wa ubora wa usalama unaozingatia matukio. Waandishi wanachunguza mashambulizi ya Web3 yenye athari kubwa kutoka kwa nyaraka za umma. Jambo la kawaida kati ya matukio yaliyochaguliwa ni kwamba yalitokea kupitia vipengele vya nje ya mnyororo (off-chain), michakato ya utawala, usimamizi wa funguo za siri, au mbinu za uidhinishaji za kibinadamu, badala ya kuvunja moja kwa moja mfumo wa kificho wa blockchain.
Uchanganuzi unafanywa kupitia mifumo miwili mikuu.
Mfumo wa kwanza unalinganisha udhaifu wa usalama wa kiufundi na makundi ya usalama wa programu za Web2 kama vile OWASP Top 10. Kwa mfano, makundi kama vile udhibiti mbaya wa ufikiaji, muundo usio salama, usanidi mbaya wa usalama, mapungufu ya uadilifu wa programu na data, na mapungufu ya utambulisho na uthibitishaji yanatumika kwa matukio ya Web3.
Mfumo wa pili ni mtazamo wa usalama wa shirika na ISMS. Katika sehemu hii, mada zinazochunguzwa ni pamoja na utawala wa ufikiaji, mzunguko wa maisha wa ufunguo wa siri, usimamizi wa hatari za wahusika wengine, ukuzaji salama wa programu, ufuatiliaji, ukaguzi, kukabiliana na matukio, na udhibiti wa utiifu.
Mbinu hii inashughulikia usalama wa Web3 sio tu kama udhaifu wa msimbo wa kiufundi, bali kama tatizo la usimamizi wa usalama wa shirika.
3. Maelezo ya kina
Hakuna fomula nzito za hisabati kama vile uundaji wa miundo ya kifedha au tafiti za akili bandia (AI) katika PDF hii. Kwa hivyo, badala ya maelezo ya mlinganyo katika sehemu hii, inafaa zaidi kueleza kwa urahisi mantiki ya ulinganishaji wa usalama iliyotumiwa katika utafiti.
Muundo mkuu wa uchanganuzi wa utafiti unaweza kufikiriwa kama ifuatavyo:
Hiyo ni kusema, kila tukio kwanza hugawanywa kwenye vekta ya shambulio. Kisha, sababu za sekondari zinazowezesha shambulio hilo kuchunguzwa. Baadaye, sababu hizi zinalinganishwa na maeneo ya udhibiti ya OWASP au ISMS. Katika hatua ya mwisho, makundi maalum ya udhibiti kwa Web3 yanapendekezwa.
Huu sio mfano wa hisabati wa kubahatisha; bali ni ramani ya udhibiti inayoainisha kwa utaratibu matukio ya usalama. Hapa ndipo thamani ya utafiti huu inapoonekana: Hutoa usalama wa Web3 kutoka kwenye maelezo yaliyotawanyika ya matukio na kuuleta katika hali inayoendana na udhibiti wa usalama wa shirika.
4. Mbinu na matokeo ya utafiti
1. Bybit 2025: Sio mfumo wa saini, bali kiolesura kinachoelekeza kwenye saini ndicho kilicholengwa
Katika tukio la Bybit, shambulio lilihusishwa na udanganyifu wa kiolesura na uhandisi wa kijamii uliotokea kupitia miundombinu ya pochi baridi ya Ethereum (cold wallet) na sehemu ya mbele ya pochi ya mhusika wa tatu. Kulingana na utafiti, washambuliaji waliwafanya waliotia saini halali kuidhinisha miamala yenye nia mbaya. Jambo la kuzingatia hapa ni kwamba uadilifu wa kificho wa blockchain haukuharibiwa. Tatizo lilikuwa kwamba maudhui halisi ya muamala uliotiwa saini hayangeweza kuthibitishwa kwa njia huru, na mchakato wa uidhinishaji ulibaki wazi kwa udanganyifu.
Tukio hili linaonyesha kuwa katika mifumo ya Web3, mbinu ya "ikiwa imesainiwa, basi iko salama" haitoshi. Ikiwa mtu au mfumo unaotia saini hauwezi kuona kwa uhakika kile anachosainia, hata saini halali inaweza kuwa sehemu ya shambulio.
2. Ronin 2022: Funguo za siri za wathibitishaji na udhaifu wa udhibiti wa kiutendaji
Tatizo kuu katika shambulio la Ronin Network lilikuwa uingiliaji wa funguo za siri za wathibitishaji na udhibiti wa kiutendaji katika miundombinu ya daraja. Katika tukio hili, washambuliaji waliweza kufanya uondoaji usioidhinishwa kwa kudhibiti michakato ya saini za wathibitishaji bila kuvunja mfumo wa kificho wa blockchain.
Kesi hii inaonyesha kuwa kusema tu "kuna wathibitishaji wengi" katika mifumo inayosambazwa haitoshi. Ikiwa funguo za wathibitishaji zimekusanywa katika eneo moja la hatari ya kiutendaji, na ikiwa ugawaji na utengano wa majukumu ni dhaifu, hata kama mfumo unaonekana kusambazwa kwa nje, katika utendaji, eneo kuu la shambulio linaweza kuundwa.
3. DMM Bitcoin 2024: Funguo za utunzaji na usimamizi wa mzunguko wa maisha
Katika tukio la DMM Bitcoin, inaripotiwa kuwa takriban BTC 4,500 zilihamishwa bila idhini. Kulingana na utafiti huo, tukio hilo linahusiana zaidi na ulinzi, uhifadhi, na matumizi ya kiutendaji ya funguo za siri za pochi ya utunzaji, badala ya udhaifu katika itifaki ya blockchain.
Tukio hili linaonyesha umuhimu muhimu wa mzunguko wa maisha wa ufunguo wa siri katika huduma kuu za uhifadhi. Ikiwa michakato ya uzalishaji wa funguo, uhifadhi, ufikiaji, matumizi, mzunguko, uhifadhi wa nakala, ugawaji, na uharibifu haijakomaa, ukiukaji wa ufunguo mmoja unaweza kusababisha hasara kubwa sana isiyoweza kurejeshwa.
5. Maelezo ya chanzo na mbinu
Jedwali muhimu zaidi katika PDF ni sehemu ambapo matukio yote matatu yanalinganishwa na makundi ya OWASP Top 10. Jedwali hili linaonyesha kuwa makundi ya kawaida ya usalama ya Web2 bado yanafaa katika matukio ya Web3.
Hasa, A04 — Muundo Usio Salama, inaonekana kama kitengo kikuu katika mawili kati ya matukio matatu. Hili linaonyesha kuwa katika hasara kubwa za Web3, tatizo sio tu msimbo mbaya au udhaifu mmoja; makosa katika muundo, mtiririko wa uidhinishaji, muundo wa ufikiaji, na utawala wa kiutendaji yanaweza kuwa yakiamua.
A01 — Udhibiti Mbaya wa Ufikiaji, inachukua jukumu kuu katika matukio ya Ronin na DMM. Hii inapendekeza kuwa ufikiaji ulioidhinishwa haujatenganishwa au kulindwa vya kutosha katika miundombinu ya wathibitishaji au ya utunzaji.
A09 — Mapungufu katika Uwekaji Kumbukumbu na Ufuatiliaji wa Usalama inaonekana moja kwa moja au kwa njia isiyo ya moja kwa moja katika matukio yote matatu. Ugunduzi huu ni muhimu; kwa sababu mashambulizi mara nyingi hayatokei kwa wakati mmoja, bali hutokea kwa matayarisho fulani na hali isiyo ya kawaida ya tabia. Ikiwa miamala ya saini, wathibitishaji au pochi haifuatiliwi kwa wakati halisi, shambulio linaweza kugunduliwa tu baada ya kuandikwa kwenye mnyororo.
Jedwali la pili muhimu linaonyesha vidhibiti vya usalama wa mtandao maalum kwa blockchain, yaani makundi ya BCMS. Katika jedwali hili, vidhibiti vitatu vina umuhimu wa kimsingi katika matukio yote: uchanganuzi wa vitisho na usimamizi wa hatari maalum kwa blockchain, vidhibiti vya ufikiaji kwa wasimamizi wa blockchain, na utawala wa blockchain na utiifu. Maeneo haya matatu yanaweza kuchukuliwa kama uti wa mgongo mkuu wa usalama wa Web3.
6. Lebo za meta
Utafiti huu haufanyi jaribio la kimaabara au kipimo cha kujifunza kwa mashine. Badala yake, inachunguza matukio matatu ya usalama yenye athari kubwa kupitia taarifa zinazopatikana kwa umma.
Vyanzo vya data ni pamoja na maelezo ya kiufundi ya baada ya tukio, matangazo rasmi ya taasisi zilizoathirika, uchanganuzi wa kampuni za usalama wa mtandao, vyanzo vya uandishi wa habari za uchunguzi, na maelezo ya vyombo vya kutekeleza sheria.
Kwa kila tukio, vekta ya shambulio ya kimsingi kwanza huamuliwa. Kisha, sababu za sekondari zilizowezesha shambulio hilo zinaonyeshwa: kama vile utengano duni wa majukumu, ufuatiliaji usiotosheleza, udhaifu wa ulinzi wa ufunguo wa siri, hatari ya zana za wahusika wengine, ukosefu wa mchakato wa uidhinishaji, au udhibiti wa ufikiaji wa wasimamizi.
Baadaye, sababu hizi zinalinganishwa na maeneo ya udhibiti wa usalama ya OWASP Top 10 na yale yanayolenga ISMS. Katika hatua ya mwisho, makundi ya udhibiti maalum kwa blockchain yanapendekezwa kwa mashirika ya Web3.
Waandishi pia wanaeleza kuwa waliepuka mawazo ya kubahatisha wakati wa kutoa maoni, na kwamba walifanya uainishaji wa tahadhari zaidi ambapo taarifa za umma hazikutosheleza. Hiki ni kizuizi muhimu cha kimbinu kwa upande wa utafiti, na pia ni ishara ya mbinu makini.
Matokeo Yanaonyesha Nini?
Matokeo ya kwanza ya utafiti ni haya: Mashambulizi makubwa ya Web3 mara nyingi hutokea bila kuvunja itifaki ya blockchain. Washambuliaji hulenga mifumo ya mazingira, michakato ya kibinadamu, funguo za siri, miundombinu ya saini, na zana za wahusika wengine.
Matokeo ya pili ni kwamba, mashirika ya Web3 hayajajumuisha kikamilifu nidhamu ya usalama ya Web2 ya kawaida. Maeneo kama vile usalama wa programu za wavuti, udhibiti wa ufikiaji, uthibitishaji, muundo salama, ufuatiliaji, usimamizi wa utegemezi wa wahusika wengine, na kukabiliana na matukio pia yanatumika kwa Web3.
Matokeo ya tatu ni kwamba usimamizi wa ufunguo wa siri uko katikati ya usalama wa Web3. Katika mifumo ya blockchain, ufunguo wa siri mara nyingi unamaanisha udhibiti wa moja kwa moja wa mali. Kwa hivyo, uhifadhi, matumizi, uhifadhi wa nakala, sera za ufikiaji, na mzunguko wa ufunguo wa siri lazima udhibitiwe kwa nidhamu ya shirika.
Matokeo ya nne ni kwamba michakato ya uidhinishaji wa miamala inahitaji uthibitishaji huru na ufuatiliaji wa kitabia. Hasa katika miamala yenye thamani ya juu, wale wanaotia saini kutoa idhini kwa kutegemea kiolesura kimoja tu huleta hatari kubwa. Maudhui ya muamala yanapaswa kuthibitishwa kutoka kwa vyanzo huru, na kiasi kisichotarajiwa, anwani au mifumo ya kitabia inapaswa kufuatiliwa kwa wakati halisi.
Matokeo ya tano ni kwamba katalogi za udhibiti wa usalama wa Web3 lazima ziwe maalum kwa blockchain. Mifumo ya ISMS kama vile ISO/IEC 27001 hutoa msingi thabiti; hata hivyo, maeneo kama vile utunzaji wa ufunguo wa siri, utawala wa wathibitishaji, zana za pochi, uidhinishaji wa miamala, na ufuatiliaji wa blockchain lazima yatekelezwe kwa vitendo kwa njia ya wazi.
Kwa Nini Hili Ni Muhimu?
Mara nyingi usalama wa Web3 unaelezwa kama kisawe cha ukaguzi wa mikataba mahiri. Lakini, utafiti huu unaonyesha kwamba sehemu muhimu ya hasara kubwa katika ulimwengu wa kweli hutoka kwenye mnyororo wa usalama wa kiutendaji, na si kwenye msimbo wa mkataba mahiri.
Kwa soko la ubadilishanaji au huduma ya utunzaji, usalama sio tu kuwa na msimbo usio na makosa. Jinsi wafanyakazi wanavyoidhinisha miamala ipi, wapi funguo za siri zinahifadhiwa, jinsi mifumo ya wathibitishaji inatenganishwa, jinsi programu za wahusika wengine zinathibitishwa, jinsi miamala muhimu inafuatiliwa, na ni taratibu zipi zitatekelezwa wakati wa tukio pia ni mambo muhimu kwa kiasi sawa.
Mtazamo huu ni wito mkubwa wa kukomaa kwa kampuni za Web3. Ikiwa mashirika ya Web3 yatazingatia tu ukuzaji wa bidhaa wa haraka na uchumi wa tokeni, yanaweza kupoteza mabilioni ya dola kwa sababu ya mapungufu ya kawaida ya usalama wa shirika.
Kwa upande wa Verianla, utafiti huu hutoa mtazamo uliosawazishwa zaidi kwa ulimwengu wa Web3. Blockchain yenyewe inaweza kuwa salama; lakini kama taasisi inayoitumia, kiolesura, ufunguo wa siri na mchakato wa kibinadamu sio salama, mfumo mzima unakuwa hatarini.
Mambo ya Kuzingatia
Utafiti huu ni wa aina ya nakala ya awali / rasimu ya kufanyiwa kazi. Kwa hivyo, matokeo yanaweza kusasishwa katika matoleo yanayofuata.
Uchanganuzi huu unategemea tu vyanzo vinavyopatikana kwa umma. Kwa sababu hii, maelezo ya kiufundi ya ndani, vyanzo halisi vya tatizo, au ratiba kamili ya tukio vinaweza kukosekana.
Utafiti huu unachunguza matukio matatu pekee yenye athari kubwa. Matukio haya hayawakilishi kitakwimu mfumo mzima wa Web3. Matokeo ni muhimu kwa ujumla wa uchanganuzi; hata hivyo, hayapaswi kusomwa kama marudio ya tukio au makadirio ya viwango.
Kiwango cha juu cha athari cha matukio yaliyochaguliwa kinaweza kuongeza uzito wa waigizaji wa vitisho wanaoungwa mkono na serikali au waliopangwa vizuri. Utapeli wa kiwango kidogo, vitisho vya ndani, au mashambulizi ya fursa yanaweza kuonyesha mapungufu tofauti ya udhibiti.
Makundi ya udhibiti maalum kwa blockchain yanayopendekezwa na utafiti, hayachukui nafasi ya mifumo iliyopo ya ISMS. Yanapaswa kuchukuliwa kama maeneo ya ziada kwa ajili ya kurekebisha ISO/IEC 27001 na mifumo inayofanana na hiyo kwenye mazingira ya Web3.
Vitisho vya kimtandao-kimwili kama vile nguvu ya kimwili na utekaji nyara lazima vishughulikiwe kando. Katika mali ya sarafu za kidijitali, mtu anayejua ufunguo wa siri anaweza kuwa mlengwa wa moja kwa moja. Hatari hii haiwezi kutatuliwa kwa usalama wa programu pekee.
Hitimisho
Utafiti huu wa awali wa kitaaluma unafanya dhana potofu kubwa zaidi katika usalama wa Web3 ionekane: Mfumo mzima hauwezi kuwa salama kwa sababu tu itifaki ya blockchain iko salama.
Mifano ya Bybit, Ronin na DMM Bitcoin inaonyesha kuwa usimamizi wa funguo za siri, michakato ya saini, miundombinu ya wathibitishaji, zana za pochi za wahusika wengine, ufikiaji wa wasimamizi na mapungufu ya ufuatiliaji wa wakati halisi kunaweza kusababisha hasara ya mabilioni ya dola.
Ujumbe wenye nguvu zaidi wa utafiti ni kwamba mashirika ya Web3 hayapaswi kudharau nidhamu ya usalama ya kawaida ya Web2. Njia za OWASP, ISO/IEC 27001, NIST CSF na ISMS bado ni muhimu. Hata hivyo, mifumo hii inapaswa kuongezwa na hatari maalum za Web3 za ufunguo wa siri, uidhinishaji wa miamala, utawala wa wathibitishaji, utunzaji na zana za pochi.
Kwa upande wa Verianla, ujumbe mkuu wa utafiti huu ni huu: Usalama wa Web3 sio tu usalama wa msimbo wa juu ya mnyororo (on-chain). Usalama wa kweli unawezekana tu kupitia ulinzi wa pamoja wa msimbo, ufunguo, binadamu, kiolesura, zana za wahusika wengine, ufikiaji wa msimamizi na mnyororo wa utawala wa shirika.
Kumbuka kuhusu Chanzo na Mbinu
Maudhui haya yametayarishwa kwa kuchunguza PDF ya kitaaluma yenye kichwa Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures. Maandishi haya sio tafsiri ya neno kwa neno. Lengo la utafiti, muundo wa mbinu, matukio yaliyochunguzwa, ulinganishaji wa udhibiti, matokeo na mapungufu yamerahisishwa na kuelezwa tena katika lugha ya Kiswahili ya asili na ya kihariri kwa wasomaji wa Verianla.
Kwa kuwa hakuna fomula za msingi za kielelezo cha hisabati katika PDF hii, sehemu ya fomula imeandaliwa ili kuelezea mantiki ya ulinganishaji wa uchanganuzi wa utafiti inayoanzia kwenye tukio hadi kwenye udhibiti. Makala haya si ushauri wa uwekezaji, dhamana ya usalama au maagizo ya usakinishaji wa kiufundi.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *