

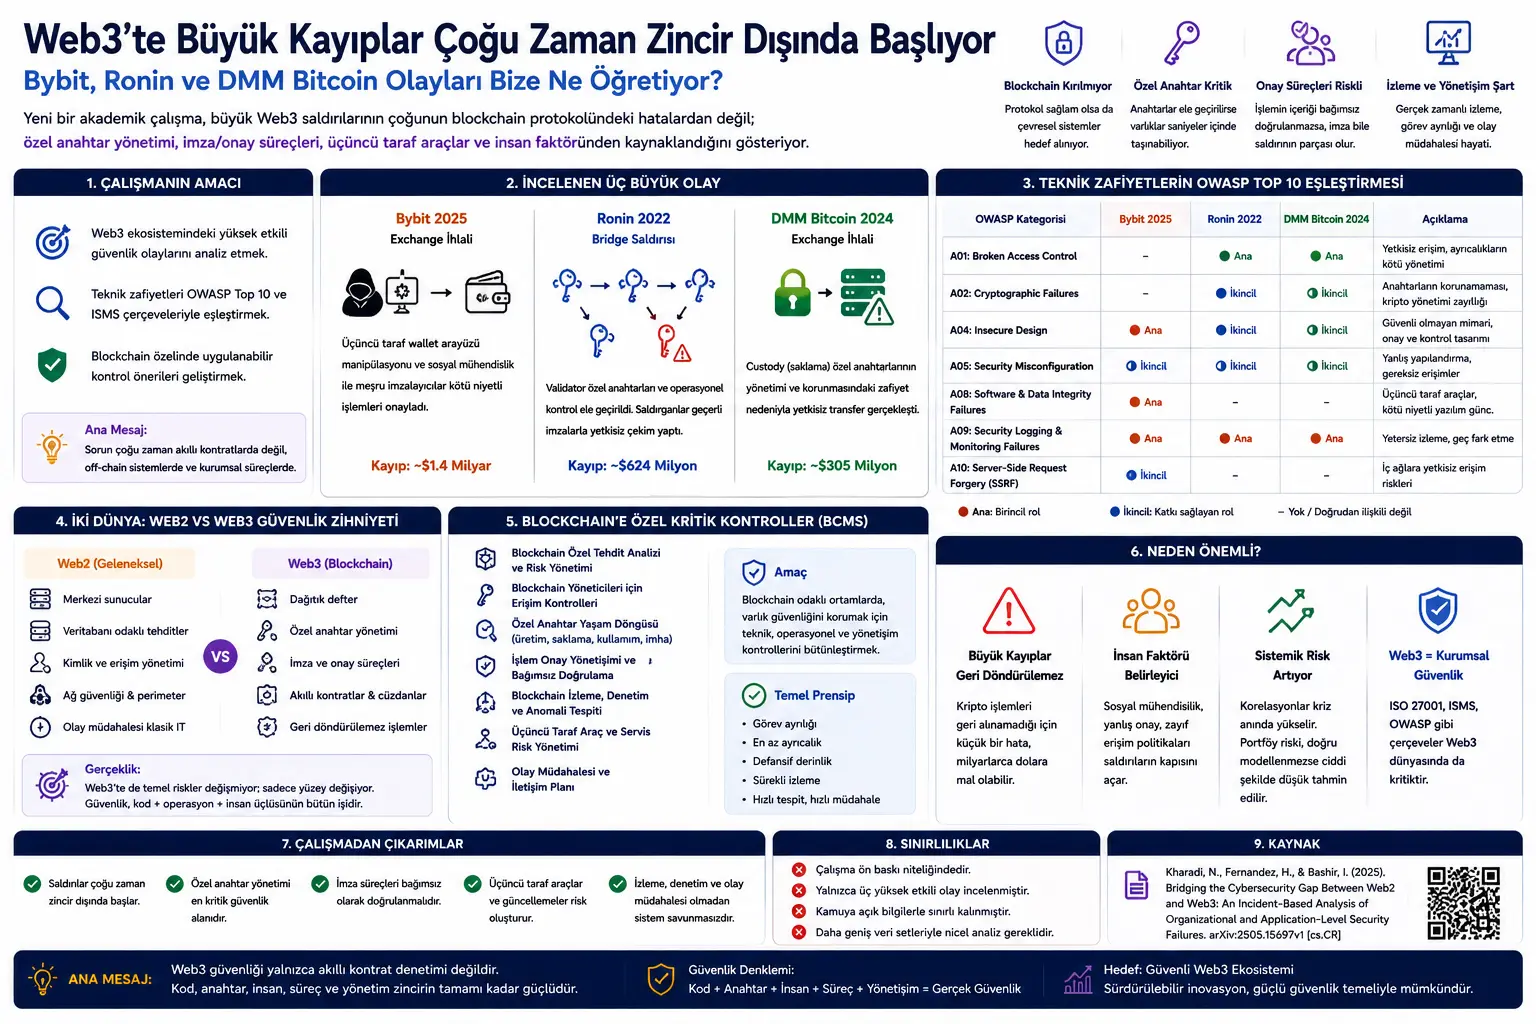
Bu yazı, Web3 güvenlik olaylarını yalnızca akıllı kontrat veya blockchain protokolü hataları üzerinden değil, daha geniş bir kurumsal siber güvenlik perspektifiyle inceleyen bir akademik ön çalışma üzerinden hazırlanmıştır. İncelenen çalışma, Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures başlığını taşımaktadır.
Çalışmanın ana mesajı oldukça nettir: Büyük Web3 saldırılarında blockchain protokolü çoğu zaman kırılmıyor; saldırganlar daha çok çevresindeki sistemleri, insan onay süreçlerini, özel anahtar yönetimini, üçüncü taraf araçları, yönetici erişimlerini ve operasyonel zayıflıkları hedef alıyor.
Yazarlar bu problemi analiz etmek için üç büyük olayı inceliyor: Bybit exchange olayı, Ronin Network bridge saldırısı ve DMM Bitcoin exchange ihlali. Bu olaylar OWASP Top 10, ISO/IEC 27001 ve ISMS benzeri Web2 güvenlik çerçeveleriyle karşılaştırılıyor. Amaç, Web3 dünyasında klasik siber güvenlik disiplininin nerelerde eksik uygulandığını göstermek.
Bu içerik yatırım tavsiyesi değildir. Yazı; Web3 güvenliği, kurumsal siber güvenlik yönetişimi, özel anahtar koruması, işlem onay süreçleri ve blockchain tabanlı sistemlerde güvenlik kontrol tasarımı hakkında bilgilendirici bir editoryal içeriktir.
Yeni bir akademik ön çalışma, büyük Web3 güvenlik olaylarının önemli bir kısmının doğrudan blockchain protokolündeki hatalardan değil, off-chain sistemler ve kurumsal güvenlik süreçlerindeki zayıflıklardan kaynaklandığını savunuyor. Bybit 2025, Ronin 2022 ve DMM Bitcoin 2024 olaylarını inceleyen çalışma; özel anahtar yönetimi, imza altyapısı, üçüncü taraf wallet araçları, yönetici erişimleri, işlem onay yönetişimi ve izleme eksikliklerinin kritik rol oynadığını gösteriyor. Araştırmacılar, Web3 kuruluşlarının yalnızca akıllı kontrat denetimiyle yetinmemesi; ISO/IEC 27001, OWASP ve blockchain’e özel güvenlik kontrolleriyle daha bütüncül bir ISMS yaklaşımı kurması gerektiğini vurguluyor.
Problem Ne?
Web3 sistemleri genellikle “kriptografik olarak güvenli” yapılar olarak anlatılır. Gerçekten de Bitcoin, Ethereum ve benzeri blockchain protokolleri güçlü kriptografik temellere dayanır. Ancak pratikte kullanıcıların, borsaların, bridge sistemlerinin ve saklama hizmetlerinin karşılaştığı risk yalnızca zincir üzerindeki koddan ibaret değildir.
Bir kripto para borsası; web arayüzleri, cüzdan yazılımları, imza sistemleri, özel anahtar depoları, yönetici panelleri, üçüncü taraf servisler, çalışan onay süreçleri, izleme sistemleri ve olay müdahale prosedürleriyle birlikte çalışır. Bu parçaların çoğu klasik Web2 güvenlik dünyasına benzer. Dolayısıyla Web3 kuruluşları, blockchain protokolü güvenli olsa bile Web2 benzeri açıklar yüzünden büyük kayıplar yaşayabilir.
Çalışmanın sorduğu temel soru şudur: Büyük Web3 güvenlik olayları, aslında Web2 dünyasında çoktan bilinen siber güvenlik kontrollerinin eksik uygulanmasından mı kaynaklanıyor?
Bu soru önemlidir çünkü kripto işlemleri çoğu zaman geri döndürülemez. Bankacılık sisteminde bir hatalı işlem bazen dondurulabilir, iptal edilebilir veya hukuki süreçle geri alınabilir. Blockchain sistemlerinde ise özel anahtar ele geçirilirse veya kötü niyetli işlem imzalanırsa, işlem teknik olarak geçerli kabul edilir ve zincire yazıldıktan sonra geri çevrilmesi çok zordur.
Yöntem Ne Öneriyor?
Çalışma nicel bir istatistik çalışması değil; nitel, olay bazlı bir güvenlik analizi yapıyor. Yazarlar, kamuya açık belgelerden yüksek etkili Web3 saldırılarını inceliyor. Seçilen olayların ortak noktası, doğrudan blockchain kriptografisini kırmaktan çok off-chain bileşenler, yönetişim süreçleri, özel anahtar yönetimi veya insan onay mekanizmaları üzerinden gerçekleşmiş olmalarıdır.
Analiz iki ana çerçeveyle yapılır.
İlk çerçeve, teknik güvenlik açıklarını OWASP Top 10 benzeri Web2 uygulama güvenliği kategorileriyle eşleştirir. Örneğin broken access control, insecure design, security misconfiguration, software and data integrity failures, identification and authentication failures gibi kategoriler Web3 olaylarına uygulanır.
İkinci çerçeve, kurumsal güvenlik ve ISMS bakışıdır. Bu bölümde erişim yönetişimi, özel anahtar yaşam döngüsü, üçüncü taraf risk yönetimi, güvenli yazılım geliştirme, izleme, denetim, olay müdahalesi ve uyumluluk kontrolleri incelenir.
Bu yöntem, Web3 güvenliğini yalnızca teknik kod açığı olarak değil, organizasyonel güvenlik yönetimi problemi olarak ele alır.
Formüller Ne Anlatıyor?
Bu PDF’te finansal modelleme veya yapay zekâ çalışmaları gibi yoğun matematiksel formüller bulunmuyor. Bu nedenle bu bölümde bir denklem açıklaması yerine, çalışmanın kullandığı güvenlik eşleştirme mantığını sade şekilde anlatmak daha doğru olur.
Çalışmanın ana analitik yapısı şu şekilde düşünülebilir:
Yani her olay önce saldırı vektörüne ayrılır. Ardından saldırıyı mümkün kılan ikincil faktörler incelenir. Sonra bu faktörler OWASP veya ISMS kontrol alanlarıyla eşleştirilir. En son aşamada ise Web3’e özel kontrol kategorileri önerilir.
Bu matematiksel bir tahmin modeli değildir; daha çok güvenlik olaylarını sistematik olarak sınıflandıran bir kontrol haritasıdır. Çalışmanın değerli tarafı da buradadır: Web3 güvenliğini dağınık olay açıklamalarından çıkarıp kurumsal güvenlik kontrolleriyle konuşulabilir hale getirir.
İncelenen Olaylar Ne Anlatıyor?
1. Bybit 2025: İmza sistemi değil, imzaya götüren arayüz hedef alındı
Bybit olayında saldırı, Ethereum cold wallet altyapısı ve üçüncü taraf wallet frontend bileşeni üzerinden gerçekleşen arayüz manipülasyonu ve sosyal mühendislik ile ilişkilendirilir. Çalışmaya göre saldırganlar meşru imzalayıcıların kötü niyetli işlemleri onaylamasına yol açmıştır. Burada dikkat çekici nokta, blockchain’in kriptografik bütünlüğünün bozulmamış olmasıdır. Sorun, imzalanan işlemin gerçek içeriğinin bağımsız biçimde doğrulanamaması ve onay sürecinin manipülasyona açık kalmasıdır.
Bu olay, Web3 sistemlerinde “imza atıldıysa güvenlidir” yaklaşımının yeterli olmadığını gösterir. İmza atan kişi veya sistem, neye imza attığını güvenilir biçimde göremiyorsa, geçerli imza bile saldırının parçası haline gelebilir.
2. Ronin 2022: Validator özel anahtarları ve operasyonel kontrol zayıflığı
Ronin Network saldırısında temel sorun, bridge altyapısındaki validator özel anahtarlarının ve operasyonel kontrolün ele geçirilmesidir. Bu olayda saldırganlar, blockchain kriptografisini kırmadan, validator imza süreçlerini kontrol ederek yetkisiz çekim yapabilmiştir.
Bu vaka, dağıtık sistemlerde “çoklu validator var” demenin tek başına yeterli olmadığını gösterir. Eğer validator anahtarları aynı operasyonel risk alanında toplanmışsa, segmentasyon ve görev ayrılığı zayıfsa, sistem görünürde dağıtık olsa bile pratikte merkezi bir saldırı yüzeyi oluşabilir.
3. DMM Bitcoin 2024: Custody anahtarları ve yaşam döngüsü yönetimi
DMM Bitcoin olayında yaklaşık 4.500 BTC’nin yetkisiz biçimde transfer edildiği belirtilir. Çalışmaya göre olay, blockchain protokolündeki bir zayıflıktan çok custodial wallet özel anahtarlarının korunması, saklanması ve operasyonel kullanımıyla ilgilidir.
Bu olay, merkezi saklama hizmetlerinde özel anahtar yaşam döngüsünün kritik önemini gösterir. Anahtar üretimi, saklama, erişim, kullanım, rotasyon, yedekleme, ayrıştırma ve imha süreçleri olgun değilse, tek bir anahtar ihlali çok büyük ve geri döndürülemez kayıplara dönüşebilir.
Grafik, Tablo ve Şema Ana Mesajı
PDF’teki en önemli tablo, üç olayın OWASP Top 10 kategorileriyle eşleştirildiği bölümdür. Bu tablo, Web3 olaylarında klasik Web2 güvenlik kategorilerinin hâlâ geçerli olduğunu gösterir.
Özellikle A04 — Insecure Design, üç olaydan ikisinde ana kategori olarak görünür. Bu, büyük Web3 kayıplarında sorunun yalnızca kötü kod veya tekil zafiyet olmadığını; mimari, onay akışı, erişim tasarımı ve operasyonel yönetişim hatalarının belirleyici olabildiğini gösterir.
A01 — Broken Access Control, Ronin ve DMM olaylarında ana rol oynar. Bu, validator veya custody altyapısında yetkili erişimlerin yeterince ayrıştırılmadığını veya korunmadığını düşündürür.
A09 — Security Logging and Monitoring Failures ise üç olayda da doğrudan veya dolaylı olarak görünür. Bu bulgu önemlidir; çünkü saldırılar çoğu zaman tek bir anda değil, belirli bir hazırlık ve davranış anomalisiyle gerçekleşir. Eğer imza, validator veya cüzdan işlemleri gerçek zamanlı izlenmiyorsa, saldırı zincire yazıldıktan sonra fark edilebilir.
İkinci önemli tablo, blockchain-specific cybersecurity controls yani BCMS kategorilerini gösterir. Bu tabloda üç kontrol tüm olaylarda birincil öneme sahiptir: blockchain’e özel tehdit analizi ve risk yönetimi, blockchain yöneticileri için erişim kontrolleri, blockchain yönetişimi ve uyumluluk. Bu üç alan, Web3 güvenliği için temel güvenlik omurgası gibi değerlendirilebilir.
Deneyler Nasıl Yapılmış?
Bu çalışma laboratuvar deneyi veya makine öğrenmesi benchmark’ı yapmıyor. Bunun yerine üç yüksek etkili güvenlik olayını kamuya açık bilgiler üzerinden inceliyor.
Veri kaynakları arasında teknik post-mortem açıklamaları, etkilenen kurumların resmi duyuruları, siber güvenlik şirketlerinin analizleri, araştırmacı gazetecilik kaynakları ve kolluk kuvveti açıklamaları yer alıyor.
Her olay için önce birincil saldırı vektörü belirleniyor. Sonra saldırıyı kolaylaştıran ikincil faktörler çıkarılıyor: yetersiz görev ayrılığı, eksik izleme, özel anahtar koruma zayıflığı, üçüncü taraf araç riski, onay süreci eksikliği veya yönetici erişim kontrolü gibi.
Daha sonra bu faktörler OWASP Top 10 ve ISMS odaklı güvenlik kontrol alanlarıyla eşleştiriliyor. Son aşamada, Web3 kuruluşları için blockchain’e özel kontrol kategorileri öneriliyor.
Yazarlar ayrıca yorum yaparken spekülatif varsayımlardan kaçındıklarını ve kamuya açık bilginin yetersiz olduğu yerlerde daha temkinli sınıflandırma yaptıklarını belirtiyor. Bu, çalışma açısından önemli bir metodolojik sınırlılık ve aynı zamanda dikkatli bir yaklaşım işaretidir.
Sonuçlar Ne Gösteriyor?
Çalışmanın ilk sonucu şudur: Büyük Web3 saldırıları çoğu zaman blockchain protokolünü kırmadan gerçekleşir. Saldırganlar çevresel sistemleri, insan süreçlerini, özel anahtarları, imza altyapısını ve üçüncü taraf araçları hedef alır.
İkinci sonuç, Web3 kuruluşlarının klasik Web2 güvenlik disiplinini yeterince içselleştirmediğidir. Web uygulama güvenliği, erişim kontrolü, kimlik doğrulama, güvenli tasarım, izleme, üçüncü taraf bağımlılık yönetimi ve olay müdahalesi gibi alanlar Web3 için de geçerlidir.
Üçüncü sonuç, özel anahtar yönetiminin Web3 güvenliğinin merkezinde olduğudur. Blockchain sistemlerinde özel anahtar, çoğu zaman doğrudan varlık kontrolü anlamına gelir. Bu nedenle özel anahtarın saklanması, kullanılması, yedeklenmesi, erişim politikaları ve rotasyonu kurumsal bir disiplinle yönetilmelidir.
Dördüncü sonuç, işlem onay süreçlerinin bağımsız doğrulama ve davranışsal izleme gerektirdiğidir. Özellikle yüksek değerli işlemlerde imzalayıcıların yalnızca bir arayüze güvenerek onay vermesi ciddi risk doğurur. İşlem içeriği bağımsız kaynaklardan doğrulanmalı, beklenmeyen tutar, adres veya davranış örüntüleri anlık olarak izlenmelidir.
Beşinci sonuç, Web3 güvenlik kontrol kataloglarının blockchain’e özel hale getirilmesi gerektiğidir. ISO/IEC 27001 gibi ISMS çerçeveleri güçlü bir temel sağlar; ancak özel anahtar custody, validator yönetişimi, wallet tooling, transaction approval ve blockchain monitoring gibi alanlar açık biçimde operasyonelleştirilmelidir.
Bu Neden Önemli?
Web3 güvenliği çoğu zaman akıllı kontrat denetimiyle eş anlamlı gibi anlatılır. Oysa bu çalışma, gerçek dünyadaki büyük kayıpların önemli bir kısmının smart contract kodundan değil, operasyonel güvenlik zincirinden kaynaklandığını gösteriyor.
Bir borsa veya custody servisi için güvenlik; yalnızca kodun hatasız olması değildir. Çalışanların hangi işlemi nasıl onayladığı, özel anahtarların nerede tutulduğu, validator sistemlerinin nasıl ayrıştırıldığı, üçüncü taraf yazılımların nasıl doğrulandığı, kritik işlemlerin nasıl izlendiği ve olay anında hangi prosedürlerin çalışacağı da aynı derecede önemlidir.
Bu bakış açısı, Web3 şirketleri için ciddi bir olgunlaşma çağrısıdır. Web3 kuruluşları yalnızca hızlı ürün geliştirme ve token ekonomisine odaklanırsa, milyar dolarlık varlıkları klasik kurumsal güvenlik eksikleriyle kaybedebilir.
Verianla açısından bu çalışma, Web3 dünyasına daha dengeli bakmayı sağlar. Blockchain’in kendisi güvenli olabilir; ama blockchain’i kullanan kurum, arayüz, özel anahtar ve insan süreci güvenli değilse sistemin tamamı kırılgan hale gelir.
Dikkat Noktaları
Bu çalışma ön baskı / çalışma taslağı niteliğindedir. Bu nedenle bulgular ilerleyen sürümlerde güncellenebilir.
Analiz yalnızca kamuya açık kaynaklara dayanır. Bu nedenle kurum içi teknik ayrıntılar, gerçek kök nedenler veya tam olay zaman çizelgesi eksik olabilir.
Çalışma yalnızca üç yüksek etkili olayı inceler. Bu olaylar Web3 ekosisteminin tamamını istatistiksel olarak temsil etmez. Bulgular analitik genelleme için değerlidir; ancak olay sıklığı veya oran tahmini olarak okunmamalıdır.
Seçilen olayların yüksek etki düzeyi, özellikle devlet destekli veya organize tehdit aktörlerinin ağırlığını artırabilir. Daha küçük çaplı dolandırıcılık, iç tehdit veya fırsatçı saldırılar farklı kontrol eksikleri gösterebilir.
Çalışmanın önerdiği blockchain-specific kontrol kategorileri, mevcut ISMS çerçevelerinin yerine geçmez. Bunlar daha çok ISO/IEC 27001 ve benzeri çerçeveleri Web3 ortamına uyarlamak için tamamlayıcı alanlar olarak düşünülmelidir.
Fiziksel zorlama ve kaçırma gibi cyber-physical tehditler ayrıca ele alınmalıdır. Kripto varlıklarda özel anahtarı bilen kişi doğrudan hedef haline gelebilir. Bu risk yalnızca yazılım güvenliğiyle çözülemez.
Sonuç
Bu akademik ön çalışma, Web3 güvenliğinde en büyük yanılgılardan birini görünür kılıyor: Blockchain protokolü güvenli diye tüm sistem güvenli olmaz.
Bybit, Ronin ve DMM Bitcoin örnekleri; özel anahtar yönetimi, imza süreçleri, validator altyapısı, üçüncü taraf wallet araçları, yönetici erişimleri ve gerçek zamanlı izleme eksikliklerinin milyarlarca dolarlık kayıplara yol açabileceğini gösteriyor.
Çalışmanın en güçlü mesajı, Web3 kuruluşlarının klasik Web2 güvenlik disiplinini küçümsememesi gerektiğidir. OWASP, ISO/IEC 27001, NIST CSF ve ISMS yaklaşımı hâlâ önemlidir. Ancak bu çerçeveler, Web3’e özgü özel anahtar, transaction approval, validator governance, custody ve wallet tooling riskleriyle tamamlanmalıdır.
Verianla açısından bu çalışmanın ana mesajı şudur: Web3 güvenliği yalnızca zincir üstü kod güvenliği değildir. Asıl güvenlik; kod, anahtar, insan, arayüz, üçüncü taraf araç, yönetici erişimi ve kurumsal yönetişim zincirinin birlikte korunmasıyla mümkündür.
Kaynak ve Yöntem Notu
Bu içerik, Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures başlıklı akademik PDF incelenerek hazırlanmıştır. Metin birebir çeviri değildir. Çalışmanın amacı, yöntem yapısı, incelenen olayları, kontrol eşleştirmeleri, bulguları ve sınırlılıkları Verianla okurları için sadeleştirilmiş, özgün ve editoryal Türkçe ile yeniden anlatılmıştır.
Bu PDF’te temel matematiksel modelleme formülleri bulunmadığı için formül bölümü, çalışmanın olaydan kontrole giden analitik eşleştirme mantığını açıklayacak şekilde hazırlanmıştır. Yazı yatırım tavsiyesi, güvenlik garantisi veya teknik kurulum talimatı değildir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir