

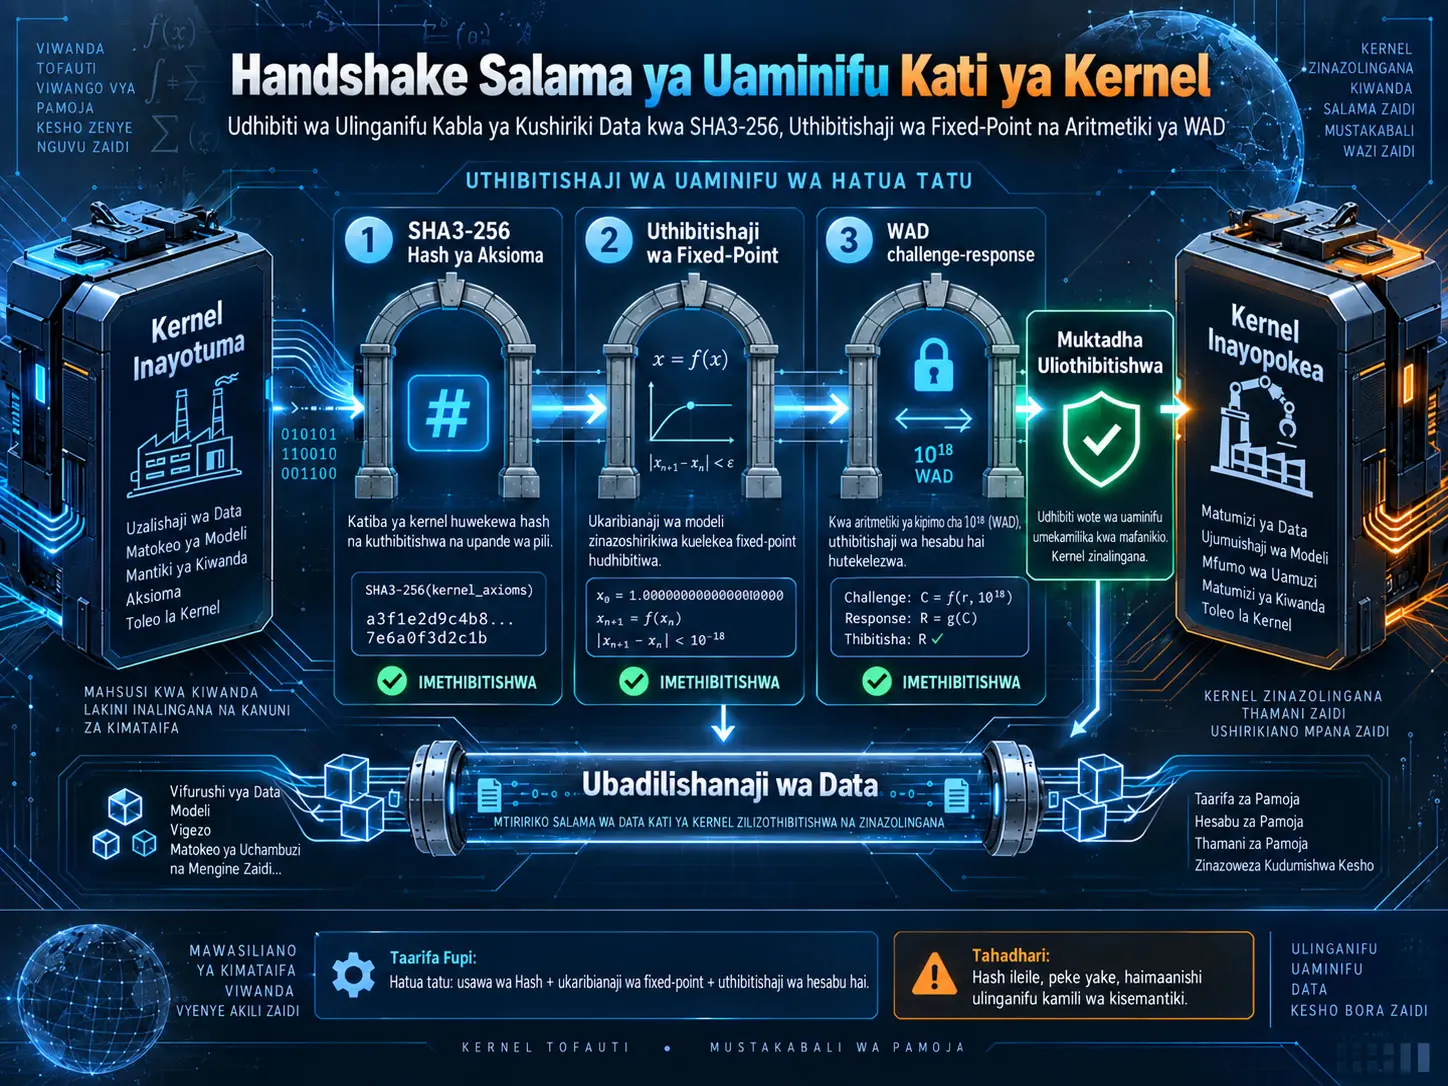
Utafiti huu wa kiufundi unapendekeza protokoli ya handshake ya hatua tatu inayolenga kuthibitisha kwamba “kernel” tofauti za programu za viwanda au akili bandia zinafanya kazi chini ya kanuni zilezile za kikatiba/aksiomatiki kabla ya kuanza kubadilishana data. Mbinu inayoitwa Cross-Kernel Interoperability Handshake katika chanzo inajumuisha kulinganisha ufafanuzi wa aksioma kwa SHA3-256, kuthibitisha hali za fixed-point ndani ya mfumo wa Banach Fixed-Point Theorem, na kufanya hesabu ya challenge-response juu ya aritmetiki ya namba kamili ya WAD yenye kipimo cha 10¹⁸. Mwandishi anatetea kwamba kwa muundo huu kernel mbili zinaweza kuthibitisha “constitutional context” ya pamoja kabla ya kushiriki data. Hata hivyo, vipengele vya RUAX, R³ na ANRI-PHOTON ni vya usanifu wa mwandishi wa chanzo mwenyewe, na utafiti hautoi ukaguzi huru wa usalama au benchmark ya vifaa. Pia, wakati inaelezwa kuwa kernel za sekta tofauti zina aksioma au vipimo tofauti vya fixed-point, kutafuta usawa kamili wa constitution-hash katika Phase 1 ni tatizo muhimu la usanifu linalohitaji kufafanuliwa kwa dai la universal cross-kernel la protokoli.
Wazo kuu la protokoli ni rahisi: badala ya mifumo miwili kuaminiana, inajaribu kuonyesha kwa ukaguzi wa kihisabati na kikriptografia kwamba inatumia kanuni zilezile kabla ya kushiriki data. Lakini nguvu ya dai hili inategemea taarifa zipi zimeingizwa kwenye hash, implementesheni ni deterministiki kwa kiwango gani, na kama operator ya R³ iliyofafanuliwa katika chanzo kweli ina sifa za kihisabati zinazohitajika.
Tatizo la “cross-kernel” ni nini?
Chanzo kinatabiri “constitutional kernel” tofauti kwa viwanda mbalimbali. Mifano ni pamoja na mifumo ya dawa, huduma za afya, anga, nishati, fedha, ulinzi, magari huru, upangaji miji, mifumo ya drone, hali ya hewa na roboti za upasuaji.
Tatizo ni kwamba mifumo miwili inaweza kutafsiri namba au ujumbe uleule kwa njia tofauti.
Kwa mfano:
- “kiwango cha uchafu < %0,1”,
- “mkengeuko wa njia < 2 m”,
- “muamala umesafishwa”,
- “kikomo cha dozi hakijapitwa”
semi hizi hazijaundwa na namba ghafi pekee. Nyuma yake kuna kitengo, threshold, schema, kanuni ya uamuzi na muktadha wa kisemantiki.
Kwa sababu hii, chanzo kinadai kwamba ulinganifu wa umbizo la data pekee hautoshi; pande husika lazima pia zithibitishe kanuni zilezile za ukokotoaji wa “kikatiba”.
Ikiwa Mifumo Miwili Ina Hash Ileile, Je, Inatumia Kanuni Zilezile Kweli?
Ni chini ya masharti fulani tu. Hash za SHA3-256 kuwa sawa hutoa kiashirio chenye nguvu sana cha kikriptografia kwamba mifuatano ya byte iliyotumiwa kama ingizo la hash ni ileile. Lakini kwa usawa wa kisemantiki, ufafanuzi wote muhimu lazima uingizwe katika mfuatano huu wa byte kwa namna canonical na kamili. Ikiwa ubadilishaji wa vitengo, toleo la schema, maana za sensor za kimwili au semantiki ya implementation zitabaki nje ya hash, mifumo miwili inaweza kutafsiri data tofauti hata ikiwa ina constitution hash ileile.
Ufafanuzi wa kernel constitution
Katika utafiti, kila kernel hufafanuliwa kwa tuple hii:
\[ K_j=(\Phi_j,F_{m_j},\alpha_j,W) \]
Hapa:
- \(\Phi_j\): seti ya aksioma za kikatiba za kernel,
- \(F_{m_j}\): fixed-point basis yenye kipimo cha \(m_j\),
- \(\alpha_j\): contraction factor,
- \(W\): WAD precision constant.
Chanzo kinatumia kama contraction factor kwa kernel zote:
\[ \alpha=0.85 \]
na kama kipimo cha WAD:
\[ W=10^{18} \]
.
WAD ina maana gani?
WAD ni uwakilishi wa namba kamili ya fixed-point yenye nafasi 18 za desimali unaotumiwa sana katika ekosistemu ya programu ya Ethereum/DeFi. Kwa mfano, thamani ya kihisabati 1,0 inaweza kuhifadhiwa ndani ya mfumo kama:
\[ 1\times10^{18} \]
inaweza kuhifadhiwa kwa namna hiyo.
Mbinu hii ni muhimu kwa kuepuka baadhi ya matatizo yasiyo ya deterministiki au yanayotokana na rounding katika floating-point arithmetic.
Hata hivyo, chanzo kinafafanua kipimo cha WAD kama “kilichosanifishwa na EIP-20”. Usemi huu ni wenye nguvu kupita kiasi kiufundi. Sehemu ya decimals() katika kiwango cha ERC-20 ni ya hiari, na kiwango chenyewe hakilazimishi token zote kutumia 18 decimal. Kwa hiyo ni sahihi zaidi kufafanua kipimo cha 10¹⁸ WAD kama konvensheni iliyoenea ya fixed-point katika ekosistemu ya Ethereum.
Constitutional hash
Ufafanuzi wa pili wa msingi wa chanzo ni:
\[ H_{const}(K_j) = SHA3\text{-}256(\Phi_j \Vert F_{m_j}\Vert\alpha_j\Vert W) \]
iko katika namna hii.
Ili kernel mbili zikubalike kuwa zinaendana:
\[ H_{const}(K_A)=H_{const}(K_B) \]
sharti hili hutafutwa.
Wazo hapa ni kwamba bit moja tu ikibadilika ndani ya constitution, hash ibadilike na pande zizuiwe kuanza mawasiliano kwa usanidi tofauti.
SHA3-256 hutoa nini?
SHA3-256 ni function ya hash ya 256 bit inayotegemea Keccak na kufafanuliwa ndani ya NIST FIPS 202.
Ni muhimu kutenganisha dhana tatu tofauti za usalama hapa:
- collision resistance,
- preimage resistance,
- second-preimage resistance.
Katika tathmini ya kawaida ya usalama ya NIST, collision resistance kwa SHA3-256 iko takribani katika kiwango cha 128 bit, huku preimage na second-preimage resistance zikiwa katika kiwango cha 256 bit.
Kwa hiyo, usemi 2⁻²⁵⁶ unaohusishwa moja kwa moja na hash collision au kushindwa kwa protokoli nzima katika baadhi ya sehemu za utafiti hauwezi kutumiwa kama usalama wa jumla wa SHA3-256 collision. Kuzalisha digest ileile kwa ingizo la pili maalum la nasibu na usalama wa jumla wa collision-search si ufafanuzi uleule wa usalama.
Msongo wa ndani wa usanifu: kernel tofauti zitazalishaje hash ileile?
Chanzo kwa upande mmoja kinaeleza kuwa kila kernel ya sekta inaweza kutumia fixed-point basis tofauti. Kwa mfano, kwa kernel ya dawa hutolewa mfano wa \(m=27\), na kwa kernel ya fedha \(m=30\).
Kwa upande mwingine, Phase 1 inataka hash ya SHA3-256 ya constitution tuple yote, ikijumuisha \(F_m\), iwe sawa kabisa.
Katika hali hii:
\[ F_{27}\neq F_{30} \Rightarrow H_{const}(K_{pharma}) \neq H_{const}(K_{finance}) \]
inatarajiwa.
Kwa maneno mengine, ikiwa constitution za sekta tofauti kweli zinatumika, Phase 1 handshake itaikataa.
Tatizo hili ni muhimu kwa dai lililo katikati ya protokoli la “kernel 30 tofauti, lugha moja ya ulimwengu wote”. Usanifu wa jumla zaidi wa interoperability ungeweza, kwa mfano, kuthibitisha kando constitution hash ya msingi ya pamoja na domain-specific profile hash; lakini chanzo hakielezi modeli kama hiyo ya ulinganifu wa kitabaka.
Cross-Kernel Handshake Hufanyaje Kazi?
Chanzo kinagawa protokoli katika hatua tatu za uthibitishaji zinazofuatana. Ikiwa kushindwa kunatokea katika hatua yoyote, muunganisho hukatwa na kubadilishana data hakuanzwi.
| Hatua | Kitendo | Mtazamo wa msingi | Kushindwa |
|---|---|---|---|
| 1 — Axiom Declaration | Ulinganisho wa SHA3-256 constitution hash | NIST FIPS 202 | Hash tofauti → kata muunganisho |
| 2 — Fixed-Point Verification | Kulinganisha hali za fixed-point | Mtazamo wa Banach contraction | Hali tofauti → kata muunganisho |
| 3 — Challenge-Response | Hesabu ya challenge mpya juu ya R³ | Aritmetiki ya namba kamili ya WAD | Jibu tofauti → kata muunganisho |
Phase 1 — Axiom Declaration
Mtumaji \(K_A\) hutuma constitution hash yake kwa mpokeaji \(K_B\).
\(K_B\) huhesabu hash yake kwa ndani na kulinganisha thamani mbili za 256 bit.
Ikiwa hakuna ulinganifu, protokoli husimama.
Tabaka hili ni muundo wa usanifu wenye mantiki kwa kunasa configuration drift. Lakini kwa matokeo ya kuaminika, constitution lazima ihashiwe kwa deterministic canonical serialization. Chanzo hakibainishi kwa kina umbizo hili la byte-level serialization.
Phase 2 — Fixed-Point Verification
Wakati hatua ya kwanza hukagua kwamba pande mbili zimetangaza constitution ileile, hatua ya pili inalenga kupima kama mifano miwili inayofanya kazi imekaribia fixed-point ileile.
Chanzo kinafafanua thamani ya WAD-distance kama:
\[ \Delta_{WAD} = \sum_{i=1}^{m} (\Psi_A^*(i)-\Psi_B^*(i))^2 \]
kama inavyoifafanua.
Uvumilivu wa handshake umechaguliwa kama:
\[ \epsilon_{hs}=10^{14} \]
na:
\[ \Delta_{WAD}<\epsilon_{hs}^2=10^{28} \]
sharti hili limetafutwa.
Kwa kuwa kitengo cha WAD ni \(10^{18}\), chanzo kinatafsiri uvumilivu huu katika kiwango cha takribani \(10^{-4}\) cha usahihi wa kiasi.
Banach Fixed-Point Theorem inafanya kazi gani hapa?
Banach Contraction Mapping Theorem husema kuwa contraction mapping inayokidhi masharti yanayofaa ina fixed-point moja tu na iteration hukaribia nukta hiyo.
Chanzo hutumia theorem hii kudai kwamba ikiwa operator ya R³ inafanya kazi kwa contraction factor ya \(\alpha=0.85\), constitution mbili zinazofanana zitakaribia fixed-point ileile.
Hata hivyo, kwa theorem kutumika kwenye protokoli, kuandika tu \(\alpha=0.85\) hakutoshi. Eneo ambalo R³ imefafanuliwa lazima liwe complete metric space, na R³ lazima kwa hali zote husika itimize kweli:
\[ d(R^3(x),R^3(y))\le0.85\,d(x,y) \]
sharti hili lazima litimizwe.
Kwa kuwa hati hii haitoi ufafanuzi wote wa kifunctional wa R³ wala uthibitisho formal wa inequality hii, theorem ya Banach inatumika hapa juu ya dhana ya usanifu wa chanzo.
Idadi ya hatua za kukaribia
Chanzo kinaeleza kuwa kiwango cha juu cha iteration 268 kinahitajika kwa kukaribia kiwango cha \(10^{-18}\).
Banach bound:
\[ \frac{\alpha^n}{1-\alpha} \]
ikitumiwa, kwa \(\alpha=0.85\) inaweza kupatikana mpaka wa kihafidhina wa takribani iteration 267–268. Lakini katika chanzo, usemi mfupi pembeni unapoonyeshwa tu kama \(\log_{0.85}(10^{-18})\), namba ileile haitoki moja kwa moja; kwa hiyo itakuwa sahihi zaidi formula na namba iliyotolewa zionyeshe wazi dhana ileile ya bound.
Phase 3 — Challenge-Response
Katika hatua ya mwisho, \(K_A\), kutoka chanzo cha hardware entropy:
\[ r\in[0,W) \]
katika muda huo huzalisha challenge mpya.
Pande mbili huhesabu kwa kujitegemea thamani hii:
\[ s=R^3(r\cdot\Psi^*) \]
huhesabu thamani hiyo.
Upande unaopokea hurudisha thamani ya \(s\) na mtumaji huilinganisha na matokeo yake mwenyewe.
Lengo la chanzo si tu kutangaza fixed-point iliyohifadhiwa kwenye kumbukumbu, bali kuonyesha kwamba implementation sahihi ya R³ inafanya kazi kikamilifu.
Challenge kuwa mpya katika kila kikao ni kipengele cha usanifu chenye mantiki kwa kupunguza hatari ya replay.
Je, Protokoli Hii Kweli Hutoa “Trustless” na “No Translation Loss”?
Chanzo kinalenga hili, lakini hati peke yake haitoshi kuthibitisha matokeo haya ya moja kwa moja na ya mwisho. Uthibitishaji wa hatua tatu unaweza kukagua ulinganifu wa pande mbili juu ya hali fulani za kihisabati; lakini ikiwa semantiki halisi ya data, ulinganifu wa schema, calibration ya sensor, implementation ya programu, usalama wa key/entropy na mpaka wa uaminifu wa hardware vitabaki nje ya protokoli, bado kutakuwa na dhana za uaminifu. Kwa sababu hii, usemi “Trustless” unapaswa kusomwa kama lengo la uthibitishaji wa pande mbili usiohitaji mamlaka kuu.
Kikomo cha dai la “No translation loss”
Mojawapo ya hoja kuu za chanzo ni kwamba ikiwa kernel mbili zinatumia constitution ileile, data inaweza kuhamishwa bila kutafsiriwa.
Lakini katika mifumo halisi, ulinganifu wa kisemantiki hauishii tu kwenye threshold ya kihisabati kuwa ileile.
Kwa mfano, katika mifumo miwili thamani inaweza kuwa:
2.0
lakini ikiwa mmoja anaitafsiri kama mita na mwingine kama feet, thamani ileile ya WAD hubeba maana isiyo sahihi.
Ili kuzuia hili, ndani ya constitution specification lazima angalau viingizwe wazi na kwa namna canonical:
- vitengo,
- matoleo ya schema,
- field semantics,
- physical calibration definitions,
- kanuni za encoding,
- endianness,
- version identifiers,
- domain ontology
.
Chanzo kinataja dhana ya “semantic bindings”, lakini hakizionyeshi kama sehemu tofauti na formal katika formula ya constitutional hash.
Hash equality inathibitisha nini?
Ulinganisho wa SHA3-256 ukitumiwa kwa usahihi ni mfumo wenye nguvu kwa configuration fingerprint.
Lakini tofauti hizi lazima zilindwe:
- hash ileile ≠ kifaa kilekile kimwili,
- hash ileile ≠ sensor inayoaminika,
- hash ileile ≠ implementation sahihi,
- hash ileile ≠ runtime isiyoshambuliwa,
- hash ileile ≠ semantiki zote kuwa sawa.
Ingawa Phase 2 na Phase 3 zinalenga kupunguza baadhi ya mapungufu haya, hazitatui tatizo lote la runtime attestation.
Mbinu na Matokeo ya Utafiti
Tabaka za kihisabati za protokoli
Utafiti unaunganisha madarasa matatu tofauti ya uthibitishaji kwa namna ya defence-in-depth:
| Tabaka | Zana | Sifa inayotakiwa kuthibitishwa |
|---|---|---|
| Kikriptografia | SHA3-256 | Usawa wa constitution specification |
| Kihisabati | Mtazamo wa Banach fixed-point | Kukaribia kwa runtime fixed-point |
| Kikokotozi | WAD + R³ challenge-response | Uthabiti wa ukokotoaji amilifu |
Modeli ya WAD implementation
Chanzo kinapendekeza kwamba thamani zote za constitutional zihifadhiwe kama 256 bit integer katika kipimo cha \(10^{18}\).
| Operesheni | Ufafanuzi | Ulinzi |
|---|---|---|
| Kujumlisha / kutoa | \(a+b\) | Matokeo hukaguliwa ndani ya mpaka wa 256 bit |
| Kuzidisha | \((a\times b)/W\) | Udhibiti wa overflow wa zao la kati |
| Kugawanya | \((a\times W)/b\) | \(b\neq0\) |
| Fixed-point distance | \(\sum(a_i-b_i)^2\) | Rekodi ya kati ya 512 bit |
| R³ step | \(R_k(x)=\alpha x/W+\beta_k\) | Saturation juu ya W |
Faida ya aritmetiki ya namba kamili ni kutoa matokeo deterministiki. Hata hivyo, kutumia integer fixed-point peke yake hakuondoi vyanzo vyote vya numerical error; truncation, sera ya overflow, saturation na maamuzi ya scale conversion bado yanaweza kuathiri matokeo.
Dai la utendaji wa hardware katika chanzo
Utafiti unalinganisha awamu za handshake na vitengo maalum vya hardware katika usanifu wa photonic mesh unaoitwa ANRI-PHOTON.
| Hatua | Kitengo | Latency iliyoripotiwa |
|---|---|---|
| Axiom Declaration | CSL Hash Register Comparator | 197 ps |
| Fixed-Point Verification | Integer Distance Unit | 197 ps / component |
| Challenge-Response | R³ Photonic Mesh Operator | 197 ps / refinement step |
| Jumla, m=27 | Full CSL Pipeline | < 1 µs |
Namba hizi zina kikomo muhimu cha tafsiri: hati haitoi data ya uzalishaji huru, vipimo au benchmarking ya upande wa tatu kwa hardware ya ANRI-PHOTON. Kwa hiyo, thamani zinapaswa kuchukuliwa kama lengo/dai katika usanifu wa protokoli.
Madai ya open-source implementation
Chanzo kinataja implementation tatu za rejea:
- LEAN 4: formal protocol proof,
- Solidity / EVM: on-chain handshake,
- ANRI-PHOTON microcode: hardware implementation.
Hata hivyo, ndani ya PDF hii hakuna repository commit, source-code listing, formal proof artifact hash au maagizo ya reproducibility. Kwa hiyo, dai la “formally verified” la utafiti haliwezi kuthibitishwa huru kupitia hati hii pekee.
Dai la No Vendor Lock-In
Mwandishi anatetea kwamba kwa sababu protokoli inategemea viwango wazi na ufafanuzi wa kihisabati, haihitaji proprietary API au certificate authority ya kati.
Lengo hili lina maana kiusanifu. Lakini kwa vendor independence ya vitendo, RUAX specification, R³ implementation semantics, canonical serialization na mfumo wa hardware attestation pia vinapaswa kuwa wazi, vinavyoweza kutekelezwa pamoja na kupimwa kwa implementation huru.
Sifa ya Pairwise verification
Mojawapo ya maamuzi muhimu ya usanifu katika chanzo ni kwamba uthibitishaji haukubaliwi kuwa transitive.
Yaani:
\[ K_A\leftrightarrow K_B \]
na:
\[ K_B\leftrightarrow K_C \]
vikifanikiwa, bado:
\[ K_A\leftrightarrow K_C \]
haichukuliwi moja kwa moja kuwa imethibitishwa.
Kila jozi lazima ikamilishe handshake yake yenyewe. Hii ni kanuni thabiti ya usanifu wa ulinzi inayozuia kuenea kiotomatiki kwa mnyororo wa uaminifu kupitia kernel iliyo katikati.
Mawazo ya kiufundi yanayoungwa mkono na utafiti
- Kulinganisha configuration fingerprint kabla ya kubadilishana data kunaweza kuwa na manufaa katika interoperability.
- Cryptographic hash, runtime state verification na active challenge-response kwa pamoja zinaweza kuunda defense-in-depth.
- Fixed-point integer arithmetic inaweza kutumiwa kwa ukokotoaji deterministiki kati ya majukwaa.
- Pairwise verification hupunguza dhana ya uaminifu transitive.
- Dhana ya canonical constitution fingerprint inaweza kuwa modeli muhimu ya usanifu kwa cross-system compatibility.
Madai ambayo utafiti bado haujathibitisha au haujaonyesha vya kutosha
- Haijaonyeshwa kwamba kernel 30 tofauti za viwanda zinaweza kweli kufanya kazi pamoja kwa constitution hash ya pamoja.
- Haijaonyeshwa kwamba RUAX ni kiwango kilichokita mizizi au kilichothibitishwa huru kwa industrial AI.
- Haijathibitishwa formal ndani ya hati hii kwamba operator ya R³ ni contraction katika nafasi yote husika ya hali.
- Thamani za 197 ps na <1 µs kwa ANRI-PHOTON hazijathibitishwa kwa hardware benchmark huru.
- “No translation loss” haijaonyeshwa kwa namna kamili.
- “No corruption” haijaonyeshwa kwa namna kamili.
- Haijathibitishwa kwa modeli huru ya usalama kwamba thamani ya failure probability ya protokoli yote ni moja kwa moja \(2^{-256}\).
- Kiwango cha SHA3-256 collision security si 256 bit; NIST hutoa classic collision strength kama 128 bit.
- WAD = \(10^{18}\) haijasanifishwa moja kwa moja na ERC-20 kama sharti la lazima.
Vikwazo vya msingi vya usanifu
Kikwazo cha kwanza na muhimu zaidi ni modeli ya compatibility. Ingawa domain-specific fixed-point basis imejumuishwa kwenye hash, vipimo tofauti vya basis hufafanuliwa kwa viwanda tofauti. Kwa hiyo, jinsi cross-domain compatibility itakavyopatikana inahitaji mfumo wa profile/version negotiation uliofafanuliwa kwa kina zaidi.
Kikwazo cha pili ni semantic canonicalization. Ufafanuzi wa schema haujitoshelezi kuthibitisha kwamba dhana ileile ya “constitution” itawakilishwa byte-for-byte kwa namna ileile katika implementation zote.
Kikwazo cha tatu ni runtime attestation. Challenge-response inaweza kupima uthabiti wa ukokotoaji, lakini peke yake haisuluhishi vitisho vipana zaidi kama compromised hardware, malicious sensor input au implementation tofauti inayoiga pato sahihi.
Kikwazo cha nne ni cryptographic threat model. Collision, second-preimage, preimage na implementation compromise ni matatizo tofauti ya usalama na hayapaswi kuwakilishwa kwa namba moja ya \(2^{-256}\).
Kikwazo cha tano ni uthibitishaji wa majaribio. Chanzo hakitoi packet traces, latency distribution, throughput, failure injection, adversarial testing au interoperability benchmark juu ya jozi halisi za kernel za viwanda.
Dokezo la Chanzo na Mbinu
Kichwa asilia: The Cross-Kernel Interoperability Handshake: Universal Communication Protocol for Constitutional Industry Kernels
Mwandishi: Michael A. Russell.
Taasisi: Foundation for Aligned Intelligence Truth and Humanity (FAITH).
Tarehe: 7 Juni 2026.
Aina ya hati: Protokoli ya kiufundi / pendekezo la usanifu.
Teknolojia za msingi: SHA3-256, Banach Fixed-Point Theorem, WAD fixed-point arithmetic yenye kipimo cha 10¹⁸, RUAX, R³ na ANRI-PHOTON.
Protokoli iliyopendekezwa katika chanzo: Udhibiti wa constitution hash → fixed-point verification → WAD challenge-response → context iliyothibitishwa → kubadilishana data.
Uthibitishaji huru wa kiwango: SHA3-256 ni function ya hash ya kiwango iliyofafanuliwa ndani ya NIST FIPS 202. NIST inaonyesha kiwango cha kawaida cha collision resistance kwa SHA3-256 kuwa 128 bit, na kiwango cha preimage resistance kuwa 256 bit.
Dokezo la WAD: Ingawa uwakilishi wa 10¹⁸ fixed-point umeenea katika ekosistemu ya Ethereum/DeFi, kiwango cha ERC-20 hakilazimishi token zote kuwa na 18 decimal.
Dokezo la teknolojia ndani ya chanzo: RUAX, R³ na ANRI-PHOTON ni sehemu za mfumo wa teknolojia/usanifu wa makala hii yenyewe. Hati haitoi uthibitishaji huru wa peer-reviewed au data ya utendaji ya upande wa tatu kwa hizo.
Tathmini kuu ya kiufundi: Utafiti unapendekeza mchanganyiko wa configuration fingerprint + runtime state + challenge-response kama modeli ya kuvutia ya interoperability. Hata hivyo, ikiwa kernel za domain tofauti kweli zina parameter tofauti za constitution, sharti la usawa kamili wa hash huunda msongo wa kiusanifu ambao bado haujatatuliwa dhidi ya dai la universal interoperability la protokoli.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *