

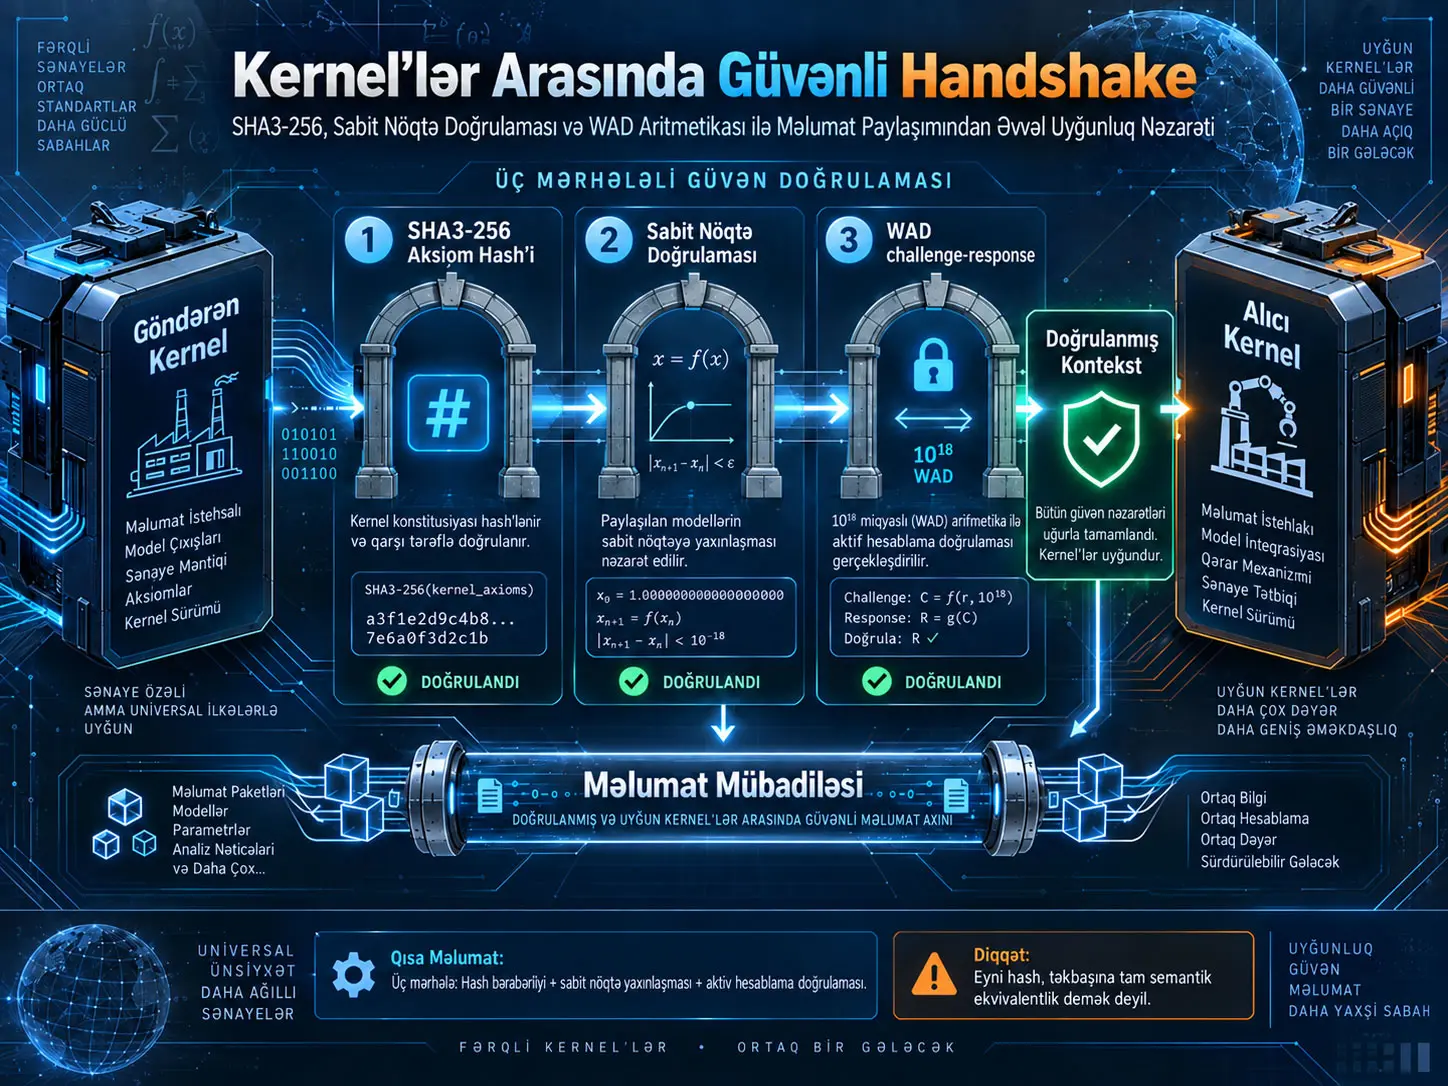
Bu texniki araşdırma, müxtəlif sənaye proqram təminatı və ya süni intellekt “kernel”lərinin məlumat mübadiləsinə başlamazdan əvvəl eyni konstitusional/aksiomatik qaydalar altında işlədiklərini doğrulamasını hədəfləyən üçmərhələli handshake protokolu təklif edir. Mənbədə Cross-Kernel Interoperability Handshake adlandırılan metod; SHA3-256 ilə aksiom tərifinin müqayisəsindən, Banach Sabit Nöqtə Teoremi çərçivəsində sabit nöqtə vəziyyətlərinin doğrulanmasından və 10¹⁸ miqyaslı WAD tam ədəd aritmetikası üzərində challenge-response hesablamasından ibarətdir. Müəllif bu quruluş sayəsində iki kernelin məlumat paylaşımından əvvəl ortaq bir “constitutional context” doğrulaya biləcəyini müdafiə edir. Bununla birlikdə RUAX, R³ və ANRI-PHOTON komponentləri mənbə müəllifinin öz memarlığına aiddir və araşdırma müstəqil təhlükəsizlik incələməsi və ya donanım benchmark’ı təqdim etmir. Bundan başqa, müxtəlif sektor kernellərinin fərqli aksiom və ya sabit nöqtə ölçülərinə sahib olduğu bildirilərkən Phase 1-də tam constitution-hash bərabərliyinin axtarılması protokolun universal cross-kernel iddiası baxımından aydınlaşdırılmalı mühüm dizayn problemidir.
Protokolun əsas fikri sadədir: iki sistem bir-birinə güvənmək əvəzinə, məlumat paylaşmazdan əvvəl eyni qaydalardan istifadə etdiyini riyazi və kriptoqrafik nəzarətlərlə göstərməyə çalışır. Ancaq bu iddianın gücü hash-ə hansı məlumatların daxil edildiyinə, tətbiqlərin nə qədər deterministik olduğuna və mənbədə müəyyən edilən R³ operatorunun həqiqətən lazımi riyazi xüsusiyyətləri daşıyıb-daşımadığına bağlıdır.
“Cross-kernel” problemi nədir?
Mənbə müxtəlif sənayelər üçün ayrı “constitutional kernel”lər nəzərdə tutur. Nümunələr arasında farmasevtik sistemlər, səhiyyə xidmətləri, aviasiya, enerji, maliyyə, müdafiə, avtonom nəqliyyat vasitələri, şəhər planlaşdırması, drone sistemləri, meteorologiya və cərrahi robotlar vardır.
Problem iki sistemin eyni ədədi və ya mesajı fərqli şəkildə şərh edə bilməsidir.
Məsələn:
- “çirklilik nisbəti < %0,1”,
- “marşrut sapması < 2 m”,
- “əməliyyat təmizləndi”,
- “doza həddi aşılmadı”
ifadələri yalnız xam ədədlərdən ibarət deyil. Onların arxasında vahid, threshold, schema, qərar qaydası və semantik kontekst dayanır.
Mənbə bu səbəbdən yalnız məlumat formatı uyğunluğunun yetərli olmadığını; tərəflərin eyni “konstitusional” hesablama qaydalarını da doğrulamalı olduğunu irəli sürür.
İki Sistem Eyni Hash-ə Sahibdirsə, Doğrudan da Eyni Qaydaları İstifadə Edirmi?
Yalnız müəyyən şərtlər altında. SHA3-256 hash’lərinin eyni olması hash girişi kimi istifadə olunan byte ardıcıllıqlarının eyni olduğuna dair son dərəcə güclü kriptoqrafik göstərici verir. Ancaq semantik ekvivalentlik üçün bütün kritik təriflərin canonical və tam şəkildə bu byte ardıcıllığına daxil edilməsi lazımdır. Vahid çevrilmələri, schema versiyası, fiziki sensor mənaları və ya tətbiq semantikası hash xaricində qalarsa, iki sistem eyni constitution hash’ə sahib olsa belə məlumatı fərqli şərh edə bilər.
Kernel constitution tərifi
Araşdırmada hər kernel bu tuple ilə müəyyən edilir:
\[ K_j=(\Phi_j,F_{m_j},\alpha_j,W) \]
Burada:
- \(\Phi_j\): kernelin konstitusional aksiom seti,
- \(F_{m_j}\): \(m_j\) ölçüsündə fixed-point basis,
- \(\alpha_j\): contraction factor,
- \(W\): WAD precision constant.
Mənbə bütün kernel’lər üçün contraction factor olaraq:
\[ \alpha=0.85 \]
və WAD miqyası olaraq:
\[ W=10^{18} \]
istifadə edir.
WAD nə deməkdir?
WAD, Ethereum/DeFi proqram təminatı ekosistemində geniş istifadə olunan 18 onluq mərtəbəli sabit nöqtə tam ədəd göstərimidir. Məsələn, riyazi olaraq 1,0 dəyəri sistem daxilində:
\[ 1\times10^{18} \]
şəklində saxlanıla bilər.
Bu yanaşma floating-point aritmetikasının deterministik olmayan və ya yuvarlaqlaşdırmadan qaynaqlanan bəzi problemlərindən yayınmaq üçün faydalıdır.
Ancaq mənbə WAD miqyasını “EIP-20 ilə standartlaşdırılmış” kimi müəyyən edir. Bu ifadə texniki baxımdan həddindən artıq güclüdür. ERC-20 standartındakı decimals() sahəsi opsionaldır və standartın özü bütün tokenların 18 decimal istifadə etməsini məcburi etmir. Buna görə 10¹⁸ WAD miqyasını Ethereum ekosistemində geniş yayılmış fixed-point konvensiyası kimi müəyyən etmək daha doğrudur.
Constitutional hash
Mənbənin ikinci əsas tərifi:
\[ H_{const}(K_j) = SHA3\text{-}256(\Phi_j \Vert F_{m_j}\Vert\alpha_j\Vert W) \]
şəklindədir.
İki kernelin uyğun qəbul edilməsi üçün:
\[ H_{const}(K_A)=H_{const}(K_B) \]
şərti axtarılır.
Buradakı fikir constitution daxilində tək bir bit dəyişdikdə hash’in dəyişməsi və tərəflərin fərqli konfiqurasiya ilə ünsiyyətə başlamasının qarşısının alınmasıdır.
SHA3-256 nə təmin edir?
SHA3-256, NIST FIPS 202 daxilində müəyyən edilən Keccak əsaslı 256 bit hash funksiyasıdır.
Burada üç fərqli təhlükəsizlik anlayışını ayırmaq vacibdir:
- collision resistance,
- preimage resistance,
- second-preimage resistance.
NIST-in klassik təhlükəsizlik qiymətləndirməsində SHA3-256 üçün collision resistance təxminən 128 bit, preimage və second-preimage resistance isə 256 bit səviyyəsindədir.
Dolayısıyla araşdırmanın bəzi bölmələrində hash collision və ya ümumi protokol uğursuzluğu ilə birbaşa əlaqələndirilən 2⁻²⁵⁶ ifadəsi ümumi SHA3-256 collision təhlükəsizliyi kimi istifadə edilə bilməz. Təsadüfi müəyyən ikinci girişin eyni digest’i yaratması ilə ümumi collision-search təhlükəsizliyi eyni təhlükəsizlik tərifi deyil.
Daxili dizayn gərginliyi: Fərqli kernel’lər necə eyni hash yaradacaq?
Mənbə bir tərəfdən hər sektor kernelinin fərqli fixed-point basis istifadə edə biləcəyini bildirir. Məsələn, farmasevtik kernel üçün \(m=27\), maliyyə kerneli üçün \(m=30\) nümunəsi verilir.
Digər tərəfdən Phase 1, \(F_m\) daxil bütün constitution tuple’ının SHA3-256 hash’inin birəbir eyni olmasını istəyir.
Bu halda:
\[ F_{27}\neq F_{30} \Rightarrow H_{const}(K_{pharma}) \neq H_{const}(K_{finance}) \]
olması gözlənilir.
Başqa sözlə, həqiqətən fərqli sektor constitution’ları istifadə olunursa, Phase 1 handshake’i rədd edəcəkdir.
Bu problem protokolun mərkəzindəki “30 fərqli kernel, tək universal dil” iddiası baxımından vacibdir. Daha ümumi interoperability dizaynı, məsələn ortaq əsas constitution hash’i ilə domain-specific profile hash’lərini ayrıca doğrulaya bilərdi; ancaq mənbə bu cür qatlı uyğunluq modelini təsvir etmir.
Cross-Kernel Handshake Necə İşləyir?
Mənbə protokolu ardıcıl üç doğrulama mərhələsinə ayırır. Hər hansı mərhələdə uğursuzluq yaranarsa, bağlantı kəsilir və məlumat mübadiləsinə başlanmır.
| Mərhələ | Əməliyyat | Əsas yanaşma | Uğursuzluq |
|---|---|---|---|
| 1 — Axiom Declaration | SHA3-256 constitution hash müqayisəsi | NIST FIPS 202 | Hash fərqli → bağlantını kəs |
| 2 — Fixed-Point Verification | Sabit nöqtə vəziyyətlərini müqayisə etmə | Banach contraction yanaşması | Vəziyyət fərqli → bağlantını kəs |
| 3 — Challenge-Response | R³ üzərində təzə challenge hesabı | WAD tam ədəd aritmetikası | Cavab fərqli → bağlantını kəs |
Phase 1 — Axiom Declaration
Göndərən \(K_A\), öz constitution hash’ini alan \(K_B\)’yə göndərir.
\(K_B\) öz hash’ini lokal olaraq hesablayır və iki 256 bit dəyəri müqayisə edir.
Uyğunluq yoxdursa, protokol dayanır.
Bu qat configuration drift yaxalamaq baxımından məntiqli dizayn nümunəsidir. Ancaq etibarlı nəticə üçün constitution’ın deterministic canonical serialization ilə hash’lənməsi lazımdır. Mənbə bu byte-level serialization formatını ətraflı şəkildə göstərmir.
Phase 2 — Fixed-Point Verification
İlk mərhələ iki tərəfin eyni constitution’ı bildirdiyini yoxlayarkən, ikinci mərhələ işləyən iki nümunənin eyni sabit nöqtəyə yaxınlaşdığını test etməyi hədəfləyir.
Mənbə WAD-distance dəyərini:
\[ \Delta_{WAD} = \sum_{i=1}^{m} (\Psi_A^*(i)-\Psi_B^*(i))^2 \]
kimi müəyyən edir.
Handshake tolerantlığı:
\[ \epsilon_{hs}=10^{14} \]
kimi seçilmiş və:
\[ \Delta_{WAD}<\epsilon_{hs}^2=10^{28} \]
şərti axtarılmışdır.
WAD vahidinin \(10^{18}\) olması səbəbindən mənbə bu tolerantlığı təxminən \(10^{-4}\) nisbi həssaslıq səviyyəsində şərh edir.
Banach Sabit Nöqtə Teoremi burada nəyə yarayır?
Banach Contraction Mapping Theorem uyğun şərtləri təmin edən contraction mapping’in tək bir sabit nöqtəyə sahib olduğunu və iterasiyaların bu nöqtəyə yaxınlaşdığını deyir.
Mənbə bu teoremdən istifadə edərək R³ operatorunun \(\alpha=0.85\) contraction factor ilə işləməsi halında iki eyni constitution’ın eyni sabit nöqtəyə yaxınlaşacağını irəli sürür.
Ancaq teoremin protokola tətbiqi üçün yalnız \(\alpha=0.85\) yazmaq yetərli deyil. R³-ün müəyyən edildiyi sahənin tam metrik məkan olması və R³-ün bütün əlaqəli vəziyyətlər üçün həqiqətən:
\[ d(R^3(x),R^3(y))\le0.85\,d(x,y) \]
şərtini təmin etməsi lazımdır.
Bu sənəd R³-ün bütün funksional tərifini və bu inequality’nin formal isbatını təqdim etmədiyi üçün, Banach teoremi burada mənbə memarlığının fərziyyəsi üzərində tətbiq olunur.
Yaxınlaşma addım sayı
Mənbə \(10^{-18}\) səviyyəsinə yaxınlaşma üçün ən çox 268 iterasiya lazım olduğunu bildirir.
Banach bound:
\[ \frac{\alpha^n}{1-\alpha} \]
istifadə edildikdə \(\alpha=0.85\) üçün təxminən 267–268 iterasiyalı konservativ sərhəd əldə edilə bilər. Ancaq mənbədə yanındakı qısa ifadə yalnız \(\log_{0.85}(10^{-18})\) şəklində göstərildikdə eyni rəqəm birbaşa çıxmır; buna görə formul ilə verilən rəqəmin eyni bound fərziyyəsini açıq şəkildə göstərməsi daha doğru olar.
Phase 3 — Challenge-Response
Son mərhələdə \(K_A\), donanımsal entropy mənbəyindən:
\[ r\in[0,W) \]
aralığında təzə challenge yaradır.
İki tərəf müstəqil olaraq:
\[ s=R^3(r\cdot\Psi^*) \]
dəyərini hesablayır.
Alan tərəf \(s\) dəyərini geri göndərir və göndərən öz nəticəsi ilə müqayisə edir.
Mənbənin məqsədi yalnız yaddaşda saxlanmış sabit nöqtəni bildirməyi deyil, doğru R³ tətbiqinin aktiv olaraq işlədiyini göstərməkdir.
Challenge’ın hər sessiyada yeni olması replay riskini azaltmağa yönəlmiş məntiqli dizayn ünsürüdür.
Bu Protokol Doğrudan da “Trustless” və “No Translation Loss” Təmin Edirmi?
Mənbə bunu hədəfləyir, ancaq sənəd təkbaşına bu mütləq nəticəni sübut etmək üçün yetərli deyil. Üçmərhələli doğrulama iki tərəfin müəyyən riyazi vəziyyətlər üzərində uyğunluğunu yoxlaya bilər; lakin real məlumat semantikası, schema uyğunluğu, sensor kalibrasiyası, proqram tətbiqi, açar/entropy təhlükəsizliyi və donanım güvən sərhədi kimi ünsürlər protokol xaricində qalarsa, hələ də güvən fərziyyələri mövcud olur. “Trustless” ifadəsi bu səbəbdən mərkəzi avtoritet tələb etməyən qarşılıqlı doğrulama hədəfi kimi oxunmalıdır.
“No translation loss” iddiasının sərhədi
Mənbənin əsas tezislərindən biri iki kernel eyni constitution’ı istifadə edirsə, məlumatın çevrilmədən ötürülə bilməsidir.
Lakin real sistemlərdə semantik uyğunluq yalnız riyazi threshold’un eyni olmasından ibarət deyil.
Məsələn, iki sistemdə dəyər:
2.0
ola bilər; lakin biri bunu metr, digəri feet kimi şərh edirsə, eyni WAD dəyəri yanlış məna daşıyır.
Bunun qarşısını almaq üçün constitution specification daxilinə ən azı:
- vahidlər,
- schema versiyaları,
- field semantics,
- physical calibration definitions,
- encoding qaydaları,
- endianness,
- version identifiers,
- domain ontology
kimi ünsürlərin açıq və canonical şəkildə daxil edilməsi lazımdır.
Mənbə “semantic bindings” anlayışından bəhs edir, ancaq constitutional hash formulunda bunları ayrıca və formal komponent kimi göstərmir.
Hash equality nəyi sübut edir?
SHA3-256 müqayisəsi doğru istifadə edildikdə configuration fingerprint üçün güclü mexanizmdir.
Ancaq bu ayrımlar qorunmalıdır:
- eyni hash ≠ fiziki olaraq eyni cihaz,
- eyni hash ≠ etibarlı sensor,
- eyni hash ≠ doğru implementation,
- eyni hash ≠ hücuma məruz qalmamış runtime,
- eyni hash ≠ bütün semantikaların eyni olması.
Phase 2 və Phase 3 bu çatışmazlıqların bəzilərini azaltmağı hədəfləsə də, bütün runtime attestation problemini həll etmir.
Araşdırmanın Metodu və Nəticələri
Protokolun riyazi qatları
Araşdırma üç fərqli doğrulama sinfini defence-in-depth şəklində birləşdirir:
| Qat | Alət | Doğrulanmaq istənən xüsusiyyət |
|---|---|---|
| Kriptoqrafik | SHA3-256 | Constitution specification bərabərliyi |
| Riyazi | Banach fixed-point yanaşması | Runtime fixed-point yaxınlaşması |
| Hesablama | WAD + R³ challenge-response | Aktiv hesablama tutarlılığı |
WAD implementation modeli
Mənbə bütün constitutional dəyərlərin 256 bit integer olaraq \(10^{18}\) miqyasında saxlanmasını təklif edir.
| Əməliyyat | Tərif | Qoruma |
|---|---|---|
| Toplama / çıxma | \(a+b\) | Nəticə 256 bit sərhədində yoxlanılır |
| Vurma | \((a\times b)/W\) | Ara vurma overflow nəzarəti |
| Bölmə | \((a\times W)/b\) | \(b\neq0\) |
| Fixed-point distance | \(\sum(a_i-b_i)^2\) | 512 bit ara qeyd |
| R³ step | \(R_k(x)=\alpha x/W+\beta_k\) | W üzərində saturation |
Tam ədəd aritmetikasının üstünlüyü deterministik nəticə yaratmasıdır. Ancaq integer fixed-point istifadə etmək təkbaşına bütün numerical error mənbələrini aradan qaldırmır; truncation, overflow siyasəti, saturation və scale conversion qərarları yenə nəticəyə təsir edə bilər.
Mənbənin donanım performans iddiası
Araşdırma handshake fazalarını ANRI-PHOTON adlı photonic mesh memarlığında xüsusi donanım vahidlərinə xəritələndirir.
| Mərhələ | Vahid | Bildirilən latency |
|---|---|---|
| Axiom Declaration | CSL Hash Register Comparator | 197 ps |
| Fixed-Point Verification | Integer Distance Unit | 197 ps / component |
| Challenge-Response | R³ Photonic Mesh Operator | 197 ps / refinement step |
| Toplam, m=27 | Full CSL Pipeline | < 1 µs |
Bu rəqəmlərin mühüm şərh sərhədi vardır: sənəd ANRI-PHOTON donanımının müstəqil istehsal, ölçüm və ya üçüncü tərəf benchmarking məlumatını təqdim etmir. Bu səbəbdən dəyərlər protokol dizaynındakı hədəf/iddia xarakterində ələ alınmalıdır.
Open-source implementation iddiaları
Mənbə üç referans implementasiyadan bəhs edir:
- LEAN 4: formal protocol proof,
- Solidity / EVM: on-chain handshake,
- ANRI-PHOTON microcode: hardware implementation.
Ancaq bu PDF daxilində repository commit’i, source-code listing, formal proof artifact hash’i və ya reproducibility təlimatı verilmir. Bu səbəbdən araşdırmanın “formally verified” iddiası yalnız bu sənəd üzərindən müstəqil şəkildə doğrulana bilməz.
No Vendor Lock-In iddiası
Müəllif protokolun açıq standartlara və riyazi təriflərə dayanması səbəbindən proprietary API və ya mərkəzi certificate authority tələb etmədiyini müdafiə edir.
Bu hədəf memarlıq baxımından mənalıdır. Ancaq praktik vendor independence üçün RUAX specification, R³ implementation semantics, canonical serialization və hardware attestation mexanizminin də açıq, birlikdə tətbiq edilə bilən və müstəqil implementasiyalarla test edilmiş olması lazımdır.
Pairwise verification xüsusiyyəti
Mənbənin faydalı dizayn qərarlarından biri doğrulamanın transitiv qəbul edilməməsidir.
Yəni:
\[ K_A\leftrightarrow K_B \]
və:
\[ K_B\leftrightarrow K_C \]
uğurlu olsa belə:
\[ K_A\leftrightarrow K_C \]
avtomatik olaraq doğrulanmış qəbul edilmir.
Hər cütün öz handshake’ini tamamlaması lazımdır. Bu, aradakı bir kernel üzərindən güvən zəncirinin avtomatik yayılmasını əngəlləyən möhkəm müdafiə dizayn prinsipidir.
Araşdırmanın dəstəklədiyi texniki fikirlər
- Məlumat mübadiləsindən əvvəl configuration fingerprint müqayisə etmək birlikdə işləyə bilmədə faydalı ola bilər.
- Cryptographic hash, runtime state verification və active challenge-response birlikdə defense-in-depth yarada bilər.
- Fixed-point integer arithmetic platformalararası deterministik hesablama üçün istifadə edilə bilər.
- Pairwise verification transitiv güvən fərziyyəsini azaldır.
- Canonical constitution fingerprint anlayışı cross-system compatibility üçün faydalı dizayn modeli ola bilər.
Araşdırmanın hələ sübut etmədiyi və ya kifayət qədər göstərmədiyi iddialar
- 30 fərqli sənaye kernelinin həqiqətən ortaq constitution hash ilə birlikdə işləyə biləcəyi göstərilməmişdir.
- RUAX’ın sənaye AI üçün oturuşmuş və ya müstəqil doğrulanmış standart olduğu göstərilməmişdir.
- R³ operatorunun bütün əlaqəli vəziyyət məkanında contraction olduğu bu sənəd daxilində formal olaraq sübut edilməmişdir.
- ANRI-PHOTON üçün 197 ps və <1 µs dəyərləri müstəqil hardware benchmark ilə doğrulanmamışdır.
- “No translation loss” mütləq olaraq göstərilməmişdir.
- “No corruption” mütləq olaraq göstərilməmişdir.
- Bütün protokolun failure probability dəyərinin birbaşa \(2^{-256}\) olduğu müstəqil təhlükəsizlik modeli ilə sübut edilməmişdir.
- SHA3-256 collision security səviyyəsi 256 bit deyil; NIST klassik collision strength’i 128 bit olaraq verir.
- WAD = \(10^{18}\) birbaşa ERC-20 tərəfindən məcburi standartlaşdırılmış deyil.
Əsas memarlıq məhdudiyyətləri
Birinci və ən mühüm məhdudiyyət compatibility modelidir. Hash-ə domain-specific fixed-point basis daxil edildiyi halda fərqli sənayelər üçün fərqli basis ölçüləri müəyyən edilir. Buna görə cross-domain compatibility’nin necə təmin ediləcəyi daha ətraflı profile/version negotiation mexanizmi tələb edir.
İkinci məhdudiyyət semantik canonicalization’dır. Eyni “constitution” anlayışının bütün implementasiyalarda byte-for-byte eyni təmsil ediləcəyinə dair schema tərifi çatışmır.
Üçüncü məhdudiyyət runtime attestation’dır. Challenge-response hesablama tutarlılığını sınaya bilər, ancaq compromised hardware, malicious sensor input və ya doğru çıxışı təqlid edən fərqli implementation kimi daha geniş təhdidləri təkbaşına həll etmir.
Dördüncü məhdudiyyət kriptoqrafik threat modelidir. Collision, second-preimage, preimage və implementation compromise bir-birindən fərqli təhlükəsizlik problemləridir və tək bir \(2^{-256}\) rəqəmi ilə təmsil edilməməlidir.
Beşinci məhdudiyyət eksperimental doğrulamadır. Mənbə real sənaye kernel cütləri üzərində packet traces, latency distribution, throughput, failure injection, adversarial testing və ya interoperability benchmark təqdim etmir.
Mənbə və Metod Qeydi
Orijinal başlıq: The Cross-Kernel Interoperability Handshake: Universal Communication Protocol for Constitutional Industry Kernels
Müəllif: Michael A. Russell.
Quruluş: Foundation for Aligned Intelligence Truth and Humanity (FAITH).
Tarix: 7 İyun 2026.
Sənəd növü: Texniki protokol / memarlıq təklifi.
Əsas texnologiyalar: SHA3-256, Banach Sabit Nöqtə Teoremi, 10¹⁸ miqyaslı WAD fixed-point arithmetic, RUAX, R³ və ANRI-PHOTON.
Mənbədə təklif edilən protokol: Constitution hash nəzarəti → fixed-point verification → WAD challenge-response → doğrulanmış context → məlumat mübadiləsi.
Müstəqil standart doğrulaması: SHA3-256 NIST FIPS 202 daxilində müəyyən edilmiş standart hash funksiyasıdır. NIST SHA3-256 üçün klassik collision resistance səviyyəsini 128 bit, preimage resistance səviyyəsini 256 bit olaraq bildirir.
WAD qeydi: 10¹⁸ fixed-point göstərimi Ethereum/DeFi ekosistemində geniş yayılsa da, ERC-20 standartı bütün tokenlar üçün 18 decimal məcburiyyəti gətirmir.
Mənbədaxili texnologiya qeydi: RUAX, R³ və ANRI-PHOTON bu məqalənin öz texnologiya/memarlıq çərçivəsinin hissələridir. Sənəd bunlar üçün müstəqil rəyli doğrulama və ya üçüncü tərəf performans məlumatı təqdim etmir.
Əsas texniki qiymətləndirmə: Araşdırma configuration fingerprint + runtime state + challenge-response kombinasiyasını maraqlı birlikdə işləyə bilmə modeli kimi təklif edir. Ancaq fərqli domain kernellərinin həqiqətən fərqli constitution parametrlərinə sahib olduğu halda tam hash bərabərliyi məcburiyyəti protokolun universal interoperability iddiası ilə hələ həll edilməmiş memarlıq gərginliyi yaradır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib