

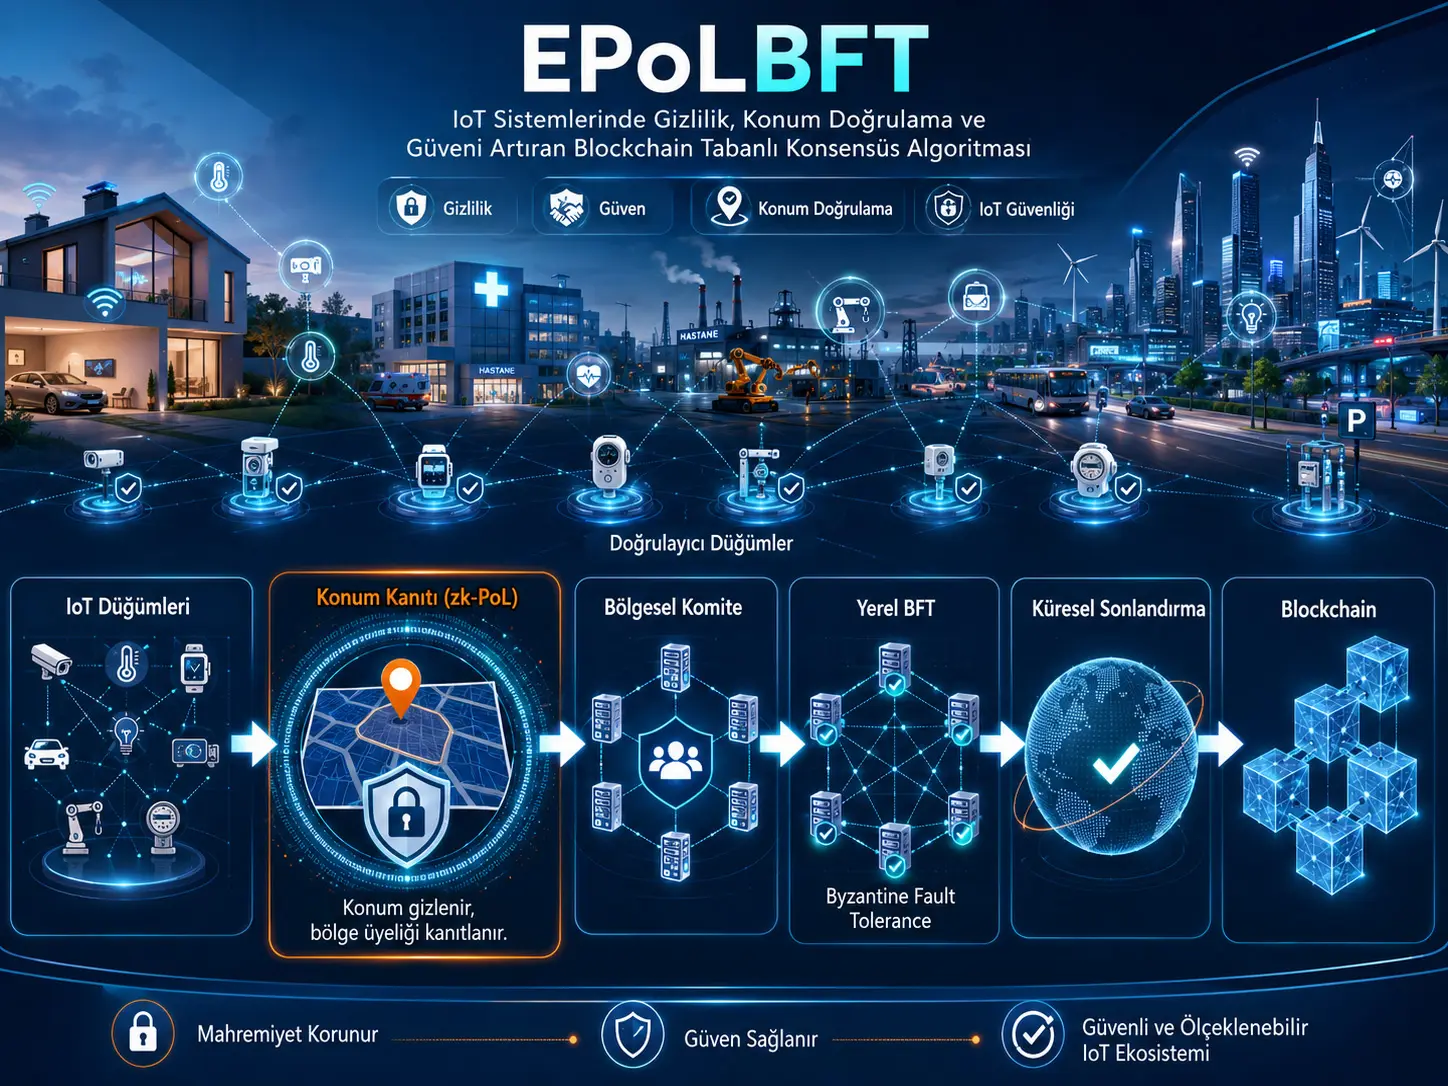
Utafiti huu unapendekeza mfumo wa makubaliano unaoitwa Elastic Proof-of-Location Byzantine Fault Tolerance (EPoLBFT) unaolenga kujumuisha katika makubaliano ya blockchain si utambulisho wa kidijitali pekee, bali pia muktadha wa kimwili wa kifaa katika mitandao mikubwa na yenye mabadiliko ya Internet of Things (IoT). Mbinu ya msingi ni kwamba vifaa vithibitishe kwa Proof-of-Location inayotegemea zero-knowledge (zk-PoL) kwamba vipo katika eneo fulani la kijiografia bila kufichua kwa wahakiki wengine viwianishi vyake kamili, wahakiki wanaofaa wagawanywe katika kamati za kikanda, na makubaliano ya Byzantine Fault Tolerant yaendeshwe ndani ya kamati hizi ndogo badala ya mtandao mzima.
EPoLBFT inaunganisha vipengele vitano vikuu: zk-PoL inayolinda faragha, kichujio cha uaminifu/sifa kinachotegemea historia ya tabia, uundaji wa kamati kwa geographic sharding, makubaliano ya aina ya PBFT ndani ya kamati, na utaratibu wa marekebisho unaonyumbulika unaobadilisha ukubwa wa kamati, muda wa epoch na kiwango cha mgawanyo wa kikanda kulingana na hali za mtandao. Kisha blok za kikanda huunganishwa kwenye leja ya kimataifa kupitia hatua ya pili ya BFT inayotekelezwa na Global Finalisation Committee (GFC).
Utafiti ulitathmini EPoLBFT katika simulator ya makubaliano ya blockchain-IoT iitwayo BICA kwa mitandao yenye nodi 200, 400, 600, 800 na 1000. Ukubwa chaguo-msingi wa kamati ni wahakiki 21 na, kwa mujibu wa mpaka wa kawaida wa BFT, lengo lilikuwa kila kamati iweze kustahimili wahakiki 6 wa Byzantine. Kila jaribio lilirudiwa kwa simulations 30 huru; ucheleweshaji, throughput, mzigo wa mawasiliano, matumizi ya nishati na ustahimilivu dhidi ya mashambulizi vilichunguzwa.
Katika grafu za simulation, kadiri mtandao unavyokua EPoLBFT inaonyesha ucheleweshaji mdogo na throughput kubwa kuliko PBFT ya kawaida. Watafiti wanaeleza sababu kuu kuwa ujumbe wa makubaliano unazuiliwa kwenye kamati ndogo za kikanda badala ya mtandao mzima. Katika modeli ya nishati pia inaripotiwa kwamba EPoLBFT, hasa katika safu ya nodi 600–1000, inaonyesha ongezeko la matumizi ya nishati linalokwenda polepole zaidi kuliko PBFT na G-PBFT. Matokeo haya si vipimo vya mtandao halisi wa kimwili wa IoT, bali ni matokeo ya modeli katika simulator ya BICA.
Katika safu ya zk-PoL, Groth16 zk-SNARK na curve ya BN254 zimeigwa. Chanzo kinaripoti ukubwa wa proof wa 0,2 KB, muda wa kutengeneza proof wa 12,5 ms, muda wa uthibitishaji wa 5,8 ms na matumizi ya kumbukumbu ya 1 KB. Proof zimefungwa kwa epoch na uthibitishaji upya umependekezwa epoch inapoisha, kizingiti cha mobility kinapozidiwa au tukio la trust-risk linapotokea.
Maoni kwa mtazamo wa Uturuki: Utafiti haukufanywa katika miundombinu halisi ya IoT nchini Uturuki na hautumii data mahususi ya Uturuki kuhusu vifaa, mtandao, eneo la kijiografia au mashambulizi. Mbinu inaweza kutathminiwa kidhana kwa mifumo ya permissioned IoT kama majengo mahiri, IoT ya viwandani, smart city na miundombinu muhimu; hata hivyo, kabla ya matumizi ya ndani, uwezo halisi wa vifaa, ucheleweshaji wa mitandao isiyotumia waya, mobility, miundombinu ya uthibitishaji wa eneo, modeli ya anchor inayotegemewa na matumizi ya nishati vinapaswa kuthibitishwa kando katika hali halisi za uwanjani.
EPoLBFT inajaribu kutatua tatizo gani?
Tatizo kuu linalolengwa na EPoLBFT ni kushughulikia ndani ya usanifu mmoja gharama ya mawasiliano inayosababishwa na itifaki za kawaida za Byzantine Fault Tolerance katika mitandao mikubwa ya IoT pamoja na ukosefu wa muktadha wa kimwili. Katika PBFT ya kawaida, kadiri idadi ya wahakiki inavyoongezeka, mawasiliano ya ujumbe hukua takriban kwa kiwango cha mraba. Nodi za IoT, kwa upande mwingine, zinaweza kuwa na uwezo mdogo wa prosesa, kumbukumbu na nishati.
Tatizo la pili la utafiti ni kwamba utambulisho wa kriptografia pekee hauonyeshi kwamba shughuli ya IoT imetoka kwenye chanzo chenye maana kimwili. Kwa mfano, katika tendo la IoT linalotegemea ufikiaji wa kimwili au eneo, mshambuliaji wa mbali ambaye amepata utambulisho huo huo wa kriptografia anaweza kujifanya kifaa halisi. Kwa hiyo, watafiti wanaongeza pia eneo la kijiografia lililothibitishwa la kifaa kama ishara ya uaminifu katika makubaliano.
Uanachama wa eneo unathibitishwaje huku eneo kamili likifichwa?
Katika EPoLBFT, lengo si kuchapisha viwianishi kamili vya kifaa, bali kuthibitisha kwamba kifaa kiko ndani ya eneo linaloruhusiwa. Mchakato wa uthibitishaji wa eneo umefafanuliwa katika hatua tano.
- Distance bounding na ukadiriaji wa eneo: Nodi ya beacon hufanya mchakato wa challenge–response na anchor zilizo karibu. Anchor hutengeneza mipaka ya umbali kutokana na round-trip time au sifa za ishara.
- Anchor attestation: Anchor zilizosajiliwa hutengeneza attestation iliyosainiwa inayohusishwa na taarifa za eneo, muda na umbali.
- Commitment ya eneo: Nodi hutengeneza cryptographic commitment kwa eneo lake halisi ambayo hulificha lakini haiwezi kubadilishwa baadaye.
- Zero-knowledge proof: Nodi huthibitisha, bila kufichua viwianishi, kwamba commitment inalingana na eneo lililo ndani ya eneo linaloruhusiwa na kwamba saini zinazohitajika za anchor ni halali.
- Location certificate: Uthibitishaji ukifanikiwa, cheti kinatengenezwa kinachoonyesha kwamba nodi inafaa kwa epoch na eneo fulani.
Commitment ya jumla iliyotolewa na utafiti:
\[ C = Com(\ell,r) \]
iko katika muundo huu. Hapa \(\ell\) inawakilisha eneo halisi, na \(r\) ni thamani ya nasibu inayotumiwa kuficha commitment.
Zero-knowledge proof kwa ujumla inaonyeshwa kama:
\[ \pi = ZK\text{-}Prove \left( \ell,r,\Sigma : C=Com(\ell,r) \land P(\ell) \land Verify(\Sigma) \right) \]
Hapa \(P(\ell)\) inaonyesha kwamba eneo linatimiza sharti la eneo linaloruhusiwa; \(\Sigma\) nayo inawakilisha mkusanyo wa anchor attestation.
Kamati zinaundwaje?
Mtandao hugawanywa katika maeneo ya kijiografia kulingana na maeneo yaliyothibitishwa. Kila eneo huunda consensus committee. Uchaguzi wa kiongozi unahusishwa na Verifiable Random Function (VRF), cheti cha Proof-of-Location kilichosimbwa na alama ya uaminifu ya awali.
Ikiwa katika kamati kuna wahakiki \(n\) na nodi \(t\) za Byzantine zinazokusudiwa kuvumiliwa, sharti la msingi la usalama ni:
\[ n \geq 3t+1 \]
na huhifadhiwa hivyo. Kwa kuwa kamati chaguo-msingi ya jaribio ni \(k=21\), utafiti unatumia:
\[ f_c= \left\lfloor \frac{k-1}{3} \right\rfloor = 6 \]
thamani hii.
Neno “Elastic” linamaanisha nini?
Katika EPoLBFT, unyumbufu haumaanishi mabadiliko ya kiongozi pekee. Itifaki inapendekeza kurekebisha vigezo vitatu kulingana na hali za mtandao: ukubwa wa kamati, muda wa epoch na kiwango cha granularity ya eneo la kijiografia.
Kiwango cha mobility \(\mu\), alama ya hatari ya Byzantine \(\beta\) na msongamano wa nodi wa kikanda \(\rho\) hufuatiliwa. Vizingiti chaguo-msingi ni:
- \(\mu_{th}=0,3\)
- \(\beta_{th}=0,25\)
- \(\mu_{low}=0,1\)
- \(\beta_{low}=0,1\)
Mobility au hatari ya shambulizi inapokuwa juu, ukubwa wa kamati huongezwa na muda wa epoch hupunguzwa. Mtandao unapokuwa thabiti, kamati ndogo na epoch ndefu zaidi hutumiwa kwa lengo la kupunguza gharama za uthibitishaji upya na mawasiliano.
Maeneo ya kijiografia yenye msongamano yanaweza kugawanywa katika consensus zone ndogo zaidi, huku maeneo yenye msongamano mdogo ambayo hayana wahakiki wa kutosha yanaweza kuunganishwa ili sharti la usalama la BFT liendelee kutimizwa.
Kwa nini BFT ya ndani inaweza kupunguza mzigo wa mawasiliano?
Katika PBFT ya kawaida, wahakiki wote kushirikishana ujumbe wa prepare na commit hutengeneza takriban uchangamano wa ujumbe wa \(O(N^2)\). EPoLBFT inalenga kupunguza mawasiliano ya ndani kwa kuwagawanya wahakiki katika kamati \(M\) za kikanda.
Katika utafiti, uchangamano wa jumla wa mawasiliano unaonyeshwa takriban kama:
\[ C_{\mathrm{total}} = O\left(\frac{N^2}{M}\right) + O(G^2) \]
Hapa \(G\) ni ukubwa wa Global Finalisation Committee. Watafiti wanatarajia kwamba katika muundo wa kawaida \(G \ll N\).
Dokezo la chanzo: Mlinganyo huohuo wa uchangamano umerudiwa mfululizo katika makala kama Mlinganyo (4) na Mlinganyo (5).
Epoch moja huendeleaje katika EPoLBFT?
| Hatua | Shughuli | Chanzo |
|---|---|---|
| 1. Uthibitishaji wa eneo | Nodi huthibitisha kwa zk-PoL uanachama wake katika eneo linaloruhusiwa bila kufichua viwianishi vyake kamili. | Sehemu 3.3 |
| 2. Uundaji wa kamati | Wahakiki ambao eneo na hali yao ya uaminifu vinafaa hupangiwa kamati za kikanda. | Sehemu 3.4 |
| 3. BFT ya ndani | Mawasiliano ya PRE-PREPARE, PREPARE na COMMIT hufanyika ndani ya kamati ya kikanda pekee. | Sehemu 3.5 |
| 4. Blok ya kikanda | Shughuli zilizokubaliwa na kamati huunganishwa kwenye blok ya kikanda na commitment fupi hutengenezwa. | Sehemu 3.5–3.6 |
| 5. Ukamilishaji wa kimataifa | Global Finalisation Committee huendesha hatua ya pili ya PBFT juu ya commitment za kikanda. | Sehemu 3.6 |
| 6. Marekebisho yanayonyumbulika | Kamati, epoch na granularity ya kijiografia vinaweza kurekebishwa upya kulingana na mobility, hatari na msongamano. | Sehemu 3.2 |
Verianla Live: Mchakato umeundwa kutoka kwenye usanifu wa EPoLBFT uliofafanuliwa katika utafiti. Jedwali linaloonekana huhifadhiwa kama source-of-truth ya kisayansi.
Makubaliano ya ndani yanakamilishwaje?
PBFT iliyobadilishwa ya hatua tatu hutumiwa ndani ya kamati. Ombi la Client hutumwa kwa nodi ya primary; primary hutangaza ujumbe wa PRE-PREPARE; nodi za backup hushirikishana ujumbe wa PREPARE na kisha huingia katika hatua ya COMMIT.
Katika chanzo, ucheleweshaji wa ndani umeigwa kama:
\[ T_{\mathrm{intra}} = 2\Delta+c_m t_{\sigma} \]
Hapa \(\Delta\) inawakilisha kikomo cha juu cha ucheleweshaji wa ujumbe wa njia moja ndani ya kamati; \(c_m\) idadi ya ujumbe wa kamati unaochakatwa; na \(t_{\sigma}\) gharama ya kuthibitisha ujumbe.
Kutolingana kwa kizingiti ndani ya chanzo: Maandishi ya maelezo katika Sehemu 3.5 yanasema kwamba nodi huingia katika hali ya prepared baada ya “ujumbe 2f wa PREPARE unaolingana”, ilhali Algorithm 2 mstari 7 hutumia sharti la “ujumbe 2f+1 wa PREPARE”. Uwasilishaji huu miwili unatofautiana katika chanzo; maandishi ya Verianla hayakubali kimya kimya mojawapo kuwa sahihi.
Finality ya kimataifa inapatikanaje?
Kamati ya kikanda inapofikia makubaliano kuhusu blok, badala ya kutuma tena blok nzima katika mtandao mzima, commitment fupi kama block header na Merkle root hutumwa kwa Global Finalisation Committee. GFC huendesha PBFT pamoja na wawakilishi wa maeneo tofauti ili kuunganisha blok za kikanda katika mpangilio wa kimataifa.
Jumla ya ucheleweshaji wa EPoLBFT katika chanzo umegawanywa kama:
\[ T_{\mathrm{EPoLBFT}} = T_{\mathrm{att}} + T_{\mathrm{form}} + T_{\mathrm{intra}} + T_{\mathrm{final}} \]
Hapa muda wa location attestation, muda wa kuunda kamati, makubaliano ya ndani na muda wa global finalisation ni vipengele tofauti.
Nini hutokea ikiwa kamati itaharibika?
Nodi hufuatilia muda wa block commit kwa timer. Ikiwa kamati haiwezi kuunda quorum baada ya majaribio ya mara kwa mara ya view-change, huingia katika hali ya “High-Fault State” na Dynamic Node Admission Process (DNAP) huanzishwa.
DNAP inajumuisha hatua za kuanzisha muunganisho salama na nodi za standby zilizoidhinishwa mapema, vetting ya proof ya eneo na utambulisho, kukagua kizingiti cha reputation, kusawazisha hali ya blockchain kutoka kwa nodi nyingi, na kuthibitisha kwamba kamati mpya inatimiza tena sharti la BFT.
Kwa idadi mpya ya nodi hai \(n'\), lengo ni:
\[ n' \geq 3f+1 \]
kama ilivyoonyeshwa.
Alama ya reputation inakokotolewaje?
Kwa nodi za standby na validator, alama ya sifa huundwa kutokana na vipengele vya upatikanaji, tabia ya uaminifu iliyothibitishwa na adhabu:
\[ Rep_i = w_1Uptime_i + w_2Honesty_i - w_3Penalty_i \]
na uzani:
\[ w_1+w_2+w_3=1 \]
hutimiza sharti hilo. Thamani za Reputation husasishwa mwishoni mwa kila epoch kwa EWMA:
\[ Rep_i^{(e+1)} = \alpha Rep_i^{(e)} + (1-\alpha)\widehat{Rep}_i^{(e)} \]
Katika ukiukaji mkubwa wa itifaki, adhabu ya moja kwa moja imependekezwa na nodi zenye reputation ya chini zinaweza kuondolewa kwa muda katika uchaguzi wa kamati.
zk-PoL inaongeza mzigo wa uchakataji kiasi gani?
Chanzo kinaiga Groth16 zk-SNARK na curve ya BN254 kwa zk-PoL. Safu ya zero-knowledge inatoa faragha huku pia ikileta gharama ya ziada inayoweza kupimwa.
| Kigezo cha zk-PoL | Thamani iliyoripotiwa katika chanzo |
|---|---|
| Mfumo wa proof | Groth16 zk-SNARK |
| Curve | BN254 |
| Ukubwa wa proof | 0,2 KB |
| Muda wa kutengeneza proof | 12,5 ms |
| Muda wa kuthibitisha proof | 5,8 ms |
| Matumizi ya kumbukumbu | 1 KB |
| Uhalali | Umezuiliwa na epoch |
Chanzo kinakubali kwamba kutengeneza proof kunaweza kuwa na gharama kubwa kwa nodi za IoT zenye rasilimali chache sana. Kwa hiyo, inapendekezwa kwamba operesheni ghali zaidi ya proof generation iweze kusaidiwa na edge/fog gateway. Lengo ni nodi za validator kufanya uthibitishaji wa proof na proof ileile halali ya eneo iweze kutumika tena ndani ya epoch moja.
Grafu za ucheleweshaji na throughput zinaonyesha nini?
Katika Kielelezo 2, ukubwa wa mtandao unapoongezeka kutoka nodi 200 hadi 1000, ucheleweshaji wa makubaliano wa PBFT ya kawaida huongezeka kwa kiasi kikubwa. Curve/baa za EPoLBFT zinaonyesha ucheleweshaji mdogo na unaoongezeka polepole zaidi. Watafiti wanahusisha tofauti hii na kuzuia mawasiliano ya global PBFT ndani ya kamati ndogo za kikanda.
Katika Kielelezo 3, EPoLBFT inaonyesha throughput kubwa kuliko PBFT na G-PBFT katika ukubwa wa mtandao uliojaribiwa. Ingawa DAG-BFT hutoa throughput yenye ushindani katika mitandao mikubwa, chanzo kinaeleza kwamba ina varians kubwa zaidi kutokana na muundo wake wa asynchronous confirmation.
Kutolingana kwa chanzo ndani ya grafu: Katika legend ya Kielelezo 2 na Kielelezo 3 kuna mfululizo wa ziada unaoitwa “RBFT”. Hata hivyo, Sehemu 4.2 na Jedwali 4 zinaorodhesha itifaki zinazolinganishwa kuwa PBFT, G-PBFT, DAG-BFT, DCBFT na EPoLBFT, na hazifafanui RBFT. Kwa hiyo, mfululizo wa RBFT haukutafsiriwa katika maandishi ya Verianla kama baseline huru.
Matumizi ya nishati yalitathminiwaje?
Matumizi ya nishati si kipimo kilichochukuliwa kutoka kwa mita halisi ya nguvu au kifaa cha kimwili cha IoT. Watafiti walitumia modeli ya nishati ya IoT inayojumuisha gharama zinazokadiriwa za nishati za hesabu za hash, uthibitishaji wa saini za kidijitali, uthibitishaji wa zero-knowledge proof na usafirishaji wa ujumbe wa consensus.
Kwa mujibu wa Kielelezo 4, kadiri mtandao unavyokua, makadirio ya matumizi ya nishati ya itifaki zote huongezeka. PBFT na G-PBFT huongezeka kwa kasi zaidi hasa katika safu kubwa ya nodi 600–1000, huku ongezeko la EPoLBFT likionekana kuwa la kiwango cha chini zaidi. Chanzo kinaeleza hili kwa kupungua kwa idadi ya mawasiliano na signature/verification kutokana na mawasiliano yanayotegemea kamati.
Matokeo ya usalama yanapaswa kufasiriwaje?
Kielelezo 5 kinatoa ulinganisho manne wa usalama: theoretical Byzantine tolerance, Sybil resistance, spoofing detection na attack success probability katika ukubwa tofauti wa mtandao.
EPoLBFT haiongezi mpaka wa kinadharia wa Byzantine wa BFT ya kawaida. Watafiti wanaeleza wazi kwamba itifaki inadumisha mpaka wa kinadharia wa Byzantine wa takriban \(n/3\), na kwamba faida ya usalama haitokani na fault tolerance ya kinadharia iliyo juu zaidi, bali na kuzuia athari ya mshambuliaji ndani ya kamati za kikanda na uthibitishaji wa eneo.
Ulinzi dhidi ya mashambulizi ya Sybil unategemea wazo la kuunganisha kila utambulisho wa consensus na uanachama wa kimwili wa eneo unaoweza kuthibitishwa. Dhidi ya location spoofing, epoch-bound zk-PoL, witness/anchor verification na cryptographic commitment hutumiwa. Ili kupunguza athari ya DoS, mawasiliano yanafanywa ya kikanda na majukumu ya validation yanaweza kubadilishwa kwa nguvu.
Asilimia katika Kielelezo 5 zimetolewa kwenye grafu; kwa kuwa maandishi makuu hayatoi jedwali tofauti la namba kwa kila baa, thamani hizi hazijazalishwa upya katika maandishi ya Verianla kama namba kamili.
Matokeo yanayoungwa mkono na utafiti
- Usanifu wa BFT unaoitwa EPoLBFT wenye location-aware na privacy-preserving umefafanuliwa kwa kina katika chanzo.
- zk-PoL, kamati za kikanda, reputation filtering, elastic adaptation na global finalisation zimeunganishwa ndani ya framework moja.
- Katika simulation ya BICA katika safu ya nodi 200–1000, EPoLBFT inaonyesha ucheleweshaji mdogo na throughput kubwa kuliko PBFT ya kawaida.
- Katika matokeo ya modeli, communication overhead na makadirio ya matumizi ya nishati ya EPoLBFT hubaki chini kuliko mbinu zinazotegemea PBFT, hasa katika mitandao mikubwa.
- Katika mazingira yaliyoigwa ya Sybil na location-spoofing, inaripotiwa kwamba EPoLBFT inaonyesha ustahimilivu mkubwa zaidi kuliko itifaki za ulinganisho.
- Kwa faragha ya eneo, uthibitishaji wa uanachama wa eneo kwa zero-knowledge proof badala ya viwianishi kamili ni kipengele cha msingi cha usanifu.
Matokeo ambayo utafiti haujathibitisha au kujaribu
- EPoLBFT haijatekelezwa katika mtandao halisi wa kimwili wa IoT wala kuthibitishwa katika hali za uwanjani.
- Muda wa kutengeneza zk-SNARK au matumizi ya nishati hayajapimwa moja kwa moja kwenye mikrokontroller halisi za nguvu ndogo.
- Utafiti haupandishi mpaka wa kinadharia wa Byzantine fault tolerance zaidi ya \(n/3\).
- Haijathibitishwa kwamba location anchor haziwezi kudhibitiwa na mshambuliaji au kwamba zitafanya kazi kwa uaminifu katika kila mazingira halisi.
- Ikiwa chanzo chenyewe cha eneo la kimwili si sahihi, utaratibu wa zero-knowledge proof hauundi kiotomatiki eneo sahihi la ulimwengu halisi; dhana ya location evidence inayotegemewa inaendelea kuwepo.
- Matumizi ya permissionless blockchain si sehemu kuu ya jaribio la sasa.
- Mafanikio ya usalama wa kiutendaji hayajaonyeshwa kwenye smart city halisi, healthcare IoT au kituo cha viwandani.
- Ingawa chanzo kinaripoti kutumia paired Student t-test na kizingiti cha p<0,05 kwa ulinganisho wa takwimu, majedwali makuu ya matokeo hayatoi thamani za p za kila jozi ya itifaki.
Mbinu na Matokeo ya Utafiti
Mpangilio wa simulation
| Kigezo | Thamani/maelezo yaliyotumika katika chanzo |
|---|---|
| Simulator | BICA simulator |
| Ukubwa wa mtandao | Nodi 200, 400, 600, 800 na 1000 |
| Itifaki kuu za ulinganisho | PBFT, G-PBFT, DAG-BFT, DCBFT, EPoLBFT |
| Ukubwa chaguo-msingi wa kamati | k = 21 |
| Ustahimilivu wa Byzantine wa kamati | fc = 6 |
| Modeli ya mtandao | Sehemu-sawazishi |
| Idadi ya marudio | Simulation 30 huru |
| Random seed | Seti thabiti ya seed kwa urudufu |
| Takwimu zilizoripotiwa | Wastani, mkengeuko wa kawaida na kipindi cha kujiamini cha %95 |
| Jaribio la takwimu | Paired Student t-test |
| Kizingiti cha umuhimu | p < 0,05 |
| Mazingira ya mashambulizi | Byzantine, Sybil, location spoofing, DoS |
| Mobility | Chini, wastani na juu |
| Churn | Kujiunga kwa nodi, kuondoka na hitilafu ya muda |
Majukumu ya vifaa vilivyoigwa
| Kiumbe | Jukumu | Dhana ya chanzo |
|---|---|---|
| Kifaa cha IoT | Ombi la Transaction, sensing, location-attestation | CPU ya chini, kumbukumbu ndogo, kufanya kazi kwa betri |
| Edge/fog gateway | Msaada wa zk-proof na aggregation | Uwezo wa kati wa uchakataji na kumbukumbu |
| Validator | Uthibitishaji wa zk-PoL na consensus | Uwezo wa juu zaidi wa uchakataji kuliko kifaa cha IoT |
| Location anchor | Location attestation | Nodi thabiti au nusu-thabiti inayotegemewa/inaweza kuthibitishwa |
Matokeo ya kulinganisha
Ucheleweshaji: Kielelezo 2 kinaonyesha kwamba PBFT ya kawaida ina latency inayoongezeka haraka kadiri idadi ya nodi inavyoongezeka, huku EPoLBFT ikipanuka kwa latency ya chini kutokana na muundo wa kamati za kikanda. Kwa kuwa thamani katika grafu zimetolewa kwa mwonekano, thamani kamili hazijatolewa hapa.
Throughput: Katika Kielelezo 3, EPoLBFT inaonyesha throughput iliyo juu ya PBFT na G-PBFT katika ukubwa wote wa mtandao ulioonyeshwa. Ingawa DAG-BFT ni baseline imara katika mizani mikubwa zaidi, chanzo kinaripoti varians kubwa zaidi.
Communication overhead: Chanzo kinawasilisha kupunguzwa kwa gharama ya mawasiliano ya \(O(N^2)\) ya global PBFT hadi takriban \(O(N^2/M)+O(G^2)\) kupitia mbinu ya kamati za kikanda kama faida ya kinadharia ya muundo.
Nishati: Katika Kielelezo 4, makadirio ya matumizi ya nishati ya EPoLBFT huongezeka pamoja na ukubwa wa mtandao lakini huongezeka polepole zaidi kuliko PBFT na G-PBFT. Thamani za nishati si vipimo halisi vya nguvu ya kifaa, bali ni makadirio yanayotegemea modeli.
Sybil na spoofing: Katika Kielelezo 5, inaripotiwa kwamba EPoLBFT inaonyesha utendaji wa juu zaidi kuliko itifaki za ulinganisho kwa Sybil resistance na spoofing detection kutokana na zk-PoL na uthibitishaji wa kikanda.
Mpaka wa Byzantine: Grafu ya usalama inaonyesha kwamba EPoLBFT haiongezi mpaka wa kawaida wa kinadharia wa Byzantine tolerance. Uboreshaji unatokana na kuifanya athari ya shambulizi kuwa ya ndani katika kamati za kijiografia na kuunganisha validator admission na masharti ya eneo/uaminifu.
Dhana kuu
- Mshambuliaji ana mipaka ya uchakataji na hawezi kuvunja primitive za kawaida za kriptografia.
- Ughushi wa zero-knowledge proof unachukuliwa kuwa hauwezekani.
- Inadhaniwa kwamba miundombinu ya location anchor inayotegemewa au inayoweza kuthibitishwa ipo.
- Mtandao ni sehemu-sawazishi; ujumbe unaweza kuchelewa au kupotea, lakini katika hali za kawaida huwasilishwa ndani ya kikomo cha ucheleweshaji.
- Mazingira ya permissioned/consortium ndiyo modeli kuu ya deployment.
Dhana hizi ni sehemu isiyoweza kutenganishwa na madai ya usalama ya mfumo. Hasa, kuharibika kwa miundombinu inayotegemewa ya eneo kunaweza kubadilisha upeo wa dhamana zinazotolewa na safu ya zk-PoL katika matumizi halisi.
Maelezo ya Chanzo na Mbinu
Jina kamili la asili la utafiti: EPoLBFT: A Blockchain Consensus Algorithm for Enhancing Privacy, Invulnerability and Trust in IoT System
Waandishi na mpangilio wao: Yunus Kareem; Djamel Djenouri; Essam Ghadafi.
Mwandishi wa mawasiliano: Yunus Kareem.
Waandishi wenza wa kwanza/mchango sawa: Haijabainishwa katika chanzo.
Taasisi:
- Department of Computer Science and Creative Technologies, University of the West of England, Bristol, Uingereza.
- School of Computing, Newcastle University, Newcastle-Upon-Tyne, Uingereza.
Jarida: Future Internet
Mchapishaji: MDPI, Basel, Switzerland
Juzuu / toleo / makala: 18 / 7 / 367
Tarehe ya kupokelewa: 22 Mei 2026
Tarehe ya marekebisho: 3 Julai 2026
Tarehe ya kukubaliwa: 10 Julai 2026
Tarehe ya kuchapishwa: 15 Julai 2026
DOI: 10.3390/fi18070367
Kiungo rasmi cha chapisho:https://doi.org/10.3390/fi18070367
Aina ya chanzo: Makala ya utafiti; muundo wa algoriti ya makubaliano ya blockchain na tathmini ya utendaji/usalama inayotegemea simulation.
Hali ya mapitio: Utafiti uliochapishwa katika jarida lililopitiwa na wataalamu.
Leseni: Creative Commons Attribution (CC BY).
Ufadhili: Utafiti ulifadhiliwa na University of the West of England, Bristol Studentship.
Upatikanaji wa data: Chanzo kinaeleza kwamba michango asili ya utafiti imo ndani ya makala na maswali ya ziada yanaweza kuelekezwa kwa mwandishi wa mawasiliano.
Mgongano wa maslahi: Waandishi wanatangaza kwamba hakuna mgongano wa maslahi.
Tamko la matumizi ya akili bandia: Waandishi wanaeleza wazi katika sehemu ya shukrani kwamba walitumia OpenAI GPT 5.6 kwa uboreshaji wa lugha, ukaguzi wa sarufi na msaada wa uhariri wa kitaaluma. Hakuna tamko kwamba mbinu ya kialgoriti ya utafiti au matokeo ya majaribio yalitengenezwa na akili bandia.
Kutolingana ndani ya chanzo 1: Mfululizo wa RBFT upo katika legend za Kielelezo 2 na Kielelezo 3; hata hivyo, RBFT haipo miongoni mwa itifaki za ulinganisho zilizofafanuliwa katika Sehemu 4.2 na Jedwali 4.
Kutolingana ndani ya chanzo 2: Katika maandishi ya maelezo ya Sehemu 3.5, sharti la prepared limeandikwa kuwa ujumbe 2f unaolingana wa PREPARE, ilhali Algorithm 2 ina sharti la 2f+1 PREPARE.
Marudio ya kiuhariri ndani ya chanzo: Mlinganyo (4) na Mlinganyo (5) hurudia uchangamano wa jumla wa mawasiliano katika muundo uleule wa \(O(N^2/M)+O(G^2)\).
Dokezo la uripoti wa takwimu: Chanzo kinaeleza kwamba kilitumia simulations 30 huru, mkengeuko wa kawaida, kipindi cha kujiamini cha %95 na paired Student t-test, na kuweka mpaka wa umuhimu kuwa p<0,05. Hata hivyo, sehemu kuu ya matokeo haionyeshi thamani za p za namba kwa kila ulinganisho wa baseline.
Mapungufu makuu: Uthibitishaji unategemea simulator ya BICA; hakuna utekelezaji kwenye vifaa halisi vya IoT, mtandao halisi usiotumia waya au production blockchain. Chanzo kinadhania initialization authority inayotegemewa kwa uthibitishaji wa awali na reputation bootstrapping. Miundombinu ya location anchor inayotegemewa pia ni sharti muhimu la awali katika modeli ya usalama. Utofauti wa vifaa katika ulimwengu halisi, matumizi ya nishati ya proof generation, wireless interference, mobility halisi na tabia ya kiutendaji ya mshambuliaji zimeachwa kwa kazi za baadaye za prototipu ya kimwili.
Maelezo haya ya Verianla yanategemea tu utafiti uliochunguzwa kwa upande wa mbinu ya kisayansi, thamani za namba, tafsiri za grafu na madai ya usalama. Matumizi ya vyanzo vya nje yamewekewa mpaka wa kuthibitisha utambulisho wa kibibliografia wa chapisho pekee; hakuna matokeo mapya ya usalama, thamani ya benchmark au mafanikio halisi ya uwanjani yaliyoongezwa kutoka nje ya utafiti.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *