

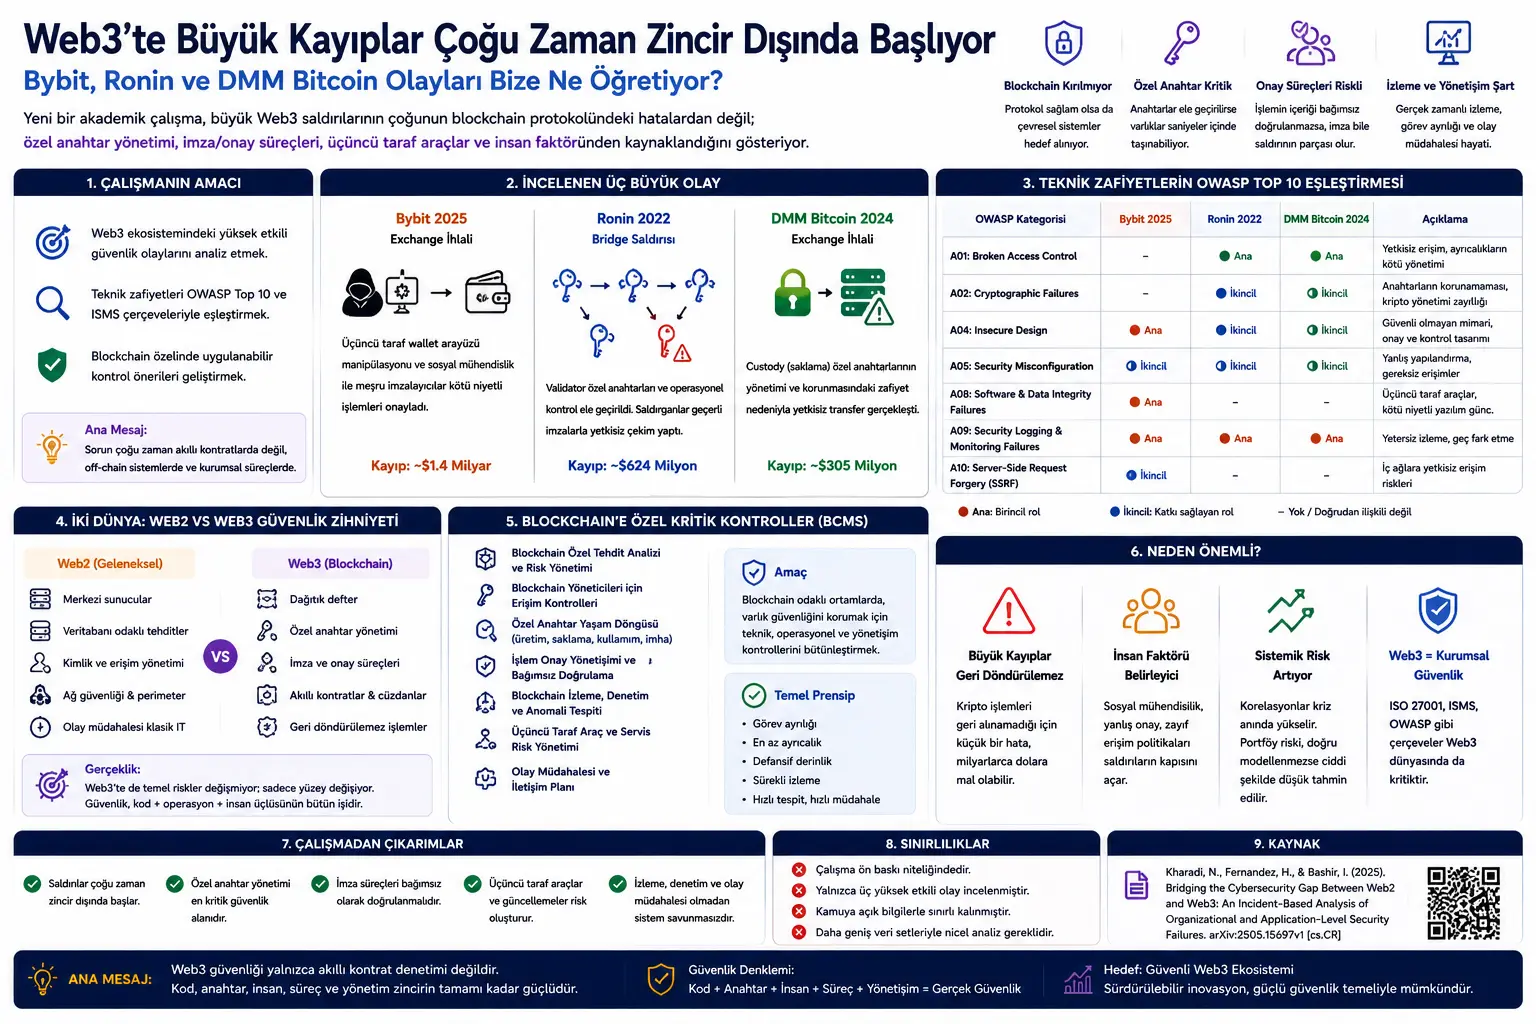
Бул макала Web3 коопсуздук окуяларын smart-контракт же blockchain протоколунун каталары аркылуу гана эмес, кеңири корпоративдик киберкоопсуздук көз карашынан талдаган академиялык алдын ала изилдөөнүн негизинде даярдалган. Каралган изилдөө, Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures деп аталат.
Изилдөөнүн негизги билдирүүсү абдан так: ири Web3 чабуулдарында blockchain протоколунун өзү көп учурда бузулбайт; чабуулчулар көбүнчө анын айланасындагы системаларды, адамдык бекитүү процесстерин, купуя ачкычтарды башкарууну, үчүнчү тарап куралдарын, администратордук кирүүлөрдү жана операциялык алсыздыктарды бутага алышат.
Авторлор бул көйгөйдү талдоо үчүн үч ири окуяны карашат: Bybit exchange окуясы, Ronin Network bridge чабуулу жана DMM Bitcoin exchange бузулушу. Бул окуялар OWASP Top 10, ISO/IEC 27001 жана ISMS сыяктуу Web2 коопсуздук алкактары менен салыштырылат. Максат — Web3 дүйнөсүндө классикалык киберкоопсуздук тартиби кайсы жерлерде жетишсиз колдонулуп жатканын көрсөтүү.
Бул мазмун инвестициялык кеңеш эмес. Макала Web3 коопсуздугу, корпоративдик киберкоопсуздукту башкаруу, купуя ачкычтарды коргоо, транзакцияларды бекитүү процесстери жана blockchain негизиндеги системаларда коопсуздук көзөмөлдөрүн долбоорлоо жөнүндө маалымат берүүчү редакциялык материал болуп саналат.
Жаңы академиялык алдын ала изилдөө ири Web3 коопсуздук окуяларынын олуттуу бөлүгү blockchain протоколундагы түз каталардан эмес, off-chain системалардагы жана корпоративдик коопсуздук процесстериндеги алсыздыктардан келип чыгарын жүйөлөйт. Bybit 2025, Ronin 2022 жана DMM Bitcoin 2024 окуяларын талдаган иш купуя ачкычтарды башкаруу, кол тамга инфраструктурасы, үчүнчү тарап wallet куралдары, администратордук кирүүлөр, транзакцияларды бекитүү башкаруусу жана мониторингдеги кемчиликтер чечүүчү роль ойной турганын көрсөтөт. Изилдөөчүлөр Web3 уюмдары smart-контракт аудиттери менен гана чектелбестен, ISO/IEC 27001, OWASP жана blockchain’ге мүнөздүү коопсуздук көзөмөлдөрүн бириктирген кыйла комплекстүү ISMS ыкмасын түзүшү керектигин баса белгилешет.
Көйгөй эмнеде?
Web3 системалары көбүнчө “криптографиялык жактан коопсуз” түзүмдөр катары сүрөттөлөт. Чынында, Bitcoin, Ethereum жана ушул сыяктуу blockchain протоколдору күчтүү криптографиялык негиздерге таянат. Бирок практикада колдонуучулар, биржалар, bridge системалары жана сактоо кызматтары туш болгон тобокелдик чынжыр үстүндөгү код менен гана чектелбейт.
Криптовалюта биржасы web интерфейстери, капчык программалары, кол тамга системалары, купуя ачкыч сактагычтары, администратор панелдери, үчүнчү тарап кызматтары, кызматкерлердин бекитүү процесстери, мониторинг системалары жана окуяга жооп берүү жол-жоболору менен бирге иштейт. Бул бөлүктөрдүн көбү классикалык Web2 коопсуздук дүйнөсүнө окшош. Ошондуктан blockchain протоколу коопсуз болсо да, Web3 уюмдары Web2’дегидей алсыздыктардан улам ири жоготууларга учурашы мүмкүн.
Изилдөөнүн негизги суроосу мындай: ири Web3 коопсуздук окуялары чынында Web2 дүйнөсүндө мурда эле белгилүү болгон киберкоопсуздук көзөмөлдөрүнүн жетишсиз колдонулушунан келип чыгабы?
Бул суроо маанилүү, анткени крипто транзакциялар көп учурда кайтарылбайт. Банк системасында жаңылыш транзакция кээде тоңдурулушу, жокко чыгарылышы же укуктук жол менен кайтарылышы мүмкүн. Blockchain системаларында болсо купуя ачкыч колго түшсө же зыяндуу транзакцияга кол коюлса, транзакция техникалык жактан жарактуу деп эсептелет жана чынжырга жазылгандан кийин аны кайтаруу өтө кыйын.
Ыкма эмнени сунуштайт?
Бул иш сандык статистикалык изилдөө эмес; ал сапаттык, окуяга негизделген коопсуздук талдоосун жүргүзөт. Авторлор ачык булактардагы документтердин негизинде жогорку таасирдүү Web3 чабуулдарын изилдешет. Тандалган окуялардын жалпы өзгөчөлүгү — алар blockchain криптографиясын түз бузууга караганда off-chain компоненттер, башкаруу процесстери, купуя ачкычтарды башкаруу же адамдык бекитүү механизмдери аркылуу ишке ашкан.
Талдоо эки негизги алкак менен жүргүзүлөт.
Биринчи алкак техникалык коопсуздук алсыздыктарын OWASP Top 10 сыяктуу Web2 тиркеме коопсуздугу категориялары менен дал келтирет. Мисалы, broken access control, insecure design, security misconfiguration, software and data integrity failures, identification and authentication failures сыяктуу категориялар Web3 окуяларына колдонулат.
Экинчи алкак — корпоративдик коопсуздук жана ISMS көз карашы. Бул бөлүмдө кирүүнү башкаруу, купуя ачкычтын жашоо цикли, үчүнчү тарап тобокелдиктерин башкаруу, коопсуз программалык камсыздоону иштеп чыгуу, мониторинг, аудит, окуяга жооп берүү жана шайкештик көзөмөлдөрү каралат.
Бул ыкма Web3 коопсуздугун техникалык код алсыздыгы катары гана эмес, уюштуруучулук коопсуздукту башкаруу көйгөйү катары карайт.
Формулалар эмнени түшүндүрөт?
Бул PDF’те каржылык моделдөө же жасалма интеллект изилдөөлөрүндөгүдөй көп математикалык формулалар жок. Ошондуктан бул бөлүмдө теңдемени түшүндүрүүдөн көрө, изилдөө колдонгон коопсуздук дал келтирүү логикасын жөнөкөй тил менен баяндоо туурараак.
Изилдөөнүн негизги аналитикалык түзүлүшүн төмөнкүчө элестетүүгө болот:
Башкача айтканда, ар бир окуя адегенде чабуул векторуна бөлүнөт. Андан кийин чабуулду мүмкүн кылган экинчи даражадагы факторлор талданат. Кийин бул факторлор OWASP же ISMS көзөмөл тармактары менен дал келтирилет. Акыркы этапта Web3’гө мүнөздүү көзөмөл категориялары сунушталат.
Бул математикалык божомол модели эмес; көбүрөөк коопсуздук окуяларын системалуу классификациялаган көзөмөл картасы. Изилдөөнүн баалуулугу да ушунда: ал Web3 коопсуздугун чачыранды окуя сүрөттөмөлөрүнөн чыгарып, корпоративдик коопсуздук көзөмөлдөрүнүн тили менен талкуулоого мүмкүн кылат.
Каралган окуялар эмнени көрсөтөт?
1. Bybit 2025: Кол тамга системасы эмес, кол тамгага алып барган интерфейс бутага алынды
Bybit окуясында чабуул Ethereum cold wallet инфраструктурасы жана үчүнчү тарап wallet frontend компоненти аркылуу жүргүзүлгөн интерфейс манипуляциясы жана социалдык инженерия менен байланыштырылат. Изилдөөгө ылайык, чабуулчулар мыйзамдуу кол коюучулардын зыяндуу транзакцияларды бекитишине алып келген. Бул жерде көңүл бурчу жагдай — blockchain’дин криптографиялык бүтүндүгү бузулган эмес. Көйгөй кол коюлган транзакциянын чыныгы мазмунун өз алдынча текшерүү мүмкүн болбогонунда жана бекитүү процесси манипуляцияга ачык калганында.
Бул окуя Web3 системаларында “кол коюлса, коопсуз” деген мамиле жетишсиз экенин көрсөтөт. Кол койгон адам же система эмнеге кол коюп жатканын ишенимдүү көрө албаса, жарактуу кол тамга да чабуулдун бир бөлүгүнө айланышы мүмкүн.
2. Ronin 2022: Validator купуя ачкычтары жана операциялык көзөмөлдүн алсыздыгы
Ronin Network чабуулунда негизги көйгөй bridge инфраструктурасындагы validator купуя ачкычтарынын жана операциялык көзөмөлдүн колго түшүрүлүшү болгон. Бул окуяда чабуулчулар blockchain криптографиясын бузбастан, validator кол тамга процесстерин көзөмөлдөө аркылуу уруксатсыз чыгарып алууну ишке ашыра алышкан.
Бул мисал бөлүштүрүлгөн системаларда “бир нече validator бар” деп айтуунун өзү жетишсиз экенин көрсөтөт. Эгер validator ачкычтары бир эле операциялык тобокелдик чөйрөсүндө топтолсо, сегментация жана милдеттерди бөлүштүрүү начар болсо, система сыртынан бөлүштүрүлгөндөй көрүнгөнү менен иш жүзүндө борборлошкон чабуул бетин жаратышы мүмкүн.
3. DMM Bitcoin 2024: Custody ачкычтары жана жашоо циклин башкаруу
DMM Bitcoin окуясында болжол менен 4.500 BTC уруксатсыз өткөрүлгөнү айтылат. Изилдөөгө ылайык, окуя blockchain протоколундагы алсыздыктан көрө custodial wallet купуя ачкычтарын коргоо, сактоо жана операциялык колдонуу менен байланыштуу.
Бул окуя борборлоштурулган сактоо кызматтарында купуя ачкычтын жашоо цикли өтө маанилүү экенин көрсөтөт. Ачкычты түзүү, сактоо, кирүү, колдонуу, ротация, камдык көчүрмө, бөлүү жана жок кылуу процесстери жетилген болбосо, бир гана ачкычтын бузулушу өтө чоң жана кайтарылгыс жоготууларга айланышы мүмкүн.
График, таблица жана схеманын негизги билдирүүсү
PDF’теги эң маанилүү таблица — үч окуя OWASP Top 10 категориялары менен дал келтирилген бөлүк. Бул таблица Web3 окуяларында классикалык Web2 коопсуздук категориялары дагы эле жарактуу экенин көрсөтөт.
Айрыкча A04 — Insecure Designүч окуянын экөөсүндө негизги категория катары көрүнөт. Бул ири Web3 жоготууларында көйгөй жаман код же жалгыз алсыздык менен гана чектелбестигин; архитектура, бекитүү агымы, кирүү дизайны жана операциялык башкаруу каталары чечүүчү болушу мүмкүн экенин көрсөтөт.
A01 — Broken Access ControlRonin жана DMM окуяларында негизги роль ойнойт. Бул validator же custody инфраструктурасында ыйгарым укуктуу кирүүлөр жетиштүү бөлүнбөгөн же корголбогон болушу мүмкүн экенин көрсөтөт.
A09 — Security Logging and Monitoring Failures болсо үч окуяда тең түз же кыйыр түрдө көрүнөт. Бул табылга маанилүү, анткени чабуулдар көп учурда бир заматта эмес, белгилүү даярдык жана жүрүм-турум аномалиясы менен ишке ашат. Эгер кол тамга, validator же капчык транзакциялары реалдуу убакытта көзөмөлдөнбөсө, чабуул чынжырга жазылгандан кийин гана байкалышы мүмкүн.
Экинчи маанилүү таблица blockchain-specific cybersecurity controls, башкача айтканда BCMS категорияларын көрсөтөт. Бул таблицада үч көзөмөл бардык окуяларда биринчи даражада маанилүү: blockchain’ге мүнөздүү коркунучтарды талдоо жана тобокелдикти башкаруу, blockchain администраторлору үчүн кирүү көзөмөлдөрү, blockchain башкаруусу жана шайкештик. Бул үч тармак Web3 коопсуздугунун негизги коопсуздук каркасы катары бааланышы мүмкүн.
Эксперименттер кандай жүргүзүлгөн?
Бул изилдөө лабораториялык эксперимент же машиналык үйрөнүү benchmark’ын жүргүзбөйт. Анын ордуна ачык маалыматтардын негизинде жогорку таасирдүү үч коопсуздук окуясын талдайт.
Маалымат булактарына техникалык post-mortem түшүндүрмөлөрү, жабыркаган уюмдардын расмий билдирүүлөрү, киберкоопсуздук компанияларынын талдоолору, иликтөөчү журналистика булактары жана укук коргоо органдарынын билдирүүлөрү кирет.
Ар бир окуя үчүн адегенде негизги чабуул вектору аныкталат. Андан соң чабуулду жеңилдеткен экинчи факторлор чыгарылат: милдеттерди жетишсиз бөлүү, мониторингдин жетишсиздиги, купуя ачкычтарды коргоодогу алсыздык, үчүнчү тарап куралынын тобокелдиги, бекитүү процессинин кемчилиги же администратордук кирүүнү көзөмөлдөө сыяктуу.
Андан кийин бул факторлор OWASP Top 10 жана ISMS багытындагы коопсуздук көзөмөл тармактары менен дал келтирилет. Акыркы этапта Web3 уюмдары үчүн blockchain’ге мүнөздүү көзөмөл категориялары сунушталат.
Авторлор ошондой эле түшүндүрмө берүүдө спекулятивдүү божомолдордон качканын жана ачык маалымат жетишсиз болгон жерлерде этият классификация жүргүзгөнүн белгилешет. Бул изилдөө үчүн маанилүү методологиялык чектөө жана ошол эле учурда этият мамиленин белгиси.
Натыйжалар эмнени көрсөтөт?
Изилдөөнүн биринчи натыйжасы мындай: ири Web3 чабуулдары көп учурда blockchain протоколун бузбастан ишке ашат. Чабуулчулар айланасындагы системаларды, адамдык процесстерди, купуя ачкычтарды, кол тамга инфраструктурасын жана үчүнчү тарап куралдарын бутага алышат.
Экинчи натыйжа — Web3 уюмдары классикалык Web2 коопсуздук тартибин жетиштүү өздөштүрө элек. Web тиркемелеринин коопсуздугу, кирүүнү көзөмөлдөө, аутентификация, коопсуз дизайн, мониторинг, үчүнчү тарап көз карандылыктарын башкаруу жана окуяга жооп берүү сыяктуу тармактар Web3 үчүн да жарактуу.
Үчүнчү натыйжа — купуя ачкычтарды башкаруу Web3 коопсуздугунун борборунда турат. Blockchain системаларында купуя ачкыч көп учурда активдерди түз көзөмөлдөө дегенди билдирет. Ошондуктан купуя ачкычты сактоо, колдонуу, камдык көчүрмөлөө, кирүү саясаты жана ротация корпоративдик тартип менен башкарылышы керек.
Төртүнчү натыйжа — транзакцияларды бекитүү процесстери көз карандысыз текшерүүнү жана жүрүм-турум мониторингин талап кылат. Айрыкча жогорку нарктагы транзакцияларда кол коюучулардын бир гана интерфейске ишенип бекитүү бериши олуттуу тобокелдик жаратат. Транзакциянын мазмуну көз карандысыз булактардан текшерилип, күтүлбөгөн сумма, дарек же жүрүм-турум үлгүлөрү реалдуу убакытта көзөмөлдөнүшү керек.
Бешинчи натыйжа — Web3 коопсуздук көзөмөл каталогдору blockchain’ге мүнөздүү болушу керек. ISO/IEC 27001 сыяктуу ISMS алкактары күчтүү негиз берет; бирок купуя ачкыч custody, validator башкаруусу, wallet tooling, transaction approval жана blockchain monitoring сыяктуу тармактар так операциялаштырылышы керек.
Бул эмне үчүн маанилүү?
Web3 коопсуздугу көп учурда smart-контракт аудити менен синонимдей сүрөттөлөт. Бирок бул изилдөө реалдуу дүйнөдөгү ири жоготуулардын олуттуу бөлүгү smart contract кодунан эмес, операциялык коопсуздук чынжырынан келип чыгарын көрсөтөт.
Биржа же custody кызматы үчүн коопсуздук коддун катасыз болушу гана эмес. Кызматкерлер кайсы транзакцияны кантип бекитери, купуя ачкычтар кайда сакталары, validator системалары кантип бөлүнөрү, үчүнчү тарап программалары кантип текшерилери, критикалык транзакциялар кантип көзөмөлдөнөрү жана окуя учурунда кайсы жол-жоболор иштей турганы да ошондой эле маанилүү.
Бул көз караш Web3 компаниялары үчүн олуттуу жетилүү чакырыгы болуп саналат. Web3 уюмдары тез продукт иштеп чыгууга жана token экономикасына гана көңүл бурса, миллиарддаган долларлык активдерди классикалык корпоративдик коопсуздук кемчиликтеринен улам жоготушу мүмкүн.
Verianla көз карашынан бул изилдөө Web3 дүйнөсүнө кыйла тең салмактуу кароого жардам берет. Blockchain өзү коопсуз болушу мүмкүн; бирок blockchain’ди колдонгон уюм, интерфейс, купуя ачкыч жана адамдык процесс коопсуз болбосо, бүт система морт болуп калат.
Көңүл буруучу жагдайлар
Бул изилдөө preprint / жумушчу долбоор мүнөзүндө. Ошондуктан табылгалар кийинки версияларда жаңыртылышы мүмкүн.
Талдоо ачык булактарга гана таянат. Ошондуктан уюм ичиндеги техникалык деталдар, чыныгы түпкү себептер же окуянын толук убакыт тилкеси жетишсиз болушу мүмкүн.
Изилдөө жогорку таасирдүү үч окуяны гана карайт. Бул окуялар бүт Web3 экосистемасын статистикалык жактан өкүлчүлүк кылбайт. Табылгалар аналитикалык жалпылоо үчүн баалуу, бирок окуялардын жыштыгын же үлүшүн баалоо катары окулбашы керек.
Тандалган окуялардын жогорку таасир деңгээли, айрыкча мамлекет колдогон же уюшкан коркунуч акторлорунун салмагын көбөйтүшү мүмкүн. Кичине масштабдагы алдамчылык, ички коркунуч же мүмкүнчүлүктү пайдаланган чабуулдар башка көзөмөл кемчиликтерин көрсөтүшү мүмкүн.
Изилдөө сунуштаган blockchain-specific көзөмөл категориялары учурдагы ISMS алкактарынын ордун баспайт. Алар көбүрөөк ISO/IEC 27001 жана ушул сыяктуу алкактарды Web3 чөйрөсүнө ыңгайлаштыруучу толуктоочу тармактар катары каралышы керек.
Физикалык мажбурлоо жана уурдоо сыяктуу cyber-physical коркунучтар да өзүнчө каралышы керек. Крипто активдерде купуя ачкычты билген адам түздөн-түз бутага айланышы мүмкүн. Бул тобокелдикти программалык камсыздоонун коопсуздугу менен гана чечүүгө болбойт.
Жыйынтык
Бул академиялык алдын ала изилдөө Web3 коопсуздугундагы эң чоң жаңылыш түшүнүктөрдүн бирин ачык көрсөтөт: blockchain протоколу коопсуз болгону бүт система коопсуз дегенди билдирбейт.
Bybit, Ronin жана DMM Bitcoin мисалдары купуя ачкычтарды башкаруу, кол тамга процесстери, validator инфраструктурасы, үчүнчү тарап wallet куралдары, администратордук кирүүлөр жана реалдуу убакыт мониторингиндеги кемчиликтер миллиарддаган долларлык жоготууларга алып келиши мүмкүн экенин көрсөтөт.
Изилдөөнүн эң күчтүү билдирүүсү — Web3 уюмдары классикалык Web2 коопсуздук тартибин баркка албай коюуга тийиш эмес. OWASP, ISO/IEC 27001, NIST CSF жана ISMS мамилеси дагы эле маанилүү. Бирок бул алкактар Web3’гө мүнөздүү купуя ачкыч, transaction approval, validator governance, custody жана wallet tooling тобокелдиктери менен толукталышы керек.
Verianla көз карашынан изилдөөнүн негизги билдирүүсү мындай: Web3 коопсуздугу чынжыр үстүндөгү коддун коопсуздугу гана эмес. Чыныгы коопсуздук код, ачкыч, адам, интерфейс, үчүнчү тарап куралы, администратордук кирүү жана корпоративдик башкаруу чынжырын бирге коргоо аркылуу мүмкүн болот.
Булак жана ыкма жөнүндө эскертүү
Бул мазмун, Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures аттуу академиялык PDF каралып даярдалган. Текст сөзмө-сөз котормо эмес. Изилдөөнүн максаты, ыкма түзүлүшү, каралган окуялар, көзөмөл дал келтирүүлөрү, табылгалар жана чектөөлөр Verianla окурмандары үчүн жөнөкөйлөштүрүлгөн, оригиналдуу жана редакциялык кыргыз тилинде кайра баяндалган.
Бул PDF’те негизги математикалык моделдөө формулалары болбогондуктан, формула бөлүмү изилдөөнүн окуядан көзөмөлгө өтүүчү аналитикалык дал келтирүү логикасын түшүндүрө тургандай даярдалган. Макала инвестициялык кеңеш, коопсуздук кепилдиги же техникалык орнотуу нускамасы эмес.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген