

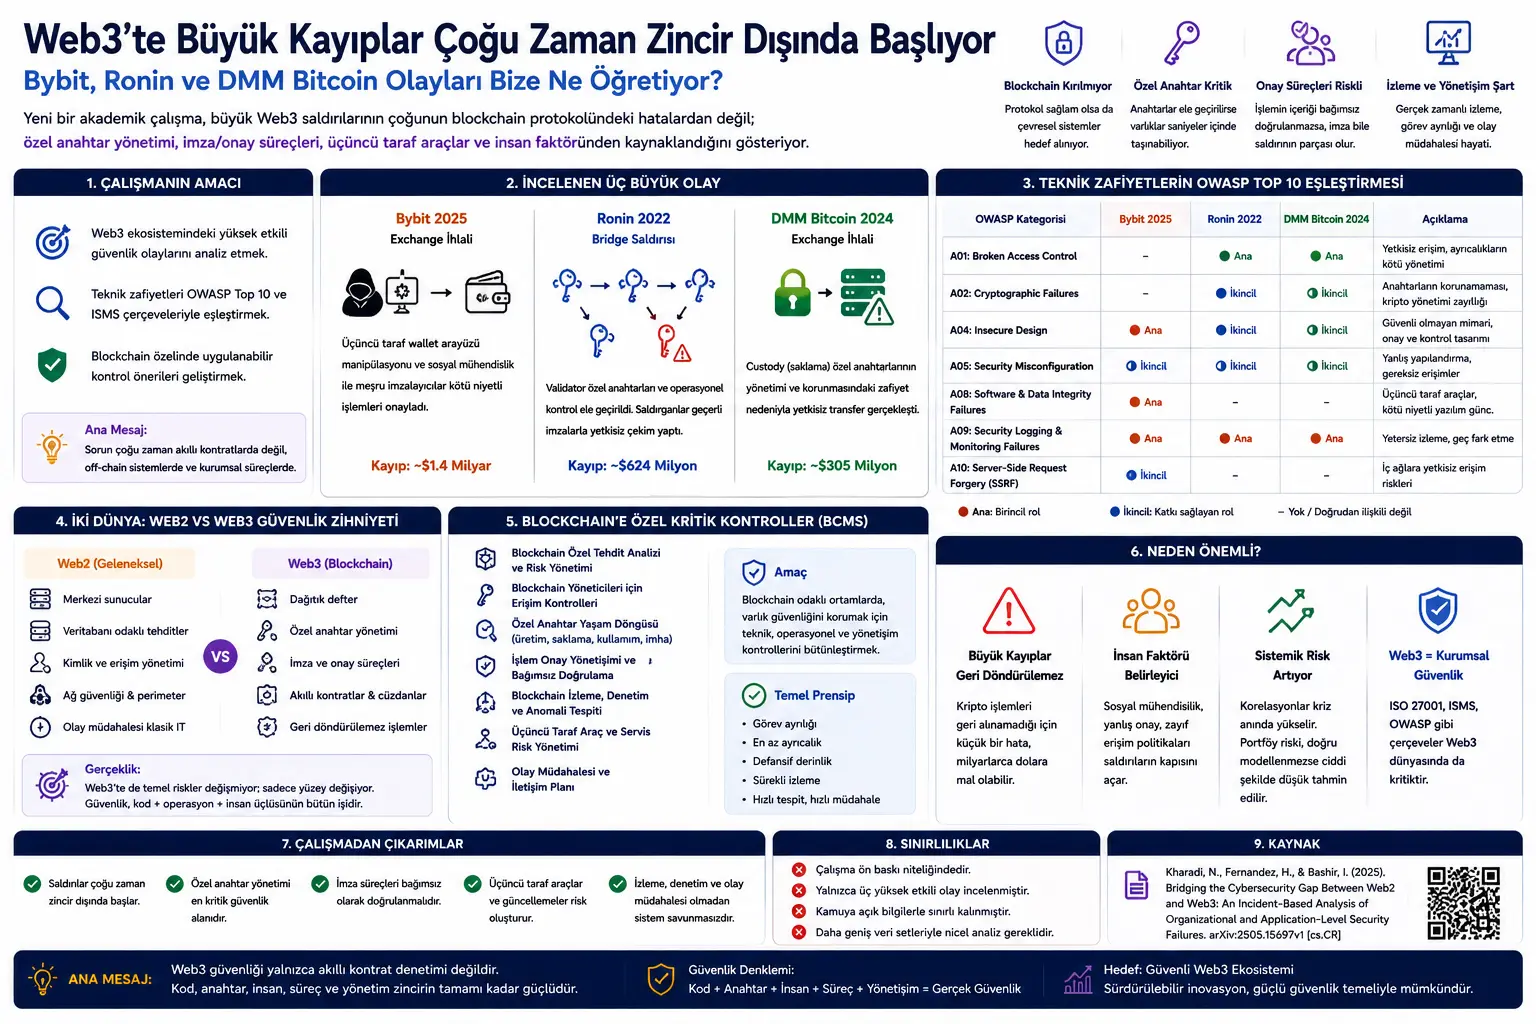
Ushbu maqola Web3 xavfsizlik hodisalarini faqat smart-kontrakt yoki blockchain protokoli xatolari orqali emas, balki kengroq korporativ kiberxavfsizlik nuqtayi nazaridan tahlil qiladigan akademik dastlabki tadqiqot asosida tayyorlangan. Ko‘rib chiqilgan tadqiqot, Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures deb nomlanadi.
Tadqiqotning asosiy xabari juda aniq: yirik Web3 hujumlarida blockchain protokolining o‘zi ko‘pincha buzilmaydi; hujumchilar ko‘proq uning atrofidagi tizimlar, inson tasdiqlash jarayonlari, maxfiy kalitlarni boshqarish, uchinchi tomon vositalari, administrator kirishlari va operatsion zaifliklarni nishonga oladi.
Mualliflar muammoni tahlil qilish uchun uchta yirik hodisani ko‘rib chiqadi: Bybit exchange hodisasi, Ronin Network bridge hujumi va DMM Bitcoin exchange buzilishi. Bu hodisalar OWASP Top 10, ISO/IEC 27001 va ISMS kabi Web2 xavfsizlik doiralari bilan taqqoslanadi. Maqsad — Web3 olamida klassik kiberxavfsizlik intizomi qayerlarda yetarli darajada qo‘llanmayotganini ko‘rsatish.
Ushbu kontent investitsiya tavsiyasi emas. Maqola Web3 xavfsizligi, korporativ kiberxavfsizlik boshqaruvi, maxfiy kalitlarni himoyalash, tranzaksiyalarni tasdiqlash jarayonlari va blockchain asosidagi tizimlarda xavfsizlik nazoratlarini loyihalash haqida ma’lumot beruvchi tahririy materialdir.
Yangi akademik dastlabki tadqiqot yirik Web3 xavfsizlik hodisalarining muhim qismi blockchain protokolidagi bevosita xatolardan emas, balki off-chain tizimlar va korporativ xavfsizlik jarayonlaridagi zaifliklardan kelib chiqishini ta’kidlaydi. Bybit 2025, Ronin 2022 va DMM Bitcoin 2024 hodisalarini tahlil qilgan ish maxfiy kalitlarni boshqarish, imzo infratuzilmasi, uchinchi tomon wallet vositalari, administrator kirishlari, tranzaksiyalarni tasdiqlash boshqaruvi va monitoringdagi kamchiliklar hal qiluvchi rol o‘ynashini ko‘rsatadi. Tadqiqotchilar Web3 tashkilotlari faqat smart-kontrakt auditlari bilan cheklanmasdan, ISO/IEC 27001, OWASP va blockchain’ga xos xavfsizlik nazoratlarini birlashtirgan yanada yaxlit ISMS yondashuvini qurishi kerakligini ta’kidlaydi.
Muammo nimada?
Web3 tizimlari ko‘pincha “kriptografik jihatdan xavfsiz” tuzilmalar sifatida tasvirlanadi. Darhaqiqat, Bitcoin, Ethereum va shunga o‘xshash blockchain protokollari kuchli kriptografik asoslarga tayanadi. Biroq amaliyotda foydalanuvchilar, birjalar, bridge tizimlari va saqlash xizmatlari duch keladigan xavf faqat zanjir ustidagi kod bilan cheklanmaydi.
Kriptovalyuta birjasi web interfeyslar, hamyon dasturlari, imzo tizimlari, maxfiy kalit omborlari, administrator panellari, uchinchi tomon xizmatlari, xodimlarni tasdiqlash jarayonlari, monitoring tizimlari va hodisaga javob berish tartib-taomillari bilan birgalikda ishlaydi. Bu qismlarning ko‘pi klassik Web2 xavfsizlik muhitiga o‘xshaydi. Shu sababli blockchain protokoli xavfsiz bo‘lsa ham, Web3 tashkilotlari Web2’ga o‘xshash zaifliklar tufayli katta yo‘qotishlarga uchrashi mumkin.
Tadqiqot qo‘ygan asosiy savol quyidagicha: yirik Web3 xavfsizlik hodisalari aslida Web2 dunyosida allaqachon ma’lum bo‘lgan kiberxavfsizlik nazoratlarining yetarli qo‘llanmasligidan kelib chiqadimi?
Bu savol muhim, chunki kripto tranzaksiyalari ko‘pincha qaytarib bo‘lmaydi. Bank tizimida xato tranzaksiya ba’zan muzlatilishi, bekor qilinishi yoki huquqiy jarayon orqali qaytarilishi mumkin. Blockchain tizimlarida esa maxfiy kalit qo‘lga kiritilsa yoki zararli tranzaksiya imzolansa, tranzaksiya texnik jihatdan haqiqiy deb qabul qilinadi va zanjirga yozilgach uni qaytarish juda qiyin.
Usul nimani taklif qiladi?
Bu ish miqdoriy statistik tadqiqot emas; u sifatli, hodisaga asoslangan xavfsizlik tahlilini amalga oshiradi. Mualliflar ochiq manbalardagi hujjatlar asosida yuqori ta’sirli Web3 hujumlarini o‘rganadi. Tanlangan hodisalarning umumiy jihati shundaki, ular blockchain kriptografiyasini bevosita buzishdan ko‘ra off-chain komponentlar, boshqaruv jarayonlari, maxfiy kalitlarni boshqarish yoki inson tasdiqlash mexanizmlari orqali sodir bo‘lgan.
Tahlil ikki asosiy doira asosida olib boriladi.
Birinchi doira texnik xavfsizlik zaifliklarini OWASP Top 10 singari Web2 ilova xavfsizligi toifalari bilan moslashtiradi. Masalan, broken access control, insecure design, security misconfiguration, software and data integrity failures, identification and authentication failures kabi toifalar Web3 hodisalariga tatbiq etiladi.
Ikkinchi doira korporativ xavfsizlik va ISMS nuqtayi nazaridir. Bu bo‘limda kirishni boshqarish, maxfiy kalitning hayot sikli, uchinchi tomon risklarini boshqarish, xavfsiz dasturiy ta’minot ishlab chiqish, monitoring, audit, hodisaga javob berish va muvofiqlik nazoratlari ko‘rib chiqiladi.
Bu usul Web3 xavfsizligini faqat texnik kod zaifligi sifatida emas, balki tashkiliy xavfsizlikni boshqarish muammosi sifatida ko‘radi.
Formulalar nimani anglatadi?
Ushbu PDF’da moliyaviy modellashtirish yoki sun’iy intellekt tadqiqotlaridagidek ko‘p matematik formulalar yo‘q. Shu sababli bu bo‘limda tenglamani izohlashdan ko‘ra, tadqiqot qo‘llagan xavfsizlikni moslashtirish mantiqini sodda tarzda tushuntirish to‘g‘riroq bo‘ladi.
Tadqiqotning asosiy analitik tuzilmasini quyidagicha tasavvur qilish mumkin:
Ya’ni har bir hodisa avval hujum vektoriga ajratiladi. So‘ng hujumni imkonli qilgan ikkilamchi omillar tahlil qilinadi. Keyin bu omillar OWASP yoki ISMS nazorat sohalari bilan moslashtiriladi. Yakuniy bosqichda esa Web3’ga xos nazorat toifalari taklif qilinadi.
Bu matematik bashorat modeli emas; ko‘proq xavfsizlik hodisalarini tizimli tasniflaydigan nazorat xaritasidir. Tadqiqotning qimmatli jihati ham shunda: u Web3 xavfsizligini tarqoq hodisa tavsiflaridan chiqarib, korporativ xavfsizlik nazoratlari tilida muhokama qilish imkonini beradi.
Ko‘rib chiqilgan hodisalar nimani ko‘rsatadi?
1. Bybit 2025: Imzo tizimi emas, imzoga olib boruvchi interfeys nishonga olindi
Bybit hodisasida hujum Ethereum cold wallet infratuzilmasi va uchinchi tomon wallet frontend komponenti orqali amalga oshirilgan interfeys manipulyatsiyasi hamda ijtimoiy muhandislik bilan bog‘lanadi. Tadqiqotga ko‘ra, hujumchilar qonuniy imzolovchilarning zararli tranzaksiyalarni tasdiqlashiga sabab bo‘lgan. E’tiborga molik jihat shundaki, blockchain’ning kriptografik yaxlitligi buzilmagan. Muammo imzolangan tranzaksiyaning haqiqiy mazmunini mustaqil tekshirib bo‘lmasligi va tasdiqlash jarayonining manipulyatsiyaga ochiq qolganidir.
Bu hodisa Web3 tizimlarida “imzo qo‘yilgan bo‘lsa, xavfsiz” degan yondashuv yetarli emasligini ko‘rsatadi. Imzo qo‘yuvchi shaxs yoki tizim nimaga imzo qo‘yayotganini ishonchli tarzda ko‘ra olmasa, haqiqiy imzo ham hujumning bir qismiga aylanishi mumkin.
2. Ronin 2022: Validator maxfiy kalitlari va operatsion nazorat zaifligi
Ronin Network hujumida asosiy muammo bridge infratuzilmasidagi validator maxfiy kalitlari va operatsion nazoratning qo‘lga kiritilishidir. Bu hodisada hujumchilar blockchain kriptografiyasini buzmasdan, validator imzo jarayonlarini nazorat qilib, ruxsatsiz yechib olishni amalga oshira olgan.
Bu holat taqsimlangan tizimlarda “bir nechta validator bor” deyishning o‘zi yetarli emasligini ko‘rsatadi. Agar validator kalitlari bir xil operatsion risk sohasida jamlangan bo‘lsa, segmentatsiya va vazifalarni ajratish zaif bo‘lsa, tizim tashqi ko‘rinishda taqsimlangan bo‘lsa ham amalda markazlashgan hujum yuzasi paydo bo‘lishi mumkin.
3. DMM Bitcoin 2024: Custody kalitlari va hayot siklini boshqarish
DMM Bitcoin hodisasida taxminan 4.500 BTC ruxsatsiz tarzda o‘tkazilgani qayd etiladi. Tadqiqotga ko‘ra, hodisa blockchain protokolidagi zaiflikdan ko‘ra custodial wallet maxfiy kalitlarini himoyalash, saqlash va operatsion qo‘llash bilan bog‘liq.
Bu hodisa markazlashgan saqlash xizmatlarida maxfiy kalit hayot siklining naqadar muhimligini ko‘rsatadi. Kalit yaratish, saqlash, kirish, foydalanish, rotatsiya, zaxiralash, ajratish va yo‘q qilish jarayonlari yetuk bo‘lmasa, bitta kalitning buzilishi juda katta va qaytarib bo‘lmaydigan yo‘qotishlarga olib kelishi mumkin.
Grafik, jadval va sxemaning asosiy xabari
PDF’dagi eng muhim jadval uchta hodisaning OWASP Top 10 toifalari bilan moslashtirilgan bo‘limidir. Bu jadval Web3 hodisalarida klassik Web2 xavfsizlik toifalari hanuz dolzarb ekanini ko‘rsatadi.
Ayniqsa A04 — Insecure Designuch hodisadan ikkitasida asosiy toifa sifatida ko‘rinadi. Bu yirik Web3 yo‘qotishlarida muammo faqat yomon kod yoki alohida zaiflik emasligini; arxitektura, tasdiqlash oqimi, kirish dizayni va operatsion boshqaruv xatolari hal qiluvchi bo‘lishi mumkinligini ko‘rsatadi.
A01 — Broken Access ControlRonin va DMM hodisalarida asosiy rol o‘ynaydi. Bu validator yoki custody infratuzilmasida vakolatli kirishlar yetarlicha ajratilmagan yoki himoyalanmagan bo‘lishi mumkinligini ko‘rsatadi.
A09 — Security Logging and Monitoring Failures esa uchala hodisada ham bevosita yoki bilvosita ko‘rinadi. Bu topilma muhim, chunki hujumlar ko‘pincha bir lahzada emas, ma’lum tayyorgarlik va xulq-atvor anomaliyasi bilan sodir bo‘ladi. Agar imzo, validator yoki hamyon tranzaksiyalari real vaqt rejimida kuzatilmasa, hujum zanjirga yozilgandan keyingina aniqlanishi mumkin.
Ikkinchi muhim jadval blockchain-specific cybersecurity controls, ya’ni BCMS toifalarini ko‘rsatadi. Ushbu jadvalda uchta nazorat barcha hodisalarda birlamchi ahamiyatga ega: blockchain’ga xos tahdid tahlili va risklarni boshqarish, blockchain administratorlari uchun kirish nazoratlari, blockchain boshqaruvi va muvofiqlik. Bu uch soha Web3 xavfsizligi uchun asosiy xavfsizlik tayanchi sifatida baholanishi mumkin.
Tajriba qanday o‘tkazilgan?
Bu tadqiqot laboratoriya tajribasi yoki mashinaviy o‘rganish benchmark’ini bajarmaydi. Buning o‘rniga u ochiq ma’lumotlar asosida uchta yuqori ta’sirli xavfsizlik hodisasini tahlil qiladi.
Ma’lumot manbalari orasida texnik post-mortem bayonotlari, ta’sirlangan tashkilotlarning rasmiy e’lonlari, kiberxavfsizlik kompaniyalari tahlillari, tadqiqotchi jurnalistika manbalari va huquqni muhofaza qiluvchi organlar bayonotlari bor.
Har bir hodisa uchun avval birlamchi hujum vektori aniqlanadi. So‘ng hujumni osonlashtirgan ikkilamchi omillar ajratiladi: vazifalarni yetarli ajratmaslik, monitoringning yetishmasligi, maxfiy kalitni himoyalash zaifligi, uchinchi tomon vositalari riski, tasdiqlash jarayonidagi kamchilik yoki administrator kirishini nazorat qilish kabi omillar.
Keyin bu omillar OWASP Top 10 va ISMS yo‘naltirilgan xavfsizlik nazorati sohalari bilan moslashtiriladi. Yakuniy bosqichda Web3 tashkilotlari uchun blockchain’ga xos nazorat toifalari taklif etiladi.
Mualliflar, shuningdek, talqin qilishda spekulyativ taxminlardan qochganini va ochiq ma’lumot yetarli bo‘lmagan joylarda ehtiyotkorroq tasnif qilganini bildiradi. Bu tadqiqot uchun muhim metodologik cheklov va ayni paytda ehtiyotkor yondashuv belgisidir.
Natijalar nimani ko‘rsatadi?
Tadqiqotning birinchi natijasi shuki: yirik Web3 hujumlari ko‘pincha blockchain protokolini buzmasdan sodir bo‘ladi. Hujumchilar atrofdagi tizimlar, inson jarayonlari, maxfiy kalitlar, imzo infratuzilmasi va uchinchi tomon vositalarini nishonga oladi.
Ikkinchi natija — Web3 tashkilotlari klassik Web2 xavfsizlik intizomini yetarlicha o‘zlashtirmaganidir. Web ilova xavfsizligi, kirish nazorati, autentifikatsiya, xavfsiz dizayn, monitoring, uchinchi tomon bog‘liqliklarini boshqarish va hodisaga javob berish kabi sohalar Web3 uchun ham amal qiladi.
Uchinchi natija — maxfiy kalitlarni boshqarish Web3 xavfsizligining markazida turadi. Blockchain tizimlarida maxfiy kalit ko‘pincha aktivlar ustidan bevosita nazoratni anglatadi. Shu sababli maxfiy kalitni saqlash, ishlatish, zaxiralash, kirish siyosati va rotatsiyasi korporativ intizom asosida boshqarilishi kerak.
To‘rtinchi natija — tranzaksiyalarni tasdiqlash jarayonlari mustaqil verifikatsiya va xulq-atvor monitoringini talab qiladi. Ayniqsa katta qiymatli tranzaksiyalarda imzolovchilarning faqat bitta interfeysga tayanib tasdiq berishi jiddiy xavf tug‘diradi. Tranzaksiya mazmuni mustaqil manbalardan tekshirilishi, kutilmagan miqdor, manzil yoki xulq-atvor namunasi real vaqt rejimida kuzatilishi kerak.
Beshinchi natija — Web3 xavfsizlik nazorati kataloglari blockchain’ga xoslashtirilishi kerak. ISO/IEC 27001 kabi ISMS doiralari kuchli asos beradi; ammo maxfiy kalit custody, validator boshqaruvi, wallet tooling, transaction approval va blockchain monitoring kabi sohalar aniq operatsion tartibga keltirilishi lozim.
Bu nima uchun muhim?
Web3 xavfsizligi ko‘pincha smart-kontrakt auditi bilan deyarli sinonim tarzda tasvirlanadi. Holbuki, ushbu tadqiqot real dunyodagi yirik yo‘qotishlarning muhim qismi smart contract kodidan emas, balki operatsion xavfsizlik zanjiridan kelib chiqishini ko‘rsatadi.
Birja yoki custody xizmati uchun xavfsizlik faqat kodning xatosiz bo‘lishi emas. Xodimlar qaysi tranzaksiyani qanday tasdiqlashi, maxfiy kalitlar qayerda saqlanishi, validator tizimlari qanday ajratilishi, uchinchi tomon dasturlari qanday tekshirilishi, kritik tranzaksiyalar qanday kuzatilishi va hodisa paytida qaysi tartiblar ishga tushishi ham bir xil darajada muhimdir.
Bu nuqtayi nazar Web3 kompaniyalari uchun jiddiy yetuklashuv chaqirig‘idir. Web3 tashkilotlari faqat tez mahsulot ishlab chiqish va token iqtisodiyotiga e’tibor qaratsa, milliardlab dollarlik aktivlarni klassik korporativ xavfsizlik kamchiliklari sabab yo‘qotishi mumkin.
Verianla nuqtayi nazaridan bu tadqiqot Web3 olamiga yanada muvozanatli qarash imkonini beradi. Blockchain’ning o‘zi xavfsiz bo‘lishi mumkin; ammo blockchain’dan foydalanuvchi tashkilot, interfeys, maxfiy kalit va inson jarayoni xavfsiz bo‘lmasa, butun tizim mo‘rt bo‘lib qoladi.
E’tibor beriladigan jihatlar
Bu tadqiqot preprint / ishchi loyiha xususiyatiga ega. Shu sababli topilmalar keyingi versiyalarda yangilanishi mumkin.
Tahlil faqat ochiq manbalarga tayanadi. Shu bois tashkilot ichidagi texnik tafsilotlar, haqiqiy ildiz sabablar yoki hodisaning to‘liq vaqt jadvali yetishmasligi mumkin.
Tadqiqot faqat uchta yuqori ta’sirli hodisani ko‘rib chiqadi. Bu hodisalar butun Web3 ekotizimini statistik jihatdan ifodalamaydi. Topilmalar analitik umumlashtirish uchun qimmatli, ammo hodisa chastotasi yoki ulushini baholash sifatida talqin qilinmasligi kerak.
Tanlangan hodisalarning yuqori ta’sir darajasi, ayniqsa davlat tomonidan qo‘llab-quvvatlangan yoki uyushgan tahdid aktorlarining ulushini oshirishi mumkin. Kichikroq miqyosdagi firibgarlik, ichki tahdid yoki opportunistik hujumlar boshqa nazorat kamchiliklarini ko‘rsatishi mumkin.
Tadqiqot taklif qilgan blockchain-specific nazorat toifalari mavjud ISMS doiralarining o‘rnini bosmaydi. Ularni ko‘proq ISO/IEC 27001 va shunga o‘xshash doiralarni Web3 muhitiga moslashtirish uchun to‘ldiruvchi sohalar sifatida ko‘rish kerak.
Jismoniy majburlash va o‘g‘irlash kabi cyber-physical tahdidlar ham alohida ko‘rib chiqilishi kerak. Kripto aktivlarda maxfiy kalitni biladigan shaxs bevosita nishonga aylanishi mumkin. Bu xavfni faqat dasturiy ta’minot xavfsizligi bilan hal qilib bo‘lmaydi.
Xulosa
Ushbu akademik dastlabki tadqiqot Web3 xavfsizligidagi eng katta yanglish tushunchalardan birini ko‘rsatadi: blockchain protokoli xavfsiz bo‘lsa, bu butun tizim ham xavfsiz degani emas.
Bybit, Ronin va DMM Bitcoin misollari maxfiy kalitlarni boshqarish, imzo jarayonlari, validator infratuzilmasi, uchinchi tomon wallet vositalari, administrator kirishlari va real vaqt monitoringidagi kamchiliklar milliardlab dollarlik yo‘qotishlarga olib kelishi mumkinligini ko‘rsatadi.
Tadqiqotning eng kuchli xabari — Web3 tashkilotlari klassik Web2 xavfsizlik intizomini mensimasligi kerak emas. OWASP, ISO/IEC 27001, NIST CSF va ISMS yondashuvi hanuz muhim. Biroq bu doiralar Web3’ga xos maxfiy kalit, transaction approval, validator governance, custody va wallet tooling risklari bilan to‘ldirilishi lozim.
Verianla nuqtayi nazaridan tadqiqotning asosiy xabari quyidagicha: Web3 xavfsizligi faqat zanjir ustidagi kod xavfsizligi emas. Haqiqiy xavfsizlik kod, kalit, inson, interfeys, uchinchi tomon vositasi, administrator kirishi va korporativ boshqaruv zanjirini birgalikda himoyalash orqali ta’minlanadi.
Manba va usul bo‘yicha izoh
Ushbu kontent, Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures nomli akademik PDF ko‘rib chiqilib tayyorlangan. Matn so‘zma-so‘z tarjima emas. Tadqiqotning maqsadi, usul tuzilmasi, ko‘rib chiqilgan hodisalar, nazorat moslashtirishlari, topilmalar va cheklovlar Verianla o‘quvchilari uchun soddalashtirilgan, original va tahririy o‘zbek tilida qayta bayon qilingan.
Ushbu PDF’da asosiy matematik modellashtirish formulalari bo‘lmagani uchun formulalar bo‘limi tadqiqotning hodisadan nazoratga o‘tuvchi analitik moslashtirish mantiqini tushuntiradigan tarzda tayyorlangan. Maqola investitsiya tavsiyasi, xavfsizlik kafolati yoki texnik o‘rnatish yo‘riqnomasi emas.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan