

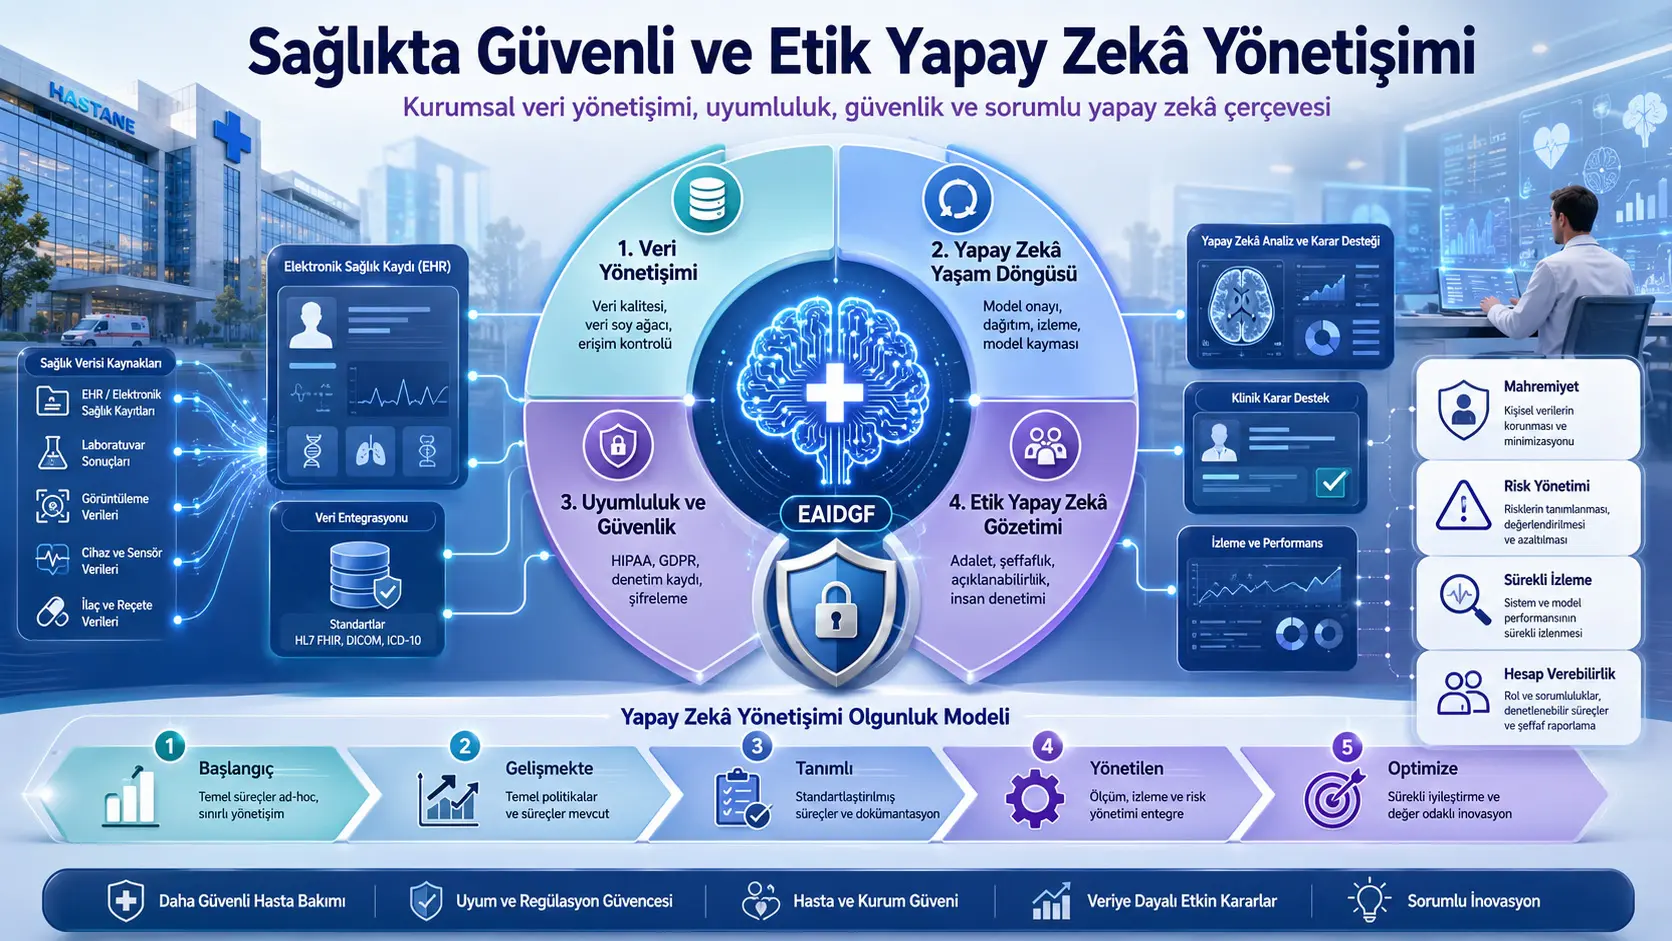
Саламаттык сактоо уюмдары медициналык сүрөттөрдү баалоо, алдын ала диагноз коюу, жекелештирилген дарылоо, бейтаптарды көзөмөлдөө жана операциялык пландаштыруу сыяктуу тармактарда жасалма интеллект системаларын барган сайын көбүрөөк колдонуп жатышат. Бул системалар иштеши үчүн пайдаланылган саламаттык сактоо маалыматтары өздүк маалыматтар, клиникалык жазуулар жана генетикалык маалыматтар сыяктуу өтө сезимтал мазмунду камтышы мүмкүн. Ошондуктан жасалма интеллектти саламаттык сактоо кызматтарына киргизүү техникалык натыйжалуулук менен гана чектелбестен; маалыматтын сапаты, купуялуулук, коопсуздук, адилеттүүлүк, түшүндүрмөлүүлүк, жоопкерчилик жана мыйзамдарга шайкештик маселелерин да жаратат.
Изилдөөдө сунушталган Корпоративдик Жасалма Интеллект Маалыматтарын Башкаруу Алкагы, англисче аталышы менен Enterprise AI Data Governance Framework же кыскача EAIDGF, саламаттык сактоо уюмдарындагы маалыматтарды башкаруу менен жасалма интеллекттин жашоо циклин көзөмөлдөөнү бирдиктүү корпоративдик түзүмдүн алдында бириктирүүнү максат кылат. Алкак маалыматтарды башкаруу, жасалма интеллекттин жашоо циклин башкаруу, шайкештик жана коопсуздук, ошондой эле этикалык жасалма интеллектти көзөмөлдөө деп аталган төрт катмардан турат.
Сунушталган модель маалыматтын келип чыгуу тармагын көзөмөлдөө, жеткиликтүүлүктү башкаруу, маалыматтын сапатын текшерүү, моделди бекитүү, жайылтууга уруксат берүү, модель дрейфин көзөмөлдөө, бир жактуулукту аныктоо, түшүндүрүлүүчү жасалма интеллект, аудит жазуулары, макулдукту башкаруу жана адам көзөмөлү сыяктуу механизмдерди бир башкаруу архитектурасында бириктирет. Мындан тышкары саламаттык сактоо уюмдарынын башкаруу жөндөмдүүлүгүн баштапкы деңгээлден ыңгайлаша алган жана көбүнчө автоматташкан түзүмгө чейин баалоо үчүн беш баскычтуу жетилүү моделин сунуштайт.
Ошол эле учурда бул изилдөө концептуалдык алкак сунушу болуп саналат. Алкак реалдуу ооруканада колдонулган эмес, клиникалык же операциялык маалыматтар менен сыналган эмес жана сунушталган көзөмөлдөрдүн коопсуздукка, адилеттүүлүккө, шайкештикке же бейтаптардын натыйжаларына тийгизген таасири өлчөнгөн эмес. Ошондуктан EAIDGF текшерилген саламаттык сактоо технологиясы же ишке киргизилген корпоративдик стандарт катары эмес, келечекте кеңейтилип, сыналышы керек болгон башкаруу долбоору катары бааланууга тийиш.
Саламаттык сактоодо жасалма интеллектти башкаруу эмне үчүн зарыл?
Саламаттык сактоо тармагындагы жасалма интеллект колдонмолору кадимки корпоративдик программалык камсыздоодон айырмаланган тобокелдиктерди алып келет. Моделдин туура эмес же бир жактуу жыйынтык чыгаруусу жөн гана натыйжасыздыкка алып келбестен; клиникалык баалоолорго, бейтаптарды артыкчылык боюнча бөлүштүрүүгө, дарылоо чечимдерине же ресурстарды бөлүштүрүүгө да таасир этиши мүмкүн. Мындан тышкары колдонулган маалыматтар адамдын ден соолук абалын жана ким экенин түз ачып бере алган сезимтал маалыматтарды камтышы мүмкүн.
Изилдөөдө аныкталган негизги көйгөй — саламаттык сактоо уюмдары маалыматтарды башкаруу менен жасалма интеллектти башкарууну көп учурда өзүнчө функциялар катары карайт. Салттуу маалыматтарды башкаруу маалыматтын тактыгы, ырааттуулугу, жеткиликтүүлүктү көзөмөлдөө, метамаалыматтарды башкаруу жана маалыматтын келип чыгуу тармагы сыяктуу багыттарга көңүл бурат. Жасалма интеллект системалары болсо мындан тышкары окутуу маалымат топтому өкүлчүлүктүүбү, модель кайсы маалымат версиясы менен үйрөтүлгөн, анын иштөө сапаты убакыт өтүшү менен өзгөрөбү жана чыгарган жыйынтыктарында басмырлоочу үлгүлөр пайда болобу деген жаңы суроолорду жаратат.
Жасалма интеллекттин жашоо цикли маалыматтарды башкаруудан өзүнчө көзөмөлдөнсө, жоопкерчиликтер бөлүнүп кетиши мүмкүн. Маалымат командалары маалыматка жетүүнү башкарса, модель командалары өз алдынча өнүктүрүү процесстерин колдонушу мүмкүн; укук жана шайкештик бөлүмдөрү болсо моделди жайылтуу баскычында гана карап калышы мүмкүн. EAIDGF бул бөлүнгөн көзөмөл чөйрөлөрүн бирдиктүү корпоративдик башкаруу механизминин ичинде бириктирүүнү сунуштайт.
Изилдөө кайсы адабияттык боштукту карайт?
Изилдөөчүлөр учурдагы ыкмаларды төрт топто карашат:
- Салттуу саламаттык сактоо маалыматтарын башкаруу моделдери.
- Жоопкерчиликтүү жасалма интеллект принциптери.
- HIPAA жана GDPR сыяктуу жөнгө салуучу шайкештик моделдери.
- NIST Жасалма Интеллект Тобокелдиктерин Башкаруу Алкагы сыяктуу жалпы багыттагы тобокелдик моделдери.
Салттуу маалыматтарды башкаруу структураланган маалыматтын тактыгы жана жеткиликтүүлүгү үчүн күчтүү негиз түзгөнү менен, модель окутуу, инференс, модель-маалымат көз карандылыктары, бир жактуулук жана модель дрейфи сыяктуу жасалма интеллектке тиешелүү процесстерди майда-чүйдөсүнө чейин камтыбайт.
Жоопкерчиликтүү жасалма интеллект алкактары адилеттүүлүк, жоопкерчилик, ачыктык жана түшүндүрмөлүүлүк сыяктуу негизги принциптерди аныктайт. Бирок изилдөөгө ылайык, бул принциптер көп учурда концептуалдык деңгээлде калып, саламаттык сактоо уюмдарынын күнүмдүк маалымат, модель жана шайкештик процесстерине кантип киргизиле турганын жетиштүү көрсөтпөйт.
HIPAA жана GDPR сыяктуу жөнгө салуулар саламаттык сактоо жана жеке маалыматтарды коргоо боюнча укуктук милдеттенмелерди киргизет, бирок моделди окутуудан жайылтууга чейин кантип бекитүү, убакыт өтүшү менен кантип көзөмөлдөө же натыйжалуулуктун өзгөрүшүнө кантип жооп берүү боюнча толук жасалма интеллект жашоо цикли моделин бербейт.
NIST AI Risk Management Framework болсо жасалма интеллект тобокелдиктерин аныктоо жана башкаруу үчүн жалпы ыкманы камсыз кылат. Изилдөөнүн жүйөсүнө ылайык, бул алкак саламаттык сактоо секторунун жогорку маалымат сезимталдыгына жана корпоративдик саламаттык сактоо маалымат системаларына мүнөздүү деталдуу колдонмо архитектурасына өз алдынча толук жооп бербейт.
EAIDGF сунуштаган салым — бул ыкмаларды бири-бирине альтернатива катары эмес, бир эле корпоративдик архитектуранын бири-бирин толуктоочу бөлүктөрү катары жайгаштыруу.
EAIDGF кайсы негизги принципке таянат?
Алкактын негизги ыкмасы — башкаруу жасалма интеллект системасына сырттан жана кийин кошулган көзөмөл болбошу керек. Башкаруу маалымат чогултуу, маалымат даярдоо, модель өнүктүрүү, текшерүү, бекитүү, жайылтуу, колдонуу, мониторинг жана колдонуудан чыгаруу процесстерине түздөн-түз камтылышы керек.
Бул ыкмада коопсуздук же шайкештик жылдык аудит учурунда гана текшерилген документтик иш эмес. Маалыматка жетүү, модель версиялары, иштөө сапатынын өзгөрүшү, колдонуучунун уруксаттары жана тобокелдик окуялары мүмкүн болушунча үзгүлтүксүз көзөмөлдөнөт. Ошентип көйгөйлөр модель клиникалык же операциялык процессте зыян келтиргенге чейин аныкталсын деген максат коюлат.
Алкактын төрт катмарлуу архитектурасы
| Катмар | Негизги максаты | Сунушталган көзөмөлдөр |
|---|---|---|
| Маалыматтарды Башкаруу Катмары | Жасалма интеллектте колдонулган маалыматтын туура, көзөмөлдөнө турган, ырааттуу жана коопсуз болушун камсыз кылуу | Маалымат сапатын текшерүү, метамаалыматтарды башкаруу, маалыматтын келип чыгуу тармагы, классификация жана жеткиликтүүлүктү көзөмөлдөө |
| Жасалма Интеллекттин Жашоо Циклин Башкаруу Катмары | Моделдин даярдоо, өнүктүрүү, бекитүү, жайылтуу жана мониторинг баскычтарын көзөмөлдөө | Маалымат топтомун текшерүү, моделди бекитүү, жайылтууга уруксат берүү, натыйжалуулукту жана модель дрейфин көзөмөлдөө |
| Шайкештик жана Коопсуздук Катмары | Маалымат жана модель процесстерин мыйзамдык жана маалымат коопсуздугу талаптары менен байланыштыруу | Шифрлөө, аудит жазуулары, макулдукту башкаруу, автоматтык шайкештик текшерүүлөрү жана аномалияларды аныктоо |
| Этикалык Жасалма Интеллектти Көзөмөлдөө Катмары | Адилеттүүлүктү, түшүндүрмөлүүлүктү, ачыктыкты жана адам жоопкерчилигин сактоо | Бир жактуулукту аныктоо, түшүндүрүлүүчү жасалма интеллект, адам көзөмөлү жана этикалык баалоо кеңештери |
Маалыматтарды Башкаруу Катмары
Маалыматтарды башкаруу катмары бүт архитектуранын пайдубалын түзөт. Жасалма интеллект моделинин ишенимдүүлүгү алгоритмди тандоого гана байланышпайт; окутууда жана колдонууда берилген маалыматтын сапаты, камтуусу жана коопсуздугу да моделдин жыйынтыгына түз таасир этет.
Алкак маалымат сапатын колдонуудан мурун текшерүүнү сунуштайт. Бул көзөмөл жетишпеген, жаңылыш, карама-каршы же эскирген жазууларды аныктоону камтышы мүмкүн. Ошол эле учурда изилдөө кайсы маалымат сапаты көрсөткүчтөрү колдонуларын, кабыл алуу чектери кантип белгиленерин же клиникалык маалымат түрлөрүнө жараша кайсы текшерүү эрежелери колдонуларын деталдуу түшүндүрбөйт.
Метамаалыматтарды башкаруу маалымат топтомунун мазмунун, булагын, ээсин жана колдонуу максатын аныктоо үчүн сунушталат. Маалыматтын келип чыгуу тармагы болсо маалымат кайдан келгенин, кайсы өзгөртүүлөрдөн өткөнүн жана кайсы моделге киргизүү болгонун көзөмөлдөөнү максат кылат. Мындай жазуу көйгөйлүү модель жыйынтыгы кайсы маалымат булагы же өзгөртүү баскычы менен байланышканын иликтөөгө жардам бере алат.
Маалыматты классификациялоо жана жеткиликтүүлүктү көзөмөлдөө сезимтал саламаттык сактоо маалыматтарын ыйгарым укуктуу адамдар жана бекитилген системалар гана колдонсун деген максатты көздөйт. Бирок изилдөө роль негизиндеги, атрибут негизиндеги же контекстке сезимтал жеткиликтүүлүк моделдеринин кайсынысы тандалышы керек экенин көрсөтпөйт.
Жасалма Интеллекттин Жашоо Циклин Башкаруу Катмары
Бул катмар модель жайылтылганга чейин гана эмес, колдонулган бүткүл мөөнөт бою көзөмөлдөнүшүн карайт. Биринчи баскычта окутуу жана текшерүү маалымат топтомдорунун корпоративдик саясаттарга шайкештиги текшерилет. Андан кийин моделдин натыйжалуулук, коопсуздук жана колдонуу максаты жагынан бекитилиши күтүлөт.
Моделди бекитүү менен жайылтууга уруксат берүүнү бөлүү маанилүү. Техникалык жактан ийгиликтүү модель клиникалык контекст, этикалык тобокелдик же маалыматты колдонуу уруксаты жагынан жайылтууга ылайыксыз болушу мүмкүн. Алкак модель өндүрүш чөйрөсүнө чыгарылардан мурда расмий уруксат механизми түзүлүшүн сунуштайт.
Жайылтылгандан кийин модель дрейфи, натыйжалуулуктун төмөндөшү жана жаңы пайда болгон бир жактуулуктар үзгүлтүксүз көзөмөлдөнүшү керек. Модель дрейфи — модель иштеген бейтап калкынын, маалымат түзүү процесстеринин же клиникалык шарттардын окутуу мезгилине салыштырмалуу өзгөрүшүнүн натыйжасында мурдагы натыйжалуулукту сактай албай калуу дегенди билдирет.
Изилдөө бул тобокелдиктерди көзөмөлдөөнү сунуштаганы менен, кайсы натыйжалуулук көрсөткүчтөрү колдонуларын, эскертүү чектерин, кайра окутуу шарттарын, модель качан токтотуларын же кайра бекитүү процесси кантип жүргүзүлөрүн аныктабайт.
Шайкештик жана Коопсуздук Катмары
Шайкештик жана коопсуздук катмары алкактын техникалык көзөмөлдөрүн жөнгө салуучу талаптар менен байланыштырат. Текстте HIPAA, GDPR жана ISO/IEC 27001 өзгөчө аталат.
Сунушталган коопсуздук механизмдерине шифрлөө, жеткиликтүүлүк жазуулары, аудит журналдары, макулдукту башкаруу, үзгүлтүксүз тобокелдик баалоо жана аномалияларды аныктоо кирет. Аудит жазууларынын максаты — кайсы колдонуучу кайсы маалыматка, кайсы максатта жана кайсы убакта жеткенин көзөмөлдөнө турган кылуу.
Макулдукту башкаруу бейтаптын маалыматтары уруксат берилген максаттар үчүн гана колдонулушун колдоону көздөйт. Бирок изилдөө макулдукту кайтарып алуу окутуу маалымат топтомдоруна жана мурда үйрөтүлгөн моделдерге кантип таасир этери, маалыматты өчүрүү талап кылынганда моделге тийгизген таасир кантип жоюлары же ар башка укуктук юрисдикциялар кантип башкарылары боюнча техникалык ыкма сунуштабайт.
Автоматтык шайкештик текшерүүлөрү кол менен аудит жүргүзүү жүгүн азайтып, бузууларды эртерээк аныктоого жардам берет деп күтүлөт. Ошентсе да изилдөөдө бул автоматташтыруу кайсы саясат кыймылдаткычы, эреже тили, программалык архитектура же аудит системасы менен ишке ашары көрсөтүлгөн эмес.
Этикалык Жасалма Интеллектти Көзөмөлдөө Катмары
Этикалык көзөмөл катмары жасалма интеллект системалары мыйзамга шайкеш гана эмес, адилеттүү, түшүндүрүлө турган жана жоопкерчиликтүү түрдө колдонулушун максат кылат.
Бир жактуулукту аныктоо куралдары окутуу маалыматтарын жана модель жыйынтыктарын басмырлоочу үлгүлөр жагынан текшерсин деп сунушталат. Бирок изилдөө кайсы бейтап топтору салыштырыларын, кайсы адилеттүүлүк көрсөткүчтөрү колдонуларын же бири-бирине карама-каршы келиши мүмкүн болгон адилеттүүлүк көрсөткүчтөрүнүн арасынан кантип тандоо керектигин көрсөтпөйт.
Түшүндүрүлүүчү жасалма интеллект ыкмалары моделдин эмне үчүн белгилүү жыйынтык чыгарганын колдонуучулар түшүнө алышын көздөйт. Саламаттык сактоо контекстинде түшүндүрмө маалымат илимпозу, дарыгер, бейтап, аудитор жана жетекчи үчүн ар башка детал деңгээлинде даярдалышы керек болушу мүмкүн. Изилдөө түшүндүрмөлүүлүктү негизги принцип катары кабыл алат, бирок аудиторияга жараша түшүндүрмө стандартын сунуштабайт.
Адам көзөмөлү жогорку таасирдүү чечимдер толугу менен автоматтык системага берилбешин көздөйт. Этикалык баалоо кеңештери болсо жогорку таасирдүү жасалма интеллект колдонуу учурларын ишке киргизүүдөн мурун карап чыгышы сунушталат. Бирок кеңештин мүчөлөрү, чечим чыгаруу ыйгарым укуктары, кароо критерийлери, даттануу механизми жана баалоо жыштыгы түшүндүрүлгөн эмес.
Алкак саламаттык сактоо уюмунда кантип иштетилиши мүмкүн?
Изилдөөдөгү принциптерге таянып сунушталган башкаруу агымы төмөнкү баскычтар аркылуу түшүндүрүлүшү мүмкүн:
- Жасалма интеллектти колдонуу максатын жана клиникалык же операциялык таасирин аныктоо.
- Колдонула турган маалымат булактарын классификациялоо жана колдонуу уруксатын текшерүү.
- Маалымат сапатын, маалыматтын келип чыгуу тармагын жана өкүлчүлүк жетиштүүлүгүн карап чыгуу.
- Модель өнүктүрүү жана текшерүү процессин каттоо.
- Натыйжалуулук, коопсуздук, бир жактуулук жана түшүндүрмөлүүлүк баалоосун жүргүзүү.
- Этикалык жана корпоративдик бекитүүлөрдү аяктоо.
- Моделди уруксат берилген өндүрүш чөйрөсүнө жайылтуу.
- Натыйжалуулукту, модель дрейфин, маалымат өзгөрүшүн, коопсуздукту жана шайкештикти үзгүлтүксүз көзөмөлдөө.
- Тобокелдик чеги ашканда эскертүү, кароо, кайра окутуу, убактылуу токтотуу же колдонуудан чыгаруу процесстерин иштетүү.
Бул агым изилдөөнүн ар башка бөлүктөрүндө сунушталган көзөмөлдөрдү бирге чечмелөө аркылуу алынган. Макалада деталдуу процесс диаграммасы, милдеттер матрицасы же техникалык колдонуу схемасы берилген эмес.
Башкаруу ролдору канчалык деталдуу аныкталган?
Кыскача бөлүмдө башкаруу ролдору аныкталганы айтылганына карабастан, негизги текстте кеңири ролдор каталогу жок. Маалымат үчүн жооптуу адам, модель ээси, клиникалык жооптуу адам, маалымат коопсуздугу боюнча ыйгарым укуктуу, купуялуулук кызматкери, ички аудитор же жогорку жетекчилик сыяктуу ролдордун укук-милдеттери өз-өзүнчө түшүндүрүлгөн эмес.
Тексттеги эң ачык корпоративдик роль — жогорку таасирдүү колдонуу учурларын баалашы сунушталган этикалык кароо кеңеши. Адам көзөмөлү да жоопкерчилик механизми катары аталат; бирок бул көзөмөлдү ким, кайсы баскычта жана кандай чечим чыгаруу укугу менен жүргүзөрү көрсөтүлбөйт.
Ошондуктан алкак башкаруу функцияларын аныктайт, бирок аларды корпоративдик ролдорго бөлүштүргөн деталдуу жоопкерчилик матрицасын сунуштабайт.
Жасалма интеллектти башкаруунун беш деңгээлдүү жетилүү модели
| Деңгээл | Изилдөөдө аныкталган абал | Баалоо |
|---|---|---|
| Деңгээл 1 – Баштапкы | Расмий башкаруу түзүмү жок; көйгөй пайда болгондон кийин гана реакция жасалат. | Маалымат жана модель процесстери бөлүмдөргө жараша өзгөрүшү мүмкүн; жоопкерчилик бөлүнүп калган. |
| Деңгээл 2 – Өнүгүп келе жаткан | Жеткиликтүүлүктү көзөмөлдөө жана маалыматты классификациялоо сыяктуу негизги чаралар башталат; жасалма интеллектти көзөмөлдөө бөлүнгөн бойдон калат. | Шайкештик жарым-жартылай автоматташса да кол менен аткарылуучу иштерге көз карандылык жогору. |
| Деңгээл 3 – Аныкталган | Учурдагы текстте Деңгээл 2нин түшүндүрмөсү сөзмө-сөз кайталанган. | Бул деңгээлди Деңгээл 2ден айырмалай турган процесс, стандарт же көрсөткүчтөр аныкталган эмес. |
| Деңгээл 4 – Башкарылган | Башкаруу корпоративдик системаларга интеграцияланып, негизинен автоматташат. | Бир жактуулук, модель дрейфи жана шайкештик тобокелдиктерин үзгүлтүксүз көзөмөлдөө каралат. |
| Деңгээл 5 – Оптималдаштырылган | Божомолдоочу тобокелдик аналитикасы жана өзүн-өзү оңдогон механизмдер менен ыңгайлаша алган башкаруу көздөлөт. | Бул деңгээл концептуалдык; техникалык архитектурасы же ишке ашырылган мисалы берилген эмес. |
Жетилүү моделиндеги маанилүү текст кайталанышы
“Level 3 – Defined Stage” аталышынын алдындагы түшүндүрмө “Level 2 – Developing Stage” бөлүмүндөгү түшүндүрмө менен бирдей. Эки бөлүм тең негизги жеткиликтүүлүктү көзөмөлдөө жана маалымат классификациясы түзүлө баштаганын, жасалма интеллект көзөмөлү бөлүнгөн бойдон калганын жана шайкештик жарым-жартылай автоматташканын айтат.
Бул кайталануу себептүү аныкталган деңгээлге өткөндө кайсы саясат, милдет, стандарт, метрика же көзөмөл механизми институционалдашары түшүнүксүз. Жетилүү моделин иш жүзүндө колдонууга жарамдуу кылуу үчүн ар бир деңгээлге тиешелүү өлчөнө турган кирүү жана чыгуу шарттары аныкталышы керек.
Изилдөө сунуштаган күтүлгөн пайдалар
- Маалымат жана модель боюнча жоопкерчиликтерди бирдиктүү корпоративдик түзүмдүн алдында бириктирүү.
- Маалыматтын колдонулушу жана модель чечимдеринин көзөмөлдөнүү мүмкүнчүлүгүн жогорулатуу.
- Шайкештик бузууларын үзгүлтүксүз көзөмөл аркылуу эрте аныктоо.
- Модель дрейфин, натыйжалуулуктун төмөндөшүн жана жаңы бир жактуулуктарды көзөмөлдөө.
- Жогорку таасирдүү колдонуу учурларын адам жана этикалык кеңештин көзөмөлүнө алуу.
- Кол менен аудит жана отчет берүү жүгүн автоматташтыруу аркылуу азайтуу.
- Уюмдун жасалма интеллектти башкаруу жетилүүсүн баскыч-баскыч менен баалоо.
Булар эксперимент аркылуу өлчөнгөн натыйжалар эмес, сунушталган архитектура ишке ашса күтүлүүчү корпоративдик пайдалар.
Изилдөөнүн күчтүү жактары
Изилдөөнүн негизги күчтүү жагы — маалыматтарды башкаруу менен моделди башкарууну бири-биринен бөлүп карабаганы. Маалымат сапаты, модель натыйжалуулугу, коопсуздук, шайкештик жана этикалык көзөмөл бир архитектурада жайгаштырылган.
Экинчи күчтүү жагы — башкарууну модель иштеп чыгуу баскычы менен гана чектебестен, бүткүл жашоо циклине жайылтканы. Модель жайылтылгандан кийинки мониторинг, модель дрейфин аныктоо жана пайда болгон бир жактуулуктарды баалоо өзгөчө баса белгиленет.
Үчүнчү күчтүү жагы — саламаттык сактоо уюмдарынын баары бирдей жетилүү деңгээлинде эмес экенин эске алганы. Беш деңгээлдүү модель уюмдардын реактивдүү жана бөлүнгөн процесстерден автоматташкан жана ыңгайлаша алган башкарууга өтүшүн концептуалдаштырат.
Изилдөөнүн негизги чектөөлөрү
Изилдөөдө алкак кандай иштелип чыкканы тууралуу деталдуу изилдөө ыкмасы берилген эмес. Системалуу адабият карап чыгуу, камтууну аныктоо ыкмасы, булак тандоо критерийлери, эксперттик пикир, Delphi изилдөөсү же дизайн илими ыкмасы түшүндүрүлгөн эмес.
Алкак реалдуу саламаттык сактоо уюмунда колдонулган эмес. Оорукана маалымат системасы, электрондук саламаттык сактоо жазуусу, медициналык сүрөттөө модели же бейтапты көзөмөлдөө колдонмосу боюнча кейс-изилдөө берилген эмес.
Жасалма интеллект моделине байланышкан натыйжалуулук, адилеттүүлүк, түшүндүрмөлүүлүк же коопсуздук өлчөөлөрү жок. Сунушталган башкаруу түзүмү ката көрсөткүчүн, мыйзамдарга шайкештикти, аудит убактысын же операциялык чыгымды кандай өзгөртөрү өлчөнгөн эмес.
Техникалык архитектура деталдуу эмес. Маалымат каталогу, модель реестри, саясат кыймылдаткычы, идентификацияны башкаруу, жазуу инфраструктурасы, мониторинг платформасы жана инцидентке жооп берүү системалары кантип интеграцияланары көрсөтүлгөн эмес.
Жетилүү модели өлчөнө турган баалоо суроолорун, упайлоо системасын, салмактарды же чектүү маанилерди камтыбайт. Үчүнчү деңгээлдин түшүндүрмөсүнүн экинчи деңгээлди кайталашы моделдин колдонууга жарамдуулугун дагы чектейт.
Адабият тизмеси сегиз эмгектен турат жана адабиятты кароонун камтуусу же булак тандоо ыкмасы түшүндүрүлгөн эмес. Ошондуктан изилдөөнү системалуу же кеңири адабият карап чыгуу деп баалоого болбойт.
Изилдөө айткан жана айтпаган жагдайлар
| Изилдөө колдогон билдирүүлөр | Изилдөө ырастабаган билдирүүлөр |
|---|---|
| Саламаттык сактоодо маалыматтарды башкаруу, моделди башкаруу, коопсуздук жана этикалык көзөмөл бирге каралышы керек. | EAIDGF бейтаптын коопсуздугун же клиникалык натыйжаларды өлчөнө турган деңгээлде жакшыртат деп көрсөтүлгөн эмес. |
| Жасалма интеллект системалары жайылтылгандан кийин модель дрейфи жана бир жактуулук жагынан көзөмөлдөнүшү керек. | Алкак белгилүү бир оорукана же саламаттык сактоо системасы үчүн техникалык жактан колдонууга жарамдуу экени ырасталган эмес. |
| Аудит жазуулары, маалыматтын келип чыгуу тармагы жана жеткиликтүүлүктү көзөмөлдөө көзөмөлдөнүү мүмкүнчүлүгүн колдой алат. | Сунушталган автоматташтыруу мыйзамдарга толук шайкештикти кепилдейт деп далилденген эмес. |
| Жогорку таасирдүү колдонуу учурларында адам көзөмөлү жана этикалык кароо сунушталат. | Адам көзөмөлү ката коркунучун канча пайызга азайтары өлчөнгөн эмес. |
| Уюмдар башкаруу жетилүүсүн баскыч-баскыч менен өнүктүрө алат. | Беш деңгээлдүү моделдин валиддүүлүгү, ишенимдүүлүгү же уюмдар аралык салыштырылуусу сыналган эмес. |
Ишке ашыруу үчүн кандай даярдыктар керек?
Изилдөө сунуштаган алкакты ишке ашыруу үчүн саламаттык сактоо уюмуна жаңы программаларды сатып алуу гана жетишсиз. Маалыматка ээлик кылуу, модель үчүн жоопкерчилик, клиникалык бекитүү, коопсуздук, купуялуулук, этикалык көзөмөл жана ички аудит милдеттери корпоративдик түзүмдө так аныкталышы керек.
Эски маалымат системалары, бөлүнгөн маалымат булактары жана стандартташпаган жазуу процесстери ишке ашыруу чыгымын көбөйтүшү мүмкүн. Изилдөө баштапкы чыгымдар өзгөчө эски технологиялары бар уюмдарда жогору болушу мүмкүн экенин белгилейт.
Маданий каршылык да маанилүү чектөө катары көрсөтүлгөн. Үзгүлтүксүз мониторинг жана жаңы жоопкерчилик механизмдери кызматкерлер тарабынан кошумча көзөмөл же иш жүгү катары кабыл алынышы мүмкүн. Ошондуктан окутуу программалары, кызматтык ролдор жана өзгөрүүлөрдү башкаруу ишке ашыруунун ажырагыс бөлүктөрү болушу керек.
Келечек үчүн сунушталган изилдөө багыттары
Изилдөө келечекте башкаруу саясаттарын реалдуу убакытта ишке ашыра алган көбүрөөк автоматташкан системаларды иштеп чыгууну сунуштайт. Ошондой эле блокчейн негизиндеги жазуулар ачыктыкты жана көзөмөлдөнүү мүмкүнчүлүгүн колдой аларын, федеративдик үйрөнүү болсо уюмдар арасында бейтаптын маалыматтарын түз бөлүшпөстөн жалпы модель иштеп чыгууга жардам бере аларын белгилейт.
Дагы бир сунуш — саламаттык сактоодо жасалма интеллектти башкаруу үчүн эл аралык масштабда стандарттык протоколдорду иштеп чыгуу. Бирок изилдөөдө блокчейн же федеративдик үйрөнүү боюнча прототип, тажрыйба же натыйжалуулук баалоосу жок; бул темалар келечектеги изилдөө багыттары катары гана көрсөтүлгөн.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Изилдөө дизайнынын техникалык кыскача баяндамасы
| Каралган элемент | Изилдөөдөгү абал |
|---|---|
| Изилдөө түрү | Концептуалдык алкак жана корпоративдик башкаруу модели сунушу |
| Изилдөө ыкмасы | Деталдуу жана кайталана турган метод бөлүмү берилген эмес |
| Бейтап же уюм үлгүсү | Жок |
| Колдонулган маалымат топтому | Жок |
| Иштелип чыккан жасалма интеллект модели | Жок |
| Программалык прототип | Жок |
| Клиникалык же корпоративдик кейс-изилдөө | Жок |
| Статистикалык талдоо | Жок |
| Теңдеме же сандык модель | Жок |
| Сүрөт же архитектуралык диаграмма | Жок |
| Булак саны | Сегиз |
| Негизги жыйынтык | Төрт катмарлуу EAIDGF архитектурасы жана беш деңгээлдүү жетилүү модели |
Сунушталган башкаруу көзөмөлдөрүнүн кыскача баяндамасы
| Көзөмөл багыты | Сунушталган механизм | Текшерүү абалы |
|---|---|---|
| Маалымат сапаты | Маалыматты текшерүү, ырааттуулук жана сапат көзөмөлдөрү | Критерий же тажрыйба берилген эмес |
| Маалыматтын көзөмөлдөнүшү | Метамаалымат жана маалыматтын келип чыгуу тармагын башкаруу | Техникалык колдонмо көрсөтүлгөн эмес |
| Маалымат коопсуздугу | Классификация, жеткиликтүүлүктү көзөмөлдөө жана шифрлөө | Коопсуздук тести жүргүзүлгөн эмес |
| Моделди бекитүү | Стандарттык модель кароосу жана жайылтууга уруксат берүү | Бекитүү критерийлери аныкталган эмес |
| Моделди мониторингдөө | Натыйжалуулуктун төмөндөшү, модель дрейфи жана бир жактуулукту көзөмөлдөө | Чек же метрика көрсөтүлгөн эмес |
| Шайкештик | Автоматтык көзөмөл жана реалдуу убакыттагы отчет | Саясат кыймылдаткычы же прототип жок |
| Жоопкерчилик | Аудит жазуулары жана адам көзөмөлү | Корпоративдик ролдордун бөлүштүрүлүшү деталдуу эмес |
| Этикалык көзөмөл | Бир жактуулукту аныктоо, түшүндүрмөлүүлүк жана этикалык кароо кеңеши | Баалоо ыкмасы аныкталган эмес |
Изилдөөнүн негизги жыйынтыгын кандай чечмелөө керек?
Изилдөөнүн жыйынтыгы EAIDGF эксперимент аркылуу башка башкаруу моделдеринен ийгиликтүүрөөк экени эмес. Изилдөөчүлөрдүн негизги сунушу — саламаттык сактоодо маалыматтарды башкаруу, жасалма интеллекттин жашоо цикли, коопсуздук, шайкештик жана этикалык көзөмөл өзүнчө процесстер эмес, интеграцияланган корпоративдик архитектура катары долбоорлонушу керек.
Сунушталган модель логикалык жана уюштуруучулук бүтүндүк берет. Бирок анын натыйжалуулугун баалоо үчүн реалдуу саламаттык сактоо уюмдарында пилоттук колдонмолор, кейс салыштыруулар, өлчөнө турган жетилүү көрсөткүчтөрү, коопсуздук тесттери, бир жактуулук талдоолору жана аудит натыйжалуулугун баалоо керек.
Булак жана Ыкма Жөнүндө Эскертүү
Изилдөөнүн түп нускадагы аталышы: An Enterprise AI Data Governance Framework for Secure, Ethical and Compliant Healthcare Systems
PDFдеги авторлор жана ирети: Md Mudassir Ali; Dr Yohannes Tadesse.
Автордун аты боюнча дал келбестик: Биринчи автор PDFдин титулдук барагында “Md Mudassir Ali”, PDF документ метамаалыматында “MOHAMMED MUDASSIR ALI”, SSRN библиографиялык жазуусунда болсо “Mudassir Ali Mohammed” деп көрсөтүлгөн. Колдо бар документтер бул үч жазылыштын кайсынысына так артыкчылык берилерин түшүндүрбөйт.
Тең салым же тең биринчи авторлук: Көрсөтүлгөн эмес.
Жооптуу автор: PDF ичинде көрсөтүлгөн эмес. SSRN жазуусунда биринчи автор байланыш автору катары көрсөтүлгөн.
Мекемелик байланыштар:
- Md Mudassir Ali: MSc Data Analytics, Concordia University St Paul, Minnesota, АКШ.
- Dr Yohannes Tadesse: Professor, Concordia University St Paul, Minnesota, АКШ.
Булактын түрү: Саламаттык сактоодо корпоративдик жасалма интеллект жана маалыматтарды башкаруу боюнча концептуалдык алкак сунушу.
Жарыялоо платформасы: SSRN.
SSRN каттоо номери: 7002878.
DOI: 10.2139/ssrn.7002878. DOI маалыматы PDF ичинде жок; SSRN каттоо номери менен шайкеш стандарттык DOI формасы.
Жыл жана каттоо датасы: 2026; SSRN жазуусунда 30-июнь 2026 күнү жарыяланган деп көрсөтүлгөн.
Рецензия абалы: Рецензиядан өткөн журнал версиясы ырасталган эмес. Колдогу булак SSRNде жайгашкан препринт/изилдөө тексти.
Журнал: PDFде журналдын аты көрсөтүлгөн эмес.
Түпкү басмачы: Рецензияланган журнал басмачысы тууралуу маалымат жок. Учурдагы версия SSRN платформасында жайгашкан.
Расмий изилдөө шилтемеси:SSRN изилдөө барагы
DOI шилтемеси:https://doi.org/10.2139/ssrn.7002878
Бул кыргызча түшүндүрмө жүктөлгөн сегиз беттик изилдөөнүн баары каралып даярдалган. Илимий жана техникалык мазмун изилдөөдө берилген алкакка гана негизделген; изилдөөдө жок клиникалык натыйжа, иштөө сапатынын өлчөөсү, укуктук кепилдик же колдонуу ийгилиги кошулган эмес.
Изилдөөнүн негизги чектөөлөрү: текшериле турган изилдөө иштеп чыгуу ыкмасы түшүндүрүлбөгөнү, эксперименттик же клиникалык маалымат колдонулбаганы, реалдуу уюмда колдонуу болбогону, техникалык архитектура деталдуу берилбегени, башкаруу ролдору так бөлүштүрүлбөгөнү, өлчөнө турган жетилүү көрсөткүчтөрү сунушталбаганы жана үчүнчү жетилүү деңгээлинин түшүндүрмөсү экинчи деңгээлди сөзмө-сөз кайталаганы.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген