


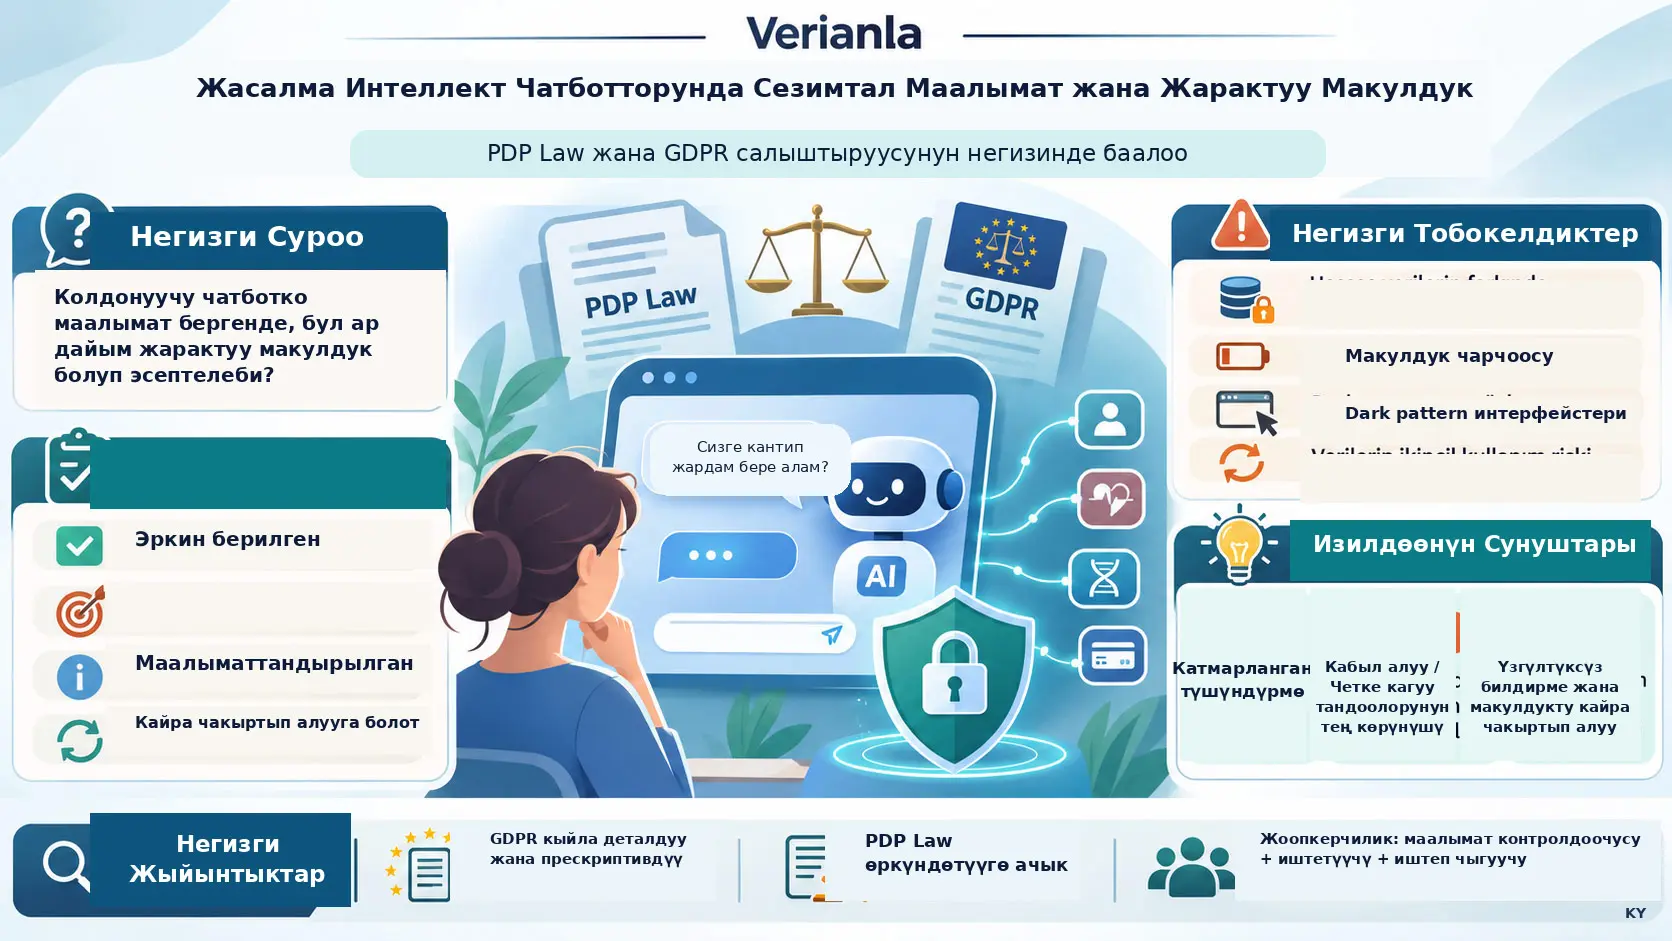
Жарактуу макулдук, бул изилдөөнүн укуктук алкагында адамдын жеке маалыматын иштетүүгө байланыштуу чечимин чыныгы тандоо мүмкүнчүлүгүнүн шартында, жетиштүү маалыматка ээ болуп, белгилүү бир максат үчүн жана ачык түрдө билдиришин талап кылган маалыматтарды коргоо механизми болуп саналат. Изилдөө жасалма интеллект чатботторуна киргизилген жеке жана сезимтал маалыматтарды иштетүү жагынан Индонезиянын 2022-жылдагы Personal Data Protection Law (PDP Law) мыйзамын жана Европа Биримдигинин General Data Protection Regulation (GDPR) актын нормативдик жана салыштырма укук ыкмасы менен талдайт.
Изилдөөнүн негизги суроосу — колдонуучунун чатботко маалымат бергени ар бир учурда укуктук жактан жарактуу макулдук дегенди билдиреби же жокпу. Авторлордун баалоосу боюнча жоопту жөн гана “колдонуучу маалыматты өзү жазды” деп берүүгө болбойт. Колдонуучу кайсы маалымат кайсы максатта иштетилип жатканын түшүнө алышы, тандоо эркин болушу, макулдук конкреттүү жана маалыматтандырылган болушу, зарыл болгондо кайра чакыртылып алынышы жана маалыматтарды контролдоочу менен маалыматтарды иштетүүчү жоопкерчиликтүү болушу керек.
Изилдөө PDP Law менен GDPR маалыматтарды коргоо, ачык-айкындуулук, макулдук, жоопкерчилик жана маалымат субъектисинин укуктары сыяктуу негизги принциптерде жалпы жактарга ээ экенин; бирок авторлордун салыштырма баалоосу боюнча GDPR сезимтал маалымат категориялары, маалымат субъектисинин укуктарын ишке ашыруу, жогорку тобокелдиктеги иштетүүнү баалоо, автоматташтырылган чечим кабыл алуу, көзөмөл жана санкция механизмдеринде кыйла деталдуу жана прескриптивдүү алкак сунуштай турганын жактайт.
Булак ошондой эле жасалма интеллект чатботторундагы макулдук маселесин бир гана укуктук текст маселеси катары карабайт. Узун жана татаал купуялуулук билдирмелери, тынымсыз макулдук суроолору, колдонуучунун кызматка тез жетүүнү каалашы жана “dark pattern” деп аталган багыттоочу интерфейс дизайндар кагаз жүзүндө алынган макулдук чындыгында канчалык аң-сезимдүү жана эркин деген суроону жаратат.
Ошол эле учурда изилдөө колдонуучу эксперименти же чатботтун техникалык аудити эмес. Колдонуучулардан маалымат чогултулган эмес, чыныгы чатбот системаларынын серверлери же маалымат сактоо инфраструктуралары техникалык жактан изилденген эмес жана сунушталган макулдук интерфейстери эксперименттик түрдө сыналган эмес. Жыйынтыктар мыйзамдар, укуктук адабияттар, жөнгө салуучу булактар жана экинчи даражадагы учурлар боюнча нормативдик салыштырма талдоодон алынган.
Макулдук парадоксу деген эмне?
Макала “макулдук парадоксу” катары караган негизги чыңалуу мындай: колдонуучу жасалма интеллект чатботуна жеке маалыматты өз каалоосу менен жаза алат, документ жүктөй алат же кызматты колдонууну уланта алат; бирок бул аракеттин өзү колдонуучу маалымат кайсы максаттарда, канча убакыт, ким тарабынан жана кайсы экинчи даражадагы процесстерде колдонуларын чындап билерин көрсөтпөшү мүмкүн.
Башкача айтканда, маалыматты системага ыктыярдуу берүү менен маалыматтын кийинки бардык иштетүү аракеттерине укуктук жактан жарактуу макулдук берүү бир эле суроо эмес.
Изилдөө бул айырманы айрыкча чатботтор үчүн маанилүү деп эсептейт; анткени колдонуучу менен системанын ортосундагы сүйлөшүү формасы салттуу веб-формадан жеке жана табигыйыраак сезилиши мүмкүн. Сүйлөшүү уланган сайын колдонуучу ден соолук абалын, каржылык маалыматтарын, жеке кат алышууларын, өмүр баян маалыматтарын, жеке көйгөйлөрүн же башка сезимтал мазмунду бөлүшүшү мүмкүн.
Жасалма Интеллект Чатботторунда Жарактуу Макулдук Эмнени Билдирет?
Изилдөөнүн салыштырма укуктук алкагында жарактуу макулдук чыныгы тандоого негизделиши, белгилүү бир маалымат иштетүү максатына байланыштуу болушу, жетиштүү маалыматка таянышы, ачык жана күмөн жаратпаган түрдө билдирилиши жана макулдук укуктук негиз катары колдонулса, аны кайра чакыртып алуу мүмкүнчүлүгүн камсыз кылышы керек; колдонуучунун жөн гана унчукпай калышы, кызматты колдонушу же түшүнүүгө кыйын билдирмеден кийин улантышы автоматтык түрдө аң-сезимдүү макулдукка теңелбеши керек.
“Эркин берилген” макулдук деген эмне?
Эркин макулдук колдонуучуга чындап тандоо укугу берилгенин билдирет. Эгер кызматтын дизайны колдонуучуну белгилүү бир вариантка мажбурласа же “кабыл алуу” варианты өтө көрүнүктүү болуп, “четке кагуу” варианты жашырылса, укуктук эркиндик талаштуу болуп калышы мүмкүн.
Булак айрыкча интерфейс дизайны макулдуктун укуктук мүнөзүнө таасир эте аларын жактайт. Ошондуктан келишимдин тексти болгону гана эмес, тандоо колдонуучуга кандай көрсөтүлгөнү да маанилүү.
“Конкреттүү” макулдук деген эмне?
Конкреттүү макулдук колдонуучунун абстракттуу түрдө “маалыматтарымды колдонууга макулмун” деп айтышынан тар түшүнүк. Кайсы маалымат категориясы кайсы максат үчүн иштетилип жатканын түшүнүүгө мүмкүн болушу керек.
Мисалы, маалыматты чат кызматын көрсөтүү үчүн колдонуу менен ошол эле маалыматты экинчи максатта кайра колдонуу бир эле иштетүү максаты болбошу мүмкүн. Изилдөө ушул себептен бир жолку жана өтө кең макулдук механизмдерин AI системалары үчүн көйгөйлүү деп эсептейт.
“Маалыматтандырылган” макулдук деген эмне?
Колдонуучу чечим кабыл алып жатканда маалымат иштетүүнүн негизги натыйжаларын түшүнө ала турган маалыматка ээ болушу керек. Изилдөө узун укуктук тексттер техникалык жактан маалымат берсе да, практикада колдонуучунун эмнеге уруксат берип жатканын түшүнүүсүн кыйындатышы мүмкүн экенин талкуулайт.
Ошондуктан авторлордун сунуштарынын бири — адегенде кыска жана жогорку деңгээлдеги иштетүү жыйынтыгын, андан кийин каалаган колдонуучу толук маалыматка кире ала турган экинчи катмарды сунуштоо.
Макулдукту кайра чакыртып алуу мүмкүнчүлүгү эмне үчүн маанилүү?
Эгер макулдук укуктук иштетүү негизи катары колдонулса, колдонуучу кийин чечимин өзгөртө алышы маанилүү. Булак айрыкча тынымсыз иштеген AI системаларында макулдукту эсеп ачылганда бир жолу гана алуу жетишсиз болушу мүмкүн экенин жактайт жана маалыматты экинчи максатта колдонууда үзгүлтүксүз билдирмелерди талкуулайт.
Макулдук Жеке Маалыматты Иштетүүнүн Жалгыз Укуктук Негизиби?
Жок. Изилдөөнүн өз укуктук салыштыруусуна ылайык, PDP Law да, GDPR да маалымат иштетүүнүн укуктук негизин макулдук менен гана чектебейт; келишимди аткаруу, укуктук милдеттенме, турмуштук маанилүү кызыкчылык, коомдук кызыкчылык же ыйгарым укук жана белгилүү шарттарда мыйзамдуу кызыкчылык сыяктуу башка негиздер да болушу мүмкүн. Ошондуктан изилдөөдөгү “жарактуу макулдук” талкуусу макулдук укуктук негиз катары колдонулган иштетүүлөрдө макулдук чындап жарактуубу деген суроого тиешелүү.
Маалымат субъекти ким?
Маалымат субъекти же data subject, жеке маалымат тиешелүү болгон жеке адам. Чатбот мисалында бул көп учурда өз маалыматтарын системага киргизген колдонуучу.
Маалыматтарды контролдоочу ким?
Маалыматтарды контролдоочу же data controller, жеке маалымат эмне үчүн жана кандай иштетилерин аныктоочу негизги максаттарды жана каражаттарды белгилеген субъект.
Маалыматтарды иштетүүчү ким?
Маалыматтарды иштетүүчү же data processor, маалыматтарды контролдоочу аныктаган максаттарга жана көрсөтмөлөргө ылайык маалыматты иштеткен субъект. Изилдөө AI чатботторунда жоопкерчиликти бир гана программалык камсыздоонун өзүнө жүктөөгө болбой турганын; маалыматтарды контролдоочулар, иштетүүчүлөр, иштеп чыгуучулар жана платформа операторлору сыяктуу укуктук жана техникалык субъекттердин ролдору аныкталышы керектигин жактайт.
AI чатбот өзү юридикалык жакпы?
Макаланын кириш бөлүгү чатбот өз алдынча укук субъекти катарыбы же маалыматтарды контролдоочулар менен иштетүүчүлөрдүн көзөмөлүндөгү курал катарыбы бааланышы керек деген маселени изилдөө суроосунун бир бөлүгү катары көтөрөт. Бирок изилдөө AI чатботторуна өз алдынча юридикалык жак макамын берген жаңы укуктук статус сунуштабайт; жыйынтык бөлүгү жоопкерчиликти маалыматтарды контролдоочулар, иштетүүчүлөр, иштеп чыгуучулар жана башка адамдык/институционалдык субъекттер аркылуу талкуулайт.
Жеке маалымат менен сезимтал маалыматтын айырмасы
Жеке маалымат, белгилүү же аныкталышы мүмкүн болгон адамга байланыштырыла турган маалымат. Сезимтал маалымат деген түшүнүк ар башка укук системаларында ар башка техникалык категорияларга туура келиши мүмкүн.
Изилдөө салыштырган эки режим бирдей терминологияны колдонбойт. GDPR Article 9 алкагында Special Categories of Personal Data түшүнүгүн колдонсо, Индонезиянын PDP Law Specific Personal Data категориясын колдонот.
Бул эки категория олуттуу деңгээлде дал келгени менен, бирдей тизме эмес.
PDP Law Менен GDPR Сезимтал Маалыматты Кантип Ар Башка Классификациялайт?
Изилдөөнүн булактагы Таблица 1-де жасаган мыйзамдык дал келтирүүсүнө ылайык, GDPR Article 9 расалык/этникалык теги, саясий көз караш, диний ишеним, кесиптик бирликке мүчөлүк, биометрикалык, саламаттык жана генетикалык маалыматтар сыяктуу айрым категорияларды атайын категория катары классификациялайт; Индонезиянын PDP Law мыйзамындагы “Specific Personal Data” тизмеси болсо саламаттык, биометрикалык, генетикалык, балдарга тиешелүү, соттолгондук жана жеке каржылык маалыматтарды баса белгилейт; бирок бул айырма “тизмеде жок маалымат эч кандай корголбойт” дегенди билдирбейт.
| Маалымат түрү | GDPR: Article 9 атайын категория | PDP Law: Specific Personal Data | Түшүндүрмө чеги |
|---|---|---|---|
| Расалык / этникалык теги | Ооба | Жок | Булак авторлорунун statutory mapping-ине ылайык |
| Саясий көз караш | Ооба | Жок | Маалымат классификациясынын контекстинде гана |
| Диний ишеним | Ооба | Specific категориясында эмес; булак муну жалпы жеке маалымат контекстинде карайт | Бул изилдөө диний мазмун же ишеним боюнча талкуу жүргүзбөйт |
| Кесиптик бирликке мүчөлүк | Ооба | Жок | Булак Таблица 1 классификациясы |
| Биометрикалык маалымат | Ооба | Ооба | Эки режимде тең күчөтүлгөн коргоо талкуусуна кирет |
| Саламаттык маалыматы | Ооба | Ооба | Эки режимде тең сезимтал/specific контекстинде каралат |
| Генетикалык маалымат | Ооба | Ооба | Булак Таблица 1 |
| Балдарга тиешелүү маалымат | Article 9 атайын категория тизмесинде жок | Ооба | GDPRде балдардын маалыматы башка жоболор менен өзүнчө корголот; бул “корголбойт” дегенди билдирбейт |
| Кылмыш боюнча соттолуу / соттолгондук маалыматы | Article 9 атайын категория тизмесинде жок | Ооба | GDPR Article 10 өзүнчө жөнгө салат |
| Жеке каржылык маалымат | Article 9 атайын категория тизмесинде жок | Ооба | Article 9дан тышкары болушу жалпы маалымат коргоосу жок дегенди билдирбейт |
Бул таблицаны окууда эң маанилүү жагдай: “GDPR атайын категория тизмесинде жок” деген сөз “GDPR алкагында эч кандай коргоо жок” дегенди билдирбейт. Булак изилдөөнүн өз эскертүүсү балдардын маалыматы үчүн башка GDPR жоболоруна, кылмыш боюнча соттолуу маалыматтары үчүн болсо Article 10го өзүнчө шилтеме берет.
Эмне үчүн GDPR изилдөөдө укуктарга көбүрөөк негизделген деп сүрөттөлөт?
Авторлор GDPRди адамдын кадыр-баркы, автономия, басмырлоодон коргоо жана маалымат субъектисинин ишке ашырыла турган укуктары аркылуу көбүрөөк “rights-based” түзүм катары чечмелешет.
Булактын салыштыруусуна ылайык, GDPR кирүү, оңдоо, өчүрүү, иштетүүнү чектөө, маалыматтарды көчүрүү, каршылык билдирүү жана автоматташтырылган чечим кабыл алууга байланыштуу деталдуу укуктарды жана жол-жоболорду камтыйт.
Эмне үчүн PDP Law тобокелдикке көбүрөөк негизделген деп сүрөттөлөт?
Изилдөө PDP Law ачык-айкындуулук, адилеттүүлүк, жоопкерчилик жана белгилүү жогорку тобокелдиктеги иштетүүлөргө байланыштуу милдеттенмелерди киргизерин; бирок аларды колдонуу деталдары GDPRдегидей прескриптивдүү эмес экенин жактайт.
Бул PDP Law маалымат субъекттеринин эч кандай укугун камтыбайт дегенди билдирбейт. Булак PDP Law ичинде маалымат алуу, маалыматты оңдоо, кирүү/көчүрмө алуу, өчүрүү же жок кылуу, макулдукту кайра чакыртып алуу, белгилүү автоматташтырылган иштетүүгө/профилдөөгө каршылык билдирүү, зыян үчүн талап коюу жана белгилүү шарттарда маалыматты башка контролдоочуга өткөрүү сыяктуу укуктарды өзүнчө санайт.
Авторлордун сыны бул укуктар айрыкча AI жана автоматташтырылган маалымат иштетүү контекстинде кандай колдонуларына байланыштуу жол-жобо жана көзөмөл механизмдери жетиштүү деңгээлде деталдуу эмес дегенге багытталган.
DPIA деген эмне?
Data Protection Impact Assessment (DPIA) — Маалыматтарды Коргоого Таасирди Баалоо, жеке маалыматтарды иштетүү адамдар үчүн жогорку тобокелдик жаратабы жана бул тобокелдиктерди кантип азайтууга болот дегенди иштетүү башталганга чейин же жогорку тобокелдиктеги процесс пландалып жатканда системалуу баалоого багытталган башкаруу куралы.
Булак GDPR Article 35ти жогорку тобокелдиктеги иштетүүлөр үчүн деталдуу DPIA алкагынын мисалы катары карайт; PDP Law Article 34 жана тиешелүү жоболордо да жогорку потенциалдуу тобокелдиктеги иштетүү үчүн таасирди баалоо бар экенин белгилейт. Авторлордун сыны PDP Lawда эч кандай таасир баалоосу жок деген эмес, бул баалоого байланыштуу минималдуу жана операциялык көрсөтмөлөр GDPRдегидей деталдуу эмес дегенге багытталган.
DPO деген эмне?
Data Protection Officer (DPO) — Маалыматтарды Коргоо боюнча Кызматкер, белгилүү шарттарда уюмдун маалыматтарды коргоо милдеттенмелерин көзөмөлдөгөн, шайкештикти колдогон жана маалыматтарды коргоо башкаруусунда эксперттик ролду аткарган адам.
Изилдөө GDPR Article 37 менен PDP Lawдагы тиешелүү DPO жоболорун салыштырып, эки укук системасында дайындоо шарттары жана жөнгө салуучу деталдардын деңгээли айырмаланарын талкуулайт.
Dark Pattern жана Макулдук Чарчоосу Эмне Үчүн Маанилүү?
Изилдөөгө ылайык, макулдук укуктук тексттеги шарттардан гана турбайт; эгер интерфейс колдонуучунун чечимин системалуу түрдө багыттаса же колдонуучу улам-улам келген узун билдирмелерден улам эмнеге макул болуп жатканын баалоону токтотсо, кагаз жүзүндө алынган “кабыл алуу” чыныгы мааниде эркин жана маалыматтандырылган макулдук болбой калышы мүмкүн.
Dark pattern деген эмне?
Dark pattern, санариптик интерфейстин колдонуучуну белгилүү бир тандоого багыттай турган, альтернативдүү тандоону жашыра турган же аң-сезимдүү чечим кабыл алууну кыйындата тургандай жасалгаланышы.
Булакта келтирилген мисалдарга алдын ала белгиленген кутучалар, чаташтырган кош терс билдирүүлөр, жашырылган баш тартуу жолдору жана “Кабыл алуу” тандоосунун “Четке кагуу” тандоосуна караганда кыйла көрүнүктүү кылып көрсөтүлүшү кирет.
Макулдук чарчоосу деген эмне?
Макулдук чарчоосу (consent fatigue), колдонуучу дайыма купуялуулук билдирмеси, cookie тандоосу, колдонуу шарттары жана маалымат иштетүүгө макулдук суроолоруна туш болуп, натыйжада бул чечимдерди деталдуу баалоону токтотушу.
Колдонуучу техникалык жактан бир тандоону баскан болушу мүмкүн; бирок узун, татаал же улам кайталанган билдирмелер анын чындап эмнеге уруксат берип жатканын түшүнүүсүн кыйындатышы мүмкүн. Ошондуктан булак макулдуктун формалдуу түрдө гана катталышын жетиштүү деп эсептебейт.
Privacy by Design эмнени билдирет?
Privacy by Design — Дизайндан Башталган Купуялуулук, маалыматтарды коргоо чараларын система бүтүп калгандан кийин кошулуучу эскертүү текстинен чыгарып, продуктунун же кызматтын дизайнына башынан эле киргизүү идеясы.
Изилдөө AI чатботторунда жарактуу макулдук үчүн узун купуялуулук саясатын гана сунуштоо жетишсиз экенин, маалымат чогултуу жана макулдук интерфейсинин өзү да колдонуучунун автономиясын колдошу керектигин жактайт.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Нормативдик укук изилдөөсү деген эмне?
Нормативдик укук изилдөөсү, адамдардын жүрүм-турумун эксперимент же сурамжылоо менен өлчөөнүн ордуна укуктук эрежелерди, принциптерди, доктриналарды жана алардын өз ара байланышын изилдеген изилдөө ыкмасы.
Бул изилдөөдө “канча колдонуучу аң-сезимдүү макулдук берди?” же “кайсы интерфейс канча пайызга ийгиликтүүрөөк?” сыяктуу эмпирикалык суроолор өлчөнгөн эмес. Анын ордуна “PDP Law жана GDPR жарактуу макулдукту кантип жөнгө салат?”, “AI чатбот чөйрөсүндө бул эрежелерди колдонууда кандай укуктук боштуктар пайда болот?” жана “кандай реформалар сунушталышы мүмкүн?” деген суроолор каралган.
Изилдөө суроолору
Булак эки негизги изилдөө суроосун так көрсөтөт:
- PDP Law менен ЕБ GDPR өзгөчө жана сезимтал маалыматка карата жөнгө салуучу мамилелери боюнча кандай салыштырылышы мүмкүн?
- Өзгөчө жана сезимтал маалымат AI чатботтору тарабынан чогултулганда макулдуктун жарактуулугу кантип аныкталышы мүмкүн?
Изилдөөнүн укуктук булактары
| Булак тобу | Изилдөөдөгү ролу |
|---|---|
| Indonesia Law No. 27 of 2022 on Personal Data Protection | Индонезиянын жеке маалыматтарды коргоо режиминин негизги нормативдик булагы |
| Regulation (EU) 2016/679 — GDPR | ЕБ маалыматтарды коргоо режиминин негизги салыштырма булагы |
| Regulation (EU) 2024/1689 — EU AI Act | AI жөнгө салуусунун кеңири Европа контекстин колдогон мыйзам |
| OECD Privacy Guidelines | Эл аралык маалыматтарды коргоо принциптеринин салыштырма фону |
| Академиялык макалалар, укук китептери жана эл аралык отчеттор | Экинчи даражадагы укук жана адабияттык колдоо |
Булактар кантип тандалды?
Авторлор кеңири кабинеттик китепкана изилдөөсүн жүргүзүшкөнүн жана биринчилик/экинчилик укуктук булактарды системалуу түрдө карап чыгышканын билдиришет. Материалдарды тандоодо максаттуу тандоо колдонулуп, AI, автоматташтырылган маалымат иштетүү жана маалыматтарды коргоо боюнча салыштырмалуу жаңы мыйзамдык өзгөрүүлөргө жана академиялык талкууларга артыкчылык берилген.
Салыштырма синтез кантип жасалды?
Изилдөө укуктук материалдарды сапаттык-нормативдик ыкма менен салыштырат. Айрыкча PDP Law Article 20 менен GDPR Articles 6 жана 7деги маалымат иштетүүнүн укуктук негиздери жана макулдук элементтери ажыратылып, эки системанын автоматташтырылган иштетүү чөйрөсүндө колдонулушу салыштырылган.
Маалымат субъектисинин укуктарын салыштыруу
Изилдөөнүн талкуусуна ылайык, PDP Law маалымат субъекттерине бир катар негизги укуктарды берет. Булак алардын арасында маалымат алуу, туура эмес маалыматтарды толуктоо же оңдоо, жеке маалыматка кирүү/көчүрмө алуу, маалымат иштетүүнү токтотуу-өчүрүү-жок кылуу, макулдукту кайра чакыртып алуу, белгилүү автоматташтырылган иштетүүгө же профилдөөгө каршылык билдирүү, бузуу болгон учурда компенсация талап кылуу жана белгилүү шарттарда маалыматты башка контролдоочуга өткөрүү укуктарын санайт.
Авторлор GDPRде бул укуктар кыйла деталдуу жол-жоболор, мөөнөттөр, көзөмөл жана санкция механизмдери менен колдоого алынарын жакташат.
Автоматташтырылган чечим кабыл алуу эмне үчүн өзүнчө маанилүү?
AI системаларында жеке маалымат сактоо менен гана чектелбеши мүмкүн; классификация, профилдөө же автоматташтырылган чечим кабыл алуу процесстеринде колдонулушу мүмкүн. Булак GDPR Article 22ни автоматташтырылган чечим кабыл алуу контекстинде маанилүү укуктук коргоо катары талкуулап, PDP Law AIге мүнөздүү автоматташтырылган иштетүү боюнча кыйла деталдуу экинчи даражадагы жөнгө салууга муктаж экенин жактайт.
Изилдөөнүн макулдуктун жарактуулугу боюнча негизги баалоосу
Булактын негизги нормативдик логикасын мындайча жыйынтыктоого болот:
- Кызматты колдонууну улантуу ар дайым аң-сезимдүү макулдук дегенди билдирбейт.
- Унчукпоо же жашырылган opt-out жолу эркин жана ачык макулдук үчүн жетишсиз болушу мүмкүн.
- Маалымат иштетүүнүн максаттары колдонуучуга түшүнүктүү болушу керек.
- Сезимтал маалыматты иштетүүдө коргоо деңгээли жогорураак болушу керек.
- Макулдукту кайра чакыртып алуу мүмкүн болушу керек.
- AI чөйрөсүндө маалымат иштетүү үзгүлтүксүз болгондуктан, макулдук процесстери да зарыл болгондо үзгүлтүксүз билдирмелер менен колдоого алынышы керек.
- Маалыматтарды контролдоочулар жана иштетүүчүлөр жоопкерчиликтүү болушу керек.
Булак колдонгон тарыхый коопсуздук мисалдары
Изилдөө укуктук талкууну колдоо үчүн мурда жарыяланган экинчи даражадагы булактардан айрым AI коопсуздук окуяларын мисал кылат. Алардын бири Group-IBнин маалымат уурдаган зыяндуу программа жуктурган түзмөктөрдөн ChatGPT эсеп маалыматтарынын уурдалышы боюнча отчету. Булак 101.100 жуктурулган түзмөктү жана May 2023тө 26.802 эсеп жазуусун камтыган логдор эң жогорку чекке жеткенин билдирет.
Бул жерде маанилүү айырма бар: булак окуя infostealer malware аркылуу түзмөктөрдөн эсеп маалыматтарын чогултуу менен байланыштуу экенин билдирет. Ошондуктан бул сан “ChatGPT серверлеринен түздөн-түз 101.100 эсеп чыгып кетти” деп кайра чечмеленбеши керек.
Изилдөө ошондой эле Mart 2023тө болгон жана айрым колдонуучулар башкаларга тиешелүү сүйлөшүү аталыштарын көрө алган ChatGPT катасын тарыхый маалымат купуялуулугунун мисалы катары колдонот. Бул окуялар изилдөө түзгөн жаңы маалымат эмес; булак адабиятындагы учурлар укуктук тобокелдик талкуусуна мисал катары берилген.
Булак Figure 1дин ролу жана чеги
Булак Figure 1 — авторлор ChatGPTнин белгилүү бир мезгилдеги кирүү экранын колдонуп, колдонуу шарттары менен купуялуулук эскертүүсүнүн көрүнүшүн талкуулаган скриншот. Авторлор майда жана артта турган текст колдонуучунун макулдук чечимин жетиштүү көрүнүктүү кылбайт деп баалашат.
Бул сүрөт убакытка көз каранды. Программалык интерфейстер өзгөрүшү мүмкүн болгондуктан, булак Figure 1 бүгүнкү же келечектеги ChatGPT интерфейси кандай иштей турганын далилдеген туруктуу техникалык маалымат катары каралбашы керек. Ошондуктан Verianla булак скриншотун кайра колдонбойт.
Булак сунуштаган үч конкреттүү макулдук интерфейс реформасы
| Сунуш | Булак сунуштаган түзүм | Максат |
|---|---|---|
| Катмарланган түшүндүрмө | Адегенде кыска жана ачык маалымат иштетүү жыйынтыгы, андан кийин деталдуу макулдук маалыматы | Маалымат жүгүн азайтып, негизги иштетүү максатын көрүнүктүү кылуу |
| Тандоолордун тең көрүнүшү | “Accept” жана “Decline” тандоолорун окшош визуалдык мааниге ээ кылып көрсөтүү | Багыттоочу же алдамчы тандоо архитектурасын азайтуу |
| Үзгүлтүксүз билдирме | Экинчи даражадагы колдонуу же моделди кайра окутуу сыяктуу жаңы максаттарда кайра маалыматтандыруу жана кайра чакыртып алуу тандоосу | Макулдукту бир жолку формалдуулуктан чыгаруу |
Бул үч сунуш изилдөөнүн нормативдик реформа сунуштары. Макала аларды чыныгы колдонуучулар менен A/B тест аркылуу салыштырган эмес, колдонуучулардын түшүнүү деңгээлин өлчөгөн эмес жана бул дизайндардын мыйзамга шайкештигин пайыз менен эсептеген эмес.
Ачык-айкындуулук жана көзөмөл боюнча сунуштар
Изилдөө макулдук баскычтарын гана өзгөртүүнү жетиштүү деп эсептебейт. AI системалары кайсы маалымат булактарын колдонору, маалымат иштетүүнүн максаты кандай экени, кандай чектөөлөрү бар экени жана колдонуучунун маалыматы кантип иштетилери боюнча көбүрөөк ачык-айкындуулук сунушталат.
Авторлор ошондой эле көз карандысыз аудиттер, bias/fairness текшерүүлөрү, техникалык жана этикалык шайкештик баалоолору жана маалыматтарды коргоо органдарынын кыйла анык көзөмөлү AI башкаруусуна салым кошо аларын талкуулашат.
Изилдөө колдогон жыйынтыктар
- PDP Law жана GDPR жеке маалыматтарды коргоодо макулдук, ачык-айкындуулук, жоопкерчилик жана маалымат субъектисинин укуктары сыяктуу жалпы негизги принциптерге ээ.
- Эки системанын сезимтал/өзгөчө маалымат категориялары толугу менен бирдей эмес.
- Изилдөөнүн салыштырма баалоосуна ылайык, GDPR кыйла деталдуу жана прескриптивдүү колдонуу жоболорун сунуштайт.
- PDP Law маалымат субъекттерине кирүү, оңдоо, өчүрүү, макулдукту кайра чакыртып алуу жана башка укуктарды берет; авторлордун сыны бул укуктардын AI контекстиндеги операциялык деталдарына багытталган.
- AI чатботторунда макулдукка укуктук текст гана эмес, интерфейс дизайны да таасир этиши мүмкүн.
- Dark pattern жана макулдук чарчоосу эркин жана маалыматтандырылган макулдук жагынан укуктук көйгөй жаратышы мүмкүн.
- Маалыматтарды контролдоочулардын, иштетүүчүлөрдүн жана иштеп чыгуучулардын жоопкерчилиги AI маалыматтарын коргоонун борборунда турат.
- Авторлор PDP Law мыйзамын AI жана автоматташтырылган иштетүүгө байланыштуу кыйла деталдуу жөнгө салуучу көрсөтмөлөр менен күчөтүүнү сунушташат.
Изилдөө колдобогон жыйынтыктар
- Изилдөө чыныгы чатбот колдонуучуларынын канча пайызы купуялуулук саясатын окуганын өлчөгөн эмес.
- Изилдөө белгилүү бир чатбот компаниясынын учурдагы сервер архитектурасын же маалымат сактоо системасын техникалык жактан аудит кылган эмес.
- Изилдөө бардык AI чатботтору бардык колдонуучу киргизүүлөрүн моделди окутуу үчүн колдонот деп техникалык түрдө далилдебейт.
- Изилдөө сунушталган катмарланган макулдук интерфейси колдонуучунун түшүнүүсүн эксперименттик түрдө жогорулатат деп далилдебейт.
- Figure 1деги интерфейс бүгүнкү бардык чатбот интерфейстерин чагылдырган туруктуу стандарт эмес.
- Group-IB мисалы 101.100 эсеп түздөн-түз чатбот провайдеринин серверлеринен чыгып кеткенин көрсөтпөйт; булак окуяда маалымат уурдаган зыяндуу программа жуктурган түзмөктөр жөнүндө сөз кылат.
- Нормативдик салыштыруу сот чыгарган милдеттүү укуктук чечим эмес.
- Изилдөөнүн PDP Law боюнча реформа сунуштары учурда күчүндө турган жаңы укуктук эрежелер эмес.
Методологиялык чектөөлөр
Эмпирикалык колдонуучу маалыматы жок: Колдонуучулардын чыныгы макулдук жүрүм-туруму түздөн-түз өлчөнгөн эмес.
Техникалык системалык аудит жок: LLM серверлери, маалымат базалары, сактоо мөөнөтү же чыныгы маалымат агымдары изилдөөчүлөр тарабынан түздөн-түз аудит кылынган эмес.
Нормативдик ыкма: Изилдөөнүн “күчтүүрөөк”, “деталдуураак” же “натыйжалуураак” сыяктуу жөнгө салуучу баалоолору укуктук салыштырууга негизделет; эксперименттик көрсөткүч эмес.
Экинчи даражадагы учурлар: Чатбот коопсуздугу боюнча мисалдар мурда жарыяланган жаңылыктардан, отчеттордон жана академиялык булактардан алынат; алар изилдөөчүлөр түзгөн окуялар маалымат топтому эмес.
Интерфейс убакытка көз каранды: Булак Figure 1 белгилүү тарыхый колдонуучу интерфейсин көрсөтөт жана программалык интерфейстер кийин өзгөрүшү мүмкүн.
Сунуштар сыналган эмес: Катмарланган түшүндүрмө, Accept/Decline тандоолорунун тең көрүнүшү жана үзгүлтүксүз билдирме механизмдери нормативдик сунуштар; бул изилдөөдө контролдолгон колдонуучу тести жүргүзүлгөн эмес.
Булактын жыйынтык сунуштары
Авторлор PDP Law AI доорунда көбүрөөк функционалдуу болушу үчүн сезимтал/specific маалымат аныктамаларын жана автоматташтырылган иштетүү жоболорун тактоону; маалымат субъектинин, маалыматтарды контролдоочунун жана иштетүүчүнүн укук-милдеттерин операциялык деңгээлде тактоону; көзөмөл механизмдерин күчөтүүнү; тармакка мүнөздүү көрсөтмөлөрдү иштеп чыгууну; ачык-айкындуулукту жогорулатууну; аң-сезимдүү жана ачык макулдукту колдогон интерфейстерди колдонууну жана этикалык AI принциптерин маалыматтарды коргоо башкаруусуна киргизүүнү сунушташат.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: The Consent Paradox: Evaluating the Validity of Sensitive Data Collection by AI Chatbots
Авторлор: Marianne Charleen Sabini, Fajar Sugianto, Kentarou Kaneda, Vincensia EP Sari, Jerry Shalmont.
Авторлордун тартиби: Булактагы тартип өзгөрүүсүз сакталган.
Тең салым: Булакта тең биринчи авторлук же тең салым жөнүндө билдирүү жок.
Correspondence маалыматы: PDF “Corresponding email: fajar.sugianto@uph.edu” маалыматын берет. Авторлор сабындагы белги жайгашуусу өзүнчө жана ачык “corresponding author” атын бербегендиктен, Verianla мындан кошумча инсандык аныктоо чыгарбайт.
Аффилиация 1: Faculty of Law, Universitas Pelita Harapan, Tangerang, Indonesia.
Аффилиация 2: Ginzaseiwa Law Office, Tokyo, Japan.
Автор-аффилиация дал келиши: Marianne Charleen Sabini, Fajar Sugianto, Vincensia EP Sari жана Jerry Shalmont — Universitas Pelita Harapan; Kentarou Kaneda — Ginzaseiwa Law Office.
Журнал: Indonesian Journal of Advocacy and Legal Services.
Басмачы: Faculty of Law, Universitas Negeri Semarang.
Том / сан: Volume 8, Issue 1 (2026).
Барактар: 211–270.
Макаланын түрү: Research Article; нормативдик/доктриналдык салыштырма укук изилдөөсү.
DOI: 10.15294/ijals.v8i1.37509.
Расмий DOI шилтемеси: https://doi.org/10.15294/ijals.v8i1.37509
Расмий макала барагы: https://journal.unnes.ac.id/journals/ijals/article/view/37509
Жарыяланган күнү: 8-июнь 2026.
Рецензиялоо: Журналдын Research Article бөлүмү рецензияланат; журнал double-blind peer review колдонорун билдирет.
Лицензия: Creative Commons Attribution-NonCommercial-ShareAlike 4.0 International (CC BY-NC-SA 4.0).
Негизги изилдөө алкагы: Нормативдик укук изилдөөсү, доктриналдык талдоо, мыйзамдык мамиле жана салыштырма укук.
Биринчилик укуктук булактар: Indonesia Law No. 27 of 2022 on Personal Data Protection жана Regulation (EU) 2016/679 — General Data Protection Regulation.
Башка жөнгө салуучу булактар: Regulation (EU) 2024/1689 — EU AI Act жана OECD Guidelines on the Protection of Privacy and Transborder Flows of Personal Data.
Экинчилик булактар: Академиялык журнал макалалары, укук китептери, диссертациялар жана тиешелүү эл аралык отчеттор.
Булактарды чогултуу: Кеңири кабинеттик китепкана издөөсү жана максаттуу тандоо; учурдагы AI, автоматташтырылган маалымат иштетүү жана маалыматтарды коргоо талкууларына артыкчылык берилген.
Талдоо: Qualitative-normative comparative synthesis. Айрыкча PDP Law Article 20 менен GDPR Articles 6 жана 7деги маалымат иштетүүнүн укуктук негиздери жана жарактуу макулдук элементтери салыштырылган.
Адам катышуучу: Жок.
Сурамжылоо / маек / эксперимент: Жок.
Контролдук топ: Жок.
Статистикалык талдоо: Жок.
Математикалык формула: Булакта изилдөөнүн борборунда турган математикалык теңдеме жок.
Техникалык AI аудити: Жүргүзүлгөн эмес. Изилдөө LLM инфраструктурасын, окутуу маалымат топтомун, чыныгы маалымат сактоо системаларын же сервер деңгээлиндеги иштетүү процесстерин түздөн-түз өлчөбөйт.
Булак Таблица 1: GDPR Special Categories of Personal Data менен PDP Law Specific Personal Data классификацияларын салыштырат. Таблицадагы “x” белгиси тиешелүү маалымат укук системасында толугу менен корголбойт дегенди билдирбейт; мисалы, балдардын жана кылмыш боюнча соттолуу маалыматтары GDPRде башка жоболор менен жөнгө салынат.
Булак Figure 1: ChatGPTнин белгилүү тарыхый колдонуучу интерфейсинин скриншоту. Авторлор муну макулдук маалыматынын көрүнүшүн жана dark-pattern талкуусун түшүндүрүү үчүн колдонушат. Интерфейс убакытка көз каранды болгондуктан, Verianla бул screenshotту учурдагы системанын жүрүм-турумунун далили катары кайра колдонгон эмес.
Негизги түшүндүрмө чеги: Изилдөөнүн GDPR кыйла деталдуу/прескриптивдүү, ал эми PDP Law азыраак операциялык деген жыйынтыктары авторлордун 2026-жылдагы нормативдик укуктук салыштыруусу; бул жаңы сот чечими же эксперименттик таасир өлчөмү эмес.
Каржылоо: “None” деп билдирилген.
Институционалдык колдоо: Авторлор Universitas Pelita Harapan Faculty of Law жана Ginzaseiwa Law Office мекемелерине институционалдык колдоосу үчүн ыраазычылык билдиришет.
Кызыкчылыктардын кагылышы: Авторлор кызыкчылыктардын кагылышы жок экенин билдиришкен.
Маалымат жеткиликтүүлүгү: Булакта өзүнчө Data Availability Statement жок; изилдөө жаңы эмпирикалык маалымат топтомун түзбөгөн нормативдик укук изилдөөсү.
Этика комитети: Булакта адам катышкан изилдөө боюнча өзүнчө этика комитети/IRB бекитүүсү билдирилген эмес. Изилдөөдө адам катышуучулар же эксперименттик маалымат чогултуу көрсөтүлгөн эмес.
CRediT / авторлордун салымдары: Булакта өзүнчө деталдуу CRediT салым таблицасы жок.
Generative AI билдирүүсү: Авторлор генеративдик жасалма интеллект технологияларын тил которуу жана изилдөө моделдерин ыңгайлаштыруу максатында гана колдонушканын; оригиналдуу маалымат же олуттуу илимий мазмун түзүүдө колдонбогонун; чыгыштарды карап чыгып, изилдөөнүн бүтүндүгү үчүн жоопкерчиликти өзүнө аларын билдиришкен.
Тарыхый коопсуздук мисалдары: Group-IB жана 2023 ChatGPT интерфейс/bug мисалдары изилдөө түзгөн эксперименттик маалымат эмес; укуктук талкууну колдоо үчүн колдонулган экинчи даражадагы учурлар.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген