

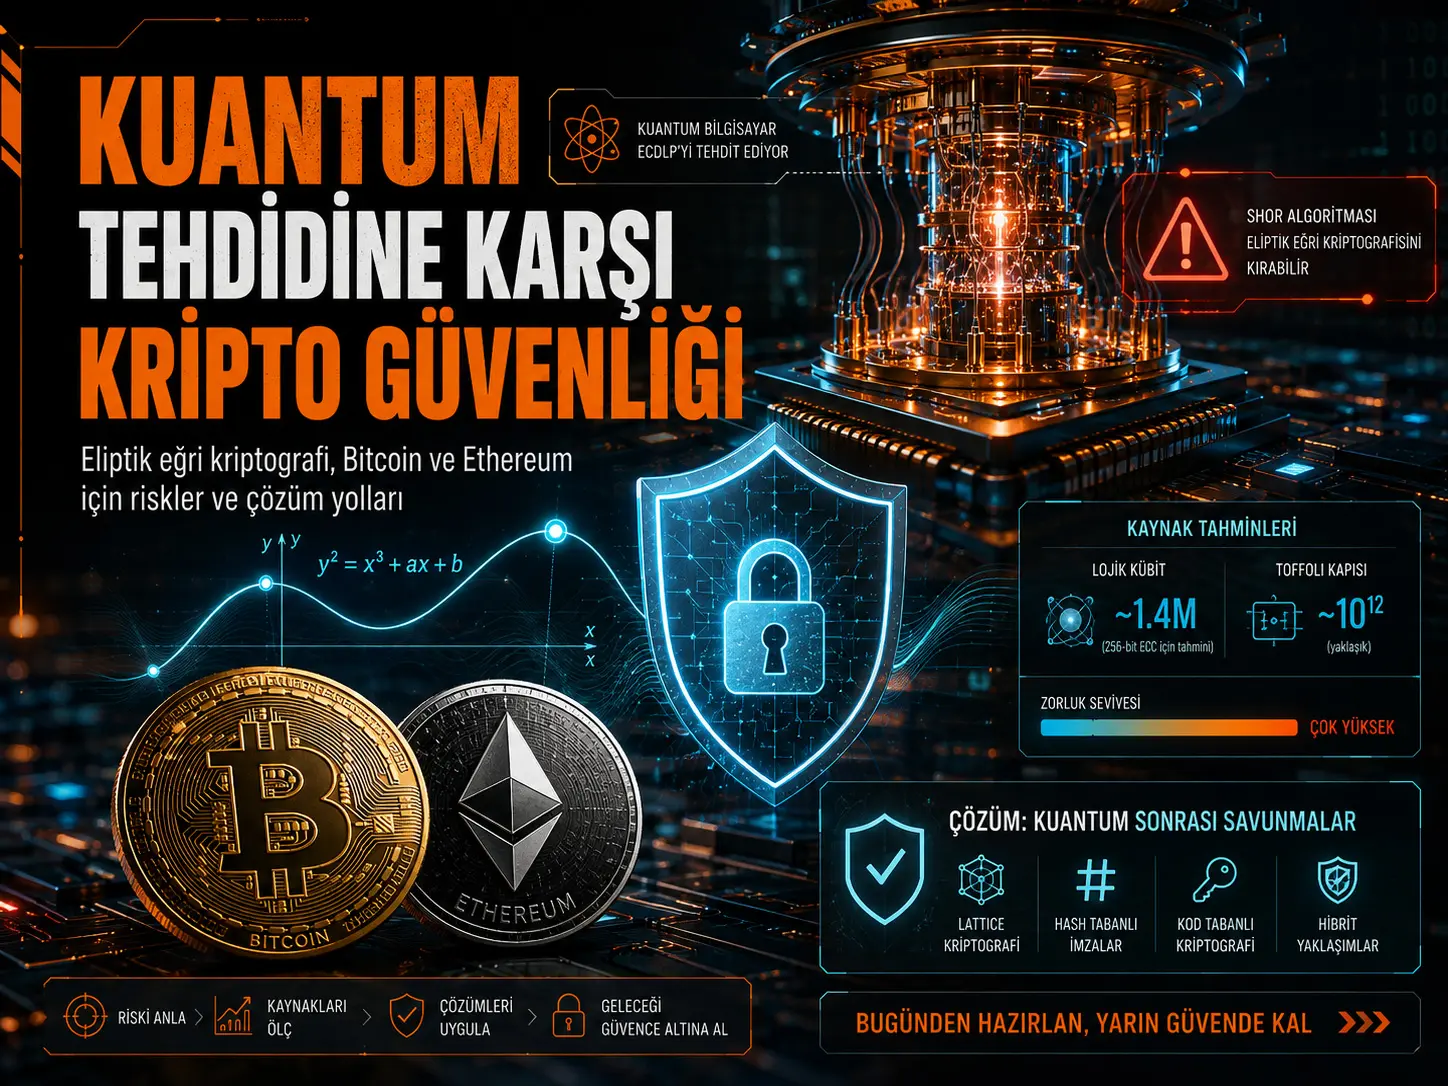
Изилдөөчүлөрдүн негизги жыйынтыгы боюнча secp256k1 үстүндөгү 256 биттик Эллиптикалык Ийринин Дискреттик Логарифм Маселесин чечүү үчүн ресурстарды оптималдаштырган эки башка вариант мүмкүн. Биринчи ыкма болжол менен 1200 логикалык кубит жана 90 миллион Toffoli дарбазасын, экинчи ыкма болсо болжол менен 1450 логикалык кубит жана 70 миллион Toffoli дарбазасын талап кылат. Авторлордун стандартташтырылган суперөткөргүч архитектура жөнүндөгү божомолдоруна ылайык, бул эсептөөлөр физикалык ката ыктымалдыгы 10−3 болгон, тегиздиктеги жана төртүнчү даражадагы байланыштуу системада 500.000 санынан аз физикалык кубит менен аткарылышы мүмкүн деп бааланат.
10 микросекунддук башкаруу системасынын жооп убактысы жана ар бир Toffoli үчүн %50 кошумча жүк божомолунда толук схемалар болжол менен 23 же 18 мүнөттө иштей алары эсептелген. Протоколго мүнөздүү эсептөөнүн биринчи жарымы алдын ала даярдала турган “primed” сценарийинде ачык ачкыч белгилүү болгондон кийинки убакыт болжол менен 12 же 9 мүнөткө түшөт. Ошондуктан авторлор жогорку такттык ылдамдыктагы криптографиялык кванттык компьютер Bitcoinдин орточо 10 мүнөттүк блок убактысы менен атаандаша ала турган деңгээлге жетиши мүмкүн деп эсептешет.
Бул жыйынтык бүгүн иштеп жаткан кванттык компьютерлер Bitcoinдин жеке ачкычтарын буза алат дегенди билдирбейт. Физикалык кубиттердин саны жана мүнөт менен берилген убакыттар азырынча мындай масштабда ишке ашырылбаган ката-түзөтүлгөн кванттык жабдыктын келечектеги чоңойтулган версиясына байланышкан инженердик божомолдорго негизделет. Изилдөөнүн күчтүү тарабы — чабуул схемаларын жарыялабай туруп ресурстар боюнча дооматтарды текшерүү үчүн нөлдүк-билим далилин сунушташы.
Түркия үчүн бул ишти криптовалюта инвесторлоруна гана тиешелүү тема катары кароого болбойт. Эллиптикалык ийри криптографиясы санарип колтамгаларда, идентификацияда, программалык камсыздоонун бүтүндүгүндө жана ар түрдүү санарип инфраструктураларда колдонулган кеңири коопсуздук үй-бүлөсүнүн бир бөлүгү. Бирок бул изилдөө Түркиядагы банктардын, мамлекеттик системалардын же криптоактив кызмат көрсөтүүчүлөрдүн кванттык даярдыгын түздөн-түз өлчөбөйт; Түркияга мүнөздүү операциялык же жөнгө салуучу тыянактар бул булактан гана чыгарылбайт.
Чындыгында бузулууга тийиш болгон математикалык маселе кайсы?
Bitcoin жана башка көптөгөн блокчейндер санарип колтамга коопсуздугунда Эллиптикалык Ийринин Дискреттик Логарифм Маселесинин, башкача айтканда ECDLPнин, классикалык компьютерлер үчүн практикалык жактан чечилгис болушуна таянат. Колдонуучу жеке ачкычы менен ачык ачкыч түзөт; классикалык чабуулчу ачык ачкычтан жеке ачкычты реалдуу убакыт ичинде кайра эсептей албайт деп кабыл алынат.
Shor алгоритми жетишерлик чоң жана ката-түзөтүлгөн кванттык компьютерде бул божомолду өзгөртөт. Изилдөө талдаган secp256k1 ийри сызыгы Bitcoinдин санарип колтамга системасында жана Ethereumдун эсеп катмарындагы ECDSA колдонулушунда борбордук мааниге ээ.
Жаңы кванттык ресурс баасы канча?
Авторлор эки башка схема дизайнын билдиришет. Бирөө логикалык кубиттердин санын, экинчиси Toffoli дарбазаларынын санын азайтууга багытталган:
| Схема варианты | Логикалык кубит | Toffoli дарбазасы | Болжолдуу толук иштөө убактысы | Primed абалынан болжолдуу убакыт |
|---|---|---|---|---|
| Аз кубиттүү вариант | 1200 | 90 миллион | Болжол менен 23 мүнөт | Болжол менен 12 мүнөт |
| Аз дарбазалуу вариант | 1450 | 70 миллион | Болжол менен 18 мүнөт | Болжол менен 9 мүнөт |
Изилдөөнүн 1-сүрөтү бул эки чекитти мурунку ECDLP ресурс баалары менен логикалык кубит жана Toffoli дарбазасы огу боюнча салыштырат. Изилдөөчүлөр, айрыкча, бир ECDLP мисалы үчүн мейкиндик-убакыт көлөмүндө мурунку эң натыйжалуу иштерге салыштырмалуу болжол менен бир тартиптик жакшырууну билдиришет.
Verianla Live: Эки кванттык схема үчүн болжолдуу иштөө убакыттары
Бул салыштыруу 10−3 физикалык ката ыктымалдыгы, тегиздиктеги төртүнчү даражадагы байланыш, surface code ыкмасы, 10 микросекунддук башкаруу системасынын жооп убактысы жана изилдөөдө көрсөтүлгөн башка божомолдорго негизделет. Убакыттар азыркы кванттык компьютерде өлчөнгөн эксперименттик жыйынтыктар эмес.
| Схема варианты | Толук иштөө убактысы (мүнөт) | Primed абалынан убакыт (мүнөт) |
|---|---|---|
| Аз кубит / 90 миллион Toffoli | 23 | 12 |
| Аз дарбаза / 70 миллион Toffoli | 18 | 9 |
Verianla Live: График көрүнүп турган илимий маалымат таблицасындагы булак маанилеринен гана түзүлөт.
500.000 физикалык кубит эмнени билдирет?
Логикалык кубиттер ката түзөтүү менен корголгон эсептөө бирдиктери жана чыныгы жабдыкта ар бир логикалык кубит көп сандагы физикалык кубитти талап кылат. Изилдөөнүн физикалык ресурс баасы 10−3 физикалык ката ыктымалдыгы, surface code сыяктуу ката түзөтүү жана тыгыз логикалык кубит сактоо схемалары кабыл алынып алынган.
Бул божомолдордо изилдөөчүлөр толук ECDLP эсептөөсү жарым миллиондон аз физикалык кубит менен мүмкүн болушу мүмкүн деп эсептешет. Кыйла агрессивдүү qLDPC байланыш божомолдорунда сан теориялык жактан жүз миң кубитке жакындашы мүмкүн; бирок авторлор бул архитектуралар талап кылган жогорку даражадагы жана локалдуу эмес байланыштар реалдуу суперөткөргүч жабдыкта азырынча көрсөтүлбөгөнүн баса белгилешет.
Жогорку такттык жана төмөн такттык кванттык компьютердин айырмасы
Изилдөөнүн маанилүү концептуалдык салымдарынын бири “канча кубит керек?” деген суроо менен гана чектелбестен, кванттык архитектуранын чыныгы иштөө ылдамдыгын да тобокелдик классификациясына кошкону.
Жогорку такттык CRQC категориясына суперөткөргүч, фотондук жана кремний spin-кубит архитектуралары кирет. Алардын кыска негизги дарбаза жана ката түзөтүү циклдеринен улам мүнөт деңгээлиндеги чабуулдарды колдоого жөндөмдүү болушу мүмкүн деп болжолдонууда.
Төмөн такттык CRQC категориясында нейтрал атом жана ион капкан архитектуралары каралат. Изилдөөгө ылайык, бул системалардын биринчи мууну ошол эле ECDLP маселесин чечсе да, активдүү транзакция блокчейнге кошулганга чейин жеке ачкычты чыгара тургандай тез болбой калышы мүмкүн.
Кванттык чабуулдун үч операциялык классы
Изилдөөчүлөр коркунучту үч операциялык класска бөлүшөт:
- On-spend: Ачык ачкыч транзакция учурунда көрүнгөн учурдан транзакция чынжырга акыркы кошулганга чейинки кыска убакыт терезесин бутага алган чабуул.
- At-rest: Ачык ачкычы узак убакыт ачык турган эсептерге, даректерге же активдерге каршы убакыт басымы аз чабуул.
- On-setup: Туруктуу криптографиялык протокол параметрлерин кванттык компьютер менен бир жолу чечүүнүн натыйжасында кийин классикалык компьютерлерде кайра колдонулушу мүмкүн болгон алсыздыкты жаратуу.
Бул айырма маанилүү, анткени алгачкы CRQC архитектурасы кайсы тобокелдиктер биринчи ишке аша турганын аныкташы мүмкүн.
Bitcoin үчүн эң критикалык тобокелдик кайда?
Bitcoinдеги кванттык тобокелдиктин өзөгүндө жеке ачкычты ачык ачкычтан эсептеп алуу мүмкүнчүлүгү турат. Бирок бардык Bitcoin чыгыш түрлөрү ачык ачкычты бирдей жол менен ачып бербейт.
P2PK жана P2TR сыяктуу түзүмдөрдө ачык ачкыч чынжырда түз көрүнүшү мүмкүн, ошондуктан узак мөөнөттүү at-rest чабуул бетин түзөт. P2PKH жана P2WPKH сыяктуу түзүмдөрдө болсо али колдонулбаган ачык ачкыч hash маанисинин артында жашырылышы мүмкүн; бирок сарптоо учурунда ачык ачкыч көрүнгөндүктөн, тез CRQC алдында on-spend тобокелдиги сакталып калат.
Изилдөөнүн 5-сүрөтүндөгү чынжыр маалыматтарынын талдоосу жазуу учурунда болжол менен 6,9 миллион BTC ачык же кайра колдонулган ачкычтардан улам at-rest чабуул тобокелдигине кирген категорияларда экенин баалайт. 7-сүрөт эң чоң 100.000 алсыз даректи гана караганда жалпысынан болжол менен 6,7 миллион BTC көрсөтөт. Бул эки сан ар башка маалымат камтуусунан келип чыгат жана бири-биринин түз альтернативасы эмес.
Болжол менен тогуз мүнөттүк чабуул Bitcoin үчүн эмнени билдирет?
Изилдөөнүн 6-сүрөтү Bitcoinдин блок өндүрүү убактысы туруктуу эмес экенин атайын эске алат. Орточо убакыт болжол менен 10 мүнөт болгону менен, блоктордун келиши стохастикалык. Авторлордун болжол менен тогуз мүнөттө жеке ачкыч чыгаруу божомолу жана чабуулчу үчүн ыңгайлуу белгилүү шарттарда эсептелген on-spend ийгилик ыктымалдыгы Bitcoin үчүн %41 көрсөткүчүнөн бир аз төмөн.
Ошол эле божомолдордо кыскараак блок убакыттары чабуулду кыйла кыйындатат. Булак Litecoin үчүн ыктымалдыкты %3 көрсөткүчүнөн төмөн, 75 секунддук Zcash блок убактысы үчүн 1/1300 көрсөткүчүнөн төмөн жана бир мүнөттүк Dogecoin блок убактысы үчүн 1/8000 көрсөткүчүнөн төмөн деп баалайт.
Бул сандар келечектеги реалдуу чабуул ийгилигинин өлчөнгөн көрсөткүчү эмес. Эсеп CRQC болжол менен тогуз мүнөттө ачкыч чыгара алат деген жана ар кандай тармак шарттары аныкталган модель сценарийине таандык.
Bitcoin майнинги да Shor сыяктуу коркунучтабы?
Изилдөө өзгөчө оңдогон кеңири тараган түшүнүктөрдүн бири ушул. Изилдөөчүлөр Bitcoinдин Proof-of-Work майнингине каршы Grover алгоритми жакынкы келечекте практикалык коркунуч жаратат деп күтүшпөйт.
Булакта өтө оптимисттик жана реалдуу эмес, бир SHA-256 эсептөөсү бир гана 1 микросекунддук ката түзөтүү циклында аткарылат деген божомолдо да кванттык майнер болжол менен 0,25 TH/s ылдамдыкка жетери; бул изилдөөдө салыштырылган S19 Pro ASICтин болжол менен 110 TH/s көрсөткүчүнөн эки тартиптен ашык төмөн экени айтылат. Реалдуураак божомолдордо айырма 10 тартиптен ашышы мүмкүн деп белгиленет.
Демек, изилдөөнүн билдирүүсү “кванттык компьютер Bitcoin майнингин дароо басып алат” эмес. Негизги кыска жана орто мөөнөттүү криптографиялык коркунуч — санарип колтамгалардагы ECDLP көз карандылыгы.
Ethereumдун тобокелдик профили эмне үчүн башка?
Ethereumдун болжол менен 12 секунддук slot убактысына байланыштуу изилдөө алгачкы жогорку такттык CRQCлер түз on-spend чабуулдарында Bitcoinге караганда азыраак ийгиликтүү болот деп күтөт. Анын ордуна туруктуу эсептер, smart contract башкаруусу, Proof-of-Stake жана KZG маалымат жеткиликтүүлүк түзүмү кеңири at-rest чабуул бетин түзөт.
Изилдөө Ethereum тобокелдигин беш категорияга бөлөт:
- Account Vulnerability: транзакциядан кийин ачык ачкычы туруктуу көрүнүп калган колдонуучу эсептери,
- Admin Vulnerability: smart contractтарды жаңыртуу, токтотуу же активдерди башкаруу укугуна ээ эсептер,
- Code Vulnerability: квантка алсыз криптографиялык precompileларга же zkSNARK түзүмдөрүнө таянган протоколдор,
- Consensus Vulnerability: BLS12-381 негизиндеги BLS колтамгаларын колдонгон Proof-of-Stake валидаторлору,
- Data Availability Vulnerability: KZG polynomial commitment түзүмүнүн кванттык чабуулга алсыз binding божомолу.
Булактын 2026-жылдын февраль айынын тегерегиндеги чекиттик маалымат талдоосунда эң чоң балансы бар алгачкы 1000 Ethereum эсептериндеги квантка алсыз эсептердин суммасы болжол менен 20,5 миллион ETH; администратор ачкычы бар алгачкы 500 контракттын ичиндеги тобокелдүү деп классификацияланган суммасы болжол менен 2,5 миллион ETH деп берилет.
Изилдөө ошондой эле ири Layer 2 жана көпүрө мисалдарындагы Code Vulnerability/Data Availability Vulnerability менен байланышкан жалпы наркты болжол менен 15 миллион ETH жана Ethereum консенсусунда stake кылынган көлөмдү 2026-жылдын февралына карата болжол менен 37 миллион ETH деп баалайт. Бул тез өзгөрүүчү блокчейн маалыматтары жана изилдөө да аларды белгилүү бир учурдун тобокелдик көрүнүшү катары сунуштайт.
Stablecoin жана токендештирилген реалдуу дүйнө активдери эмне үчүн маанилүү?
Изилдөөнүн чөйрөсү Bitcoin жана жергиликтүү криптовалюталар менен гана чектелбейт. Ethereumдагы stablecoinдердин жана токендештирилген реалдуу дүйнө активдеринин администратор ачкычтары да классикалык ECDSA аутентификациясына көз каранды болушу мүмкүн.
Авторлордун 10-сүрөттөгү талдоосу Ethereumдагы мындай бөлүштүрүлгөн активдердин жалпы наркын изилдөө учурунда болжол менен 200 миллиард АКШ доллары деңгээлинде көрсөтөт. Бул жердеги тобокелдик физикалык же банк эсебиндеги негизги активдин кванттык компьютер менен “жок кылынышы” эмес; администратор ачкычы басып алынса, onchain токенди чыгаруу, өрттөө, тоңдуруу же контракт башкаруу укуктары кыянат пайдаланылышы мүмкүн.
Кыймылсыз Bitcoinдер эмне үчүн өзүнчө көйгөй?
Активдүү колдонуучулар квантка алсыз даректен post-quantum коопсуз жаңы дарекке көчө алышат. Жеке ачкычы жоголгон же ээсине жетүү мүмкүн болбой калган активдерде болсо бул мүмкүн эмес.
Изилдөөнүн 13-сүрөт талдоосу кеминде беш жылдан бери сарптоо баштабаган жана ачык/кайра колдонулган ачкычтан улам at-rest чабуулуна алсыз алгачкы 100.000 Bitcoin дарегинде болжол менен 2,3 миллион BTC бар экенин эсептейт. Мунун болжол менен 1,7 миллион BTCлик маанилүү бөлүгү эски P2PK түзүмдөрүнө байланыштуу.
Авторлор бул маселеге техникалык чечимден тышкары мамлекеттик саясат варианттарын да талкуулашат. “Do Nothing”, “Burn” жана “Hourglass” сыяктуу коомчулук варианттарына кошумча жөнгө салынган “digital salvage”, улуттук коопсуздук кийлигишүүсү жана мамлекет менен Bitcoin коомчулугунун координациясы сыяктуу саясат моделдери каралат. Бул изилдөөнүн саясат сунуштары; техникалык жактан далилденген милдеттүү жыйынтыктар эмес.
Post-quantum криптографиясына өтүү эмне үчүн оңой эмес?
Изилдөөгө ылайык туруктуу чечим ECDLP негизиндеги колтамгаларды post-quantum криптографиясы менен алмаштыруу. Бирок жаңы колтамга системалары чоңураак ачкыч жана колтамга өлчөмдөрү менен жогорку транзакция же сактоо чыгымдарын жаратышы мүмкүн.
Мисалы, булак Algorandда колдонулган Falcon post-quantum колтамгалары болжол менен 1280 байт болушу мүмкүн экенин, Bitcoinдеги квантка алсыз ECDSA колтамгалары болсо болжол менен 64–73 байт экенин көрсөтөт. Бул айырма блок өлчөмү, өткөрүү жөндөмү, текшерүү жүгү жана колдонуучу интерфейстери жагынан реалдуу инженердик чыгымдарды жаратат.
Ошого карабастан, изилдөөчүлөр post-quantum көчүүнүн техникалык жактан мүмкүн экенине көңүл бурушат. Булакта QRL, Mochimo жана Abelian post-quantum системалары мисал катары келтирилет; Algorand, Solana жана XRP Ledgerдеги эрте же эксперименттик колдонмолор көчүүнүн аткарылышына далил катары талкууланат.
Изилдөө эмнени айтат жана эмнени айтпайт?
Изилдөө колдойт:
- 256 бит secp256k1 ECDLP үчүн мурунку көптөгөн баалардан төмөн логикалык ресурс талаптары эсептелген.
- Эки схема вариантынын негизги эллиптикалык ийри чекит-кошуу подсхемалары нөлдүк-билим далили менен текшерилүүчү түрдө бекитилген.
- Белгилүү суперөткөргүч жабдык божомолдорунда жалпы физикалык ресурс талабы жарым миллион кубиттен төмөн болушу мүмкүн деп бааланган.
- Жогорку такттык CRQC сценарийинде Bitcoin сыяктуу тармактарда транзакция учурунда ачык ачкычтын көрүнүшү операциялык тобокелдикке айланышы мүмкүн.
- Ethereumдун туруктуу эсеп, smart contract, консенсус жана маалымат жеткиликтүүлүк архитектурасы Bitcoinден башкача кванттык чабуул беттерин түзөт.
- PQCге өтүү узак мөөнөттүү чечим катары каралат.
Изилдөө далилдебейт:
- Бүгүн 256 бит secp256k1ди буза алган CRQC бар экени көрсөтүлгөн эмес.
- Чыныгы Bitcoin же Ethereum жеке ачкычтары эксперименттик түрдө бузулган эмес.
- Жарым миллион физикалык кубит так келечектеги чек экени далилденген эмес; сан жабдык жана ката түзөтүү божомолдоруна көз каранды.
- CRQC кайсы күнү пайда болору болжолдонгон эмес.
- Саясат сунуштары укуктук системаларда ишке ашырылуучу же кабыл алына турганы эксперименттик түрдө далилденген эмес.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Ресурстарды баалоо ыкмасы
Изилдөө Shor алгоритминин 256 бит secp256k1 ECDLP колдонулушу үчүн логикалык схема ресурстарын баалайт. Авторлор эллиптикалык ийри чекит кошуу операциясын негизги тар жер деп белгилеп, терезелүү арифметика ыкмасы аркылуу эки башка схема оптимизациясын түзүшкөн.
| Өлчөм | Аз кубиттүү вариант | Аз дарбазалуу вариант |
|---|---|---|
| Толук ECDLP логикалык кубит баасы | ≤1200 | ≤1450 |
| Толук ECDLP Toffoli баасы | ≤90 миллион | ≤70 миллион |
| ZK менен текшерилген чекит-кошуу подсхемасынын логикалык кубити | ≤1175 | ≤1425 |
| ZK менен текшерилген подсхеманын non-Clifford дарбаза саны | ≤2,7 миллион | ≤2,1 миллион |
| Подсхеманын жалпы операция чеги | ≤17 миллион | ≤17 миллион |
| Fiat-Shamir тест киргизүүсү | 9024 | 9024 |
Бул жерде 2,7/2,1 миллион маанилер толук Shor чабуулунун дарбаза сандары эмес. Алар ZK далилинде түз текшерилген “kickmix” эллиптикалык ийри чекит-кошуу схемаларына таандык. Толук алгоритмдин ресурс баалары 90 жана 70 миллион Toffoli.
Нөлдүк-билим текшерүүсү кантип жасалды?
Изилдөөчүлөр жашыруун схеманын өзүн жарыялоонун ордуна схемага SHA-256 hash аркылуу commitment беришет. SHAKE256 негизиндеги Fiat-Shamir өзгөртүүсү менен схеманын өз hashинен детерминисттик түрдө 9024 тест киргизүү түзүлөт.
SP1 Zero-Knowledge Virtual Machine ичинде иштеген Rust программасы:
- жашыруун схеманын SHA-256 hashин жана ресурс чектерин commitment катары берет,
- 9024 тест киргизүүнү түзөт,
- схеманы ушул киргизүүлөрдө симуляциялап secp256k1 чекит кошууну текшерет,
- иштетилген non-Clifford дарбазаларын жана логикалык кубит чектерин ырастайт.
SP1 эсептөөнү STARK негизиндеги подсубуттарга бөлгөндөн кийин натыйжа Groth16 zk-SNARK ичине оролот. Ошентип изилдөөчүлөр оптимизацияланган чабуул схемасын ачып бербестен, белгилүү өлчөмдө иштеген схема бар деген дооматты үчүнчү тараптар текшере ала турган түрдө жарыялашат.
Авторлор көрсөткөн кызыктуу чектөө — Groth16 өзү pairing-friendly эллиптикалык ийрилерге таянгандыктан, келечектеги жетишерлик күчтүү кванттык компьютерлерге каршы кванттык коопсуз эмес. Изилдөө муну ZK далил ыкмасынын практикалык ирониясы катары ачык белгилейт.
Физикалык жабдык божомолдору
| Божомол | Изилдөөдө колдонулган маани/өзгөчөлүк |
|---|---|
| Физикалык дарбаза ката ыктымалдыгы | 10−3 |
| Байланыш | Тегиздиктеги, төртүнчү даражадагы |
| Ката түзөтүү ыкмасы | Surface code туундулары жана тыгыз логикалык сактоо |
| Башкаруу системасынын жооп убактысы | 10 µs |
| Ар бир Toffoli үчүн кошумча убакыт жүгү | %50 |
| Болжолдуу физикалык кубит | <500.000 |
Бул параметрлер физикалык экспериментте ошол масштабга жеткен түзмөктүн мүнөздөмөлөрү эмес; изилдөөчүлөрдүн масштабдалган суперөткөргүч архитектура үчүн жасаган инженердик божомолдору.
Булакта колдонулган блокчейн маалыматтары
Изилдөө криптографиялык схема эсептөөсү менен гана чектелбестен, айрым блокчейн тобокелдиктерин чынжыр маалыматтары менен сандык баалаган. Bitcoin жана Ethereum графиктеринин бир бөлүгүндө Google BigQueryдеги ачык блокчейн маалымат топтомдору колдонулган.
| Тобокелдик өлчөмү | Изилдөөдө билдирилген маани |
|---|---|
| Bitcoin P2PK балансы | Болжол менен 1,7 миллион BTC |
| Бардык протоколдордо at-rest жагынан алсыз BTC, Сүрөт 5 | Болжол менен 6,9 миллион BTC |
| Эң чоң 100.000 алсыз даректеги BTC, Сүрөт 7 | Болжол менен 6,7 миллион BTC |
| Кеминде беш жыл сарптабаган алсыз даректер, Сүрөт 13 | Болжол менен 2,3 миллион BTC |
| Ethereum алгачкы 1000 эсептеги Account Vulnerability | Болжол менен 20,5 миллион ETH |
| Ethereum алгачкы 500 контракттагы Admin Vulnerability | Болжол менен 2,5 миллион ETH |
| Тандалган L2/көпүрөлөрдөгү Code Vulnerability TVS | Болжол менен 15 миллион ETH |
| Ethereum консенсусунда stake кылынган маани, Февраль 2026 | Болжол менен 37 миллион ETH |
Ethereum жана токендештирүү маанилери өзгөчө тез өзгөрөт. Булак да аларды келечекке бекитилген сандар эмес, изилдөө учурундагы тобокелдик профилинин бир учурдук сүрөтү катары баалайт.
Изилдөөнүн негизги белгисиздиктери
- CRQC иштелип чыгуу датасы белгисиз.
- Кванттык жабдык архитектураларынын кайсынысы масштабдоодо алдыга чыгаары белгисиз.
- Жаңы ката түзөтүү коддору физикалык кубит талабын азайтышы мүмкүн.
- Жаңы кванттык алгоритмдер же компиляция ыкмалары чабуул баасын дагы төмөндөтүшү мүмкүн.
- Тескерисинче, реалдуу жабдык инженериясындагы масштабдоо кыйынчылыктары эсептелген системалардын колдонулушун кечеңдетиши мүмкүн.
- Блокчейндердеги протокол, дарек колдонуу, L2 архитектурасы жана актив көлөмдөрү дайыма өзгөрөт.
- PQCге өтүү — криптография гана эмес; сактоо, өткөрүү жөндөмү, консенсус, колдонуучу миграциясы жана башкаруу маселеси.
Ошондуктан изилдөөнүн илимий баалуулугу “кванттык чабуул так ушул күнү болот” деген божомолдо эмес, чабуулдун практикалык болушу үчүн талап кылынган эсептөө босогосу мурунку божомолдордон төмөн болушу мүмкүн экенин көрсөтүүсүндө.
Булак жана Ыкма Эскертүүсү
Оригиналдуу изилдөөнүн толук аталышы: Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities: Resource Estimates and Mitigations
Авторлор: Ryan Babbush; Adam Zalcman; Craig Gidney; Michael Broughton; Tanuj Khattar; Hartmut Neven; Thiago Bergamaschi; Justin Drake; Dan Boneh.
Жооптуу байланыш маалыматы: Булакта Ryan Babbush, Adam Zalcman жана Craig Gidney үчүн байланыш e-mail эскертмелери берилген.
Институционалдык байланыштар: Google Quantum AI, Santa Barbara; Department of Computer Science, University of California Berkeley; Ethereum Foundation, Zug; Department of Computer Science, Stanford University.
Булак түрү жана рецензия: Whitepaper / arXiv preprint. Бул версия үчүн рецензияланган журнал басылмасы ырасталган эмес.
arXiv: 2603.28846 [quant-ph]; изилдөө ошондой эле Cryptography and Security (cs.CR) тармагында классификацияланган.
arXiv версиясы: v2. Алгачкы тапшыруу 30 Март 2026, v2 оңдоосу 15 Апрель 2026. Булак PDFтин көрүнгөн аталышында “Dated: April 17, 2026” деген сөз да бар.
DOI: 10.48550/arXiv.2603.28846
Кошумча preprint жазуусу: IACR Cryptology ePrint Archive, 2026/625.
Расмий булак:arXiv жазуу барагы
Google Research жазуусу:Google Research жарыя барагы
Лицензия: CC BY 4.0.
ZK далили жана код: Изилдөөнүн SP1/Groth16 негизиндеги нөлдүк-билим далилин түзүү жана текшерүү коду менен байланышкан артефакттар Zenodoдо жарыяланган. v2 программалык жазуусунун DOIси 10.5281/zenodo.19597130.
Версия/оңдоо эскертүүсү: arXiv v2 түшүндүрмөсү мурунку версияда ZK далилинин soundness касиетин эксплуатациялоого мүмкүндүк берген программалык ката оңдолгонун билдирет. Изилдөөнүн ыраазычылык бөлүмүндө катаны Trail of Bitsтен Keegan Ryan тапканы айтылат. А тиркемесиндеги код жеткиликтүүлүгү эскертүүсүндө v1 менен v2 ортосунда схема SHA-256 hashтери өзгөргөнү, бул схемалардын өзүнүн өзгөрүшүнөн эмес, hash эсептөө ыкмасынын өзгөрүшүнөн келип чыкканы түшүндүрүлөт.
Каржылык кызыкчылык билдирүүсү: Авторлор алгачкы arXiv жана IACR ePrint жарыясы учурунда эч кандай криптоактивде short позиция кармабаганын, айрым авторлордун болсо криптоактивдерде long позициялары болгонун жана алардын бир бөлүгү post-quantum криптографиясын колдонгон активдерди камтыганын билдиришет.
Өзүнчө каржылоо билдирүүсү: Булакта өзүнчө изилдөө каржылоо бөлүмү жок.
Ыраазычылык: Авторлор криптоанализ ресурс баалары, криптовалюталардын кванттык алсыздыктары жана нөлдүк-билим далили ыкмасы боюнча көптөгөн изилдөөчүлөр менен болгон сүйлөшүүлөрдү жана whitepaper кароосуна салым кошкон адамдарды белгилешет.
Бул Verianla макаласындагы илимий жыйынтыктар каралган изилдөөнүн v2 версиясына гана негизделген. Тышкы булактар библиографиялык идентификацияны, arXiv версия тарыхын, DOIни, лицензияны, Google Research жазуусун жана Zenodo код пакетин текшерүү үчүн гана колдонулган.
Изилдөөнүн эң маанилүү методологиялык чеги — чабуул ресурстары жана убакыттары чоң масштабдагы ката-түзөтүлгөн кванттык жабдыкта жасалган реалдуу эксперименттер эмес, логикалык схема компиляцияларынан жана физикалык архитектура божомолдорунан чыгарылган ресурс баалары. Ошондуктан жыйынтыктар кванттык коркунучтун бүгүнкү операциялык бар экенинин далили эмес, келечекте талап кылынышы мүмкүн болгон жабдык босогосунун сандык баасы.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген