

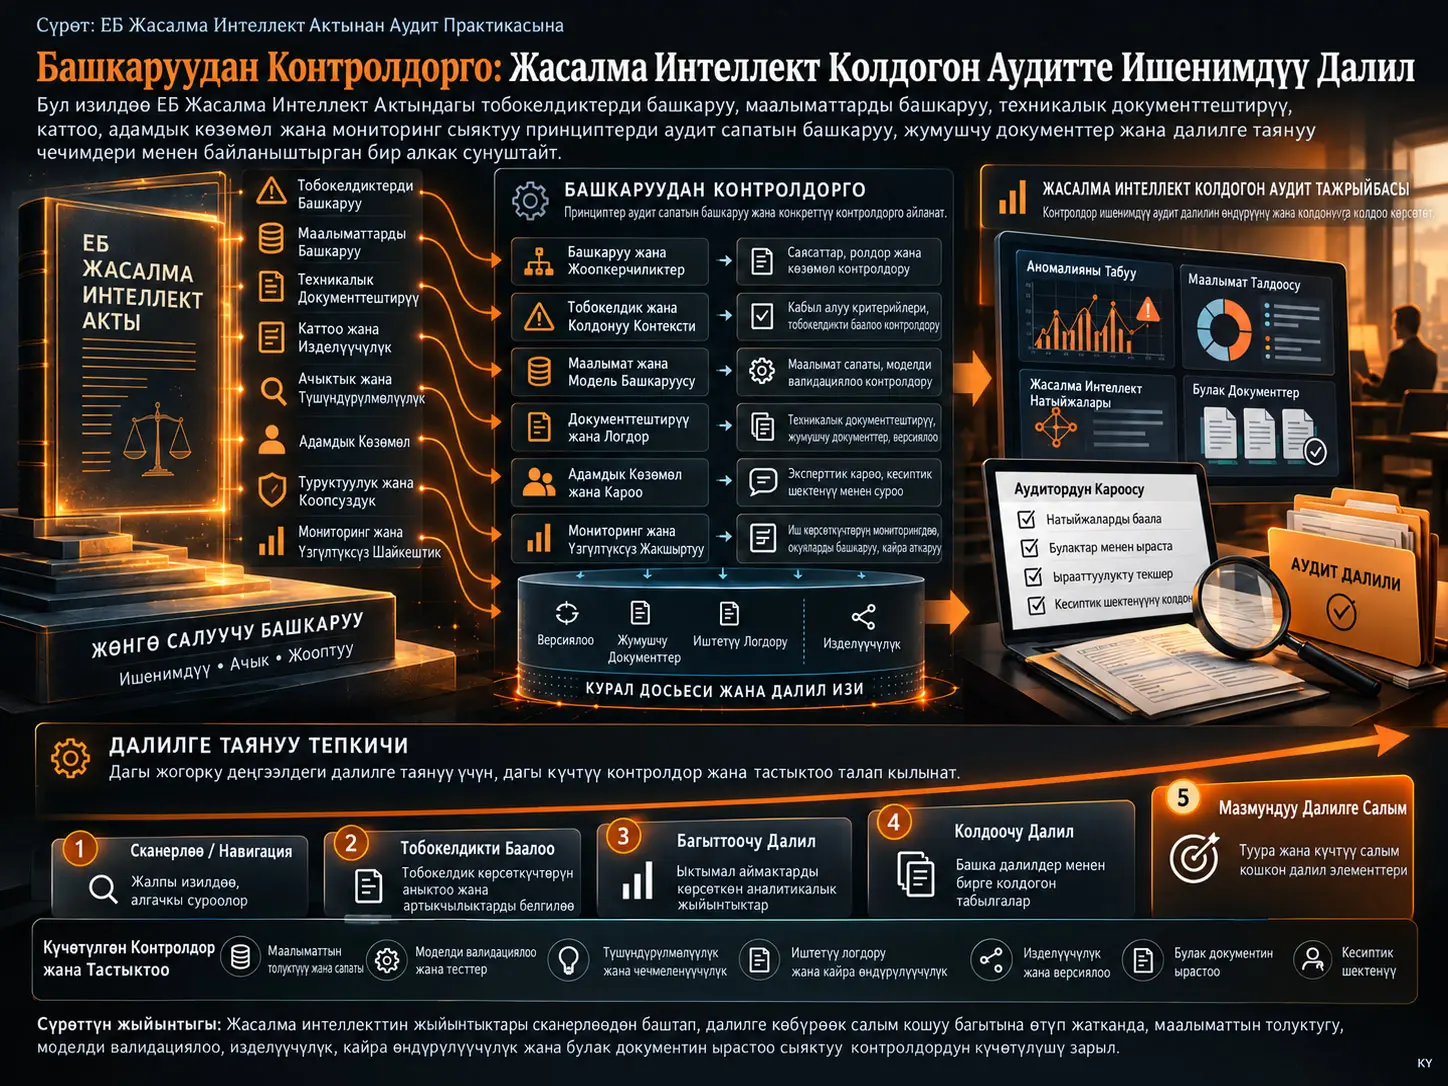
Башкаруудан контролдорго өтүү алкагы (governance-to-controls framework) — ЕБ Жасалма Интеллект Актысындагы тобокелдиктерди башкаруу, маалыматтарды башкаруу, техникалык документтештирүү, эсепке алуу, ачык-айкындык, адамдык көзөмөл, туруктуулук, киберкоопсуздук жана жашоо циклин мониторингдөө сыяктуу башкаруу максаттарын аудит фирмаларынын сапатты башкаруусу, аудиттин жумушчу документтери, кароо процесстери жана жасалма интеллекттин жыйынтыгына таянуу чечимдери менен байланыштырган концептуалдык аудит долбоорлоо алкагы. János Kálmánдын изилдөөсү жасалма интеллект аудитте канчалык “ийгиликтүү” экенин эксперименттик түрдө өлчөөнүн ордуна, AI жыйынтыгы кайсы шарттарда жөн гана скрининг жана багыттоо куралы болуп калышы керек, кайсы шарттарда колдоочу далил макамына ээ болушу керек жана кайсы андан да тар шарттарда маңыздуу аудитордук далилге салым кошо алышы керек экенин системалуу карайт.
Изилдөөнүн негизги көйгөйү — AI колдогон аудитте моделдин тактыгына гана кароо жетишсиз. Натыйжа техникалык жактан күчтүү көрүнсө да, колдонулган маалыматтын булагы жана толуктугу белгисиз болсо, моделдин версиясы жана конфигурациясы катталбаса, процессти кайра аткарууга мүмкүн болбосо, жалган оң жана жалган терс жүрүм-турум бааланбаса, баштапкы документтер менен текшерүү жүргүзүлбөсө же адамдык кароо формалдуу деңгээлде гана калса, мындай натыйжанын аудитордук далил катары ишенимдүүлүгү чектелиши мүмкүн.
Изилдөө ЕБ Жасалма Интеллект Актысы аудит стандарты эмес экенин жана ар бир аудит куралына автоматтык түрдө түз укуктук милдет жүктөбөй турганын өзгөчө белгилейт. Анын ордуна үч башка байланыш деңгээлин аныктайт: түз укуктук тиешелүүлүк, кыйыр аудитордук тиешелүүлүк жана башкаруу критерийи катары тиешелүүлүк. Бул айырмалоо аркылуу AI Act талаптары менен аудит стандарттары теңдештирилбестен, алардын ортосунда функционалдык көпүрө түзүлөт.
Изилдөө сунуштаган негизги түзүмдөр: AI Act менен IAASB аудит/сапат стандарттарын байланыштырган көз салынуучу контролдук матрица, AI колдогон аудитордук далил үчүн тобокелдик типологиясы, сапатты башкарууну интеграциялоо модели, документтештирүү жана кароо текшерүү тизмеси жана үч деңгээлдүү пропорционалдык жетилүү модели. Автордун негизги чеги ачык: бул алкак азырынча реалдуу аудит фирмаларында эмпирикалык тастыкталган натыйжалуулук модели эмес.
Аудитте жасалма интеллект эмне үчүн жөн гана “технологияны колдонуу” маселеси эмес?
Аудит маалымат аналитикасы, роботтоштурулган процесстерди автоматташтыруу, процесс майнинги, машиналык үйрөнүү жана генеративдик жасалма интеллект өтө чоң операциялар популяциясын сканерлөөгө, адаттан тыш жазууларды аныктоого, документтерди классификациялоого жана айрым аудит иштерин автоматташтырууга мүмкүндүк берет. Бирок технология аудит чынжырына киргенде жаңы көз карандылыктар да пайда болот. Натыйжанын сапаты алгоритмге гана эмес, маалыматтын толуктугуна, трансформация кадамдарына, моделдин версиясына, босого маанилерге, жеткирүүчүнүн инфраструктурасына, коопсуздук контролдоруна жана аудитор натыйжаны кандай чечмелегенине да көз каранды болуп калат.
Ошондуктан изилдөөнүн борборундагы суроо “AI туура божомолдойбу?” деген суроодон кеңири. Аудитор төмөнкү суроолорго да жооп бере алышы керек: Колдонулган маалымат кайдан алынган? Популяция толукпу? Маалымат баштапкы система менен шайкештештирилгенби? Модель кайсы версияда болгон? Параметрлер өзгөртүлгөнбү? Ошол эле жол-жобону кайра аткарууга болобу? Моделдин белгилүү чектөөлөрү кайсылар? Жалган оң жана жалган терс жүрүм-туруму кандай? Натыйжага каршы альтернативдүү түшүндүрмөлөр изделгенби? Жыйынтык баштапкы документтер менен текшерилгенби? Кароочу адам натыйжага чындап каршы суроо койгонбу?
Изилдөө чечүүгө аракет кылган үч боштук
Изилдөө адабияттагы үч боштукту өз ара байланыштырат. Биринчиден, AI колдогон аудит адабияты технологиялык мүмкүнчүлүктөрдү жана кабыл алуу кыйынчылыктарын талкуулаганы менен, аларды фирма жана аудит тапшырмасы деңгээлинде көз салынуучу сапатты башкаруу контролдоруна айланткан түзүм чектелүү. Экинчиден, аудитордук далил адабияты далилдин жетиштүүлүгүн жана ылайыктуулугун түшүндүргөнү менен, маалыматтын келип чыгышы, моделди валидациялоо, түшүндүрүлүүчүлүк, логдор, адамдык көзөмөл жана баштапкы документти текшерүү сыяктуу AIге мүнөздүү элементтерди далилге таянуу даражасы менен байланыштырган операциялык алкак жетишсиз. Үчүнчүдөн, AI башкаруусу жана укук адабияты жөнгө салуучу милдеттерди талдайт, бирок аларды жумушчу документтин дизайнына, кароочунун жоопкерчилигине жана аудитордук далил чечимдерине түз которбойт.
Изилдөөнүн үч суроосу
- RQ1: ЕБ Жасалма Интеллект Актысынын башкаруу талаптары аудит фирмасынын сапатты башкаруу системасына жана тапшырма деңгээлиндеги сапатты башкарууга кантип шайкештирилиши мүмкүн?
- RQ2: AI башкаруусунун кайсы талаптары AI колдогон аудитордук далилдин ишенимдүүлүгү жана документтештирилиши үчүн эң маанилүү жана алар аудит жол-жоболорунда кантип операциялаштырылышы мүмкүн?
- RQ3: Маалымат тобокелдиги, модель тобокелдиги, адамдык көзөмөл тобокелдиги жана коопсуздук тобокелдиги баш болгон AIге мүнөздүү тобокелдиктерди азайтып, аудит сапатын жана кесипкөй скептицизмди сактай турган контролдук жана каттоо механизмдери кайсылар?
ЕБ Жасалма Интеллект Актысы аудит фирмалары үчүн түз аудит стандартыбы?
Жок. Изилдөөнүн алкагында ЕБ Жасалма Интеллект Актысы аудит стандарты же бардык AI колдогон аудит куралдарына автоматтык түрдө колдонулуучу универсалдуу аудит милдеттенмеси эмес. Укуктук колдонулушу системанын түрүнө, колдонуу контекстине жана аудит фирмасы провайдер, deployer же башка жөнгө салынуучу ролду аткарабы-жокпу ошого көз каранды. Ошондуктан изилдөө AI Act жоболорун аудит стандарттарына теңөөнүн ордуна, түз укуктук милдет бар болгон учурларды, AI Act документтери аудит үчүн маалымат булагы болгон учурларды жана Акт жөн гана башкаруу критерийин берген учурларды айырмалайт.
AI Act менен аудиттин ортосундагы үч байланыш формасы
| Байланыш түрү | Изилдөөдөгү мааниси | Аудит үчүн натыйжа |
|---|---|---|
| Түз укуктук тиешелүүлүк | Фирма, жеткирүүчү же кардар AI Act алкагында жөнгө салынган ролду аткарат жана тиешелүү система Акттын камтуу чөйрөсүнө кирет. | Тиешелүү укуктук милдеттер чындап колдонулуп жатабы-жокпу өзүнчө аныкталышы керек. |
| Кыйыр аудитордук тиешелүүлүк | Шайкештик баалоолору, техникалык документтер, инцидент жазуулары же мониторинг отчеттору кардардын финансылык отчеттуулук тобокелдиктери жагынан аудит маалыматына айланат. | Документтер потенциалдуу аудит маалыматы боло алат; бирок алардын бар болушу өзүнөн-өзү ишенимдүү далил экенин билдирбейт. |
| Башкаруу критерийи катары тиешелүүлүк | AI Act аудит жол-жобосуна түз укуктук милдет жүктөбөсө да, тобокелдикти башкаруу, лог жүргүзүү жана адамдык көзөмөл сыяктуу түзүмдөрү аркылуу контролдук долбоорлоо критерийин берет. | Фирма өзүнүн AI колдонуусун көбүрөөк көз салынуучу, кайра каралуучу жана контролдолуучу кыла алат. |
“AI in audit” менен “audit of AI” эмне үчүн айырмаланышы керек?
AI in audit, аудит фирмасынын маалымат аналитикасын, процесс майнингин, машиналык үйрөнүүнү, RPAны же генеративдик жасалма интеллектти өзүнүн аудит жол-жоболорунда колдонушу. Audit of AI болсо кардардын AI системаларын, алардын контролдорун, инцидент жазууларын, шайкештик документтерин жана финансылык отчеттуулукка мүмкүн болгон таасирлерин аудит көз карашынан баалоо. Бул эки контексттин далил булактары, укуктук ролдору, көз карандысыздык тобокелдиктери, техникалык компетенттүүлүк талаптары жана документтештирүү күтүүлөрү бирдей эмес.
Сегиз башкаруу чөйрөсү
Изилдөө AI башкаруусу менен аудиттин сапатын башкаруунун ортосунда сегиз негизги контролдук чөйрөнү түзөт:
- Тобокелдиктерди башкаруу
- Маалыматтарды башкаруу
- Техникалык документтештирүү жана көз салынуучулук
- Лог жүргүзүү жана жазууларды сактоо
- Ачык-айкындык жана байланыш
- Адамдык көзөмөл жана жоопкерчилик
- Тактык, туруктуулук жана киберкоопсуздук
- Мониторинг жана түзөтүүчү аракеттер
Алкактын маанилүү өзгөчөлүгү — бул чөйрөлөрдү абстракттуу этикалык принциптер катары калтырбоосу. Ар бир башкаруу чөйрөсү тобокелдик, жооптуу адам же бөлүм, контрол качан иштей турганы, жумушчу документте кандай далил болушу керектиги, кароочу эмнени текшерери жана контрол иштебей калганда калган тобокелдик менен байланышат.
Жасалма интеллекттин натыйжасы качан аудитордук далил катары көбүрөөк салмакка ээ болушу мүмкүн?
Изилдөөгө ылайык, далилдин салмагы модель “AI” болгону же жогорку тактык көрсөткөнү үчүн гана өспөйт. Жогорураак таянуу деңгээли кириш популяциясынын толук жана шайкештештирилген болушуна, маалымат трансформацияларынын документтештирилишине, моделдин максатталган популяция жана аудит ырастоосу үчүн валидацияланышына, босого тандоонун негизделишине, жалган оң жана жалган терс натыйжалардын бааланышына, иштетүүнүн кайра өндүрүлө алышына, кароочунун натыйжага мазмундуу каршы суроо бере алышына жана жыйынтыктардын баштапкы документтер менен текшерилишине көз каранды.
AI натыйжасына таянуунун беш баскычы
| Баскыч | AI натыйжасынын ролу | Аудиттик мааниси |
|---|---|---|
| 1. Скрининг / навигация | Адамдык кароо үчүн документти, операцияны же беренени табат. | AI негизинен издөө жана багыттоо куралы. |
| 2. Тобокелдикти баалоо | Үлгүлөрдү, топтолуштарды же потенциалдуу тобокелдик аймактарын белгилейт. | Кийинки жол-жоболор кайда багытталарын таасирлейт. |
| 3. Багыттоочу далил | Кийинки текшерүүлөр үчүн айрым беренелерди артыкчылыктуу кылат. | Натыйжа дагы эле кийинки адамдык жана баштапкы документ жол-жоболоруна көз каранды. |
| 4. Колдоочу далил | Башка аудит жол-жоболорун колдойт же аларга каршы суроо коёт. | Күчтүүрөөк маалымат, валидация, көз салынуучулук жана кароо талап кылынат. |
| 5. Потенциалдуу маңыздуу далилге салым | Конкреттүү аудит ырастоосуна түз салым кошо алат. | Эң тар баскыч; күчтүү валидация, кайра өндүрүлүүчүлүк жана баштапкы документ колдоосу талап кылынат. |
Бул тепкичтин багыты “AI убакыт өткөн сайын автоматтык түрдө ишенимдүүрөөк болот” дегенди билдирбейт. Жогорку баскычтарга өтүү күчтүүрөөк контролдук интенсивдүүлүктү жана далил чынжырын талап кылат.
Базалык жыштык көйгөйү эмне үчүн маанилүү?
Аудитте олуттуу бурмалоолор же алдамчылык учурлары көпчүлүк маалымат топтомдорунда сейрек болушу мүмкүн. Мындай учурда жалпы тактыкка гана кароо жаңылыштырат. Мисалы, операциялардын көбү нормалдуу болгон популяцияда көптөгөн нормалдуу операцияларды туура классификациялап, бирок критикалык азчылыктагы бурмалоолорду өткөрүп жиберген модель жогорку жалпы тактык көрсөтүшү мүмкүн. Ошондуктан изилдөө мүмкүн болсо confusion matrix, precision, recall/sensitivity, specificity жана negative predictive value сыяктуу метрикаларды популяциядагы окуя жыштыгы жана кийинки текшерүү чыгымы менен бирге баалоону сунуштайт.
Жалган оң жана жалган терс натыйжалардын аудитке таасири да бирдей эмес. Скрининг үчүн колдонулган модель көп жалган оң чыгарса, аудитор аларды натыйжалуу текшере алса, бул кабыл алынышы мүмкүн. Ал эми жалган терстер, эгер белгиленбеген беренелер такыр каралбаса, олуттуу бурмалоолордун толугу менен көз жаздымда калышына алып келиши мүмкүн. Ошондуктан threshold тандоо машиналык үйрөнүүнүн көрсөткүчтөрүнө гана эмес, олуттуулукка, жол берилүүчү бурмалоого, текшерүү мүмкүнчүлүгүнө жана белгиленбеген популяцияга колдонулуучу калган аудит жол-жоболоруна да байланышы керек.
AI колдогон аудиттеги негизги тобокелдик типологиясы
| Тобокелдик | Кадимки көйгөй | Изилдөө сунуштаган негизги жооп |
|---|---|---|
| Маалымат тобокелдиги | Толук эмес, бир жактуу, шайкештештирилбеген же булагы белгисиз маалымат. | Баштапкы система менен шайкештештирүү, маалыматтын келип чыгышын документтештирүү, толуктук жана тактык тесттери, extraction scriptтерин сактоо. |
| Моделди валидациялоо тобокелдиги | Overfitting, туура эмес модель, туура эмес популяцияда колдонуу, класстардын тең салмаксыздыгы, негизделбеген босого. | Holdout/back-testing, натыйжалуулук метрикалары, босого негиздемеси, көз карандысыз кароо жана колдонуу чөйрөсүн чектөө. |
| Base-rate / ката чыгымынын тобокелдиги | Жогорку жалпы тактыктын алдында критикалык жалган терстердин жашырылышы. | Precision, recall, specificity, NPV жана ката чыгымдарын баалоо. |
| Автоматташтыруу бир жактуулугу / көзөмөл тобокелдиги | Аудитордун AI жыйынтыгын суроо койбостон кабыл алышы. | Адамдык көзөмөл планы, challenge log, альтернативдүү түшүндүрмөлөр, көз карандысыз же квалификациялуу кароо. |
| Процесс майнинги тобокелдиги | Толук эмес timestamp, туура эмес case ID же чыгарылып калган процесс жолдору. | Event log толуктук тести, финансылык жазуулар менен шайкештештирүү жана процесс божомолдорун документтештирүү. |
| Генеративдик AI / булакты көзөмөлдөө тобокелдиги | Hallucination, толук эмес кыскача мазмун, булагы жок ырастоо же купуя маалыматты башкарылбаган куралга өткөрүү. | Prompt жана булак шилтемелерин сактоо, ар бир маанилүү ырастоону баштапкы документ менен адам тарабынан текшерүү. |
| Коопсуздук жана бүтүндүк тобокелдиги | Маалыматтын, моделдин, логдордун же натыйжалардын уруксатсыз өзгөртүлүшү; жеткирүүчүнүн жаңыртуулары жүрүм-турумду өзгөртүшү. | Кирүү контролу, коопсуз лог жүргүзүү, жеткирүүчүнү кароо, инциденттерди башкаруу жана зарыл болсо кайра иштетүү. |
| Түшүндүрүлүүчүлүк жана кайра каралуучулук тобокелдиги | Натыйжанын аудит ырастоосуна кантип байланышканы же кантип кайра өндүрүлөрү түшүнүксүз болушу. | Tool dossier, configuration snapshot, чектөөлөр документи, кошумча колдоочу жол-жоболор жана reviewer challenge. |
Генеративдик жасалма интеллект үчүн булакты көзөмөлдөө эмне үчүн өзгөчө маанилүү?
Генеративдик AI натыйжалары бир эле кириштерде да өзгөрмөлүү болушу мүмкүн жана жатык текст түзүшү андагы ырастоолор баштапкы документтер менен колдоого алынганын кепилдебейт. Ошондуктан изилдөө келишим беренелерин табуу, директорлор кеңешинин протоколдорун жыйынтыктоо же ачыктоо тексттерин салыштыруу сыяктуу колдонмолордо генеративдик AIни демейки боюнча скрининг жана багыттоо куралы деп кабыл алууну, аудит файлына кирген ар бир маанилүү ырастоону сакталган баштапкы документке кайра байланыштыруу керектигин сунуштайт.
Жумушчу документте колдонулган prompt же суроо, курал жана версия маалыматы, retrieval конфигурациясы, баштапкы документ шилтемелери, адамдык текшерүү кадамдары жана купуялуулук чаралары болушу керек. AI түзгөн келишимдин жыйынтыгы же кеңеш протоколунун кыскача мазмуну текшерилбей туруп түпнуска документтин ордун баса албайт.
Кесипкөй скептицизм жана автоматташтыруу бир жактуулугу
AI системалары аудитордун көңүлүн адаттан тыш операцияларга бура алат, бирок ошол эле учурда негиздүү көрүнгөн автоматтык натыйжаны жетиштүү суроо койбой кабыл алуу тобокелдигин жаратат. Ошондуктан техникалык модель валидациясы өзүнчө жетиштүү контрол эмес. Изилдөө адамдык жоопкерчиликти, аудитордун challenge жазуусун, альтернативдүү түшүндүрмөлөрдү баалоону, каршы далилдерди документтештирүүнү жана орто/жогорку таянуудагы колдонууда квалификациялуу кароочунун катышуусун сапат системасынын бөлүгү катары карайт.
Түшүндүрүлүүчүлүк эмне үчүн жөн гана “моделди түшүндүрүү” эмес?
Аудитте түшүндүрүлүүчүлүк моделдин математикалык ички иштешин көрсөтүүдөн кеңири функцияны аткарат. Кароочу жол-жобонун максатын, колдонулган маалыматты, моделдин версиясын, конфигурациясын, чектөөлөрүн, натыйжа кайсы аудит ырастоосуна байланышын жана аудитор эмне үчүн белгилүү деңгээлде ушул натыйжага таянганын түшүнө алышы керек. Божомол көрсөткүчү жогору болсо да, жол-жобону көзөмөлдөй же кайра карай албоо далилдин баалуулугун чектеши мүмкүн.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Изилдөө дизайны
Изилдөө концептуалдык, доктриналдык жана дизайнга багытталган ыкманы колдонот. Аудитте AI колдонуунун аудит сапатына себептик таасирин өлчөбөйт. Талдоо бирдиги — башкаруу талабы же контролдук максат; негизги аналитикалык операция — бул талаптарды системалуу түрдө аудит контролдоруна шайкештештирүү.
Алкак төрт булак чөйрөсүн бириктирет:
- Regulation (EU) 2024/1689 жана AI Act башкаруу архитектурасын талдаган укуктук адабият,
- ЕБнин мыйзамдык аудит мыйзамдары,
- IAASB сапатты башкаруу, тапшырманын сапаты жана аудитордук далил стандарттары,
- аудит технологиялары, технологияны кабыл алуу, кесипкөй скептицизм, түшүндүрүлүүчүлүк жана AI башкаруусу боюнча рецензияланган изилдөөлөр.
Requirements-to-controls шайкештештирүүсүнүн беш кадамы
- Талаптарды аныктоо: Аудит системасынын ишенимдүүлүгү үчүн эң тиешелүү башкаруу темалары тандалды: тобокелдиктерди башкаруу, маалыматтарды башкаруу, техникалык документтештирүү, лог жүргүзүү, ачык-айкындык, адамдык көзөмөл, туруктуулук/киберкоопсуздук жана жашоо циклин мониторингдөө.
- Контролдук максаттарга ажыратуу: Укуктук/башкаруу талаптары технологиядан көз каранды эмес контролдорго айландырылды. Маалымат булагын текшерүү, версияланган документтер, run logдорун сактоо жана адамдык жоопкерчиликти аныктоо мисал болот.
- Сапатты башкарууга шайкештештирүү: Контролдор фирманын башкаруусу, ресурстар жана компетенттүүлүк, куралды бекитүү, тапшырманы аткаруу, байланыш, мониторинг жана түзөтүү процесстери менен байланыштырылды.
- Далилдин жашоо циклине шайкештештирүү: Ушул эле контролдук максаттар маалымат алуу, моделди иштетүү, натыйжаны чечмелөө, документтештирүү, кароо, сактоо жана акыркы таянуу чечими менен байланыштырылды.
- Консолидация жана аналитикалык контрол: Натыйжалар беш негизги артефактка айландырылды жана ар бир контролдун аныкталуучу башкаруу булагы, жооптуу актору, далил натыйжасы жана колдонуу жазуусу бар-жогу текшерилди.
Түзүлгөн беш негизги аналитикалык артефакт
| Артефакт | Илимий функциясы |
|---|---|
| Контролдук матрица | AI Act башкаруу негиздерин аудит стандартынын негиздери, AI тобокелдиги, контрол ээси, trigger, жумушчу документ далили жана калган тобокелдик менен байланыштырат. |
| Далил-тобокелдик типологиясы | AIден келип чыккан маалымат, модель, ката деңгээли, адамдык көзөмөл, процесс майнинги, генеративдик AI, коопсуздук жана түшүндүрүлүүчүлүк тобокелдиктерин системалаштырат. |
| Сапатты башкарууну интеграциялоо модели | AI башкаруусун фирманын лидерлиги, көз карандысыздык, кардарды кабыл алуу, ресурстар, тапшырманы аткаруу, байланыш жана мониторинг менен байланыштырат. |
| Документтештирүү жана кароо текшерүү тизмеси | AI колдогон жол-жобо үчүн аудит файлында кайсы суроолорго жооп берилип, кайсы жазуулар сакталууга тийиш экенин көрсөтөт. |
| Пропорционалдык жетилүү модели | AI колдонуунун татаалдыгы, тунук эместиги жана таянуу деңгээли өскөн сайын контролдун интенсивдүүлүгүн ылайык масштабдайт. |
Жети талаалуу көз салынуучулук протоколу
Шайкештештирүү кайра өндүрүлө алышы үчүн ар бир пункт жети коддоо талаасынан өткөрүлгөн:
- укуктук же башкаруу негизи,
- AI Act ролу жана аудит колдонуу сценарийи,
- аудит стандартынын негизи,
- сапат же далилдин ишенимдүүлүк тобокелдиги,
- контрол ээси жана trigger окуясы,
- күтүлгөн жумушчу документ далили жана reviewer тести,
- контрол иштебей калганда калган тобокелдик.
Мисалы, лог жүргүзүү чөйрөсүндө аномалия аныктоо модели журнал жазууларын тобокелдик боюнча рейтингдейт деп болжолдонот. Моделди иштетүүгө байланышкан кириштер, чыгыш тизмеси, timestamp, модель/конфигурация идентификатору жана өзгөчө операциялар сакталбаса, жол-жобону кайра аткаруу жана кароочунун жыйынтыкка каршы суроо берүүсү кыйындайт. Ошондуктан алкак ар бир тиешелүү иштетүүнүн көз салынуучу жазуусун, файлда колдонулган версияны жана натыйжаны аудит жыйынтыгы менен байланыштырууну карайт.
Сапатты башкарууга интеграция
| Сапатты башкаруу компоненти | AI башкаруусун колдонуу | Документтештирүү мисалы |
|---|---|---|
| Башкаруу жана лидерлик | AI саясаты, таянуу тобокелдигине болгон аппетит жана жоопкерчилик. | AI саясаты, AI колдонуу инвентары, escalation жолдору. |
| Этика жана көз карандысыздык | Жеткирүүчүдөн, консультациядан жана модель иштеп чыгуудан келип чыккан көз карандысыздык коркунучтары. | Жеткирүүчүнүн көз карандысыздыгын баалоо, кызыкчылыктардын кагылышын текшерүү, коргоо чаралары. |
| Кардарды кабыл алуу жана улантуу | Кардардын AI чөйрөсүнүн тапшырма тобокелдигине жана ресурс талабына таасири. | Кардардын AI тобокелдик профили, acceptance memo, компетенттүүлүк планы. |
| Ресурстар жана компетенттүүлүк | AI, маалымат жана киберкоопсуздук компетенцияларын аныктоо. | Окутуу жазуулары, эксперттин катышуусу, компетенттүүлүктү баалоо. |
| Тапшырманы аткаруу | AI жол-жоболорун стандартташтыруу жана көзөмөл планы. | AI жол-жобосунун жумушчу документи, таянуу негиздемеси, reviewer sign-off. |
| Маалымат жана байланыш | Куралдын жаңыртууларын жана чектөөлөрүн командаларга жеткирүү. | Release notes, колдонуучу колдонмосу, limitation statements. |
| Мониторинг жана түзөтүү | Натыйжалуулукту, driftти, инциденттерди жана аудит жыйынтыктарын мониторингдөө. | Мониторинг отчету, инциденттер журналы, түзөтүү планы. |
Үч катмарлуу колдонуу механизми
Изилдөөнүн фирма деңгээлинде колдонуу сунушу бири-бири менен байланышкан үч катмардан турат.
Биринчи катмар: башкаруу жана жоопкерчиликти бөлүштүрүү. Курал ээсинин валидация жана документтештирүү жоопкерчилиги, тапшырма өнөктөшүнүн/менеджеринин engagement-level жоопкерчилиги жана керек болсо көз карандысыз сапат кароосу так бөлүнүшү керек. Жогорку таянуудагы колдонууда иштеп чыгуу же конфигурациялоо менен кароо функцияларын бөлүү кесипкөй скептицизмди колдой алат.
Экинчи катмар: куралдын жарактуулугун баалоо жана өзгөрүүлөрдү башкаруу. AI куралы тапшырмага киргизилерден мурун анын максатын, чектөөлөрүн, валидация жыйынтыктарын, маалымат талаптарын, киберкоопсуздук контролдорун жана версия маалыматын камтыган tool dossier сактоо сунушталат. Модель версиясы, параметр же маалымат pipelineындагы өзгөрүү кайра жарактуулук баалоосун trigger кылышы керек.
Үчүнчү катмар: мониторинг жана түзөтүү. Drift көрсөткүчтөрү, ката деңгээлдери, колдонуу үлгүлөрү жана маалымат/коопсуздук инциденттери көзөмөлдөнүп, жыйынтыктар түпкү себеп талдоосуна, кайра валидацияга жана түзөтүүчү аракеттерге кайтарылып турушу керек.
Системанын түрүнө жараша валидация талаптары
- Көзөмөлдөнгөн моделдер: holdout test, тарыхый жыйынтыктар менен back-testing, threshold негиздемеси, class imbalance баалоосу, feature importance кароосу жана версия контролу.
- Аномалия аныктоо куралдары: популяциянын аныктамасы, outlier логикасы, сейрек, бирок жарактуу операцияларга мамиле, чыгарылып калган популяциялар жана белгиленген/белгиленбеген пункттар үчүн кийинки жол-жоболор.
- Процесс майнинги: event log толуктугу, timestamp ишенимдүүлүгү, case ID шайкештиги, duplicate event иштетилиши жана финансылык жазуулар менен шайкештештирүү.
- Генеративдик AI: prompt сактоо, retrieval конфигурациясы, булакты көзөмөлдөө, hallucination тести, купуялуулук чектөөлөрү, кирүү контролдору жана аудит файлына кирген ар бир ырастоону адам тарабынан текшерүү.
Колдонуу сценарийи A: Журнал жазууларында аномалия аныктоо
Изилдөө аномалия аныктоо модели журнал жазууларын кийинки текшерүү үчүн рейтингдеген сценарийди колдонот. Адегенде аудит ырастоосу жана популяция аныкталат; башкы китептин көчүрмөсү кардардын системасы менен шайкештештирилет; фильтрлер жана feature engineering документтештирилет; моделдин версиясы жана конфигурациясы катталат. Андан соң threshold тандоо, мүмкүн болсо back-testing жана күтүлгөн жалган оң/жалган терс профили бааланат.
Бул учурда моделдин натыйжасы демейки боюнча багыттоочу далил болуп саналат. Белгиленген пункттарды тандоого жардам берет, бирок өзүнчө аудит жыйынтыгына айланбайт. Далилге жогорку салым үчүн популяциянын толуктугу, валидация, кайра өндүрүлүүчүлүк жана баштапкы документ колдоосу бирге күчөшү керек.
Сандык белгилерге адаттан тыш жазуу убакыттары, сейрек эсеп айкалыштары, тегерек суммалар, manual overrideлар, колдонуучу топтолуулары, graph centrality өлчөмдөрү же кадимки жазуу жолдорунан четтөөлөр кириши мүмкүн. Ошентсе да аудитор бизнес негиздемеси, уруксат берүү, түпнуска документтер, жетекчиликтин түшүндүрмөлөрү жана белгиленбеген популяциядагы калган тобокелдик боюнча сапаттык баалоо жүргүзүшү керек.
Колдонуу сценарийи B: Келишимдерде жана баяндоочу ачыктоолордо генеративдик AI
Генеративдик AI келишим беренелерин таба алат, директорлор кеңешинин протоколдорун жыйынтыктай алат, covenant тилин салыштыра алат же ачыктоо тексттериндеги дал келбестиктерди аныктоого жардам берет. Бирок баштапкы текстке байланышы жок генерация мүмкүн болгондуктан, жыйынтыктар баштапкы документ менен текшерилмейинче көз карандысыз далил катары эсептелбеши керек.
Жумушчу документ жок дегенде суроо/prompt, колдонулган курал жана версия, retrieval конфигурациясы, баштапкы документ шилтемелери, адамдык текшерүү кадамдары жана купуялуулук чараларын камтышы керек.
Колдонуу сценарийи C: Кардардын AI шайкештик сигналдарын аудиттөө
Кардар операция, баа коюу, кредиттөө, резерв түзүү же ачыктоолор үчүн маанилүү AI системаларын колдонсо, шайкештик баалоосу, техникалык документтер, инцидент отчеттору жана мониторинг жазуулары финансылык отчеттуулук тобокелдиги жагынан аудитке тиешелүү болушу мүмкүн. Бирок “шайкештик документи бар” деген факт контрол чындап натыйжалуу иштеп жатканын далилдебейт. Аудитор документтин толуктугун, булагын, көз карандысыздыгын жана операциялык реалдуулукка шайкештигин өзүнчө баалашы керек.
Пропорционалдык жетилүү модели
| Деңгээл | Типтүү AI колдонуу | Минималдуу башкаруу | Далил жагынан мааниси |
|---|---|---|---|
| Деңгээл 1 — Негизги | Эрежеге негизделген аналитика, жөнөкөй RPA, электрондук таблицага негизделген өзгөчө учур тести. | Курал инвентары, маалымат булагын документтештирүү, натыйжаны кол менен кароо, кирүү контролу. | AI натыйжалары негизинен багыттоочу мүнөздө; чектелген таянуу. |
| Деңгээл 2 — Башкарылуучу | Стандарттуу маалымат аналитикасы, процесс майнинги, supervised ML тобокелдик упайлары, чектелген генеративдик AI. | Tool dossier, версиялоо, документтештирилген валидация, engagement AI risk memo, коопсуз лог жүргүзүү. | Күчтүү валидация шартында айрым натыйжалар далилге жогорку салым кошо алат. |
| Деңгээл 3 — Өркүндөтүлгөн | Интеграцияланган AI платформалары, үзгүлтүксүз мониторинг, кеңири ML/генеративдик AI колдонуу, атайын моделдер. | Drift/инцидент мониторинги, formal change management, explainability стандарты, көз карандысыз модель тобокелдик функциясы, сапат dashboardдору. | Жогорку таянуу мүмкүн болушу мүмкүн; бирок күчтүү далил башкаруусу жана жоопкерчилик милдеттүү. |
Жетилүү деңгээли жогорулаганда AI натыйжасына автоматтык ишеним пайда болбойт. Жетилүү фирманын таянуу чечимин баалоо, документтештирүү жана коргоо мүмкүнчүлүгүн күчөтөт.
Алкакты баалоо критерийлери
Изилдөөчү түзүлгөн алкакты төрт практикалык критерий боюнча баалайт:
- Көз салынуучулук: Ар бир сунуш белгилүү башкаруу максаты жана аудит тобокелдиги менен байланыша алышы керек.
- Пропорционалдуулук: Төмөн таянуудагы колдонуу менен тунук эмес, тез өзгөргөн жана жогорку таянуудагы колдонуу бирдей контролдук жүккө ээ болбошу керек.
- Колдонууга жарактуулук: Сунуштар реалдуу саясатка, tool dossierге, risk memoго, жумушчу документ шаблонуна жана кароо кадамына айландырылышы керек.
- Аудитке/кароого даярдык: Лог жүргүзүү, версиялоо, сакталган далил жана документтештирилген таянуу чечимдери аркылуу supervision, re-performance жана инциденттен кийинки талдоо мүмкүн болушу керек.
Изилдөө колдогон жыйынтыктар
- AI Act башкаруу түшүнүктөрү аудиттин сапатын башкаруу үчүн системалуу контролдук максаттарга айландырылышы мүмкүн.
- AI натыйжасынын аудитордук далилдеги ролу колдонулган технология энбелгисине караганда, натыйжага канчалык деңгээлде таянылганына көбүрөөк байланыштуу.
- Маалыматтын толуктугу, моделдин жарактуулугу, көз салынуучулук, түшүндүрүлүүчүлүк, кайра өндүрүлүүчүлүк жана адамдык challenge процесси далилдин ишенимдүүлүгүнүн негизги шарттары.
- AI колдонуу жазуулары, tool dossierлер, версия/run logдор, prompt logдор, challenge жазуулары, incident жол-жоболору жана баштапкы документти текшерүү кароону жана жоопкерчиликти күчөтө турган контролдук куралдар.
- Контролдун интенсивдүүлүгү AI колдонуусундагы таянуу, татаалдык, тунук эместик, өзгөрмөлүүлүк жана потенциалдуу кесепет көбөйгөн сайын масштабдалышы керек.
Изилдөө колдобогон жыйынтыктар
- AI колдонуу аудит сапатын эмпирикалык түрдө жогорулатары далилденген эмес.
- Сунушталган контролдор алдамчылыкты аныктоону, натыйжалуулукту же кесипкөй скептицизмди белгилүү бир пайызга жакшыртаары көрсөтүлгөн эмес.
- Ар бир аудит AI куралы AI Act алкагында жогорку тобокелдиктүү система экени ырасталбайт.
- AI Act шайкештик документтери автоматтык түрдө жетиштүү жана ылайыктуу аудитордук далил эмес.
- Жакшы документтештирүү туура эмес же толук эмес маалыматты жарактуу кылбайт.
- Толук логдор максатталган аудит маселеси үчүн жараксыз моделди туура кылбайт.
- Reviewer sign-off мазмундуу адамдык challenge процессинин ордун баспайт.
- Жетилген AI башкаруусу кесиптик ой жүгүртүүнүн ордун баспайт.
Негизги чектөөлөр
Изилдөөнүн эң маанилүү чектөөсү — эмпирикалык валидация азырынча жүргүзүлө элек. Сунушталган түзүм статистикалык мета-анализ эмес жана белгилүү бир контрол аудит кароосунун жыйынтыктарын, алдамчылыкты аныктоону, натыйжалуулукту, скептицизмди же чечимдин сапатын чындап жакшыртабы-жокпу өлчөбөйт.
Колдонуу жыйынтыктары ошондой эле фирманын көлөмүнө, улуттук аудит көзөмөл системасына, кардардын татаалдыгына, колдонулган AI архитектурасына, уюмдун AI жетилүүсүнө жана жеткирүүчүнүн модель же валидация маалыматына канчалык жеткиликтүүлүк бергенине жараша өзгөрүшү мүмкүн. Айрыкча жабык жеткирүүчү системалары жана жетишсиз техникалык ачык-айкындык күчтүү сапат башкаруусу бар фирмада да AI натыйжасына уруксат берилген таянуу деңгээлин чектеши мүмкүн.
Келечектеги изилдөө багыттары
Автор алкакты реалдуу аудит чөйрөлөрүндө сыноону сунуштайт. Талаа изилдөөлөрү ар кандай көлөмдөгү фирмаларда жоопкерчиликти бөлүштүрүүнү жана контролдордун колдонууга жарактуулугун; эксперименттер түшүндүрүү формалары, ишеним көрсөткүчтөрү жана милдеттүү challenge кадамдарынын автоматташтыруу бир жактуулугуна жана кесипкөй скептицизмге таасирин; кароого негизделген изилдөөлөр болсо tool dossier, лог жана мониторинг механизмдеринин аудит кемчиликтери менен байланышын баалай алат.
Ошол сыяктуу генеративдик AI жумушчу документтерин документтештирүү жана AI Act шайкештик документтеринин кардардын жөнгө салынган AI системаларын аудиттөөдө далил катары кандай иштээри өзүнчө case жана салыштырмалуу изилдөө багыттары болуп саналат.
Булак жана Ыкма Жөнүндө Эскертүү
Оригиналдуу аталышы:From the EU AI Act to Audit Practice: A Governance-to-Controls Framework for Quality Management and Evidence
Автор: János Kálmán
Мекеме: Faculty of Law and Political Sciences, Széchenyi István University, Győr, Hungary.
Журнал:Accounting and Auditing, 2026, 2(3), Article 12.
Басма: MDPI, Basel, Switzerland.
DOI:10.3390/accountaudit2030012
Жөнөтүлгөн: 23-апрель 2026. Кайра кароо: 10-июль 2026. Кабыл алынган: 11-июль 2026. Жарыяланган: 15-июль 2026.
Булактын түрү: Рецензияланган, концептуалдык, доктриналдык жана дизайнга багытталган изилдөө макаласы.
Лицензия: Creative Commons Attribution (CC BY). Макала ачык жеткиликтүү.
Каржылоо: Изилдөө тышкы каржылоо алган эмес.
Маалыматтын жеткиликтүүлүгү: Изилдөөдө талкууланган маалыматтар жана материалдар макаланын ичинде жана адабиятта көрсөтүлгөн коомчулукка ачык булактарда бар; изилдөө үчүн өзүнчө эмпирикалык маалымат топтому түзүлгөн эмес.
Кызыкчылыктардын кагылышы: Автор кызыкчылыктардын кагылышы жок экенин билдирген.
Этика/IRB: Институционалдык кароо кеңеши жана маалымдалган макулдук бул концептуалдык изилдөө үчүн колдонулбайт.
Методологиялык чек: Алкак аудит фирмаларында жүргүзүлгөн контролдонуучу экспериментке же талаа валидациясына негизделбейт. AI Actтын белгилүү бир аудит куралына укуктук жактан колдонулушу да бул изилдөө берген жалпы укуктук корутунду эмес; системанын ролуна жана колдонуу контекстине жараша өзүнчө бааланышы керек.
Verianla ыкма эскертүүсү: Бул кыргызча мазмун оригиналдуу макаланын сүйлөм түзүлүшүн же жарыялоо форматын көчүрүү үчүн даярдалган эмес. Булактагы изилдөө көйгөйү, концептуалдык айырмачылыктар, ыкма чынжыры, таблицалардын илимий маалыматы, сүрөттөрдүн мааниси, жыйынтыктар жана чектөөлөр өзүнчө окутуу түзүмүндө кайра курулган. Булакта жок эксперименттик жыйынтык же ийгилик көрсөткүчү кошулган эмес.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген