

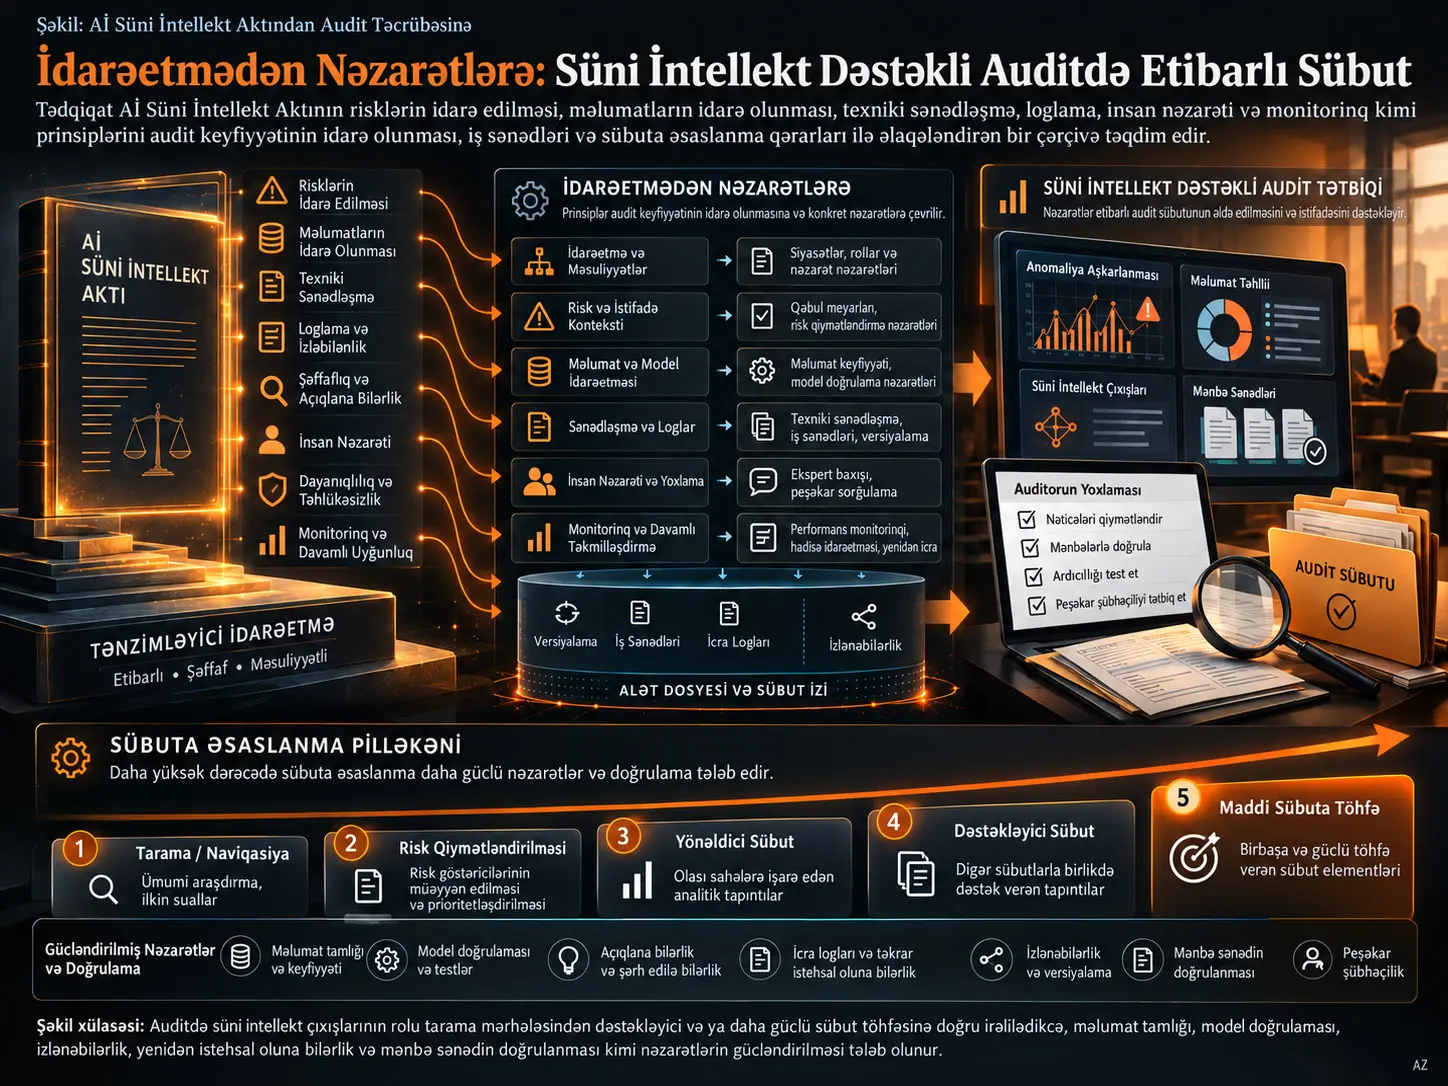
İdarəetmədən nəzarətlərə çərçivə (governance-to-controls framework) Aİ Süni İntellekt Aktında risklərin idarə edilməsi, məlumatların idarə olunması, texniki sənədləşmə, qeydlərin aparılması, şəffaflıq, insan nəzarəti, dayanıqlılıq, kibertəhlükəsizlik və həyat dövrünün monitorinqi kimi idarəetmə məqsədlərini audit firmalarının keyfiyyətin idarə edilməsi, audit iş sənədləri, nəzərdən keçirmə prosesləri və süni intellekt çıxışına əsaslanma qərarları ilə əlaqələndirən konseptual audit dizayn çərçivəsidir. János Kálmánın tədqiqatı süni intellektin auditdə nə qədər “uğurlu” olduğunu eksperimental olaraq ölçmək əvəzinə, AI çıxışının hansı şərtlərdə yalnız skrininq və istiqamətləndirmə vasitəsi kimi qalmalı, hansı şərtlərdə dəstəkləyici sübut xüsusiyyəti qazanmalı və hansı daha dar şərtlərdə substantiv audit sübutuna töhfə verə bilməli olduğunu sistemli şəkildə araşdırır.
Tədqiqatın əsas problemi AI dəstəkli auditdə yalnız model dəqiqliyinə baxmağın kifayət etməməsidir. Çıxış texniki cəhətdən güclü görünsə belə, istifadə edilən məlumatın mənbəyi və tamlığı məlum deyilsə, model versiyası və konfiqurasiyası qeydə alınmayıbsa, proses təkrar istehsal edilə bilmirsə, yanlış müsbət və yanlış mənfi davranış qiymətləndirilməyibsə, mənbə sənədlərlə yoxlama aparılmırsa və ya insan nəzərdən keçirməsi yalnız formal səviyyədə qalırsa, bu çıxışın audit sübutu kimi etibarlılığı məhdud ola bilər.
Tədqiqat Aİ Süni İntellekt Aktının audit standartı olmadığını və hər bir audit alətinə avtomatik olaraq birbaşa hüquqi öhdəlik gətirmədiyini xüsusi olaraq vurğulayır. Bunun əvəzinə üç fərqli əlaqə səviyyəsi müəyyən edir: birbaşa hüquqi aidiyyət, dolayı audit aidiyyəti və idarəetmə meyarı kimi aidiyyət. Bu fərqləndirmə sayəsində AI Act tələbləri ilə audit standartları eyniləşdirilmədən onların arasında funksional körpü qurulur.
Tədqiqatın ortaya qoyduğu əsas strukturlar bunlardır: AI Act ilə IAASB audit/keyfiyyət standartlarını əlaqələndirən izlənə bilən nəzarət matrisi, AI dəstəkli audit sübutu üçün risk tipologiyası, keyfiyyət idarəetməsinin inteqrasiya modeli, sənədləşmə və nəzərdən keçirmə yoxlama siyahısı və üç səviyyəli proporsional yetkinlik modeli. Müəllifin əsas məhdudiyyəti aydındır: bu çərçivə hələ real audit firmalarında empirik olaraq təsdiqlənmiş performans modeli deyil.
Auditdə süni intellekt niyə yalnız “texnologiyadan istifadə” məsələsi deyil?
Audit məlumat analitikası, robotlaşdırılmış proses avtomatlaşdırılması, proses mayninqi, maşın öyrənməsi və generativ süni intellekt çox böyük əməliyyat populyasiyalarının skan edilməsini, qeyri-adi qeydlərin müəyyən edilməsini, sənədlərin təsnifləşdirilməsini və müəyyən audit işlərinin avtomatlaşdırılmasını mümkün edir. Lakin texnologiya audit zəncirinə daxil olan kimi yeni asılılıqlar da yaranır. Çıxışın keyfiyyəti yalnız alqoritmdən deyil, məlumatın tamlığından, transformasiya addımlarından, model versiyasından, hədd qiymətlərindən, təchizatçı infrastrukturundan, təhlükəsizlik nəzarətlərindən və auditorun çıxışı necə şərh etməsindən asılı olur.
Buna görə tədqiqatın mərkəzindəki sual “AI düzgün proqnoz verirmi?” sualından daha genişdir. Auditor həmçinin bu suallara cavab verə bilməlidir: İstifadə olunan məlumat haradan gəlib? Populyasiya tamdırmı? Məlumat mənbə sistemlə uzlaşdırılıbmı? Model hansı versiya idi? Parametrlər dəyişdirilibmi? Eyni prosedur yenidən icra edilə bilərmi? Modelin məlum məhdudiyyətləri nələrdir? Yanlış müsbət və yanlış mənfi davranışı necədir? Çıxışa qarşı alternativ izahlar axtarılıbmı? Nəticə mənbə sənədlərlə təsdiqlənibmi? Nəzərdən keçirən şəxs çıxışa həqiqətən etiraz edibmi?
Tədqiqatın həll etməyə çalışdığı üç boşluq
Tədqiqat ədəbiyyatda üç boşluğu bir-biri ilə əlaqələndirir. Birincisi, AI dəstəkli audit ədəbiyyatı texnoloji imkanları və mənimsəmə çətinliklərini müzakirə etsə də, bu mövzuları firma və audit tapşırığı səviyyəsində izlənə bilən keyfiyyət idarəetmə nəzarətlərinə çevirən struktur məhduddur. İkincisi, audit sübutu ədəbiyyatı sübutun yetərliliyini və uyğunluğunu izah etsə də, məlumatın mənşəyi, modelin doğrulanması, izah edilə bilənlik, loglar, insan nəzarəti və mənbə sənədin yoxlanması kimi AI-yə xas elementləri sübuta əsaslanma dərəcəsinə bağlayan əməliyyat çərçivəsi çatışmır. Üçüncüsü, AI idarəetməsi və hüquq ədəbiyyatı tənzimləyici öhdəlikləri təhlil edərkən onları iş sənədinin dizaynına, reviewer məsuliyyətinə və audit sübutu qərarlarına birbaşa çevirmir.
Tədqiqatın üç sualı
- RQ1: Aİ Süni İntellekt Aktının idarəetmə tələbləri audit firmasının keyfiyyət idarəetmə sisteminə və tapşırıq səviyyəsində keyfiyyət idarəetməsinə necə uyğunlaşdırıla bilər?
- RQ2: Hansı AI idarəetmə tələbləri AI dəstəkli audit sübutunun etibarlılığı və sənədləşdirilməsi üçün ən kritik elementlərdir və bunlar audit prosedurlarında necə əməliyyatlaşdırıla bilər?
- RQ3: Məlumat riski, model riski, insan nəzarəti riski və təhlükəsizlik riski başda olmaqla AI-yə xas riskləri azaldarkən audit keyfiyyətini və peşəkar skeptisizmi qoruyacaq nəzarət və qeyd mexanizmləri hansılardır?
Aİ Süni İntellekt Aktı audit firmaları üçün birbaşa audit standartıdırmı?
Xeyr. Tədqiqatın çərçivəsində Aİ Süni İntellekt Aktı audit standartı və ya bütün AI dəstəkli audit alətlərinə avtomatik tətbiq olunan universal audit öhdəliyi deyil. Hüquqi tətbiqolunma sistemin növündən, istifadə kontekstindən və audit firmasının təminatçı, deployer və ya başqa tənzimlənən rol götürüb-götürməməsindən asılıdır. Buna görə tədqiqat AI Act müddəalarını audit standartları ilə eyniləşdirmək əvəzinə, birbaşa hüquqi öhdəlik olan halları, AI Act sənədlərinin audit baxımından məlumat mənbəyi olduğu halları və Aktın yalnız idarəetmə meyarı təqdim etdiyi halları bir-birindən ayırır.
AI Act ilə audit arasındakı üç əlaqə forması
| Əlaqə növü | Tədqiqatdakı mənası | Audit baxımından nəticə |
|---|---|---|
| Birbaşa hüquqi aidiyyət | Firma, təchizatçı və ya müştəri AI Act çərçivəsində tənzimlənən rol götürür və müvafiq sistem Aktın əhatə dairəsindədir. | Müvafiq hüquqi öhdəliklərin həqiqətən tətbiq olunub-olunmadığı ayrıca müəyyən edilməlidir. |
| Dolayı audit aidiyyəti | Uyğunluq qiymətləndirmələri, texniki sənədləşmə, insident qeydləri və ya monitorinq hesabatları müştərinin maliyyə hesabatı riskləri baxımından audit məlumatına çevrilir. | Sənədlər potensial audit məlumatı ola bilər; lakin onların mövcudluğu öz-özlüyündə etibarlı sübut olduqları demək deyil. |
| İdarəetmə meyarı kimi aidiyyət | AI Act audit proseduruna birbaşa hüquqi vəzifə qoymasa belə, risk idarəetməsi, loglaşdırma və insan nəzarəti kimi strukturları ilə nəzarət dizaynı üçün meyar təqdim edir. | Firma öz AI istifadəsini daha izlənə bilən, yenidən nəzərdən keçirilə bilən və nəzarət olunan hala gətirə bilər. |
“AI in audit” ilə “audit of AI” niyə ayrılmalıdır?
AI in audit, audit firmasının məlumat analitikası, proses mayninqi, maşın öyrənməsi, RPA və ya generativ süni intellekti öz audit prosedurlarında istifadə etməsidir. Audit of AI isə müştərinin AI sistemlərini, həmin sistemlərin nəzarətlərini, insident qeydlərini, uyğunluq sənədlərini və maliyyə hesabatına potensial təsirlərini audit baxımından qiymətləndirməkdir. İki kontekstin sübut mənbələri, hüquqi rolları, müstəqillik riskləri, texniki səriştə tələbləri və sənədləşmə gözləntiləri eyni deyil.
Səkkiz idarəetmə sahəsi
Tədqiqat AI idarəetməsi ilə audit keyfiyyət idarəetməsi arasında səkkiz əsas nəzarət sahəsi qurur:
- Risklərin idarə edilməsi
- Məlumatların idarə olunması
- Texniki sənədləşmə və izlənə bilənlik
- Loglaşdırma və qeydlərin aparılması
- Şəffaflıq və kommunikasiya
- İnsan nəzarəti və hesabatlılıq
- Dəqiqlik, dayanıqlılıq və kibertəhlükəsizlik
- Monitorinq və düzəldici tədbirlər
Çərçivənin mühüm xüsusiyyəti bu sahələri abstrakt etik prinsiplər kimi buraxmamasıdır. Hər idarəetmə sahəsi risk, məsul şəxs və ya bölmə, nəzarətin nə vaxt işləyəcəyi, iş sənədində hansı sübutun olmalı olduğu, reviewer-in nəyi test edəcəyi və nəzarət uğursuz olduqda qalan risklə əlaqələndirilir.
Süni intellekt çıxışı nə vaxt audit sübutu kimi daha yüksək çəki qazana bilər?
Tədqiqata görə sübutun çəkisi yalnız modelin “AI” olması və ya yüksək dəqiqlik göstərməsi ilə artmır. Daha yüksək əsaslanma səviyyəsi giriş populyasiyasının tam və uzlaşdırılmış olması, məlumat transformasiyalarının sənədləşdirilməsi, modelin nəzərdə tutulan populyasiya və audit iddiası üçün doğrulanması, hədd seçiminin əsaslandırılması, yanlış müsbət və yanlış mənfi nəticələrin qiymətləndirilməsi, işə salınmanın təkrar istehsal edilə bilməsi, reviewer-in çıxışa məzmunlu şəkildə etiraz edə bilməsi və nəticələrin mənbə sənədlərlə təsdiqlənməsi kimi şərtlərdən asılıdır.
AI çıxışına əsaslanmanın beş pilləsi
| Pillə | AI çıxışının rolu | Audit mənası |
|---|---|---|
| 1. Skrininq / naviqasiya | İnsan nəzərdən keçirməsi üçün sənəd, əməliyyat və ya maddə tapır. | AI əsasən axtarış və istiqamətləndirmə vasitəsidir. |
| 2. Risk qiymətləndirməsi | Nümunələri, cəmləşmələri və ya potensial risk sahələrini işarələyir. | Sonrakı prosedurların haraya yönələcəyinə təsir edir. |
| 3. İstiqamətləndirici sübut | İzləyici testlər üçün müəyyən maddələri prioritetləşdirir. | Nəticə hələ də sonrakı insan və mənbə-sənəd prosedurlarından asılıdır. |
| 4. Dəstəkləyici sübut | Digər audit prosedurlarını dəstəkləyir və ya onlara etiraz edir. | Daha güclü məlumat, doğrulama, izlənə bilənlik və nəzərdən keçirmə tələb olunur. |
| 5. Potensial substantiv sübuta töhfə | Konkret audit iddiasına birbaşa töhfə verə bilər. | Ən dar pillədir; güclü doğrulama, təkrar istehsal edilə bilmə və mənbə sənəd dəstəyi tələb edir. |
Bu pilləkənin istiqaməti “AI zaman keçdikcə avtomatik olaraq daha etibarlı olur” demək deyil. Daha yüksək pillələrə keçid daha yüksək nəzarət intensivliyi və daha güclü sübut zənciri tələb edir.
Baza tezliyi problemi niyə vacibdir?
Auditdə mühüm təhriflər və ya fırıldaqçılıq halları bir çox məlumat dəstində seyrək ola bilər. Bu halda yalnız ümumi dəqiqlik faizinə baxmaq yanıltıcıdır. Məsələn, əməliyyatların çoxunun normal olduğu populyasiyada çox sayda normal əməliyyatı düzgün təsnif edən, lakin kritik azlıqdakı təhrifləri qaçıran model yüksək ümumi dəqiqlik göstərə bilər. Buna görə tədqiqat mümkün olduqda confusion matrix, precision, recall/sensitivity, specificity və negative predictive value kimi metriklərin populyasiyada hadisə tezliyi və izləmə xərci ilə birlikdə qiymətləndirilməsini tövsiyə edir.
Yanlış müsbət və yanlış mənfinin audit təsiri də eyni deyil. Skrininq üçün istifadə olunan modelin çox sayda yanlış müsbət yaratması auditor bunları səmərəli şəkildə izləyə bildiyi halda tolere edilə bilər. Bunun əksinə, yanlış mənfilər işarələnməmiş maddələr heç nəzərdən keçirilməyəcəksə, mühüm təhriflərin tamamilə gözdən qaçmasına səbəb ola bilər. Buna görə hədd seçimi yalnız maşın öyrənməsi performansına deyil, əhəmiyyətlilik, tolere edilə bilən təhrif, izləmə gücü və işarələnməmiş populyasiyaya tətbiq olunacaq qalıq audit prosedurlarına da bağlanmalıdır.
AI dəstəkli auditdə əsas risk tipologiyası
| Risk | Tipik problem | Tədqiqatın nəzərdə tutduğu əsas cavab |
|---|---|---|
| Məlumat riski | Natamam, qərəzli, uzlaşdırılmamış və ya mənbəyi qeyri-müəyyən məlumat. | Mənbə sistemlə uzlaşdırma, məlumat mənşəyinin sənədləşdirilməsi, tamlıq və dəqiqlik testi, extraction scriptlərinin saxlanması. |
| Modelin doğrulanması riski | Overfitting, yanlış model, yanlış populyasiyada istifadə, sinif balanssızlığı, əsaslandırılmamış hədd. | Holdout/back-testing, performans metrikləri, həddin əsaslandırılması, müstəqil nəzərdən keçirmə və istifadə sahəsinin məhdudlaşdırılması. |
| Base-rate / xəta xərci riski | Yüksək ümumi dəqiqlik altında kritik yanlış mənfilərin gizlənməsi. | Precision, recall, specificity, NPV və xəta xərclərinin qiymətləndirilməsi. |
| Avtomatlaşdırma qərəzi / nəzarət riski | Auditorun AI nəticəsini sorğulamadan qəbul etməsi. | İnsan nəzarəti planı, challenge log, alternativ izahlar, müstəqil və ya ixtisaslı nəzərdən keçirmə. |
| Proses mayninqi riski | Natamam timestamp, səhv case ID və ya istisna edilmiş proses yolları. | Event log tamlıq testi, maliyyə qeydləri ilə uzlaşdırma və proses fərziyyələrinin sənədləşdirilməsi. |
| Generativ AI / mənbə izləmə riski | Hallucination, natamam xülasə, mənbəsiz iddia və ya məxfi məlumatın idarə olunmayan alətə ötürülməsi. | Prompt və mənbə bağlantılarının saxlanması, hər mühüm iddianın mənbə sənədlə insan tərəfindən təsdiqlənməsi. |
| Təhlükəsizlik və bütövlük riski | Məlumatın, modelin, logların və ya çıxışların icazəsiz dəyişdirilməsi; təchizatçı yeniləmələrinin davranışı dəyişdirməsi. | Girişə nəzarət, təhlükəsiz loglaşdırma, təchizatçının nəzərdən keçirilməsi, insident idarəetməsi və lazım olduqda yenidən icra. |
| İzah edilə bilənlik və nəzərdən keçirilə bilənlik riski | Çıxışın audit iddiasına necə bağlandığının və ya necə təkrar istehsal ediləcəyinin başa düşülməməsi. | Tool dossier, configuration snapshot, məhdudiyyət sənədi, əlavə dəstəkləyici prosedurlar və reviewer challenge. |
Generativ süni intellekt üçün mənbə izləmə niyə xüsusilə kritikdir?
Generativ AI çıxışları eyni girişlər altında belə dəyişkən ola bilər və axıcı mətn yaratması mətndəki iddiaların mənbə sənədlərlə dəstəkləndiyini təmin etmir. Buna görə tədqiqat müqavilə bəndlərinin tapılması, idarə heyəti protokollarının xülasələndirilməsi və ya açıqlama mətnlərinin müqayisəsi kimi istifadələrdə generativ AI-nin standart olaraq skrininq və istiqamətləndirmə vasitəsi qəbul edilməsini, audit faylına daxil olan hər mühüm iddianın isə saxlanılan mənbə sənədə geri bağlanmasını nəzərdə tutur.
İş sənədində istifadə olunan prompt və ya sorğu, alət və versiya məlumatı, retrieval konfiqurasiyası, mənbə sənəd bağlantıları, insan doğrulama addımları və məxfilik tədbirləri olmalıdır. AI tərəfindən yaradılan müqavilə xülasəsi və ya idarə heyəti protokolunun xülasəsi doğrulanmadan orijinal sənədin yerini tuta bilməz.
Peşəkar skeptisizm və avtomatlaşdırma qərəzi
AI sistemləri auditorun diqqətini qeyri-adi əməliyyatlara yönəldə bilər, lakin eyni zamanda məntiqli görünən avtomatik nəticənin kifayət qədər sorğulanmadan qəbul edilməsi riskini yaradır. Buna görə texniki model doğrulaması təkbaşına kifayət edən nəzarət deyil. Tədqiqat insan məsuliyyətini, auditor challenge qeydini, alternativ izahların qiymətləndirilməsini, zidd sübutun sənədləşdirilməsini və orta/yüksək əsaslanmalı istifadədə ixtisaslı reviewer iştirakını keyfiyyət sisteminin bir hissəsi kimi nəzərdən keçirir.
İzah edilə bilənlik niyə yalnız “modeli izah etmək” deyil?
Auditdə izah edilə bilənlik modelin riyazi daxili işini göstərməkdən daha geniş funksiya daşıyır. Reviewer prosedurun məqsədini, istifadə olunan məlumatı, model versiyasını, konfiqurasiyanı, məhdudiyyətləri, çıxışın hansı audit iddiasına bağlandığını və auditorun niyə müəyyən dərəcədə bu çıxışa əsaslandığını anlaya bilməlidir. Proqnoz performansı yüksək olsa belə, prosedurun izlənə və ya yenidən nəzərdən keçirilə bilməməsi sübut dəyərini məhdudlaşdıra bilər.
Tədqiqatın Metodu və Nəticələri
Tədqiqat dizaynı
Tədqiqat konseptual, doktrinal və dizayn yönümlü metoddan istifadə edir. Auditdə AI istifadəsinin audit keyfiyyəti üzərində səbəbli təsirini ölçmür. Təhlil vahidi idarəetmə tələbi və ya nəzarət məqsədidir; əsas analitik əməliyyat isə bu tələblərin sistemli şəkildə audit nəzarətlərinə uyğunlaşdırılmasıdır.
Çərçivə dörd mənbə sahəsini bir araya gətirir:
- Regulation (EU) 2024/1689 və AI Act idarəetmə arxitekturasını nəzərdən keçirən hüquq ədəbiyyatı,
- Aİ-nin qanuni audit qanunvericiliyi,
- IAASB keyfiyyət idarəetməsi, tapşırıq keyfiyyəti və audit sübutu standartları,
- audit texnologiyaları, texnologiyanın mənimsənilməsi, peşəkar skeptisizm, izah edilə bilənlik və AI idarəetməsi üzrə resenziyalı tədqiqatlar.
Requirements-to-controls uyğunlaşdırmasının beş addımı
- Tələblərin müəyyən edilməsi: Audit sistemi etibarlılığı baxımından ən əlaqəli idarəetmə mövzuları seçildi: risk idarəetməsi, məlumat idarəetməsi, texniki sənədləşmə, loglaşdırma, şəffaflıq, insan nəzarəti, dayanıqlılıq/kibertəhlükəsizlik və həyat dövrünün monitorinqi.
- Nəzarət məqsədlərinə ayrışdırma: Hüquqi/idarəetmə tələbləri texnologiyadan asılı olmayan nəzarətlərə çevrildi. Məlumat mənbəyinin doğrulanması, versiyalanmış sənədləşmə, run loglarının saxlanması və insan məsuliyyətinin müəyyənləşdirilməsi buna nümunədir.
- Keyfiyyət idarəetməsinə uyğunlaşdırma: Nəzarətlər firma idarəetməsi, resurs və səriştə, alət təsdiqi, tapşırığın icrası, kommunikasiya, monitorinq və düzəliş prosesləri ilə əlaqələndirildi.
- Sübutun həyat dövrünə uyğunlaşdırma: Eyni nəzarət məqsədləri məlumatın əldə edilməsi, modelin işə salınması, çıxışın şərhi, sənədləşmə, nəzərdən keçirmə, saxlanma və yekun əsaslanma qərarı ilə əlaqələndirildi.
- Konsolidasiya və analitik nəzarət: Nəticələr beş əsas artefakta çevrildi və hər nəzarətin müəyyən edilə bilən idarəetmə mənbəyi, məsul aktoru, sübut nəticəsi və tətbiq qeydi olub-olmadığı yoxlanıldı.
Hazırlanmış beş əsas analitik artefakt
| Artefakt | Elmi funksiyası |
|---|---|
| Nəzarət matrisi | AI Act idarəetmə əsaslarını audit standartı əsasları, AI riski, nəzarət sahibi, trigger, iş sənədi sübutu və qalıq risklə əlaqələndirir. |
| Sübut-risk tipologiyası | AI mənşəli məlumat, model, xəta dərəcəsi, insan nəzarəti, proses mayninqi, generativ AI, təhlükəsizlik və izah edilə bilənlik risklərini sistemləşdirir. |
| Keyfiyyət idarəetməsinin inteqrasiya modeli | AI idarəetməsini firma rəhbərliyi, müstəqillik, müştəri qəbulu, resurslar, tapşırığın icrası, kommunikasiya və monitorinqlə əlaqələndirir. |
| Sənədləşmə və nəzərdən keçirmə yoxlama siyahısı | AI dəstəkli prosedur üçün audit faylında hansı sualların cavablandırılmalı və hansı qeydlərin saxlanmalı olduğunu göstərir. |
| Proporsional yetkinlik modeli | AI istifadəsinin mürəkkəbliyi, qeyri-şəffaflığı və əsaslanma səviyyəsi artdıqca nəzarət intensivliyini miqyaslandırır. |
Yeddi sahəli izlənə bilənlik protokolu
Uyğunlaşdırmanın təkrar istehsal edilə bilməsi üçün hər maddə yeddi kodlaşdırma sahəsindən keçirilmişdir:
- hüquqi və ya idarəetmə əsası,
- AI Act rolu və audit istifadə ssenarisi,
- audit standartı əsası,
- keyfiyyət və ya sübut etibarlılığı riski,
- nəzarət sahibi və trigger hadisəsi,
- gözlənilən iş sənədi sübutu və reviewer testi,
- nəzarət uğursuz olduqda qalan risk.
Məsələn, loglaşdırma sahəsində anomaliya aşkarlama modelinin jurnal qeydlərini riskə görə sıraladığı fərz edilir. Model icrasına aid girişlərin, çıxış siyahısının, timestamp-in, model/konfiqurasiya identifikatorunun və istisna əməliyyatlarının saxlanmaması prosedurun təkrar icrasını və reviewer-in nəticəyə etiraz etməsini çətinləşdirir. Buna görə çərçivə hər müvafiq icranın izlənə bilən qeydinin, faylda istifadə edilən versiyanın və çıxışın audit nəticəsi ilə əlaqələndirilməsini nəzərdə tutur.
Keyfiyyət idarəetməsinə inteqrasiya
| Keyfiyyət idarəetməsi komponenti | AI idarəetməsi tətbiqi | Nümunə sənədləşmə |
|---|---|---|
| İdarəetmə və liderlik | AI siyasəti, əsaslanma üzrə risk iştahası və hesabatlılıq. | AI siyasəti, AI istifadə inventarı, escalation yolları. |
| Etika və müstəqillik | Təchizatçı, məsləhətçilik və model hazırlanmasından yaranan müstəqillik təhdidləri. | Təchizatçı müstəqilliyinin qiymətləndirilməsi, maraqların toqquşması yoxlaması, qoruyucu tədbirlər. |
| Müştəri qəbulu və davamlılıq | Müştərinin AI mühitinin tapşırıq riski və resurs tələbinə təsiri. | Müştəri AI risk profili, acceptance memo, səriştə planı. |
| Resurslar və səriştə | AI, məlumat və kibertəhlükəsizlik səriştələrinin müəyyən edilməsi. | Təlim qeydləri, ekspert iştirakı, səriştənin qiymətləndirilməsi. |
| Tapşırığın icrası | AI prosedurlarının standartlaşdırılması və nəzarət planı. | AI proseduru üzrə iş sənədi, əsaslanma izahı, reviewer sign-off. |
| Məlumat və kommunikasiya | Alət yeniləmələrinin və məhdudiyyətlərinin komandalara çatdırılması. | Release notes, istifadəçi təlimatı, limitation statements. |
| Monitorinq və düzəliş | Performansın, drift-in, insidentlərin və audit nəticələrinin monitorinqi. | Monitorinq hesabatı, insident jurnalı, düzəldici tədbirlər planı. |
Üç qatlı tətbiq mexanizmi
Tədqiqatın firma səviyyəsində tətbiq oluna bilmə təklifi bir-biri ilə əlaqəli üç qatdan ibarətdir.
Birinci qat: idarəetmə və məsuliyyət bölgüsü. Alət sahibinin doğrulama və sənədləşmə məsuliyyəti, tapşırıq partnyorunun/menecerinin engagement-level məsuliyyəti və lazım olduqda müstəqil keyfiyyət nəzərdən keçirməsi aydın şəkildə ayrılmalıdır. Yüksək əsaslanmalı istifadələrdə inkişaf və ya konfiqurasiya ilə nəzərdən keçirmə funksiyalarının ayrılması peşəkar skeptisizmi dəstəkləyə bilər.
İkinci qat: alətin uyğunluq qiymətləndirilməsi və dəyişikliklərin idarə edilməsi. AI aləti tapşırığa daxil edilməzdən əvvəl məqsədini, məhdudiyyətlərini, doğrulama nəticələrini, məlumat tələblərini, kibertəhlükəsizlik nəzarətlərini və versiya məlumatlarını ehtiva edən tool dossier saxlanması tövsiyə edilir. Model versiyasında, parametrdə və ya məlumat pipeline-ında dəyişiklik yenidən uyğunluq qiymətləndirilməsini trigger etməlidir.
Üçüncü qat: monitorinq və düzəliş. Drift göstəriciləri, xəta dərəcələri, istifadə nümunələri və məlumat/təhlükəsizlik insidentləri izlənməli; nəticələr kök səbəb təhlilinə, yenidən doğrulamaya və düzəldici tədbirlərə geri qidalanmalıdır.
Sistem növünə görə doğrulama tələbləri
- Nəzarətli modellər: holdout test, keçmiş nəticələrlə back-testing, threshold əsaslandırması, class imbalance qiymətləndirilməsi, feature importance nəzərdən keçirməsi və versiya nəzarəti.
- Anomaliya aşkarlama alətləri: populyasiya tərifi, outlier məntiqi, nadir, lakin etibarlı əməliyyatların necə işlənməsi, istisna edilən populyasiyalar və işarələnmiş/işarələnməmiş maddələr üçün izləmə prosedurları.
- Proses mayninqi: event log tamlığı, timestamp etibarlılığı, case ID uyğunluğu, duplicate event emalı və maliyyə qeydləri ilə uzlaşdırma.
- Generativ AI: prompt-un saxlanması, retrieval konfiqurasiyası, mənbə izləmə, hallucination testi, məxfilik məhdudiyyətləri, giriş nəzarətləri və audit faylına daxil olan hər iddianın insan tərəfindən doğrulanması.
Tətbiq ssenarisi A: Jurnal qeydlərində anomaliya aşkarlanması
Tədqiqat anomaliya aşkarlama modelinin jurnal qeydlərini izləmə testi üçün sıraladığı ssenaridən istifadə edir. Əvvəlcə audit iddiası və populyasiya müəyyən edilir; baş kitab çıxarışı müştəri sistemi ilə uzlaşdırılır; filtrlər və feature engineering sənədləşdirilir; model versiyası və konfiqurasiyası qeydə alınır. Sonra threshold seçimi, mümkün olduqda back-testing və gözlənilən yanlış müsbət/yanlış mənfi profili qiymətləndirilir.
Bu halda model çıxışı standart olaraq istiqamətləndirici sübutdur. İşarələnmiş maddələrin seçilməsinə kömək edir, lakin təkbaşına audit nəticəsinə çevrilmir. Daha yüksək sübut töhfəsi üçün populyasiya tamlığı, doğrulama, təkrar istehsal edilə bilmə və mənbə sənəd dəstəyi birlikdə güclənməlidir.
Kəmiyyət xüsusiyyətlərinə qeyri-adi qeyd saatları, nadir hesab kombinasiyaları, yuvarlaq məbləğlər, manual override-lar, istifadəçi cəmləşmələri, graph centrality ölçüləri və ya adi qeyd yollarından yayınmalar daxil ola bilər. Buna baxmayaraq auditor biznes əsaslandırması, səlahiyyətləndirmə, orijinal sənədlər, rəhbərliyin izahları və işarələnməmiş populyasiyada qalan risk üzrə keyfiyyət qiymətləndirməsi aparmalıdır.
Tətbiq ssenarisi B: Müqavilələrdə və narrativ açıqlamalarda generativ AI
Generativ AI müqavilə bəndlərini tapa, idarə heyəti protokollarını xülasələndirə, covenant dilini müqayisə edə və ya açıqlama mətnlərində uyğunsuzluqları müəyyən etməyə kömək edə bilər. Lakin mənbə mətnə bağlı olmayan generasiya ehtimalına görə nəticələr mənbə sənədlə doğrulanmadan müstəqil sübut sayılmamalıdır.
İş sənədi ən azı sorğu/prompt, istifadə olunan alət və versiya, retrieval konfiqurasiyası, mənbə sənəd bağlantıları, insan doğrulama addımları və məxfilik tədbirlərini ehtiva etməlidir.
Tətbiq ssenarisi C: Müştərinin AI uyğunluq siqnallarının audit edilməsi
Müştəri əməliyyat, qiymətqoyma, kreditləşmə, ehtiyatların ayrılması və ya açıqlamalar baxımından mühüm AI sistemlərindən istifadə edirsə, uyğunluq qiymətləndirməsi, texniki sənədləşmə, insident hesabatları və monitorinq qeydləri maliyyə hesabatı riski baxımından audit üçün əlaqəli ola bilər. Lakin “uyğunluq sənədi mövcuddur” faktı nəzarətin faktiki olaraq effektiv işlədiyini sübut etmir. Auditor sənədin tamlığını, mənbəyini, müstəqilliyini və əməliyyat reallığı ilə uyğunluğunu ayrıca qiymətləndirməlidir.
Proporsional yetkinlik modeli
| Səviyyə | Tipik AI istifadəsi | Minimum idarəetmə | Sübut baxımından mənası |
|---|---|---|---|
| Səviyyə 1 — Əsas | Qayda əsaslı analitika, sadə RPA, elektron cədvəl əsaslı istisna testi. | Alət inventarı, məlumat mənbəyi sənədləşməsi, çıxışın əl ilə nəzərdən keçirilməsi, girişə nəzarət. | AI çıxışları əsasən istiqamətləndirici xarakter daşıyır; məhdud əsaslanma. |
| Səviyyə 2 — İdarə olunan | Standart məlumat analitikası, proses mayninqi, supervised ML risk skorları, məhdud generativ AI. | Tool dossier, versiyalama, sənədləşdirilmiş doğrulama, engagement AI risk memo, təhlükəsiz loglaşdırma. | Güclü doğrulama altında bəzi çıxışlar daha yüksək sübut töhfəsi verə bilər. |
| Səviyyə 3 — Qabaqcıl | İnteqrasiya olunmuş AI platformaları, davamlı monitorinq, geniş ML/generativ AI istifadəsi, xüsusi modellər. | Drift/insident monitorinqi, formal change management, explainability standartı, müstəqil model risk funksiyası, keyfiyyət dashboardları. | Daha yüksək əsaslanma mümkün ola bilər; lakin güclü sübut idarəetməsi və hesabatlılıq məcburidir. |
Yetkinlik səviyyəsi yüksəldikdə AI çıxışına avtomatik etimad yaranmır. Yetkinlik firmanın əsaslanma qərarını qiymətləndirmək, sənədləşdirmək və müdafiə etmək qabiliyyətini artırır.
Çərçivənin qiymətləndirmə meyarları
Tədqiqatçı hazırlanmış çərçivəni dörd praktik meyara görə qiymətləndirir:
- İzlənə bilənlik: Hər tövsiyə müəyyən idarəetmə məqsədi və audit riski ilə əlaqələndirilə bilməlidir.
- Proporsionallıq: Aşağı əsaslanmalı istifadə ilə qeyri-şəffaf, sürətlə dəyişən və yüksək əsaslanmalı istifadə eyni nəzarət yükünə malik olmamalıdır.
- Tətbiq oluna bilmə: Tövsiyələr real siyasətə, tool dossier-ə, risk memo-ya, iş sənədi şablonuna və nəzərdən keçirmə addımına çevrilə bilməlidir.
- Auditə/nəzərdən keçirməyə hazır olma: Loglaşdırma, versiyalama, saxlanılan sübut və sənədləşdirilmiş əsaslanma qərarları sayəsində supervision, re-performance və insidentdən sonrakı təhlil mümkün olmalıdır.
Tədqiqatın dəstəklədiyi nəticələr
- AI Act idarəetmə anlayışları audit keyfiyyət idarəetməsi üçün sistemli nəzarət məqsədlərinə çevrilə bilər.
- AI çıxışının audit sübutundakı rolu istifadə olunan texnologiya etiketindən daha çox çıxışa nə dərəcədə əsaslanıldığına bağlıdır.
- Məlumat tamlığı, model etibarlılığı, izlənə bilənlik, izah edilə bilənlik, təkrar istehsal edilə bilmə və insan challenge prosesi sübut etibarlılığının əsas şərtləridir.
- AI istifadə qeydləri, tool dossier-lər, versiya/run logları, prompt logları, challenge qeydləri, incident prosedurları və mənbə sənəd doğrulaması nəzərdən keçirməni və hesabatlılığı gücləndirə bilən nəzarət vasitələridir.
- Nəzarət intensivliyi AI istifadəsində əsaslanma, mürəkkəblik, qeyri-şəffaflıq, dəyişkənlik və potensial nəticə artdıqca miqyaslandırılmalıdır.
Tədqiqatın dəstəkləmədiyi nəticələr
- AI istifadəsinin audit keyfiyyətini empirik olaraq artırdığı sübut edilməyib.
- Təklif olunan nəzarətlərin fırıldaqçılığın aşkarlanmasını, səmərəliliyi və ya peşəkar skeptisizmi müəyyən faizlə yaxşılaşdırdığı göstərilməyib.
- Hər audit AI alətinin AI Act çərçivəsində yüksək riskli sistem olduğu iddia edilmir.
- AI Act uyğunluq sənədləri avtomatik olaraq yetərli və uyğun audit sübutu deyil.
- Yaxşı sənədləşmə səhv və ya natamam məlumatı etibarlı etmir.
- Ətraflı loglar nəzərdə tutulan audit problemi üçün etibarsız modeli düzgün etmir.
- Reviewer sign-off məzmunlu insan challenge prosesini əvəz etmir.
- Yetkin AI idarəetməsi peşəkar mühakiməni əvəz etmir.
Əsas məhdudiyyətlər
Tədqiqatın ən mühüm məhdudiyyəti empirik doğrulamanın hələ aparılmamasıdır. Təklif olunan struktur statistik meta-analiz deyil və konkret nəzarətin audit nəzərdən keçirmə nəticələrini, fırıldaqçılığın aşkarlanmasını, səmərəliliyi, skeptisizmi və ya qərar keyfiyyətini həqiqətən yaxşılaşdırıb-yaxşılaşdırmadığını ölçmür.
Tətbiq nəticələri həmçinin firmanın ölçüsündən, milli audit nəzarət sistemindən, müştəri mürəkkəbliyindən, istifadə olunan AI arxitekturasından, təşkilatın AI yetkinliyindən və təchizatçının model və ya doğrulama məlumatlarına nə qədər çıxış verdiyindən asılı olaraq dəyişə bilər. Xüsusilə qapalı təchizatçı sistemləri və yetərsiz texniki şəffaflıq güclü keyfiyyət idarəetməsi olan firmada belə AI çıxışına icazə verilən əsaslanma səviyyəsini məhdudlaşdıra bilər.
Gələcək tədqiqat sahələri
Müəllif çərçivənin real audit mühitlərində sınaqdan keçirilməsini təklif edir. Sahə tədqiqatları müxtəlif ölçülü firmalarda məsuliyyət bölgüsünü və nəzarətlərin tətbiq oluna bilməsini; eksperimentlər izah formalarının, etimad göstəricilərinin və məcburi challenge addımlarının avtomatlaşdırma qərəzinə və peşəkar skeptisizmə təsirini; nəzərdən keçirmə əsaslı tədqiqatlar isə tool dossier, log və monitorinq mexanizmlərinin audit çatışmazlıqları ilə əlaqəsini qiymətləndirə bilər.
Eyni şəkildə, generativ AI iş sənədi sənədləşməsi və AI Act uyğunluq sənədlərinin müştərinin tənzimlənən AI sistemlərinin auditində necə sübut funksiyası daşıdığı ayrıca case və müqayisəli tədqiqat sahələridir.
Mənbə və Metod Qeydi
Orijinal başlıq:From the EU AI Act to Audit Practice: A Governance-to-Controls Framework for Quality Management and Evidence
Müəllif: János Kálmán
Qurum: Faculty of Law and Political Sciences, Széchenyi István University, Győr, Hungary.
Jurnal:Accounting and Auditing, 2026, 2(3), Article 12.
Nəşriyyat: MDPI, Basel, Switzerland.
DOI:10.3390/accountaudit2030012
Göndərilmə: 23 aprel 2026. Reviziya: 10 iyul 2026. Qəbul: 11 iyul 2026. Nəşr: 15 iyul 2026.
Mənbə növü: Resenziyalı, konseptual, doktrinal və dizayn yönümlü tədqiqat məqaləsi.
Lisenziya: Creative Commons Attribution (CC BY). Məqalə açıq girişlidir.
Maliyyələşdirmə: Tədqiqat xarici maliyyələşdirmə almayıb.
Məlumat əlçatanlığı: Tədqiqatda müzakirə edilən məlumat və materiallar məqalənin daxilində və ədəbiyyatda göstərilən açıq mənbələrdə mövcuddur; tədqiqat üçün ayrıca empirik məlumat dəsti yaradılmayıb.
Maraqların toqquşması: Müəllif maraqların toqquşması olmadığını bildirib.
Etika/IRB: İnstitusional review board və məlumatlandırılmış razılıq bu konseptual tədqiqat üçün tətbiq edilmir.
Metodoloji sərhəd: Çərçivə audit firmalarında aparılmış nəzarətli eksperimentə və ya sahə doğrulamasına əsaslanmır. AI Act-ın konkret audit alətinə hüquqi baxımdan tətbiq olunub-olunmaması da bu tədqiqatın verdiyi ümumi hüquqi rəy deyil; sistemin rolu və istifadə kontekstinə görə ayrıca qiymətləndirilməlidir.
Verianla metod qeydi: Bu Azərbaycan dili məzmunu orijinal məqalənin cümlə quruluşunu və ya nəşr təqdimatını kopyalamaq məqsədi daşımır. Mənbədəki tədqiqat problemi, konseptual fərqlər, metod zənciri, cədvəllərin elmi məlumatı, şəkillərin mənası, nəticələr və məhdudiyyətlər ayrıca tədris quruluşunda yenidən təşkil edilmişdir. Mənbədə olmayan eksperimental nəticə və ya uğur ölçütü əlavə edilməyib.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib