

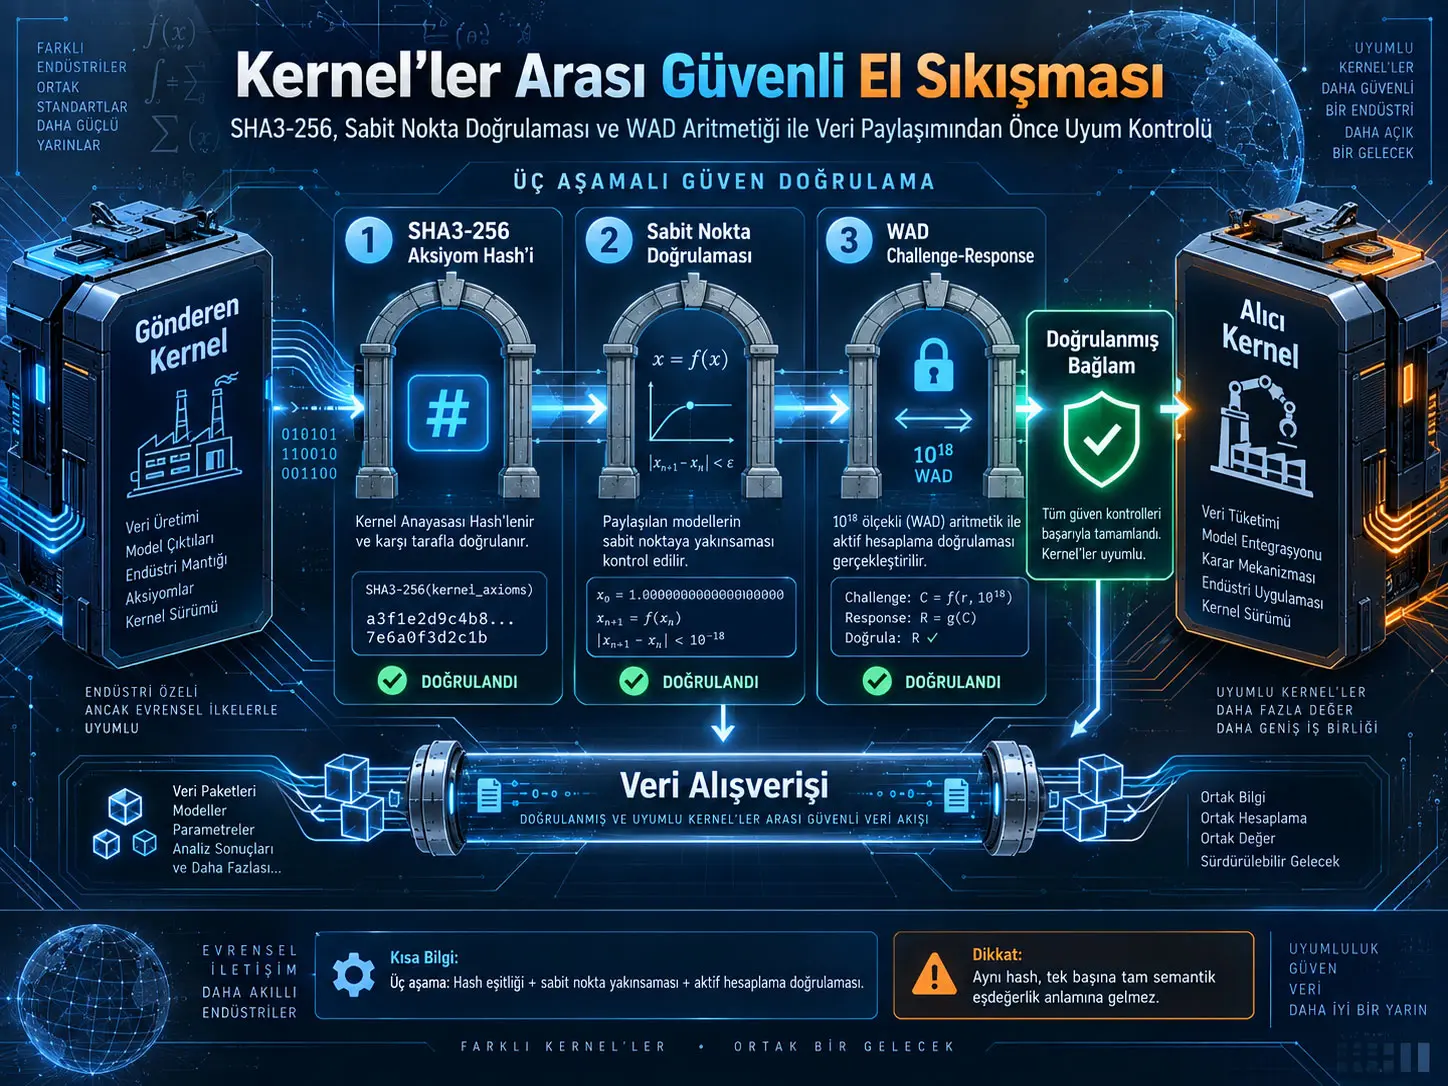
Bu teknik çalışma, farklı endüstri yazılım veya yapay zekâ “kernel”lerinin veri alışverişine başlamadan önce aynı anayasal/aksiyomatik kurallar altında çalıştıklarını doğrulamasını amaçlayan üç aşamalı bir handshake protokolü önermektedir. Kaynakta Cross-Kernel Interoperability Handshake adı verilen yöntem; SHA3-256 ile aksiyom tanımının karşılaştırılması, Banach Sabit Nokta Teoremi çerçevesinde sabit nokta durumlarının doğrulanması ve 10¹⁸ ölçekli WAD tam sayı aritmetiği üzerinde challenge-response hesaplamasından oluşmaktadır. Yazar, bu yapı sayesinde iki kernelin veri paylaşımından önce ortak bir “constitutional context” doğrulayabileceğini savunmaktadır. Bununla birlikte RUAX, R³ ve ANRI-PHOTON bileşenleri kaynak yazarının kendi mimarisine aittir ve çalışma bağımsız güvenlik incelemesi veya donanım benchmark’ı sunmamaktadır. Ayrıca farklı sektör kernellerinin farklı aksiyom veya sabit nokta boyutlarına sahip olduğu belirtilirken Phase 1’de tam constitution-hash eşitliği aranması, protokolün evrensel cross-kernel iddiası açısından açıklığa kavuşturulması gereken önemli bir tasarım sorunudur.
Protokolün temel fikri basittir: iki sistem birbirine güvenmek yerine, veri paylaşmadan önce aynı kuralları kullandığını matematiksel ve kriptografik kontrollerle göstermeye çalışır. Ancak bu iddianın gücü, hash’e hangi bilgilerin sokulduğuna, uygulamaların ne kadar deterministik olduğuna ve kaynakta tanımlanan R³ operatörünün gerçekten gerekli matematiksel özellikleri taşıyıp taşımadığına bağlıdır.
“Cross-kernel” problemi nedir?
Kaynak, farklı endüstriler için ayrı “constitutional kernel”ler öngörmektedir. Örnekler arasında farmasötik sistemler, sağlık hizmetleri, havacılık, enerji, finans, savunma, otonom araçlar, şehir planlama, drone sistemleri, meteoroloji ve cerrahi robotlar bulunmaktadır.
Problem, iki sistemin aynı sayıyı veya mesajı farklı biçimde yorumlayabilmesidir.
Örneğin:
- “safsızlık oranı < %0,1”,
- “rota sapması < 2 m”,
- “işlem temizlendi”,
- “doz sınırı geçilmedi”
ifadeleri yalnız ham sayılardan oluşmaz. Arkalarında birim, threshold, schema, karar kuralı ve semantik bağlam bulunur.
Kaynak, bu nedenle yalnız veri formatı uyumluluğunun yeterli olmadığını; tarafların aynı “anayasal” hesaplama kurallarını da doğrulaması gerektiğini ileri sürmektedir.
İki Sistem Aynı Hash’e Sahipse Gerçekten Aynı Kuralları mı Kullanıyor?
Yalnız belirli koşullar altında. SHA3-256 hash’lerinin aynı olması, hash girdisi olarak kullanılan byte dizilerinin aynı olduğuna ilişkin son derece güçlü bir kriptografik gösterge sağlar. Ancak semantik eşdeğerlik için bütün kritik tanımların canonical ve eksiksiz biçimde bu byte dizisine dahil edilmesi gerekir. Birim dönüşümleri, schema sürümü, fiziksel sensör anlamları veya uygulama semantiği hash dışında kalırsa iki sistem aynı constitution hash’ine sahip olsa bile veriyi farklı yorumlayabilir.
Kernel constitution tanımı
Çalışmada her kernel şu tuple ile tanımlanmaktadır:
\[ K_j=(\Phi_j,F_{m_j},\alpha_j,W) \]
Burada:
- \(\Phi_j\): kernelin anayasal aksiyom seti,
- \(F_{m_j}\): \(m_j\) boyutundaki fixed-point basis,
- \(\alpha_j\): contraction factor,
- \(W\): WAD precision constant.
Kaynak bütün kernel’ler için contraction factor olarak:
\[ \alpha=0.85 \]
ve WAD ölçeği olarak:
\[ W=10^{18} \]
kullanmaktadır.
WAD ne anlama geliyor?
WAD, Ethereum/DeFi yazılım ekosisteminde yaygın biçimde kullanılan 18 ondalık basamaklı sabit nokta tam sayı gösterimidir. Örneğin matematiksel olarak 1,0 değeri sistem içinde:
\[ 1\times10^{18} \]
şeklinde tutulabilir.
Bu yaklaşım floating-point aritmetiğin deterministik olmayan veya yuvarlama kaynaklı bazı problemlerinden kaçınmak için kullanışlıdır.
Ancak kaynak WAD ölçeğini “EIP-20 ile standardize edilmiş” biçiminde tanımlamaktadır. Bu ifade teknik açıdan fazla güçlüdür. ERC-20 standardındaki decimals() alanı opsiyoneldir ve standardın kendisi tüm tokenların 18 decimal kullanmasını zorunlu kılmaz. Dolayısıyla 10¹⁸ WAD ölçeğini Ethereum ekosisteminde yaygın bir fixed-point konvansiyonu olarak tanımlamak daha doğrudur.
Constitutional hash
Kaynağın ikinci temel tanımı:
\[ H_{const}(K_j) = SHA3\text{-}256(\Phi_j \Vert F_{m_j}\Vert\alpha_j\Vert W) \]
şeklindedir.
İki kernelin uyumlu kabul edilmesi için:
\[ H_{const}(K_A)=H_{const}(K_B) \]
koşulu aranır.
Buradaki fikir, constitution içinde tek bir bit değiştiğinde hash’in değişmesi ve tarafların farklı yapılandırmayla iletişime başlamasının önlenmesidir.
SHA3-256 ne sağlar?
SHA3-256, NIST FIPS 202 içinde tanımlanan Keccak tabanlı 256 bit hash fonksiyonudur.
Burada üç farklı güvenlik kavramını ayırmak önemlidir:
- collision resistance,
- preimage resistance,
- second-preimage resistance.
NIST’in klasik güvenlik değerlendirmesinde SHA3-256 için collision resistance yaklaşık 128 bit, preimage ve second-preimage resistance ise 256 bit düzeyindedir.
Dolayısıyla çalışmanın bazı bölümlerinde hash collision veya toplam protokol başarısızlığıyla doğrudan ilişkilendirilen 2⁻²⁵⁶ ifadesi genel SHA3-256 collision güvenliği olarak kullanılamaz. Rastgele belirli ikinci girdinin aynı digest’i üretmesi ile genel collision-search güvenliği aynı güvenlik tanımı değildir.
İç tasarım gerilimi: Farklı kernel’ler nasıl aynı hash’i üretecek?
Kaynak bir yandan her sektör kernelinin farklı fixed-point basis kullanabileceğini belirtmektedir. Örneğin farmasötik kernel için \(m=27\), finans kernel için \(m=30\) örneği verilmektedir.
Diğer yandan Phase 1, \(F_m\) dahil bütün constitution tuple’ının SHA3-256 hash’inin birebir aynı olmasını istemektedir.
Bu durumda:
\[ F_{27}\neq F_{30} \Rightarrow H_{const}(K_{pharma}) \neq H_{const}(K_{finance}) \]
olması beklenir.
Başka bir ifadeyle, gerçekten farklı sektör constitution’ları kullanılıyorsa Phase 1 handshake’i reddedecektir.
Bu sorun protokolün merkezindeki “30 farklı kernel, tek evrensel dil” iddiası açısından önemlidir. Daha genel bir interoperability tasarımı, örneğin ortak bir temel constitution hash’i ile domain-specific profile hash’lerini ayrı doğrulayabilirdi; ancak kaynak bu tür katmanlı bir uyumluluk modelini tarif etmemektedir.
Cross-Kernel Handshake Nasıl Çalışıyor?
Kaynak protokolü birbirini takip eden üç doğrulama aşamasına ayırmaktadır. Herhangi bir aşamada başarısızlık oluşursa bağlantı kesilir ve veri alışverişine başlanmaz.
| Aşama | İşlem | Temel yaklaşım | Başarısızlık |
|---|---|---|---|
| 1 — Axiom Declaration | SHA3-256 constitution hash karşılaştırması | NIST FIPS 202 | Hash farklı → bağlantıyı kes |
| 2 — Fixed-Point Verification | Sabit nokta durumlarını karşılaştırma | Banach contraction yaklaşımı | Durum farklı → bağlantıyı kes |
| 3 — Challenge-Response | R³ üzerinde taze challenge hesabı | WAD tam sayı aritmetiği | Cevap farklı → bağlantıyı kes |
Phase 1 — Axiom Declaration
Gönderici \(K_A\), kendi constitution hash’ini alıcı \(K_B\)’ye gönderir.
\(K_B\) kendi hash’ini yerel olarak hesaplar ve iki 256 bit değeri karşılaştırır.
Eşleşme yoksa protokol durur.
Bu katman configuration drift yakalamak açısından mantıklı bir tasarım desenidir. Ancak güvenilir sonuç için constitution’ın deterministic canonical serialization ile hash’lenmesi gerekir. Kaynak bu byte-level serialization formatını ayrıntılı biçimde belirtmemektedir.
Phase 2 — Fixed-Point Verification
İlk aşama iki tarafın aynı constitution’ı bildirdiğini kontrol ederken ikinci aşama çalışmakta olan iki örneğin aynı sabit noktaya yakınsadığını test etmeyi amaçlamaktadır.
Kaynak WAD-distance değerini:
\[ \Delta_{WAD} = \sum_{i=1}^{m} (\Psi_A^*(i)-\Psi_B^*(i))^2 \]
olarak tanımlar.
Handshake toleransı:
\[ \epsilon_{hs}=10^{14} \]
olarak seçilmiş ve:
\[ \Delta_{WAD}<\epsilon_{hs}^2=10^{28} \]
koşulu aranmıştır.
WAD biriminin \(10^{18}\) olması nedeniyle kaynak bu toleransı yaklaşık \(10^{-4}\) relatif hassasiyet düzeyinde yorumlamaktadır.
Banach Sabit Nokta Teoremi burada ne işe yarıyor?
Banach Contraction Mapping Theorem, uygun koşulları sağlayan bir contraction mapping’in tek bir sabit noktaya sahip olduğunu ve iterasyonların bu noktaya yakınsadığını söyler.
Kaynak bu teoremi kullanarak R³ operatorünün \(\alpha=0.85\) contraction factor ile çalışması halinde iki aynı constitution’ın aynı sabit noktaya yakınsayacağını ileri sürmektedir.
Ancak teoremin protokole uygulanması için yalnız \(\alpha=0.85\) yazmak yeterli değildir. R³’ün tanımlandığı alanın tam metrik uzay olması ve R³’ün tüm ilgili durumlar için gerçekten:
\[ d(R^3(x),R^3(y))\le0.85\,d(x,y) \]
koşulunu sağlaması gerekir.
Bu belge R³’ün bütün fonksiyonel tanımını ve bu inequality’nin formal ispatını sunmadığı için, Banach teoremi burada kaynak mimarisinin varsayımı üzerine uygulanmaktadır.
Yakınsama adım sayısı
Kaynak, \(10^{-18}\) düzeyine yakınsama için en fazla 268 iterasyon gerektiğini belirtmektedir.
Banach bound:
\[ \frac{\alpha^n}{1-\alpha} \]
kullanıldığında \(\alpha=0.85\) için yaklaşık 267–268 iterasyonluk konservatif sınır elde edilebilir. Ancak kaynakta yanındaki kısa ifade yalnız \(\log_{0.85}(10^{-18})\) biçiminde gösterildiğinde aynı sayı doğrudan çıkmaz; dolayısıyla formül ile verilen sayının aynı bound varsayımını açıkça göstermesi daha doğru olur.
Phase 3 — Challenge-Response
Son aşamada \(K_A\), donanımsal entropy kaynağından:
\[ r\in[0,W) \]
aralığında taze challenge üretmektedir.
İki taraf bağımsız olarak:
\[ s=R^3(r\cdot\Psi^*) \]
değerini hesaplar.
Alıcı taraf \(s\) değerini geri gönderir ve gönderici kendi sonucuyla karşılaştırır.
Kaynağın amacı yalnız bellekte tutulmuş sabit noktayı bildirmeyi değil, doğru R³ uygulamasının aktif olarak çalıştığını göstermektir.
Challenge’ın her oturumda yeni olması replay riskini azaltmaya yönelik mantıklı bir tasarım unsurudur.
Bu Protokol Gerçekten “Trustless” ve “No Translation Loss” Sağlıyor mu?
Kaynak bunu hedeflemektedir, ancak belge tek başına bu mutlak sonucu kanıtlamak için yeterli değildir. Üç aşamalı doğrulama iki tarafın belirli matematiksel durumlar üzerinde uyumunu kontrol edebilir; fakat gerçek veri semantiği, schema uyumu, sensör kalibrasyonu, yazılım uygulaması, anahtar/entropy güvenliği ve donanım güven sınırı gibi unsurlar protokolün dışında kalırsa hâlâ güven varsayımları bulunur. “Trustless” ifadesi bu nedenle merkezi otorite gerektirmeyen karşılıklı doğrulama hedefi olarak okunmalıdır.
“No translation loss” iddiasının sınırı
Kaynağın ana tezlerinden biri, iki kernel aynı constitution’ı kullanıyorsa verinin çevrilmeden aktarılabileceğidir.
Fakat gerçek sistemlerde semantik uyumluluk yalnız matematiksel threshold’un aynı olmasından ibaret değildir.
Örneğin iki sistemde değer:
2.0
olabilir; fakat biri bunu metre, diğeri feet olarak yorumluyorsa aynı WAD değeri yanlış anlam taşır.
Bunun önlenmesi için constitution specification içine en azından:
- birimler,
- schema sürümleri,
- field semantics,
- physical calibration definitions,
- encoding kuralları,
- endianness,
- version identifiers,
- domain ontology
gibi öğelerin açık ve canonical biçimde dahil edilmesi gerekir.
Kaynak “semantic bindings” kavramından söz etmektedir, ancak constitutional hash formülünde bunları ayrı ve formal bir bileşen olarak göstermemektedir.
Hash equality neyi kanıtlar?
SHA3-256 karşılaştırması doğru kullanıldığında configuration fingerprint için güçlü bir mekanizmadır.
Ama şu ayrımlar korunmalıdır:
- aynı hash ≠ fiziksel olarak aynı cihaz,
- aynı hash ≠ güvenilir sensör,
- aynı hash ≠ doğru implementation,
- aynı hash ≠ saldırıya uğramamış runtime,
- aynı hash ≠ bütün semantiklerin aynı olması.
Phase 2 ve Phase 3 bu eksikliklerin bazılarını azaltmayı amaçlasa da tüm runtime attestation problemini çözmez.
Çalışmanın Yöntemi ve Bulguları
Protokolün matematiksel katmanları
Çalışma üç farklı doğrulama sınıfını defence-in-depth biçiminde birleştirmektedir:
| Katman | Araç | Doğrulanmak istenen özellik |
|---|---|---|
| Kriptografik | SHA3-256 | Constitution specification eşitliği |
| Matematiksel | Banach fixed-point yaklaşımı | Runtime fixed-point yakınsaması |
| Hesaplamalı | WAD + R³ challenge-response | Aktif hesaplama tutarlılığı |
WAD implementation modeli
Kaynak tüm constitutional değerlerin 256 bit integer olarak \(10^{18}\) ölçeğinde tutulmasını önermektedir.
| İşlem | Tanım | Koruma |
|---|---|---|
| Toplama / çıkarma | \(a+b\) | Sonuç 256 bit sınırında kontrol edilir |
| Çarpma | \((a\times b)/W\) | Ara çarpım overflow kontrolü |
| Bölme | \((a\times W)/b\) | \(b\neq0\) |
| Fixed-point distance | \(\sum(a_i-b_i)^2\) | 512 bit ara kayıt |
| R³ step | \(R_k(x)=\alpha x/W+\beta_k\) | W üstünde saturation |
Tam sayı aritmetiğinin avantajı deterministic sonuç üretmesidir. Ancak integer fixed-point kullanmak tek başına bütün numerical error kaynaklarını ortadan kaldırmaz; truncation, overflow politikası, saturation ve scale conversion kararları yine sonucu etkileyebilir.
Kaynağın donanım performans iddiası
Çalışma handshake fazlarını ANRI-PHOTON adlı photonic mesh mimarisinde özel donanım birimlerine eşlemektedir.
| Aşama | Birim | Bildirilen latency |
|---|---|---|
| Axiom Declaration | CSL Hash Register Comparator | 197 ps |
| Fixed-Point Verification | Integer Distance Unit | 197 ps / component |
| Challenge-Response | R³ Photonic Mesh Operator | 197 ps / refinement step |
| Toplam, m=27 | Full CSL Pipeline | < 1 µs |
Bu rakamların önemli bir yorum sınırı vardır: belge ANRI-PHOTON donanımının bağımsız üretim, ölçüm veya üçüncü taraf benchmarking verisini sunmamaktadır. Bu nedenle değerler protokol tasarımındaki hedef/iddia niteliğinde ele alınmalıdır.
Open-source implementation iddiaları
Kaynak üç referans implementasyonundan söz etmektedir:
- LEAN 4: formal protocol proof,
- Solidity / EVM: on-chain handshake,
- ANRI-PHOTON microcode: hardware implementation.
Ancak bu PDF içinde repository commit’i, source-code listing, formal proof artifact hash’i veya reproducibility talimatı verilmemektedir. Bu nedenle çalışmanın “formally verified” iddiası bağımsız olarak yalnız bu belge üzerinden doğrulanamaz.
No Vendor Lock-In iddiası
Yazar, protokolün açık standartlara ve matematiksel tanımlara dayanması nedeniyle proprietary API veya merkezi certificate authority gerektirmediğini savunmaktadır.
Bu hedef mimari açıdan anlamlıdır. Ancak pratik vendor independence için RUAX specification, R³ implementation semantics, canonical serialization ve hardware attestation mekanizmasının da açık, birlikte uygulanabilir ve bağımsız implementasyonlarla test edilmiş olması gerekir.
Pairwise verification özelliği
Kaynağın yararlı tasarım kararlarından biri doğrulamanın transitif kabul edilmemesidir.
Yani:
\[ K_A\leftrightarrow K_B \]
ve:
\[ K_B\leftrightarrow K_C \]
başarılı olsa bile:
\[ K_A\leftrightarrow K_C \]
otomatik olarak doğrulanmış kabul edilmez.
Her çiftin kendi handshake’ini tamamlaması gerekir. Bu, aradaki bir kernel üzerinden güven zincirinin otomatik yayılmasını engelleyen sağlam bir savunma tasarım prensibidir.
Çalışmanın desteklediği teknik fikirler
- Veri alışverişinden önce configuration fingerprint karşılaştırmak birlikte çalışabilirlikte yararlı olabilir.
- Cryptographic hash, runtime state verification ve active challenge-response birlikte defense-in-depth oluşturabilir.
- Fixed-point integer arithmetic, platformlar arası deterministik hesaplama için kullanılabilir.
- Pairwise verification, transitif güven varsayımını azaltır.
- Canonical constitution fingerprint kavramı cross-system compatibility için yararlı bir tasarım modeli olabilir.
Çalışmanın henüz kanıtlamadığı veya yeterince göstermediği iddialar
- 30 farklı endüstri kernelinin gerçekten ortak constitution hash ile birlikte çalışabileceği gösterilmemiştir.
- RUAX’ın endüstriyel AI için yerleşik veya bağımsız doğrulanmış bir standart olduğu gösterilmemiştir.
- R³ operatörünün bütün ilgili durum uzayında contraction olduğu bu belge içinde formal olarak kanıtlanmamıştır.
- ANRI-PHOTON için 197 ps ve <1 µs değerleri bağımsız hardware benchmark ile doğrulanmamıştır.
- “No translation loss” mutlak olarak gösterilmemiştir.
- “No corruption” mutlak olarak gösterilmemiştir.
- Bütün protokolün failure probability değerinin doğrudan \(2^{-256}\) olduğu bağımsız güvenlik modeliyle kanıtlanmamıştır.
- SHA3-256 collision security seviyesi 256 bit değildir; NIST klasik collision strength'i 128 bit olarak verir.
- WAD = \(10^{18}\) doğrudan ERC-20 tarafından zorunlu standartlaştırılmış değildir.
Temel mimari sınırlılıklar
Birinci ve en önemli sınırlılık compatibility modelidir. Hash’e domain-specific fixed-point basis dahil edildiği halde farklı endüstriler için farklı basis boyutları tanımlanmaktadır. Bu nedenle cross-domain compatibility’nin nasıl sağlanacağı daha ayrıntılı bir profile/version negotiation mekanizması gerektirir.
İkinci sınırlılık semantik canonicalization’dır. Aynı “constitution” kavramının bütün implementasyonlarda byte-for-byte aynı temsil edileceğine dair schema tanımı eksiktir.
Üçüncü sınırlılık runtime attestation’dır. Challenge-response hesaplama tutarlılığını sınayabilir, ancak compromised hardware, malicious sensor input veya doğru çıktıyı taklit eden farklı implementation gibi daha geniş tehditleri tek başına çözmez.
Dördüncü sınırlılık kriptografik threat modelidir. Collision, second-preimage, preimage ve implementation compromise birbirinden farklı güvenlik problemleridir ve tek bir \(2^{-256}\) sayısıyla temsil edilmemelidir.
Beşinci sınırlılık deneysel doğrulamadır. Kaynak gerçek endüstri kernel çiftleri üzerinde packet traces, latency distribution, throughput, failure injection, adversarial testing veya interoperability benchmark sunmamaktadır.
Kaynak ve Yöntem Notu
Özgün başlık: The Cross-Kernel Interoperability Handshake: Universal Communication Protocol for Constitutional Industry Kernels
Yazar: Michael A. Russell.
Kuruluş: Foundation for Aligned Intelligence Truth and Humanity (FAITH).
Tarih: 7 Haziran 2026.
Belge türü: Teknik protokol / mimari öneri.
Temel teknolojiler: SHA3-256, Banach Sabit Nokta Teoremi, 10¹⁸ ölçekli WAD fixed-point arithmetic, RUAX, R³ ve ANRI-PHOTON.
Kaynakta önerilen protokol: Constitution hash kontrolü → fixed-point verification → WAD challenge-response → doğrulanmış context → veri alışverişi.
Bağımsız standart doğrulaması: SHA3-256 NIST FIPS 202 içinde tanımlanmış standart bir hash fonksiyonudur. NIST, SHA3-256 için klasik collision resistance seviyesini 128 bit, preimage resistance seviyesini 256 bit olarak belirtmektedir.
WAD notu: 10¹⁸ fixed-point gösterimi Ethereum/DeFi ekosisteminde yaygın olmakla birlikte ERC-20 standardı bütün tokenlar için 18 decimal zorunluluğu getirmemektedir.
Kaynak içi teknoloji notu: RUAX, R³ ve ANRI-PHOTON bu makalenin kendi teknoloji/mimari çerçevesinin parçalarıdır. Belge, bunlar için bağımsız hakemli doğrulama veya üçüncü taraf performans verisi sunmamaktadır.
Temel teknik değerlendirme: Çalışma, configuration fingerprint + runtime state + challenge-response kombinasyonunu ilginç bir birlikte çalışabilirlik modeli olarak önermektedir. Ancak farklı domain kernellerinin gerçekten farklı constitution parametrelerine sahip olduğu durumda tam hash eşitliği zorunluluğu, protokolün evrensel interoperability iddiasıyla henüz çözülmemiş bir mimari gerilim oluşturmaktadır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir