

Bu yazı, Joseph E. Hurd tarafından hazırlanan “The Market for Oversight: Why Boards Stop Seeing Reality” başlıklı Mayıs 2026 tarihli working paper üzerinden hazırlanmıştır. Metin, kurumsal yönetişim, yönetim kurulu gözetimi, risk yönetimi, danışman raporları, dashboard’lar, iç kontrol sistemleri, hukuki sorumluluk ve kurumsal gerçeklikten kopma riskini ele alır.
Çalışma, hukuk ve şirket yönetimi alanlarına temas ettiği için bu yazı hukuki tavsiye, yönetim kurulu danışmanlığı, dava değerlendirmesi veya şirket içi uyum rehberi değildir. Amaç, akademik metindeki ana fikri Verianla okuyucusu için sade, tarafsız ve yayınlanabilir Türkçe editoryal makaleye dönüştürmektir.
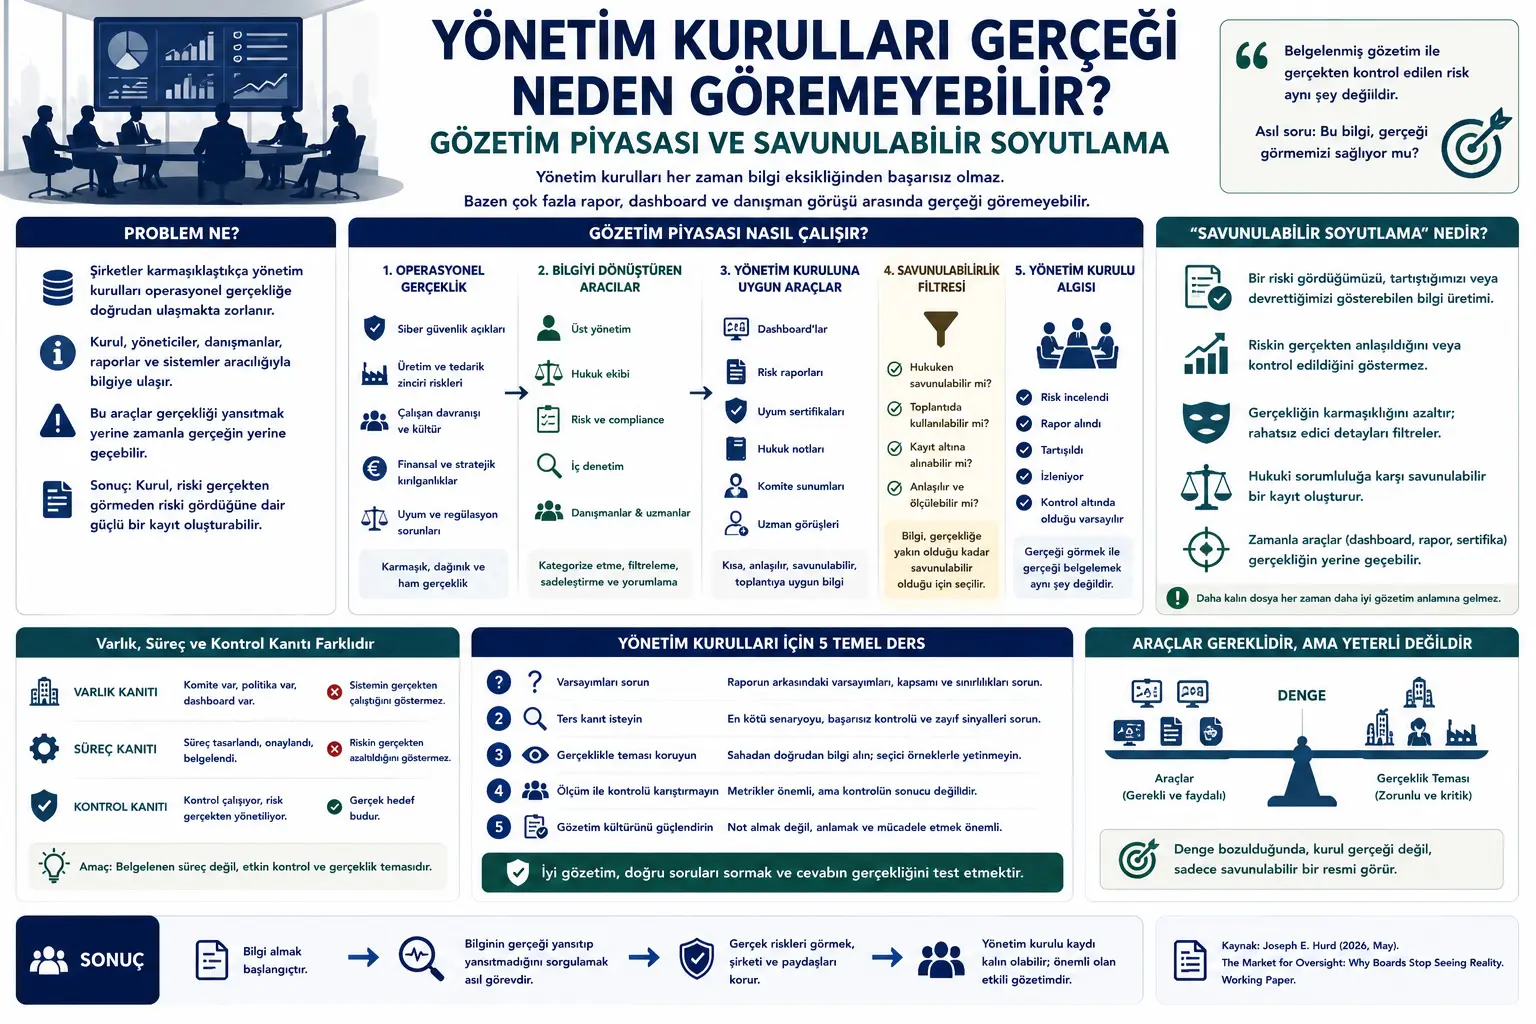
Makalenin temel iddiası şudur: Modern yönetim kurulları her zaman bilgi eksikliğinden başarısız olmaz. Bazen tam tersine, çok fazla rapor, dashboard, danışman görüşü, hukuk notu, risk matrisi ve komite kaydı içinde çalışırlar. Sorun, bu araçların şirketin gerçek operasyonel durumunu göstermesi gerekirken zamanla gerçekliğin yerine geçmesidir. Böylece yönetim kurulu, riski gerçekten görmeden riski gördüğüne dair güçlü bir belge kaydı oluşturabilir.
Büyük şirketlerde yönetim kurulları her operasyonu doğrudan göremez. Siber güvenlik açığını, tedarik zinciri riskini, üretim sahasındaki güvenlik sorununu, finansal kırılganlığı, uyum eksikliğini veya teknoloji bağımlılığını bizzat yerinde incelemeleri mümkün değildir. Bu yüzden kurullar bilgiye aracılar üzerinden ulaşır: yöneticiler, hukukçular, denetçiler, danışmanlar, risk ekipleri, compliance ekipleri, dashboard’lar ve raporlar.
Bu aracı yapılar gereklidir. Ancak makale, tam da bu gerekliliğin bir risk doğurduğunu savunur. Şirket içinde ve dışında bir “oversight market”, yani gözetim piyasası oluşur. Bu piyasada yönetim kurulunun tükettiği bilgi; kısa, anlaşılır, savunulabilir, toplantıya uygun, hukuken anlamlı ve belgeye dönüştürülebilir biçimde üretilir.
Bu ürünler yönetim kurulu için faydalı olabilir. Fakat aynı zamanda şirketin gerçek operasyonel durumunu fazla soyutlayabilir. Bir dashboard riskin izlendiğini gösterebilir ama kontrolün gerçekten çalıştığını göstermeyebilir. Bir compliance sertifikası politikanın varlığını gösterebilir ama davranışı değiştirdiğini kanıtlamayabilir. Bir danışman raporu dış doğrulama sağlayabilir ama yanlış varsayımları yeterince test etmeyebilir.
Yazar bu durumu defensible abstraction, yani “savunulabilir soyutlama” olarak adlandırır. Yönetim kurulu, bir riski incelediğini, tartıştığını, devrettiğini veya izlediğini gösterebilir. Fakat bu, riskin gerçekten anlaşıldığı, kontrol edildiği veya operasyonel gerçeklikle temasını koruduğu anlamına gelmeyebilir.
Problem Ne?
Kurumsal yönetişimde yönetim kurullarından beklenen şey şirketi günlük olarak yönetmek değildir. Kurul, yönetime stratejik gözetim sağlar, önemli riskleri izler, denetim ve kontrol sistemlerini değerlendirir, gerektiğinde yönetime soru sorar ve müdahale eder. Ancak bunu yaparken büyük ölçüde kendisine sunulan bilgiye dayanır.
Bu bilgi çoğu zaman ham gerçeklik değildir. Yönetim kuruluna gelen bilgi, daha önce birçok aşamadan geçmiştir. Operasyonel ekip bir sorunu raporlar. Risk ekibi bunu kategoriye çevirir. Compliance ekibi politika diliyle yazar. Hukuk ekibi ifadeyi dikkatli hale getirir. Danışman veya denetçi çerçeve ekler. Yönetim bunu board pack veya dashboard haline getirir. Sonunda kurul, artık çok düzenlenmiş ve toplantıya uygun hale getirilmiş bir risk temsili görür.
Bu dönüşüm tamamen kötü değildir. Büyük bir şirketin karmaşık riskleri, kurul seviyesinde anlaşılabilir hale getirilmek zorundadır. Sorun, çevirinin yerini gerçeğin almasıdır. Yani kurul dashboard’u gördüğü için riski gördüğünü, sertifikayı aldığı için kontrolün çalıştığını, danışman raporunu okuduğu için belirsizliğin çözüldüğünü düşünebilir.
Makalenin merkezindeki problem budur: Gözetim kayıtları kalınlaşırken, gerçeklikle temas zayıflayabilir. Yönetim kurulu dosyasında çok sayıda materyal, toplantı notu, danışman görüşü ve risk raporu bulunabilir. Fakat bunlar, şirketin riskleri gerçekten kontrol ettiği anlamına otomatik olarak gelmez.
Yöntem Ne Öneriyor?
Çalışma nicel bir veri analizi veya deneysel araştırma değildir. Mekanizma merkezli bir kurumsal yönetişim analizidir. Yazar; yönetim kurulu gözetimi, Caremark çizgisi, bilgi asimetrisi, iç kontrol literatürü, örgütsel ayrışma, denetim toplumu, ölçüm sistemleri ve uzman aracılı yönetişim literatürünü birlikte okur.
Makale, “market for oversight” kavramını geliştirir. Buradaki piyasa yalnızca yönetim kurulunun danışman satın aldığı klasik bir pazar anlamına gelmez. Daha geniş bir kurumsal alanı anlatır. Bu alanda şirket içi ve dışı aktörler yönetim kuruluna uygun bilgi üretir.
Bu piyasanın iç tedarikçileri şunlardır: üst yönetim, finans, hukuk, compliance, iç denetim, risk yönetimi, insan kaynakları, operasyon birimleri ve iş kolu liderleri.
Dış tedarikçiler ise şunlardır: hukuk firmaları, bağımsız denetçiler, danışmanlar, ücret danışmanları, siber güvenlik firmaları, risk uzmanları, ESG danışmanları, değerleme uzmanları ve diğer profesyonel aracılar.
Bu piyasanın ürünleri ise dashboard’lar, risk haritaları, hukuk notları, komite materyalleri, sertifikalar, kontrol raporları, danışman değerlendirmeleri, benchmark analizleri, uzman görüşleri ve board-ready özetlerdir.
Yazarın önerdiği analiz, şu soruya odaklanır: Yönetim kuruluna gelen bilgi yalnızca belge üretmeye mi yarıyor, yoksa kurulun operasyonel gerçekliği test etmesini, yanlış varsayımları görmesini ve gerektiğinde yönetime meydan okumasını mı sağlıyor?
Formüller Ne Anlatıyor?
PDF’te matematiksel formül, istatistiksel denklem veya nicel model bulunmamaktadır. Çalışma hukukî, kurumsal ve kavramsal bir analizdir. Bu nedenle bu bölümde orijinal formül aktarımı yapılmamıştır.
Makalenin mantığı kavramsal bir zincirle özetlenebilir:
Karmaşıklık yönetim kurulunu aracı bilgiye bağımlı hale getirir. Büyük şirketlerde kurul her operasyonu doğrudan göremediği için yöneticilere, uzmanlara ve raporlama sistemlerine dayanır.
Bu bağımlılık, board-ready bilgi talebi oluşturur. Bilgi kısa, anlaşılır, hukuken savunulabilir, toplantıda tartışılabilir ve tutanağa girebilir olmalıdır.
İç ve dış tedarikçiler bu talebe uygun gözetim ürünleri üretir. Dashboard, rapor, sertifika, risk matrisi, danışman görüşü ve hukuk notu gibi araçlar çoğalır.
Savunulabilirlik bilgiyi filtreler. Bilgi yalnızca doğru olduğu için değil, yönetim kurulu kaydında kullanılabilir ve savunulabilir olduğu için de seçilir.
Araçlar gerçekliğin yerine geçebilir. Kurul bir riski gerçekten test etmek yerine, riskin raporlandığını görerek kendini rahatlatabilir.
Sonuçta gözetim kanıtı, kontrol kanıtının yerini alabilir. Şirket, kurulun riski incelediğini belgeleyebilir; fakat riskin gerçekten azaltıldığını veya kontrol edildiğini gösteremeyebilir.
Grafik, Tablo ve Şema Ana Mesajı
PDF’te klasik istatistik grafiği, deney tablosu veya veri görselleştirmesi bulunmamaktadır. Metin ağırlıklı bir hukuk ve yönetişim analizidir. Ancak makalenin kavramsal yapısı oldukça net bir şema olarak okunabilir.
Bu şemanın merkezinde “gözetim piyasası” yer alır. Sol tarafta şirketin karmaşık operasyonel gerçekliği vardır: siber güvenlik açıkları, tedarikçi bağımlılığı, iç kontrol zayıflığı, çalışan davranışı, finansal risk, regülasyon uyumu ve stratejik kararlar. Sağ tarafta ise yönetim kurulunun gördüğü bilgi ürünleri vardır: dashboard, hukuk notu, danışman raporu, sertifika, risk matrisi, komite sunumu ve board minutes.
Aradaki dönüşüm alanı en kritik noktadır. Operasyonel gerçeklik, yönetim kuruluna uygun dile çevrilirken sadeleşir, kategorize edilir, ölçülebilir hale getirilir ve savunulabilir forma sokulur. Bu süreç bazen faydalı bir görünürlük üretir. Fakat bazen de karmaşık ve rahatsız edici gerçekleri fazla temiz, fazla ölçülebilir ve fazla güven verici bir görünüme dönüştürür.
Makale özellikle üç ayrımı vurgular:
Varlık kanıtı ile işleyiş kanıtı farklıdır. Bir komitenin, politikanın, dashboard’un veya kontrol sisteminin var olması, o sistemin gerçek koşullarda çalıştığını göstermez.
Dikkat kanıtı ile meydan okuma kanıtı farklıdır. Yönetim kurulu tutanağı bir riskin konuşulduğunu gösterebilir; fakat varsayımların test edildiğini, ters kanıt istendiğini veya yönetimin zorlandığını göstermeyebilir.
Süreç kanıtı ile kontrol kanıtı farklıdır. Belgelenmiş bir süreç, riskin azaltıldığını veya kontrol altına alındığını otomatik olarak kanıtlamaz.
Verianla için özgün görsel hazırlanacaksa merkezde “Gözetim Piyasası” yer alabilir. Sol tarafta “operasyonel gerçeklik”, sağ tarafta “board-facing artifacts” gösterilebilir. Arada “çeviri, sadeleştirme, savunulabilirlik filtresi” bulunabilir. En altta ise ana uyarı verilebilir: “Kurulun bilgi alması, riski gördüğü anlamına her zaman gelmez.”
Deneyler Nasıl Yapılmış?
Bu çalışma laboratuvar deneyi veya şirketler üzerinde yapılmış ampirik bir ölçüm değildir. Yazar, mevcut literatür ve hukukî çerçeveler üzerinden kavramsal bir mekanizma kurar.
Metin; Delaware şirketler hukuku bağlamındaki Caremark çizgisi, yönetim kurullarının bilgi asimetrisi, COSO iç kontrol çerçevesi, PCAOB iç kontrol denetimi yaklaşımı, örgütsel decoupling literatürü, audit society tartışması ve ölçüm sistemlerinin kurumsal davranışı nasıl şekillendirdiğine ilişkin çalışmalardan yararlanır.
Makale, örnek olarak siber güvenlik dashboard’larını, ayarlanmış performans ölçütlerini, dış uzman raporlarını ve mission-critical risk raporlamasını tartışır. Bu örnekler tekil vaka ispatı olarak değil, kavramın nasıl çalışabileceğini göstermek için kullanılır.
Bu nedenle çalışmanın yöntemi “kanıtlanmış sonuçlar” üretmekten çok, yönetim kurullarının bilgi ortamını analiz etmek için yeni bir kavramsal lens sunmaktır.
Sonuçlar Ne Gösteriyor?
Çalışmanın ilk sonucu, modern kurumsal gözetimde asıl sorunun her zaman bilgi yokluğu olmadığıdır. Yönetim kurulları bazen çok fazla bilgi alır; fakat bu bilgi gerçekliği test etmeye değil, sürecin belgelenmesine daha çok hizmet eder.
İkinci sonuç, gözetim araçlarının çift taraflı olduğudur. Dashboard’lar, danışman raporları, hukuk notları ve risk haritaları faydalı olabilir. Ancak bu araçlar yanlış kullanıldığında, yönetim kurulunun operasyonel gerçekliği doğrudan görmesini engelleyen bir perdeye dönüşebilir.
Üçüncü sonuç, “defensible abstraction” riskinin kötü niyet gerektirmediğidir. Yönetim, danışmanlar, hukukçular ve risk ekipleri çoğu zaman kötü niyetle hareket etmez. Fakat herkes kendi kurumsal rolü içinde kullanışlı, savunulabilir ve düzenli bilgi üretmeye çalışırken gerçeklik fazla soyutlanabilir.
Dördüncü sonuç, siber güvenlik gibi alanlarda faaliyet metriği ile kontrol kanıtının karıştırılabileceğidir. Eğitim tamamlama oranı, patch yüzdesi, olgunluk skoru veya incident sayısı önemli olabilir. Fakat bunlar kritik sistemlerin saldırı altında toparlanabileceğini, ayrıcalıklı erişimin gerçekten kontrol edildiğini veya üçüncü taraf yoğunlaşma riskinin yönetildiğini tek başına göstermez.
Beşinci sonuç, uzman doğrulamasının her zaman gerçeklik temasını artırmadığıdır. Dış uzman raporu veya danışman görüşü yönetim kuruluna güven verebilir. Ancak uzman çerçevesi yanlış varsayımları, eksik kapsamı veya operasyonel uyuşmazlığı yeterince test etmiyorsa, kurulun gerçeklikten uzaklaşmasına da katkı sağlayabilir.
Altıncı sonuç, yönetim kurulu kayıtlarının kalınlaşmasının her zaman daha iyi gözetim anlamına gelmediğidir. Daha fazla toplantı, daha fazla rapor, daha fazla komite materyali ve daha fazla dashboard bazen gerçek kontrolün değil, savunulabilir sürecin arttığını gösterebilir.
Bu Neden Önemli?
Bu çalışma, kurumsal yönetişimde çok kritik bir yanılgıyı görünür kılar: Bilgi almak ile gerçeği görmek aynı şey değildir. Yönetim kurulu bir risk hakkında düzenli rapor alıyor olabilir. Ancak bu rapor, riskin gerçekten azaltıldığını, kontrolün çalıştığını veya yönetimin varsayımlarının test edildiğini göstermeyebilir.
Bu ayrım özellikle karmaşık şirketlerde önemlidir. Siber güvenlik, finansal raporlama, tedarik zinciri, yapay zekâ, ürün güvenliği, regülasyon uyumu ve ESG gibi alanlarda riskler teknik ve çok katmanlıdır. Kurulun bu alanlarda her detayı bilmesi beklenemez; fakat kurulun, kendisine gelen bilginin gerçeklikle bağını sorgulaması beklenebilir.
Makalenin önemi, yönetişim belgelerine daha dikkatli bakmayı önermesidir. Bir komite vardı mı? Rapor sunuldu mu? Uzman görüşü alındı mı? Dashboard incelendi mi? Bunlar gerekli sorulardır. Ama yeterli değildir. Asıl soru şudur: Bu araçlar yönetim kurulunun gerçeği görmesini, yanlış varsayımları yakalamasını ve gerektiğinde müdahale etmesini sağladı mı?
Verianla okuyucusu için ana ders şudur: Kurumsal dünyada bazen en tehlikeli görünmezlik, bilgi yokluğundan değil, fazla temiz ve fazla güven verici bilgi formlarından doğar. Gerçek gözetim, raporu almakla değil, raporun gerçekliği ne kadar test ettiğini sormakla başlar.
Dikkat Noktaları
Bu çalışmanın bazı önemli sınırları vardır.
İlk olarak, çalışma hukuki tavsiye değildir. Caremark, Delaware şirketler hukuku, fiduciary duty veya yönetim kurulu sorumluluğu gibi konular somut olay bazında uzman hukuk danışmanlığı gerektirir.
İkinci olarak, makale dashboard, danışman, hukuk notu veya komite raporlarına karşı genel bir şüphecilik önermemektedir. Bu araçlar modern yönetim kurulu için gereklidir. Sorun, bu araçların operasyonel gerçekliğin yerine geçmesidir.
Üçüncü olarak, çalışmanın iddiası her belgelendirilmiş sürecin yapay veya boş olduğu değildir. Belgeler, raporlar ve uzman görüşleri güçlü gözetimin parçası olabilir. Ancak yalnızca varlıkları, risk kontrolü için yeterli kanıt sayılmamalıdır.
Dördüncü olarak, yazarın önerdiği lens ampirik olarak ölçülmüş bir genel oran sunmaz. Hangi şirketlerde ne kadar “defensible abstraction” oluştuğu vaka bazında incelenmelidir.
Beşinci olarak, yönetim kurullarının operasyonel gerçekliği doğrudan ve sınırsız biçimde incelemesi de pratik değildir. Amaç yönetim kurulunu mikro yönetime sokmak değil; kurulun kendisine gelen bilgide gerçeklik temasını korumasını sağlamaktır.
Altıncı olarak, daha çok bilgi her zaman daha iyi değildir. Kurulun ihtiyacı sonsuz belge değil; ters kanıtı, kırılgan varsayımı, başarısız kontrolü ve müdahale gerektiren noktayı gösterebilen bilgi mimarisidir.
Sonuç
The Market for Oversight çalışması, modern yönetim kurullarının neden bazen gerçeği göremediğini güçlü bir kavramla açıklıyor: gözetim piyasası. Bu piyasada yönetim kuruluna sunulan bilgi, karmaşık operasyonel gerçekliği toplantıya uygun, savunulabilir ve kayıt altına alınabilir forma dönüştürür.
Bu dönüşüm gerekli olabilir; fakat tehlikelidir. Çünkü zamanla dashboard, rapor, sertifika, hukuk notu veya danışman görüşü riskin kendisi gibi algılanabilir. Kurul, riskin kontrol edildiğini değil, riskin raporlandığını görür. Süreç kanıtı, kontrol kanıtının yerini alır.
Makalenin en önemli katkısı, yönetişim başarısızlığını sadece sessizlik, pasiflik veya kötü niyetle açıklamamasıdır. Kurul aktif görünebilir, komiteler çalışabilir, raporlar üretilebilir, uzmanlar dinlenebilir. Buna rağmen operasyonel gerçeklikle temas zayıflayabilir.
Yazarın önerdiği çözüm, aracılı bilgiyi reddetmek değildir. Yönetim kurulları dashboard’lara, danışmanlara ve raporlara ihtiyaç duyar. Asıl çözüm, bu araçların gerçekliği test edip etmediğini sormaktır. Kurul yalnızca “bize bilgi geldi mi?” diye değil, “bu bilgi görmemiz gereken gerçeği görmemizi sağladı mı?” diye sormalıdır.
Verianla okuyucusu için ana mesaj şudur: Kurumsal gözetimde belgelenebilir olmak ile etkili olmak aynı şey değildir. Gerçek yönetişim, dosyanın kalınlığında değil; bilginin operasyonel gerçeklikle bağını koruyabilmesinde saklıdır.
Kaynak ve Yöntem Notu
Bu yazı, Joseph E. Hurd’ün “The Market for Oversight: Why Boards Stop Seeing Reality” başlıklı Mayıs 2026 tarihli working paper metnine dayalı olarak hazırlanmıştır. İçerik birebir çeviri değildir; çalışmanın ana kavramları, mekanizma analizi, hukukî arka planı, sınırlılıkları ve uygulama sonuçları Verianla yayın çizgisine uygun şekilde sadeleştirilmiş ve özgün Türkçe editoryal makaleye dönüştürülmüştür.
Metinde yönetim kurulu gözetimi, Caremark doktrini, risk yönetimi, iç kontrol, siber güvenlik raporlaması, danışman raporları ve kurumsal yönetişim belgeleri ele alınmaktadır. Bu içerik hukuki, yönetimsel, denetim veya kurumsal danışmanlık tavsiyesi değildir. Somut uygulamalar için ilgili hukuk, sektör düzenlemeleri, şirketin özel koşulları ve bağımsız uzman değerlendirmesi dikkate alınmalıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir