

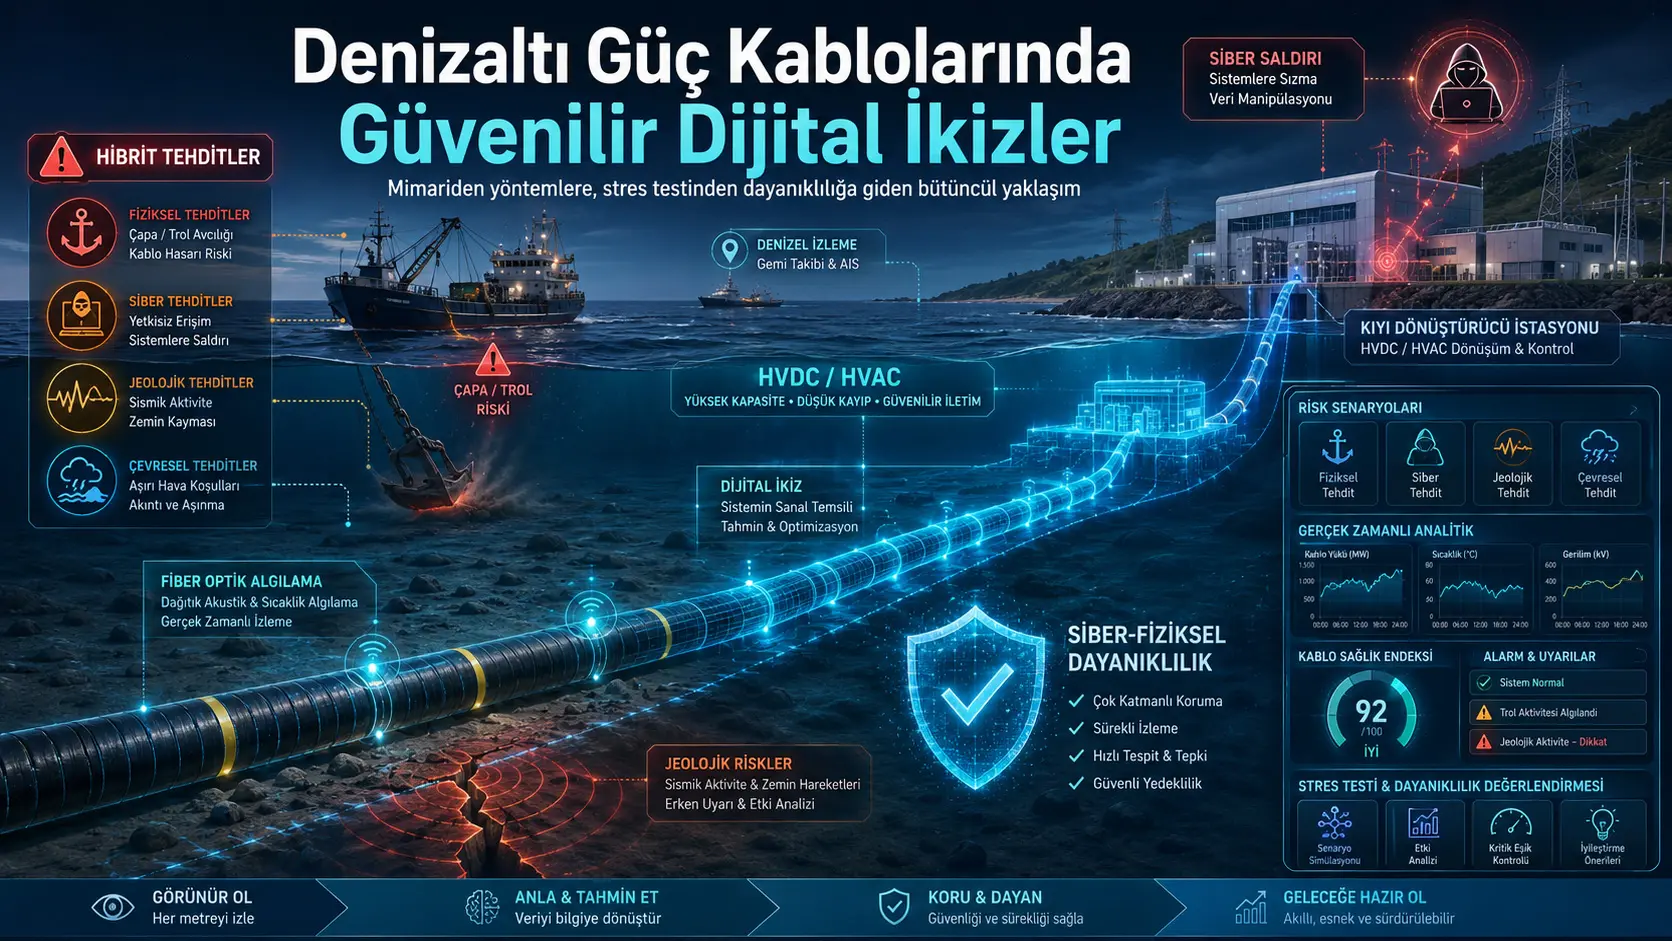
Bu çalışma, denizaltı yüksek gerilim doğru akım ve alternatif akım güç kablolarında fiziksel, siber, doğal ve örgütsel tehditlerin birlikte oluşturduğu riskleri Tehdit–Açıklık–Bağımlılık çerçevesiyle incelemiş; Akdeniz ve İtalya odaklı on birleşik tehdit senaryosu belirlemiş ve bu senaryoların etkilerini değerlendirmek için kavramsal bir siber-fiziksel dijital ikiz mimarisi önermiştir. Yöntemin temel katkısı, tehditleri tek tek ele almak yerine aynı zaman aralığında veya birbirini izleyen aşamalarda etkileşebilecek olayları, bunları güçlendiren sistem açıklıklarını ve müdahaleyi geciktiren yapısal bağımlılıkları birlikte değerlendirmesidir. Bununla birlikte araştırma çalışan bir dijital ikiz, gerçek bir stres testi, kalibre edilmiş Bayes ağı veya operasyonel HVDC kablosu üzerinde doğrulama sunmamaktadır.
Araştırmacılar, Avrupa Komisyonu Uzman Grubunun 28 tehdit, 16 açıklık ve 23 bağımlılıktan oluşan kataloğunu denizaltı enerji kablolarına uyarlamıştır. Tehdit çifti veya üçlüsünün seçilmesi, ortak açıklıkların belirlenmesi, bağımlılıkların oluşturduğu tırmanmanın incelenmesi, olasılığın nitel olarak puanlanması ve sonuçların fiziksel-siber etkiler boyunca izlenmesi şeklinde beş aşamalı bir senaryo üretme protokolü geliştirilmiştir.
Belirlenen senaryolar arasında sığ sularda çapa veya balıkçılık kaynaklı kablo kesintisi, kablo hasarıyla eş zamanlı kıyı istasyonuna siber sızma, tedarik zinciri üzerinden yazılım veya ürün yazılımı bozulması, depremle tek bağlantı koridorunun kaybedilmesi, bakım gemisi yetersizliği, OT kontrol sistemleri üzerinden siber-fiziksel tırmanma, aynı koridorda birden fazla kablonun kaybı, içeriden tehdit ve ağ yanlış yapılandırması bulunmaktadır.
Önerilen dijital ikiz mimarisi; denizaltı kablosunun fiziksel modeli, dağıtık fiber optik algılama, gemi hareket verileri, meteorolojik ve oşinografik bilgiler, kıyı dönüştürücü istasyonlarının operasyonel teknoloji telemetrisi, ağ trafiği izleme, fizik tabanlı modeller, veri odaklı anomali tespiti ve siber-fiziksel eş benzetimi tek bir yapıda birleştirmeyi amaçlamaktadır. Dijital ikizden elde edilen sonuçların operasyonel kararlarda kullanılabilmesi için veri kalitesi, model doğrulama, model soyu ve yaşam döngüsü yönetiminin DNV RP-A204 benzeri güvence çerçeveleriyle izlenmesi önerilmektedir.
Türkiye açısından önemi
Denizaltı elektrik kablolarının güvenilirliği; Türkiye’de adalar, kıyı bölgeleri, uluslararası elektrik bağlantıları, açık deniz enerji projeleri ve kıtalar arası enerji alışverişi açısından stratejik önem taşıyabilir. Çalışmanın Tehdit–Açıklık–Bağımlılık yaklaşımı, bir kablo arızasının yalnız mekanik hasar olarak değil; deniz trafiği, kıyı istasyonunun siber güvenliği, yedek güzergâhlar, bakım gemilerinin erişilebilirliği ve kurumlar arası koordinasyonla birlikte değerlendirilmesine yardımcı olabilir.
Türkiye’ye uyarlanacak bir çalışmada Akdeniz, Ege, Marmara ve Karadeniz’deki kablo güzergâhları; gemi yoğunluğu, demirleme ve balıkçılık alanları, fay hatları, deniz tabanı hareketleri, kıyı istasyonlarının fiziksel güvenliği, yedek enerji kapasitesi ve bakım tedarik zinciri ayrı ayrı modellenmelidir. Avrupa Birliği düzenlemelerinin yerine veya yanına Türkiye’de yürürlükte olan enerji, kritik altyapı, siber güvenlik, denizcilik ve kişisel veri düzenlemeleri yerleştirilmelidir.
Çalışma, dijital ikizin gerçek bir tehdidi kesin olarak önleyeceğini veya denizaltı kablosunun güvenliğini garanti edeceğini kanıtlamamaktadır. Önerilen yapı; saha verisi, kurumlar arası tatbikat, gerçek zamanlı algılayıcı entegrasyonu, siber güvenlik testi ve fiziksel sistem doğrulaması gerektiren bir araştırma ve yönetişim çerçevesidir.
Denizaltı güç kabloları neden kritik altyapıdır?
Denizaltı güç kabloları, ülkeler ve bölgeler arasında elektrik alışverişi yapılmasını ve açık deniz yenilenebilir enerji santrallerinin karadaki şebekeye bağlanmasını sağlar. Büyük miktarda enerji tek bir sınırlı fiziksel koridordan aktarılabildiği için kablonun kaybedilmesi yalnızca bir ekipman arızası oluşturmaz; enerji piyasası, bölgesel üretim-tüketim dengesi, yedek kapasite ve sınır ötesi şebeke güvenliği üzerinde sonuçlar doğurabilir.
Çalışma iki temel kablo türünü birlikte değerlendirmektedir:
- HVAC: Yüksek Gerilim Alternatif Akım kablolarıdır. Alternatif akımı denizaltından iletir ve bağlantının özelliklerine göre reaktif güç ve termal sınırlar önem kazanır.
- HVDC: Yüksek Gerilim Doğru Akım kablolarıdır. Uzun mesafeli ve yüksek kapasiteli bağlantılarda kullanılabilir; iki uçtaki dönüştürücü istasyonları, koruma sistemleri ve sayısal kontrol altyapıları kablo sisteminin ayrılmaz parçalarıdır.
Denizaltı kablolarının önemli bölümü gözle doğrudan izlenemez. Onarım için özel gemiler, deniz tabanı bilgisi, izinler, yedek kablo parçaları ve teknik uzmanlık gerekebilir. Bu nedenle başlangıçta sınırlı görünen bir olay, müdahale bağımlılıkları nedeniyle uzun süreli bir enerji altyapısı problemine dönüşebilir.
Üçüncü taraf müdahalesi neden öne çıkmaktadır?
Çalışmada aktarılan geçmiş olay verilerine göre üçüncü taraf müdahalesi, bildirilen denizaltı kablosu olaylarının yaklaşık %70–85’iyle ilişkilendirilmekte; çapa olaylarının ise kaydedilen hasarların yaklaşık %30’unu oluşturduğu belirtilmektedir. Balıkçılık, dip trolü, demirleme, tarama ve inşaat faaliyetleri özellikle kablonun sığ, açıkta veya yetersiz zırhlı olduğu bölgelerde risk oluşturmaktadır.
Bu oranlar çalışmanın gerçekleştirdiği yeni ölçümler değildir. Araştırmacıların uluslararası kablo hasarı kaynaklarından aktardığı literatür değerleridir. Aynı oranların bütün denizlerde, enerji kablolarında veya her güzergâhta geçerli olduğu varsayılmamalıdır.
Hibrit tehdit ne anlama gelmektedir?
Hibrit tehdit, fiziksel, siber, doğal, örgütsel veya jeopolitik olayların birbirini güçlendirdiği birleşik durumdur. Örneğin denizaltı kablosunun çapayla kesilmesi tek başına fiziksel bir arızadır. Aynı anda kıyı istasyonunun operasyonel teknoloji ağına sızılması, alarmın bastırılması veya arıza yerinin belirlenmesinin geciktirilmesi durumunda olay siber-fiziksel bir hibrit tehdide dönüşür.
Birleşik olayların üç temel biçimi bulunmaktadır:
- Eş zamanlı olaylar: Fiziksel kablo hasarı ile siber saldırının aynı zaman aralığında meydana gelmesi.
- Ardışık olaylar: İlk olayın sistemi zayıflatmasının ardından ikinci olayın daha büyük sonuç doğurması.
- Basamaklı olaylar: Bir kablo veya dönüştürücü arızasının şebeke, piyasa, haberleşme, bakım ve enerji arzı sistemlerinde ek sorunlara yayılması.
Çalışma literatürde hangi boşluğu hedeflemektedir?
Araştırmacılara göre mevcut çalışmalar denizaltı kablolarındaki tekil tehditleri, kablo arızalarını, siber güvenliği veya doğal afetleri ayrı ayrı incelemektedir. Avrupa düzenlemeleri kurumların bütün tehlikeleri ve sınır ötesi bağımlılıkları hesaba katmasını istemesine rağmen, tehdit çiftlerinin nasıl seçileceği, açıklıklarla nasıl eşleştirileceği ve bileşik etkilerin nasıl stres testine dönüştürüleceği konusunda yerleşik bir yöntem bulunmamaktadır.
Çalışmanın hedefi kesin olay olasılıkları üretmekten önce, olası birleşik senaryoların sistematik biçimde oluşturulmasını sağlayan tekrarlanabilir bir düşünme ve sınıflandırma yapısı sunmaktır.
Avrupa düzenleyici çerçevesi nasıl ele alınmıştır?
Çalışma üç Avrupa Birliği düzenlemesini birlikte değerlendirmektedir:
| Düzenleme | Çalışmada öne çıkarılan alan | Denizaltı kablolarıyla bağlantısı |
|---|---|---|
| CER Direktifi | Fiziksel ve sistemik dayanıklılık, bütün tehlikelerin değerlendirilmesi | Doğal afet, kablo kesintisi, onarım kapasitesi, rota çeşitliliği ve hizmet sürekliliği |
| NIS2 Direktifi | Bilgi teknolojisi ve operasyonel teknoloji siber güvenliği | Ağ güvenliği, olay yönetimi, erişim kontrolü, tedarik zinciri ve siber olay bildirimi |
| NCCS | Sınır ötesi elektrik akışlarının sektöre özgü siber güvenliği | HVDC kontrol sistemleri, kritik OT bileşenleri ve sınır ötesi siber risk |
Araştırmacılar, tek bir düzenlemenin bütün birleşik senaryoları tek başına kapsamadığını savunmaktadır. Çalışmanın eşlemesine göre on senaryonun hiçbiri yalnızca NIS2 kapsamında tamamen ele alınmamaktadır. Altı senaryo esas olarak CER’in bütün tehlikeler yaklaşımına, üç senaryo CER–NIS2–NCCS kesişimine, içeriden tehdit ve yanlış yapılandırma senaryosu ise ağırlıklı olarak NIS2 ve NCCS’ye bağlanmaktadır.
Bu sınıflandırma çalışmanın yazarları tarafından yapılan düzenleyici yorumdur. Yargısal karar, düzenleyici kurum görüşü veya bağımsız hukuk analizi değildir.
Tehdit–Açıklık–Bağımlılık çerçevesi nedir?
Tehdit–Açıklık–Bağımlılık yaklaşımı, bir olayın yalnızca meydana gelme ihtimaline değil, olayın neden büyüyebileceğine ve sistemin neden hızlı toparlanamayabileceğine odaklanmaktadır.
- Tehdit: Kablo kesintisi, deprem, siber sızma, içeriden tehdit veya bakım gemisine zarar verilmesi gibi başlatıcı olaydır.
- Açıklık: Kablonun sığ ve korumasız olması, kıyı istasyonunda yetersiz fiziksel güvenlik veya OT ağındaki zayıf güvenlik kontrolleri gibi olayın etkisini büyüten sistem özelliğidir.
- Bağımlılık: Bakım gemisi, yedek parça, dış tedarikçi, izin süreci, sınır ötesi koordinasyon veya yedek güzergâh eksikliği gibi müdahale ve toparlanmayı etkileyen yapısal koşuldur.
Çalışmada kullanılan katalog 28 tehdit, 16 açıklık ve 23 bağımlılık içermektedir. Tehditlerin 17’si kasıtlı, 11’i kasıtsız olarak sınıflandırılmıştır. Kasıtlı tehditler fiziksel saldırıları ve siber saldırıları; kasıtsız tehditler insan faaliyetlerini ve doğal olayları kapsamaktadır.
Başlıca tehdit kategorileri nelerdir?
| Kategori | Çalışmadaki örnekler |
|---|---|
| Kasıtlı fiziksel tehdit | Kablonun kara sularında, münhasır ekonomik bölgede veya açık denizde kesilmesi; kıyı istasyonu, depo veya bakım gemisine saldırı |
| Kasıtlı siber tehdit | OT ağına sızma, içeriden tehdit, hizmet sağlayıcı veya tedarik zinciri saldırısı |
| Kasıtsız insan kaynaklı tehdit | Balıkçılık, çapa, tarama, deniz madenciliği ve ağ yanlış yapılandırması |
| Doğal tehdit | Denizaltı depremi, volkanizma, şev kayması, kıyı erozyonu, dip akıntısı ve aşırı hava olayı |
Başlıca açıklıklar nelerdir?
- Kıyı rögarı, kıyı istasyonu veya depoda yetersiz fiziksel güvenlik.
- Kablo ve istasyonların kesin konumlarının kamuya açık olması.
- Kıyı istasyonunda yedek enerji bulunmaması.
- Ağ yönetimi ve OT ekipmanında yetersiz siber güvenlik.
- Kablonun balıkçılık ve çapa derinliğinde açıkta veya zırhsız olması.
- Güzergâhın jeolojik olarak kararsız bölgede bulunması.
- Gelişmiş gözetim veya sürekli izleme sisteminin bulunmaması.
Bağımlılıklar neden önemlidir?
Bağımlılıkların önemli bölümü arızayı başlatmaz; arızanın tespit edilmesini, sınırlandırılmasını ve giderilmesini zorlaştırır. Çalışmada öne çıkan bağımlılıklar şunlardır:
- Belirli tedarikçilere veya Avrupa Birliği dışındaki üreticilere bağımlılık.
- Piyasada yedek parça eksikliği ve bileşen standardizasyonunun yetersizliği.
- Avrupa’da bakım, gemi ve tersane kapasitesinin sınırlı olması.
- Tek güzergâha bağlılık ve deniz geçiş noktalarında darboğaz bulunması.
- Onarım izni alınmasının uzun sürmesi.
- Açık deniz ve münhasır ekonomik bölgelerde yetki belirsizliği.
- Merkezî olay bildirimi ve ülkeler arası bilgi paylaşımının yetersizliği.
- Kamu ve özel sektör kurumları arasında koordinasyon eksikliği.
Birleşik tehdit senaryoları nasıl oluşturulmaktadır?
Önerilen protokol beş aşamadan oluşmaktadır:
- Tehdit çifti veya üçlüsü seçimi: Aynı zaman aralığında veya aynı coğrafi koridorda gerçekleşebilecek tehditler belirlenir.
- Ortak açıklıkların eşleştirilmesi: Seçilen en az iki tehdidin etkisini birlikte büyüten açıklıklar bulunur.
- Bağımlılık kaynaklı tırmanmanın belirlenmesi: Tespit, müdahale veya onarımı geciktiren bağımlılıklar senaryoya eklenir.
- Olasılık puanlaması: Geçmiş olay sıklığı, aynı bölgede gerçekleşme olasılığı ve bağımlılıkların kalıcılığı temelinde Yüksek, Orta veya Düşük değerlendirmesi yapılır.
- Etki yayılımının incelenmesi: Kablo kesintisi, kıyı istasyonu bozulması, sınır ötesi sonuçlar, N-1/N-2 eşikleri ve onarım darboğazları izlenir.
Dördüncü aşama metodolojinin zorunlu parçası olarak açıklanmasına rağmen çalışma bütün on senaryonun nitel puanlarını tek bir tabloda vermemiştir. Bu durum senaryolar arasındaki “en güvenilir” veya “en olası” sıralamasının yeniden oluşturulmasını engellemektedir.
Akdeniz için belirlenen on birleşik senaryo
| Senaryo | Birleşik olay | Ana açıklık veya bağımlılık | Çalışmada belirtilen etki |
|---|---|---|---|
| S1 | Sığ suda çapa veya dip trolü kaynaklı kablo kesintisi | Açıkta veya zırhsız kablo; ülkeler arası koordinasyon ve bilgi paylaşımı eksikliği | Kablo kesintisi |
| S2 | Fiziksel kablo/backhaul kesintisi ile kıyı istasyonuna eş zamanlı siber sızma | Yetersiz fiziksel güvenlik, zayıf OT güvenliği ve kamu-özel sektör koordinasyon eksikliği | Siber ve fiziksel kıyı istasyonu bozulması |
| S3 | Tedarik zinciri üzerinden ürün yazılımı bozulması ve OT ağına sızma | Ağ ekipmanında yetersiz güvenlik ve belirli tedarikçilere bağımlılık | Siber kıyı istasyonu bozulması |
| S4 | Kablo kesintisi ile denizaltı depremi sonucu ada veya yarımadanın tek bağlantısını kaybetmesi | Jeolojik olarak kararsız güzergâh, rota çeşitliliğinin olmaması ve darboğazlar | Kablo kesintisi ve bölgesel yalıtım |
| S5 | Deprem ve deniz tabanı şev kaymasının onarım kapasitesi darboğazıyla birleşmesi | Uzun izin süreci ve sınırlı bakım kapasitesi | Uzamış kablo kesintisi |
| S6 | OT kontrol sistemine sızma ile şebeke veya transformatör kaynaklı enerji kesintisinin birbirini güçlendirmesi | Zayıf OT güvenliği, yardımcı enerji bağımlılığı ve koordinasyon eksikliği | Siber-fiziksel kıyı istasyonu bozulması |
| S7 | Jeopolitik olarak hassas bir koridorda kablo kesintisi ve depremle birden fazla kablonun kaybedilmesi | Gözetim eksikliği, açık deniz yetki belirsizliği ve tek geçiş koridoru | Birden fazla ülkeyi etkileyen kablo kesintisi |
| S8 | Bakım gemilerine erişimin engellenmesi veya gemilerin zarar görmesi | Yedek depo bulunmaması, bakım ve tersane kapasitesi yetersizliği | Uzamış kablo kesintisi |
| S9 | İçeriden tehdit ile OT ağının yanlış yapılandırılması | Zayıf OT güvenliği, sınırlı uzmanlık ve kamu-özel koordinasyon eksikliği | Kalıcı veya gizli siber erişim ve kıyı istasyonu bozulması |
| S10 | Denizaltı depremi ile şebeke/trafo hasarının aynı bölgesel sistemde basamaklı kesintiye dönüşmesi | Jeolojik kararsızlık, yetersiz yedek güç ve acil durum planı eksikliği | Kablo ve kıyı istasyonu kesintisi, bölgesel karartma riski |
S2 senaryosunda fiziksel ve siber saldırı nasıl birleşmektedir?
S2, denizaltı kablosunun kara bağlantısının veya terminale yakın bölümünün fiziksel olarak kesilmesiyle, ilgili kıyı istasyonunun OT ağına yapılan siber sızmanın aynı zaman aralığında meydana gelmesini temsil etmektedir. Siber saldırı alarmı bastırabilir, arıza yerinin belirlenmesini güçleştirebilir veya alternatif enerji güzergâhına geçişi geciktirebilir.
Şekil 1’de deniz yüzeyindeki bir çapanın kabloya zarar verdiği, aynı anda kıyı dönüştürücü istasyonuna siber saldırı gerçekleştirildiği gösterilmektedir. İki olayın arasındaki kutu; algılama, arıza konumlandırma ve koordineli müdahalenin gecikmesini birleşik sonuç olarak vurgulamaktadır.
Araştırmacılar S2’yi Akdeniz için yüksek olasılıklı olarak değerlendirmektedir. Ancak bu nitel sonucun ortak olay olasılığını hesaplayan bir model, tarihsel birleşik olay sayısı veya açıklanmış uzman uzlaşmasıyla desteklenmediği belirtilmelidir.
S6 senaryosunda OT saldırısı fiziksel şebekeyi nasıl etkileyebilir?
S6, HVDC kıyı istasyonundaki yönetim veya koruma sistemine sızılarak röle ayarlarının değiştirilmesi ya da dönüştürücüye yetkisiz komut gönderilmesi olasılığına dayanmaktadır. Dönüştürücü devreden çıkarsa yerel güç dengesi bozulabilir. Yedek enerji yeterli değilse soğutma ve yardımcı sistemler çalışamaz; dönüştürücü koruma moduna geçebilir.
Bu senaryo, bir siber olayın doğrudan kabloyu kesmeden fiziksel enerji aktarımını ve şebeke işletmesini etkileyebileceğini göstermeyi amaçlamaktadır. Çalışma bu olay zincirini gerçek bir dönüştürücüde veya eş benzetim ortamında uygulamamıştır.
S10 senaryosunda bölgesel karartma nasıl gelişmektedir?
S10’da jeolojik olarak kararsız bir güzergâhtaki deprem kabloya zarar vermekte ve HVDC dönüştürücünün koruma nedeniyle devreden çıkmasına yol açmaktadır. Bölgesel şebeke aynı anda başka bir fiziksel hasarla zayıflamışsa aktif ve reaktif güç dengesi bozulabilir. Kıyı istasyonunun batarya veya yardımcı güç kapasitesi tükendiğinde soğutma kaybedilebilir ve dönüştürücü sistem toparlanmaya katılamaz.
Araştırmacılar bu senaryoyu Akdeniz için yüksek olasılıklı olarak değerlendirmiştir. Buna rağmen makalede güç akışı, elektromanyetik geçici rejim veya bölgesel karartma benzetimi sunulmamıştır. Senaryo, literatür ve altyapı özellikleri üzerinden kurulan kavramsal bir olay zinciridir.
Senaryoların matematiksel gösterimi
Her birleşik senaryo aşağıdaki üçlüyle ifade edilmektedir:
\[ S_i=(T_i,V_i,D_i) \]
Burada:
- \(S_i\), \(i\) numaralı birleşik senaryodur.
- \(T_i\), senaryoya katılan tehditlerin kümesidir.
- \(V_i\), tehditlerin etkisini artıran açıklıkların kümesidir.
- \(D_i\), tırmanma ve toparlanmayı etkileyen bağımlılıkların kümesidir.
Bu ifade sayısal bir hesaplama yapmaz. Bir senaryonun hangi bileşenlerden oluştuğunu sınıflandırır.
Bayes ağı yaklaşımı nasıl tanımlanmıştır?
Araştırmacılar, birleşik senaryoların doğrudan tarihsel verisi az olduğunda Tehdit–Açıklık–Bağımlılık yapısının Bayes ağıyla temsil edilebileceğini önermektedir. İlk ilişki:
\[ P(S_i)=P(I_i\mid T_i,V_i,D_i) \]
şeklinde verilmiştir. Burada \(I_i\), kablo kesintisi, transfer kapasitesi kaybı veya kıyı istasyonu bozulması gibi etki kategorisidir. Olasılıklar boyutsuzdur ve 0 ile 1 arasında ifade edilir.
S2 için çalışma aşağıdaki koşullu ilişkiyi örneklemektedir:
\[ P(S_2)=P(\text{Transfer kapasitesi kaybı}\mid T_4,T_{14},V_2,V_7,D_{21},D_{23}) \]
\(T_4\) fiziksel kablo kesintisini, \(T_{14}\) OT siber sızmasını, \(V_2\) kıyı istasyonundaki fiziksel güvenlik yetersizliğini, \(V_7\) OT siber güvenlik yetersizliğini, \(D_{21}\) sınır ötesi koordinasyon bağımlılığını ve \(D_{23}\) kamu-özel sektör koordinasyon bağımlılığını temsil eder.
Çalışmada daha ayrıntılı ifade şu biçimde kurulmuştur:
\[ \begin{aligned} P(S_2)= &P(I_i\mid T_4,T_{14},V_2,V_7,D_{21},D_{23})\\ &\times P(T_4\mid V_2,V_7,D_{21},D_{23})\\ &\times P(T_{14}\mid V_2,V_7,D_{21},D_{23}) \end{aligned} \]
Bu ifade, fiziksel ve siber tehdit olasılıklarını açıklık ve bağımlılık koşulları altında etki olasılığıyla birleştirmeyi amaçlamaktadır. Ancak çalışma koşullu olasılık tabloları vermemiş, terimleri gerçek olay verisinden hesaplamamış ve tehditler arasında gerekli olabilecek korelasyon yapısını açıklamamıştır. Dolayısıyla formül kalibre edilmiş risk modeli değil, gelecekte kurulabilecek bir Bayes ağının kavramsal taslağıdır.
Uzman değerlendirmesinde hangi olasılık aralıkları kullanılmıştır?
| Nitel düzey | Yıllık olasılık aralığı |
|---|---|
| Düşük | %1’den az |
| Orta | %1–5 |
| Yüksek | %5–20 |
| Çok yüksek | %20’den fazla |
ELMED üzerinde S2 örneği için fiziksel backhaul kesintisi %5–20 aralığında Yüksek, OT siber saldırı girişimi %1–5 aralığında Orta olarak sınıflandırılmıştır. Çalışma iki olayın ortak yıllık olasılığını hesaplamamaktadır. Bağımsızlık varsayılırsa ortak olay olasılığının tekil olaylardan daha düşük olması beklenir; ancak araştırma tehditlerin bağımlı veya koordineli gerçekleşmesini amaçladığı için basit çarpımın yeterli olmadığı anlaşılmaktadır.
ELMED için hangi etki kategorileri önerilmiştir?
S2’nin etkisi tek bir “hizmet kesintisi” değeriyle değil, dört boyutlu çıktı vektörüyle değerlendirilmek istenmektedir:
| Etki | Tanım | Olası ölçüm yaklaşımı |
|---|---|---|
| I1 — Transfer kapasitesi kaybı | Bağlantının taşıyabildiği enerji miktarındaki azalma | Kaybedilen kullanılabilir aktarım kapasitesinin 0–1 ölçeğinde normalleştirilmesi |
| I2 — Şebeke sıkışıklığı | Alternatif hatların daha yüksek yüklenmesi ve yeniden yük tevzi gereksinimi | Hat yüklerinin termal sınırlara oranı ve N-1 ihlalleri |
| I3 — Piyasa ve ekonomik etki | Yapılamayan enerji alışverişi ve sınır ötesi piyasa sonuçları | Aktarılamayan enerji, fiyat farkı ve ek işletme maliyeti |
| I4 — Arz güvenliği | Yedek kapasite, karşılanamayan enerji ve yük kesme ihtiyacı | Karşılanamayan enerji, rezerv marjı ve yük azaltma miktarı |
Bu ölçütler araştırmada gerçek verilerle hesaplanmamıştır. Dijital ikizin gelecekte üretmesi beklenen politika ve işletme çıktıları olarak tanımlanmıştır.
Önerilen dijital ikiz mimarisinin fiziksel katmanı
Fiziksel katman; denizaltı güç kablosunu, ek yerlerini, kara çıkışlarını ve HVDC/HVAC dönüştürücü istasyonlarını temsil etmektedir. Kablo güzergâhı, gömülme derinliği, zırhlama, iletken ve yalıtım özellikleri, deniz tabanı koşulları ve kıyı tesisleri dijital modelin temel varlıklarıdır.
Dijital ikizin doğru çalışması için bu fiziksel modelin gerçek sistemin mevcut durumunu temsil etmesi gerekir. Kablo onarımı, güzergâh değişikliği, yeni algılayıcı veya istasyon güncellemesi dijital modele aktarılmadığında modelin güvenilirliği azalır.
Dağıtık fiber optik algılama nasıl kullanılmaktadır?
Algılama katmanının temelini dağıtık fiber optik algılama teknolojileri oluşturmaktadır:
- DAS — Dağıtık Akustik Algılama: Fiber boyunca titreşim ve akustik olayları izler. Çapa sürüklenmesi, trol faaliyeti veya kablo çevresindeki mekanik hareketler için kullanılabilir.
- DTS — Dağıtık Sıcaklık Algılama: Kablo boyunca sıcaklık değişimini ölçerek termal yüklenme ve anormal ısınma hakkında bilgi sağlar.
- DTSS — Dağıtık Sıcaklık ve Gerinim Algılama: Sıcaklıkla birlikte kablonun mekanik gerinimini izlemeyi amaçlar.
Çalışmada uzun bağlantılarda yaklaşık 100–300 kilometrenin ötesindeki algılama için iki yönlü sorgulama, tekrarlayıcı veya sinyal güçlendirme gibi menzil uzatma yöntemlerine ihtiyaç duyulabileceği belirtilmektedir. Bu değer önerilen mimaride test edilmemiş; literatürden aktarılmıştır.
Deniz alanı farkındalığı verileri ne sağlar?
Fiber algılayıcı verilerinin gemi hareketleriyle ilişkilendirilmesi için Otomatik Tanımlama Sistemi, uzun menzilli gemi tanımlama, kıyı radarı, uydu radar görüntüleri ve elektro-optik görüntüler önerilmektedir. Böylece fiber üzerinde görülen titreşimin yakındaki bir gemi, çapa veya balıkçılık hareketiyle ilişkili olup olmadığı araştırılabilir.
AIS verisinin bulunması tek başına güvenilir gemi kimliği veya niyet bilgisi sağlamaz. Sistemin kapatılması, hatalı kimlik, konum sapması veya veri gecikmesi gibi sorunların dijital ikiz güvenilirliğinde ayrıca ele alınması gerekir.
OT ve siber izleme katmanında hangi veriler kullanılmaktadır?
Dönüştürücü istasyonlarından alınacak operasyonel teknoloji telemetrisi aşağıdaki bilgileri içerebilir:
- Kablo akımı ve termal yüklenme.
- Kılıf akımları ve harmonik bozulma.
- Dönüştürücü, transformatör ve yardımcı sistemlerin durumu.
- SCADA alarm ve olay günlükleri.
- Koruma rölesi ve kontrol komutları.
- IEC 61850, IEC 104 ve DNP3 gibi protokollerdeki ağ trafiği.
Ağ trafiği izleme ve derin paket inceleme, MITRE ATT&CK for ICS taktikleriyle ilişkilendirilen anormal hareketleri belirlemek için kullanılabilir. Ancak çalışma kendi saldırı tespit algoritmasını geliştirmemiş veya doğruluk, yanlış alarm ve algılama süresi sonuçları sunmamıştır.
Veri ve platform katmanı ne yapmaktadır?
Platform katmanı; fiber algılayıcıların yüksek hacimli zaman serilerini, kablo güzergâhını temsil eden grafik verilerini, kıyı istasyonlarının ilişkisel kayıtlarını ve kurumsal bağımlılık bilgilerini ortak bir veri ortamında yönetmeyi amaçlamaktadır.
Önerilen başlıca işlevler şunlardır:
- Zaman serisi veri tabanı ve olay akışı.
- Kablo güzergâhı ve tesis topolojisi için grafik modeli.
- Tehdit, açıklık ve bağımlılık kayıtları.
- Farklı kurumlara rol tabanlı erişim.
- Veri kalitesi ve kaynak izlenebilirliği.
- Model sürümü, model soyu ve operasyonel hazırlık kontrolü.
- Olay, alarm, risk ve karar kayıtlarının denetlenebilir biçimde saklanması.
Modelleme ve analitik katmanı nasıl çalışmalıdır?
Önerilen mimaride fizik tabanlı ve veri odaklı modeller birlikte kullanılmaktadır. Fizik tabanlı modeller kablonun termal kapasitesini, akım taşıma sınırını, elektromanyetik geçici rejimleri ve deniz tabanı hareketlerini temsil eder. Veri odaklı modeller ise akustik, sıcaklık, gemi hareketi ve siber güvenlik verilerindeki örüntüleri öğrenerek anomali veya tehdide ilişkin risk puanı üretir.
Bir çapa olayında dijital ikiz, DAS üzerinde görülen mekanik titreşimi AIS gemi hareketi, kablonun gömülme derinliği, kablo zırhı ve o andaki elektriksel yükle birlikte değerlendirebilir. Bu, algılayıcı alarmının yalnız tek bir sinyale dayanmasını engellemeyi amaçlamaktadır.
HELICS ve Hardware-in-the-Loop neden önerilmektedir?
HELICS, farklı enerji ve haberleşme benzetimlerinin aynı zaman çizelgesinde birlikte çalışmasını sağlayan bir eş benzetim altyapısı olarak önerilmektedir. Fiziksel kablo arızası, şebeke güç akışı, dönüştürücü kontrolü, haberleşme gecikmesi ve siber saldırı farklı simülatörlerde modellenerek ortak bir senaryoda birleştirilebilir.
Hardware-in-the-Loop yaklaşımında gerçek koruma, kontrol veya haberleşme cihazı benzetilmiş şebekeye bağlanabilir. Çalışmada OPAL-RT ve EXata CPS örnek platformlar olarak verilmiştir. Ancak araştırmacılar bu çalışmada HELICS senaryosu çalıştırmamış veya gerçek cihazlı deney gerçekleştirmemiştir.
Güvenilir dijital ikiz ne anlama gelmektedir?
Dijital ikizin grafik veya hesap üretmesi, çıktının operasyonel karar için yeterli olduğu anlamına gelmez. Çalışma, dijital ikiz sonuçlarının aşağıdaki güvence öğeleriyle yönetilmesini önermektedir:
- Algılayıcı verisinin doğruluğu, bütünlüğü ve zaman damgası kalitesi.
- Fiziksel ve siber modellerin doğrulanması.
- Modelin hangi veri ve varsayımlara dayandığının kaydedilmesi.
- Model sürümleri ve değişiklik geçmişinin izlenmesi.
- Belirsizliklerin ve kullanım sınırlarının belirtilmesi.
- Otomatik karar öncesinde operasyonel hazırlık kontrolü.
- Yetkili kurumlara sunulabilecek denetlenebilir olay kaydı.
DNV RP-A204 çalışmada bu güvence yapısı için temel öneri olarak gösterilmektedir. Araştırma kendi dijital ikizini bu standarda göre belgelendirmemiş veya yeterlilik değerlendirmesinden geçirmemiştir.
Üç şeklin temel mesajı nedir?
- Şekil 1: Denizaltı kablosunun çapayla kesilmesi ile kıyı dönüştürücü istasyonuna siber sızmanın aynı anda gerçekleşmesi hâlinde algılama, arıza yeri belirleme ve koordineli müdahalenin gecikebileceğini gösterir.
- Şekil 2: Tehdit kataloğundan tehdit çifti seçimine, açıklık eşleştirmesine, bağımlılık tırmanmasına, olasılık puanına, etki yayılımına ve dijital ikiz stres testi gereksinimine uzanan yöntemi akış şemasıyla özetler.
- Şekil 3: Fiziksel varlık, algılama, siber/OT izleme, eş benzetim, karar desteği, veri platformu, modelleme-analitik ve birlikte çalışabilirlik katmanlarını içeren kavramsal dijital ikiz mimarisini gösterir.
Çalışmanın desteklediği sonuçlar
- Denizaltı güç kablosu riskleri tehdit, açıklık ve bağımlılık bileşenleriyle düzenli biçimde sınıflandırılabilir.
- Tekil tehdit listelerinden fiziksel, siber ve doğal olayları birleştiren senaryolar üretilebilir.
- On örnek senaryonun her biri mevcut literatür veya altyapı özellikleriyle ilişkilendirilebilmektedir.
- Birleşik senaryoların birden fazla düzenleyici ve kurumsal alanı aynı anda ilgilendirdiği gösterilmiştir.
- Dağıtık algılama, deniz trafiği, OT telemetrisi ve eş benzetimin ortak bir dijital ikiz mimarisinde birleştirilmesi kavramsal olarak mümkündür.
- Dijital ikiz çıktılarının veri kalitesi, model doğrulama ve izlenebilirlik süreçleriyle güvence altına alınması gerektiği ortaya konmuştur.
Çalışmanın kanıtlamadığı sonuçlar
- On senaryonun Akdeniz’deki gerçek yıllık ortak olasılıkları hesaplanmamıştır.
- S2, S6 veya S10 senaryolarının gerçek bir enerji bağlantısında gerçekleşme sıklığı gösterilmemiştir.
- Önerilen dijital ikizin bir saldırıyı belirli doğrulukla veya belirli sürede tespit ettiği kanıtlanmamıştır.
- DFOS, AIS ve OT verilerinin canlı sistemde başarıyla birleştirildiği gösterilmemiştir.
- HELICS veya Hardware-in-the-Loop üzerinde birleşik tehdit stres testi yapılmamıştır.
- Bayes ağı kurulmamış, eğitilmemiş veya gerçek olaylarla kalibre edilmemiştir.
- Birleşik tehdidin etkisinin tekil tehditlerin toplamından sayısal olarak daha büyük olduğu ölçülmemiştir.
- Dijital ikizin CER, NIS2 veya NCCS uyumluluğunu otomatik olarak garanti ettiği gösterilmemiştir.
- Mimarinin teknik maliyeti, siber saldırı yüzeyi, gecikmesi, kullanılabilirliği ve uzun dönem bakım ihtiyacı değerlendirilmemiştir.
- Çalışmanın sonuçları Türkiye’nin mevzuatına veya bütün denizaltı kablo güzergâhlarına doğrudan genellenemez.
Çalışmanın Yöntemi ve Bulguları
Araştırma tasarımı
| Yöntem öğesi | Çalışmada uygulanan yaklaşım | Yorum sınırı |
|---|---|---|
| Çalışma türü | Literatür ve kamuya açık olay bilgisi tabanlı yöntem geliştirme ve kavramsal mimari çalışması | Operasyonel dijital ikiz veya saha deneyi değildir |
| Coğrafi kapsam | Akdeniz ve özellikle İtalya bağlantıları | Diğer bölgeler için güzergâh ve kurum bilgileriyle yeniden uygulanmalıdır |
| Temel kaynak | Avrupa Komisyonu Uzman Grubunun tehdit, açıklık ve bağımlılık kataloğu | Katalog enerji ve veri kabloları arasında uyarlama gerektirebilir |
| Senaryo sayısı | 10 birleşik tehdit senaryosu | Senaryolar bütün olası kombinasyonları kapsamamaktadır |
| Tehdit kataloğu | 28 tehdit: 17 kasıtlı, 11 kasıtsız | Kaynak katalogdan alınmış sınıflandırmadır |
| Açıklıklar | 16 fiziksel, siber, insan ve doğal açıklık | Operatöre özgü açıklık denetimi yapılmamıştır |
| Bağımlılıklar | 23 tedarik, coğrafya, teknik, hukuki ve idari bağımlılık | Her bağlantı için bağımlılıkların varlığı ayrıca doğrulanmalıdır |
| Olasılık yaklaşımı | Yüksek, Orta, Düşük ve Çok Yüksek nitel aralıklar | Uzman protokolü ve ortak olay hesapları verilmemiştir |
| Ön doğrulama | S2 bileşenlerinin literatür ve altyapı kanıtlarıyla eşleştirilmesi | Deneysel veya operasyonel doğrulama değildir |
| Bayes yaklaşımı | Sembolik koşullu olasılık gösterimi | Koşullu olasılık tabloları ve kalibrasyon bulunmamaktadır |
| Dijital ikiz | Katmanlı kavramsal siber-fiziksel mimari | Yazılım, prototip ve performans testi sunulmamıştır |
S2 için ön doğrulamada kullanılan kanıt yapısı
| Senaryo bileşeni | Varsayım | Çalışmanın kullandığı destek türü |
|---|---|---|
| T4 — Fiziksel kablo kesintisi | Yoğun deniz faaliyeti kablo hasarı olasılığını artırır | Çapa ve balıkçılığın kablo arızalarındaki payını bildiren olay istatistikleri |
| T14 — OT ağına sızma | HVDC istasyonlarının ağ bağlantılı kontrol sistemleri saldırı yüzeyi oluşturur | HVDC ve SCADA siber güvenliği derlemeleri |
| V2 — Fiziksel koruma yetersizliği | Kıyı ve dönüştürücü istasyonları sabit ve konumu bilinen varlıklardır | Kablo kara çıkışlarının hassasiyetini değerlendiren güvenlik çalışmaları |
| V7 — OT siber güvenlik yetersizliği | OT cihazlarının ele geçirilmesi alarm ve restorasyonu etkileyebilir | Endüstriyel kontrol sistemlerindeki saldırı yolları |
| D21 — Sınır ötesi koordinasyon | Onarım birden fazla ülke ve yetkili kurum gerektirebilir | Avrupa Uzman Grubunun koordinasyon bağımlılığı |
| D23 — Kamu-özel koordinasyonu | İletim işletmecisi, denizcilik kurumu, düzenleyici ve siber güvenlik aktörleri birlikte çalışmalıdır | CER ve NIS2 uygulama yapılarındaki iş birliği gereksinimleri |
Bu eşleştirme, S2’nin tamamen hayalî bileşenlerden oluşturulmadığını göstermektedir. Ancak olayların aynı anda gerçekleşeceğini, olasılık aralıklarını veya birleşik etkinin büyüklüğünü doğrulamamaktadır.
Düzenleyici kapsama ilişkin ana bulgu
Yazarların eşlemesine göre:
- S1, S4, S5, S7, S8 ve S10 için NIS2 kapsamı bulunmamaktadır; CER’in bütün tehlikeler yaklaşımı temel görülmektedir.
- S2, S3 ve S6 için NIS2 yalnız siber bileşeni kısmen kapsamakta; fiziksel ve sistemik bileşenler CER veya NCCS’ye taşmaktadır.
- S9, NIS2’ye en yakın senaryodur; HVDC’ye özgü OT ayrıntıları için NCCS’nin tamamlayıcı olduğu belirtilmektedir.
- On senaryodan hiçbirinin yalnız NIS2 ile tamamen kapsanmadığı ileri sürülmektedir.
Bu sonuç, dijital ikizin aynı senaryo için fiziksel, siber ve operasyonel kanıt üretebilmesi gerektiği yönündeki mimari tercihin temel gerekçesidir.
Çalışmanın güçlü yönleri
- Fiziksel, siber, doğal ve örgütsel tehditleri ortak bir terminolojiyle birleştirmesi.
- Tehdit listesini senaryo üretme protokolüne dönüştürmesi.
- Açıklık ile bağımlılık arasındaki farkı görünür hâle getirmesi.
- Akdeniz ve sınır ötesi enerji bağlantıları için somut on senaryo sunması.
- Kablo kesintisinin enerji piyasası, şebeke sıkışıklığı ve arz güvenliği etkilerini ayrı boyutlar olarak tanımlaması.
- Fiber algılama, deniz alanı farkındalığı, OT güvenliği ve güç sistemi benzetimini aynı mimaride ilişkilendirmesi.
- Dijital ikiz çıktılarının doğrulama ve yaşam döngüsü güvencesine ihtiyaç duyduğunu açıkça belirtmesi.
- Çalışmanın olasılık tahminlerinin kesin değerler olmadığını ve gerçek sistem doğrulaması gerektiğini kabul etmesi.
Çalışmanın temel sınırlılıkları
- Çalışma hakem değerlendirmesinden geçmemiş bir preprinttir.
- Senaryo seçimi ve sıralaması tam olarak yeniden üretilebilir nicel bir puanlama tablosuyla sunulmamıştır.
- Uzman değerlendirmesine katılan kişilerin sayısı ve seçimi belirtilmemiştir.
- On senaryonun tamamı için nitel olasılık dereceleri yayımlanmamıştır.
- Fiziksel ve siber olayların ortak olasılığı hesaplanmamıştır.
- Bayes ağı çalıştırılmamış ve koşullu olasılık tabloları sunulmamıştır.
- Gerçek duyarlılık analizi yapılmamıştır.
- “Ön doğrulama” yalnızca kaynak eşleştirmesine dayanmaktadır.
- Birleşik tehdidin ek etkisi sayısal güç sistemi sonuçlarıyla gösterilmemiştir.
- Dijital ikiz mimarisi gerçek bir HVDC/HVAC kablosunda kurulmamıştır.
- HELICS, OPAL-RT veya EXata CPS kullanılarak deney sonucu üretilmemiştir.
- DFOS, AIS ve OT veri birleştirmesinin hata, gecikme ve yanlış alarm oranları ölçülmemiştir.
- Dijital ikizin kendisinin oluşturacağı siber saldırı yüzeyi değerlendirilmemiştir.
- S8 senaryosunun adı ve içeriği farklı tablolarda tutarlı değildir.
- NCCS’ye yönelik en az bir kaynak numarası hatalıdır.
- Operatöre özgü varlık, jeofizik, bakım ve tehdit istihbaratı verilerine erişim bulunmamaktadır.
- Veri, model, kod veya senaryo puanlama dosyaları paylaşılmamıştır.
Türkiye’de doğrulama için önerilen adımlar
- Denizaltı enerji kablolarının güzergâh, gömülme derinliği, zırh ve kıyı tesisi envanterinin yetkili erişim altında oluşturulması.
- Gemi yoğunluğu, demirleme, balıkçılık, tarama ve jeolojik hareket verilerinin güzergâhla eşleştirilmesi.
- Türkiye’ye özgü tehdit, açıklık ve bağımlılık kataloğunun ilgili kurumlarla hazırlanması.
- Senaryoların bağımsız uzmanlardan oluşan yapılandırılmış bir panelle puanlanması.
- Uzman görüşü için Delphi veya benzeri açık bir uzlaşma protokolü kullanılması.
- Her senaryo için koşullu olasılık tabloları ve belirsizlik aralıklarının yayımlanması.
- Bayes ağının gerçek ve sentetik olay verileriyle kalibre edilmesi.
- Kablo, dönüştürücü, koruma ve bölgesel şebeke modellerinin HELICS tabanlı eş benzetimde birleştirilmesi.
- Kontrollü siber saldırı ve fiziksel arıza enjeksiyonlarıyla Hardware-in-the-Loop deneylerinin yapılması.
- DFOS, gemi hareketi ve OT telemetrisinin zaman senkronizasyonu ve veri kalitesinin ölçülmesi.
- Alarm doğruluğu, yanlış alarm, tespit süresi ve arıza konumlandırma hatasının raporlanması.
- Kurumlar arası masa başı ve saha tatbikatlarıyla müdahale süresinin ölçülmesi.
- Dijital ikizin siber güvenliği, erişim kontrolü, veri bütünlüğü ve felaket kurtarma planının ayrıca test edilmesi.
- Model sonuçlarının operasyonel karar için kullanılmasından önce bağımsız güvence ve doğrulama sürecinden geçirilmesi.
Kaynak ve Yöntem Notu
Çalışmanın tam özgün adı: Toward Trustworthy Digital Twins for Hybrid Threats to Underwater HVDC/HVAC Power Cables: Architecture, Methods, and Stress-Tested Resilience
Yazarlar: Maria Luisa Di Silvestre; Mariano Giuseppe Ippolito; Rossano Musca; Eleonora Riva Sanseverino; Gaetano Zizzo; Luca Orrù; Lucrezia Gialli; Marco Di Serafino.
Yazar sıralaması: Maria Luisa Di Silvestre birinci, Mariano Giuseppe Ippolito ikinci, Rossano Musca üçüncü, Eleonora Riva Sanseverino dördüncü, Gaetano Zizzo beşinci, Luca Orrù altıncı, Lucrezia Gialli yedinci ve Marco Di Serafino sekizinci yazardır.
Eş birinci yazar: Eş katkı veya eş birinci yazarlık beyanı incelenen sürümde bulunmamaktadır.
Sorumlu/iletişim yazarı: İncelenen çalışmanın başlık bölümünde yıldız işareti bulunmamaktadır. SSRN resmî kaydı Eleonora Riva Sanseverino’yu iletişim yazarı olarak göstermektedir.
Kurumlar:
- Maria Luisa Di Silvestre; Mariano Giuseppe Ippolito; Rossano Musca; Eleonora Riva Sanseverino; Gaetano Zizzo — Department of Engineering, University of Palermo, Italy.
- Luca Orrù; Lucrezia Gialli; Marco Di Serafino — Terna S.p.A., Italy.
ORCID: ORCID bilgileri incelenen sürümde yer almamaktadır.
Dergi: Hakemli bir dergi adı incelenen sürümde veya resmî SSRN kaydında yer almamaktadır.
Özgün yayınevi: Kesinleşmiş nihai akademik yayınevi bilgisi bulunmamaktadır. SSRN, mevcut preprintin dağıtım platformudur ve nihai hakemli yayınevi olarak değerlendirilmemelidir.
Yayın platformu: SSRN.
SSRN kayıt tarihi: 27 Temmuz 2026.
Yayın yılı: 2026.
Kaynak türü: Kamuya açık olay kayıtları, literatür, uzman değerlendirmesi, Tehdit–Açıklık–Bağımlılık senaryo yöntemi ve kavramsal dijital ikiz mimarisi içeren yöntem/modelleme preprinti.
Hakemlik durumu: Bu çalışma hakem değerlendirmesinden geçmemiş bir preprinttir; sonuçları bu sınırlılık dikkate alınarak okunmalıdır.
Resmî kaynak:SSRN resmî çalışma kaydı.
Finansman: Ayrı bir finansman beyanı incelenen sürümde yer almamaktadır.
Çıkar çatışması: Ayrı bir çıkar çatışması beyanı incelenen sürümde yer almamaktadır.
Etik onay: İnsan veya hayvan katılımcı içeren bir deney bildirilmemiştir. Ayrı bir etik kurul beyanı incelenen sürümde yer almamaktadır.
Veri ve kod erişimi: Senaryo puanları, uzman değerlendirme kayıtları, koşullu olasılık tabloları, Bayes ağı dosyası, dijital ikiz yazılımı, eş benzetim modeli veya veri deposu için açık bağlantı verilmemiştir.
Üretken yapay zekâ beyanı: Araştırmacılar ChatGPT’yi temel olarak İngilizce ifadeleri iyileştirmek ve çok sınırlı bölümlerde içeriği özetlemek amacıyla kullandıklarını; üretilen içeriği gözden geçirip düzenlediklerini ve nihai sorumluluğu üstlendiklerini belirtmiştir.
Bu Türkçe açıklama, yüklenen 30 sayfalık çalışmanın metni, üç şekli, tabloları, tehdit katalogları, düzenleyici eşlemeleri, senaryo açıklamaları, olasılık aralıkları, Bayes ağı denklemleri, dijital ikiz mimarisi, sınırlılıkları ve kaynakçası incelenerek hazırlanmıştır. Çalışma dışından yeni bir bilimsel bulgu, olay olasılığı veya dijital ikiz performans sonucu eklenmemiştir. Dış kaynak kontrolü yalnızca tam yazar adları, iletişim yazarı, DOI, kayıt tarihi, kurum ve yayın durumunun bibliyografik doğrulanması amacıyla kullanılmıştır.
Çalışma, denizaltı güç kablolarındaki birleşik tehditleri sınıflandırmak ve gelecekteki stres testlerini tasarlamak için yararlı bir kavramsal çerçeve sunmaktadır. Ancak çalışan bir dijital ikiz, sayısal birleşik risk modeli veya gerçek sistem stres testi sunmamaktadır. Bu nedenle öneri, operasyonel güvenlik garantisi olarak değil; gerçek veri, kalibre edilmiş modeller, kontrollü deneyler ve bağımsız güvence gerektiren erken aşama bir yöntem ve mimari önerisi olarak değerlendirilmelidir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir