

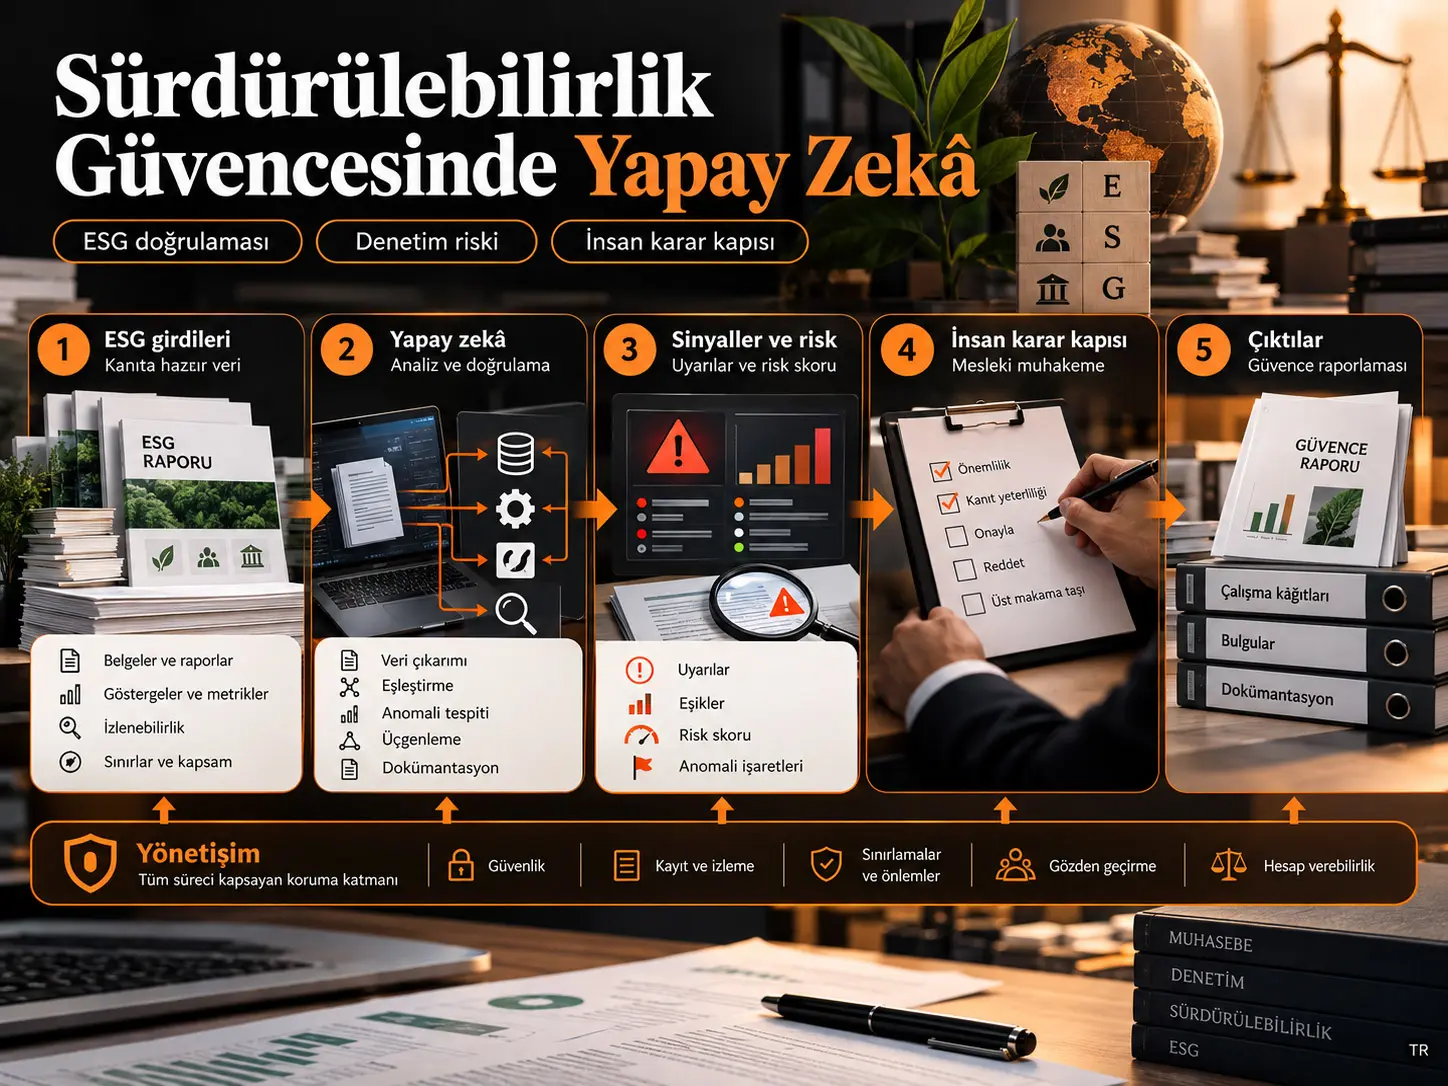
Sorumlu AI Destekli Sürdürülebilirlik Güvence Çerçevesi (Responsible AI-Assisted Sustainability Assurance Framework), yapay zekâ çıktılarının sürdürülebilirlik güvencesinde hangi işlemlerde kullanılabileceğini, bu çıktılara ne ölçüde güvenilebileceğini ve hangi mesleki kararların insandan AI sistemine devredilemeyeceğini tanımlayan kavramsal bir karar mimarisidir. Radosveta Krasteva-Hristova ve Vanya Georgieva tarafından geliştirilen çalışma, sürdürülebilirlik güvence standartları, muhasebe ve denetim araştırmaları, AI yönetişim çerçeveleri ve davranışsal araştırmaları bütünleştirerek AI'nın kanıt çıkarma, kriter eşleme, anomali ve greenwashing riski taraması, harici veri üçgenlemesi ve dokümantasyon desteğinde analitik değer yaratabileceğini savunmaktadır. Buna karşılık materyalite, yeterli ve uygun kanıtın değerlendirilmesi, çelişkili kanıtların çözümü ve nihai güvence sonucu gibi kararların AI sistemlerine özerk biçimde devredilmesini reddetmektedir.
Çalışmanın temel yaklaşımı “insanı döngüde tutmak” gibi genel bir ilkenin ötesine geçmektedir. Yazarlar AI kullanımını L0'dan L4'e kadar beş güven düzeyine ayırır: AI kullanılmaması, büro/clerical yardım, analitik öneri, sınırlı agentic yürütme ve özerk profesyonel karar. İlk dört seviye belirli koşullar altında kullanılabilirken, L4 düzeyindeki özerk profesyonel karar yasaklanmaktadır. AI materyalite belirleyemez, kanıtın yeterli olduğuna tek başına karar veremez, çelişkili kanıtı nihai olarak çözüme bağlayamaz ve güvence sonucunu imzalayamaz.
Bu çalışma bir AI modelini gerçek güvence görevinde test etmemektedir. Çerçevenin güvence kalitesini artırdığına dair ampirik sonuç sunmaz. Araştırmanın katkısı, gelecekte ölçülebilir ve yanlışlanabilir biçimde sınanabilecek prosedür, risk, güven düzeyi, karar kapısı ve değerlendirme metriği önerilerini tek bir kavramsal sistem içinde birleştirmesidir.
Sürdürülebilirlik raporlamasında neden yeni bir güvence problemi ortaya çıkıyor?
Sürdürülebilirlik bilgisi yalnız şirketlerin gönüllü olarak yayımladığı anlatısal bir iletişim alanı olmaktan çıkıp düzenlenmiş kurumsal raporlamanın parçası haline gelmektedir. Avrupa bağlamında Corporate Sustainability Reporting Directive (CSRD), sürdürülebilirlik bilgisini kurumsal raporlama sistemine dahil ederken European Sustainability Reporting Standards (ESRS), yönetişim, strateji, etkiler, riskler, fırsatlar, metrikler ve hedefler için daha yapılandırılmış açıklamalar istemektedir.
International Standard on Sustainability Assurance 5000 (ISSA 5000) ise sürdürülebilirlik bilgilerinin güvence görevlerine ilişkin uluslararası çerçeveyi oluşturmaktadır.
Ancak sürdürülebilirlik verisi finansal muhasebe verisine kıyasla çok daha heterojen olabilir. Sera gazı emisyonları, enerji kullanımı, su, atık, biyolojik çeşitlilik, çalışan göstergeleri, insan hakları süreçleri, değer zinciri bilgileri, geçiş planları ve ileriye dönük hedefler aynı raporlama evreninde bulunabilir.
Bu bilgilerin bir bölümü nicel, bir bölümü nitel; bir bölümü doğrudan ölçülmüş, bir bölümü tahmin edilmiş ve bir bölümü dış kaynaklardan alınmış olabilir. Bu nedenle güvence yalnız açıklamanın varlığına değil; raporlama sınırına, yönteme, kullanılan veri kaynağına, kontrollere ve bilginin kaynağa kadar izlenebilir olup olmadığına bağlıdır.
“Kanıta hazır ESG bilgisi” ne anlama gelir?
Kanıta hazır ESG bilgisi, uygun raporlama kriterleri karşısında test edilebilen, kaynağına kadar izlenebilen, yeniden hesaplanabilen ve değerlendirilebilen sürdürülebilirlik bilgisidir. Bir sürdürülebilirlik iddiasının yalnız raporda yazılmış olması onu güvence kanıtına dönüştürmez; veri sahipliği, kaynak sistem, hesaplama yöntemi, varsayımlar, onaylar, kontroller ve raporlama çıktısı arasındaki zincirin izlenebilir olması gerekir.
| Özellik | Zayıf biçim | Kanıta hazır biçim | Güvence açısından anlamı |
|---|---|---|---|
| Nicelleştirme ve zaman özgüllüğü | Dönem veya başlangıç değeri olmayan genel iddia | Metrik, birim, dönem, başlangıç ve hedef yılı | Yeniden hesaplama ve eğilim analizine olanak verir |
| Sınır açıklığı | Belirsiz işletme veya değer zinciri kapsamı | Açık organizasyonel, operasyonel ve zamansal sınır | Kapsam değişiminin performans değişimi gibi görünmesini önler |
| Yöntem şeffaflığı | Açıklanmayan tahmin veya model çıktısı | Yöntem, varsayımlar, faktörler ve belirsizlikler belgeli | Sonucun sorgulanmasını ve yeniden üretilmesini destekler |
| İzlenebilirlik | Kaynağı belirtilmeyen anlatı | Kaynak kayıt, hesaplama dosyası, onay ve rapor konumu bağlantılı | Denetim izi oluşturur |
| Karşılaştırılabilirlik | Dönemden döneme değişen tanım | Tutarlı tanımlar ve uzlaştırılmış düzeltmeler | Dönemler ve kaynaklar arasında karşılaştırmayı destekler |
| Kriter eşleşmesi | Genel ESG terminolojisi | Uygun raporlama kriterleriyle açık eşleme | Tamlık ve uyum değerlendirmesini destekler |
Yazarların önemli vurgularından biri, dijitalleşmenin erişilebilirliği artırmasının güvenilirliği otomatik olarak artırmadığıdır. Yanlış sınıflandırılmış veya zayıf kaynaklara dayanan bir ESG verisinin dijital etiketlenmesi, yalnız hatanın daha hızlı ve daha geniş ölçekte çoğaltılmasına yol açabilir.
AI sürdürülebilirlik güvencesinde hangi işlemlerde kullanılabilir?
Çalışma AI'yı tek bir teknoloji olarak değerlendirmek yerine güvence görevini prosedürlere ayırır. Natural language processing, makine öğrenmesi, anomali tespiti, generative AI ve sınırlı agentic sistemler farklı görevlerde farklı kanıt statüsüne sahiptir.
| Kullanım alanı | AI çıktısı | İzin verilen güven düzeyi | Gerekli insan tepkisi |
|---|---|---|---|
| Kanıt bulma ve çıkarma | Kaynağa bağlı arama/çıkarma | Büro desteği | Belge evreninin tamlığını ve önemli öğeleri kontrol etme |
| Kriter eşleme | Sınıflandırma ve istisna listesi | Analitik öneri | Taksonomiyi doğrulama ve istisnaları inceleme |
| Anomali tespiti | Risk sinyali veya kural ihlali | Analitik öneri | Sınırı uzlaştırma, yeniden hesaplama ve materyaliteyi değerlendirme |
| Greenwashing riski taraması | Belgeler arası tutarsızlık sinyali | Analitik öneri | Destekleyici kanıt toplama; sinyalden niyet çıkarmama |
| Harici veri üçgenlemesi | Uyarı ve kaynak karşılaştırması | Onaylı kurallar altında sınırlı yürütme | Harici kaynağın güvenilirliğini değerlendirme ve uyarıyı kapatma |
| Dokümantasyon | Düzenlenebilir taslak | Büro desteği | Kaynak sadakatini kontrol etme, düzenleme ve onaylama |
| Güvence sonucu | Taslak sentez | Özerk güven yok | Kanıtı bağımsız değerlendirme ve sonucu insan tarafından oluşturma |
AI tarafından bulunan bir anomali greenwashing kanıtı mıdır?
Hayır. Çalışmada anomali, beklenen örüntüden, zaman serisinden, iç kuraldan, eş şirket ilişkisinden veya belgeler arası ilişkiden sapma olarak tanımlanır; AI tarafından işaretlenen böyle bir sapma yalnızca araştırılması gereken bir risk sinyalidir. Anomali modeli tek başına yanlış beyanı, kasıtlı yanıltmayı veya greenwashing niyetini kanıtlamaz.
Örneğin ani bir enerji yoğunluğu düşüşü, raporlama sınırındaki değişiklikle aynı döneme denk gelebilir. Bir emisyon oranı operasyonel kayıtlarla uyuşmayabilir. Bir şirket güçlü bir geçiş anlatısı sunarken sermaye harcamaları aynı stratejiyi desteklemeyebilir.
AI bu dağıtık tutarsızlıkları yüzlerce sayfa ve farklı veri kaynağı arasında bulmakta yararlı olabilir. Fakat sonucu yorumlamak, sınır değişikliğini değerlendirmek, yeniden hesaplama yapmak ve kanıtın materyal olup olmadığını belirlemek insan uygulayıcının görevidir.
Base rate neden kritik?
Materyal yanlış beyanın gerçek görülme sıklığı düşükse, duyarlılık ve özgüllüğü yüksek görünen bir anomali modeli bile çok sayıda false positive üretebilir. Bunun sonucunda güvence ekibi uyarı yorgunluğu yaşayabilir ve gerçekten önemli istisnaları gözden kaçırabilir.
Tersi durumda eşik fazla yükseltilirse false positive sayısı azalabilir fakat false negative sayısı artabilir. Bu nedenle çalışma evrensel tek bir anomali eşiği önermemektedir.
Kalibrasyon kaydında en azından hedef durum, incelenen veri evreni, eşik, doğrulama örneği, beklenen base rate, kabul edilen false-positive/false-negative dengesi ve escalation rule bulunmalıdır.
External-data triangulation ne işe yarar?
AI, şirket açıklamalarını düzenleyici bildirimler, emisyon kayıtları, enerji verileri, olay kayıtları, coğrafi veya uydu temelli bilgiler ve önceki dönem raporlarıyla karşılaştırabilir.
Ancak dış kaynağın kendisi de otorite, kapsam, zaman güncelliği ve yöntem uyumu açısından değerlendirilmelidir. “Dışarıdan geldi” diye bir veri otomatik biçimde güvenilir kabul edilmez.
Benzer biçimde sürekli çalışan bir AI uyarı sistemi “continuous assurance” anlamına gelmez. Sürekli üretilen her alarm için yanıt, escalation ve closure süreci gerekir.
Generative AI çalışma kâğıdı hazırlayabilir mi?
Generative AI çalışma kâğıdı özetleri, kanıt bağlantıları veya prosedür taslakları hazırlayabilir. Ancak oluşturulan metin özgün dosyayla uzlaştırılmalı ve önemli prompt'lar, kaynak materyaller, çıktılar, düzenlemeler ve onaylar görev kaydında tutulmalıdır.
AI nihai güvence görüşünü kendi başına oluşturamaz. Materyalite, yeterli ve uygun kanıt, çelişkili kanıt, nihai sonuç ve rapor imzası çalışmada açık biçimde devredilemez profesyonel kararlar olarak tanımlanmıştır.
Çalışma hangi AI risklerini tanımlıyor?
Kaynak sekiz ayrı risk kategorisini tanımlar:
| Risk | Temel hata mekanizması | Muhtemel sonuç | Ana kontrol |
|---|---|---|---|
| Veri ve sınır riski | Eksik veya yanlış kapsamlı ESG girdileri | Yanıltıcı sınıflandırma ve eğilim | Population reconciliation, sınır kontrolü, source lineage |
| Hallucination ve source fidelity riski | Desteksiz içerik veya önemli bilginin atlanması | Yanlış çalışma kâğıdı veya sonuç | Kaynak bağlantısı ve özgün kayıtla karşılaştırma |
| Açıklanabilirlik ve yeniden üretilebilirlik | Model, sürüm veya prompt'un yeniden kurulamaması | Zayıf inceleme ve audit trail | Araç/sürüm kayıtları, prompt logları ve doğrulama notları |
| Bias | Eğitim verisi, dil, sektör veya örnek seçimi yanlılığı | Dengesiz istisna oranları | Tabakalı doğrulama ve challenge set |
| Base-rate ve eşik riski | Prevalans ve hata maliyetinin dikkate alınmaması | Alarm yorgunluğu veya kaçan materyal hata | Belgelendirilmiş kalibrasyon |
| Detection logic exposure ve gaming | Hazırlayıcının test mantığını öğrenmesi | Eşik altı manipülasyon veya metric substitution | Dönen testler, kontrollü gizlilik ve bağımsız corroboration |
| Overreliance ve shirking | Denetçinin AI çıktısını sorgulamadan kabul etmesi | Profesyonel şüpheciliğin zayıflaması | Minimum insan prosedürü, log ve quality review |
| Gizlilik, siber güvenlik ve hesap verebilirlik | Hassas verinin uygunsuz sisteme girmesi veya sorumluluğun belirsizleşmesi | Veri sızıntısı, hukuki risk veya sahipsiz hata | Onaylı ortam, erişim kontrolü, karar sahipliği ve incident process |
“Human-in-the-loop” tek başına neden yeterli değildir?
Çalışmaya göre yalnız bir insanın süreçte bulunması yeterli güvence sağlamaz; kritik mesele insanın hangi aşamada müdahale edebildiği, hangi çıktıyı onaylamak zorunda olduğu ve hangi kararların hiçbir koşulda AI'ya devredilemeyeceğidir. Bu nedenle çerçeve pasif insan gözetimi yerine açık karar sahipleri bulunan “human decision gates” kullanır.
Bir denetçinin adı nihai raporda bulunabilir, fakat görev kaydı insanın gerçekten neyi sorguladığını, hangi AI çıktısını reddettiğini, hangi ek prosedürü uyguladığını veya hangi kanıta dayanarak karar verdiğini göstermiyorsa yalnız formalite düzeyindeki insan varlığı yeterli değildir.
Hazırlayıcılar AI testlerini manipüle etmeyi öğrenebilir mi?
Çalışmanın özgün risklerinden biri strategic gaming'dir. Şirketler güvence sağlayıcısının tekrar tekrar aynı otomatik testleri ve eşikleri kullandığını öğrenirse raporlamayı tam bu eşiklerin altında kalacak şekilde uyarlayabilir veya izlenen metriğin yerine başka bir ölçüt kullanabilir.
Bu nedenle yönetişimin şeffaf olması ile denetim testlerinin bütün ayrıntılarının hazırlayıcıya açıklanması aynı şey değildir. Kontrol yapısı, hesap verebilirlik ve kriterler şeffaf olabilir; fakat exact alert thresholds, test kombinasyonları ve model güncelleme tetikleyicileri güvence etkinliğini bozacaksa kontrollü biçimde gizli tutulabilir.
Agentic AI tamamen reddediliyor mu?
Hayır. Çalışma agentic AI kullanımını tümüyle reddetmez; yalnız özerk profesyonel sonucu reddeder. Sınırlı agentic sistemler önceden onaylanmış araçlarla retrieval, reconciliation ve test prosedürlerini tanımlı izinler içinde yürütebilir, ancak bu süreçler audit edilebilir loglara, stop conditions ve insan checkpoint'lerine sahip olmalıdır.
Agentic sistem materyalite belirleyemez, güvence kapsamını değiştiremez, çelişkili kanıtın çözüldüğüne karar veremez, kanıt yeterliliği hakkında nihai hüküm veremez ve güvence raporunu imzalayamaz.
Çalışmanın Yöntemi ve Bulguları
Üç araştırma sorusu
- AI hangi sürdürülebilirlik güvence prosedürlerinde güvenilir analitik değer yaratabilir ve bunun için hangi veri/kalibrasyon koşulları gerekir?
- AI ESG güvence çalışmasını etkilediğinde hangi teknik, kanıtsal, gizlilik, teşvik ve hesap verebilirlik riskleri ortaya çıkar?
- Sorumlu AI destekli sürdürülebilirlik güvencesini hangi karar hakları, güven sınırları, kontroller ve değerlendirme metrikleri yapılandırmalıdır?
Neden ampirik değil kavramsal araştırma?
Yazarlar AI aracılı sürdürülebilirlik güvencesinin henüz geniş, temsil edici saha verisi oluşturacak olgunluğa ulaşmadığını savunmaktadır. Bu aşamada tek tek araçları ölçmenin bütün güvence mimarisini temsil etmeyeceğini belirtmektedirler.
Benzer biçimde sistematik bir derleme dört ayrı literatürü yan yana kataloglayabilir, ancak bunlar arasındaki karar ilişkisini kurmak için yeterli olmayabilir. Bu nedenle çalışma sustainability assurance, accounting/auditing, AI governance ve fraud/monitoring literatürlerini bütünleştiren integrative conceptual design kullanmaktadır.
Çerçeve dört aşamada nasıl oluşturuldu?
- Güvence sürecinin ayrıştırılması: kanıt üretimi, analitik prosedür, risk değerlendirmesi, profesyonel karar, dokümantasyon ve raporlama.
- AI yeteneklerinin prosedürlere eşlenmesi: retrieval/extraction, classification/mapping, anomaly detection, external triangulation ve generative drafting.
- Risk stress-test'i: teknik hata, evidential status, confidentiality, incentive ve accountability.
- Sentez: reliance levels, non-delegable decision gates, controls ve ex-post metrics.
Beş soruluk tasarım mantığı testi
Çerçevedeki her kullanım alanı, güven seviyesi, kontrol ve metrik şu beş soruyu geçmek zorundadır:
- AI prosedürüne hangi bilgi giriyor?
- Hangi çıktı oluşuyor?
- Bu çıktı nasıl başarısız olabilir?
- Bu çıktıya güvenme yetkisi kimde?
- Kullanım ve insan tepkisi hangi kanıtla belgeleniyor?
Bu beş sorunun tamamını karşılayamayan öğeler çerçevede yeniden düzenlenmiş veya dışlanmıştır.
Beş katmanlı ana mimari
Kaynak makalenin 15. sayfasındaki Figure 1, çerçeveyi beş katmanda göstermektedir:
- Evidence-ready ESG inputs: sınırlar, kaynaklar, yöntemler, kontroller ve izlenebilirlik.
- AI procedures: extraction, mapping, testing, anomaly detection, triangulation ve documentation.
- Signals & risk: AI çıktısının eşik, base rate, hata maliyeti ve relevance açısından kalibrasyonu.
- Human gates: materyalite, kapsam, çelişki, kanıt yeterliliği ve approve/reject/escalate kararları.
- Outputs: çalışma kâğıtları, bulgular, istisnalar, dokümantasyon ve raporlama.
Governance bütün bu katmanları çapraz keser. Security, logging, safeguards, review ve accountability yalnız sürecin sonunda değil her aşamada işler.
AI tarafından üretilen bir sinyal reddedildiğinde, yeniden kalibre edilmesi gerektiğinde veya ilave kanıt gerektiğinde sistem önceki katmana geri döner. Bu nedenle model doğrusal bir “AI analiz eder ve rapor verir” zinciri değildir.
AI'ya ne kadar güvenilebileceğini belirleyen L0–L4 düzeyleri nelerdir?
Çerçeve AI kullanımını beş güven düzeyine ayırır: L0'da AI kullanılmaz; L1 yalnız büro/clerical desteğe izin verir; L2 analitik öneri üretir; L3 tanımlı izinler içinde sınırlı agentic yürütmeye izin verir; L4 ise materyalite, kanıt yeterliliği ve nihai güvence sonucu gibi profesyonel kararların AI tarafından özerk verilmesini ifade eder ve yasaktır.
| Düzey | AI'nın rolü | Örnek | İnsan kontrolü | Durum |
|---|---|---|---|---|
| L0 — No AI | AI kullanılmaz | Çok hassas veya uygun olmayan veri ortamı | Geleneksel görev kontrolleri | İzinli |
| L1 — Clerical assistance | Arama, çıkarma, biçimlendirme ve taslak oluşturma | Belge retrieval, kaynak bağlantılı extraction | Tamlık kontrolü ve onay | İzinli |
| L2 — Analytical recommendation | Mapping, skor, exception ve öneri | ESRS mapping, anomaly flags | Validation, calibration ve belgelenmiş challenge | Gelişmiş kontrollerle izinli |
| L3 — Constrained agentic execution | Önceden onaylanmış çok adımlı görev yürütme | Reconciliation, external-data checks, alert workflow | Checkpoint, stop condition, log ve exception approval | Yalnız doğrulanmış metodoloji ve ortamda izinli |
| L4 — Autonomous professional decision | Materyalite, kanıt yeterliliği veya nihai sonuca karar verme | Final assurance conclusion veya sign-off | Sonradan nominal kontrol yeterli değil | Yasak |
Legal AI classification ile güven seviyesi aynı şey değildir
Bir sistem EU AI Act kapsamında “high-risk” sayılmıyor diye güvence görevinde yüksek güvenle kullanılabilir hale gelmez. Çerçeve yasal sınıflandırma ile engagement-level assurance riskini birbirinden ayırır.
Bir araç yasal high-risk kategorisine girmese bile çıktısı önemli bir güvence kararını etkiliyorsa L2 veya L3 seviyesinde ciddi kontroller gerektirebilir. Tersine AI Act uyumluluğu, L4 düzeyindeki özerk profesyonel kararı kabul edilebilir hale getirmez.
Operasyonel kontroller
Çalışmanın kontrol matrisi başlıca şu alanları kapsar:
- Engagement acceptance ve tool approval.
- Data population ve boundary control.
- Source fidelity.
- Model ve prompt validation.
- Threshold ve error-cost calibration.
- Human decision gates.
- Anti-gaming safeguards.
- Confidentiality ve privacy.
- Quality review ve incident response.
Bu kontroller ISSA 5000, ISA 500, EU AI Act, NIST AI RMF ve gerektiği yerde GDPR gibi düzenleyici veya profesyonel dayanaklarla ilişkilendirilmiştir. Yazarlar bu standartların belirli AI araçlarını zorunlu tuttuğunu iddia etmemektedir; mevcut güvence yükümlülüklerinin AI aracılı prosedürlere nasıl uygulanabileceğini göstermektedir.
Çerçevenin başarısı nasıl test edilebilir?
Yazarlar “ne kadar AI kullanıldı?” sorusunu başarı metriği olarak reddeder. Ölçülmesi gereken, AI destekli güvence sürecinin doğruluk, güvenilirlik, zamanlama, incelenebilirlik ve profesyonel şüphecilik açısından daha iyi çalışıp çalışmadığıdır.
| Değerlendirme boyutu | Örnek metrik | Olası araştırma tasarımı |
|---|---|---|
| Tespit kalitesi | Precision, recall, false-positive, false-negative | Benchmark veri, retrospektif test, kontrollü deney |
| Kanıt kalitesi | Geçerli source link oranı, reproducibility, unresolved contradiction | Design-science ve dosya incelemesi |
| Denetim çabası ve zaman | Prosedür süresi, alert closure time, belge evreni kapsamı | Saha veya eşleştirilmiş görev çalışmaları |
| Profesyonel şüphecilik | Challenge, override ve ek prosedür sıklığı | Davranışsal deney ve process-log analizi |
| Hesap verebilirlik | Log tamlığı, named approvals, incident remediation | Quality-review ve vaka çalışması |
| Raporlama doğruluğu ve faydası | Correction, restatement, qualification, kullanıcı güveni | Arşivsel analiz ve kullanıcı çalışmaları |
| Stratejik adaptasyon | Bilinen testler çevresindeki hazırlayıcı davranışı | Longitudinal field ve game-theoretic experiments |
Scope 3 örneği çerçevenin nasıl çalıştığını gösteriyor
Çalışma çerçeveyi örneklemek için bir şirketin yıldan yıla materyal Scope 3 emisyon düşüşü açıkladığı senaryoyu kullanmaktadır.
İlk katmanda uygulayıcı kategori kapsamının, değer zinciri sınırının, emisyon faktörlerinin, tahmin yöntemlerinin ve kaynak kayıtlarının kanıta hazır olup olmadığını kontrol eder.
İkinci katmanda AI bütün Scope 3 açıklamalarını toplar, kaynaklarına bağlar, ESRS E1 veri noktalarıyla eşler ve belge/sayısal tutarlılık testleri uygular.
Üçüncü katmanda AI sinyalleri kalibre edilir. Eğer emisyon düşüşü daraltılmış raporlama sınırı veya emisyon faktörü yöntemindeki değişiklikle aynı döneme denk geliyorsa sonuç gerçek performans iyileşmesi yerine boundary- veya method-driven change olarak işaretlenebilir.
Dördüncü katmanda materyalite, kanıt yeterliliği, anlatı ile emisyon/sermaye harcaması verileri arasındaki çelişkinin çözümü ve güvence sonucu insan uygulayıcıya aittir.
Bütün süreç boyunca kullanılan prompt, tool version, threshold ve human override kayıtları tutulur.
Çalışmanın desteklediği sonuçlar
- AI sürdürülebilirlik güvencesinde bilgi bulma ve analitik kapsamı genişletebilir.
- AI çıktısının kanıt değeri kaynağa, kalibrasyona, yeniden üretilebilirliğe ve profesyonel değerlendirmeye bağlıdır.
- Güven düzeyi prosedürün sonuç önemine göre sınırlandırılmalıdır.
- Materyalite, kanıt yeterliliği, çelişkili kanıtın çözümü ve nihai sonuç devredilemez kararlardır.
- Anomali tespiti base rate ve hata maliyeti dikkate alınmadan güvenilir biçimde kullanılamaz.
- Yönetişim yalnız model hatasını değil, hazırlayıcı gaming'i ve denetçi overreliance/shirking riskini de kapsamalıdır.
Çalışmanın desteklemediği sonuçlar
- Belirli bir AI modelinin geleneksel güvence yöntemlerinden daha başarılı olduğu gösterilmemiştir.
- Çerçevenin finansal veya sürdürülebilirlik raporlama kalitesini fiilen artırdığı ampirik olarak test edilmemiştir.
- AI tarafından işaretlenen bir anomali yanlış beyan veya greenwashing kanıtı değildir.
- AI çıktısı tek başına yeterli ve uygun güvence kanıtı olarak kabul edilemez.
- “Human-in-the-loop” etiketi tek başına etkili insan gözetimini garanti etmez.
- EU AI Act uyumluluğu profesyonel güvence kararının AI'ya devredilebileceği anlamına gelmez.
Sınırlılıklar ve gelecek araştırmalar
Çalışma kavramsaldır ve belirli bir model, yazılım platformu veya gerçek güvence görevi üzerinde test yapılmamıştır. Çerçevenin daha yüksek assurance quality ürettiğine dair ampirik kanıt sunulmamaktadır.
Düzenleyici eşleme ağırlıklı olarak Avrupa ortamı üzerinden geliştirilmiştir. ISSA 5000 ve NIST gibi yapıların daha geniş uygulanabilirlik sağlaması amaçlansa da farklı düzenleyici ortamlarda ayrıca uyarlama ve doğrulama gerekir.
Uygulama maliyeti, şirket büyüklüğü ve proportionality henüz tam çözümlenmiş değildir.
Gelecek çalışmalar için field case studies, behavioural experiments, design-science projects ve archival studies önerilmektedir. Özellikle güven sınırlarının auditor judgement üzerindeki etkisi, agentic AI'nın tekrarlanabilirliği artırırken professional scepticism'i zayıflatıp zayıflatmadığı, base-rate bilgisinin inceleme kararlarına etkisi ve hazırlayıcıların otomatik testlere nasıl adapte olduğu araştırılmalıdır.
Kaynak ve Yöntem Notu
Özgün başlık: Artificial Intelligence in Sustainability Assurance: Accounting Challenges, Audit Risks and a Conceptual Framework for ESG Verification
Yazarlar: Radosveta Krasteva-Hristova; Vanya Georgieva.
Corresponding author: Vanya Georgieva.
Kurumlar: Department of Accounting, Tsenov Academy of Economics, Svishtov, Bulgaria; Faculty of Economics, Agricultural University-Plovdiv, Plovdiv, Bulgaria.
Dergi: Accounting and Auditing.
Yayınevi: MDPI, Basel, Switzerland.
Bibliyografik kayıt: 2026, Volume 2, Issue 3, Article 15.
DOI: 10.3390/accountaudit2030015
Yayın tarihi: 1 Eylül 2026.
Editoryal tarihler: Received 15 July 2026; Revised 13 August 2026; Accepted 14 August 2026.
Kaynak türü: Hakemli kavramsal araştırma makalesi; integrative conceptual design.
Önceki sürüm: Çalışmanın hakem değerlendirmesinden geçmemiş preprint sürümü Temmuz 2026'da Preprints.org üzerinde yayımlanmıştır. Bu Verianla metninin bilimsel kaynağı hakemli dergi sürümüdür.
Lisans: Creative Commons Attribution (CC BY).
Temel kaynak alanları: Sustainability assurance; muhasebe ve denetim araştırmaları; AI governance ve algorithm auditing; fraud ve monitoring incentives.
Temel düzenleyici/profesyonel dayanaklar: CSRD, ESRS, ISSA 5000 ve implementation guidance, ISA 500, EU AI Act, NIST AI Risk Management Framework ve PCAOB GenAI materyalleri.
Çalışmanın zaman sınırı: Temmuz 2026'ya kadar erişilebilir kaynaklar.
Yöntem: Güvence sürecinin prosedür düzeyinde ayrıştırılması, AI yeteneklerinin prosedürlere eşlenmesi, beş risk ailesine karşı stress-test ve sonuçların reliance levels, non-delegable decision gates, controls ve ex-post metrics biçiminde sentezlenmesi.
Finansman: Araştırma harici finansman almamıştır.
Institutional Review Board: Uygulanabilir değil.
Informed Consent: Uygulanabilir değil.
Data Availability: Çalışmanın özgün katkıları makalenin içinde sunulmuştur; ek talepler corresponding author'a yönlendirilebilir.
AI kullanım beyanı: Yazarlar OpenAI ChatGPT (GPT-5)'i dil iyileştirme, yapısal düzenleme ve açıklayıcı framework figure geliştirme amacıyla kullandıklarını; bütün çıktıları gözden geçirip düzenlediklerini ve içerik sorumluluğunu kabul ettiklerini bildirmiştir.
Çıkar çatışması: Yazarlar çıkar çatışması olmadığını beyan etmiştir.
Yazar katkıları: Kavramsallaştırma Radosveta Krasteva-Hristova ve Vanya Georgieva; yöntem ve formal analiz Radosveta Krasteva-Hristova; validation ve investigation her iki yazar; özgün taslak ve review/editing her iki yazar; görselleştirme Radosveta Krasteva-Hristova; project administration Vanya Georgieva olarak raporlanmıştır.
Temel yöntemsel sınırlılık: Çalışma kavramsal bir tasarım geliştirmektedir. Önerilen çerçevenin gerçek görevlerde daha yüksek güvence kalitesi sağladığı henüz ampirik olarak doğrulanmamıştır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir