

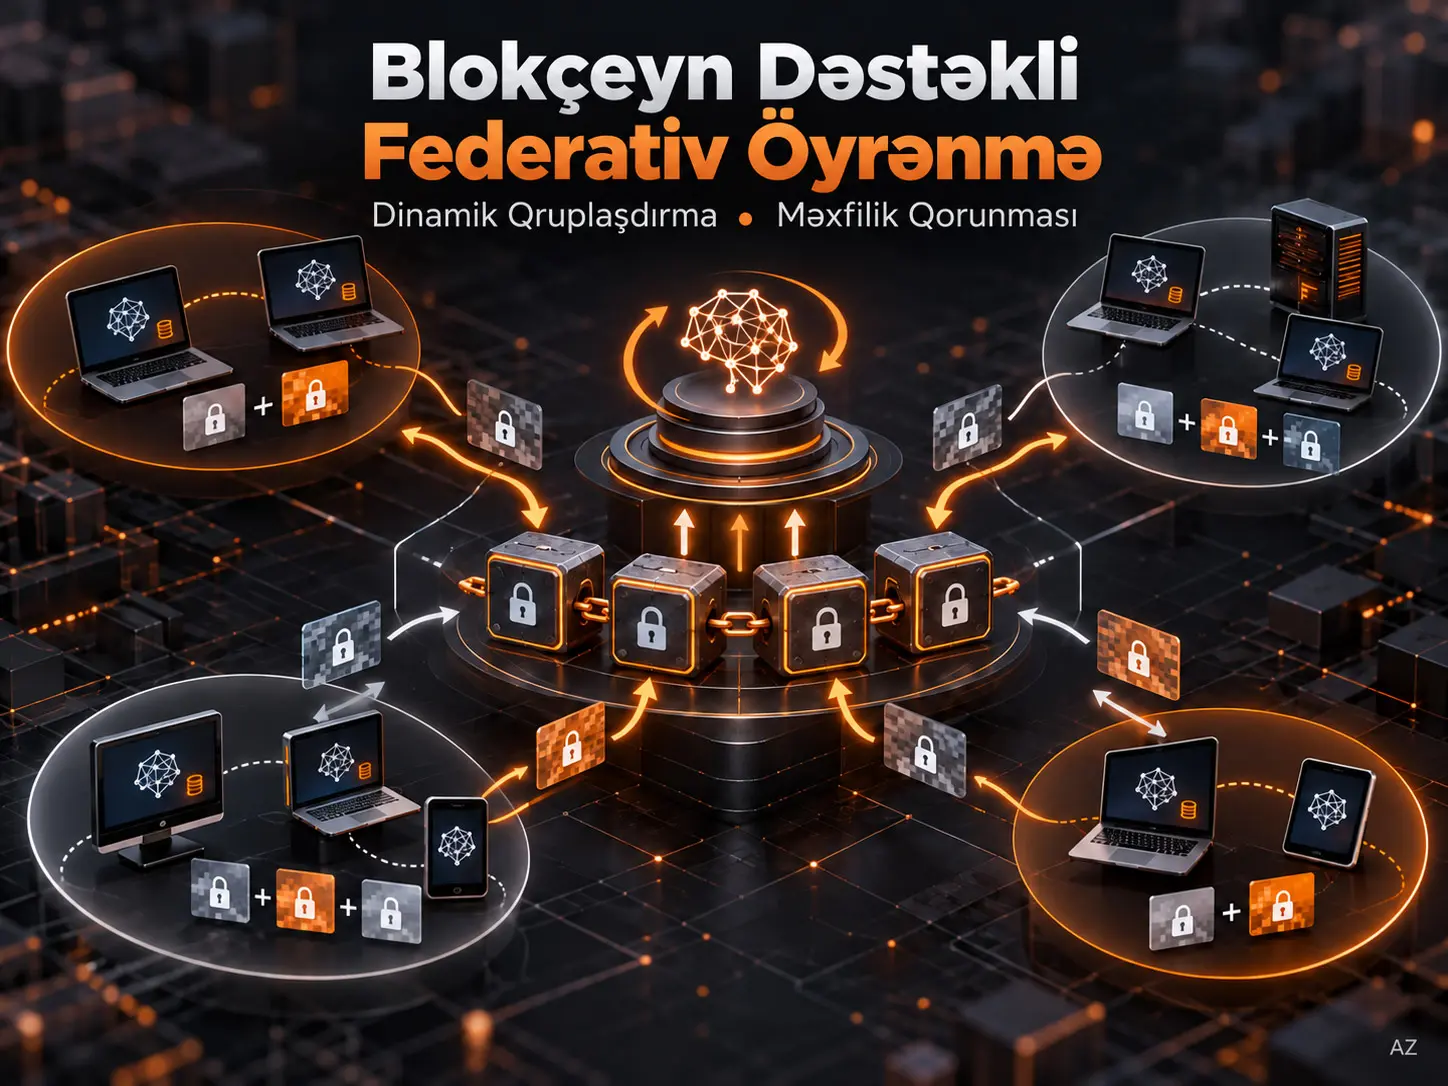
Bu tədqiqatda təklif olunan sistem, yerli təlim məlumatlarını mərkəzi nöqtəyə daşımadan ortaq maşın öyrənməsi modeli inkişaf etdirməyi hədəfləyən federativ öyrənməni; icazəli Hyperledger Fabric blokçeyni, dinamik istifadəçi qruplaşdırması, qrup əsaslı toplamsal paylaşma, müvəqqəti korlaşdırma və reputasiya dəstəkli koordinasiya ilə birləşdirən məxfiliyi qoruyan əməkdaşlıq əsaslı öyrənmə çərçivəsidir. İstifadəçilərin xam təlim məlumatları blokçeynə yüklənmir. Yerli qradiyentlər də birbaşa zəncirə yazılmaq əvəzinə əvvəlcə iki və ya üç istifadəçidən ibarət qruplarda paylara bölünür, pay-səviyyəli dəyərlər müvəqqəti təsadüfi vektorlarla korlaşdırılır və yalnız bu korlaşdırılmış dəyərlər ilə toplulaşdırmaya dair qeydlər icazəli reyestrə ötürülür.
Çərçivə hər kommunikasiya turunda istifadəçiləri reputasiya və əməkdaşlıq istəkliliyinə görə iki və ya üç nəfərlik qruplara ayırır. Yerli qradiyentlər sonlu sahə üzərində toplamsal paylara çevrilir; yüklənən hər pay-səviyyəli dəyər ayrıca təsadüfi vektorla maskalanır. Təsadüfi vektorların tələb olunan cəmi, istifadəçinin ayrılması və ya lazım olan bərpa məlumatının verilməməsi hallarına qarşı səlahiyyətli bərpa komitəsi tərəfindən eşik əsaslı şəkildə dəstəklənir. Hyperledger Fabric qatı isə autentifikasiya, chaincode icrası, endorsement, sıralama, doğrulama və audit oluna bilən qeyd funksiyalarını üzərinə götürür.
Konsepsiyanın sübutu təcrübələri MNIST verilənlər toplusu üzərində aparılmışdır. İki tərəfli toplamsal paylaşma əməliyyatı təxminən 12,6 ms, üç tərəfli paylaşma isə təxminən 16,9 ms davam etmişdir. Məqalə mətnində təklif olunan metodun müqayisəli MNIST təcrübəsində %99,6 dəqiqliyə çatdığı bildirildiyi halda, Şəkil 8 üzərindəki etiket %99,56-dır. Müəlliflərin bildirdiyi fərq müqayisə olunan metodlara nəzərən 1,06 ilə 3,96 faiz bəndi arasındadır. Bununla belə, nəticələr yalnız qiymətləndirilən prototip mühitinə aiddir: tədqiqat tam simulation-based kriptoqrafik təhlükəsizlik sübutu təqdim etmir, Byzantine model zəhərlənməsinə və ya məhdudiyyətsiz collusion-a qarşı təhlükəsizlik göstərmir və real sağlamlıq məlumatı üzərində klinik doğrulama aparmır.
Federativ öyrənmədə məxfilik problemi harada yaranır?
Federativ öyrənmənin əsas ideyası xam məlumatı istifadəçinin cihazında saxlamaq və mərkəzləşdirilmiş təlim üçün məlumatın özünü deyil, model parametrləri və ya qradiyentlər kimi yeniləmə məlumatlarını paylaşmaqdır. Bu yanaşma xam məlumatın birbaşa mərkəzləşdirilməsinin qarşısını alsa da, model yeniləmələrinin özü də məlumat daşıya bilər. Buna görə mənbə tədqiqat “xam məlumat zəncirə getmir” şərtini təkbaşına yetərli məxfilik zəmanəti saymır; xüsusilə fərdi yerli yeniləmələrin birbaşa görünməsini azaltmağa fokuslanır.
Bir istifadəçi \(u_i\)-nin yerli verilənlər toplusu mənbədə
\[ D_i=\{(x_{i,k},y_{i,k})\}_{k=1}^{N_i} \]
kimi müəyyən edilir. Burada \(N_i\) istifadəçinin malik olduğu yerli nümunələrin sayıdır. \(x_{i,k}\) giriş nümunəsini, \(y_{i,k}\) isə etiketi göstərir.
Kommunikasiya turu \(t\)-də qlobal model parametr vektoru \(W^{(t)}\) olduqda istifadəçinin empirik itkisi
\[ L_i(W^{(t)})= \frac{1}{N_i} \sum_{k=1}^{N_i} \ell\left( f(x_{i,k};W^{(t)}),y_{i,k} \right) \]
ilə ifadə edilir. Yerli qradiyent
\[ g_i^{(t)}=\nabla L_i(W^{(t)}) \]
kimi hesablanır və mənbədə yerli model yeniləməsi
\[ W_i^{(t+1)} = W^{(t)}-\alpha g_i^{(t)} \]
şəklində verilir. Bu formuladakı \(\alpha>0\), mənbə tərəfindən öyrənmə sürəti kimi müəyyən edilib.
Təklif olunan protokolun məxfilik müdaxiləsi \(g_i^{(t)}\) qradiyenti bu şəkildə blokçeynə yüklənməzdən əvvəl həyata keçirilir. Qradiyent əvvəlcə sonlu sahə üzərində kodlaşdırılır, kiçik qrup daxilində toplamsal paylara bölünür və zəncirə gedəcək pay-səviyyəli dəyər əlavə olaraq müvəqqəti təsadüfi vektorla korlaşdırılır.
Hyperledger Fabric niyə istifadə olunur?
Tədqiqat ümumi permissionless blockchain və ya Proof-of-Work sistemi qurmur. Hyperledger Fabric, şəbəkəyə kimlərin qatıla bildiyinin nəzarət olunduğu icazəli blokçeyn platforması kimi istifadə edilir. Fabric peers əməliyyatları endorsement, ordering, validation və ledger commitment mərhələlərindən keçirərkən chaincode pay-səviyyəli qeydlər və toplulaşdırma prosesinə dair məntiqi icra edir.
Sistem beş əsas varlıqdan ibarətdir: yerli məlumatla təlim aparan müştərilər; səlahiyyətli Fabric peers; smart contract funksiyasını yerinə yetirən chaincode; sertifikat əsaslı üzvlük xidməti və müvəqqəti korlaşdırma vektorlarının lazım olduqda eşik mexanizmi ilə bərpasını təmin edən səlahiyyətli bərpa komitəsi.
Bərpa komitəsi
\[ C_{\mathrm{rec}}=\{c_1,c_2,\ldots,c_h\} \]
çoxluğu ilə, tələb olunan eşik isə
\[ \tau_{\mathrm{rec}}\in\{1,2,\ldots,h\} \]
ilə müəyyən edilir. Ən azı \(\tau_{\mathrm{rec}}\) etibarlı bərpa payı olmadıqca çatışmayan təsadüfi vektor töhfəsi yenidən yaradıla bilməz. Komitənin rolu yerli model təlimində iştirak etmək deyil, yalnız etibarlı bərpa çərçivəsi daxilində qlobal toplulaşdırma üçün lazım olan ümumi təsadüfi vektoru formalaşdırmaqdır.
Dinamik qruplaşdırma necə işləyir?
Dinamik qruplaşdırma hər kommunikasiya turunda əvvəlcə istifadəçiləri reputasiyaya görə sıralayan, ikitərəfli uyğunluq balları ilə iki istifadəçili nüvə qrupları quran və kifayət qədər genişlənmə balı olduqda qrupu üç istifadəçiyə çatdıran; uyğunlaşmadan qalan istifadəçiləri isə reputasiya balları ilə sistemli şəkildə təyin edən iki mərhələli qruplaşdırma mexanizmidir.
Kommunikasiya turu \(t\)-də istifadəçilərin ikitərəfli işləmək istəkliliyini göstərən matris
\[ \Omega^{(t)} = \left(w_{ij}^{(t)}\right)_{m\times m} \]
kimi müəyyən edilir. Mənbədə
\[ w_{ij}^{(t)}\in\{0,1,2\} \]
olub 2 yüksək, 1 orta, 0 isə aşağı istəkliliyi ifadə edir. İki istifadəçi arasındakı ikitərəfli uyğunluq
\[ s_{ij}^{(t)} = w_{ij}^{(t)}+w_{ji}^{(t)} \]
ilə hesablanır.
Hər turun əvvəlində hələ qrupa təyin edilməmiş istifadəçilər reputasiya ballarına görə böyükdən kiçiyə sıralanır. Ən yüksək reputasiyalı istifadəçi təşəbbüskar olur və özü ilə ən yüksək \(s_{ij}^{(t)}\) balını verən uyğunlaşdırılmamış istifadəçini seçir. Bərabərlik halında əvvəlcə daha yüksək reputasiya, sonra isə sabit istifadəçi kimliyi sırası müəyyənedicidir.
İki üzvlü \(\{u_i,u_j\}\) nüvə qrupu yaradıldıqda üçüncü namizəd \(u_k\) üçün genişlənmə balı
\[ c_{ij,k}^{(t)} = s_{ik}^{(t)}+s_{jk}^{(t)} \]
hesablanır. Əgər
\[ \max_{u_k} c_{ij,k}^{(t)}\geq\tau_3 \]
olarsa, ən yüksək ballı namizəd qrupa əlavə edilir və üç istifadəçili qrup yaranır. Əks halda qrup iki nəfərlik qalır.
Uyğunlaşdırılmadan qalan istifadəçilər necə idarə olunur?
Könüllü qruplaşdırma mərhələsindən sonra qalan istifadəçi çoxluğu \(R\) ilə göstərilir. Ən azı üç istifadəçi qaldıqda reputasiya sırasındakı ilk üç istifadəçi təkrarən bir araya gətirilir. Dəqiq iki istifadəçi qaldıqda birbaşa ikili qrup yaradılır. Bir istifadəçi qaldıqda sistem daha əvvəl təyin edilmiş istifadəçilər arasında reputasiyası ən aşağı olan istifadəçinin qrupunu tapır. Bu qrup iki nəfərlikdirsə, qalan istifadəçi üçüncü üzv olur. Qrup artıq üç nəfərlikdirsə, dörd istifadəçi müvəqqəti bir araya gətirilir, reputasiya sırasına düzülür və iki ikili qrupa yenidən bölünür.
Buna görə istəklilik matrisi yalnız könüllü uyğunlaşdırmada istifadə edilir. Qalıq istifadəçilərin sistem səviyyəli təyinatını isə reputasiya balları müəyyən edir. Müəlliflər iki və üç istifadəçili qrup məhdudiyyətinin nəzəri olaraq optimal olduğunu iddia etmirlər; bu seçim tətbiq sadəliyi və kommunikasiya səmərəliliyi əsaslandırması ilə edilmiş protokol dizaynıdır.
Reputasiya balı nəyi ölçür?
Reputasiya mexanizmi istifadəçinin təqdim etdiyi yeniləmənin ortaq sabit doğrulama dəstindəki performansını digər iştirakçılarla müqayisə edərək sonrakı qruplaşdırma turlarında istifadə olunacaq sıralama siqnalı yaradır. Mənbə bunu universal və ya formal olaraq optimal istifadəçi dəyəri ölçüsü kimi deyil, icazəli sistem daxilində istifadə olunan evristik koordinasiya mexanizmi kimi müəyyən edir.
Bir \(u_i\) müştərisinin tur \(t\)-dəki reputasiyası \(B_i^{(t)}\in(0,1)\) üçün mənbədə verilən yeniləmə quruluşu belədir:
\[ B_i^{(t+1)} = \frac{1}{ 1+ \exp\left[ -\alpha B_i^{(t)} \left( 1+ \frac{1}{|M^{(t)}|-1} \sum_{n\in M^{(t)}\setminus\{i\}} \left( Acc_i^{(t)}-Acc_n^{(t)} \right) \right) \right] }. \]
Burada \(M^{(t)}\), həmin turda iştirak edən müştərilər çoxluğudur. \(Acc_i^{(t)}\), səlahiyyətli infrastrukturun bütün istifadəçilər üçün ortaq saxladığı sabit \(D_{\mathrm{val}}\) doğrulama dəstindəki dəqiqlik dəyəridir. Cəm termini \(u_i\)-nin digər iştirakçılara nisbətdə orta dəqiqlik üstünlüyünü təmsil edir. Sigmoid quruluş çıxışı \((0,1)\) intervalında saxlayır.
Notasiya sərhədi: Mənbə burada \(\alpha\)-nı reputasiya yeniləməsinin həssaslığını idarə edən parametr kimi müəyyən edir. Eyni simvol daha əvvəl yerli model yeniləməsində öyrənmə sürəti üçün də istifadə olunub. Mənbə bunların mütləq eyni hiperparametr olduğunu bildirmədiyindən iki rol ayrı kontekstlərdə qiymətləndirilməlidir.
Toplamsal paylaşma və müvəqqəti korlaşdırma birlikdə necə işləyir?
Yerli qradiyent əvvəlcə sonlu sahə üzərində bir neçə toplamsal paya bölünür; hər qrup üzvü yalnız payların birləşməsindən yaranan pay-səviyyəli dəyəri daşıyır və zəncirə göndəriləcək bu dəyər əlavə olaraq müstəqil təsadüfi vektor əlavə edilməklə korlaşdırılır, beləliklə fərdi qradiyentin və ya korlaşdırılmamış pay-səviyyəli cəmin birbaşa reyestrə yazılmasının qarşısı alınır.
Həqiqi ədəddən sonlu sahəyə kodlama
Yerli qradiyentlər təbii olaraq
\[ g_i^{(t)}\in\mathbb{R}^{p} \]
fəzasındadır. Toplamsal paylaşma üçün mənbə bunları sabit nöqtəli kodlaşdırma xəritəsi ilə
\[ Q_q:\mathbb{R}^{p}\rightarrow\mathbb{F}_q^{p} \]
üzərindən
\[ \bar g_i^{(t)}\in\mathbb{F}_q^{p} \]
vektorlarına çevirir. Əks istiqamətdə
\[ D_q:\mathbb{F}_q^{p}\rightarrow\mathbb{R}^{p} \]
dekodlaşdırma xəritəsi istifadə olunur.
Mənbənin kritik fərziyyəsi seçilmiş modul \(q\) ilə fixed-point dəqiqliyinin bir turdakı qradiyentləri, payları, korlaşdırma vektorlarını və aralıq cəmləri təmsil etmək üçün kifayət qədər geniş olmasıdır. Başqa sözlə, hesablama zamanı modul daşması, yəni wrap-around baş verməməlidir. Bu şərt altında sonlu-sahə cəmi dəqiqdir; həqiqi ədədlər sahəsinə geri dönüşdə isə sabit nöqtəli kodlaşdırma səbəbindən kvantlaşdırma xətası ola bilər.
Bir qradiyent paylara necə bölünür?
Bir qrup
\[ G=\{u_{a_1},u_{a_2},\ldots,u_{a_s}\}, \qquad s\in\{2,3\} \]
olsun. \(u_{a_r}\) müştərisi kodlaşdırılmış qradiyentini \(s\) ədəd paya bölür:
\[ \bar g_{a_r}^{(t)} = \sum_{\ell=1}^{s} [\bar g_{a_r}^{(t)}]_{\ell} \qquad \text{in }\mathbb{F}_q^{p}. \]
İlk \(s-1\) pay \(\mathbb{F}_q^p\) daxilindən müstəqil və bərabər ehtimalla təsadüfi seçilir. Son pay isə cəmin ilkin qradiyenti verməsini təmin edəcək şəkildə
\[ [\bar g_{a_r}^{(t)}]_s = \bar g_{a_r}^{(t)} - \sum_{\ell=1}^{s-1} [\bar g_{a_r}^{(t)}]_{\ell} \]
kimi müəyyən edilir.
Hər qrup üzvü hər iştirakçıdan bir pay aldıqdan sonra \(j\)-ci üzvün daşıdığı pay-səviyyəli dəyər
\[ s_j^{(t)} = \sum_{r=1}^{s} [\bar g_{a_r}^{(t)}]_j \]
olur. Bu quruluş
\[ \sum_{j=1}^{s}s_j^{(t)} = \sum_{r=1}^{s}\bar g_{a_r}^{(t)} \]
bərabərliyini qoruyur. Beləliklə bütün paylar düzgün şəkildə yenidən toplandıqda qrup qradiyentlərinin kodlaşdırılmış cəmi alınır; lakin fərdi kodlaşdırılmış qradiyentlər blokçeynə plaintext kimi göndərilmir.
Müvəqqəti korlaşdırma niyə ikinci qat əlavə edir?
Pay-səviyyəli cəmin bütün yükləmələr tamamlanmadan erkən əldə edilməsinin qarşısını almaq üçün hər müştəri
\[ r_i^{(t)}\in\mathbb{F}_q^p \]
təsadüfi vektorunu yaradır. Əvvəlcə bu vektor üçün
\[ C_i^{(t)} = H\left(t\parallel i\parallel r_i^{(t)}\right) \]
hash commitment qeydə alınır. Daha sonra blokçeynə gedən dəyər
\[ z_i^{(t)} = s_i^{(t)}+r_i^{(t)} \]
olur.
\(H(\cdot)\) kriptoqrafik hash funksiyasını, \(\parallel\) isə birləşdirmə əməliyyatını ifadə edir. Təsadüfi vektorun özü geniş şəkildə yayımlanmır. Lazım olan bərpa məlumatı yalnız etibarlı bərpa sahəsinə göndərilir.
İstifadəçi ayrılarsa korlaşdırma necə aradan qaldırılır?
Hər \(r_i^{(t)}\) vektoru eşik paylaşması ilə bərpa komitəsinə həvalə edilir. İstifadəçi tələb olunan bərpa məlumatını vermədikdə, ən azı \(\tau_{\mathrm{rec}}\) etibarlı bərpa payı mövcuddursa komitə çatışmayan töhfəni yenidən yarada bilər. Məqsəd fərdi təsadüfi vektorları ümumi şəkildə açmaq deyil, yalnız toplulaşdırma üçün lazım olan
\[ R^{(t)} = \sum_{i=1}^{m}r_i^{(t)} \]
ümumi təsadüfi vektoru formalaşdırmaqdır.
Bərpa olunan və ya istifadəçi tərəfindən təqdim edilən hər töhfə əvvəlcə əvvəlcədən qeydə alınmış commitment ilə
\[ H\left(t\parallel i\parallel r_i^{(t)}\right) = C_i^{(t)} \]
bərabərliyi üzərindən doğrulanır. Tələb olunan töhfə doğrulamadan keçməzsə cari kommunikasiya turu ləğv edilir; etibarsız töhfə çıxarılır və sonrakı icra qruplaşdırma mərhələsindən yenidən başlayır.
Blockchain qatı bu protokolda nə edir, nə etmir?
Hyperledger Fabric bu sistemdə qradiyenti kriptoqrafik olaraq təkbaşına gizlədən mexanizm deyil; autentifikasiya olunmuş əməliyyatları chaincode vasitəsilə işləmək, sıralamaq, doğrulamaq və audit oluna bilən reyestrdə qeyd etmək üçün koordinasiya və bütövlük qatı təmin edir, əsas yeniləmə gizlətmə əməliyyatı isə toplamsal paylaşma və müvəqqəti korlaşdırma ilə həyata keçirilir.
Müştərilər əməliyyat təkliflərini Fabric şəbəkəsinə göndərir. Endorsing peers chaincode-u icra edib endorsement yaradır; ordering service təsdiqlənmiş əməliyyatlara ümumi sıra verir; committing peers isə əməliyyatları doğrulayıb reyestrə əlavə edir. Bu sistemdə mining və ya Proof-of-Work rəqabəti yoxdur.
Turun sonundakı toplulaşdırma riyaziyyatı
Blokçeyn tərəfində bütün korlaşdırılmış dəyərlərin cəmi
\[ Z^{(t)} = \sum_{i=1}^{m}z_i^{(t)} \]
kimi hesablanır. Doğrulanmış təsadüfi töhfələrin cəmi \(R^{(t)}\) çıxıldıqda
\[ S^{(t)} = Z^{(t)}-R^{(t)} = \sum_{i=1}^{m}s_i^{(t)} \]
alınır.
Toplamsal paylaşmanın quruluşuna görə bu dəyər eyni zamanda kodlaşdırılmış yerli qradiyentlərin cəmidir:
\[ \bar G^{(t)} = S^{(t)} = \sum_{i=1}^{m}\bar g_i^{(t)} \qquad \text{in }\mathbb{F}_q^p . \]
Daha sonra
\[ G^{(t)} = D_q(\bar G^{(t)}) \in\mathbb{R}^{p} \]
ilə həqiqi ədədlər sahəsinə qayıdılır və orta qradiyent
\[ g_{\mathrm{avg}}^{(t)} = \frac{1}{m}G^{(t)} \]
kimi hesablanır. Qlobal model yeniləməsi isə
\[ W^{(t+1)} = W^{(t)}-\alpha g_{\mathrm{avg}}^{(t)} \]
şəklindədir.
Mənbənin doğruluq nəticəsi iki səviyyədə şərh edilməlidir. \(\mathbb{F}_q^p\) kodlaşdırılmış sahəsində toplulaşdırma cəbri baxımdan dəqiqdir. \(\mathbb{R}^p\)-yə geri dönüldükdə isə nəticə fixed-point kodlaşdırma/dekodlaşdırma əməliyyatından gələn kvantlaşdırma xətası qədər hədəflənən həqiqi-sahə cəmi ilə uyğun gəlir. Bu şərh həmçinin modul wrap-around baş verməməsi fərziyyəsinə bağlıdır.
Təhlükəsizlik modeli hansı hücumları əhatə etmir?
Tədqiqat xam məlumatın cihazda qalmasını və reyestrdəki korlaşdırılmış pay-səviyyəli yükləmələrin fərdi qradiyenti plaintext kimi birbaşa göstərməməsini semi-honest və məhdud collusion fərziyyələri altında əsaslandırır; Byzantine model poisoning, eşikdən artıq ixtiyari collusion, side-channel leakage və inkişaf etmiş adaptive inference hücumlarına qarşı tam təhlükəsizlik sübutu təqdim etmir.
Müştərilərin protokolu düzgün tətbiq etdiyi, lakin gördükləri paylardan və ya reyestr qeydlərindən əlavə məlumat çıxarmağa çalışa biləcəyi qəbul olunur. Fabric peers isə honest-but-curious kimi modelləşdirilir: Fabric protokolunu düzgün icra edirlər, lakin özlərinə görünən məlumatlardan əlavə informasiya öyrənməyə çalışa bilərlər.
Mənbə üç əsas təhlükəsizlik nəticəsini müzakirə edir. Birincisi, xam verilənlər dəstləri \(D_i\) istifadəçi tərəfində qalır və blokçeynə yüklənmir. İkincisi, göstərilən fərziyyələr altında zəncirdəki korlaşdırılmış pay-səviyyəli dəyərlər hər hansı müştərinin xam yerli qradiyenti ilə birbaşa eyni plaintext dəyər deyil. Üçüncüsü, Fabric-in endorsement, ordering və validation prosesi qəbul edilmiş əməliyyat qeydlərinin autentifikasiya olunmuş, dəyişiklikləri aşkar edilə bilən və audit oluna bilən qeyd kimi saxlanmasını təmin edir.
Lakin müəlliflər bunu simulation-based tam kriptoqrafik sübut kimi təqdim etmirlər. Xüsusilə bərpa prosesinin yalnız lazım olan ümumi təsadüfi vektoru formalaşdırdığı və fərdi korlaşdırma vektorlarını etibarlı sahədən kənara yaymadığı fərz edilir. Bundan əlavə, son qlobal toplulaşdırma dəyəri kiçik qrup və ya çoxsaylı təkrarlanan kommunikasiya turları altında inferens hücumları üçün məlumat daşımağa davam edə bilər.
Tədqiqatın Metodu və Nəticələri
Eksperimental qiymətləndirmə necə aparıldı və nə tapıldı?
Prototip Windows 11, Ryzen 7 5800H, RTX 3060 və 32 GB RAM üzərində; MNIST-in 60.000 təlim və 10.000 test görüntüsü, tam bağlı neyron şəbəkə və Hyperledger Fabric v2.0.0 istifadə edilərək qiymətləndirildi; nəticələr qruplaşdırma xərci, qrupdaxili toplamsal paylaşma müddəti, Fabric əməliyyat xərci/throughput və MNIST təsnifat dəqiqliyi baxımından hesabatlandı.
Eksperiment mühiti və verilənlər toplusu
| Element | Mənbədə bildirilən şərt |
|---|---|
| Əməliyyat sistemi | 64-bit Windows 11 |
| Prosessor | AMD Ryzen 7 5800H |
| GPU | NVIDIA GeForce RTX 3060 |
| Yaddaş | 32 GB RAM |
| Verilənlər toplusu | MNIST |
| Təlim görüntüsü | 60.000 |
| Test görüntüsü | 10.000 |
| Model | Tam bağlı neyron şəbəkə |
| Blockchain platforması | Hyperledger Fabric v2.0.0 |
| Fabric əməliyyat həcmi | 500 əməliyyata qədər |
Model əvvəlcə plaintext mühitində 60.000 təlim görüntüsü ilə öyrədilmiş və 10.000 test görüntüsündə qiymətləndirilmişdir. Mənbə bu ilkin plaintext model üçün təxminən %98 dəqiqlik bildirir. Daha sonra model parametrləri dəyişdirilərək beş fərqli başlanğıc dəqiqliyi yaradılmış və bu başlanğıc modellər üzərindən bir neçə toplulaşdırma turu icra olunmuşdur. Məqsəd təklif olunan sxemin MNIST üzərində toplulaşdırmadan sonrakı dəqiqlik davranışını müşahidə etməkdir.
Bu prototipdə təlim və test üçün istifadə edilən verilənlər toplusu MNIST-dir. Buna görə tədqiqatın girişində sağlamlıq məlumatları və tibbi məxfilik mühüm tətbiq motivasiyası kimi müzakirə olunsa da, eksperimentlər pasiyent məlumatları, klinik qeydlər və ya real səhiyyə qurumları arasında federativ öyrənmə şəbəkəsi üzərində aparılmayıb.
Dinamik qruplaşdırma xərci
Könüllü qruplaşdırma kommunikasiyasının real xərci istifadəçilər arasındakı danışıqlardan asılı olduğuna görə mənbə bu hissənin dəqiq communication overhead dəyərini vermir. Əvəzində sistem tərəfində təsadüfi iki və üç nəfərlik qruplar yaratmağın ölçülmüş vaxtları Şəkil 6-da müqayisə olunur.
PDF-in 19. səhifəsindəki Şəkil 6 istifadəçi sayı artdıqca hər iki qruplaşdırma növünün icra müddətinin artdığını göstərir. Mənbə mətninə görə tam təsadüfi iki nəfərlik qruplaşdırma, mövcud tətbiqdə üç nəfərlik qruplaşdırmadan bir qədər yüksək vaxt xərci daşıyır. Müəlliflər iki nəfərlik tam təsadüfi qruplaşdırmanı araşdırılan qruplaşdırma halları arasında bir növ yuxarı-sərhəd istinad nöqtəsi kimi qiymətləndirirlər.
Toplamsal paylaşma xərci
| Qrup quruluşu | Təxmini icra müddəti | Şərh |
|---|---|---|
| 2 istifadəçili toplamsal paylaşma | 12,6 ms | Prototip tətbiq səviyyəsində ölçmə |
| 3 istifadəçili toplamsal paylaşma | 16,9 ms | Prototip tətbiq səviyyəsində ölçmə |
Üç nəfərlik paylaşma iki nəfərlik quruluşa nisbətən daha uzun çəkir. Mənbə bu dəyərləri qrup əsaslı paylaşma protokolunun hesablama xərcinə dair tətbiq səviyyəsində göstərici kimi təqdim edir; ümumi aparat və ya şəbəkə şərtlərinə daşına biləcək universal latency dəyərləri kimi təqdim etmir.
Hyperledger Fabric performansı
Mənbə Fabric v2.0.0 üzərində 500 əməliyyata qədər icra xərci və saniyədə uğurlu əməliyyat sayı kimi throughput-u araşdırır. PDF-in 20. səhifəsindəki Şəkil 7-də 100, 200, 300, 400 və 500 əməliyyat yükləri üçün invoke və query əməliyyatlarının həm icra müddəti, həm də throughput əyriləri göstərilir.
Mənbə qrafikin xam ədədi nöqtələrini ayrıca cədvəldə vermir. Buna görə qrafik əyrilərindən yeni dəqiq dəyərlər çıxarılmayıb. Şəkil 7-nin elmi rolu prototip Fabric qatının müxtəlif əməliyyat yüklərində execution cost və throughput davranışını tətbiq səviyyəsində göstərməkdir.
Funksional əhatə müqayisəsi
| Metod | Məxfilik qoruması | Blockchain | Robustness | Reputasiya/təşviq mexanizmi | Dinamik qruplaşdırma |
|---|---|---|---|---|---|
| PDLM | Bəli | Xeyr | Xeyr | Xeyr | Xeyr |
| SPDDL | Bəli | Xeyr | Bəli | Xeyr | Xeyr |
| SPPFL | Bəli | Xeyr | Bəli | Bəli | Xeyr |
| chain-PPFL | Bəli | Bəli | Xeyr | Xeyr | Xeyr |
| FL-CGAN-LSTM | Bəli | Bəli | Xeyr | Xeyr | Xeyr |
| DPPFL | Bəli | Bəli | Bəli | Bəli | Bəli |
Bu cədvəl birbaşa model accuracy üstünlüyünü sübut edən performans müqayisəsi deyil. Müəlliflər cədvəldən metodların hansı funksional komponentləri əhatə etdiyini göstərmək üçün istifadə edirlər. DPPFL-nin bütün xanaları qarşılaması hər təhlükəsizlik xüsusiyyətinin digər metodlardan riyazi olaraq daha güclü olduğunu təkbaşına göstərmir.
MNIST dəqiqlik müqayisəsi
PDF-in 21. səhifəsindəki Şəkil 8-də qrafik üzərində yazılmış dəyərlər belədir:
| Metod | Dəqiqlik |
|---|---|
| FL-Blockchain Dynamic Grouping | %99,56 |
| SVM | %95,60 |
| CNN | %98,50 |
| RNN | %98,25 |
Məqalə mətni təklif olunan metodun nəticəsini yuvarlaqlaşdıraraq %99,6 kimi verir. Bu şəraitdə bildirilən fərq müqayisə olunan metodlara görə 1,06 ilə 3,96 faiz bəndi arasındadır. Bu müqayisə yalnız mövcud MNIST əsaslı proof-of-concept şərtləri üçün şərh edilməlidir.
İyirmi düyünlü robustness nümayişi
Şəkil 9 ümumilikdə 20 düyün istifadə olunan simulyasiya mühitində dinamik qruplaşdırmalı FL-in blockchain istifadə edilən və istifadə edilməyən versiyalarını müqayisə edir. Simulyasiyada “malicious” kimi işarələnən düyünlərin sayı artdıqca blockchain olmayan versiyanın dəqiqliyi nəzərəçarpacaq şəkildə azalır, blockchain dəstəkli sıra isə daha sabit görünür.
Müəlliflərin öz şərh sərhədi burada kritikdir: Şəkil 9 empirik prototip robustness nümayişidir; Byzantine hücumlarına və ya malicious iştirakçılara qarşı formal kriptoqrafik təhlükəsizlik zəmanəti deyil. Bu qrafik mənbədə müəyyən edilən semi-honest təhdid modelini malicious-security modelinə çevirmir.
Blockchain, dinamik qruplaşdırma və mərkəzləşdirilmiş yanaşmanın müqayisəsi
PDF-in 21. səhifəsindəki Şəkil 10 üzərində göstərilən dəyərlər:
| Yanaşma | Dəqiqlik |
|---|---|
| FL Blockchain Dynamic Grouping | %99,56 |
| Blockchain Algorithms | %98,60 |
| Centralized Algorithms | %97,62 |
Bu konkret təcrübədə dinamik qruplaşdırma və blockchain koordinasiyasını birlikdə istifadə edən versiya üç yanaşma arasında ən yüksək dəqiqlik etiketinə malikdir. Lakin bu, bütün verilənlər toplularında, bütün modellərdə və ya real paylanmış şəbəkələrdə mərkəzləşdirilmiş öyrənmədən üstün ümumi performans zəmanəti demək deyil.
Mənbə arxitekturasının başdan sona əməliyyat axını
- Hər müştəri öz \(D_i\) verilənlər toplusunda yerli təlim aparır və \(g_i^{(t)}\) qradiyentini hesablayır.
- Müştərilər reputasiya və istəklilik məlumatından istifadə edilərək iki və ya üç üzvlü qruplara ayrılır.
- Həqiqi-sahə qradiyenti \(\mathbb{F}_q^p\)-yə kodlaşdırılır və qrup daxilində toplamsal paylara bölünür.
- Hər müştəri əlindəki pay-səviyyəli dəyərə \(r_i^{(t)}\) təsadüfi vektorunu əlavə edir və korlaşdırılmış \(z_i^{(t)}\) dəyərini yaradır.
- Korlaşdırma vektoru üçün hash commitment zəncirə qeyd edilir və eşik əsaslı bərpa məlumatı etibarlı bərpa çərçivəsinə həvalə edilir.
- Tələb olunan təsadüfi töhfələr commitment dəyərləri ilə doğrulanır.
- Fabric chaincode və ledger əməliyyatları korlaşdırılmış pay-səviyyəli yükləmələri işləyir və toplayır.
- \(R^{(t)}\) ümumi təsadüfi vektoru çıxılaraq kodlaşdırılmış qlobal qradiyent cəmi bərpa edilir.
- Sonlu-sahə cəmi həqiqi ədədlər sahəsinə dekodlaşdırılır, orta qradiyent hesablanır və qlobal model sinxronlaşdırılır.
- Reputasiya dəyərləri yenilənir və növbəti kommunikasiya turuna keçilir.
PDF-in 10. səhifəsindəki Şəkil 4 məhz bu quruluşun arxitektura görünüşünü verir: müştərilərdən dinamik qruplaşdırmaya, toplamsal paylaşma və müvəqqəti korlaşdırmaya; oradan Hyperledger Fabric endorsement/ordering/commitment axınına, ledger qeydlərinə, aggregate recovery prosesinə və yenidən model sinxronlaşdırmasına qayıdan qapalı əməliyyat zənciri göstərilir.
Tədqiqatın dəstəklədiyi nəticələr
Mənbə təklif olunan protokolun göstərilən semi-honest və bounded-collusion fərziyyələri altında xam verilənlər toplularını müştəri tərəfində saxladığını; zəncirdə birbaşa plaintext fərdi qradiyent əvəzinə korlaşdırılmış pay-səviyyəli dəyərlərdən istifadə etdiyini; kodlaşdırılmış sonlu-sahə toplulaşdırmasının düzgün olduğunu; həqiqi sahəyə qayıdışda yalnız encoding–decoding kvantlaşdırma xətasının qaldığını və Hyperledger Fabric-in accepted transaction qeydlərinə integrity/auditability qatı əlavə etdiyini ortaya qoyur.
MNIST proof-of-concept təcrübələri isə sistemin qiymətləndirilən prototip mühitində işlək olduğunu, qrup əsaslı toplamsal paylaşmanın millisaniyə səviyyəsində tətbiq edilə bildiyini, Fabric tərəfində 500 əməliyyata qədər icra/throughput davranışının ölçülə bildiyini və mövcud müqayisədə model dəqiqliyinin qoruna bildiyini göstərir.
Tədqiqatın dəstəkləmədiyi nəticələr
Tədqiqat bütün federativ öyrənmə hücumlarını həll edən ümumi təhlükəsizlik protokolu təqdim etmir. Tam malicious-security və ya simulation-based privacy sübutu yoxdur. Byzantine model poisoning, məhdudiyyətsiz collusion, side-channel hücumları və inkişaf etmiş adaptive inference hücumları əhatə dairəsindən kənardadır. Final aggregate özü müəyyən şərtlərdə məlumat sızması üçün istifadə oluna bilər. İki və üç nəfərlik qrupların optimal olduğu sübut edilməyib. Reputasiya mexanizmi trust-free və ya optimal contribution oracle deyil. MNIST təcrübələri real sağlamlıq məlumatı üzərində aparılmayıb və tədqiqat klinik və ya genişmiqyaslı real dünya deployment sübutu təqdim etmir.
Mənbə və Metod Qeydi
Orijinal tədqiqat: Blockchain-Enabled Federated Learning: A Dynamic-Grouping Privacy-Preserving Framework
Müəlliflər: Senmao Wei; Xiaochao Wei; Tingting Pang; Dian Li.
Corresponding authors: Xiaochao Wei və Tingting Pang.
Qurumlar: School of Computer Science and Artificial Intelligence, Shandong Normal University, Jinan, China; Department of Informatics, University of Bergen, Bergen, Norway.
Jurnal: Mathematics.
Nəşriyyat: MDPI.
Biblioqrafik qeyd: Mathematics 2026, 14(9), 1534.
DOI: 10.3390/math14091534.
Məqalə prosesi: Alınma 31 Mart 2026; reviziya 24 Aprel 2026; qəbul 25 Aprel 2026; nəşr 1 May 2026.
Mənbə növü: Hakemli akademik tədqiqat məqaləsi; protokol dizaynı, riyazi düzgünlük müzakirəsi, məhdud təhlükəsizlik analizi və MNIST əsaslı proof-of-concept eksperimental qiymətləndirmə ehtiva edir.
Lisenziya: Creative Commons Attribution (CC BY).
Maliyyələşdirmə: Tədqiqat National Natural Science Foundation of China 12201356 nömrəli qrantı və Shandong Provincial Key Research and Development Program 2025TSGCCZZB0016 nömrəli proqram tərəfindən qismən dəstəklənmişdir.
Məlumatların əlçatanlığı: Müəlliflər orijinal töhfələrin məqalə daxilində olduğunu və əlavə sualların corresponding author-lara yönəldilə biləcəyini bildirirlər.
Maraqlar toqquşması: Müəlliflər maraqlar toqquşması bildirməyiblər.
Müəllif töhfələri: Konseptuallaşdırma Xiaochao Wei və Tingting Pang; metodologiya Senmao Wei və Xiaochao Wei; proqram təminatı və doğrulama Senmao Wei və Dian Li; ilkin qaralama Senmao Wei; nəzərdən keçirmə və redaktə Xiaochao Wei və Tingting Pang; maliyyələşdirmənin əldə edilməsi Tingting Pang və Xiaochao Wei tərəfindən həyata keçirilib.
Əsas metodoloji məhdudiyyət: Təhlükəsizlik analizi semi-honest və bounded-collusion fərziyyələri ilə məhduddur; tam simulation-based kriptoqrafik proof deyil. Eksperiment MNIST üzərində aparılmış konsepsiya-sübutu qiymətləndirməsidir. Tibbi məlumat və klinik deployment doğrulaması yoxdur. Sonlu-sahə kodlaşdırmasından həqiqi sahəyə qayıdış quantization error ehtiva edir. Modul və fixed-point dəqiqliyi wrap-around baş verməyəcək şəkildə seçilməlidir.
Vizualın yenidən çəkilməsi: Mənbə Şəkil 4-dəki arxitektura, Şəkil 6-dakı qruplaşdırma overhead-i, Şəkil 7-dəki Fabric execution/throughput davranışı və Şəkil 8–10-dakı müqayisələr Verianla üçün orijinal qrafik və sxemlər şəklində yenidən çəkilə bilər. Şəkil 7-nin xam nöqtələri cədvəlləşdirilmədiyi üçün qrafikdən dəqiq yeni saylar çıxarılmamalıdır.
Verianla Live / Live Figure: Uyğundur. Ən təhlükəsiz istifadə; müştəri təlimi → qruplaşdırma → toplamsal paylaşma → korlaşdırma → Fabric doğrulama → aggregate recovery → model sinxronlaşdırılması əməliyyat axınının sabit-parametrli source-derived animasiyasıdır. İstifadəçiyə qrup həddini, hücumçu sayını, öyrənmə sürətini və ya digər elmi parametri dəyişdirərək yeni nəticə yaratmağa icazə verilməməlidir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib