

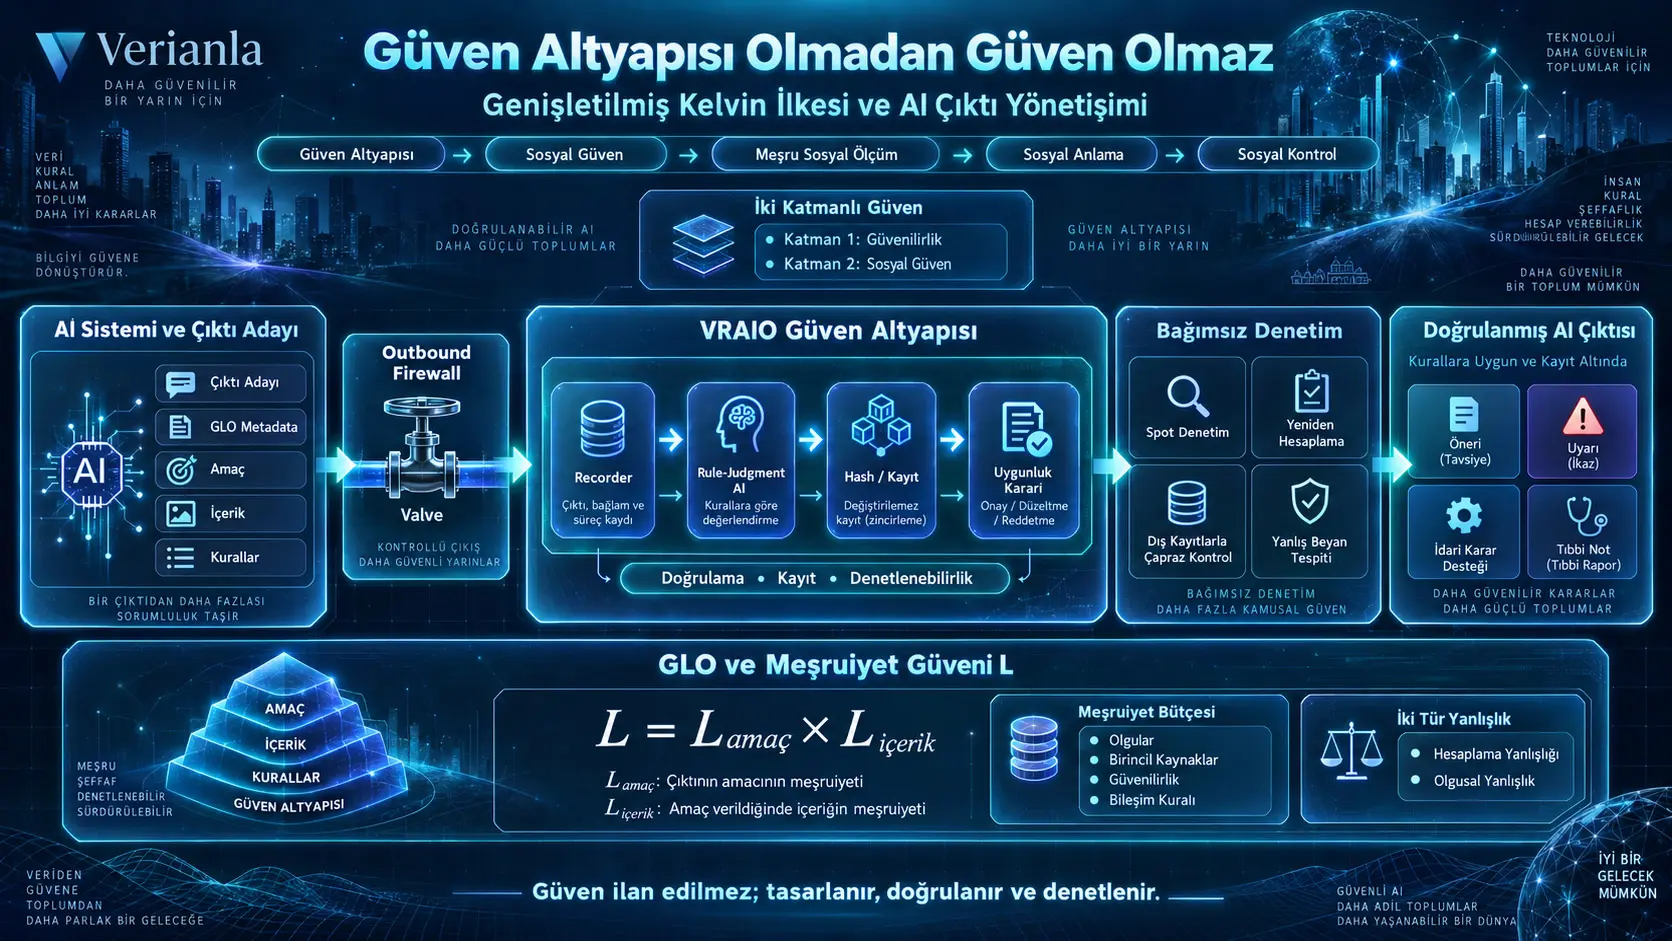
Bu çalışma, yapay zekâya toplumsal güveni bireylerin veya kurumların “bize güvenin” türünden beyanlarıyla değil, çıktıları doğrulanabilir, kaydedilebilir ve bağımsız olarak denetlenebilir hale getiren bir güven altyapısı üzerinden açıklayan kavramsal bir yönetişim çerçevesi önerir. Yusaku Fujii'nin geliştirdiği Genişletilmiş Kelvin İlkesi, klasik ölçüm–anlama–kontrol zincirinin önüne iki yeni koşul ekler: sosyal güven için güven altyapısı, meşru sosyal ölçüm için ise sosyal güven gerekir. Çalışma bu kuramsal ilkeyi yapay zekâ çıktılarının yönetişimine uygulamak için GLO (Guide to the Expression of Legitimacy of Output) adlı ortak bir çıktı-meşruiyeti dili ile VRAIO (Verifiable Record of AI Output) adlı doğrulama, kayıt ve denetim altyapısını birlikte ele alır.
Çerçevede bir AI çıktısı yalnız bir metin, görüntü veya karar olarak değil, kurallara uygunluğu gerekçelendirilmesi gereken bir iddia olarak ele alınır. Çıktının amacı ve içeriği için kurallara uygunluk derecesi \(L\) adlı meşruiyet güveniyle ifade edilir; fakat \(L\) tek başına yayımlanamaz. Değeri oluşturan olguların, birincil kaynakların, güvenilirlik değerlendirmelerinin ve bileşim yönteminin yer aldığı bir meşruiyet bütçesi de bulunmalıdır. Bağımsız Recorder, deterministik Rule-Judgment AI, değiştirilmeye dayanıklı kayıt altyapısı ve habersiz spot denetimler bu beyanların sonradan doğrulanabilir olmasını amaçlar.
Makalenin katkısı deneysel olarak doğrulanmış bir dünya çapında AI yönetişim sistemi sunmak değildir. GLO ve VRAIO, gelecekte somutlaştırılması ve farklı alanlarda sınanması gereken kurumsal-teknik bir tasarım önerisidir. Özellikle \(L\)'nin genel bileşim kuralı, Rule-Judgment AI'ın gerçek uygulaması, uluslararası birlikte çalışabilirlik, denetim kurumlarının bağımsızlığı, safe-harbor mekanizmaları ve tazminat modelinin ayrıntıları henüz açık araştırma ve politika tasarımı alanlarıdır.
Teknik olarak iyi bir sistem neden tek başına toplumsal güven üretmeyebilir?
Makale çıkış noktasını COVID-19 dönemindeki dijital temas izleme uygulamalarından alır. Teknik olarak mahremiyeti koruyan sistemler geliştirilmiş olsa bile uygulamanın toplumsal işlevi kullanıcıların uygulamayı kurmasına, kullanmasına, pozitif vaka bilgisini kaydetmesine ve gelen uyarılara göre davranışını değiştirmesine bağlıydı. İnsanların sisteme güvenmemesi durumunda teknik ölçüm altyapısının kendisi çalışsa bile toplumsal ölçüm zincirinin ilk halkası eksik kalabilir.
Fiziksel bir ölçümde sıcaklık, kütle veya elektrik akımı ölçülmeye karşı çıkmaz. Sosyal ölçümde ise ölçülen nesne insan davranışıdır. İnsanlar veri toplanmasına izin verebilir, reddedebilir, sistemden kaçınabilir veya sistemin verdiği karara itiraz edebilir. Bu nedenle sosyal ölçüm yalnız sensör ve algoritma meselesi değildir; mahremiyet, rıza, meşruiyet, hesap verebilirlik ve kurumsal güven de sistemin işlemesinin koşulları haline gelir.
Genişletilmiş Kelvin İlkesi Nedir?
Genişletilmiş Kelvin İlkesi, klasik Kelvin yaklaşımındaki “ölçüm olmadan anlama, anlama olmadan kontrol olmaz” mantığını sosyal ölçüm ve yapay zekâ yönetişimi için genişleten kavramsal bir zincirdir. Makalenin önerdiği genişletilmiş yapı, güven altyapısı → sosyal güven → meşru sosyal ölçüm → sosyal anlama → sosyal kontrol biçiminde ilerler.
Kaynağın kurduğu zincirin özü şu mantıktadır:
Güven altyapısı yoksa sosyal güven kurulamaz → sosyal güven yoksa meşru sosyal ölçüm kurulamaz → sosyal ölçüm yoksa sosyal anlama kurulamaz → sosyal anlama yoksa sosyal kontrol kurulamaz.
Burada “kontrol” ifadesi keyfî toplumsal kontrol anlamında kullanılmaz; Kelvin zincirindeki ölçümden bilgiye ve bilgiden müdahale/karar kapasitesine geçişin sosyal ölçüm bağlamındaki karşılığıdır. Makalenin kendisi bu zinciri özellikle demokratik toplumlarda meşru, rızaya ve sürdürülebilir işbirliğine dayanan sosyal ölçümle sınırlar.
Meşru sosyal ölçüm neden özellikle ayrılıyor?
Yazar, insanlardan veri toplamanın güven olmadan teknik olarak imkânsız olduğunu söylemez. Zorlama, gizli veri toplama veya aşırı gözetim altında sosyal veri toplanabilir. Ancak makalenin tartıştığı yapı bu değildir. Çerçeve, demokratik bir toplumda vatandaş işbirliği ve rızasına dayanan, uzun vadede sürdürülebilir ve meşru sosyal ölçümle ilgilenir.
Bu nedenle Genişletilmiş Kelvin İlkesi, “güven olmadan hiçbir veri elde edilemez” biçiminde okunmamalıdır. İddia daha sınırlıdır: insanların ölçülmeye ve AI tarafından değerlendirilmesine ilişkin meşru kabulünün gerekli olduğu sosyal altyapılarda güven, ölçüm sisteminin kurumsal koşullarından biridir.
Güven ile Güvenilirlik Arasındaki Fark Nedir?
Makale güveni iki katmanda ayırır. Birinci katman trustworthiness — güvenilirlik, yani AI çıktılarının gerçekten kurallara uygun olduğunun nesnel ve doğrulanabilir olmasıdır. İkinci katman ise trust — güven, insanların bu doğrulanabilir koşulun işlediğini görerek AI tarafından bilinen veya değerlendirilen özne olmayı kabul etmesidir.
Birinci katman sosyal beyanlarla değil; doğrulanabilirlik, kayıt, değiştirilmeye direnç, bağımsız denetlenebilirlik ve yanlış beyanın maliyetini artıran yaptırım mekanizmalarıyla kurulmaya çalışılır. İkinci katmanda ise insanların bu altyapının gerçekten çalıştığına ilişkin deneyim ve bilgi üzerinden geliştirdiği kabul bulunur.
Makale ikinci katmanda da önemli bir ayrım yapar. İnsanlar sistemi benimseyebilir çünkü gerçekten doğrulanabilir buluyorlardır; fakat yalnız karşı çıkmaktan vazgeçtikleri için de sisteme alışabilirler. Yazar, demokratik meşruiyet açısından tercih edilen biçimi “deneyimle desteklenen bilinçli kabul” olarak tanımlar.
Toplumun güven altyapısını değiştirebilmesi
Güven modeli tek yönlü değildir. Yurttaş denetimi, kamusal tartışma ve demokratik süreçlerde ortaya çıkan itirazlar, uygulanacak Rules içeriğini ve dolayısıyla birinci katmandaki doğrulama kriterlerini değiştirebilir. Böylece güven altyapısı sabit bir teknik aygıt yerine, toplumun geri bildirimleriyle kurallarını yenileyebilen kurumsal bir döngü olarak ele alınır.
Girdi, model içi ve çıktı yönetişimi
Çalışma mevcut AI yönetişimi yaklaşımlarını üç geniş grupta tartışır.
- Girdi düzenlemesi: kişisel verinin nasıl toplandığı, saklandığı ve kullanıldığı.
- İç yapı düzenlemesi: model şeffaflığı, açıklanabilir AI, algoritmik denetim, model cards ve datasheets.
- Çıktı düzenlemesi: içerik filtreleri, güvenlik denetimleri ve zararlı çıktının sınırlandırılması.
Makalenin iddiasına göre bu katmanların hiçbiri gereksiz değildir; fakat çıktı özelinde “hangi kurala göre izin verildi, hangi doğrulama yapıldı, hangi kayıt oluşturuldu ve daha sonra kim bunu denetleyebilir?” sorularını tek başına yeterince çözmez.
AI'nın topluma doğrudan dokunan tarafı çoğu durumda model ağırlıkları değil, ortaya çıkan metin, görüntü, öneri, uyarı, karar desteği veya sınıflandırmadır. Bu nedenle çalışma çıktı düzeyinde ayrıca bir yönetişim altyapısı önerir.
GLO Nedir ve Neyi Açıklamayı Amaçlar?
GLO — Guide to the Expression of Legitimacy of Output — bir AI çıktısının amacının ve içeriğinin önceden belirlenmiş kurallara ne ölçüde uyduğunu yapılandırılmış metadata aracılığıyla ifade etmeyi amaçlayan ortak bir dildir. GLO modelin iç ağırlıklarını veya tam çıkarım yolunu açıklamaya çalışmaz; çıktı adayının kendisini bir “iddia” olarak ele alır ve bu iddianın kurallara uygunluğunun olgular üzerinden gerekçelendirilmesini ister.
Bu yönüyle GLO'nun kaynaktaki rolü, ölçüm bilimindeki GUM'un birebir AI eşdeğeri olmak değildir. Yazar aralarında yapısal bir analoji kurar: GUM ölçüm belirsizliğinin ortak ifade dilini sağlarken GLO, AI çıktısı meşruiyetinin ortak ifade dili olmayı amaçlar.
GLO metadata alanları
| Alan | İşlev |
|---|---|
| Output ID | Her çıktı adayına özgü kimlik sağlar. |
| Timestamp | Çıktının oluşturulma zamanını kaydeder. |
| Operator ID | AI sistemini işleten tarafı ve sorumluluk bağlantısını tanımlar. |
| Receiver ID / Category | Çıktının kime veya hangi alıcı sınıfına gönderileceğini belirtir. |
| Output Type | Çıktıyı önceden tanımlı bir ontology/sınıflandırmaya bağlar. |
| Risk Classification | Çıktının tanımlanan risk sınıfını belirtir. |
| Applicable Rules Reference | Hangi kuralların uygulandığını gösterir. |
| Legitimacy Confidence L | Amaç ve içeriğin Rules'a uygunluk derecesinin türetilmiş değeridir. |
| Legitimacy Budget | L'nin hangi olgulara, kaynaklara ve bileşim yöntemine dayandığını gösterir. |
| Output Hash | Deklarasyonun sonradan gerçek çıktıyla eşleştirilmesini sağlar. |
| Domain-Specific Fields | Alan özelindeki ek güvenlik ve yönetişim verilerini taşır. |
Meşruiyet Güveni L Neyi İfade Eder?
Meşruiyet güveni \(L\), makalede bir çıktı adayının amacının ve içeriğinin tanımlı Rules'a uygunluğuna ilişkin türetilmiş bir değer olarak \(0\) ile \(1\) arasında tanımlanır. Temel formülasyonda amaç meşruiyeti ile, o amaç verildiğinde içerik meşruiyetinin çarpımı kullanılır:
\[ L=L_{\mathrm{purpose}}\times L_{\mathrm{content}} \]
Burada:
- \(L_{\mathrm{purpose}}\): çıktının amacının kurallara uygunluğunun güven düzeyi,
- \(L_{\mathrm{content}}\): ilan edilen amaç dikkate alındığında içeriğin kurallara uygunluğunun güven düzeyidir.
Çarpım formunun iki önemli sonucu vardır. Birincisi, amaç veya içerikten biri sıfıra düşerse toplam \(L\) de sıfıra iner. İkincisi, her iki bileşen olasılıksal uygunluk olarak yorumlandığında çarpım, amaç ve içeriğin birlikte uygun olma olasılığına benzer bir yapı sunar.
Ancak makale çarpım kuralını evrensel ve değiştirilemez bir standart olarak ilan etmez. \(L\)'nin tek değer mi yoksa iki ayrı bileşen halinde mi yayımlanacağı ve daha karmaşık argümanlarda bileşim kuralının ne olacağı Rules kapsamında belirlenmesi gereken tasarım problemleridir.
Meşruiyet Bütçesi Neden L Değerinden Daha Fazlasını Gerektirir?
Meşruiyet bütçesi, \(L\)'nin tek başına dolaşmasını önlemek ve değerle birlikte onu oluşturan olguları, her olgunun dayandığı birincil kaynağı, olgu güvenilirliğini ve bileşim yöntemini izlenebilir hale getirmek için önerilen yapılandırılmış gerekçelendirme katmanıdır.
Makale burada ölçüm bilimindeki belirsizlik bütçesiyle yapısal bir benzerlik kurar. Ölçüm değerinin yanında belirsizlik, belirsizliğin yanında da onu oluşturan bileşenlerin bütçesi bulunabildiği gibi; AI çıktısının yanında \(L\), \(L\)'nin yanında da meşruiyet bütçesi yer alır.
Bu nedenle \(L\), modelin veya işletmecinin “0,94 güvenilir” gibi açıklamasız bir puan vermesi anlamına gelmez. Değerin hangi olgulardan nasıl türetildiğinin tekrar hesaplanabilir olması gerekir.
Makalenin özellikle vurguladığı noktalardan biri, meşruiyet bütçesinin herkese açık olması gerekmediğidir. Bütçe mahremiyet açısından hassas bilgiler içerebilir. Aranan özellik “genel ifşa” değil, yetkili denetim kanalı tarafından erişilebilir ve doğrulanabilir olmaktır.
VRAIO Nedir ve GLO ile Nasıl Birlikte Çalışır?
VRAIO — Verifiable Record of AI Output — GLO metadata beyanını kurumsal olarak doğrulanabilir, kaydedilebilir ve denetlenebilir hale getirmeyi amaçlayan çıktı yönetişimi altyapısıdır. GLO “hangi dil ve formatla meşruiyet beyan edilecek?” sorusuna odaklanırken VRAIO, “bu beyanın gerçekten yapıldığını, kurallarla karşılaştırıldığını ve sonradan denetlenebileceğini hangi altyapı garanti edecek?” sorusuna cevap vermeyi amaçlar.
VRAIO'nun temel bileşenleri
- Rules: uygulanabilir amaçları, hedefleri, koşulları ve yasakları tanımlar.
- AI sistemi: çıktı adayı ile birlikte GLO metadata beyanı üretir.
- Outbound Firewall: aday çıktının doğrudan dışarı çıkmasını engelleyen çıkış katmanıdır.
- Recorder: GLO metadata ile kurallar arasındaki biçimsel uyumu doğrulayan bağımsız üçüncü taraf rolüdür.
- Valve: uygunluk koşulu sağlandığında çıktının dışarı çıkmasına izin veren kapıdır.
- Tamper-resistant ledger: çıktı kimliği, metadata, uygulanan kurallar, karar, timestamp ve output hash gibi verileri sonradan değiştirilmeye karşı dayanıklı biçimde kaydeder.
- Audit body / yurttaş denetimi: kayıtları ve spot denetimleri kullanarak sistemin beyanlarına ilişkin bağımsız kontrol sağlar.
VRAIO işlem akışı
- Kurallar toplumsal, hukuki ve demokratik prosedürler aracılığıyla belirlenir.
- AI sistemi bir çıktı adayı ve buna bağlı GLO metadata oluşturur.
- Recorder, beyanı Rules ile karşılaştırır; karar ve metadata kayıt altyapısına işlenir.
- Koşullar sağlanıyorsa Valve açılır ve çıktı alıcıya gönderilir.
- Yurttaşlar veya yetkili denetim organları daha sonra kayıtları inceleyebilir ve spot denetimler yapabilir.
- Denetim sonuçları gerektiğinde Rules'un güncellenmesine geri beslenir.
Neden her çıktı sürekli içerik denetimine tabi tutulmuyor?
VRAIO'nun temel tasarımı her çıktının bütün içeriğini gerçek zamanlı olarak bir insan denetçiye okutmak değildir. Çerçevenin caydırıcılığı; kayıt, hash, tekrar hesaplama, rastgele/spot denetim ve yanlış beyan tespit edildiğinde ciddi yaptırım olasılığının birlikte çalışmasına dayanır.
Yazarın argümanına göre amaç, yanlış deklarasyonun ekonomik ve kurumsal açıdan rasyonel bir davranış olmaktan çıkarılmasıdır. Bu nedenle Valve'ın gerçek zamanlı engellemesi sistemin tek güvence noktası değildir.
Rule-Judgment AI Nedir?
Rule-Judgment AI, çıktı adayı ve GLO kapsamında bildirilen olgu/argümanları alıp bunları önceden tanımlanmış Rules'a göre değerlendiren, aynı girdiye aynı sonucu vermesi amaçlanan bağımsız ve deterministik bir doğrulayıcı bileşendir. Makalede bu bileşenin “sealed” olması, yani gerekli bilgiyi okuyabilmesine rağmen dışarı yalnız \(L\) ve uygunluk sonucu gibi sınırlı bir karar çıkarması öngörülür.
Sealed doğrulama neden kullanılıyor?
Bir meşruiyet bütçesi tıbbi kayıt, arama yetkisi, kişisel görüntü veya başka hassas bilgiler içerebilir. Eğer denetlenebilirlik bütün bu verilerin kamuya açılmasını gerektirirse mahremiyetle ciddi bir çatışma oluşur.
Makalenin önerdiği asimetri şudur: doğrulayıcı gerektiği kadar bilgi okuyabilir; fakat dışarı yalnız minimum karar bilgisini çıkarır. Yazar bu yaklaşımı sıfır bilgi ispatları, güvenli hesaplama ve trusted execution environment gibi gizlilik artırıcı teknoloji sınıflarıyla yapısal olarak ilişkilendirir.
Hesaplama Yanlışlığı ile Olgusal Yanlışlık Nasıl Ayrılıyor?
Çalışma yanlış beyanı iki farklı katmanda ele alır. Hesaplama yanlışlığı, verilen olgular düşük bir \(L\) gerektirirken AI sisteminin yüksek \(L\) bildirmesidir. Deterministik Rule-Judgment AI aynı olgularla \(L\)'yi yeniden hesaplayabildiği için böyle bir uyuşmazlık doğrudan tespit edilebilir. Olgusal yanlışlık ise hesaplamaya giren olgunun kendisinin doğru olmamasıdır; örneğin gerçekte bulunmayan bir mahkeme kararının “mevcut” olarak bildirilmesi. Bu ikinci tür yanlışlık dış yetkili kayıtlarla çapraz kontrol gerektirir.
Dolayısıyla Rule-Judgment AI'ın sorumluluğu “verilen olgulardan \(L\) doğru hesaplandı mı?” sorusuyla sınırlandırılır. “Olgular gerçekten doğru mu?” sorusunun cevabı ise mahkeme, sağlık kurumu veya başka birincil kayıt sahibinin yetkili kayıtlarından doğrulanır.
Deterministik olması neden önemlidir?
Aynı girdi farklı zamanlarda farklı sonuç üretirse geçmiş bir beyanın gerçekten doğru hesaplanıp hesaplanmadığını kesin biçimde tekrar kontrol etmek zorlaşır. Deterministik tasarımda aynı veri ve aynı Rules aynı \(L\)'yi üretmelidir. Bu özellik, makalenin ölçüm bilimindeki değişmez referans standardıyla kurduğu analojinin merkezindedir.
LLM'nin rolü neden sınırlandırılıyor?
Makaledeki Rule-Judgment AI tasarımında bir LLM türü bileşenin görevi nihai meşruiyet kararı vermek değildir. LLM, doğal dildeki olgu ve argümanları Rules'un tanımladığı yapılandırılmış parametre uzayına dönüştürmek için kullanılabilir. Nihai uygunluk kararı ise bu yapılandırılmış parametrelerin kurallarla mekanik karşılaştırılmasına dayanmalıdır.
Agreement gate neyi garanti eder?
AI sisteminin bildirdiği \(L\) ile Rule-Judgment AI'ın hesapladığı \(L\) önemli ölçüde uyuşuyorsa çıktı serbest bırakılabilir. Ancak makale bunun “gerçeklik garantisi” olmadığını açıkça kabul eder. AI sistemi ile doğrulayıcı aynı önyargıyı veya aynı hatalı varsayımı paylaşabilir ve yine de birbirleriyle uyuşabilir. Bu nedenle agreement gate ön filtre niteliğindedir; dış kayıt kontrolü ve spot denetimin yerini almaz.
Çalışmanın Yöntemi ve Bulguları
Çalışmanın yöntemsel karakteri
Bu çalışma klasik anlamda eğitim/test veri kümeleri üzerinde bir AI modeli deneyip doğruluk metriği raporlayan ampirik makale değildir. Yöntem; literatürdeki güven, sosyal ölçüm, AI yönetişimi, algoritmik hesap verebilirlik ve ölçüm bilimi kavramları üzerinden kurumsal bir problem tanımlamak, Kelvin ilkesini sosyal ölçüme genişletmek ve ardından GLO/VRAIO mimarisini bu probleme çözüm yönü olarak formüle etmek üzerine kuruludur.
Bu nedenle “bulgu” sözcüğü burada deneysel performans sonucu anlamına gelmez. Çalışmanın sonucu, yazarın kurduğu kavramsal zincir ve bundan türettiği kurumsal mimaridir.
Kelvin ilkesi ile AI yönetişimi arasındaki kuramsal geçiş
Kaynak ilk olarak fiziksel ölçümde ölçme, anlama ve kontrol arasındaki ilişkiyi ele alır. Daha sonra insanın ölçülmeye karşı tutum geliştirebildiği sosyal ölçüm alanında rıza ve güvenin bu zincirin ön koşulu olduğunu savunur.
Buradan iki genişletme çıkar:
- Meşru sosyal ölçüm sosyal güven gerektirir.
- Sosyal güven güven altyapısı gerektirir.
Son zincir:
Trust Infrastructure → Social Trust → Legitimate Social Measurement → Social Understanding → Social Control
olarak yapılandırılır.
GUM ile GLO arasındaki yapısal analoji
| Ölçüm bilimi | AI çıktı yönetişimi |
|---|---|
| Ölçüm belirsizliğinin ifadesi | AI çıktısının meşruiyetinin ifadesi |
| GUM | GLO |
| Kalibrasyon altyapısı, ulusal metroloji kurumları | VRAIO, Recorder, audit bodies, tamper-resistant ledger |
| Ölçüm değerlerine sosyal güven | AI çıktılarına sosyal güven |
| Uluslararası metroloji sistemi | AI çıktı yönetişiminde uluslararası birlikte çalışabilirlik hedefi |
Bu tablo fiziksel ölçüm belirsizliği ile AI meşruiyetini aynı şey ilan etmez. Yazar açıkça iki alanın normatif yapılarının farklı olduğunu belirtir. Benzerlik, ortak ifade dili ile onu destekleyen kurumsal doğrulama altyapısı arasındaki ilişkidedir.
L'nin üç katmanlı bilgi yapısı
Çalışmanın GUM analojisi individual-output düzeyinde üç katmana genişletilir:
- Çıktı adayı
- Meşruiyet güveni \(L\)
- Meşruiyet bütçesi
Böylece \(L\) birincil veri veya AI çıktısının kendisi değildir. Çıktıya ilişkin ikinci-derece bir uygunluk niceliğidir. Meşruiyet bütçesi ise bu niceliğin hangi olgulara ve bileşim mantığına dayandığını açıklayan üçüncü-derece bilgidir.
Daha karmaşık çıktılarda L
Basit durumda:
\[ L=L_{\mathrm{purpose}}\times L_{\mathrm{content}} \]
kullanılır. Ancak örneğin çok sayıda olgunun hiyerarşik biçimde bir politika tavsiyesini desteklediği daha karmaşık durumlarda makale bir argüman grafından söz eder. Böyle bir grafın yapraklarında olgular, kökünde ise sonuç bulunabilir.
Bu durumda olgu güvenilirliklerinin son \(L\)'ye nasıl taşınacağı — varyans yayılımına benzer bir bileşim mi, en zayıf argümanın baskın olduğu başka bir kural mı — bu makalede genel olarak çözülmez. Yazar bunu gelecekteki araştırma konularından biri olarak bırakır.
Uygulama örneği: tam izlenen kamusal alanda kayıp çocuk araması
Makale önerilen çerçeveyi daha somut göstermek için FMPS — Fully Monitored Public Space — senaryosunu kullanır. Çok sayıda kameranın bir merkezi AI sistemine bağlı olduğu bir kamusal alanda kayıp bir çocuğun bulunması örneği incelenir.
Bu örnek özellikle uygundur çünkü iki değer aynı anda yüksektir:
- çocuğun hayatı ve güvenliği nedeniyle arama toplumsal olarak yüksek öneme sahiptir;
- kamera görüntüleri ve insanların hareket yolları nedeniyle mahremiyet riski de yüksektir.
Amaç meşruiyeti
Bir kayıp çocuk aramasının amacı, örneğin geçerli arama yetkisi, veli başvurusu veya doğrulanmış kolluk talebi gibi olgularla desteklenebilir. Bu olgular yetkili birincil kayıtlarda doğrulanabiliyorsa \(L_{\mathrm{purpose}}\) yüksek olabilir.
Hiçbir yetkili talep veya yasal dayanak bulunmuyorsa amaç meşruiyetinin gerekçelendirilmesi zayıflar.
İçerik meşruiyeti
Aramanın amacı meşru olsa bile sistemin eriştiği veya dışarı çıkardığı verinin kapsamı sınırsız değildir. Çocuğun mevcut konumuna ulaşmak için gerekli hareket izi ile bölgede tesadüfen bulunan bütün kişilerin uzun dönem hareket geçmişlerinin çıkarılması aynı şey değildir.
Makalenin yaklaşımına göre içerik kapsamı ilan edilen amacı aşmaya başladıkça \(L_{\mathrm{content}}\) düşmelidir. Böylece veri minimizasyonu ve orantılılık, soyut prensip olmak yerine \(L\)'nin içerik bileşimine bağlanan bir yönetişim ölçütüne dönüşür.
Mahremiyet ve denetlenebilirliğin aynı anda korunması
Kayıp çocuk senaryosunda meşruiyet bütçesinin kendisi de hassastır: çocuğun hareket izi, arama kapsamı ve yetkilendirme bilgileri içerilebilir.
Yazarın çözüm yönü “her şeyi açıklamak” değildir. Bütçenin denetim için ulaşılabilir fakat kamuya açık olmayan biçimde korunması ve sealed Rule-Judgment AI'ın hassas içeriği dışarı sızdırmadan yalnız \(L\) ile uygunluk sonucunu döndürmesi önerilir.
Yanlışlığın bu senaryoda tespiti
Eğer sistem, verilen olgulara göre düşük olması gereken \(L_{\mathrm{content}}\)'i yüksek bildiriyorsa deterministik yeniden hesaplama bunu ortaya çıkarabilir.
Eğer sistem hiç var olmayan bir arama emrini “var” diye bildiriyorsa yeniden hesaplama tek başına yeterli değildir; bildirilen yetkinin gerçekten var olup olmadığı mahkeme veya yetkili makam kayıtlarıyla çapraz kontrol edilmelidir.
Bu örnek neden aynı zamanda VRAIO'nun sınırını gösteriyor?
Kayıp çocuk senaryosundaki önemli olguların çoğu dış yetkili kayıtlardan doğrulanabilir. Bu nedenle VRAIO'nun yanlış beyanı tespit etme mantığı burada görece güçlüdür.
Buna karşılık tamamen öznel değer yargılarında dış dünyada kontrol edilebilecek yetkili bir kayıt bulunmayabilir. Makale bunu çerçevenin önemli uygulanabilirlik sınırlarından biri olarak kabul eder.
Teşvik ve sorumluluk modeli
Çalışma yalnız teknik doğrulamayı değil, operatör teşviklerini de tartışır. Önerilen mantıkta kurallara uygun biçimde gerçeğe uygun beyan yapan operatör için düzenleyici/punitive sorumluluk açısından öngörülebilir bir safe-harbor yaklaşımı düşünülebilir. Buna karşılık yanlış beyan tespit edilirse ciddi yaptırım uygulanması öngörülür.
Makale zarar gören tarafın tazmini ile operatörün cezai/düzenleyici sorumluluğunu birbirinden ayırır. Operatör dürüst beyan nedeniyle düzenleyici koruma alsa bile gerçek bir zarar oluşmuşsa mağdurun tazmini ortadan kalkmaz. Bu amaçla operatör katkılarıyla finanse edilen bir tazminat fonu gibi kurumsal modeller tartışılır.
Bunlar yürürlükte olan evrensel hukuk kuralları olarak sunulmamaktadır. Yazar açıkça exact safe-harbor kapsamı, fon yapısı ve kusursuz yanılgının nasıl değerlendirileceği gibi hukuki ayrıntıları gelecekteki tasarım çalışmasına bırakır.
Çalışmanın desteklediği ana kavramsal sonuçlar
- AI'ya yönelik toplumsal güven, yalnız teknik kalite veya etik deklarasyonla açıklanamayacak kurumsal bir boyuta sahiptir.
- Çıktı yönetişimi, AI sistemlerinin toplumla doğrudan temas ettiği son katmanı ayrıca ele almalıdır.
- Bir çıktı adayının amaç ve içerik meşruiyeti yapılandırılmış metadata ile ifade edilebilir.
- Bu ifade, denetlenebilir bir meşruiyet bütçesiyle desteklenmelidir.
- Deterministik yeniden hesaplama, hesaplama yanlışlığının tespitini güçlendirebilir.
- Olgusal yanlışlık dış yetkili kayıtlarla çapraz kontrol gerektirir.
- Kayıt, spot denetim ve yaptırım yapısı yanlış deklarasyonun teşviklerini değiştirebilir.
Çalışmanın desteklemediği veya henüz göstermediği iddialar
- VRAIO'nun gerçek dünyada geniş ölçekte çalıştığı deneysel olarak gösterilmemiştir.
- GLO uluslararası kabul edilmiş mevcut bir standart değildir; makalenin önerdiği ortak dil yaklaşımıdır.
- \(L\) için evrensel ve bilimsel olarak doğrulanmış tek bir bileşim kuralı sunulmamaktadır.
- Rule-Judgment AI'ın üretim ortamındaki güvenlik, maliyet ve performansı deneysel olarak doğrulanmamıştır.
- Agreement gate doğruluk veya hakikat garantisi değildir.
- Aynı önyargıyı paylaşan prover ve verifier birlikte hatalı olabilir.
- Dış kaynaktan doğrulanabilir olgusu olmayan öznel alanlarda olgusal yanlışlık tespiti daha güçtür.
- Uluslararası birlikte çalışabilirlik çözülmüş değildir.
- Denetim organlarının bağımsızlığının nasıl garanti edileceği açık bir uygulama problemidir.
- Safe-harbor, tazminat fonu ve kusursuz yanılgı süreçlerinin ayrıntılı hukuki tasarımı tamamlanmış değildir.
Çalışmanın bilimsel ve kurumsal anlamı
Makalenin merkezi katkısı “AI'nın kendisine güvenelim” düşüncesinden “AI çıktılarının yönetişim sürecini sonradan sınayabilecek bir altyapı kuralım” düşüncesine geçiş önermesidir. Bu yaklaşımda güven bir başlangıç varsayımı değil, doğrulanabilir güvenilirliğin zaman içinde sosyal kabul oluşturmasının olası sonucu olarak ele alınır.
Ancak bu çerçevenin uygulanabilirliği büyük ölçüde Rules'un kim tarafından ve hangi süreçlerle belirleneceğine, Rule-Judgment AI'ın gerçekten deterministik ve bağımsız tutulup tutulamayacağına, dış birincil kayıtların doğruluğuna, denetim kurumlarının bağımsızlığına ve uluslararası sistemler arasında ortak standartların kurulup kurulamayacağına bağlıdır.
Kaynak ve Yöntem Notu
Özgün başlık: No Trust Without Trust Infrastructure: The Extended Kelvin Principle and Its Application to AI Output Governance
Yazar: Yusaku Fujii
Kurum: School of Science and Technology, Gunma University, Kiryu 376-8515, Japan.
Dergi: AI, 2026, 7(6), 218.
DOI: 10.3390/ai7060218
Yayınevi: MDPI.
Yayın tarihi: 14 Haziran 2026.
Kaynak türü: Hakemli araştırma makalesi; kavramsal ve kurumsal AI yönetişimi çerçevesi.
Lisans: Creative Commons Attribution (CC BY).
Finansman: Japan Society for the Promotion of Science, Grants-in-Aid for Scientific Research (JSPS KAKENHI), Grant No. 25K00735.
Etik kurul: Uygulanabilir değil olarak bildirilmiştir.
Bilgilendirilmiş onam: Uygulanabilir değil olarak bildirilmiştir.
Veri erişilebilirliği: Çalışmanın özgün katkılarının makalenin içinde bulunduğu, ek bilgi için yazarla iletişim kurulabileceği belirtilmiştir.
Çıkar çatışması: Yazar çıkar çatışması olmadığını bildirmiştir.
Temel yöntemsel sınırlılık: Çalışma VRAIO/GLO'nun ampirik ölçek testini gerçekleştirmemektedir. \(L\)'nin genel bileşim yönteminin formülasyonu, deterministik doğrulayıcının gerçek uygulaması ve değerlendirilmesi, safe-harbor ile tazminat mekanizmalarının hukuki tasarımı, demokratik Rules üretimi, uluslararası birlikte çalışabilirlik ve denetim organlarının bağımsızlığı sonraki araştırma ve kurumsal tasarım çalışmalarına bırakılmıştır.
Şekil kullanımı: Kaynağın Şekil 1 ve Şekil 2'si doğrudan kopyalanmamalıdır. Verianla için Genişletilmiş Kelvin zinciri ile VRAIO mimarisi aynı bilimsel ilişkileri koruyan fakat kompozisyonu, ikonografisi ve görsel dili bağımsız iki yeni teknik şema olarak hazırlanabilir.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan