

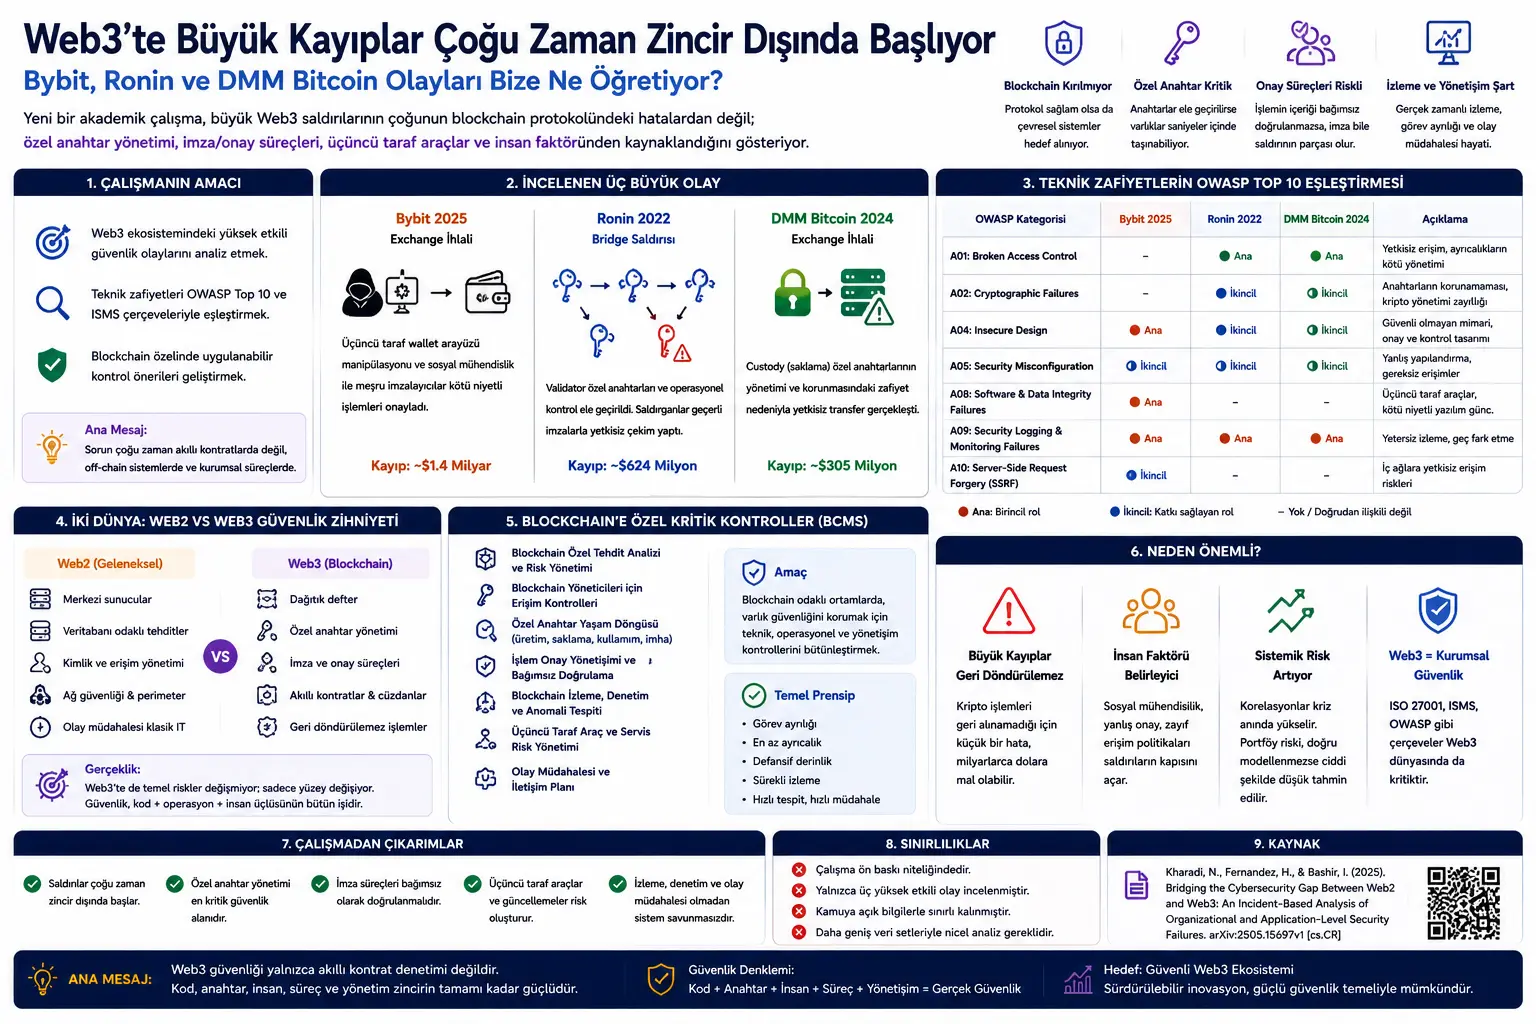
Bu yazı, Web3 təhlükəsizlik hadisələrini yalnız ağıllı müqavilə və ya blockchain protokolu xətaları üzərindən deyil, daha geniş korporativ kibertəhlükəsizlik perspektivindən araşdıran akademik ilkin tədqiqat əsasında hazırlanıb. Araşdırılan iş, Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures başlığını daşıyır.
Tədqiqatın əsas mesajı olduqca aydındır: Böyük Web3 hücumlarında blockchain protokolu çox vaxt pozulmur; hücumçular daha çox onun ətrafındakı sistemləri, insan təsdiq proseslərini, şəxsi açar idarəetməsini, üçüncü tərəf alətlərini, administrator girişlərini və əməliyyat zəifliklərini hədəfə alırlar.
Müəlliflər bu problemi təhlil etmək üçün üç böyük hadisəni araşdırırlar: Bybit exchange hadisəsi, Ronin Network bridge hücumu və DMM Bitcoin exchange pozuntusu. Bu hadisələr OWASP Top 10, ISO/IEC 27001 və ISMS kimi Web2 təhlükəsizlik çərçivələri ilə müqayisə olunur. Məqsəd Web3 dünyasında klassik kibertəhlükəsizlik intizamının hansı sahələrdə natamam tətbiq edildiyini göstərməkdir.
Bu məzmun investisiya məsləhəti deyil. Yazı Web3 təhlükəsizliyi, korporativ kibertəhlükəsizlik idarəçiliyi, şəxsi açarların qorunması, əməliyyat təsdiq prosesləri və blockchain əsaslı sistemlərdə təhlükəsizlik nəzarətlərinin dizaynı haqqında məlumatlandırıcı redaksiya məzmunudur.
Yeni akademik ilkin tədqiqat böyük Web3 təhlükəsizlik hadisələrinin mühüm hissəsinin birbaşa blockchain protokolundakı xətalardan deyil, off-chain sistemlər və korporativ təhlükəsizlik proseslərindəki zəifliklərdən qaynaqlandığını irəli sürür. Bybit 2025, Ronin 2022 və DMM Bitcoin 2024 hadisələrini araşdıran tədqiqat; şəxsi açar idarəetməsi, imza infrastrukturu, üçüncü tərəf wallet alətləri, administrator girişləri, əməliyyat təsdiqi idarəçiliyi və monitorinq çatışmazlıqlarının kritik rol oynadığını göstərir. Tədqiqatçılar Web3 təşkilatlarının yalnız ağıllı müqavilə auditləri ilə kifayətlənməməli, ISO/IEC 27001, OWASP və blockchain-ə xas təhlükəsizlik nəzarətləri ilə daha bütöv ISMS yanaşması qurmalı olduğunu vurğulayırlar.
Problem Nədir?
Web3 sistemləri adətən “kriptoqrafik baxımdan təhlükəsiz” strukturlar kimi təqdim olunur. Həqiqətən də Bitcoin, Ethereum və oxşar blockchain protokolları güclü kriptoqrafik təməllərə əsaslanır. Lakin praktikada istifadəçilərin, birjaların, bridge sistemlərinin və saxlama xidmətlərinin qarşılaşdığı risk yalnız zəncir üzərindəki koddan ibarət deyil.
Kriptovalyuta birjası; veb interfeyslər, pulqabı proqramları, imza sistemləri, şəxsi açar anbarları, administrator panelləri, üçüncü tərəf xidmətləri, əməkdaşların təsdiq prosesləri, monitorinq sistemləri və insidentə reaksiya prosedurları ilə birlikdə işləyir. Bu hissələrin çoxu klassik Web2 təhlükəsizlik dünyasına bənzəyir. Buna görə Web3 təşkilatları blockchain protokolu təhlükəsiz olsa belə, Web2 tipli boşluqlar səbəbindən böyük itkilər yaşaya bilər.
Tədqiqatın verdiyi əsas sual budur: Böyük Web3 təhlükəsizlik hadisələri əslində Web2 dünyasında çoxdan məlum olan kibertəhlükəsizlik nəzarətlərinin natamam tətbiqindənmi qaynaqlanır?
Bu sual vacibdir, çünki kriptovalyuta əməliyyatları çox vaxt geri qaytarılmır. Bank sistemində səhv əməliyyat bəzən dondurula, ləğv edilə və ya hüquqi proseslə geri alına bilər. Blockchain sistemlərində isə şəxsi açar ələ keçirilərsə və ya zərərli əməliyyat imzalanarsa, əməliyyat texniki baxımdan etibarlı sayılır və zəncirə yazıldıqdan sonra onu geri çevirmək çox çətindir.
Metod Nə Təklif Edir?
Tədqiqat kəmiyyət statistikası deyil; keyfiyyət əsaslı, hadisə yönümlü təhlükəsizlik təhlili aparır. Müəlliflər ictimaiyyətə açıq sənədlərdən yüksək təsirli Web3 hücumlarını araşdırırlar. Seçilən hadisələrin ortaq cəhəti onların birbaşa blockchain kriptoqrafiyasını sındırmaqdan çox off-chain komponentlər, idarəetmə prosesləri, şəxsi açar idarəetməsi və ya insan təsdiq mexanizmləri üzərindən baş verməsidir.
Təhlil iki əsas çərçivə ilə aparılır.
Birinci çərçivə texniki təhlükəsizlik boşluqlarını OWASP Top 10 kimi Web2 tətbiq təhlükəsizliyi kateqoriyaları ilə uyğunlaşdırır. Məsələn, broken access control, insecure design, security misconfiguration, software and data integrity failures, identification and authentication failures kimi kateqoriyalar Web3 hadisələrinə tətbiq olunur.
İkinci çərçivə korporativ təhlükəsizlik və ISMS baxışıdır. Bu bölmədə giriş idarəçiliyi, şəxsi açarın həyat dövrü, üçüncü tərəf risklərinin idarə edilməsi, təhlükəsiz proqram təminatı hazırlanması, monitorinq, audit, insidentə reaksiya və uyğunluq nəzarətləri araşdırılır.
Bu metod Web3 təhlükəsizliyini yalnız texniki kod boşluğu kimi deyil, təşkilati təhlükəsizlik idarəetməsi problemi kimi nəzərdən keçirir.
Formullar Nəyi İzah Edir?
Bu PDF-də maliyyə modelləşdirməsi və ya süni intellekt tədqiqatlarında olduğu kimi sıx riyazi formullar yoxdur. Buna görə bu bölmədə tənlik izahı əvəzinə, tədqiqatın istifadə etdiyi təhlükəsizlik uyğunlaşdırma məntiqini sadə şəkildə izah etmək daha düzgün olar.
Tədqiqatın əsas analitik quruluşunu belə düşünmək olar:
Yəni hər hadisə əvvəlcə hücum vektoruna ayrılır. Daha sonra hücumu mümkün edən ikinci dərəcəli amillər araşdırılır. Sonra bu amillər OWASP və ya ISMS nəzarət sahələri ilə uyğunlaşdırılır. Son mərhələdə isə Web3-ə xas nəzarət kateqoriyaları təklif olunur.
Bu, riyazi proqnoz modeli deyil; daha çox təhlükəsizlik hadisələrini sistemli şəkildə təsnif edən nəzarət xəritəsidir. Tədqiqatın dəyərli tərəfi də budur: Web3 təhlükəsizliyini pərakəndə hadisə təsvirlərindən çıxarıb korporativ təhlükəsizlik nəzarətləri dili ilə müzakirə oluna bilən hala gətirir.
Araşdırılan Hadisələr Nəyi Göstərir?
1. Bybit 2025: İmza sistemi deyil, imzaya aparan interfeys hədəfə alındı
Bybit hadisəsində hücum Ethereum cold wallet infrastrukturu və üçüncü tərəf wallet frontend komponenti üzərindən həyata keçirilən interfeys manipulyasiyası və sosial mühəndisliklə əlaqələndirilir. Tədqiqata görə hücumçular qanuni imzaçıların zərərli əməliyyatları təsdiqləməsinə səbəb olublar. Burada diqqətçəkən məqam blockchain-in kriptoqrafik bütövlüyünün pozulmamasıdır. Problem imzalanan əməliyyatın həqiqi məzmununun müstəqil şəkildə doğrulana bilməməsi və təsdiq prosesinin manipulyasiyaya açıq qalmasıdır.
Bu hadisə Web3 sistemlərində “imza atılıbsa, təhlükəsizdir” yanaşmasının kifayət etmədiyini göstərir. İmza atan şəxs və ya sistem nəyə imza atdığını etibarlı şəkildə görə bilmirsə, etibarlı imza belə hücumun bir hissəsinə çevrilə bilər.
2. Ronin 2022: Validator şəxsi açarları və əməliyyat nəzarətinin zəifliyi
Ronin Network hücumunda əsas problem bridge infrastrukturundakı validator şəxsi açarlarının və əməliyyat nəzarətinin ələ keçirilməsidir. Bu hadisədə hücumçular blockchain kriptoqrafiyasını sındırmadan validator imza proseslərini idarə edərək icazəsiz çıxarış həyata keçirə biliblər.
Bu hadisə paylanmış sistemlərdə “çoxlu validator var” deməyin təkbaşına kifayət etmədiyini göstərir. Əgər validator açarları eyni əməliyyat risk sahəsində toplanıbsa, seqmentasiya və vəzifələrin ayrılığı zəifdirsə, sistem zahirən paylanmış olsa belə, praktikada mərkəzləşmiş hücum səthi yarana bilər.
3. DMM Bitcoin 2024: Custody açarları və həyat dövrünün idarə edilməsi
DMM Bitcoin hadisəsində təxminən 4.500 BTC-nin icazəsiz şəkildə köçürüldüyü bildirilir. Tədqiqata görə hadisə blockchain protokolundakı zəiflikdən çox custodial wallet şəxsi açarlarının qorunması, saxlanması və əməliyyat istifadəsi ilə bağlıdır.
Bu hadisə mərkəzləşdirilmiş saxlama xidmətlərində şəxsi açarın həyat dövrünün kritik əhəmiyyətini göstərir. Açarın yaradılması, saxlanması, giriş, istifadə, rotasiya, ehtiyat nüsxələmə, ayrılma və məhv etmə prosesləri yetkin deyilsə, tək bir açar pozuntusu çox böyük və geri qaytarılmaz itkilərə çevrilə bilər.
Qrafik, Cədvəl və Sxemin Əsas Mesajı
PDF-dəki ən vacib cədvəl üç hadisənin OWASP Top 10 kateqoriyaları ilə uyğunlaşdırıldığı bölmədir. Bu cədvəl Web3 hadisələrində klassik Web2 təhlükəsizlik kateqoriyalarının hələ də keçərli olduğunu göstərir.
Xüsusilə A04 — Insecure Design, üç hadisədən ikisində əsas kateqoriya kimi görünür. Bu, böyük Web3 itkilərində problemin yalnız pis kod və ya tək bir zəiflik olmadığını; memarlıq, təsdiq axını, giriş dizaynı və əməliyyat idarəçiliyi xətalarının həlledici ola bildiyini göstərir.
A01 — Broken Access Control, Ronin və DMM hadisələrində əsas rol oynayır. Bu, validator və ya custody infrastrukturunda səlahiyyətli girişlərin kifayət qədər ayrılmadığını və ya qorunmadığını düşündürür.
A09 — Security Logging and Monitoring Failures isə hər üç hadisədə birbaşa və ya dolayı görünür. Bu tapıntı vacibdir; çünki hücumlar çox vaxt bir anda deyil, müəyyən hazırlıq və davranış anomaliyası ilə baş verir. Əgər imza, validator və ya pulqabı əməliyyatları real vaxtda izlənmirsə, hücum zəncirə yazıldıqdan sonra aşkar edilə bilər.
İkinci vacib cədvəl blockchain-specific cybersecurity controls, yəni BCMS kateqoriyalarını göstərir. Bu cədvəldə üç nəzarət bütün hadisələrdə birinci dərəcəli əhəmiyyət daşıyır: blockchain-ə xas təhdid təhlili və risk idarəetməsi, blockchain administratorları üçün giriş nəzarətləri, blockchain idarəçiliyi və uyğunluq. Bu üç sahə Web3 təhlükəsizliyi üçün əsas təhlükəsizlik skeleti kimi qiymətləndirilə bilər.
Təcrübələr Necə Aparılıb?
Bu tədqiqat laboratoriya təcrübəsi və ya maşın öyrənməsi benchmark-ı aparmır. Bunun əvəzinə, ictimaiyyətə açıq məlumatlar əsasında üç yüksək təsirli təhlükəsizlik hadisəsini araşdırır.
Məlumat mənbələri arasında texniki post-mortem açıqlamaları, təsirlənən qurumların rəsmi elanları, kibertəhlükəsizlik şirkətlərinin təhlilləri, araşdırma jurnalistikası mənbələri və hüquq-mühafizə orqanlarının açıqlamaları yer alır.
Hər hadisə üçün əvvəlcə əsas hücum vektoru müəyyən edilir. Sonra hücumu asanlaşdıran ikinci dərəcəli amillər çıxarılır: qeyri-kafi vəzifə ayrılığı, natamam monitorinq, şəxsi açar qorunmasının zəifliyi, üçüncü tərəf alət riski, təsdiq prosesi çatışmazlığı və ya administrator giriş nəzarəti kimi.
Daha sonra bu amillər OWASP Top 10 və ISMS yönümlü təhlükəsizlik nəzarət sahələri ilə uyğunlaşdırılır. Son mərhələdə Web3 təşkilatları üçün blockchain-ə xas nəzarət kateqoriyaları təklif olunur.
Müəlliflər həmçinin şərh edərkən spekulyativ fərziyyələrdən qaçdıqlarını və ictimai məlumatın kifayət etmədiyi yerlərdə daha ehtiyatlı təsnifat apardıqlarını bildirirlər. Bu, tədqiqat baxımından mühüm metodoloji məhdudiyyət və eyni zamanda diqqətli yanaşma əlamətidir.
Nəticələr Nəyi Göstərir?
Tədqiqatın ilk nəticəsi budur: Böyük Web3 hücumları çox vaxt blockchain protokolunu sındırmadan baş verir. Hücumçular ətraf sistemləri, insan proseslərini, şəxsi açarları, imza infrastrukturunu və üçüncü tərəf alətlərini hədəfə alırlar.
İkinci nəticə Web3 təşkilatlarının klassik Web2 təhlükəsizlik intizamını kifayət qədər mənimsəməməsidir. Veb tətbiq təhlükəsizliyi, giriş nəzarəti, autentifikasiya, təhlükəsiz dizayn, monitorinq, üçüncü tərəf asılılıqlarının idarə edilməsi və insidentə reaksiya kimi sahələr Web3 üçün də keçərlidir.
Üçüncü nəticə şəxsi açar idarəetməsinin Web3 təhlükəsizliyinin mərkəzində olmasıdır. Blockchain sistemlərində şəxsi açar çox vaxt birbaşa aktivlər üzərində nəzarət deməkdir. Buna görə şəxsi açarın saxlanması, istifadəsi, ehtiyat nüsxələnməsi, giriş siyasətləri və rotasiyası korporativ intizamla idarə edilməlidir.
Dördüncü nəticə əməliyyat təsdiq proseslərinin müstəqil doğrulama və davranış monitorinqi tələb etməsidir. Xüsusilə yüksək dəyərli əməliyyatlarda imzaçıların yalnız bir interfeysə güvənərək təsdiq verməsi ciddi risk yaradır. Əməliyyat məzmunu müstəqil mənbələrdən doğrulanmalı, gözlənilməz məbləğ, ünvan və ya davranış nümunələri real vaxtda izlənməlidir.
Beşinci nəticə Web3 təhlükəsizlik nəzarəti kataloqlarının blockchain-ə xas hala gətirilməli olmasıdır. ISO/IEC 27001 kimi ISMS çərçivələri güclü təməl verir; lakin şəxsi açar custody, validator idarəçiliyi, wallet tooling, transaction approval və blockchain monitoring kimi sahələr açıq şəkildə əməliyyatlaşdırılmalıdır.
Bu Niyə Vacibdir?
Web3 təhlükəsizliyi çox vaxt ağıllı müqavilə auditi ilə eynimənalı kimi təqdim olunur. Halbuki bu tədqiqat real dünyadakı böyük itkilərin mühüm hissəsinin smart contract kodundan deyil, əməliyyat təhlükəsizliyi zəncirindən qaynaqlandığını göstərir.
Bir birja və ya custody xidməti üçün təhlükəsizlik yalnız kodun xətasız olması demək deyil. Əməkdaşların hansı əməliyyatı necə təsdiqlədiyi, şəxsi açarların harada saxlandığı, validator sistemlərinin necə ayrıldığı, üçüncü tərəf proqramlarının necə doğrulandığı, kritik əməliyyatların necə izlənildiyi və hadisə anında hansı prosedurların işləyəcəyi də eyni dərəcədə vacibdir.
Bu baxış Web3 şirkətləri üçün ciddi yetkinləşmə çağırışıdır. Web3 təşkilatları yalnız sürətli məhsul inkişafına və token iqtisadiyyatına fokuslansalar, milyardlarla dollarlıq aktivləri klassik korporativ təhlükəsizlik çatışmazlıqları səbəbindən itirə bilərlər.
Verianla baxımından bu tədqiqat Web3 dünyasına daha balanslı yanaşmağa imkan verir. Blockchain özü təhlükəsiz ola bilər; lakin blockchain-dən istifadə edən qurum, interfeys, şəxsi açar və insan prosesi təhlükəsiz deyilsə, bütün sistem kövrək hala gəlir.
Diqqət Edilməli Məqamlar
Bu tədqiqat preprint / işçi sənəd xarakteri daşıyır. Buna görə nəticələr sonrakı versiyalarda yenilənə bilər.
Təhlil yalnız ictimaiyyətə açıq mənbələrə əsaslanır. Buna görə qurumdaxili texniki detallar, həqiqi kök səbəblər və ya tam hadisə zaman xətti natamam ola bilər.
Tədqiqat yalnız üç yüksək təsirli hadisəni araşdırır. Bu hadisələr Web3 ekosisteminin tamamını statistik olaraq təmsil etmir. Tapıntılar analitik ümumiləşdirmə üçün dəyərlidir; lakin hadisə tezliyi və ya nisbət proqnozu kimi oxunmamalıdır.
Seçilən hadisələrin yüksək təsir səviyyəsi xüsusilə dövlət dəstəkli və ya mütəşəkkil təhdid aktorlarının çəkisini artıra bilər. Daha kiçik miqyaslı dələduzluq, daxili təhdid və ya fürsətçi hücumlar fərqli nəzarət çatışmazlıqları göstərə bilər.
Tədqiqatın təklif etdiyi blockchain-specific nəzarət kateqoriyaları mövcud ISMS çərçivələrini əvəz etmir. Bunlar daha çox ISO/IEC 27001 və oxşar çərçivələri Web3 mühitinə uyğunlaşdırmaq üçün tamamlayıcı sahələr kimi düşünülməlidir.
Fiziki məcburetmə və qaçırılma kimi cyber-physical təhdidlər ayrıca nəzərə alınmalıdır. Kripto aktivlərdə şəxsi açarı bilən şəxs birbaşa hədəfə çevrilə bilər. Bu risk yalnız proqram təhlükəsizliyi ilə həll oluna bilməz.
Nəticə
Bu akademik ilkin tədqiqat Web3 təhlükəsizliyində ən böyük yanlış təsəvvürlərdən birini üzə çıxarır: Blockchain protokolu təhlükəsizdirsə, bu, bütün sistemin təhlükəsiz olması demək deyil.
Bybit, Ronin və DMM Bitcoin nümunələri şəxsi açar idarəetməsi, imza prosesləri, validator infrastrukturu, üçüncü tərəf wallet alətləri, administrator girişləri və real vaxt monitorinqindəki çatışmazlıqların milyardlarla dollarlıq itkilərə səbəb ola biləcəyini göstərir.
Tədqiqatın ən güclü mesajı Web3 təşkilatlarının klassik Web2 təhlükəsizlik intizamını kiçik görməməli olmasıdır. OWASP, ISO/IEC 27001, NIST CSF və ISMS yanaşması hələ də vacibdir. Lakin bu çərçivələr Web3-ə xas şəxsi açar, transaction approval, validator governance, custody və wallet tooling riskləri ilə tamamlanmalıdır.
Verianla baxımından tədqiqatın əsas mesajı budur: Web3 təhlükəsizliyi yalnız zəncirüstü kod təhlükəsizliyi deyil. Əsl təhlükəsizlik kod, açar, insan, interfeys, üçüncü tərəf aləti, administrator girişi və korporativ idarəetmə zəncirinin birlikdə qorunması ilə mümkündür.
Mənbə və Metod Qeydi
Bu məzmun, Bridging the Cybersecurity Gap Between Web2 and Web3: An Incident-Based Analysis of Organizational and Application-Level Security Failures başlıqlı akademik PDF araşdırılaraq hazırlanıb. Mətn sözbəsöz tərcümə deyil. Tədqiqatın məqsədi, metod quruluşu, araşdırılan hadisələr, nəzarət uyğunlaşdırmaları, tapıntılar və məhdudiyyətlər Verianla oxucuları üçün sadələşdirilmiş, orijinal və redaksiya Azərbaycan dili ilə yenidən izah edilib.
Bu PDF-də əsas riyazi modelləşdirmə formulları olmadığı üçün formul bölməsi tədqiqatın hadisədən nəzarətə gedən analitik uyğunlaşdırma məntiqini izah edəcək şəkildə hazırlanıb. Yazı investisiya məsləhəti, təhlükəsizlik zəmanəti və ya texniki quraşdırma təlimatı deyil.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib