

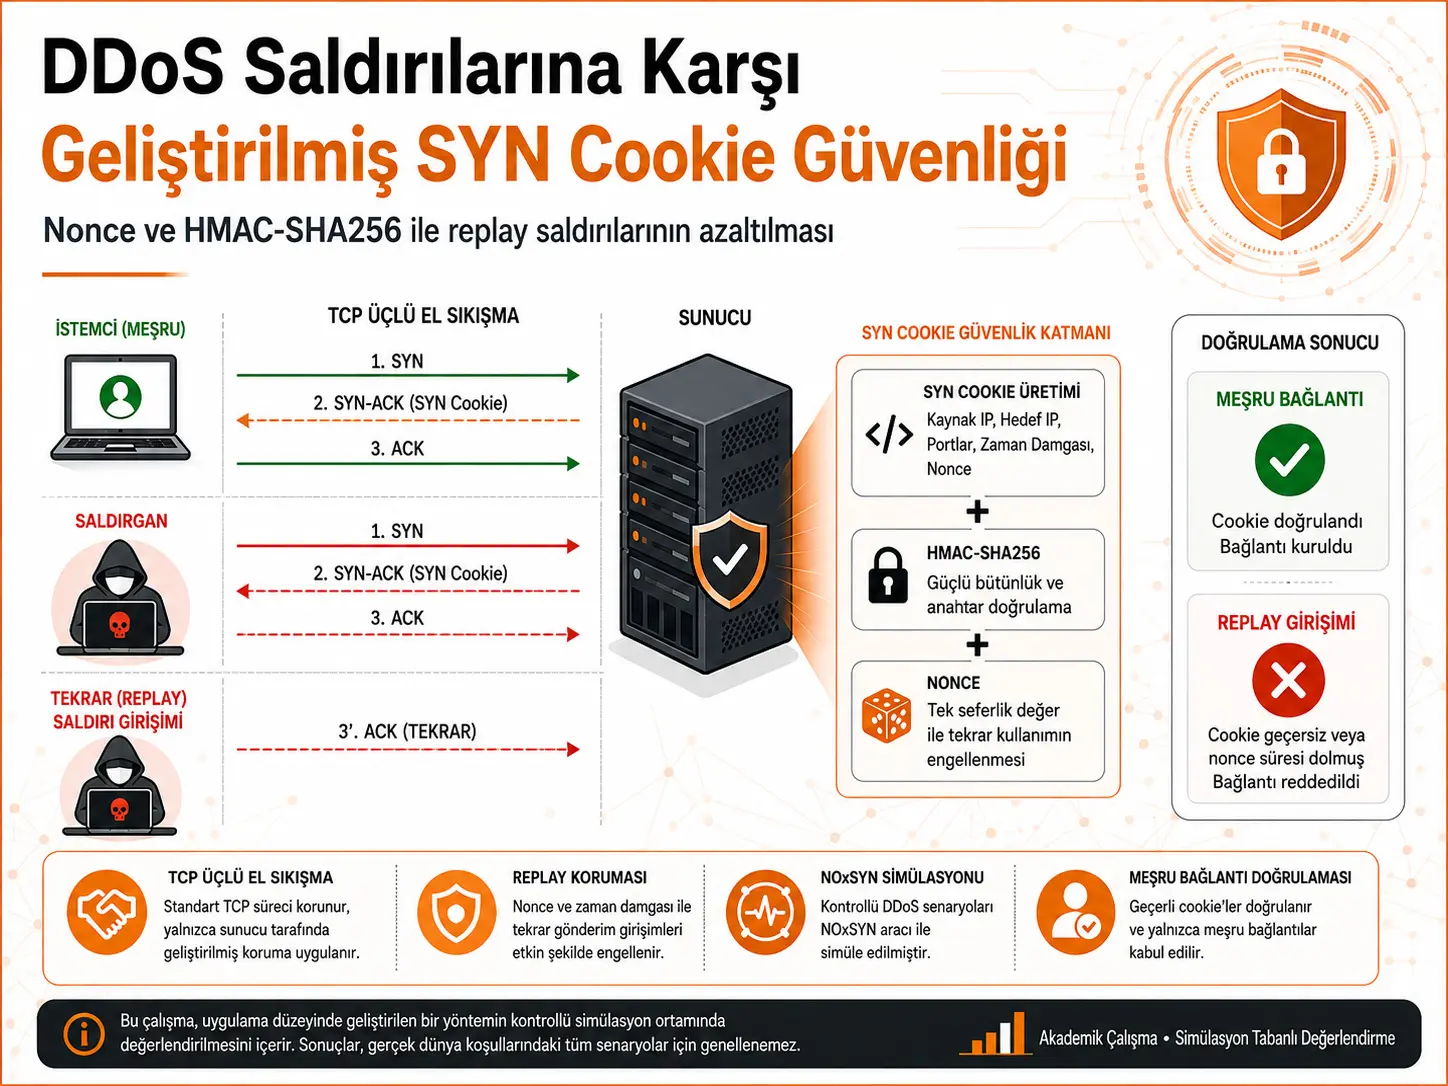
Tadqiqot TCP uch bosqichli qoʻl siqish jarayonini nishonga oladigan SYN flood hujumlarida qoʻllanadigan anʼanaviy SYN cookie mexanizmiga HMAC-SHA256, vaqt tamgʻasi va har bir ulanish uchun yaratiladigan nonce qoʻshib, replay hujumlariga qarshi tekshiruvni kuchaytirishni oʻrganadi. Buning uchun tadqiqotchilar Python asosidagi maxsus NOxSYN simulyatsiya muhitini ishlab chiqib, anʼanaviy RFC 4987 uslubidagi SYN cookie yondashuvi bilan nonce-kuchaytirilgan tizimni bir xil nazorat qilinadigan muhitda taqqosladilar. Nonce-kuchaytirilgan mexanizmda cookie yaratishning oʻrtacha vaqti 0,0023 ms, tekshirishning oʻrtacha vaqti esa 0,0017 ms deb oʻlchandi; barcha kriptografik amallar har bir ulanish uchun 1 ms'dan past boʻldi. Biroq tadqiqot ishlab chiqarish darajasidagi TCP/IP stekida emas, foydalanuvchi makonida ishlaydigan virtuallashtirilgan laboratoriya prototipida bajarildi va turli replay hujumlariga qarshi xavfsizlik samaradorligi keng qamrovli xavfsizlik metrikalari bilan oʻlchanmadi.
Tadqiqotning muhim natijasi shunchaki “yanada xavfsiz SYN cookie” taklif qilishdan iborat emas. Tadqiqot ulanish parametrlarini qisqa umrli nonce va HMAC bilan bogʻlash amalda mumkinligini, biroq bu anʼanaviy SYN cookie yondashuvining juda past hisoblash xarajati bilan bir xil emasligini koʻrsatadi. Uzluksiz SYN flood yuklamasi ostida nonce-kuchaytirilgan mexanizmning server tomonidagi normallashtirilgan CPU ishlatilishi %31,35'ga yetgan, anʼanaviy yondashuvda esa bu qiymat %1'dan past boʻlgan. Shuning uchun replayga chidamlilik uchun qoʻshilgan nonce yaratish, kengaytirilgan HMAC hisobi va vaqtinchalik nonce jadvali xarajatini eʼtiborsiz qoldirib boʻlmaydi.
Turkiya nuqtai nazaridan: Natijalar Turkiyadagi maʼlumotlar markazlari, bulut xizmatlari, korporativ tarmoqlar, xizmat koʻrsatuvchi provayder infratuzilmalari va IoT tizimlarida SYN flood himoyasini takomillashtirish uchun texnik yondashuv taklif qilishi mumkin; biroq tadqiqotda Turkiyaga xos tarmoq trafigi yoki infratuzilma maʼlumotlari mavjud emas. Tadqiqotdagi unumdorlik qiymatlarini mahalliy tizimlarga bevosita koʻchirish toʻgʻri boʻlmaydi. Turkiyada real qoʻllash uchun Linux yadrosi darajasidagi implementatsiya, turli protsessor arxitekturalari, haqiqiy marshrutlash sharoitlari, turli ISP tarmoqlari va taqsimlangan hujum manbalari bilan qayta tekshirish talab etiladi.
Tadqiqotning asosiy muammosi nima?
TCP ulanishi odatda mijoz va server oʻrtasida uch bosqichli qoʻl siqish orqali oʻrnatiladi: mijoz SYN yuboradi, server SYN-ACK bilan javob beradi va mijoz oxirida ACK yuboradi. Anʼanaviy server soʻnggi ACK kelishidan oldin ulanish haqida vaqtinchalik holat maʼlumotini saqlashi mumkin. Koʻp sonli soxta yoki tugallanmagan SYN soʻrovlari yuborilganda ushbu yarim ochiq ulanishlar server resurslarini isteʼmol qilishi mumkin; SYN flood hujumining asosiy mexanizmi shudir.
SYN cookie yondashuvi bu muammoni yarim ochiq ulanish holatini serverda saqlash oʻrniga kerakli maʼlumotni TCP boshlangʻich ketma-ketlik raqamiga kodlash orqali kamaytiradi. Mijozdan ACK kelganda server cookie'ni tekshiradi va faqat shundan keyin ulanishni yaratadi. Shu tariqa tugallanmay qolgan qoʻl siqishlar uchun klassik tarzda ulanish holatini ajratish talab qilinmaydi.
Tadqiqotchilar eʼtibor qaratgan ikkinchi muammo replay, yaʼni avval haqiqiy boʻlgan tekshiruv qiymatidan qayta foydalanishdir. Agar anʼanaviy cookie vaqt oynasi ichida ulanishga xos yetarli darajada noyob boʻlmasa, avval kuzatilgan qiymatni qayta ishlatish nazariy jihatdan yangi hujum yuzasini yaratishi mumkin. Taklif etilgan dizayn shu nuqtada har bir ulanish urinishini nonce bilan bogʻlashni maqsad qiladi.
Nonce va HMAC nega birgalikda qoʻllanadi?
Nonce — maʼlum protokol amali uchun ishlatiladigan yagona yoki qisqa umrli qiymat. Ushbu tadqiqotda har bir SYN soʻrovi uchun kriptografik jihatdan xavfsiz nonce yaratish va uni ulanishni tekshirish jarayoniga kiritish koʻzda tutiladi. Shu tariqa bir xil ulanish parametrlarining turli vaqtlarda hosil qilgan tekshiruv qiymatlarini bir-biridan farqlash maqsad qilinadi.
HMAC-SHA256 esa maxfiy kalitni ulanish parametrlari bilan birlashtirib, tekshirilishi mumkin boʻlgan autentifikatsiya kodini hosil qiladi. Tadqiqotning qoʻllangan freymvorkni tavsiflaydigan qismidagi asosiy munosabat quyidagicha:
\[ SYN\_Cookie = HMAC(K, ClientIP \parallel Port \parallel T \parallel N) \]
Bu yerda K maxfiy kalitni, T vaqt tamgʻasini va N nonce qiymatini ifodalaydi. TCP ketma-ketlik raqami atigi 32 bit boʻlgani uchun tadqiqotda HMAC-SHA256'ning 256 bitli chiqishi 32 bitgacha qisqartiriladi:
\[ Cookie = Truncate_{32}\left(HMAC(K, IP \parallel Port \parallel T \parallel N)\right) \]
Ushbu qisqartirish cookie'ni TCP ketma-ketlik raqami maydoniga joylashtirish imkonini beradi. Xavfsizlik faqat 32 bitli chiqishning oʻziga yuklanmaydi; maxfiy kalit, vaqt bilan cheklangan amal qilish muddati va nonce hayot sikli birgalikda qoʻllanadi.
Manbadagi formula farqi nega muhim?
Tadqiqotning avvalgi hujum simulyatsiyasi boʻlimida berilgan bir HMAC ifodasi mijoz IP'si, mijoz porti, server IP'si, server porti va vaqt tamgʻasini oʻz ichiga oladi, biroq nonce qiymatini ochiq koʻrsatmaydi. Aksincha, qoʻllangan mexanizm batafsil bayon qilingan keyingi boʻlimlarda nonce N bevosita HMAC kirishining bir qismidir. Bundan tashqari, boshqa bir izohda mijoz va server IP/port maʼlumotlari birgalikda ishlatilishi aytilgan boʻlsa-da, keyingi ixcham formula faqat IP, port, vaqt tamgʻasi va nonce koʻrinishini ishlatadi. Shu sabab manbada HMAC kirishining ifodalanishida toʻliq notatsion izchillik yoʻq. Qoʻllangan mexanizmning asosiy mantigʻi, keyingi metod boʻlimlarida tushuntirilganidek, nonce'ni tekshiruv hisobiga bogʻlashdir.
Takomillashtirilgan TCP qoʻl siqishi qanday ishlaydi?
Tadqiqotchilar 8-rasm va 9-rasmda koʻrsatgan mexanizm toʻrtta asosiy tekshiruv bosqichidan iborat. Server SYN soʻrovini olgach nonce yaratadi va HMAC asosidagi cookie'ni hisoblaydi. Cookie SYN-ACK paketining TCP ketma-ketlik raqamiga, nonce esa tadqiqot prototipida TCP eksperimental opsiyasiga joylashtiriladi. Mijoz cookie'ning ichki tuzilishini bilmasdan odatiy ACK mantigʻi bilan javob beradi. Soʻng server nonce'ning amal qilishini va qayta hisoblangan HMAC qiymatini tekshiradi.
Verianla Live: Nonce-kuchaytirilgan SYN cookie tekshiruv oqimi
Ushbu jarayon jadvali tadqiqotning takomillashtirilgan handshake mexanizmini umumlashtiradi. Koʻrsatish eksperimental NOxSYN prototipidagi amallar ketma-ketligini ifodalaydi; ishlab chiqarish muhitidagi butun TCP/IP ishlashini ifodalamaydi.
| Bosqich | Izoh | Manba |
|---|---|---|
| 1. Mijozni ishga tushirish | Mijoz IP manzili, porti va boshlangʻich ketma-ketlik raqami bilan SYN paketini serverga yuboradi. | Boʻlim 7.3, Rasm 8 |
| 2. Cookie va nonce yaratish | Server kriptografik nonce yaratadi; maxfiy kalit, ulanish parametrlari, vaqt tamgʻasi va nonce yordamida HMAC asosidagi SYN cookie hisoblanadi. | Boʻlim 7.1–7.5, Rasm 5 va Rasm 8 |
| 3. SYN-ACK va mijoz ACK'si | Cookie TCP ketma-ketlik raqamiga joylashtiriladi; prototipda nonce TCP eksperimental opsiyasi orqali uzatiladi. Mijoz ACK bilan javob beradi. | Boʻlim 7.3 va 8, Rasm 8 |
| 4. Tekshirish va nonce'ni bekor qilish | Server vaqtning amal qilishini, nonce havolasini va qayta hisoblangan HMAC qiymatini tekshiradi. Muvaffaqiyatli tekshiruvdan soʻng nonce yaroqsiz qilinadi va oʻchiriladi; muvaffaqiyatsiz soʻrov rad etiladi. | Boʻlim 7.4–7.5, Rasm 9 |
Verianla Live: Ushbu jarayon koʻrinishi yuqoridagi koʻrinadigan ilmiy maʼlumotlar jadvalidan brauzerda hosil qilinadi. Jadval ilmiy source-of-truth sifatida saqlanadi.
Tizim haqiqatan ham butunlay statelessmi?
Bu nuqtada tadqiqot qoʻllagan terminologiyani ehtiyotkorlik bilan oʻqish kerak. Anʼanaviy SYN cookie'ning asosiy afzalligi har bir yarim ochiq ulanish uchun server tomonida ulanish holatini saqlamasligidir. Taklif etilgan tizim ham toʻliq TCP ulanish holatini saqlamaydi; biroq replay'ni bir xil amal qilish oynasi ichida toʻsish uchun nonce qiymatlarini qisqa muddat kuzatib boradi.
Tadqiqotning metod boʻlimida har bir kiruvchi SYN uchun yuqori entropiyali nonce yaratilishi va mijozning ulanish parametrlari bilan nonce oʻrtasida vaqtinchalik moslashtirish jadvali saqlanishi aniq aytilgan. Muvaffaqiyatli ACK tekshiruvidan soʻng nonce darhol oʻchiriladi; tekshiruv muvaffaqiyatsiz boʻlsa, yozuv ham olib tashlanadi.
Shu sabab mexanizmni klassik SYN cookie bilan bir xil maʼnoda “umuman holat saqlamaydigan” tuzilma sifatida baholash toʻgʻri emas. Aniqroq ifoda — toʻliq ulanish holatini saqlamaydigan, biroq replayga chidamlilik uchun minimal va qisqa umrli nonce holatidan foydalanadigan dizayn. Tadqiqotning oʻzi ham keyingi boʻlimlarda buni “core stateless philosophy” iborasi bilan chegaralaydi.
NOxSYN nima?
NOxSYN — tadqiqotchilar ushbu ish doirasida Python 3.10 yordamida ishlab chiqqan maxsus simulyatsiya muhiti. U tashqi yoki avval nashr etilgan umumiy maqsadli framework emas. U toʻrtta asosiy modulni oʻz ichiga oladi:
- SYN Cookie Server: HMAC-SHA256 va nonce yordamida cookie yaratadi va tekshiradi.
- Legitimate Client: odatiy uch bosqichli TCP qoʻl siqishini bajaradi.
- SYN Flooding Module: katta hajmdagi soxta SYN paketlarini yaratadi.
- PCAP Analyzer: tajribadan soʻng paket juftliklari va tekshiruv xatti-harakatini tahlil qiladi.
Kriptografik hisoblash va paket yaratish uchun Python'ning hmac, hashlib va scapy komponentlaridan foydalanilgan. Har bir SYN soʻrovi uchun 128 bit nonce yaratilgan, nonce hosil qilishda os.urandom() va qoʻshimcha entropiyadan foydalanilgan. Nonce prototipda TCP'ning eksperimental Kind 254 opsiyasi orqali uzatilgan va mijoz IP/port maʼlumotlariga koʻra vaqtinchalik moslashtirish jadvalida saqlangan.
Paket va log maʼlumotlari qanday tekshirildi?
Tadqiqotchilar faqat konsol chiqishiga tayanmagan. Tajribalar davomida trafik PCAP formatida yozib olingan; SYN paketlari, SYN-ACK ichidagi qisqartirilgan HMAC cookie'lari, ACK paketlari va SYN flood trafigi paket darajasida tahlil qilingan. Tadqiqotning 11-rasmida Wireshark orqali SYN-ACK paketidagi cookie'ning TCP sequence number maydonidagi joylashuvi koʻrsatilgan.
NOxSYN shu bilan birga JSON loglarini ham yaratgan. Ushbu yozuvlarda vaqt tamgʻasi, mijoz IP manzili, mijoz porti, hexadecimal nonce qiymati va unga mos qisqartirilgan HMAC cookie'si mavjud. Tadqiqotchilar JSON yozuvlarini PCAP maʼlumotlari bilan oʻzaro tekshirib, cookie yaratish va nonce noyobligini tasdiqlashga harakat qilgan.
Tajriba muhiti qanchalik realistik?
Sinov muhiti ikkita Kali Linux virtual mashinasidan tashkil topgan. Virtual mashinalar macOS Sonoma 14.3 ishlaydigan, Apple M1 ARM64 protsessorli va 8 GB RAM'ga ega MacBook Air kompyuterida Parallels Desktop ichida ishga tushirilgan. Bir virtual mashina server rolini, ikkinchisi esa ham qonuniy mijoz, ham SYN flood hujumchisi rolini bajargan.
Bu tuzilma nazorat qilinadigan va takrorlanadigan tajriba uchun foydalidir; biroq u katta botnetni, turli internet xizmat provayderlarini, koʻp sonli mustaqil hujum manbalarini, haqiqiy marshrutlash assimetriyalarini yoki ishlab chiqarish darajasidagi server uskunasini anglatmaydi.
Tadqiqotning kuchli tomonlari nimalar?
- Taklif faqat konseptual darajada qolmagan, tadqiqot uchun maxsus NOxSYN prototipida amalga oshirilgan.
- Anʼanaviy RFC 4987 uslubidagi SYN cookie mexanizmi taqqoslash bazasi sifatida alohida amalga oshirilgan.
- Cookie yaratish, tekshiruv vaqti, CPU ishlatilishi va sof kriptografik throughput alohida-alohida oʻlchangan.
- PCAP va JSON yozuvlari orqali paket darajasi hamda ilova darajasidagi tekshiruv birgalikda qoʻllangan.
- Nonce'ning hayot sikli va muvaffaqiyatli tekshiruvdan keyin bekor qilinishi aniq modellashtirilgan.
- Tadqiqotchilar foydalanuvchi makonidagi prototip, virtuallashtirish va natijalarni ishlab chiqarish muhitiga umumlashtirish muammolarini ochiq ravishda cheklov sifatida tan olgan.
Tadqiqotning asosiy cheklovlari nimalar?
Birinchidan, NOxSYN haqiqiy operatsion tizim yadrosiga integratsiya qilingan SYN cookie implementatsiyasi emas. Foydalanuvchi makonidagi Python kodi haqiqiy TCP backlog boshqaruvini, kernel ulanish jadvallarini, socket hayot siklini, zero-copy ishlov berishni, interrupt coalescing yoki kernel fast-path optimallashtirishlarini modellashtirmaydi.
Ikkinchidan, server muvaffaqiyatli ACK'dan keyin haqiqiy socket yaratib, toʻliq TCP sessiyasini yuritmaydi. Demak, tadqiqot asosan cookie tekshiruvini sinaydi; uzoq muddatli ulanish holatini, haqiqiy xotira sarfini va toʻliq ulanish hayot siklini oʻlchamaydi.
Uchinchidan, HMAC-SHA256 va har bir SYN uchun xavfsiz nonce yaratish qoʻshimcha hisoblash xarajatini keltirib chiqaradi. Bu xarajat nazorat qilinadigan tajribada boshqariladigan darajada qolgan boʻlsa-da, ancha yirik volumetrik hujumlarda yoki resurslari cheklangan IoT qurilmalarida xuddi shunday natija olinishi koʻrsatilmagan.
Toʻrtinchidan va xavfsizlik talqini nuqtai nazaridan eng muhimi, tadqiqot replay hujumlariga doir keng qamrovli miqdoriy xavfsizlik baholashini oʻtkazmagan. Replay detection rate, replay success rate, false acceptance rate va false rejection rate kabi mezonlar tadqiqotning mavjud tajribalarida hisobot qilinmagan.
Beshinchidan, mijoz va hujumchi bir xil jismoniy kompyuterdagi virtual mashinalarda ishlaydi. Bu holat real dunyodagi manba IP xilma-xilligini, assimetrik marshrutlarni, tarmoq kechikishlarini va geografik taqsimlangan hujumchilarni ifodalamaydi.
Tadqiqot nimani qoʻllab-quvvatlaydi, nimani qoʻllab-quvvatlamaydi?
Tadqiqot qoʻllab-quvvatlaydigan natijalar:
- Nonce, vaqt tamgʻasi va HMAC'dan foydalanish NOxSYN prototipida SYN cookie tekshiruv oqimiga tatbiq etilgan.
- Qonuniy qoʻl siqishlar nazorat qilinadigan SYN flood yuklamasi ostida tekshirilgan.
- Oʻlchangan server tomoni kriptografik ishlov berish vaqtlari har bir ulanish uchun 1 ms'dan past boʻlgan.
- Nonce'ni bir martalik qiymat sifatida kuzatish replayga qarshi qoʻshimcha tekshiruv qatlamini yaratgan.
- Takomillashtirilgan tuzilmani qoʻllash hisoblash va holat boshqaruvi nuqtai nazaridan oʻlchanadigan xarajatga ega.
Tadqiqot qoʻllab-quvvatlamaydigan yoki hali sinamagan natijalar:
- Haqiqiy internet miqyosidagi DDoS hujumlari aniq toʻxtatilgani koʻrsatilmagan.
- Kernel darajasidagi Linux yoki boshqa ishlab chiqarish TCP/IP steklarida xuddi shu unumdorlik isbotlanmagan.
- Taxminan 248 ming ulanish/soniya sof kriptografik throughput haqiqiy tarmoq serveri ayni miqdordagi TCP ulanishini koʻtara olishini anglatmaydi.
- Replay hujumlarining barcha variantlariga qarshi keng qamrovli xavfsizlik samaradorligi oʻlchanmagan.
- IoT, bulut va maʼlumotlar markazi tizimlarida xuddi shu CPU va kechikish qiymatlari olinishi koʻrsatilmagan.
- Tadqiqot Turkiyadagi haqiqiy tarmoq trafigi yoki DDoS hujumlari boʻyicha tekshiruv taqdim etmaydi.
Tadqiqot usuli va natijalari
Eksperimental tuzilma
| Komponent | Tadqiqotda qoʻllangan tuzilma |
|---|---|
| Operatsion tizim | Kali Linux, Parallels virtual mashinasi |
| Asosiy operatsion tizim | macOS Sonoma 14.3 |
| Jismoniy mashina | MacBook Air M1 |
| Protsessor | Apple M1, ARM64 |
| Xotira | 8 GB RAM |
| Dasturlash tili | Python 3.10 |
| Paketlarga ishlov berish | Scapy |
| Paket tahlili | Wireshark va NOxSYN PCAP Analyzer |
| Kriptografiya | HMAC-SHA256 |
| Nonce | Har bir SYN uchun 128 bit; os.urandom() va qoʻshimcha entropiya |
| TCP uzatish | Nonce uchun eksperimental TCP opsiyasi Kind 254 |
| HMAC chiqishi | TCP sequence number maydoni uchun 32 bitgacha qisqartirilgan |
Kriptografik ishlov berish vaqti
Anʼanaviy va nonce-kuchaytirilgan mexanizm 160 ta nazorat qilinadigan takror orqali taqqoslangan. Cookie yaratishda nonce-kuchaytirilgan versiya qisqaroq oʻrtacha vaqt bergan, tekshiruv xarajati esa oshgan.
Verianla Live: Anʼanaviy va nonce-kuchaytirilgan cookie ishlov berish vaqtlari
Qiymatlar faqat server tomonidagi kriptografik cookie yaratish va tekshirish amallarini qamrab oladi; tarmoq uzatishi, loglash va fayl I/O vaqtlari ushbu oʻlchovlarga kiritilmagan.
| Amal | Anʼanaviy (ms) | Nonce-kuchaytirilgan (ms) | Manba |
|---|---|---|---|
| Oʻrtacha cookie yaratish | 0,0046 | 0,0023 | Jadval 3 |
| Minimal cookie yaratish | 0,0028 | 0,0020 | Jadval 3 |
| Maksimal cookie yaratish | 0,1200 | 0,0263 | Jadval 3 |
| Oʻrtacha tekshirish | 0,0005 | 0,0017 | Jadval 3 |
| Minimal tekshirish | 0,0004 | 0,0016 | Jadval 3 |
| Maksimal tekshirish | 0,0020 | 0,0049 | Jadval 3 |
Verianla Live: Vizualizatsiya yuqoridagi koʻrinadigan ilmiy maʼlumotlar jadvalidan brauzerda hosil qilinadi. Jadval ilmiy source-of-truth sifatida saqlanadi.
Oʻrtacha cookie yaratish vaqti anʼanaviy tuzilmada 0,0046 ms boʻlgan boʻlsa, nonce-kuchaytirilgan tuzilmada 0,0023 ms deb oʻlchangan. Tadqiqotchilar bu farqni anʼanaviy RFC 4987 uslubidagi tuzilmada talab qilinadigan MSS indeks hisobi, timestamp counter amali va 32 bitli ISN bit-packing amallarining nonce-kuchaytirilgan prototipda olib tashlangani bilan izohlaydi.
Bunga qarshi ravishda oʻrtacha tekshiruv vaqti 0,0005 ms'dan 0,0017 ms'ga oshgan. Buning sababi kengaytirilgan va nonce'ni oʻz ichiga olgan HMAC kirishini qayta hisoblashdir. Har ikkala qiymat ham mutlaq jihatdan 1 ms'dan ancha past boʻlsa-da, “nonce hech qanday xarajat keltirmaydi” degan xulosaga kelib boʻlmaydi.
Mijoz tomonida oʻlchangan kechikish
| Koʻrsatkich | Nonce-kuchaytirilgan mexanizm |
|---|---|
| Tugallangan handshake | 5 |
| Oʻrtacha RTT | 112,0422 ms |
| Minimal RTT | 98,7142 ms |
| Maksimal RTT | 123,5973 ms |
| Standart ogʻish | 10,3695 ms |
| Oʻrtacha CPU | %8,86 |
4-jadvalda mijoz tomonidan kuzatilgan oʻrtacha uchidan-uchigacha RTT 112,0422 ms. Bu qiymatni HMAC hisoblash vaqti bilan aralashtirib yubormaslik kerak; u tarmoq va butun tajriba muhitidagi qoʻl siqish kechikishini ifodalaydi.
SYN flood ostida CPU xarajati
Ikki mexanizm 1120 ta soxta SYN paketi va sakkizta qonuniy handshake urinishidan iborat birgalikdagi yuklama ostida baholangan.
| Ssenariy | Anʼanaviy RFC 4987 uslubi (%) | Nonce-kuchaytirilgan (%) |
|---|---|---|
| Server tomoni ishlovi | <1 | 31,35 |
| Mijoz tomoni ishlovi | <1 | 8,86 |
Nonce-kuchaytirilgan mexanizmning server tomonidagi CPU sarfining oshishi tadqiqotdagi eng muhim unumdorlik xarajatlaridan biridir. Har bir kiruvchi SYN uchun xavfsiz nonce yaratish, kengaytirilgan HMAC amali va nonce moslashtirish jadvaliga yozuv kiritish bu farqning asosiy sabablaridan sifatida koʻrsatiladi.
Sof kriptografik throughput
| Koʻrsatkich | Anʼanaviy | Nonce-kuchaytirilgan |
|---|---|---|
| Oʻlchangan takror | 160 | 160 |
| Jami kriptografik vaqt | 0,8123 ms | 0,6439 ms |
| Hisoblangan ulanish/s | 196.970,59 | 248.495,44 |
Nonce-kuchaytirilgan mexanizm sof kriptografik vaqt asosida taxminan 248.495 ulanish/s, anʼanaviy usul esa taxminan 196.971 ulanish/s nazariy ishlov berish quvvatini koʻrsatgan. Bu natija bir qarashda CPU jadvali bilan zid koʻrinishi mumkin; biroq ikki oʻlchov bir xil narsani oʻlchamaydi. CPU tajribasi 1120 SYN'ni oʻz ichiga olgan uzluksiz flood yuklamasining barcha ishlov berish xarajatlarini qamrab olgan, throughput hisobi esa tarmoq uzatishi va flood ishlov berish yukini chiqarib tashlab, 160 nazorat qilinadigan kriptografik takror asosida hisoblangan.
Shu sabab 248.495 ulanish/s qiymati haqiqiy tarmoq throughput'i emas. Tadqiqotning oʻzi bu qiymatni sof kriptografik ishlovning nazariy yuqori chegarasi sifatida belgilaydi va natija Python foydalanuvchi makoni hamda Apple M1 ARM64 platformasiga xos boʻlishi mumkinligini qayd etadi.
Manbadagi oʻlchov nomuvofiqligi
Unumdorlik boʻlimida eʼtibor talab qiladigan yana bir hisobot farqi mavjud. Mijoz kechikishlari berilgan 4-jadval nonce-kuchaytirilgan mexanizm uchun beshta tugallangan handshake'ni bildiradi, throughput muhokamasi oxirida esa har ikkala mexanizm ham sakkizta qonuniy handshake'ning barchasini muvaffaqiyatli tekshirganligi aytiladi. Tadqiqot ushbu besh va sakkiz handshake qiymatlarining turli kichik tajribalar, oʻlchov oynalari yoki namuna guruhlari oʻrtasidagi munosabatini batafsil tushuntirmaydi. Shu sabab bu ikki qiymatni bitta tajriba natijasiga birlashtirmaslik kerak.
Manba va usul haqida izoh
Toʻliq original tadqiqot nomi: Enhancing SYN Cookie Security Against DDoS Attacks: Mitigating Replay Attacks with Nonce Implementation
Mualliflar: Nazar Abbas Saqib; Haifa Alobiad; Layan Alsuliman; Tala Almulla.
Mualliflar tartibi: Manba tadqiqotidagi tartib aynan saqlangan.
Teng birinchi muallif/teng hissa: Manbada teng birinchi mualliflik belgisi koʻrsatilmagan.
Masʼul muallif: Nazar Abbas Saqib.
Muassasalar: SAUDI ARAMCO Cybersecurity Chair, Department of Networks and Communications, College of Computer Science and Information Technology, Imam Abdulrahman Bin Faisal University; College of Computer Science and IT, Imam Abdulrahman Bin Faisal University, Dammam, Saudiya Arabistoni.
Jurnal: Future Internet.
Nashriyot: MDPI, Basel, Switzerland.
Jild / son / maqola raqami: 18 / 6 / 323.
DOI: 10.3390/fi18060323
Qabul qilingan sana: 17 Aprel 2026.
Qayta koʻrib chiqilgan sana: 6 Iyun 2026.
Qabul qilingan sana: 8 Iyun 2026.
Nashr sanasi: 15 Iyun 2026.
Manba turi: Taqrizdan oʻtgan tadqiqot maqolasi; nazorat qilinadigan laboratoriya/simulyatsiyaga asoslangan tarmoq xavfsizligi va unumdorlik baholashi.
Taqriz holati: Taqrizdan oʻtgan nashr.
Litsenziya: Creative Commons Attribution (CC BY).
Rasmiy nashr havolasi:https://doi.org/10.3390/fi18060323
Moliyalashtirish: Mualliflar loyiha SAUDI ARAMCO Cybersecurity Chair, Imam Abdulrahman Bin Faisal University tomonidan moliyalashtirilganini bildiradi.
Maʼlumotlardan foydalanish imkoniyati: NOxSYN simulyatsiya framework'i tadqiqotda berilgan GitHub repozitoriyasida hammaga ochiq ekani aytiladi. Tajribalarda yaratilgan PCAP va JSON maʼlumotlar toʻplamlari esa asosli soʻrov asosida masʼul muallifdan olinishi mumkinligi bildirilgan.
Manfaatlar toʻqnashuvi: Mualliflar manfaatlar toʻqnashuvi haqida maʼlum qilmagan.
Muallif hissalari: Konseptuallashtirish: Nazar Abbas Saqib, Haifa Alobiad va Layan Alsuliman; usul: Nazar Abbas Saqib, Haifa Alobiad va Layan Alsuliman; dasturiy taʼminot: Haifa Alobiad; tekshirish va formal tahlil: Haifa Alobiad va Layan Alsuliman; tadqiqot: Tala Almulla, Haifa Alobiad va Layan Alsuliman; resurslar va maʼlumotlarni kuratsiya qilish: Haifa Alobiad; dastlabki qoralama: Haifa Alobiad va Layan Alsuliman; koʻrib chiqish va tahrirlash: Nazar Abbas Saqib va Tala Almulla; vizualizatsiya: Haifa Alobiad; rahbarlik va loyiha boshqaruvi: Nazar Abbas Saqib.
Ilmiy usul chegarasi: Tadqiqot ishlab chiqarish darajasidagi TCP/IP yadrosida amalga oshirilmagan. NOxSYN foydalanuvchi makonida ishlaydigan Python asosidagi prototip boʻlib, sinovlar bir xil jismoniy Apple M1 kompyuteridagi virtual mashinalarda bajarilgan. Muvaffaqiyatli ACK'dan keyin haqiqiy TCP socket hayot sikli yaratilmagani sabab toʻliq ulanish va resurs isteʼmoli xatti-harakati oʻlchanmagan. Replay hujumlariga qarshi keng qamrovli replay detection rate, replay success rate, false acceptance rate yoki false rejection rate oʻlchovlari ham mavjud baholashda yoʻq.
Stateless terminologiyasi haqida manba izohi: Tadqiqot turli joylarda mexanizmni stateless deb taʼriflasa-da, metod boʻlimida ulanish parametrlari bilan nonce oʻrtasida qisqa umrli server tomoni moslashtirish jadvali saqlanishi aniq koʻrsatilgan. Shu sabab bu yerda tizim klassik SYN cookie bilan bir xil maʼnoda butunlay holatsiz sifatida emas; toʻliq handshake holatini saqlamaydigan, biroq replayga chidamlilik uchun minimal va vaqtinchalik nonce holatidan foydalanadigan mexanizm sifatida bayon qilingan.
Formula izchilligi haqida manba izohi: Tadqiqotning dastlabki hujum simulyatsiyasi boʻlimidagi bir HMAC ifodasida nonce ochiq koʻrsatilmagan boʻlsa-da, qoʻllangan framework'ning keyingi tenglamalarida nonce HMAC kirishiga kiritilgan. Bu farq jim tarzda tuzatilmagan; qoʻllangan mexanizm tavsifida keyingi metod boʻlimlaridagi nonce'ni oʻz ichiga olgan formula asos qilib olingan va nomuvofiqlik alohida qayd etilgan.
Natijalar qamrovi: Ilmiy mazmun ushbu tadqiqotning usuli, tajribalari va natijalariga tayangan holda tayyorlangan. Tashqi manbalardan yangi eksperimental topilma yoki unumdorlik natijasi qoʻshilmagan. Tadqiqot nonce asosidagi replay himoyasining amalga oshirilishi mumkinligiga doir prototip va unumdorlik dalillarini taqdim etadi; haqiqiy internet miqyosida yoki ishlab chiqarish yadrosida keng qamrovli DDoS xavfsizlik muvaffaqiyati isbotini taqdim etmaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan