

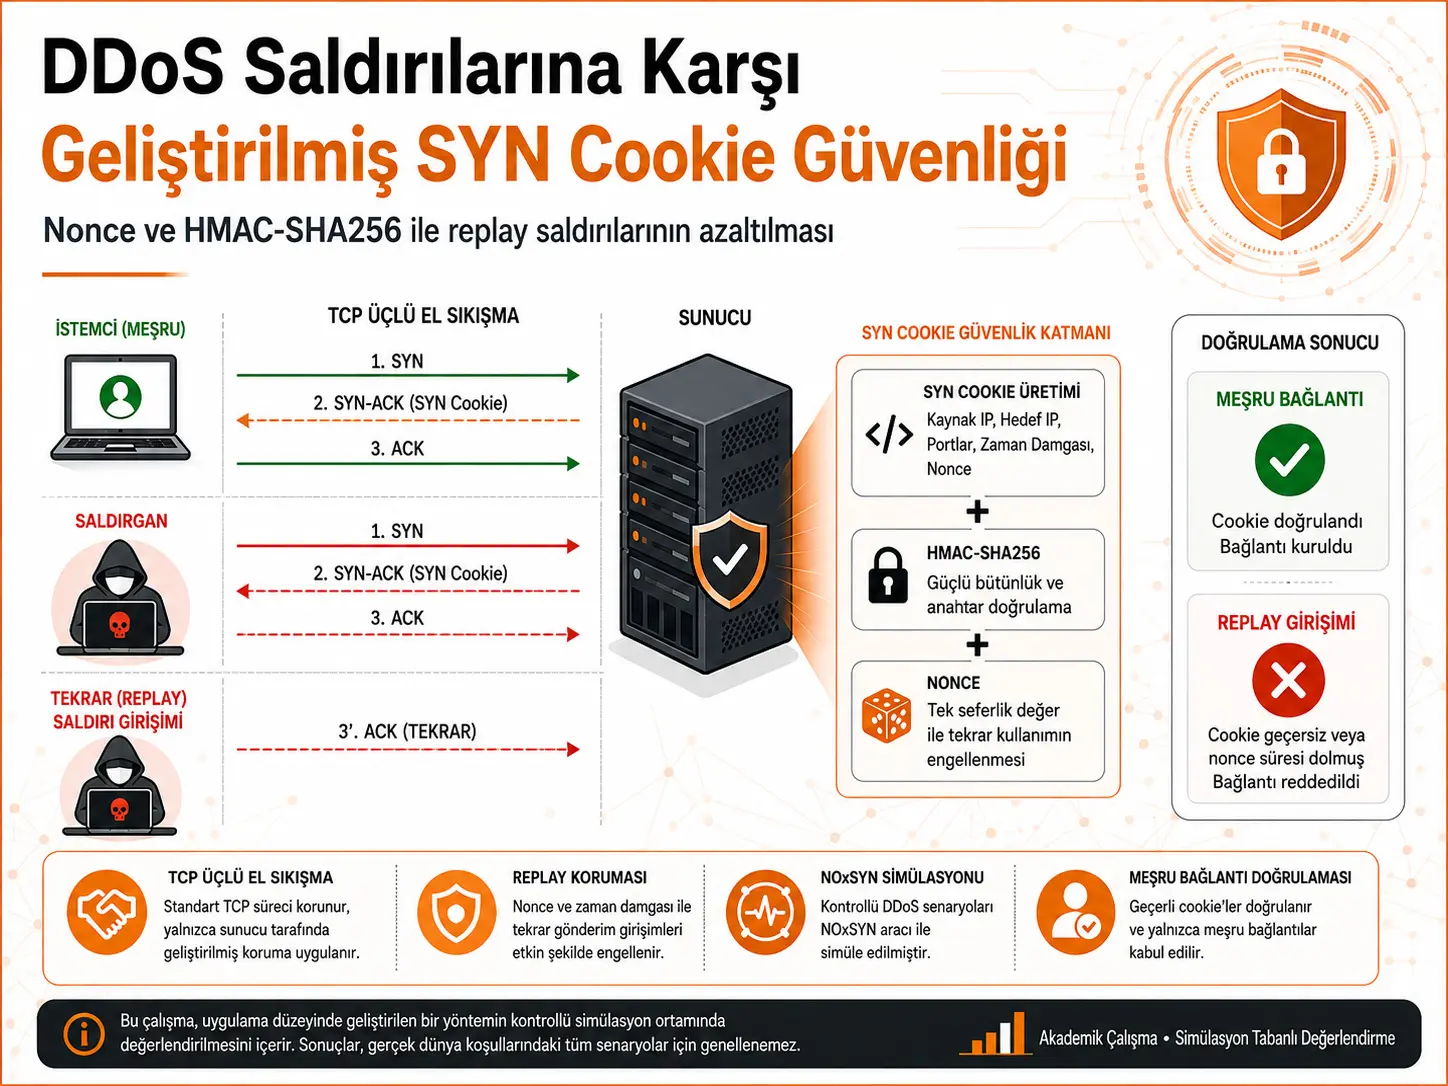
Изилдөө, TCP üçlü el sıkışmasını көздөгөн SYN flood чабуулдарında колдонулган келгенeksel SYN cookie механизмиna HMAC-SHA256, убакыт белгиси жана bağlantı başına түзүлгөн nonce ekleyerek replay чабуулдарına каршы ырастооyı güçlendirmeyi inceliyor. Изилдөөчүлөр bunun үчүн Python негизиндеги özel NOxSYN simülasyon orтолукını geliştirdi жана келгенeksel RFC 4987 tarzı SYN cookie ыкмасыyla nonce-өркүндөтүлгөн системасы ошол эле kontrollü orтолукда karşılaştırdı. Nonce-өркүндөтүлгөн mekanizmada орточо cookie өндүрүш мөөнөтү 0,0023 ms, орточо ырастоо мөөнөтү 0,0017 ms катары ölçüldü; бардык kriptoграфик операцияler bağlantı başına 1 ms'nin астында kaldı. Ошентсе да изилдөө өндүрүш sınıfı бир TCP/IP yığını үстүндө эмес, колдонуучу alanında çalışan sanallaştırılmış бир laboratuvar прототипi үстүндө реалдууleştirildi жана ар түрдүү replay чабуулдарı karşısındaki ишенимlik etkinliği камтууlı ишенимlik metrikleriyle ölçülmedi.
Изилдөөнүн öнымдуулукli sonucu гана “дагы ишенимli бир SYN cookie” önermek değildir. Изилдөө, bağlantı parametrelerini kısa ömürlü бир nonce жана HMAC менен ilişkilendirmenin uygulanabilir болгонун; бирок bunun келгенeksel SYN cookie ыкмасыnın өтө төмөн операция maliyetiyle ошол эле olmadığına işaret ediyor. Sürdürülen SYN flood yükü астында nonce-өркүндөтүлгөн mekanizmanın sunucu tarafı normalize CPU колдонулушу %31,35'e ulaşırken келгенeksel ыкмада бул маани %1'in астында kaldı. Демек replay direnci үчүн eklenen nonce өндүрүшi, genişletilmiş HMAC hesabı жана geçici nonce таблицаsunun maliyeti göz ardı edilemez.
Түркия жагынан: Табылгалар Türkiye'deki маалымат merжолуleri, булут hizmetleri, kurumsal ağlar, servis sağlayıcı altyapıları жана IoT системаларinde SYN flood savunmasının geliştirilmesine yönelik teknik бир ыкма sunabilir; бирок изилдөөда Türkiye'ye özgü тармак trafiği же altyapı verisi жок. Изилдөөdaki performans маанилериnin жергиликтүү системаларe түздөн-түз aktarılması туура olmaz. Türkiye'deki реалдуу колдонуу үчүн Linux çekirdeği düzeyinde колдонмо, ар түрдүү процессор архитектураleri, реалдуу yönlendirme шарттары, ар түрдүү ISP ağları жана dağıtık чабуул булакlarıyla yeniden ырастоо керек.
Изилдөөнүн негизги көйгөйү эмне?
TCP bağlantısı normalde istemci менен sunucu арасында үч aşamalı бир el sıkışma менен kurulur: istemci SYN gönderir, sunucu SYN-ACK менен yanıt verir жана istemci son катары ACK gönderir. Geleneksel бир sunucu, son ACK gelmeden мурун bağlantı hakkında geçici durum bilgisi tutabilir. Өтө сандагы sahte же толукamlanmayan SYN isteği gönderildiğinde бул yarım ачык bağlantılar sunucu булакlarını tüketebilir; SYN flood чабуулsının негизги механизми budur.
SYN cookie ыкмасы бул sorunu, yarım ачык bağlantının durumunu sunucuda tutmak ордуна gerekli bilgiyi TCP başlangıç sıra numarasına kodlayarak azaltır. İstemciden ACK geldiğinde sunucu cookie'yi doğrular жана бирок bundan кийин bağlantıyı oluşturur. Ошентип eksik bırakılan el sıkışmaları үчүн klasik түрдө bağlantı durumu бөлүнүшү gerekmez.
Изилдөөчүлөрın үстүндө durduğu ikinci sorun болсо replay, yani дагы мурун geçerli olmuş бир ырастоо маанисиnin yeniden kullanılmasıdır. Geleneksel cookie zaman penceresi ичинде yeterli bağlantı-özel benzersizliğe sahip değilse дагы мурун gözlemlenen бир маанисиn yeniden kullanılması teorik катары жаңы бир чабуул yüzeyi oluşturabilir. Сунушталган дизайн бул noktada ар бир bağlantı girişimini nonce менен bağlamayı amaçlıyor.
Nonce жана HMAC эмне үчүн бирге kullanılıyor?
Nonce, белгилүү бир protokol операциясы үчүн колдонулган tekil же kısa ömürlü мааниdir. Бул изилдөөда ар бир SYN isteği үчүн kriptoграфик катары ишенимli бир nonce oluşturulması жана бул маанисиn bağlantı ырастооsına кошулган edilmesi максатleniyor. Ошентип ошол эле bağlantı parametrelerinin ар түрдүү zamanlarda ürettiği ырастоо маанилериnin birbirinden бөлүнүшү amaçlanıyor.
HMAC-SHA256 болсо gizli ачкычı bağlantı parametreleriyle бириктирип doğrulanabilir бир идентификация ырастоо kodu üretiyor. Изилдөөнүн uygulanan алкакyi tarif eden bölümündeki негизги ilişki şöyledir:
\[ SYN\_Cookie = HMAC(K, ClientIP \parallel Port \parallel T \parallel N) \]
Бул жерде K gizli ачкычı, T убакыт белгисиnı жана N nonce маанисиni temsil eder. TCP sıra numarası гана 32 bit болгону үчүн изилдөөда HMAC-SHA256'nın 256 bitlik çıktısı 32 bite kırpılır:
\[ Cookie = Truncate_{32}\left(HMAC(K, IP \parallel Port \parallel T \parallel N)\right) \]
Бул kırpma, cookie'nin TCP sıra numarası alanına yerleştirilebilmesini sağlar. Güvenlik гана 32 bitlik çıktının kendisine bırakılmamaktadır; gizli ачкыч, zamanla sınırlandırılmış geçerlilik жана nonce yaşam döngüsü бирге колдонулат.
Булак içindeki formül ар түрдүүlığı эмне үчүн öнымдуулукli?
Изилдөөнүн мурунки чабуул simülasyonu bölümünde verilen бир örnek HMAC ifadesi istemci IP'si, istemci portu, sunucu IP'si, sunucu portu жана убакыт белгисиnı içerirken nonce маанисиni açıkça göstermemektedir. Buna karşılık uygulanan mekanizmayı ayrıntılandıran кийинки bölümlerde nonce N түздөн-түз HMAC girdisinin parçasıdır. Мындан тышкары башка бир açıklamada istemci жана sunucu IP/port bilgilerinin бирге kullanılacağı belirtilirken кийинки kompakt formül гана IP, port, убакыт белгиси жана nonce gösterimini kullanmaktadır. Ошондуктан булакta HMAC girdisinin gösteriminde толук бир notasyon tutarlılığı yoktur. Uygulanan mekanizmanın негизги mantığı, кийинки ыкма bölümlerinde açıklandığı üzere nonce'nin ырастоо hesabına bağlanmasıdır.
Өркүндөтүлгөн TCP el sıkışması кантип çalışıyor?
Изилдөөчүлөрın Сүрөт 8 жана Сүрөт 9'да gösterdiği mekanizma төрт негизги ырастоо aşamasından oluşuyor. Sunucu SYN isteğini aldıktan кийин nonce üretir жана HMAC негизиндеги cookie hesaplar. Cookie SYN-ACK paketinin TCP sıra numarasına, nonce болсо изилдөөнүн прототипinde TCP deneysel seçeneğine yerleştirilir. İstemci cookie'nin ички yapısını bilmeden normal ACK mantığıyla yanıt verir. Sunucu кийинчерээк nonce'nin geçerliliğini жана yeniden hesaplanan HMAC маанисиni kontrol eder.
Verianla Live: Nonce-өркүндөтүлгөн SYN cookie ырастоо akışı
Бул süreç таблицаsu изилдөөнүн өркүндөтүлгөн handshake механизмиnı кыскача мазмунler. Gösterim deneysel NOxSYN прототипindeki операция sırasını temsil eder; өндүрүш orтолукındaki бүткүл TCP/IP işleyişini temsil etmez.
| Этап | Түшүндүрмө | Булак |
|---|---|---|
| 1. İstemci başlatma | İstemci IP adresi, portu жана başlangıç sıra numarasıyla SYN paketini sunucuya gönderir. | Bölüm 7.3, Сүрөт 8 |
| 2. Cookie жана nonce өндүрүшi | Sunucu kriptoграфик nonce üretir; gizli ачкыч, bağlantı parametreleri, убакыт белгиси жана nonce колдонуу менен HMAC негизиндеги SYN cookie hesaplanır. | Bölüm 7.1–7.5, Сүрөт 5 жана Сүрөт 8 |
| 3. SYN-ACK жана istemci ACK'si | Cookie TCP sıra numarasına yerleştirilir; прототипte nonce TCP deneysel seçeneği аркылуу taşınır. İstemci ACK менен yanıt verir. | Bölüm 7.3 жана 8, Сүрөт 8 |
| 4. Ырастоо жана nonce iptali | Sunucu zaman geçerliliğini, nonce referansını жана yeniden hesaplanan HMAC маанисиni kontrol eder. Başarılı ырастооdan кийин nonce geçersiz kılınır жана silinir; ийгиликsız istek reddedilir. | Bölüm 7.4–7.5, Сүрөт 9 |
Verianla Live: Бул süreç görünümü yukarıdaki görünür bilimsel маалымат таблицаsundan tarayıcıda oluşturulur. Таблица bilimsel булак-of-truth катары korunur.
Система чынында толукamen stateless бы?
Бул noktada изилдөөнүн kullandığı terminolojiyi dikkatli okumak керек. Geleneksel SYN cookie'nin негизги avantajı, ар бир yarım ачык bağlantı үчүн sunucu tarafında bağlantı durumu tutmamasıdır. Сунушталган система да толук TCP bağlantı durumunu saklamaz; бирок replay'i ошол эле geçerlilik penceresi ичинде engellemek amacıyla nonce маанилериni kısa süreli катары takip eder.
Изилдөөнүн ыкма bölümünde ар бир келген SYN үчүн жогорку entropili nonce üretildiği жана istemcinin bağlantı parametreleriyle nonce арасында geçici бир eşleme таблицаsu tutulduğu açıkça belirtilmektedir. Başarılı ACK ырастооsından кийин nonce hemen silinir; ырастоо ийгиликsız olursa giriş да kaldırılır.
Ошондуктан mekanizmayı klasik SYN cookie менен ошол эле anlamda “hiç durum tutmayan” бир yapı катары баалооk туура değildir. Дагы kesin ifade, толук bağlantı durumunu saklamayan бирок replay direnci үчүн minimal жана kısa ömürlü nonce durumu kullanan бир дизайн olduğudur. Изилдөөнүн kendisi да ilerleyen bölümlerde bunu “core stateless philosophy” ifadesiyle sınırlandırmaktadır.
NOxSYN эмне?
NOxSYN, изилдөөчүлөрın бул изилдөө камтуусуnda Python 3.10 менен geliştirdiği özel simülasyon orтолукıdır. Harici же дагы мурун yayımlanmış genel amaçlı бир framework değildir. Төрт негизги modül içerir:
- SYN Cookie Server: HMAC-SHA256 жана nonce kullanarak cookie üretir жана doğrular.
- Legitimate Client: normal üçlü TCP el sıkışmasını реалдууleştirir.
- SYN Flooding Module: жогорку hacimli sahte SYN paketleri üretir.
- PCAP Analyzer: deneyden кийин paket çiftlerini жана ырастоо davranışını inceler.
Kriptoграфик hesaplama жана paket oluşturma үчүн Python'un hmac, hashlib жана scapy компонентleri колдонулган. Ар бир SYN isteği үчүн 128 bit nonce түзүлгөн, nonce өндүрүшinde os.urandom() жана ek entropiden yararlanılmıştır. Nonce прототипte TCP'nin deneysel Kind 254 seçeneğiyle iletilmiş жана istemci IP/port bilgisine ылайык geçici eşleme таблицаsunda tutulmuştur.
Paket жана log маалыматтары кантип ырасталды?
Изилдөөчүлөр гана konsol çıktısına ишенимmemiştir. Deneyler sırasında trafik PCAP түрүндө катталган; SYN paketleri, SYN-ACK içindeki kırpılmış HMAC cookie'leri, ACK paketleri жана SYN flood trafiği paket düzeyinde incelenmiştir. Изилдөөнүн Сүрөт 11'inde Wireshark аркылуу бир SYN-ACK paketindeki cookie'nin TCP sequence number alanındaki жайгашуусу gösterilmektedir.
NOxSYN ошол эле zamanda JSON logları üretmiştir. Бул жазууlar убакыт белгисиnı, istemci IP adresini, istemci portunu, hexadecimal nonce маанисиni жана karşılık келген kırpılmış HMAC cookie'sini içerir. Изилдөөчүлөр JSON жазууларыnı PCAP маалыматтарыyle çapraz kontrol ederek cookie өндүрүшini жана nonce benzersizliğini ырастооya çalışmıştır.
Deney orтолукı ne kadar реалдууçi?
Test orтолукı эки Kali Linux sanal makinesinden oluşmuştur. Sanal makineler macOS Sonoma 14.3 çalıştıran, Apple M1 ARM64 процессорli жана 8 GB RAM'e sahip бир MacBook Air үстүндө Parallels Desktop ичинде çalıştırılmıştır. Бир sanal makine sunucu, башка sanal makine болсо hem meşru istemci hem SYN flood saldırganı rolünü üstlenmiştir.
Бул yapı kontrollü жана кайталануучу deney açısından yararlıdır; бирок ири бир botnet, ар түрдүү internet servis sağlayıcıları, өтө сандагы көз карандысыз чабуул kaynağı, реалдуу yönlendirme asimetrileri же өндүрүш sınıfı sunucu аппараттыкı anlamına gelmez.
Изилдөөнүн güçlü yönleri nelerdir?
- Öneri гана kavramsal bırakılmamış, изилдөөya özel NOxSYN прототипinde колдонулган.
- Geleneksel RFC 4987 tarzı SYN cookie механизми салыштыруу tabanı катары ayrıca колдонулган.
- Cookie өндүрүшi, ырастоо мөөнөтү, CPU колдонулушу жана saf kriptoграфик throughput ayrı ayrı өлчөнгөн.
- PCAP жана JSON жазууларыyla paket düzeyi жана колдонмо düzeyi ырастоо бирге колдонулган.
- Nonce'nin yaşam döngüsü жана ийгиликтүү ырастооdan кийин iptal edilmesi ачык түрдө modellenmiştir.
- Изилдөөчүлөр колдонуучу alanı прототипi, sanallaştırma жана өндүрүш orтолукına genellenebilirlik sorunlarını чектөө катары açıkça kabul etmiştir.
Изилдөөнүн негизги чектөөлөрı nelerdir?
Birincisi, NOxSYN реалдуу işletim системасы çekirdeğine entegre edilmiş бир SYN cookie колдонмоsı değildir. Kullanıcı alanındaki Python kodu реалдуу TCP backlog yönetimini, kernel bağlantı таблицаlarını, socket yaşam döngüsünü, zero-copy операцияe, interrupt coalescing же kernel fast-path optimizasyonlarını modellememektedir.
İkincisi, sunucu ийгиликтүү ACK кийинsında реалдуу бир socket oluşturup толук TCP oturumu yürütmemektedir. Демек изилдөө esas катары cookie ырастооsını test eder; uzun süreli bağlantı durumu, реалдуу эс тутум tüketimi жана толук bağlantı yaşam döngüsünü ölçmez.
Üçüncüsü, HMAC-SHA256 жана ар бир SYN үчүн ишенимli nonce өндүрүшi ek hesaplama maliyeti doğurur. Бул maliyet kontrollü deneyde yönetilebilir kalmış olsa да өтө дагы ири volumetrik чабуулдарда же булакları sınırlı IoT түзмөктөрдүнда ошол эле sonucun elde edileceği gösterilmemiştir.
Dördüncüsü жана ишенимlik жоромолu açısından en öнымдуулукlisi, изилдөө replay чабуулдарına ilişkin камтууlı nicel ишенимlik баалооsi реалдууleştirmemiştir. Replay detection rate, replay success rate, false acceptance rate жана false rejection rate сыяктуу ölçütler изилдөөnın учурдагы deneylerinde raporlanmamıştır.
Beşincisi, istemci жана saldırgan ошол эле fiziksel bilgisayar üzerindeki sanal makinelerde изилдөөktadır. Бул durum реалдуу dünyadaki булак IP çeşitliliğini, asimetrik rotaları, тармак кечигүүlerini жана coğrafi катары dağıtılmış saldırganları temsil etmemektedir.
Изилдөө neyi destekliyor, neyi desteklemiyor?
Изилдөө колдогон жыйынтыктар:
- Nonce, убакыт белгиси жана HMAC колдонулушу NOxSYN прототипinde SYN cookie ырастоо akışına uygulanabilmiştir.
- Meşru el sıkışmalar kontrollü SYN flood yükü астында doğrulanabilmiştir.
- Ölçülen sunucu tarafı kriptoграфик операция süreleri bağlantı başına 1 ms'nin астында kalmıştır.
- Nonce'nin бир kullanımlı катары izlenmesi replay'e каршы ek бир ырастоо катмары oluşturmuştur.
- Өркүндөтүлгөн yapının uygulanmasının hesaplama жана durum yönetimi açısından өлчөнө турган бир maliyeti vardır.
Изилдөөнүн desteklemediği же henüz test etmediği жыйынтыктар:
- Реалдуу internet ölçeğindeki DDoS чабуулдарının kesin катары engellendiği gösterilmemiştir.
- Kernel düzeyi Linux же башка өндүрүш TCP/IP yığınlarında ошол эле performans далилlanmamıştır.
- 248 bin bağlantı/saniye civarındaki saf kriptoграфик throughput, реалдуу тармак sunucusunun ошол эле сандагы TCP bağlantısını taşıyabileceği anlamına gelmez.
- Replay чабуулдарının бүткүл varyantlarına каршы камтууlı ишенимlik ийгиликsı ölçülmemiştir.
- IoT, булут жана маалымат merжолуi системаларinde ошол эле CPU жана кечигүү маанилериnin elde edileceği gösterilmemiştir.
- Изилдөө Türkiye'deki реалдуу тармак trafiği же DDoS чабуулдарı үстүндө ырастоо sunmamaktadır.
Изилдөөнүн ыкмасы жана жыйынтыктары
Deneysel yapı
| Bileşen | Изилдөөда колдонулган yapı |
|---|---|
| İşletim системасы | Kali Linux, Parallels sanal makinesi |
| Ana işletim системасы | macOS Sonoma 14.3 |
| Fiziksel makine | MacBook Air M1 |
| Операцияci | Apple M1, ARM64 |
| Bellek | 8 GB RAM |
| Programlama dili | Python 3.10 |
| Paket операцияe | Scapy |
| Paket analizi | Wireshark жана NOxSYN PCAP Analyzer |
| Kriptografi | HMAC-SHA256 |
| Nonce | Ар бир SYN үчүн 128 bit; os.urandom() жана ek entropi |
| TCP taşıma | Nonce үчүн deneysel TCP seçeneği Kind 254 |
| HMAC çıktısı | TCP sequence number alanı үчүн 32 bite kırpılmıştır |
Kriptoграфик операция мөөнөтү
Geleneksel жана nonce-өркүндөтүлгөн mekanizma 160 kontrollü кайра аркылуу салыштырылган. Cookie өндүрүшinde nonce-өркүндөтүлгөн sürüm дагы kısa орточо süre verirken ырастоо maliyeti yükselmiştir.
Verianla Live: Geleneksel жана nonce-өркүндөтүлгөн cookie операция süreleri
Değerler гана sunucu tarafındaki kriptoграфик cookie üretme жана ырастоо операцияларыni kapsar; тармак aktarımı, loglama жана dosya I/O süreleri бул өлчөөlere кошулган değildir.
| Операция | Geleneksel (ms) | Nonce-өркүндөтүлгөн (ms) | Булак |
|---|---|---|---|
| Ortalama cookie өндүрүшi | 0,0046 | 0,0023 | Таблица 3 |
| Minimum cookie өндүрүшi | 0,0028 | 0,0020 | Таблица 3 |
| Maksimum cookie өндүрүшi | 0,1200 | 0,0263 | Таблица 3 |
| Ortalama ырастоо | 0,0005 | 0,0017 | Таблица 3 |
| Minimum ырастоо | 0,0004 | 0,0016 | Таблица 3 |
| Maksimum ырастоо | 0,0020 | 0,0049 | Таблица 3 |
Verianla Live: Görselleştirme yukarıdaki görünür bilimsel маалымат таблицаsundan tarayıcıda oluşturulur. Таблица bilimsel булак-of-truth катары korunur.
Ortalama cookie өндүрүш мөөнөтү келгенeksel yapıda 0,0046 ms iken nonce-өркүндөтүлгөн yapıda 0,0023 ms өлчөнгөн. Изилдөөчүлөр бул айырмасы келгенeksel RFC 4987 tarzı yapıda gereken MSS indeks hesabı, timesтолукp counter операциясы жана 32 bitlik ISN bit-packing операцияларыnin nonce-өркүндөтүлгөн прототипte kaldırılmasıyla açıklamaktadır.
Buna karşılık орточо ырастоо мөөнөтү 0,0005 ms'den 0,0017 ms'ye yükselmiştir. Bunun nedeni genişletilmiş жана nonce камтыган HMAC girdisinin yeniden hesaplanmasıdır. Ар бир эки маани да mutlak катары 1 ms'nin өтө астында olsa да “nonce hiçbir maliyet getirmiyor” sonucu çıkarılamaz.
İstemci tarafı өлчөнгөн кечигүү
| Ölçüt | Nonce-өркүндөтүлгөн mekanizma |
|---|---|
| Tamamlanan handshake | 5 |
| Ortalama RTT | 112,0422 ms |
| Minimum RTT | 98,7142 ms |
| Maksimum RTT | 123,5973 ms |
| Standart sapma | 10,3695 ms |
| Ortalama CPU | %8,86 |
Таблица 4'te istemci tarafından gözlenen орточо uçtan uca RTT 112,0422 ms'dir. Бул маани HMAC hesaplama мөөнөтүyle karıştırılmamalıdır; тармак жана deney orтолукının бардыгындаки el sıkışma кечигүүsini temsil eder.
SYN flood астында CPU maliyeti
İki mekanizma 1120 sahte SYN paketi жана сегиз meşru handshake girişiminin бирге bulunduğu yük астында бааланган.
| Senaryo | Geleneksel RFC 4987 tarzı (%) | Nonce-өркүндөтүлгөн (%) |
|---|---|---|
| Sunucu tarafı операция | <1 | 31,35 |
| İstemci tarafı операция | <1 | 8,86 |
Nonce-өркүндөтүлгөн mekanizmanın sunucu tarafı CPU tüketimindeki artış изилдөөнүн en öнымдуулукli performans bedellerinden biridir. Ар бир келген SYN үчүн ишенимli nonce өндүрүшi, genişletilmiş HMAC операциясы жана nonce eşleme таблицаsuna giriş oluşturulması бул айырмасыn негизги nedenleri арасында gösterilmektedir.
Saf kriptoграфик throughput
| Ölçüt | Geleneksel | Nonce-өркүндөтүлгөн |
|---|---|---|
| Ölçülen кайра | 160 | 160 |
| Toplam kriptoграфик süre | 0,8123 ms | 0,6439 ms |
| Hesaplanan bağlantı/s | 196.970,59 | 248.495,44 |
Nonce-өркүндөтүлгөн mekanizma saf kriptoграфик zaman аркылуу болжол менен 248.495 bağlantı/s, келгенeksel ыкма болсо болжол менен 196.971 bağlantı/s teorik операцияe kapasitesi көрсөткөн. Бул жыйынтык ilk bakışta CPU таблицаsuyla çelişkili görünebilir; бирок эки өлчөө ошол эле şeyi ölçmemektedir. CPU deneyi 1120 SYN камтыган sürdürülen flood yükünün бардык операцияe maliyetini kapsarken throughput hesabı тармак aktarımı жана flood операцияe yükü hariç tutularak 160 kontrollü kriptoграфик кайра аркылуу hesaplanmıştır.
Ошондуктан 248.495 bağlantı/s мааниси реалдуу тармак throughput'u değildir. Изилдөөнүн kendisi бул мааниси saf kriptoграфик операциясыn teorik üst sınırı катары tanımlamakta жана sonucun Python колдонуучу alanı менен Apple M1 ARM64 платформасыna özgü olabileceğini belirtmektedir.
Булак içindeki өлчөө uyuşmazlığı
Performans bölümünde ayrıca dikkat edilmesi gereken бир raporlama айырмасы vardır. İstemci кечигүүlerinin verildiği Таблица 4, nonce-өркүндөтүлгөн mekanizma үчүн беш толукamlanmış handshake bildirirken throughput tartışmasının sonunda ар бир эки mekanizmanın да сегиз meşru handshake'in толукamını ийгиликyla doğruladığı belirtilmektedir. Изилдөө бул беш жана сегиз handshake маанилериnin ар түрдүү alt deneyler, өлчөө pencereleri же örneklem grupları arasındaki ilişkisini кеңири түрдө açıklamamaktadır. Ошондуктан эки маани бир гана deney sonucuna dönüştürülmemelidir.
Булак жана ыкма жөнүндө эскертүү
Tam оригиналдуу изилдөө adı: Enhancing SYN Cookie Security Against DDoS Attacks: Mitigating Replay Attacks with Nonce Implementation
Авторлор: Nazar Abbas Saqib; Haifa Alobiad; Layan Alsuliman; Tala Almulla.
Yazar sırası: Булак изилдөөdaki sıra aynen korunmuştur.
Eş birinci yazar/eş katkı: Булакта eş birinci yazarlık işareti belirtilmemektedir.
Sorumlu yazar: Nazar Abbas Saqib.
Мекемелер: SAUDI ARAMCO Cybersecurity Chair, Department of Networks and Communications, College of Computer Science and Information Technology, Imam Abdulrahman Bin Faisal University; College of Computer Science and IT, Imam Abdulrahman Bin Faisal University, Dammam, Suudi Arabistan.
Журнал: Future Internet.
Басма: MDPI, Basel, Switzerland.
Cilt / sayı / макала numarası: 18 / 6 / 323.
DOI: 10.3390/fi18060323
Alınma tarihi: 17 Nisan 2026.
Revizyon tarihi: 6 Haziran 2026.
Kabul tarihi: 8 Haziran 2026.
Yayın tarihi: 15 Haziran 2026.
Булак түрү: Hakemli изилдөө макалаsi; kontrollü laboratuvar/simülasyon негизгиli тармак ишенимliği жана performans баалооsi.
Рецензия статусу: Hakemli жарыялоо.
Лицензия: Creative Commons Attribution (CC BY).
Расмий жарыялоо шилтемеси:https://doi.org/10.3390/fi18060323
Каржылоо: Авторлор, projenin SAUDI ARAMCO Cybersecurity Chair, Imam Abdulrahman Bin Faisal University tarafından finanse edildiğini bildirmektedir.
Маалымат жеткиликтүүлүгү: NOxSYN simülasyon framework'ünün изилдөө tarafından verilen GitHub deposunda herkese ачык болгону belirtilmektedir. Deneylerde түзүлгөн PCAP жана JSON маалымат setlerinin болсо makul talep üzerine sorumlu yazardan sağlanabileceği bildirilmektedir.
Кызыкчылыктардын кагылышы: Авторлор çıkar çatışması bildirmemiştir.
Автордук салымдар: Kavramsallaştırma: Nazar Abbas Saqib, Haifa Alobiad жана Layan Alsuliman; ыкма: Nazar Abbas Saqib, Haifa Alobiad жана Layan Alsuliman; yazılım: Haifa Alobiad; ырастоо жана biçimsel analiz: Haifa Alobiad жана Layan Alsuliman; изилдөө: Tala Almulla, Haifa Alobiad жана Layan Alsuliman; булакlar жана маалымат kürasyonu: Haifa Alobiad; ilk taslak: Haifa Alobiad жана Layan Alsuliman; inceleme жана düzenleme: Nazar Abbas Saqib жана Tala Almulla; görselleştirme: Haifa Alobiad; danışmanlık жана proje yönetimi: Nazar Abbas Saqib.
Bilimsel ыкма sınırı: Изилдөө өндүрүш sınıfı бир TCP/IP çekirdeğinde реалдууleştirilmemiştir. NOxSYN колдонуучу alanında çalışan Python негизиндеги бир прототипtir жана testler ошол эле fiziksel Apple M1 bilgisayarındaki sanal makinelerde yürütülmüştür. Başarılı ACK кийинsı реалдуу TCP socket yaşam döngüsü oluşturulmadığı үчүн толук bağlantı жана ресурс керектөө davranışı ölçülmemiştir. Replay чабуулдарına каршы камтууlı replay detection rate, replay success rate, false acceptance rate же false rejection rate өлчөөлөрү да учурдагы баалоода жок.
Stateless terminolojisi hakkında булак эскертүүсү: Изилдөө çeşitli yerlerde mekanizmayı stateless катары tanımlamakla бирге ыкма bölümünde bağlantı parametreleri менен nonce арасында kısa ömürlü бир sunucu tarafı eşleme таблицаsu tutulduğu açıkça belirtilmektedir. Ошондуктан burada система, klasik SYN cookie менен ошол эле anlamda толукamen durumsuz катары эмес; толук handshake durumunu saklamayan, бирок replay direnci amacıyla minimal жана geçici nonce durumu kullanan бир mekanizma катары aktarılmıştır.
Formül tutarlılığı hakkında булак эскертүүсү: Изилдөөнүн erken чабуул simülasyonu bölümündeki бир HMAC gösteriminde nonce açıkça bulunmazken uygulanan framework'ün кийинки denklemlerinde nonce HMAC girdisine кошулган edilmiştir. Бул ар түрдүүlık sessizce düzeltilmemiş; uygulanan mekanizmanın açıklamasında кийинки ыкма bölümlerindeki nonce камтыган formül esas alınmış жана tutarsızlık ayrıca belirtilmiştir.
Жыйынтыктарın камтуусу: Bilimsel мазмун бул изилдөөнүн ыкма, deney жана табылгаларыna dayanılarak hazırlanmıştır. Сырткы булакlardan жаңы deneysel табылга же performans sonucu eklenmemiştir. Изилдөө nonce негизиндеги replay korumasının uygulanabilirliğine ilişkin прототип жана performans далилı сунуштайт; реалдуу internet ölçeğinde же өндүрүш çekirdeğinde камтууlı DDoS ишенимlik ийгиликsı далилı sunmamaktadır.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген