

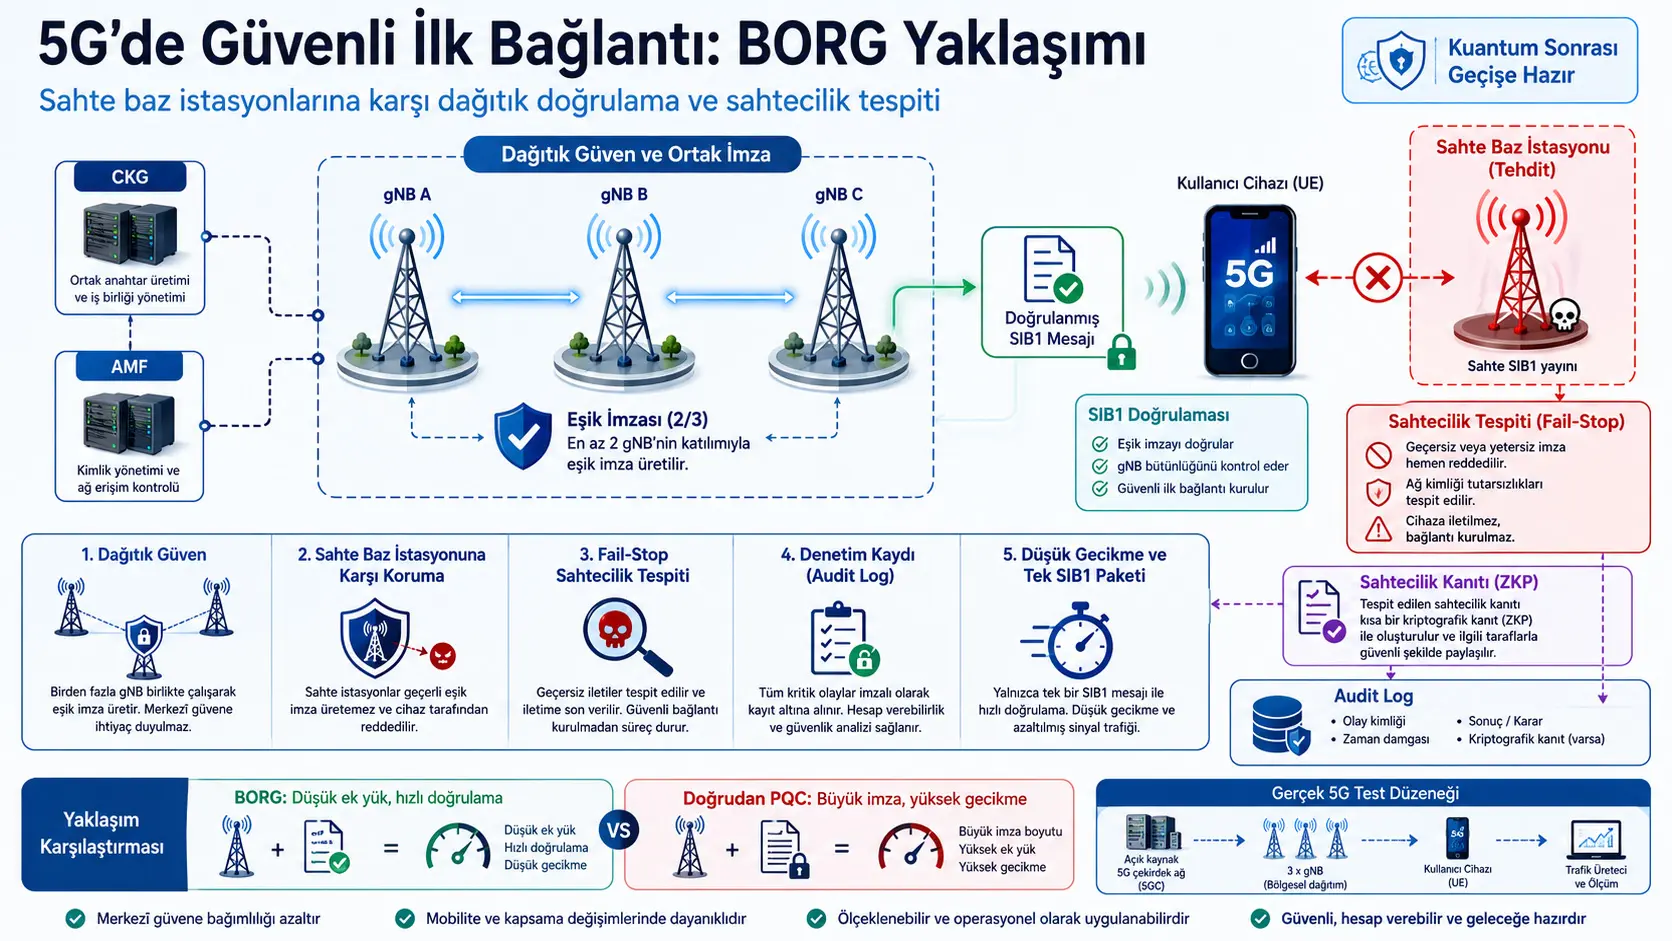
Ushbu tadqiqot 5G qurilmalari bazaviy stansiyaga ilk marta ulanayotganda qabul qiladigan SIB1 tizim xabarining tekshirilmasdan qabul qilinishi muammosini o‘rganadi va soxta bazaviy stansiyalarga qarshi BORG deb nomlangan taqsimlangan autentifikatsiya tizimini taklif qiladi. Tadqiqotchilar NIST tomonidan standartlashtirilgan kvantdan keyingi raqamli imzolarni 5G’ning 372 baytlik SIB1 chegarasiga bevosita joylashtirish haddan tashqari paket parchalanishi va kechikishga olib kelishini ham protokol tahlili, ham srsRAN, open5GS va ikkita USRP B210 qurilmasidan tashkil topgan haqiqiy simsiz sinov muhiti orqali ko‘rsatgan. Taklif etilgan 2/3 chegarali BORG konfiguratsiyasi 144 baytlik kriptografik qo‘shimcha yuk bilan bitta SIB1 paketiga sig‘gan va 2,99 millisoniya uchdan-uchgacha kechikish hosil qilgan; to‘liq sertifikat zanjirli ML-DSA taqqoslashida esa 12.276 bayt qo‘shimcha yuk va 662,47–5.282,47 millisoniya kechikish qayd etilgan. Biroq BORG doimiy ravishda to‘liq kvantdan keyingi xavfsizlikni ta’minlamaydi; klassik imzo farazi buzilganda qalbakilashtirishni keyinchalik isbotlash imkonini beradigan o‘tish davri fail-stop yondashuvini taklif qiladi.
BORG ishonchni bitta bazaviy stansiyaga qoldirish o‘rniga kamida ma’lum sondagi bazaviy stansiyalarning umumiy imzosini majburiy qiladi. Ierarxik identifikatsiyaga asoslangan kalit tuzilmasi sertifikat zanjirlarini yo‘q qiladi, fail-stop mexanizmi esa haqiqiy ko‘rinadigan, ammo vakolatli imzolovchilar tomonidan ishlab chiqilmagan imzoni keyinchalik kriptografik dalil bilan aniqlashni maqsad qiladi. Bundan tashqari, bazaviy stansiyalar yaratgan imzolar kvantdan keyingi xavfsiz chegaraviy imzolar bilan himoyalangan taqsimlangan va o‘zgartirilgani seziladigan audit yozuvlariga uzatiladi.
Natijalar BORG o‘rganilgan sinov sharoitlarida ML-DSA’dan bevosita foydalanishga nisbatan taxminan 85 baravar kam aloqa qo‘shimcha yukini va eng yuqori kechikish taqqoslashida taxminan 1.767 baravar qisqaroq uchdan-uchgacha vaqtni ta’minlaganini ko‘rsatadi. Bu natijalar tijoriy operator tarmog‘idagi dala sinovi emas; o‘zgartirilishi mumkin bo‘lgan dasturiy ta’riflangan radio qurilmalari, ochiq manbali 5G komponentlari va boshqariladigan laboratoriya sharoitlarida olingan.
Tadqiqotning asosiy savoli nima?
Tadqiqotning asosiy savoli shundan iboratki, 5G foydalanuvchisi hali xavfsiz seans o‘rnatmasdan turib ulanadigan bazaviy stansiyaning haqiqiyligini qanday tekshirishi mumkin. Foydalanuvchi uskunasi (User Equipment, UE) ilk ulanishda atrofdagi bazaviy stansiyalarni skanerlaydi va asosan signal kuchi hamda ochiq tarzda uzatiladigan tizim ma’lumotlariga tayangan holda hujayrani tanlaydi. Bu bosqichda bazaviy stansiya identifikatori standartlashtirilgan, majburiy raqamli imzo mexanizmi bilan tekshirilmaydi.
Ilk ulanish vaqtida uzatiladigan Tizim axborot bloki 1 (System Information Block 1, SIB1) hujayra tanlovi, kirish holati, tarmoq identifikatorlari, keyingi tizim xabarlarining vaqti va ayrim favqulodda vaziyat imkoniyatlari haqidagi ma’lumotlarni tashiydi. Foydalanuvchi qurilmasi ushbu xabarni olgach, Radio resurslarini boshqarish (Radio Resource Control, RRC) ulanishini boshlaydi va keyin 5G autentifikatsiyasi hamda kalit kelishuvi jarayoniga o‘tadi.
Bu ketma-ketlik muhim ishonch bo‘shlig‘ini yuzaga keltiradi: qurilma yadro tarmog‘i bilan xavfsiz autentifikatsiyani boshlashdan oldin qaysi bazaviy stansiya bilan aloqa qilishini hali imzolanmagan uzatishga qarab hal qiladi. Soxta bazaviy stansiya kuchliroq signal uzatsa yoki SIB1 maydonlarini taqlid qilsa, foydalanuvchi qurilmasini o‘ziga jalb qilishi mumkin. Bu holat soxta favqulodda xabarlar, kuzatuv, noto‘g‘ri rouming yo‘naltirishi, xizmatni rad etish, xabarni o‘zgartirish va keyingi protokol bosqichlariga qaratilgan hujumlar uchun boshlang‘ich nuqta yaratishi mumkin.
Nega SIB1 ishonch zanjirining boshlanishidir?
Tadqiqotdagi 5G ulanish sxemasi foydalanuvchi qurilmasi, yangi avlod bazaviy stansiyasi (gNB) va Kirish hamda harakatchanlikni boshqarish funksiyasi (Access and Mobility Management Function, AMF) o‘rtasidagi bosqichlarni ko‘rsatadi. Bazaviy stansiya avval Asosiy axborot blokini (MIB) va SIB1’ni uzatadi. Foydalanuvchi qurilmasi keyin RRC Setup Request, RRC Setup va RRC Setup Complete xabarlarini almashadi; shundan so‘ng yadro tarmog‘ida ro‘yxatdan o‘tish jarayonlari boshlanadi.
SIB1’ning to‘g‘riligi muhim, chunki qurilma ulanishning qolgan qismini qaysi hujayra orqali olib borishini aynan shu xabar belgilaydi. Tadqiqot amaldagi 5G-AKA mexanizmini o‘zgartirishni maqsad qilmaydi. BORG 5G-AKA’dan oldin ishlaydigan qo‘shimcha xavfsizlik darvozasidir: qurilma AKA jarayonini faqat imzosi tekshirilgan bazaviy stansiya orqali boshlashini ko‘zlaydi.
Tadqiqotda SIB1’ning maksimal hajmi 2.976 bit, ya’ni 372 bayt deb olingan. Xabar odatda taxminan 20 millisoniyalik takrorlash oraliqlari bilan, amalga oshirishga qarab 160 millisoniyagacha bo‘lgan davrlarda uzatilishi mumkin. Tadqiqotchilar sakkizta tijoriy fizik hujayrada qilgan o‘lchovlarida haqiqiy SIB1 hajmlarini 108–120 bayt oralig‘ida ko‘rgan; srsRAN sinov muhitida esa birinchi SIB1 xabari 79 bayt ishlatgan. Shu sababli kichik imzo mavjud paketga qo‘shilishi mumkin, bir necha kilobaytlik kvantdan keyingi imzolar esa parchalanishga majbur bo‘ladi.
Tadqiqotning tahdid modeli qaysi hujumlarni qamrab oladi?
3-shaklda to‘rtta asosiy tahdid tasvirlangan:
- Soxta bazaviy stansiya: Hujumchi qonuniy gNB kabi uzatish qilib, foydalanuvchi qurilmasini o‘ziga ulanishga yo‘naltiradi.
- Bazaviy stansiya kalitining qo‘lga kiritilishi: Jismoniy kirish, dasturiy zaiflik yoki ruxsatsiz imtiyoz oshirish orqali bazaviy stansiyaning imzo ulushi o‘g‘irlanadi.
- O‘rtadagi odam hujumi: Hujumchi bazaviy stansiya bilan foydalanuvchi qurilmasi orasidagi xabarlarni tinglaydi, o‘zgartiradi yoki qayta uzatadi.
- Kvant imkoniyatiga ega hujumchi: Kelajakda klassik diskret logarifm farazini buzishga yetarli hisoblash quvvatiga ega hujumchi haqiqiy ko‘rinadigan klassik imzolar yaratishga urinadi.
Hujumchi simsiz muhitni to‘liq nazorat qilishi; xabarlarni tinglashi, qo‘shishi, o‘zgartirishi va qayta uzatishi mumkin deb faraz qilingan. Shuningdek, hujumchi chegaraviy qiymatdan kamroq sondagi bazaviy stansiyani qo‘lga kirita oladi deb qabul qilingan. Masalan, 2/3 konfiguratsiyasida uch imzolovchidan faqat bittasining qo‘lga kiritilishi haqiqiy umumiy imzo yaratish uchun yetarli emas.
Bu faraz BORG’ning xavfsizlik chegarasini ham belgilaydi. Chegaraga teng yoki undan ko‘p bazaviy stansiya bir vaqtning o‘zida qo‘lga kiritilsa, taqsimlangan ishonch kafolati saqlanmaydi. Demak, BORG barcha bazaviy stansiyalar egallab olingan infratuzilmani ishonchli qilib qo‘yadigan cheksiz mudofaa vositasi emas.
Nega NIST kvantdan keyingi imzolarini bevosita ishlatib bo‘lmaydi?
Tadqiqotning muhim hissalaridan biri kvantdan keyingi imzolarni faqat kriptografik hisoblash vaqti bo‘yicha emas, real 5G paketlash va uzatish xatti-harakatiga ko‘ra baholashidir. Muammo asosan imzolarni hisoblash vaqtida emas, imzo va ochiq kalit hajmlarining SIB1 chegarasidan oshib ketishidadir.
| Kvantdan keyingi usul | Tadqiqotda berilgan imzo hajmi | Ochiq kalit hajmi | 5G SIB1 nuqtai nazaridan natija |
|---|---|---|---|
| ML-DSA / Dilithium2 | 2.420 bayt | 1.312 bayt | Imzo va kalit bitta SIB1’ga sig‘maydi; ko‘p qismli parchalanish kerak. |
| FN-DSA, xavfsizlik darajasi 1 | 666 bayt | 897 bayt | Eng past darajada ham 372 baytlik chegaradan oshadi. |
| FN-DSA, xavfsizlik darajasi 5 | 1.280 bayt | 1.793 bayt | Bir nechta SIB1 parchasi talab etiladi. |
| SLH-DSA | Tanlangan parametrga qarab taxminan 7,8–17 kilobayt | Usulga bog‘liq | SIB1 uzatishi nuqtai nazaridan juda yuqori parchalanish va kechikish hosil qiladi. |
ML-DSA’ning faqat 2.420 baytlik imzosi va 1.312 baytlik ochiq kaliti jami 3.732 bayt qo‘shimcha ma’lumot hosil qiladi. Har bir SIB1 paketida taxminan 290 bayt bo‘sh joy qoladi deb faraz qilinsa, bu ma’lumotni tashish uchun 13 ta alohida SIB1 kerak bo‘ladi.
Ketma-ket SIB1’lar orasida 20 millisoniya bo‘lganda 13 qismning faqat uzatishga asoslangan kechikishi taxminan:
\[ 12 \times 20\ \text{ms} = 240\ \text{ms} \]
Uzatish oralig‘i 160 millisoniyaga chiqqanda ayni qiymat:
\[ 12 \times 160\ \text{ms} = 1.920\ \text{ms} \]
bo‘ladi. Birinchi paket boshlang‘ich nuqta deb olingani uchun 13 paket orasida 12 kutish oralig‘i mavjud. Paketlar tartibsiz yoki to‘liq bo‘lmagan holda yetib kelsa, foydalanuvchi qurilmasi barcha qismlarni olguncha kutishi, ularni ketma-ketlik raqamlariga ko‘ra joylashtirishi hamda imzo va ochiq kalitni qayta yig‘ishi kerak.
Tadqiqotdagi soddalashtirilgan tasodifiy yetkazib berish modelida 13 qismni to‘liq yig‘ish uchun kutiladigan paketlar soni quyidagicha ifodalangan:
\[ 13 + \left\lfloor\frac{13}{2}\right\rfloor = 19 \]
O‘n sakkiz vaqt oralig‘i hisobga olinganda faqat uzatish kechikishi 360–2.880 millisoniya oralig‘iga ko‘tariladi. Sertifikat zanjiridagi AMF va bazaviy stansiya sertifikatlari ham qo‘shilganda ML-DSA konfiguratsiyasi jami 34 tarmoq paketi, 12.276 bayt aloqa qo‘shimcha yuki va 662,47–5.282,47 millisoniya uchdan-uchgacha kechikish hosil qilgan.
Bu yerda natija ML-DSA kriptografik jihatdan zaif degani emas. Tadqiqotda ML-DSA tekshiruvi atigi taxminan 0,03 millisoniya davom etgan. Muammo katta imzo, ochiq kalit va sertifikat zanjirining 5G’ning kichik hamda davriy uzatish paketlariga mos kelmasligidir.
BORG qanday yechim taklif qiladi?
BORG “Ierarxik identifikatsiyaga asoslangan chegaraviy imzo va fail-stop xususiyati” (Hierarchical Identity-Based Threshold Signature with Fail-Stop, HITFS) asosida qurilgan. Tizim to‘rtta xavfsizlik va samaradorlik g‘oyasini birlashtiradi:
- Ierarxik identifikatsiyaga asoslangan kalitlar: Ochiq kalit sertifikat zanjirlarini SIB1 ichida tashish o‘rniga kalitlar yadro tarmog‘i, AMF va bazaviy stansiya ierarxiyasidan hosil qilinadi.
- Chegaraviy imzo: Bitta bazaviy stansiyaning yakka o‘zi imzo yaratishiga ruxsat berilmaydi; kamida t ta bazaviy stansiya birgalikda ishlashi kerak.
- Fail-stop qalbakilashtirish dalili: Klassik kriptografik faraz kelajakda buzilsa, vakolatli imzolovchilar ko‘rinib turgan imzo ularga tegishli emasligini isbotlay oladi.
- Kvantdan keyingi xavfsiz audit yozuvi: Yaralatilgan SIB1 imzolari alohida kvantdan keyingi chegaraviy imzo bilan muhrlanib, taqsimlangan, faqat qo‘shiladigan va o‘zgartirilgani seziladigan yozuvlarga uzatiladi.
Tizim arxitekturasidagi komponentlar nimalar?
| Komponent | Vazifasi | BORG ichidagi roli |
|---|---|---|
| Yadro kalit ishlab chiqaruvchisi (CKG) | Asosiy tizim kalitlarini yaratadi. | AMF uchun ierarxik kalit hosil qiladi; asosiy ochiq kalit USIM/eSIM’ga yuklanadi. |
| AMF | Kirish va harakatchanlik boshqaruvini amalga oshiradi. | Bazaviy stansiyalarga chegaraviy kalit ulushlarini tarqatadi va qalbakilashtirish dalilini tekshiradi. |
| Bazaviy stansiyalar | SIB1 uzatishini tayyorlaydi va yuboradi. | Imzo ulushlarini yaratadi, umumiy imzoni birlashtiradi va audit yozuvini hosil qiladi. |
| Foydalanuvchi uskunasi | SIB1’ni oladi va ulanishni boshlaydi. | USIM’dagi asosiy ochiq kalit bilan umumiy SIB1 imzosini tekshiradi. |
5-shaklda CKG, AMF, uchta bazaviy stansiya va foydalanuvchi qurilmasi o‘rtasidagi to‘liq protokol oqimi ko‘rsatilgan. CKG bir martalik tizim sozlamasini bajaradi. AMF bazaviy stansiyalarning kalit ulushlarini yaratadi. Bazaviy stansiyalar oldindan ishlov berish qiymatlarini almashadi, SIB1 ustida alohida imzo ulushlarini hisoblaydi, ulushlarni tekshiradi va yagona guruh imzosiga birlashtiradi. Eng kuchli signalni berayotgan stansiya SIB1’ni umumiy imzo va zarur ierarxik identifikatsiya ma’lumotlari bilan uzatadi.
Ierarxik kalit ishlab chiqarish qanday ishlaydi?
Tizimni sozlashda tasodifiy maxfiy qiymat α0 tanlanadi. Asosiy maxfiy kalit va asosiy ochiq kalit quyidagi munosabatlar bilan yaratiladi:
\[ sk_{ID_0} = H_1(\alpha_0) \]
\[ PK_{ID_0} = g^{sk_{ID_0}} \bmod p \]
Bu yerda H1 kriptografik xesh funksiyasini, g chekli siklik guruh generatorini, p esa modulyar arifmetikaning tub modulini ifodalaydi. sk maxfiy kalit, PK ochiq kalitdir.
Ierarxiyaning quyi darajasidagi subyekt kaliti yuqori darajadagi kalit va o‘sha subyekt identifikatoriga bog‘langan qiymatlardan hosil qilinadi:
\[ sk_{ID_k} = sk_{ID_{k-1}} \cdot h_{ID_k} + r_k \bmod q \]
skIDk−1 yuqori darajadagi maxfiy kalit, hIDk identifikator va ochiq kalit vektoridan hisoblangan xesh, rk tasodifiy qiymat, q esa chekli maydon tartibidir. Shunday qilib bazaviy stansiya kaliti faqat mustaqil sertifikatga emas, balki yadro tarmog‘idan AMF’ga va bazaviy stansiyagacha cho‘zilgan identifikatsiya zanjiriga bog‘lanadi.
Kalit qanday qilib bir nechta bazaviy stansiyaga bo‘linadi?
BORG guruh maxfiy kalitini to‘g‘ridan-to‘g‘ri hech bir bazaviy stansiyaga bermaydi. Buning o‘rniga Shamir sir ulashishiga o‘xshash t−1 darajali polinom yaratiladi:
\[ f(x) = sk_{ID_k} + \sum_{i=1}^{t-1} a_i x^i \bmod q \]
skIDk polinomning doimiy hadi, ai tasodifiy koeffitsiyentlar, t talab qilinadigan minimal imzolovchilar sonidir. Har bir bazaviy stansiyaga boshqa nuqtadagi qiymat beriladi:
\[ sk_{ID_k,i} = f(i) \]
\[ PK_{ID_k,i} = g^{sk_{ID_k,i}} \bmod p \]
Har bir stansiya faqat o‘z maxfiy ulushini biladi. Kamida t ta haqiqiy ulush bo‘lganda Lagrange koeffitsiyentlari yordamida umumiy kalitning matematik ta’siri qayta tiklanishi mumkin:
\[ sk_{ID_k} = \sum_{i=1}^{t} \lambda_i sk_{ID_k,i} \bmod q \]
λi Lagrange koeffitsiyentidir. Protokolning odatiy ishlashida umumiy maxfiy kalitni ochiq shaklda qayta tiklash talab etilmaydi; imzo ulushlari bevosita birlashtiriladi.
Chegaraviy imzo qanday yaratiladi?
BORG’ning imzolash jarayoni ikki aloqa raundi va uch funksional bosqichdan iborat: oldindan ishlov berish, ulush yaratish va yig‘ish.
Oldindan ishlov berish
Bazaviy stansiyalar kelajakda imzolanadigan ma’lum sondagi xabarlar uchun tasodifiy maxfiy qiymatlar va ularning ochiq majburiyatlarini oldindan yaratadi. Har bir imzolovchi uchun ikkita majburiyat hisoblanadi:
\[ E_{i,j} = g^{e_{i,j}} \bmod p \]
\[ D_{i,j} = g^{d_{i,j}} \bmod p \]
i bazaviy stansiyani, j imzolanadigan xabar tartibini, e va d esa maxfiy tasodifiy qiymatlardan hosil qilingan sonlarni bildiradi. Oldindan hisoblash SIB1 uzatilayotgan paytdagi hisoblash yukini kamaytiradi.
Imzo ulushini yaratish
Har bir imzolovchi o‘z majburiyatlaridan vaqtinchalik komponent yaratadi:
\[ R_{i,j} = D_{i,j}(E_{i,j})^{\rho_{i,j}} \bmod p \]
ρi,j imzolovchi identifikatori, xabar va barcha qatnashchilarning majburiyatlaridan hisoblangan bog‘lash koeffitsiyentidir. Barcha imzolovchilarning komponentlari ko‘paytirilib umumiy Rj olinadi:
\[ R_j = \prod_{i=1}^{\beta} R_{i,j} \bmod p \]
β o‘sha imzolash amaliyotida haqiqatan qatnashayotgan stansiyalar sonidir va t ≤ β ≤ n shartini qanoatlantirishi kerak.
Har bir bazaviy stansiya keyin o‘z imzo ulushini hisoblaydi:
\[ z_{i,j} = d_{i,j} + e_{i,j}\rho_{i,j} + \lambda_i sk_{ID_k,i}h_j \bmod q \]
hj xabar, umumiy majburiyat va guruh ochiq kalitidan hosil qilingan xesh; skIDk,i stansiyaning maxfiy kalit ulushidir. Ulushlar tekshirilgach:
\[ z_j = \sum_{i=1}^{\beta} z_{i,j} \bmod q \]
hisoblanadi va yakuniy imzo:
\[ \sigma_{k,j} = (R_j,z_j) \]
ko‘rinishida yaratiladi. Bu tuzilma Schnorr asosida bo‘lgani uchun imzoning jami hajmi 64 bayt darajasida saqlangan.
Foydalanuvchi qurilmasi imzoni qanday tekshiradi?
Foydalanuvchi qurilmasi SIB1 xabarini, umumiy imzoni, bazaviy stansiya va AMF identifikatorlarini, guruh tekshirish kalitini hamda USIM’ga oldindan yuklangan asosiy ochiq kalitni ishlatadi. Soddalashtirilgan tekshirish sharti quyidagicha:
\[ g^{z_j} \stackrel{?}{=} R_j \cdot \left(Q \cdot Q_{ID_k} \cdot (PK_{ID_0})^{\prod_{\ell=1}^{k}h_{ID_\ell}}\right)^{h_j} \bmod p \]
Chap tomon imzoning sonli javobidan, o‘ng tomon esa majburiyat, ierarxik identifikatsiya kalitlari va xabar xeshidan hisoblanadi. Ikki tomon teng bo‘lsa, imzo qabul qilinadi. Tenglik bajarilmasa, SIB1 haqiqiy emas deb hisoblanadi va foydalanuvchi qurilmasi boshqa tekshiriladigan bazaviy stansiyani qidirishi mumkin.
Fail-stop xususiyati nimani anglatadi?
BORG’ning “kelajakka tayyor” deb ta’riflanishining sababi butun ishlash davrida to‘liq kvantdan keyingi xavfsizlikni ta’minlashi emas. SIB1 imzosi hanuz elliptik egri chiziq diskret logarifm faraziga tayanuvchi Schnorr turidagi tuzilmadir. Yetarlicha kuchli kvant kompyuteri bu farazni buzsa, hujumchi matematik jihatdan tekshiruvdan o‘tadigan imzo yaratishi mumkin.
Fail-stop mexanizmi bunday holatda hujumning ko‘rinmay qolishining oldini olishga harakat qiladi. Vakolatli bazaviy stansiyalar haqiqiy imzo uchun oldindan ishlatgan maxfiy tasodifiy qiymatlarini oshkor qilib, umumiy Rj komponentini qayta hisoblaydi. Shubhali imzodagi R′j bilan haqiqiy imzoning qiymati taqqoslanadi:
\[ R'_j = R_j \Rightarrow \text{“sahtecilik kanıtlanmadı”} \]
\[ R'_j \neq R_j \Rightarrow \text{“sahtecilik kanıtı üret”} \]
Farq aniqlansa, xabar tartibi va maxfiy tasodifiy qiymatlar qalbakilashtirish daliliga aylantiriladi. AMF bu dalilni tekshiradi, tegishli bazaviy stansiyalar guruhini izolyatsiya qiladi va qayta kalitlash jarayonini boshlashi mumkin. Bu mexanizm hujumni sodir bo‘lishidan oldin to‘xtatmasligi mumkin; hujumdan keyin tekshiriladigan dalil va hisobdorlik beradi.
Audit yozuvlari qanday himoyalanadi?
Fail-stop auditining ishonchli bo‘lishi uchun oldingi imzolar hujumchi tomonidan o‘zgartirib yuborilmasligi kerak. Shu sababli BORG SIB1’ning o‘zini imzolaydigan tez klassik chegaraviy imzodan alohida ravishda audit qatlamida kvantdan keyingi chegaraviy imzodan foydalanadi.
Kamida t′ ta bazaviy stansiya SIB1 guruh imzosi ustida alohida imzo ulushlarini hosil qiladi. Ulushlar birlashtirilib, kvantdan keyingi xavfsiz audit imzosi yaratiladi. Yozuv quyidagi turdagi maydonlarni o‘z ichiga oladi:
\[ (\sigma_{BS,j},\ \sigma_A,\ ID_{BS},\ TS) \]
σBS,j SIB1 guruh imzosini, σA kvantdan keyingi audit imzosini, IDBS tegishli bazaviy stansiya identifikatorlarini va TS vaqt tamg‘asini bildiradi. Yozuvlarni AMF, gNB yoki boshqa ishonchli RAN/yadro tarmog‘i komponentlariga ko‘paytirilgan, faqat qo‘shiladigan sovuq saqlashda saqlash taklif etiladi.
Audit imzosining oldindan ishlovi 89,4 millisoniya, imzolashi 3,29 millisoniya va tekshiruvi 1,2 millisoniya deb o‘lchangan. Bu operatsiyalar foydalanuvchi qurilmasining kritik SIB1 ulanish yo‘lidan tashqarida bajarilgani uchun asosiy uchdan-uchgacha kechikish jadvaliga qo‘shilmagan.
Qayta uzatish va relay hujumlari qanday ko‘rib chiqiladi?
Hujumchi tomonidan haqiqiy SIB1 imzosini boshqa joyda kuchliroq signal bilan qayta uzatish faqat imzo tekshiruvi bilan to‘xtatilmaydi. Xabar hanuz haqiqiy bazaviy stansiya tomonidan imzolangan bo‘ladi. Shu sababli tadqiqot vaqt bilan cheklangan autentifikatsiyani taklif qiladi.
Bazaviy stansiyalar SIB1’ni vaqt tamg‘asi va qisqa amal qilish muddati bilan imzolaydi. Foydalanuvchi qurilmasi xabarning dolzarbligini tekshiradi va muddati tugagan uzatishlarni rad etadi. Bir nechta bazaviy stansiyadan o‘z vaqtida imzo ulushi talab qilinishi relay hujumini amalga oshirishni qiyinlashtiradi. Biroq tadqiqot jismoniy masofani kriptografik ravishda o‘lchaydigan distance-bounding protokolini qo‘llamagan; shuning uchun relay hujumlariga qarshi to‘liq yechim isbotlanmagan.
Xavfsizlik isbotlari nimani ko‘rsatadi?
Tadqiqotda ikkita asosiy teorema keltirilgan. Birinchi teorema hujumchi chegaraviy qiymatdan kamroq sondagi imzolovchini nazorat qilgan taqdirda BORG’ning tanlangan identifikator va moslashuvchan xabar hujumlari ostida mavjudlik bo‘yicha qalbakilashtirishga qarshi xavfsizligini elliptik egri chiziq diskret logarifm masalasining murakkabligiga kamaytiradi. Isbot tasodifiy orakul modeli va umumlashtirilgan forking lemmasi yordamida qurilgan.
Ikkinchi teorema fail-stop qalbakilashtirishni aniqlash va inkor qilib bo‘lmaslik xususiyatlarini kriptografik xesh funksiyasining ikkinchi preimage qarshiligiga bog‘laydi. Bu xususiyat kvant hujumchi klassik imzo farazini buzgan taqdirda ham vakolatli imzolovchilar o‘zlari yaratmagan imzoni aniqlay olishini maqsad qiladi.
Bu isbotlar ma’lum matematik modellar va farazlar ostida amal qiladi. Dasturiy xatolar, yon kanal sizishlari, noto‘g‘ri kalit tarqatish, chegaraga teng sondagi stansiyaning qo‘lga kiritilishi yoki xesh funksiyasini amalga oshirishdagi xatolar ayni xavfsizlik kafolatidan tashqarida qolishi mumkin.
Haqiqiy simsiz sinov muhiti qanday qurilgan?
4-shakl ikkita USRP B210 dasturiy ta’riflangan radiodan biri bazaviy stansiya, biri foydalanuvchi qurilmasi sifatida ishlatilgan sinov muhitini ko‘rsatadi. Qurilmalar USB 3.0 orqali kompyuterga ulangan, 10 MHz tashqi soat sinxronizatsiyasi uchun Leo Bodnar GPSDO ishlatilgan. Bazaviy stansiya tomonida srsRAN, yadro tarmog‘i tomonida open5GS ishlatilgan va aloqa simsiz tarzda amalga oshirilgan.
Kriptografik o‘lchovlarda ishlatilgan asosiy kompyuter xususiyatlari quyidagilar:
- 12-avlod Intel Core i7-12700H, 3,50 GHz protsessor,
- 16 GiB xotira,
- 512 GiB SSD,
- Ubuntu 22.04.4 LTS operatsion tizimi.
Elliptik egri chiziq operatsiyalari secp224k1 egri chizig‘ida va 128 bit klassik xavfsizlik maqsadi bilan bajarilgan, xesh funksiyasi sifatida SHA-256 ishlatilgan. Kvantdan keyingi taqqoslashlarda NIST I-daraja maqsadi tanlangan. OpenSSL, Open Quantum Safe, Ringtail va BLS uchun blst kutubxonalaridan foydalanilgan.
Sinov muhiti tashqarisidagi kriptografik o‘lchovlar 10.000 marta takrorlanib, o‘rtachasi olingan. Simsiz 5G tajribalari qo‘lda aralashuvni talab qilgani sababli sinov muhitidagi natijalar 10 takrorning o‘rtachasi sifatida hisobot qilingan.
Asosiy samaradorlik natijalari qanday?
| Usul | Arxitektura va asosiy xususiyat | Imzolash vaqti | To‘liq tekshirish | 5G ishlov/uzatish kechikishi | Kriptografik qo‘shimcha yuk | Uchdan-uchgacha kechikish |
|---|---|---|---|---|---|---|
| BLS | Ikki darajali sertifikat va agregat imzo | 0,42 ms | 3,46 ms | 0,05 ms | 240 bayt | 3,93 ms |
| EC-Schnorr | Ikki darajali sertifikat | 0,30 ms | 3,80 ms | 0,05 ms | 256 bayt | 4,15 ms |
| ML-DSA | Ikki darajali kvantdan keyingi sertifikat | 0,12 ms | 0,12 ms | 662,23–5.282,23 ms | 9.884 bayt kriptografik, 12.276 bayt jami aloqa | 662,47–5.282,47 ms |
| Schnorr-HIBS | Ierarxik identifikatsiyaga asoslangan imzo | 0,30 ms | 1,27 ms | 0,04 ms | 144 bayt | 1,61 ms |
| Markazlashtirilgan BORG | Ierarxik va fail-stop | 0,33 ms | 1,27 ms | 0,04 ms | 144 bayt | 1,64 ms |
| 2/3 BORG | Ierarxik, fail-stop va chegaraviy imzo | 1,68 ms | 1,27 ms | 0,04 ms | 144 bayt | 2,99 ms |
2/3 BORG’da oldindan ishlov berish avvalroq tugallangan bo‘lsa, imzolash vaqti taxminan 1,12 millisoniyadir. Oldindan ishlov berish xarajati ayni operatsiyaga kiritilgan o‘lchovda 1,68 millisoniya qayd etilgan. Foydalanuvchi qurilmasidagi tekshirish vaqti markazlashtirilgan va chegaraviy BORG uchun bir xil qolgan; chunki foydalanuvchi alohida-alohida bazaviy stansiya ulushlarini emas, yagona birlashtirilgan guruh imzosini tekshiradi.
ML-DSA’ning o‘lchangan eng yomon to‘liq ierarxik kechikishi bilan 2/3 BORG taqqoslanganda:
\[ \frac{5.282,47}{2,99} \approx 1.767 \]
bo‘lgani uchun BORG taxminan 1.767 baravar qisqaroq uchdan-uchgacha kechikishni ta’minlagani aytilgan. Aloqa qo‘shimcha yukining taqqoslanishi esa:
\[ \frac{12.276}{144} \approx 85,25 \]
natijasini beradi. Shu sababli tadqiqotchilar BORG ML-DSA konfiguratsiyasidan taxminan 85 baravar kam aloqa yukiga ega ekanini bildirgan.
Foydalanuvchi qurilmasidagi yuk qancha?
BORG, BLS, Schnorr-HIBS va EC-Schnorr kabi bitta SIB1’ga sig‘adigan usullar foydalanuvchi qurilmasiga taxminan 0,015–0,02 millisoniya qo‘shimcha paketni qayta ishlash vaqtini olib keladi. ML-DSA’da ko‘p paketlarni qayta ishlash sabab bu vaqt taxminan 0,26 millisoniyaga ko‘tarilgan.
ML-DSA’ning kriptografik tekshiruvi taxminan 0,03 millisoniya bilan boshqa usullarning 1,15–1,27 millisoniyalik tekshiruvidan tezroq. Biroq jami ulanish kechikishini imzo tekshiruvidan ko‘ra ko‘p qismli uzatish va qayta yig‘ish belgilaydi. Bu farq faqat kriptografik hisoblash tezligini o‘lchash real tarmoqda qo‘llash mumkinligini ko‘rsatish uchun yetarli emasligini ochib beradi.
Turkiya va amaliyot nuqtai nazaridan nimani anglatadi?
Tadqiqotdagi muammo muayyan bir mamlakatga xos emas. Turkiyada 5G va keyinchalik 6G infratuzilmalari kengaygani sari kichik hujayralar, dasturiy ta’riflangan bazaviy stansiyalar, ochiq RAN komponentlari va ko‘p ulanishli arxitekturalar yanada ko‘rinadigan bo‘ladi. Bunday infratuzilmalarda bitta jismoniy yoki virtual bazaviy stansiyani ishonch ildizi deb qabul qilish qo‘lga kiritilgan bitta tugunga katta miqyosda chalg‘ituvchi uzatishlar qilish imkonini berishi mumkin.
BORG’ning Turkiya nuqtai nazaridan texnik qiymati bazaviy stansiya uzatishlarini bitta korporativ sertifikatga bog‘lash o‘rniga bir nechta tarmoq komponentining umumiy tasdig‘iga tayantirishidir. Bu yondashuv soxta bazaviy stansiyalar, noqonuniy abonent kuzatuv qurilmalari, yolg‘on favqulodda xabarlar va qo‘lga kiritilgan kichik hujayralar kabi xatarlarni baholash uchun tadqiqot yo‘nalishini taklif qiladi.
Biroq tadqiqot Turkiyadagi operator yadro tarmoqlari, Axborot texnologiyalari va kommunikatsiyalar idorasi tartib-qoidalari, mahalliy bazaviy stansiya uskunalari, tijoriy USIM/eSIM infratuzilmasi yoki milliy rouming ssenariylari bilan sinalmagan. Shu sababli uni Turkiyada bevosita qo‘llashga tayyor mahsulot yoki standart deb emas, mahalliy sinov va standartlashtirish ishlari uchun tadqiqot prototipi deb ko‘rish kerak.
Tadqiqotning kuchli tomonlari nimalar?
- Kvantdan keyingi imzolarni faqat hisoblash vaqti bilan emas, haqiqiy SIB1 hajmi, parchalanish va uzatish oraliqlari bilan birga baholaydi.
- Kriptografik protokolni haqiqiy simsiz srsRAN/open5GS sinov muhitiga qo‘llaydi.
- Bitta bazaviy stansiyaga bog‘liq ishonchni 2/3 kabi sozlanadigan chegaraviy imzo bilan taqsimlaydi.
- Sertifikat zanjirini olib tashlab, jami kriptografik ma’lumotni 144 bayt darajasida saqlaydi.
- Kvantdan keyingi to‘liq imzoni kritik SIB1 yo‘liga qo‘shish o‘rniga audit yozuvlarida ishlatib, samaradorlik va uzoq muddatli hisobdorlik o‘rtasida o‘tish yechimini taklif qiladi.
- Qalbakilashtirishni aniqlash, inkor qilib bo‘lmaslik va klassik tekshirish xavfsizligi uchun formal ta’riflar va reduksiya asosidagi isbotlarni taqdim etadi.
- Kriptografik yadro va simsiz sinov amaliyotini ochiq manba sifatida e’lon qiladi.
Tadqiqotning cheklovlari nimalar?
- Bu tadqiqot peer-reviewdan o‘tmagan preprintdir.
- BORG to‘liq kvantdan keyingi SIB1 autentifikatsiyasini bermaydi; kvant hujum orqali yaratilgan soxta imzoni hodisadan keyin isbotlashni maqsad qiladi.
- Haqiqiy vaqtda hujumning oldini olish bilan post-mortem qalbakilashtirish dalili bir xil xavfsizlik xususiyati emas.
- Tajriba tijoriy operator tarmog‘ida yoki o‘zgartirib bo‘lmaydigan tijoriy telefon basebandida o‘tkazilmagan.
- 5G sinov muhitidagi o‘lchovlar faqat 10 takrorning o‘rtachasiga asoslangan; standart og‘ish, ishonch oralig‘i va xato chiziqlari hisobot qilinmagan.
- Tadqiqot yuzlab yoki minglab bazaviy stansiya miqyosida kalit tarqatish va audit saqlashning operatsion xarajatini o‘lchamagan.
- Chegaraga teng yoki undan ko‘p sondagi bazaviy stansiya qo‘lga kiritilsa, taqsimlangan imzo kafolati saqlanmaydi.
- Yon kanal hujumlari, jismoniy kalitni chiqarib olish va apparat orqa eshiklari qamrovdan tashqarida.
- Passiv tinglash, simsiz to‘sish, soyalash/overshadowing, fizik qatlam hujumlari va foydalanuvchi maxfiyligi hal qilinmaydi.
- Relay hujumlari uchun vaqt tamg‘asi taklif qilingan bo‘lsa-da, masofa cheklash protokoli amalga oshirilmagan va tajribaviy sinalmagan.
- Rouming ssenariysi uchun turli operatorlar orasida ishonchli ochiq kalit tarqatish talab etiladi; bu integratsiya sinov muhitida tasdiqlanmagan.
- Autentifikatsiya muvaffaqiyatsiz bo‘lganda xavfsizlik o‘rniga ulanishni tanlaydigan ixtiyoriy ish rejimi foydalanuvchini vaqtincha tekshirilmagan bazaviy stansiyaga ulashi mumkin.
- Fail-stop mexanizmining muvaffaqiyati taqsimlangan audit yozuvlarining yaxlitligiga, maxfiy oldindan ishlov qiymatlarining to‘g‘ri saqlanishiga va ishonchli AMF ishiga bog‘liq.
- Natijalar tanlangan apparat, dasturiy ta’minot, kutubxona va SIB1 konfiguratsiyasi uchun amal qiladi; boshqa amalga oshirishlarda kechikishlar o‘zgarishi mumkin.
Tadqiqot nimani qo‘llab-quvvatlaydi?
Tadqiqot SIB1 uchun NIST-PQC imzolarini to‘g‘ridan-to‘g‘ri va to‘liq sertifikat zanjiri bilan ishlatish o‘rganilgan 5G uzatish sharoitlarida jiddiy parchalanish va kechikish hosil qilishini qo‘llab-quvvatlaydi. Shuningdek, ierarxik identifikatsiyaga asoslangan 2/3 chegaraviy imzoni bitta SIB1’ga sig‘adigan darajada kichik saqlash mumkinligini va boshqariladigan simsiz sinov muhitida bir necha millisoniyalik uchdan-uchgacha kechikish bilan ishlashini ko‘rsatadi.
Natijalar tez klassik chegaraviy imzo bilan kvantdan keyingi xavfsiz audit yozuvini ajratish 5G’ning darhol ulanish talablari bilan kelajakdagi hisobdorlik maqsadlari o‘rtasida amaliy o‘tish arxitekturasini yaratishi mumkinligini qo‘llab-quvvatlaydi.
Tadqiqot nimani isbotlamaydi?
- BORG to‘liq kvantdan keyingi xavfsiz bazaviy stansiya imzosi ekanini isbotlamaydi.
- Kvant hujumchi yaratgan soxta uzatishlar foydalanuvchilarga ta’sir qilishidan oldin to‘xtatilishini ko‘rsatmaydi.
- BORG barcha 5G operator tarmoqlariga standart o‘zgartirishsiz bevosita qo‘llanishini isbotlamaydi.
- Tijoriy telefonlar, tijoriy USIM’lar yoki yopiq manbali bazaviy stansiya dasturlari bilan moslik isbotini bermaydi.
- Relay, to‘sish, soyalash, passiv tinglash yoki foydalanuvchi maxfiyligi muammolariga to‘liq yechim bermaydi.
- ML-DSA umuman foydasiz ekanini ko‘rsatmaydi; natija faqat SIB1’ning kichik va davriy uzatish tuzilmasida bevosita ishlatishni nishonga oladi.
- BORG standartlashtirish, tartibga solish, xarajat va katta miqyosli ekspluatatsiya nuqtai nazaridan tayyor tijoriy mahsulot ekanini ko‘rsatmaydi.
Tadqiqot usuli va natijalari
Tadqiqot dizayni
| O‘rganilgan unsur | Qo‘llangan usul | O‘lchangan yoki tahlil qilingan natija |
|---|---|---|
| 5G boshlang‘ich protokoli | SIB1 paket hajmi, uzatish davri va protokol xatti-harakatini tahlil qilish | Imzoning bitta paketga sig‘ishi yoki sig‘masligi va parchalanish kechikishi |
| Tijoriy tarmoq kuzatuvi | Ikki AQSh provayderida sakkizta fizik hujayraning SIB1 o‘lchovi | 108–120 bayt haqiqiy SIB1 hajmi |
| BORG protokoli | Ierarxik identifikatsiyaga asoslangan 2/3 chegaraviy va fail-stop imzo dizayni | Imzolash, tekshirish, qo‘shimcha yuk va xavfsizlik xususiyatlari |
| Simsiz sinov | Ikkita USRP B210, srsRAN, open5GS va GPSDO bilan havo orqali aloqa | Paketni qayta ishlash, uzatish va uchdan-uchgacha kechikish |
| Kvantdan keyingi taqqoslash | ML-DSA boshchiligida NIST-PQC hajm va vaqt tahlili | Qismlar soni, jami bayt va ulanish kechikishi |
| Formal xavfsizlik | Tasodifiy orakul modeli, ECDLP reduksiyasi va ikkinchi preimage qarshiligi | Qalbakilashtirishga chidamlilik, fail-stop aniqlash va inkor qilib bo‘lmaslik |
Sinov parametrlari
- Protsessor: Intel Core i7-12700H, 3,50 GHz.
- Xotira: 16 GiB.
- Saqlash: 512 GiB SSD.
- Operatsion tizim: Ubuntu 22.04.4 LTS.
- Radio apparati: Ikkita USRP B210.
- Soat manbai: 10 MHz Leo Bodnar GPSDO.
- 5G dasturlari: srsRAN va open5GS.
- Elliptik egri chiziq: secp224k1.
- Xesh funksiyasi: SHA-256.
- Klassik xavfsizlik maqsadi: 128 bit.
- Kvantdan keyingi taqqoslash darajasi: NIST I-daraja.
- srsRAN SIB1 hajmi: 79 bayt.
- Kriptografik takrorlar soni: 10.000.
- Simsiz sinov takrorlar soni: 10.
Bitta imzo uchun ideallashtirilgan natijalar
| Usul | Imzo yaratish | Tekshirish | Paketni qayta ishlash | Uzatish | Imzo hajmi | Ochiq kalit | Uchdan-uchgacha vaqt |
|---|---|---|---|---|---|---|---|
| BLS | 0,42 ms | 1,15 ms | 0,03 ms | 0,01 ms dan kam | 48 bayt | 96 bayt | 1,60 ms |
| ML-DSA | 0,12 ms | 0,03 ms | 0,57 ms | 160,02–1.280,02 ms | 2.420 bayt | 1.312 bayt | 160,74–1.280,74 ms |
| Schnorr-HIBS | 0,30 ms | 1,27 ms | 0,04 ms | 0,01 ms dan kam | 64 bayt | 32 bayt | 1,61 ms |
| Markazlashtirilgan BORG | 0,33 ms | 1,27 ms | 0,04 ms | 0,01 ms dan kam | 64 bayt | 32 bayt | 1,64 ms |
| 2/3 BORG, oldindan ishlov avval bajarilgan | 1,12 ms | 1,27 ms | 0,04 ms | 0,01 ms dan kam | 64 bayt | 32 bayt | 2,43 ms |
| 2/3 BORG, oldindan ishlov kiritilgan | 1,68 ms | 1,27 ms | 0,04 ms | 0,01 ms dan kam | 64 bayt | 32 bayt | 2,99 ms |
Asosiy topilmalar
- ML-DSA’ning tez kriptografik tekshiruviga qaramay, katta imzo va sertifikat zanjiri 5G aloqa kechikishida ustun omilga aylangan.
- 2/3 BORG’ning yakuniy imzosi bitta SIB1 xabariga sig‘gan va qo‘shimcha SIB1 qismi talab qilmagan.
- BORG’ning 144 baytlik to‘liq ierarxik qo‘shimcha yuki ML-DSA’ning 12.276 baytlik jami aloqa yukidan taxminan 85 baravar past.
- 2/3 BORG’ning 2,99 millisoniyalik uchdan-uchgacha kechikishi ML-DSA’ning 662,47–5.282,47 millisoniyalik diapazonidan taxminan 222–1.767 baravar past.
- Markazlashtirilgan BORG bilan Schnorr-HIBS samaradorligi o‘xshash; BORG’ning farqi fail-stop hisobdorligi va chegaraviy versiyada taqsimlangan ishonch ta’minlashidir.
- Kvantdan keyingi audit imzosi kritik foydalanuvchi ulanish yo‘lidan ajratilgani uchun SIB1 tekshirish vaqtini bevosita oshirmagan.
Statistik va tajribaviy talqin chegarasi
Tadqiqotchilar kriptografik operatsiyalar uchun 10.000, simsiz sinovlar uchun 10 takrorning o‘rtachasini bergan. Biroq jadvallarda standart og‘ish, mediana, chekka qiymat, ishonch oralig‘i yoki ahamiyatlilik testi yo‘q. Shu sababli usullar orasidagi vaqt farqlari katta va ravshan bo‘lsa-da, o‘lchovlarning o‘zgaruvchanligini miqdoriy baholab bo‘lmaydi.
ML-DSA kechikish diapazonining keng bo‘lishi kriptografik hisoblash o‘zgaruvchanligidan ko‘ra SIB1 uzatish oralig‘ining 20–160 millisoniya orasida o‘zgarishi va qismlarning ketma-ket to‘liq yig‘ilishi zarurati bilan izohlanadi. Natijalar turli bazaviy stansiya rejalashtirgichlari, turli SIB1 to‘ldirilish darajalari va turli radio sharoitlarida qayta o‘lchanishi kerak.
Manba va usul bo‘yicha izoh
Tadqiqotning asl nomi: Future-Proofing Authentication Against Insecure Bootstrapping for 5G Networks: Feasibility, Resiliency, and Accountability
Mualliflar: Saleh Darzi; Mirza Masfiqur Rahman; Imtiaz Karim; Rouzbeh Behnia; Attila Altay Yavuz; Elisa Bertino.
Mualliflar tartibi: O‘rganilgan tadqiqotda berilgan shaklda saqlangan.
Teng hissa yoki teng birinchi mualliflik: Ko‘rsatilmagan.
Mas’ul muallif: Yuklangan tadqiqotda maxsus mas’ul muallif belgisi yo‘q. SSRN yozuvida Saleh Darzi aloqa muallifi sifatida ko‘rsatilgan.
Muassasalar: Bellini College of Artificial Intelligence, Cybersecurity and Computing, University of South Florida; Department of Computer Science, Purdue University; Department of Computer Science, University of Texas at Dallas; School of Information Systems, University of South Florida.
arXiv identifikatori: arXiv:2510.23457v3.
SSRN yozuvi:SSRN annotatsiya raqami 6900315
Rasmiy arXiv havolasi:arXiv tadqiqot sahifasi
Ochiq manbali amalga oshirish:BORG-Scheme GitHub repozitoriysi
Nashr yili: Birinchi arXiv versiyasi 2025; o‘rganilgan joriy v3 versiyasi 7 iyun 2026 sanasiga tegishli.
Manba turi: Kriptografik protokol dizayni, formal xavfsizlik tahlili va haqiqiy simsiz 5G sinov muhitini o‘z ichiga olgan preprint.
Peer-review holati: Ushbu tadqiqot peer-reviewdan o‘tmagan preprintdir; natijalar shu cheklov hisobga olinib o‘qilishi kerak.
Jurnal va nashriyot: Hakamlilikdan o‘tgan va qabul qilingan jurnal nashri tasdiqlanmagan. Yuklangan versiyada faqat “Preprint submitted to Elsevier” iborasi mavjud. Tadqiqotchining shaxsiy sahifasi Elsevier Computer Networks topshiruvini, GitHub tavsifi esa IEEE Transactions on Dependable and Secure Computing topshiruvini ko‘rsatadi. Manbalar orasidagi ushbu ziddiyat sabab aniq jurnal yoki nashriyot ma’lumoti berilmagan.
Qo‘llab-quvvatlash ma’lumoti: Tadqiqot CNS 2350213, NSF 2112471, University of Texas System Rising STARs Award 40071109 va University of Texas at Dallas boshlang‘ich fondi bilan qo‘llab-quvvatlangan.
Ushbu turkcha maqola yuklangan tadqiqotning matni, formulalari, algoritmlari, jadvallari, 5G protokol sxemalari, tahdid tasvirlari va sinov muhiti o‘rganilib tayyorlangan. Tashqi manbalar faqat sarlavha, mualliflar tartibi, arXiv versiyasi, DOI, kod repozitoriysi va nashr holati kabi bibliografik identifikatsiya ma’lumotlarini tasdiqlash uchun ishlatilgan. Yuklangan tadqiqotda bo‘lmagan ilmiy natija qo‘shilmagan.
Tadqiqotning asosiy metodologik chegaralari: peer-review yo‘qligi, tijoriy operator maydonida sinalmaganligi, to‘liq kvantdan keyingi real vaqt autentifikatsiyasini bermasligi, simsiz sinovlarda atigi 10 takror ishlatilgani, o‘lchov noaniqligi hisobot qilinmagani va juda katta tarmoq miqyosi tajribaviy baholanmaganidir. BORG taklif qiladigan fail-stop xususiyati kvant hujumini oldindan to‘xtatadigan to‘liq kvantdan keyingi imzo emas; hodisadan keyin tekshiriladigan qalbakilashtirish dalilini yaratishni maqsad qilgan o‘tish davri xavfsizlik mexanizmidir.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan