

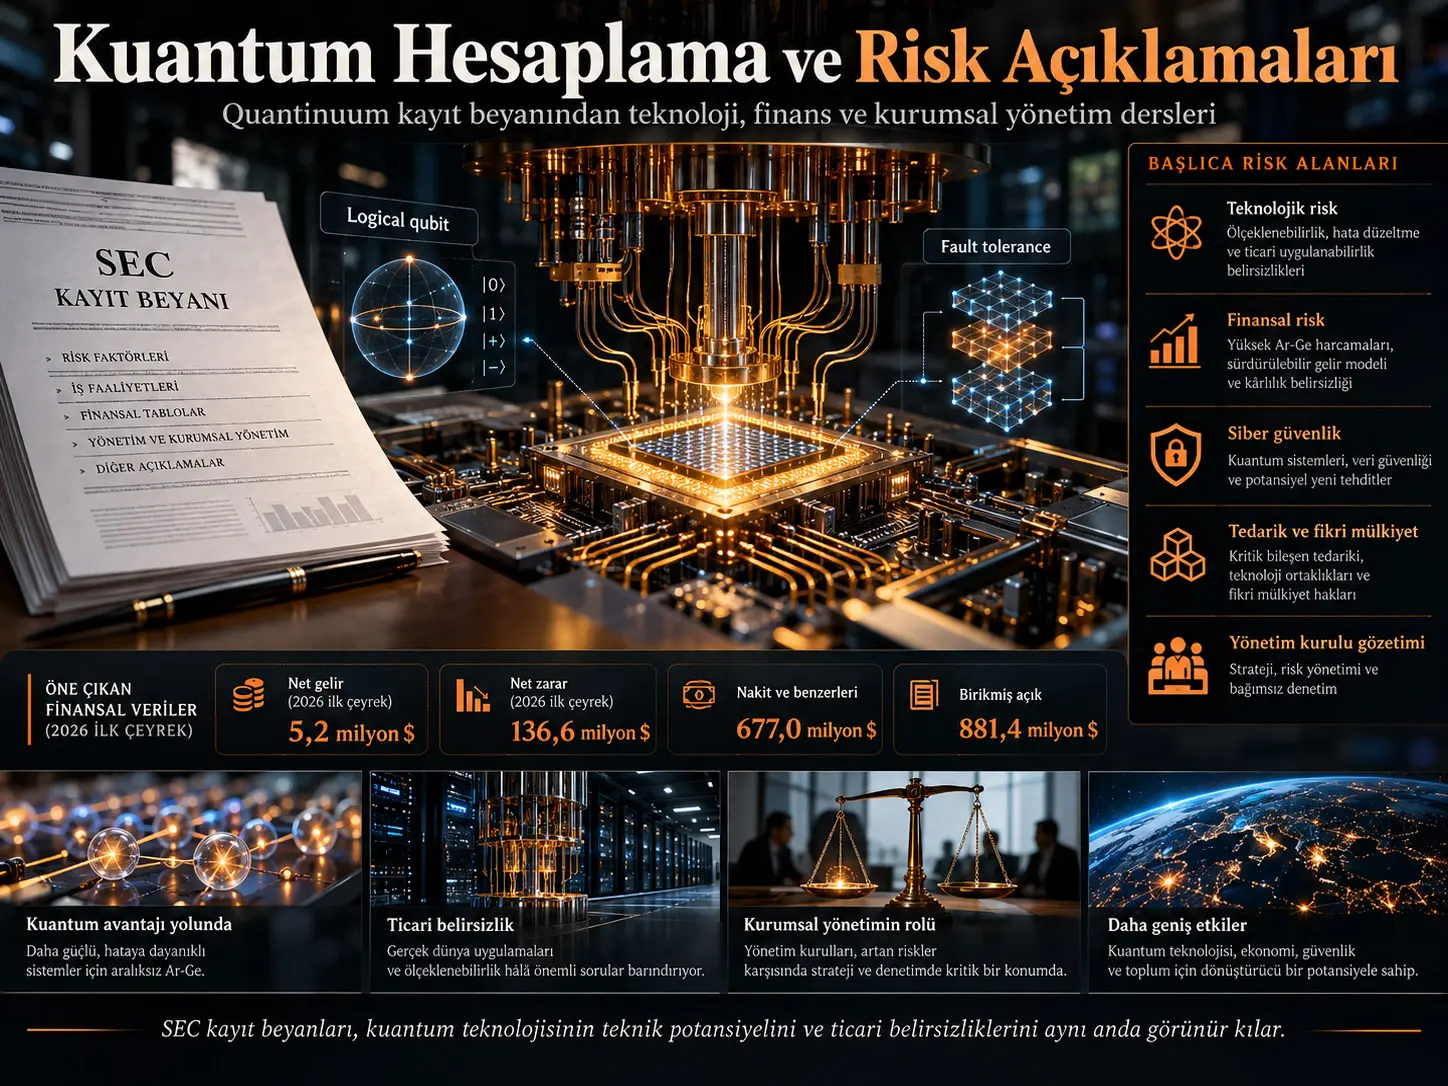
SEC kayıt beyanı, halka menkul kıymet sunmayı planlayan bir şirketin faaliyetleri, finansal yapısı, riskleri, yönetimi ve menkul kıymetleri hakkında yatırımcılara kapsamlı bilgi vermek için sunduğu hukuki açıklama belgesidir. Lawrence J. Trautman'ın çalışması, Quantinuum Inc.'in 8 Mayıs 2026 tarihinde ABD Securities and Exchange Commission'a sunduğu Form S-1 kayıt beyanını kuantum hesaplama teknolojisi, şirket riski, siber güvenlik ve kurumsal yönetim açısından incelemektedir. Çalışma yeni bir kuantum deneyi gerçekleştirmemekte; ihraççının kendi kamuya açık açıklama dilini hukuki ve yönetişimsel veri kaynağı olarak analiz etmektedir.
Quantinuum'un açıklamaları kuantum hesaplamanın büyük bilimsel ve ticari potansiyelini, aynı anda yüksek teknoloji belirsizliğiyle birlikte göstermektedir. Şirket büyük ölçekli tam hata toleranslı kuantum sistemlerinin geliştirilmesinde düşük hata oranları, quantum error correction, coherence süreleri, sistem ölçekleme ve gate fidelity gibi önemli mühendislik sorunlarının çözülmesi gerektiğini açıklamaktadır. Teknolojik bir kilometre taşına ulaşılması, aynı zamanda ticari ürün, sürdürülebilir müşteri talebi veya kârlılık elde edileceğini garanti etmemektedir.
Finansal açıklamalar da şirketin erken ticarileşme evresini göstermektedir. Quantinuum, 31 Mart 2026'da sona eren üç ay için 5,2 milyon dolar net gelir ve 136,6 milyon dolar net zarar; 2025 mali yılı için 30,9 milyon dolar net gelir ve 192,6 milyon dolar net zarar bildirmiştir. 31 Mart 2026 itibarıyla nakit ve nakit benzerleri 677,0 milyon dolar, birikmiş açık ise 881,4 milyon dolardır.
Kaynağın ana mesajı “Quantinuum başarılı olacaktır” veya “başarısız olacaktır” değildir. Daha sınırlı ve hukuki açıdan daha önemli sonuç, SEC kayıt beyanlarının gelişmekte olan bir teknoloji sektörünün teknik darboğazlarını, finansman gereksinimini, ticarileşme risklerini, siber güvenlik bağımlılıklarını ve yönetim kurulu sorumluluklarını şirketin kendi açıklama dili üzerinden görünür hale getirebilmesidir.
Kuantum hesaplama neden SEC risk açıklamalarının konusu haline geliyor?
Kuantum hesaplama, klasik bitler yerine kuantum durumlarını kullanan ve belirli problem sınıflarında klasik hesaplamadan farklı hesaplama imkânları sağlayabilen bir bilgi işlem yaklaşımıdır. Temel bilgi birimi qubittir.
Klasik bit yalnız 0 veya 1 değerinde bulunurken kuantum durumları superposition ve entanglement gibi kuantum mekanik özelliklerden yararlanabilir. Ancak bu özellikler aynı zamanda sistemi çevresel gürültü ve hata oluşumuna karşı hassas hale getirir.
Bu nedenle bir kuantum şirketinin finansal riski ile fiziksel mühendislik riski birbirinden tamamen ayrı değildir. Eğer:
- fiziksel qubit'lerin hata oranı yeterince düşürülemezse,
- quantum error correction yeterli performansa ulaşamazsa,
- logical qubit ölçeklenemezse,
- coherence süreleri yetersiz kalırsa,
- gate fidelity büyük sistemlerde korunamazsa,
teknik sorun doğrudan ürün geliştirme süresine, AR-GE maliyetine, müşteri teslimatına ve şirket finansman ihtiyacına dönüşebilir.
Fiziksel Qubit ile Logical Qubit Arasındaki Fark Neden Ticari Riskle İlişkilidir?
Fiziksel qubit, atom, iyon, foton veya elektrik devresi gibi fiziksel sistemlerde gerçekleştirilen temel kuantum bilgi birimidir. Logical qubit ise birden fazla fiziksel qubit ve hata düzeltme tekniği kullanılarak daha güvenilir kuantum bilgi işleme sağlamak amacıyla oluşturulan üst düzey bir yapıdır. Ticari ölçekte hata toleransı hedeflendiğinde yalnız fiziksel qubit sayısını artırmak yeterli değildir; hataların düzeltilebildiği güvenilir logical qubit'lerin oluşturulması kritik hale gelir.
Fault tolerance ne anlama geliyor?
Fault-tolerant quantum computing, kuantum sistemindeki fiziksel hata ve gürültüye rağmen hesaplamanın kabul edilebilir doğrulukla devam edebilmesini amaçlayan mimaridir.
Kaynak S-1 açıklamasında şirket, tam hata toleransına ticari ölçekte ulaşmanın:
- çok sayıda qubit üzerinde düşük hata oranı,
- etkili quantum error correction kodları,
- uygun coherence süresi,
- sistem büyüdükçe korunabilen gate fidelity
gerektirdiğini belirtmektedir.
Bunlardan herhangi birindeki gecikme yalnız mühendislik takvimini değil, gelir beklentisini ve gereken finansman süresini de değiştirebilir.
Kuantum kilometre taşı ile ticari başarı aynı şey değildir
Kaynağın en değerli ayrımlarından biri budur.
Bir sistemin:
- daha fazla qubit'e,
- daha yüksek fidelity'ye,
- daha düşük hata oranına,
- daha hızlı hesaplamaya
ulaşması teknik ilerlemedir.
Ancak ticari başarı ayrıca:
- müşteri için ekonomik değer,
- üretilebilirlik,
- güvenilir çalışma,
- servis ve bakım kapasitesi,
- rekabetçi fiyat,
- müşteri workflow'larına entegrasyon,
- tekrarlanabilir üretim
gerektirir.
Bu nedenle teknoloji yol haritasıyla işletme modeli aynı şey değildir.
Quantinuum'un Açıklanan Finansal Profili Neyi Gösteriyor?
Kaynak dönemindeki finansal bilgiler, şirketin gelir üretmekte olduğunu ancak aynı zamanda çok yüksek AR-GE ve ölçekleme maliyetleri taşıdığını göstermektedir. Bu yapı erken aşamadaki sermaye yoğun teknoloji şirketlerinde finansman gereksiniminin neden kritik olabileceğini açıklamaktadır.
| Dönem / ölçüt | Raporlanan değer |
|---|---|
| 2026 ilk üç ay net gelir | 5,2 milyon USD |
| 2026 ilk üç ay net zarar | 136,6 milyon USD |
| 2025 net gelir | 30,9 milyon USD |
| 2025 net zarar | 192,6 milyon USD |
| 2024 net gelir | 23,0 milyon USD |
| 2024 net zarar | 144,1 milyon USD |
| 31 Mart 2026 nakit ve nakit benzerleri | 677,0 milyon USD |
| 31 Mart 2026 birikmiş açık | 881,4 milyon USD |
Bu değerler tek başına gelecekteki şirket değerini veya başarı ihtimalini göstermez. Finansal açıklamanın bilimsel/hukuki değeri, teknoloji geliştirme sürecinin ne kadar büyük sermaye gerektirdiğinin ve kârlılık noktasına ulaşmanın teknolojik ilerlemeye ne ölçüde bağlı olduğunun görülmesidir.
Bookings neden revenue ile aynı değildir?
Kaynakta “bookings”, belirli dönemde imzalanan müşteri sözleşmelerinin toplam dolar değeri olarak açıklanmaktadır. Bu değer sözleşme değişikliği, iptal veya zamanlama nedeniyle nihai muhasebe gelirinden farklı olabilir.
Bu nedenle:
bookings ≠ revenue
eşitliği özellikle korunmalıdır.
Kaynakta açıklanan teknoloji performansı nasıl okunmalıdır?
S-1'de Quantinuum, Helios sisteminin 31 Aralık 2025 itibarıyla ortalama iki-qubit gate fidelity değerini %99,921 olarak açıklamaktadır.
Gate fidelity, uygulanan kuantum kapısının hedeflenen ideal işleme ne kadar yakın gerçekleştirildiğini ölçen performans göstergelerinden biridir. Değerin yüksek olması gate işlemlerindeki hatanın düşük olduğuna işaret eder.
Ancak tek bir fidelity değeri sistemin bütün ticari kapasitesini temsil etmez. Sistem ölçeği, logical qubit sayısı, hata düzeltme, çalışma kararlılığı, uygulama performansı ve time-to-solution gibi başka değişkenler de önemlidir.
Ayrıca Verianla burada %99,921 değerini bağımsız laboratuvar benchmark'ı gibi değil, kaynak çalışmanın aktardığı şirket açıklaması olarak kullanmaktadır.
Quantinuum Hangi Temel Riskleri SEC'ye Açıklıyor?
Risk açıklamaları tek bir “kuantum riski”nden oluşmamaktadır. S-1, teknoloji, finansman, tedarik zinciri, pazar, personel, siber güvenlik, hukuk, fikri mülkiyet ve halka açık şirket yönetişimini birbirine bağlı risk alanları olarak sunmaktadır.
| Risk sınıfı | Örnek sorun |
|---|---|
| Teknolojik | Tam hata toleransı ve ölçeklenebilir kuantum sistemine ulaşılamaması |
| Operasyonel | Sistem kesintileri, güvenilirlik, downtime ve kalite sorunları |
| Tedarik zinciri | Kritik bileşenler için sınırlı tedarikçi sayısı |
| Ticarileşme | Teknik yol haritasının müşteri talebine veya kâra dönüşmemesi |
| Rekabet | Hızla değişen küresel kuantum ekosistemi |
| Cloud bağımlılığı | Üçüncü taraf cloud sağlayıcılarına bağımlılık |
| Teknolojik eskime | Mevcut sistemlerin erken biçimde eski hale gelmesi |
| İnsan kaynağı | Kuantum fizikçileri ve uzman mühendisler için yoğun rekabet |
| Fikri mülkiyet | Patent, lisans veya trade secret korumasının yetersizliği |
| Siber güvenlik | Veri ihlali, saldırı veya altyapı kesintisi |
| Sermaye piyasası | Hisse fiyatı oynaklığı ve halka açık şirket yükümlülükleri |
| Kurumsal yapı | Honeywell etkisi, dual-class yapı ve ilgili taraf düzenlemeleri |
Teknik risk neden finansal riske dönüşüyor?
Kuantum teknolojisi henüz büyük ölçekli ticari olgunluğa ulaşmamışsa geliştirme süresindeki her ek yıl:
- AR-GE giderlerini artırabilir,
- daha fazla sermaye gerektirebilir,
- müşteri siparişlerinin ertelenmesine yol açabilir,
- rakiplerin yetişmesine zaman verebilir,
- mevcut teknolojinin eskime riskini artırabilir.
Dolayısıyla teknoloji riskinin bilanço ve nakit ihtiyacından bağımsız değerlendirilmesi mümkün değildir.
Siber Güvenlik Kuantum Şirketi İçin Neden İki Ayrı Risk Katmanı Oluşturuyor?
Bir kuantum şirketi hem normal bir teknoloji şirketi gibi klasik siber saldırılara maruz kalabilir hem de kuantum teknolojisinin gelecekte kriptografi üzerinde yaratabileceği sistemik etkilerle bağlantılıdır. Kaynak çalışmanın Quantinuum risk analizi esas olarak birinci katmana, yani şirketin kendi sistemlerinin ve verilerinin korunmasına odaklanmaktadır.
Operasyonel siber güvenlik riski
S-1 açıklamasına göre şirket operasyonları:
- hassas şirket verileri,
- müşteri bilgileri,
- kişisel veriler,
- fikri mülkiyet,
- üçüncü taraf servis sağlayıcıları
üzerinde çalışan bilgi sistemlerine bağımlıdır.
Veri ihlali, ransomware, phishing, yanlış yapılandırma veya üçüncü taraf altyapı hatası:
- hizmet kesintisine,
- veri kaybına,
- hukuki sorumluluğa,
- itibar kaybına,
- müşteri güveninin azalmasına
neden olabilir.
Post-quantum risk aynı şey değildir
Kuantum bilgisayarların gelecekte günümüzde kullanılan bazı public-key kriptografi sistemlerini tehdit edebilme ihtimali farklı bir konudur. Bu, Quantinuum'un kendi ağının saldırıya uğramasıyla aynı risk değildir.
Dolayısıyla iki kavram ayrılmalıdır:
| Kavram | Riskin yönü |
|---|---|
| Kurumsal cybersecurity | Quantinuum'un sistemlerinin saldırıya uğraması |
| Quantum cryptography disruption | Gelişmiş kuantum bilgisayarların mevcut kriptografiye potansiyel etkisi |
SEC Risk Faktörü Gerçekleşmiş Bir Problem Anlamına mı Gelir?
Hayır. Bir risk faktörünün prospectus'ta bulunması, olayın gerçekleştiği anlamına gelmez. Securities disclosure sistemi, gerçekleşmiş sorunların yanı sıra gelecekte işletmeyi önemli ölçüde etkileyebilecek belirsizliklerin yatırımcıya açıklanmasını da amaçlar.
Bu nedenle:
“Şirket bu riski açıklıyor” ≠ “bu risk gerçekleşti”
ayrımı korunmalıdır.
Risk açıklamasının değeri nedir?
Risk faktörleri şirketi dışarıdan analiz eden bir araştırmacının normal koşullarda göremeyeceği bazı öncelikleri görünür kılar.
Örneğin bir şirket aynı prospectus'ta hem:
- teknolojik liderlik hedefi,
- yüksek teknik performans,
- müşteri fırsatları
anlatırken diğer tarafta:
- teknolojinin ticari avantaja dönüşmeyebileceğini,
- ürünün hiç ölçeklenemeyebileceğini,
- zararların devam edebileceğini
açıklamak zorundadır.
Trautman'ın çalışmasının araştırma değeri bu iki anlatıyı aynı belge üzerinden yan yana okuyabilmesidir.
Kurumsal Yönetim Neden Kuantum Teknolojisinin Bir Parçası Olarak Ele Alınıyor?
Çünkü kuantum şirketinin riskleri yalnız laboratuvar mühendislerinin çözebileceği teknik konulardan oluşmaz. Yönetim kurulu sermaye kullanımı, risk gözetimi, iç kontroller, bilgi güvenliği, finansal raporlama, yönetici teşvikleri ve büyük şirket işlemlerinden sorumludur.
Board risk oversight
S-1'de yönetim kurulunun:
- genel risk yönetimi politikalarını,
- risk yönetimi stratejisini,
- şirketin karşılaştığı en önemli riskleri,
- yönetimin risk azaltma uygulamalarını
gözetmesi öngörülmektedir.
Böylece teknik kuantum riskinin yönetim kuruluna ulaşması gereken bir kurumsal yönetişim konusu haline geldiği görülmektedir.
Caremark gözetim sorumluluğu nedir?
Çalışma Delaware corporate law içindeki Caremark gözetim doktrinini ayrıca ele almaktadır.
Caremark bağlamındaki temel soru, yönetim kurulunun şirket için “mission-critical” nitelikteki riskleri izleyebilecek makul bilgi ve raporlama sistemlerini kurup kurmadığı ve ciddi uyarıları göz ardı edip etmediğidir.
Kaynak bu doktrini özellikle cybersecurity governance açısından tartışır.
Ancak önemli sınır şudur: makale Quantinuum yönetim kurulunun Caremark yükümlülüğünü ihlal ettiğini söylememektedir. Yazar mevcut hukuk doktrinini, ileri teknoloji şirketlerinin yönetim kurulunun karşılaşabileceği gözetim sorumluluğu bağlamında açıklamaktadır.
Yönetim kurulu komiteleri
Kaynak kayıt beyanında halka arz sonrasındaki temel kurul komiteleri arasında:
- Audit Committee,
- Compensation Committee,
- Nominating and Corporate Governance Committee,
- Transaction Committee
yer almaktadır.
Audit Committee ne yapar?
Audit Committee'nin görevleri arasında:
- bağımsız denetçiyi gözetmek,
- finansal raporlamayı izlemek,
- kritik accounting policy'leri incelemek,
- yasal ve düzenleyici uyumu izlemek,
- risk assessment ve risk-management politikalarını değerlendirmek,
- related-party işlemlerini incelemek,
- muhasebe ve iç kontrol şikâyetleri için anonim bildirim mekanizması kurmak
bulunmaktadır.
Honeywell etkisi
Quantinuum 2021'de Honeywell Quantum Solutions ile Cambridge Quantum'un birleşmesi sonucu oluşturulmuştur. Kaynak dönemde Honeywell'in önemli pay sahipliği ve belirli oranlar korunduğu sürece yönetim kuruluna aday gösterme hakları bulunmaktadır.
S-1'de ayrıca Honeywell'in belirli koşullar altında Board ve committee temsil haklarını koruyabileceği açıklanmaktadır.
Bu yapı tek başına olumlu veya olumsuz bir yönetişim sonucu değildir; yatırımcının kontrol, azınlık pay sahibi etkisi ve related-party işlemleri açısından anlaması gereken kurumsal bir düzenlemedir.
Çalışmanın Yöntemi ve Bulguları
Araştırma tasarımı
Bu çalışma nicel ampirik deney değildir. Yöntem, büyük ölçüde doktrinel hukuk analizi + SEC disclosure analizi + kurumsal yönetim literatürü bileşimidir.
Yazarın temel kaynak seti:
- Quantinuum Inc.'in Form S-1 kayıt beyanı.
- NIST'in kuantum hesaplama açıklamaları.
- SEC ve securities-law kaynakları.
- Delaware corporate-law ve Caremark literatürü.
- Kurumsal yönetim ve cybersecurity governance çalışmaları.
- Kamuya açık teknoloji ve sektör kaynakları.
Kaynak seçiminde temel mantık
Makalenin ana veri nesnesi şirketin kendi SEC açıklama dilidir.
Yazar kayıt beyanını bir tür open-source corporate intelligence kaynağı olarak kullanmaktadır. Şirketin kendi beyanları:
- hangi teknolojik darboğazları maddi gördüğünü,
- hangi tedarik zinciri bağımlılıklarının bulunduğunu,
- hangi finansal risklerin yatırımcıya açıklanması gerektiğini,
- yönetim kurulunun hangi yapıyla çalışacağını
göstermektedir.
Kaynağın seçim sınırlaması
Yazar, Quantinuum S-1'in tamamını makalesinde yeniden üretmemektedir. İlk kayıt beyanı 45.000'den fazla risk açıklama kelimesi içeren çok büyük bir belgedir ve çalışmada özellikle:
- kuantum teknolojisi,
- finansal durum,
- iş ve sektör riski,
- cybersecurity,
- corporate governance
bakımından daha geniş okuyucu kitlesi için önemli görülen bölümler seçilmiştir.
Araştırmanın ana bulgusal yapısı
| Alan | Kaynakta ortaya çıkan ana ders |
|---|---|
| Kuantum teknolojisi | Teknik ilerleme ile fault-tolerant ve ticari ölçeğe ulaşmak arasında önemli belirsizlik vardır. |
| Ticarileşme | Teknolojik milestone'lar otomatik olarak sürdürülebilir gelir veya talep üretmez. |
| Finansman | Yüksek AR-GE ve devam eden zararlar uzun süreli sermaye gereksinimi yaratabilir. |
| Supply chain | Kritik parçalar için sınırlı tedarikçiler operasyonel kırılganlık yaratabilir. |
| Cybersecurity | Sistem, veri ve üçüncü taraf altyapı bağımlılığı maddi kurumsal risk oluşturur. |
| IP | Patent, lisans ve trade secret koruması rekabet gücü açısından önemlidir. |
| Human capital | Uzman kuantum bilimci ve mühendis yeteneği stratejik girdidir. |
| Governance | Board risk oversight ileri teknoloji şirketinde teknik ve finansal riskleri birbirine bağlar. |
Çalışmanın güçlü yönleri
- Teknoloji şirketinin kendi zorunlu risk açıklamalarını doğrudan incelemesi.
- Kuantum teknolojisi ile securities law arasında bağlantı kurması.
- Teknik riskleri finansman ve kurumsal yönetimle birlikte ele alması.
- Cybersecurity riskini board oversight bağlamına taşıması.
- Yatırımcıya sunulan “company story” ile risk factor dilini aynı analiz içinde karşılaştırması.
Çalışmanın sınırlılıkları
- Çalışma tek bir şirketin S-1 açıklamasına yoğunlaşmaktadır.
- Quantinuum'un açıkladığı teknoloji iddialarını bağımsız laboratuvar deneyiyle doğrulamamaktadır.
- Risk açıklamalarının gerçekleşme olasılığı nicel olarak modellenmemektedir.
- Risk faktörleri düzenleyici ve hukuki ihtiyat nedeniyle geniş yazılabilir; her risk eşit olasılığa sahip değildir.
- Kaynak bir pre-publication draft'tır.
- S-1 daha sonra SEC sürecinde değiştirilebilir veya güncellenebilir.
- Çalışma Quantinuum hissesi için değerleme veya getiri modeli sunmamaktadır.
- Halka arz sonrası gerçek ticari performansı test etmemektedir.
- Yazarın “first-of-its-kind” nitelemesi çalışmanın kendi literatür konumlandırmasıdır.
SEC kayıt beyanı neden bilimsel ve teknolojik bilgi kaynağı olabilir?
Bir prospectus yalnız finansal tablo değildir. Özellikle derin teknoloji şirketlerinde zorunlu disclosure:
- teknik milestone'ları,
- ürün bağımlılıklarını,
- teknolojik belirsizliği,
- kritik tedarikçileri,
- regülasyon riskini,
- cybersecurity bağımlılıklarını
açıklamak zorunda kalabilir.
Bu nedenle Trautman, SEC filings'i yalnız yatırımcı belgesi değil, gelişmekte olan teknoloji sektörünü anlamak için açık kaynak kurumsal bilgi deposu olarak değerlendirmektedir.
Çalışma ne söylüyor?
Quantinuum'un SEC kayıt beyanı, kuantum hesaplamanın ticari geleceğinin yalnız qubit sayısı veya gate fidelity gibi teknik göstergelerle değerlendirilemeyeceğini göstermektedir. Fault tolerance, üretilebilirlik, sermaye ihtiyacı, supply chain, cloud dependence, cybersecurity, IP, çalışan yeteneği ve board oversight aynı işletme sisteminin birbirine bağlı parçalarıdır.
Çalışma ne söylemiyor?
Makale Quantinuum'un hisselerinin alınması veya satılması gerektiğini söylememektedir. Şirketin başarılı veya başarısız olacağını nicel olarak tahmin etmemektedir. S-1'de yazan her riskin gerçekleşeceğini varsaymamaktadır. Şirketin kendi teknoloji iddialarını bağımsız bilimsel doğrulama olarak kabul etmemektedir. Ayrıca kuantum bilgisayarların klasik bilgisayarların tamamının yerini alacağını da savunmamaktadır.
Kaynak ve Yöntem Notu
Özgün çalışma: Quantum Computing: Lessons From the Quantinuum Inc. Registration Statement
Yazar: Lawrence J. Trautman.
Kaynak sürüm: Pre-Publication Draft.
Date Written: 3 Haziran 2026.
SSRN yayın tarihi: 24 Haziran 2026.
SSRN DOI: 10.2139/ssrn.6875918
Kaynak türü: Hukuki ve kurumsal yönetim analizi / SSRN working paper.
Hakemlik: Yüklenen sürüm hakemli nihai dergi yayını olarak tanımlanmamıştır.
Lisans: All rights reserved; izin olmadan yeniden kullanım için açık lisans verilmemiştir.
Finansman: Self-funded.
Çıkar çatışması: None.
Temel birincil kaynak: Quantinuum Inc. Form S-1, SEC'ye 8 Mayıs 2026 tarihinde sunulmuştur.
SEC kayıt durumu: Kaynak makale ilk 8 Mayıs 2026 S-1 açıklamasını esas almaktadır. Verianla'nın bibliyografik doğrulamasında EDGAR kaydı kullanılmıştır.
Analitik yöntem: SEC issuer disclosure, securities law, Delaware corporate governance, Caremark oversight ve cybersecurity governance literatürünün doktrinel değerlendirmesi.
Temel finansal kaynak: Şirket tarafından prospectus içinde açıklanan tarihsel finansal ve operasyonel bilgiler.
Temel epistemik sınır: Şirketin prospectus'ta ifade ettiği teknoloji performansı, pazar pozisyonu ve ileriye dönük beklentiler “issuer disclosure” niteliğindedir. Verianla bu ifadeleri bağımsız bilimsel doğrulama veya yatırım tahmini olarak kullanmamıştır.
Siyasi bağlam notu: Kaynak, 2026'daki federal kuantum destek politikalarına ilişkin dönemin haber kaynaklarını ayrıca tartışmaktadır. Bu politik unsur Verianla makalesinde teknoloji ve disclosure bulgularından ayrı tutulmuş, siyasi değerlendirme veya politika tercihi üretilmemiştir.
Telif yöntemi: Makalenin ve SEC belgesinin uzun risk metinleri yeniden yayımlanmamıştır. Risk sınıfları, finansal veriler ve governance ilişkileri olgusal içerik korunarak bağımsız Türkçe bilimsel-hukuki anlatımla yeniden kurulmuştur.
Verianla içerik yöntemi: Bu Türkçe metin kaynak makalenin cümle cümle çevirisi değildir. Kuantum teknik arka planı, Form S-1'in bilgi işlevi, şirket finansalları, fault-tolerance riski, ticarileşme, cybersecurity, IP, supply chain ve board oversight ilişkileri kaynakta verilen sınırlar içinde öğretici bir bilimsel çekirdeğe dönüştürülmüştür. Kaynakta bulunmayan hisse değeri, şirket başarısı olasılığı veya teknoloji sonucu eklenmemiştir.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд