

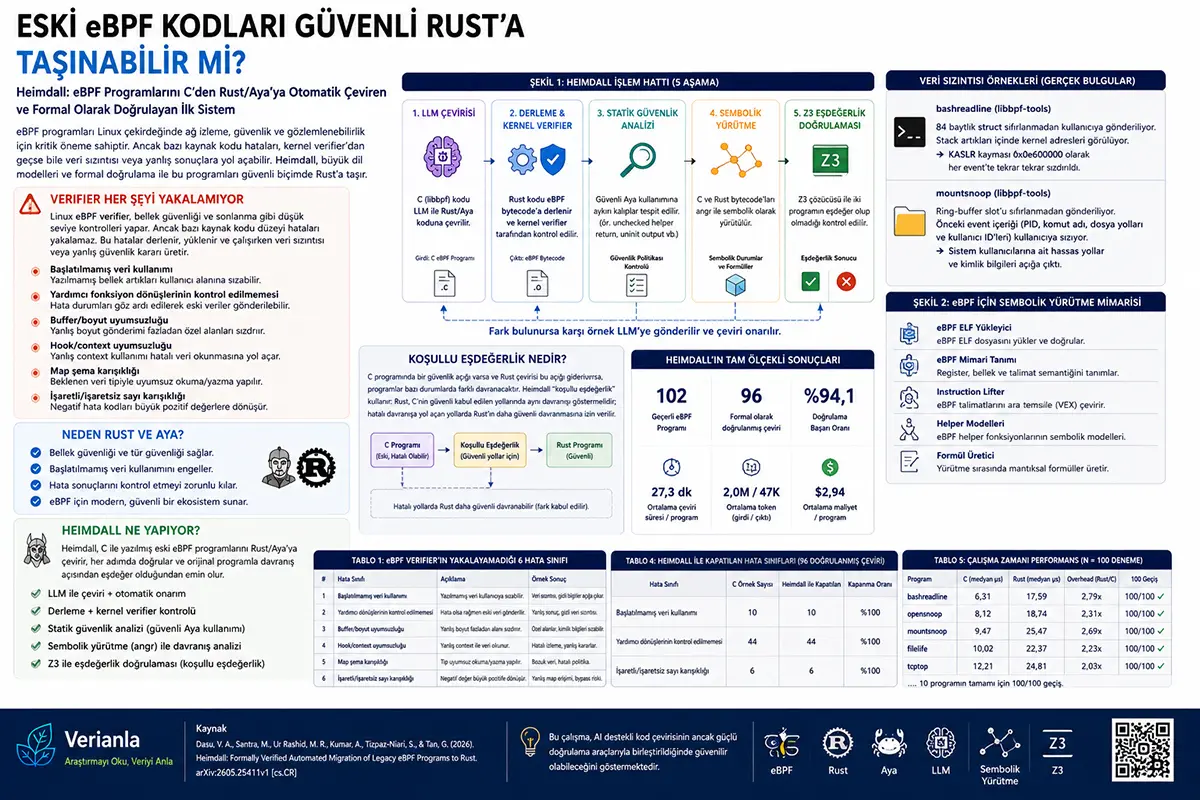
eBPF Nedir ve Neden Önemlidir?
eBPF, Linux çekirdeği içinde küçük programların güvenli biçimde çalıştırılmasını sağlayan güçlü bir teknolojidir. Normalde çekirdeğe yeni özellik eklemek çok riskli ve zor bir iştir. eBPF ise ağ paketlerini izlemek, sistem çağrılarını takip etmek, performans ölçümü yapmak veya güvenlik politikası uygulamak gibi işlerde çekirdeğe küçük programlar yüklemeye izin verir.
Bugün eBPF; bulut altyapılarında, güvenlik izleme sistemlerinde, ağ performansı ölçümlerinde ve gözlemlenebilirlik araçlarında yaygın şekilde kullanılıyor. Bu nedenle eBPF programlarının güvenliği yalnızca geliştiricileri değil, sunucu altyapılarını, veri merkezlerini ve güvenlik ekiplerini de ilgilendiriyor.
Fakat eBPF programları genellikle düşük seviyeli C koduyla yazılıyor. C dili güçlü ve hızlıdır; ancak bellek güvenliği, tür karışıklığı ve hata kontrolü gibi alanlarda geliştiriciye çok fazla sorumluluk bırakır.
Linux eBPF Verifier Her Şeyi Kontrol Etmiyor mu?
eBPF programları çekirdeğe yüklenmeden önce Linux eBPF verifier tarafından kontrol edilir. Verifier, programın sınırsız döngüye girmemesini, bazı bellek güvenliği kurallarına uymasını ve çekirdek içinde kabul edilebilir biçimde çalışmasını denetler.
Hii ni muhimu sana; kwa sababu programu itakayofanya kazi kwenye kiboreshaji ikiwa itafanya mambo bila kudhibitiwa inaweza kuathiri mfumo mzima.
Hata kusema kuwa nukta iliyoangaziwa na makala ni hii:
Kikagua, hakika hakijakusudiwa kugundua makosa katika kila kiwango cha msimbo wa chanzo.
Verifier daha çok derlenmiş bytecode üzerinden çalışır. Programcının kaynak kodda neyi amaçladığını, hangi struct alanını dışarı göndermek istediğini, hangi hata dönüşünün kontrol edilmesi gerektiğini veya hangi map şemasının mantıksal olarak doğru olduğunu her zaman anlayamaz.
Bu yüzden bazı hatalar derlenebilir, verifier’dan geçebilir ve çalışma zamanında sessizce yanlış sonuç üretebilir.
Ni Aina Gani za Makosa Zinazojadiliwa Katika Makala?
Araştırmacılar, eBPF verifier’ın kapsamı dışında kalabilen altı hata sınıfından söz ediyor.
Hizi zinaweza kuelezwa hivi wakati zikitolewa kwa urahisi:
1. Matumizi ya data ambayo hayajaanza
Sehemu fulani za muundo wa data zinaweza kutumwa kwa sehemu ya mtumiaji bila kujazwa. Katika hali hii, mabaki ya kumbukumbu ya zamani yanaweza kutoa nje.
2. Kutokukagua kurudi kwa kazi za usaidizi
Bazı eBPF yardımcı fonksiyonları başarısız olabilir. Eğer dönüş değeri kontrol edilmezse, program başarısız okuma sonrası bile veri göndermeye devam edebilir.
3. Mto / kutokubaliana kwa ukubwa
Geliştirici yalnızca küçük bir alanı göndermek isterken yanlışlıkla daha büyük struct boyutu verebilir. Bu da fazladan özel alanların dışarı çıkmasına neden olabilir.
4. Hook / context uyumsuzluğu
Program bir eBPF hook türü için yazılmış gibi görünürken yanlış context yapısını kullanabilir. Bu, izlenen verilerin yanlış yorumlanmasına yol açabilir.
5. Aina ya ramani au mkanganyiko wa mchoro
Bir map içinde beklenen veri tipiyle yazılan veya okunan veri tipi uyuşmayabilir.
6. Mchanganyiko wa nambari zilizo na alama / zisizo na alama
Negatif hata kodları işaretsiz sayıya çevrilirse çok büyük pozitif değerler gibi görünebilir ve yanlış map anahtarları veya yanlış sonuçlar üretebilir.
Sifa ya pamoja ya madarasa haya ya makosa ni hii: Mpango unaweza kufanya kazi kiufundi; lakini unaweza kuwa na tabia isiyo sahihi kirahisi au kwa usalama.
Neden Rust ve Aya?
Rust, bellek güvenliği ve tür güvenliği konusunda C’ye göre daha güçlü korumalar sunan modern bir sistem programlama dilidir. Rust, bir değişken kullanılmadan önce başlatılmış mı, türler uyumlu mu, hata sonucu göz ardı ediliyor mu gibi birçok konuda geliştiriciyi derleme aşamasında zorlar.
Aya ise eBPF programlarını Rust ile yazmaya yarayan bir ekosistemdir. C/libbpf tabanlı yaklaşıma alternatif olarak daha tip güvenli ve Rust’a uygun bir yüzey sunar.
Wazo kuu katika makala ni kama ifuatavyo:
Eski C eBPF programlarını doğrudan elle yeniden yazmak çok zahmetli olabilir.
Mifumo mikubwa ya lugha inaweza kuharakisha tafsiri.
Lakini tafsiri haipaswi kuaminika tu kwa kusema “inaandaliwa”.
Kwa hiyo inahitajika uthibitisho wa nguvu baada ya kutafsiri.
Heimdall Ni Nini?
Heimdall, C ile yazılmış eBPF programlarını Rust/Aya’ya otomatik taşımak için önerilen çok aşamalı bir sistemdir.
Sistemin amacı yalnızca C kodunu Rust koduna çevirmek değildir. Asıl hedef, çevrilen Rust programının:
- Kuwa wa kukusanyika
- Kernel verifier’dan geçmesi
- Güvenli Aya kullanımına uygun olması
- Kuwa sawa kwa mtazamo wa tabia inayoweza kuonekana na programu ya asili ya C
- Hata bulunduğunda LLM’ye geri bildirim vererek çeviriyi onarmasıdır
Bu nedenle Heimdall, klasik “AI kod çevirdi” yaklaşımından daha ileri bir model sunuyor. Burada yapay zekâ tek başına karar vermiyor; derleyici, verifier, statik analiz, sembolik yürütme ve Z3 gibi araçlarla denetleniyor.
Mchoro 1 Unasema Nini?
Kielelezo 1 kwenye makala kinaonyesha mstari wa uzalishaji wa hatua tano wa Heimdall.
1. Aşama: LLM çevirisi
C/libbpf eBPF programı, büyük dil modeli tarafından Rust/Aya koduna çevrilir.
2. Aşama: Derleme ve kernel verifier kontrolü
Rust kodu eBPF bytecode’a derlenir. Ardından Linux kernel verifier bu programı kabul ediyor mu diye kontrol edilir.
Kipindi cha 3: Uchambuzi wa usalama wa statiki
Çeviri, güvenli Aya kullanımına aykırı kalıplar açısından denetlenir. Örneğin gereksiz unsafe kullanımı, kontrol edilmeyen helper sonuçları veya başlatılmamış output buffer kullanımı engellenmeye çalışılır.
Kipindi cha 4: Utekelezaji wa Ishara
Hem orijinal C’den gelen eBPF bytecode hem de Rust’tan gelen eBPF bytecode sembolik olarak çalıştırılır. Yani belirli test girdileriyle değil, tüm olası yolları temsil eden mantıksal formüllerle incelenir.
5. Aşama: Z3 ile eşdeğerlik kontrolü
Z3 çözücü, iki programın aynı koşullarda aynı gözlenebilir davranışı üretip üretmediğini kontrol eder. Eğer fark bulursa, bu karşı örnek LLM’ye geri verilir ve çeviri onarılır.
Ujumbe muhimu zaidi wa mtiririko huu ni huu:
Kutengeneza msimbo unaoweza kukusanywa si kisa tu; ni lazima kutengeneza msimbo salama na unaohifadhi tabia.
Mchoro 2 Unaonyesha Nini?
Makaledeki Şekil 2, araştırmacıların eBPF bytecode için angr adlı sembolik yürütme aracına nasıl destek eklediğini gösteriyor.
eBPF programlarını sembolik olarak yürütmek kolay değildir. Çünkü bu programlar çekirdek context yapıları, map işlemleri, helper fonksiyonları ve farklı hook türleriyle çalışır.
Araştırmacılar bu nedenle angr içinde eBPF için beş katmanlı destek geliştirdiklerini anlatıyor:
- eBPF ELF yükleyici
- eBPF mimari tanımı
- eBPF instruction lifter
- eBPF helper modelleri
- Mtengenezaji wa fomula
Bu teknik altyapı, C ve Rust sürümlerinin bytecode düzeyinde karşılaştırılmasını sağlıyor. Böylece C ve Rust kaynak dillerinin farklılıkları yerine, çekirdeğe gidecek gerçek eBPF davranışı karşılaştırılıyor.
Fomula Inasema Nini? Ulinganifu wa Mpango Unakaguliwa Vipi?
Wazo muhimu la kihisabati la makala ni hili:
Bir eBPF programı, girdileri alır, bir dönüş değeri üretir ve map durumunu değiştirebilir.
Kwa muundo uliorahisishwa:
Program = girdi + başlangıç map durumu → dönüş değeri + son map durumu
Heimdall, C ve Rust programlarının yalnızca aynı dönüş değerini verip vermediğine bakmaz. Aynı zamanda map güncellemeleri ve dışarıya gönderilen gözlenebilir sonuçlar gibi yan etkileri de dikkate alır.
Ukaguzi wa usawa unapunguzwa kwa swali hili:
C programı ile Rust programının farklı sonuç üretebildiği herhangi bir girdi var mı?
Eğer Z3 böyle bir girdi bulamazsa, yani karşı örnek yoksa, programlar eşdeğer kabul edilir.
Hii ni mbinu yenye nguvu zaidi kuliko kupima. Kwa sababu katika vipimo, sampuli zilizochaguliwa tu ndizo zinazojaribiwa. Katika uhakiki wa ishara, sehemu zote za tabia zinajaribiwa kuchunguzwa kihalisi kadiri inavyowezekana.
Kwa nini 'Ulinganifu wa Sharti' Unatumika?
Kuna nukta muhimu sana na yenye elimu hapa.
Eğer C programında güvenlik açığı varsa ve Rust çevirisi bunu düzeltiyorsa, Rust programı bazı durumlarda C programından farklı davranacaktır. Bu aslında istenen bir farktır.
Örneğin C programı helper başarısız olsa bile eski veriyi gönderebilir. Rust çevirisi ise hata durumunda güvenli biçimde çıkabilir. Katı eşdeğerlik kontrolü bu durumda “Rust farklı davrandı” diyerek güvenli çeviriyi reddedebilir.
Hivyo basi, Heimdall anatumia wazo la 'usawa unaotegemea masharti'.
Maana ya moja kwa moja ni kama ifuatavyo:
Rust programı, C programının güvenli kabul edilen yollarında aynı davranışı göstermelidir.
Ama C’deki güvenlik hatasının tetiklendiği yollarda Rust’ın daha güvenli davranmasına izin verilir.
Tofauti hii ni muhimu. Kwa sababu lengo si kubadilisha tabia mbaya moja kwa moja, bali kufanya tabia zisizo sahihi kuwa salama wakati unapohifadhi tabia sahihi.
Tathmini Ilichukuliwa Vipi?
Çalışmada araştırmacılar 119 eBPF programı toplamış. Aya’nın desteklemediği bazı özellikler nedeniyle bunların 102’si geçerli çeviri ve doğrulama setine alınmış.
Makala inalinganisha mbinu tatu za tafsiri:
Baseline:
LLM ajanına C kodu veriliyor ve Rust/Aya çevirisi yapması isteniyor. Derlenebilir sonuç üretmesi bekleniyor.
Heimdall Deterministic:
Beş aşamalı işlem hattı dış bir kontrolcü tarafından sırayla işletiliyor. LLM yalnızca geri bildirimle yeni aday çeviri üretiyor.
Heimdall Agentic:
Ajan, aynı Heimdall ilkelerini izliyor ama dosya okuma, arama yapma, bytecode inceleme ve yardımcı araç kullanma konusunda daha serbest davranıyor.
Tofauti hii ni muhimu. Hiyo ni kwa sababu mawakala wa kisasa wa ukuzaji wa programu hawatoi maandishi tu; hutafuta faili, huendesha amri, husoma matokeo ya makosa, na kujaribu tena Makala pia hupima tofauti inayokuja na kutumia zana hii.
Matokeo Yanaonyesha Nini?
Moja ya matokeo yanayovutia zaidi katika makala ni haya:
Tüm 102 geçerli program üzerinde Heimdall Agentic, 96 program için formal olarak doğrulanmış eşdeğer Rust çevirisi üretmiştir. Bu oran yüzde 94,1 olarak raporlanıyor.
Kwa programu sita zilizobaki, watafiti wanaelezea haya si kama makosa ya kutafsiri moja kwa moja, bali kama kikomo cha utekelezaji wa ishara au scalability ya solver. Programu tatu zimethibitishwa kwa sehemu, programu tatu haziwezi kuthibitishwa kwa sababu zilizidi mipaka ya solver.
Benchmark tablosu ayrıca yalnızca derlemenin yeterli olmadığını gösteriyor. Baseline yöntemlerin tamamı 51 programı derleyebiliyor; fakat güvenlik ve eşdeğerlik kontrolleri eklendiğinde tam başarılı çeviri sayısı çok düşük kalıyor.
Hii inatoa somo thabiti kuhusu usalama wa programu:
Kukusanya msimbo hakuashirii kuwa msimbo ni sahihi na salama.
Upungufu Gani wa Usalama Umefungwa?
Katika uchambuzi uliofanywa juu ya seti ya data ya Makale, imeripotiwa kuwa Heimdall imefunika madarasa matatu ya makosa yaliyoonekana:
- Hali isiyochaguliwa: 10 kati ya sampuli 10
- Kontrol edilmeyen helper dönüşleri: 44 örnekten 44’ü
- Mkanganyiko wa nambari uliosainiwa/ambao haujatiwa saini: mifano 6 kati ya 6
Matokeo haya yanaonyesha kuwa Heimdall si tu chombo cha kutafsiri, bali pia imeundwa kama mstari wa usafirishaji unaopunguza makosa ya usalama katika kiwango fulani cha msimbo wa chanzo.
Ancak bu sonuçlar tüm eBPF dünyası için genel garanti değildir. Sadece makalenin taradığı ve doğruladığı veri seti için raporlanan bulgulardır.
Runtime Denemeleri Ne Anlatıyor?
Araştırmacılar, formal olarak doğrulanan bazı Rust çevirilerinin çalışma zamanında da benzer davranıp davranmadığını kontrol etmek için 10 program üzerinde deney yapıyor.
C ve Rust sürümleri aynı kontrollü iş yükleri altında çalıştırılıyor. Tablo 5’te bu programların her biri için 100 denemede 100 başarılı geçiş raporlanıyor. Runtime overhead değerleri programdan programa değişiyor. Bazılarında Rust sürümü daha yavaş görünürken, bazı örneklerde daha hızlı veya yakın sonuçlar raporlanmış.
Ujumbe rahisi wa sura hii ni huu:
Uhakiki rasmi ni chombo chenye nguvu; hata hivyo, udhibiti wa wakati wa kukimbia pia ni wa thamani ili kuona tabia ya vitendo.
Utafiti Unasema Nini?
Ujumbe mkuu wa kazi unaweza kujumlishwa katika pointi chache.
Birincisi, eBPF verifier çok değerli bir güvenlik katmanı olsa da tek başına kaynak kodu düzeyi tüm hataları yakalamaz.
İkincisi, Rust ve Aya gibi daha tip güvenli araçlar, eBPF programlarında bazı hata sınıflarını derleme veya API düzeyinde engelleyebilir.
Üçüncüsü, büyük dil modelleri eski C kodlarını Rust’a taşımada yararlı olabilir; fakat bu çeviriler yalnızca LLM çıktısına güvenilerek kabul edilmemelidir.
Dördüncüsü, sembolik yürütme ve Z3 tabanlı eşdeğerlik kontrolü, çevirinin gerçekten davranışı koruyup korumadığını daha güçlü biçimde denetleyebilir.
Beşincisi, güvenlik iyileştiren çeviriler için koşullu eşdeğerlik gibi dikkatli doğrulama tanımlarına ihtiyaç vardır. Çünkü güvenli Rust çevirisi, C’deki hatalı davranışı birebir kopyalamamalıdır.
Hii Ni Kwa Nini Muhimu?
Utafiti huu unatoa somo muhimu kuhusu siku za usoni za mabadiliko ya programu yanayoumbwa na akili bandia.
Kuhamisha nambari za zamani za mfumo kwenda katika lugha za kisasa na salama zaidi ni mojawapo ya matatizo makubwa katika ulimwengu wa programu. Kuna nambari za C zilizokusanywa kwa miaka katika fedha, wingu, mfumo wa uendeshaji, miundombinu ya mtandao na zana za usalama. Kuandika upya nambari hizi kwa mkono ni ghali na kuna hatari.
LLM’ler bu süreci hızlandırabilir. Ancak sistem düzeyi güvenlik kodlarında “AI çevirdi, derlendi, tamam” yaklaşımı tehlikeli olabilir. Çünkü küçük bir tür hatası, yanlış map güncellemesi veya eksik hata kontrolü ciddi sonuçlar doğurabilir.
Umuhimu wa Heimdall unaibuka hapa. Utafiti huu unatoa mfano wa utafiti unaoonyesha kwamba tafsiri ya msimbo ya AI inaweza kuwa ya kuaminika tu ikiwa inadhibitiwa na vifaa vyenye nguvu.
Yaani katika siku za usoni uboreshaji wa usalama wa programu unaweza kuendelea sio tu kwa uzalishaji wa maandishi wa akili bandia; bali kwa kutumia kwa pamoja kiundaji, uchambuzi wa takwimu, utekelezaji wa ishara, suluhisho na mizunguko ya ukarabati inayohusisha mfano wa kinyume.
Dikkat Edilmesi Gereken Noktalar
Ingawa utafiti huu unatoa matokeo yenye nguvu, pia una vizuizi vya baadhi.
Kwanza kabisa, kazi hii ni preprinti. Matokeo yanahitaji tathmini huru ya kitaaluma na kurudiwa katika mifumo tofauti.
İkinci olarak, Heimdall’ın başarısı test edilen eBPF programları ve Aya’nın desteklediği özelliklerle sınırlıdır. Aya’nın desteklemediği bazı map türleri, USDT argümanları veya eski socket-filter talimatları kapsam dışı bırakılmıştır.
Tatu, ingawa uthibitisho wa programu 96 ni matokeo yenye nguvu sana, mipaka ya upanuzi wa solver na utekelezaji wa ishara inaonekana katika programu zilizosalia. Hii inaonyesha kuwa uthibitisho rasmi unaweza bado kuwa na gharama kwa vitendo.
Dördüncü olarak, Rust daha güvenli bir dil olsa da Rust eBPF programlarında tamamen unsafe olmadan çalışmak her zaman mümkün değildir. Makale de üretilen çevirilerde ortalama unsafe operasyonları bulunduğunu raporlamaktadır. Önemli olan bu unsafe bölgelerin daraltılması ve denetlenmesidir.
Tano, matokeo ya usalama kwenye karatasi yanaripotiwa juu ya programu maalum za chanzo wazi na hali ya upimaji. Uangalifu unapaswa kuchukuliwa wakati wa kujumlisha matokeo haya, na lugha ya mashtaka au kuhukumiwa haipaswi kutumiwa.
Mwishowe, usawa wa rasmi unategemea tabia zilizofanyiwa mfano maalum. Tabia za kernel ambazo haziko ndani ya mfano, athari za vifaa au kazi ndogo zisizoungiwa zinapaswa kutathminiwa pia.
Matokeo
Utafiti huu unaonyesha mfano muhimu unaoonyesha jinsi ubadilishaji wa misimbo unaounga mkono akili bandia unaweza kufanya iwe salama zaidi katika programu kubwa za mfumo.
Heimdall, eski C eBPF programlarını Rust/Aya’ya çevirmek için büyük dil modellerinden yararlanıyor; fakat çeviriyi yalnızca LLM’ye bırakmıyor. Derleme, kernel verifier, statik güvenlik politikası, sembolik yürütme ve Z3 tabanlı eşdeğerlik kontrolünü aynı hatta birleştiriyor.
Ujumbe muhimu zaidi wa kazi ni huu:
Ujasiri katika uboreshaji wa programu unaweza kupatikana kwa kasi kupitia akili bandia; lakini uaminifu hupatikana kupitia zana za uthibitisho.
eBPF gibi çekirdek seviyesine yakın çalışan sistemlerde bu yaklaşım özellikle değerlidir. Çünkü burada küçük bir kaynak kodu hatası bile veri sızıntısı, yanlış güvenlik kararı veya sistem gözlemi hatası gibi sonuçlar doğurabilir.
Heimdall si suluhisho la mwisho kwa matatizo haya; lakini inawakilisha upande wa uchunguzi wenye nguvu unaounganisha tafsiri inayoungwa mkono na AI na uthibitisho rasmi.
Kumbuka Chanzo na Mbinu
Bu içerik, Vishnu Asutosh Dasu, Monika Santra, Md Rafi Ur Rashid, Ashish Kumar, Saeid Tizpaz-Niari ve Gang Tan tarafından hazırlanan “Heimdall: Formally Verified Automated Migration of Legacy eBPF Programs to Rust” başlıklı akademik çalışmadan yararlanılarak Verianla editoryal formatında özgün olarak hazırlanmıştır.
Çalışma arXiv üzerinde yayımlanmış preprint niteliğindedir. İçerik bilgilendirme ve eğitim amacı taşır. Siber güvenlik, Linux çekirdeği geliştirme, eBPF programlama, kurumsal sistem güvenliği veya profesyonel yazılım doğrulama danışmanlığı yerine geçmez.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *